
À propos du présent document
Le présent rapport s’inscrit dans une série d’évaluations des cybermenaces visant les infrastructures essentielles du Canada. Il s’adresse aux dirigeantes et dirigeants du secteur de l’aviation, aux professionnelles et professionnels de la cybersécurité chargés de protéger les infrastructures de l’aviation, ainsi qu’au grand public qui s’intéresse à la cybersécurité dans le secteur de l’aviation. Pour obtenir des conseils sur les mesures techniques à prendre afin d’atténuer ces menaces, communiquez avec le Centre canadien pour la cybersécurité (Centre pour la cybersécurité).
La présente évaluation est NON CLASSIFIÉ//TLP:CLEAR. La mention TLP:CLEAR est utilisée lorsque l’information présente un risque minimal ou nul d’utilisation abusive prévisible, conformément aux règles et aux procédures applicables régissant sa diffusion publique. Tout en étant soumise aux règles usuelles de droit d’auteur, l’information TLP:CLEAR peut être divulguée sans aucune restriction. Pour en savoir plus, consultez le lien suivant : Traffic Light Protocol (en anglais seulement).
Coordonnées
Veuillez communiquer toute question ou préoccupation au Centre pour la cybersécurité à contact@cyber.gc.ca.
Méthodologie et fondement de l’évaluation
Les avis formulés dans la présente évaluation se basent sur de multiples sources classifiées et non classifiées. Ils sont fondés sur les connaissances et l’expertise en matière de cybersécurité du Centre pour la cybersécurité. Le rôle que joue le Centre pour la cybersécurité dans la protection des systèmes d’information du gouvernement du Canada lui confère une perspective unique qui lui permet d’observer les tendances dans l’environnement de cybermenaces et d’en tenir compte dans ses évaluations. Dans le cadre du mandat du Centre de la sécurité des télécommunications en matière de renseignement étranger, le Centre pour la cybersécurité acquiert une connaissance précieuse du comportement des adversaires dans le cyberespace. Bien que le Centre pour la cybersécurité soit toujours tenu de protéger les sources et méthodes classifiées, il fournira au lectorat, dans la mesure du possible, les justifications qui ont motivé ses avis.
Les avis du Centre pour la cybersécurité sont basés sur un processus d’analyse qui comprend l’évaluation de la qualité de l’information disponible, l’étude de différentes explications, l’atténuation des biais et l’usage d’un langage probabiliste. Le Centre pour la cybersécurité utilise des formulations telles que « nous évaluons que » ou « nous jugeons que » pour présenter une évaluation analytique. Les qualificatifs tels que « possiblement », « probable » et « très probable » servent à évoquer une probabilité.
Les évaluations et analyses énoncées dans le présent document sont fondées sur des renseignements disponibles en date du 31 mai 2026.
Échelle du lexique des estimations
Le tableau fait coïncider le lexique des estimations à une échelle de pourcentage approximative. Ces nombres ne proviennent pas d’analyses statistiques, mais sont plutôt basés sur la logique, les renseignements disponibles, des jugements antérieurs et des méthodes qui accroissent la précision des estimations.
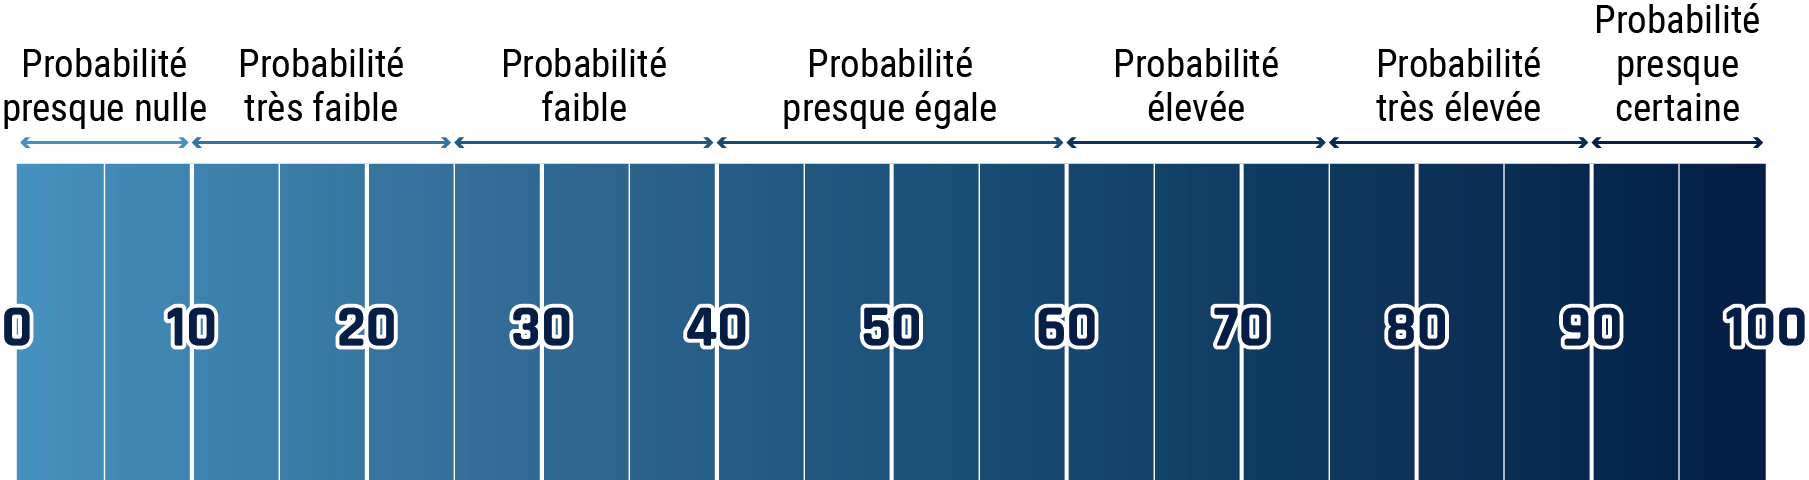
Description détaillée - Échelle du lexique des estimations
- 1 à 9 % Probabilité presque nulle
- 10 à 24 % Probabilité très faible
- 25 à 39 % Probabilité faible
- 40 à 59 % Probabilité presque égale
- 60 à 74 % Probabilité élevée
- 75 à 89 % Probabilité très élevée
- 90 à 99 % Probabilité presque certaine
Table des matières
- Principaux avis
- Introduction
- La numérisation dans le secteur de l’aviation élargit la surface d’attaque
- Interférence touchant les signaux de positionnement, de navigation et de synchronisation (PNS)
- L’IA générative renforce les attaques de piratage psychologique
- La menace émanant des cybercriminels
- La menace provenant d’auteurs de menace non étatiques
- La menace émanant des auteurs de menace parrainés par des États
- Perspective
- Annexe - Utilisations de l’intelligence artificielle dans les aéroports
- Notes de fin de texte
Principaux avis
- Selon nos observations, les auteurs de menace aux capacités moyennes et élevées continueront très probablement d’exploiter les chaînes d’approvisionnement numériques du secteur de l’aviation pour accéder aux réseaux des organisations clientes. Les auteurs de cybermenace compromettent les chaînes d’approvisionnement afin d’exploiter les relations de confiance avec les fournisseurs, de contourner les contrôles de sécurité, d’échapper à la détection et d’accéder à plusieurs organisations clientes en ne compromettant qu’un seul fournisseur.
- Nous estimons que les cybercriminels ayant des motivations financières sont les plus susceptibles de cibler le secteur de l’aviation. Les aéroports et les compagnies aériennes constituent des cibles attrayantes, car ils exploitent des systèmes dont la compromission pourrait avoir de graves conséquences sur la sécurité des voyageuses et voyageurs, et détiennent d’importants volumes de renseignements personnels et commerciaux de nature sensible. Nous jugeons qu’il est presque certain que les rançongiciels demeureront la cybermenace perturbatrice la plus susceptible de toucher les organisations canadiennes du secteur de l’aviation.
- Nous considérons qu’il est presque certain que les auteurs de cybermenace non étatiques, notamment les cyberactivistes, continueront de cibler le secteur canadien de l’aviation. Les activités cyberactivistes coïncident souvent avec des périodes de tensions géopolitiques accrues et reposent sur des tactiques peu sophistiquées, mais très visibles, comme les attaques par déni de service distribué (DDoS pour Distributed Denial-of-Service) et la défiguration de sites Web. Un nombre croissant d’auteurs de menace non étatiques ciblent activement les systèmes de technologie opérationnelle (TO) connectés à Internet, notamment ceux utilisés dans les aéroports canadiens, et tentent de les perturber.
- Nous estimons que les auteurs de cybermenace parrainés par un État ciblent fort probablement les réseaux d’infrastructures essentielles au Canada et dans les pays alliés afin de se préparer à d’éventuelles cyberopérations perturbatrices ou destructrices. Selon nos observations, il est tout aussi probable qu’improbable que des auteurs de menace parrainés par un État aient établi un accès prépositionné à des systèmes aéroportuaires canadiens, comme les réseaux de contrôle de la circulation aérienne. Nous jugeons que les auteurs de cybermenace parrainés par des États ne perturberaient probablement de façon intentionnelle les infrastructures de l’aviation canadienne que durant des périodes de tensions géopolitiques accrues, de crise ou de conflit ouvert entre États.
- Nous estimons qu’il est probable que des auteurs de cybermenace parrainés par des États ciblent les aéroports, les compagnies aériennes et les réseaux logistiques connexes du Canada à des fins d’espionnage, en mettant l’accent sur la collecte massive de données ainsi que sur la surveillance de personnes et de chaînes d’approvisionnement sensibles afin de faire progresser leurs objectifs stratégiques nationaux.
Introduction
Le secteur canadien de l’aviation constitue un pilier essentiel des infrastructures nationales. Il soutient la prospérité économique du pays et favorise la connectivité à l’échelle nationale et mondiale. Le secteur canadien de l’aviation relie des collectivités dispersées sur le plan géographique, facilite le commerce international et constitue une importante porte d’entrée pour le tourisme mondialNote de bas de page 1. Au cœur de ce système se trouve NAV CANADA, qui gère plus de 18 millions de kilomètres carrés d’espace aérien canadien et nord-atlantique et dirige le trafic aérien au moyen d’un vaste réseau de centres de contrôle régional répartis partout au paysNote de bas de page 2. Les retombées économiques du secteur de l’aviation sont considérables. En 2024 seulement, les aéroports du Canada ont soutenu 435 800 emplois, généré 32,9 milliards de dollars canadiens en salaires, contribué à hauteur de 49,6 milliards de dollars au produit intérieur brut (PIB) et produit des retombées économiques totales de 123,5 milliards de dollarsNote de bas de page 3.
La cybersécurité du secteur de l’aviation est aussi robuste que son maillon numérique le plus faible. Le secteur constitue un écosystème hautement interconnecté regroupant des compagnies aériennes, des aéroports, des services de contrôle de la circulation aérienne et des fournisseurs tiers, ce qui crée une vaste surface d’attaque complexe couvrant à la fois les infrastructures au sol et les opérations aériennes. Les perturbations au sein de cet écosystème peuvent rapidement entraîner des goulots d’étranglement logistiques en cascade. Ainsi, un seul cyberincident peut avoir des répercussions opérationnelles généralisées, entraîner des annulations de vols, causer d’importantes pertes financières et miner la confiance du public.
La numérisation dans le secteur de l’aviation élargit la surface d’attaque
Le secteur de l’aviation connaît une transformation numérique visant à améliorer son efficacité et à suivre le rythme de la demande mondiale de transport aérien, laquelle devrait plus que doubler d’ici 2050 par rapport aux niveaux de 2025Note de bas de page 4. Cette évolution entraîne une connectivité accrue et une production croissante de données à mesure que les technologies modernes sont de plus en plus intégrées aux systèmes existants et à la TO, ce qui améliore la sécurité, la productivité et la prise de décisions dans l’ensemble des opérations. Bien qu’une connectivité accrue permette le partage de données en temps réel, une meilleure coordination et une connaissance accrue de la situation, elle élargit également la surface d’exposition aux cybermenaces du secteur de l’aviation. Par conséquent, les systèmes du secteur de l’aviation sont de plus en plus exposés aux cybermenaces, ce qui accroît le risque d’incidents ayant des répercussions importantes sur les opérations, l’économie, la sécurité publique et la sécurité nationale.
L’intelligence artificielle (IA) est une technologie clé utilisée pour soutenir la transformation numérique du secteur de l’aviation. Elle permet aux organisations d’automatiser des processus, d’améliorer la prise de décisions et de dégager à grande échelle des constats opérationnels. Dans l’ensemble du secteur, l’IA est utilisée pour optimiser les activités des équipages de bord et du personnel au sol, moderniser les pratiques de maintenance et améliorer l’expérience des passagères et passagers (voir l’annexe pour des exemples). À mesure que l’IA s’intègre davantage aux fonctions essentielles de l’aviation, elle accroît toutefois la dépendance du secteur à l’égard des systèmes numériques et des transferts de données au sein des organisations de l’aviation et entre celles-ci, ainsi qu’avec les fournisseurs de services. Les auteurs de cybermenace sont ainsi en mesure de tirer avantage de nouvelles possibilités pour perturber les opérations, compromettre les systèmes ou manipuler les données.
Systèmes numérisés tout au long du parcours des passagères et passagers
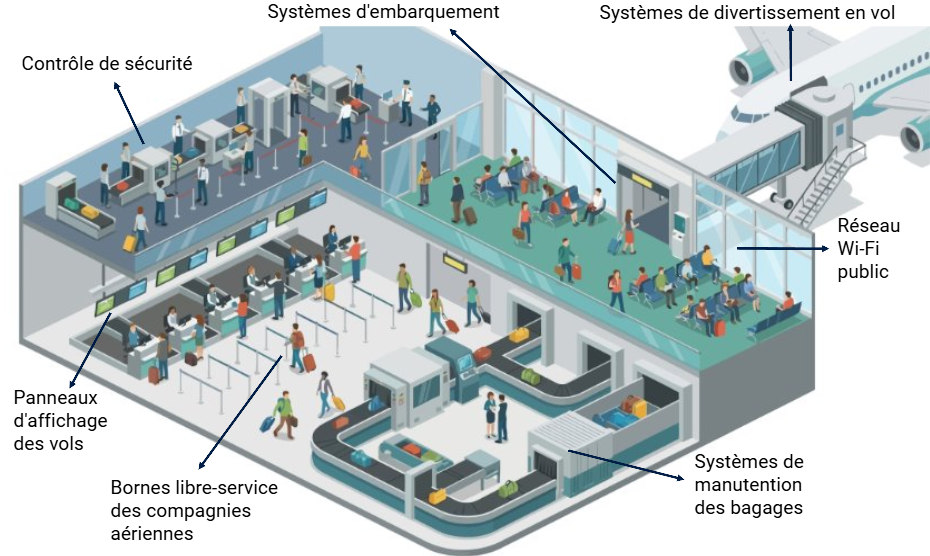
Description détaillée - Systèmes numérisés tout au long du parcours des passagères et passagers
Plan en coupe d'un aéroport indiquant les points de service de systèmes numérisés. Les processus numérisés sont mis en œuvre aux points suivants : Réseau Wi-Fi public, Systèmes de manutention des bagages, Bornes libre-service des compagnies aériennes, Panneaux d’affichage des vols, Contrôle de sécurité, Systèmes d’embarquement et Systèmes de divertissement en vol.
Le parcours des passagères et passagers illustre l’ampleur de la dépendance du secteur de l’aviation aux technologies numériques. De la réservation des billets et des bornes d’enregistrement jusqu’aux systèmes de TO, notamment ceux de manutention des bagages et de contrôle des portes d’embarquement, chaque étape repose sur des technologies numériques interconnectées. Certains aéroports adoptent également des solutions biométriques; par exemple, le programme Digital ID de l’aéroport international de Vancouver (YVR) permet aux voyageuses et voyageurs admissibles sur certains vols d’utiliser la reconnaissance faciale pour le contrôle de sécurité et l’embarquement sans présenter de pièce d’identité ou de carte d’embarquement physiqueNote de bas de page 5.
Les opérations en vol dépendent de systèmes numériques de gestion de vol, du contrôle de la circulation aérienne et de services connectés, comme les systèmes de divertissement en vol, tandis que les opérations aux portes d’embarquement et la récupération des bagages prolongent cette chaîne numérique à l’arrivée.
Dépendances numériques et menace visant les fournisseurs de services tiers
Le secteur de l’aviation s’appuie sur un réseau interconnecté de fournisseurs de services tiers pour assurer des fonctions essentielles, ce qui élargit sa surface d’attaque au-delà de toute organisation prise individuellement. Selon nos observations, les auteurs de menace aux capacités moyennes et élevées continueront très probablement d’exploiter les chaînes d’approvisionnement numériques du secteur de l’aviation pour accéder aux réseaux des organisations clientes. Les auteurs de cybermenace compromettent les chaînes d’approvisionnement afin d’exploiter les relations de confiance avec les fournisseurs, de contourner les contrôles de sécurité, d’échapper à la détection et d’accéder à plusieurs organisations clientes en ne compromettant qu’un seul fournisseur.
Les relations avec des fournisseurs qui nécessitent un accès à distance aux réseaux des organisations clientes ou des échanges continus de données accroissent davantage les possibilités de compromission; cela comprend les fournisseurs de services infonuagiques et de services gérés, les plateformes de logiciel-service ainsi que les fournisseurs qui assurent le soutien des systèmes de TO intégrés numériquementNote de bas de page 6. Par exemple, en octobre 2025, des auteurs de cybermenace ont compromis un fournisseur de services infonuagiques largement utilisé par les aéroports, ce qui leur a permis d’obtenir l’accès aux systèmes de sonorisation publique des aéroports de Windsor, de Kelowna et de Victoria. Les auteurs de menace ont pu diffuser des messages politiques non autorisés et retarder brièvement certains vols à Kelowna. Aucune répercussion opérationnelle n’a été signalée aux autres emplacements. Un aéroport situé à Harrisburg, en Pennsylvanie, a également été touché, ce qui démontre comment des auteurs de menace peuvent exploiter l’accès à un seul fournisseur pour cibler plusieurs organisations clientesNote de bas de page 7.
Les répercussions d’une cybercompromission ou d’une perturbation touchant un fournisseur sont amplifiées lorsque celui-ci fournit des services numériques essentiels à une grande proportion d’organisations dans plusieurs secteurs d’activité ou au sein d’un même secteur. Ce risque s’est illustré en juillet 2024, lorsqu’une mise à jour défectueuse du logiciel Falcon de CrowdStrike a provoqué des défaillances généralisées de systèmes Windows, perturbant les opérations aériennes à l’échelle internationale. À elle seule, Delta Air Lines a annulé plus de 7 000 vols, ce qui a touché environ 1,4 million de passagères et passagersNote de bas de page 8. Bien qu’il ne soit pas attribuable à une activité de cybermenace, cet incident démontre comment des perturbations touchant des fournisseurs largement utilisés peuvent rapidement entraîner d’importantes répercussions sur les opérations, l’économie et le public.
Interférence touchant les signaux de positionnement, de navigation et de synchronisation (PNS)
Nous estimons qu’il est peu probable que les opérations de l’aviation civile au Canada soient perturbées intentionnellement par des interférences touchant les signaux de positionnement, de navigation et de synchronisation (PNS) au cours des deux prochaines années. Les services de PNS, y compris les systèmes mondiaux de navigation par satellite (GNSS pour Global Navigation Satellite System), permettent une navigation et une synchronisation précises, mais ils sont vulnérables aux interférences qui peuvent compromettre à la fois la disponibilité et l’intégrité des données de PNS. Des techniques comme le brouillage, qui consiste à bloquer ou à saturer les signaux satellites, et l’usurpation de signal, qui consiste à transmettre de fausses données de positionnement, peuvent perturber les opérations aériennes en réduisant la connaissance de la situation. Cela accroît le risque d’erreurs de navigation, d’incursions dans l’espace aérien et, dans les cas extrêmes, de collisionsNote de bas de page 9.
Au cours des dernières années, une hausse marquée des incidents de perturbation du PNS touchant les opérations de l’aviation civile a été signalée à l’échelle internationaleNote de bas de page 10. Certains des incidents signalés sont probablement des effets involontaires de mesures militaires de guerre électronique. En 2024, Transports Canada a publié une alerte soulignant une augmentation importante des interférences touchant les signaux du système mondial de localisation (GPS pour Global Positioning System) et d’autres systèmes GNSS, particulièrement dans les zones de conflit et à proximité de celles-ciNote de bas de page 11. De même, l’Organisation de l’aviation civile internationale (OACI) a averti que les perturbations des services de PNS augmentent en fréquence, en intensité et en sophistication. L’OACI attribue ces perturbations à des auteurs de menace étatiques et non étatiques. L’organisation souligne également que les systèmes touchés pourraient ne pas se rétablir complètement pendant le vol, ce qui accroît la complexité opérationnelle et la charge de travail des équipages de bord ainsi que des contrôleuses et contrôleurs de la circulation aérienneNote de bas de page 12. Malgré ces tendances observées à l’échelle mondiale, le Centre pour la cybersécurité n’a connaissance d’aucun cas d’interférence intentionnelle visant les services de PNS au Canada ayant entraîné des répercussions sur les opérations aériennes ou la sécurité jusqu’à présent.
L’IA générative renforce les attaques de piratage psychologique
Les auteurs de cybermenace utilisent les capacités de l’IA générative dans le cadre d’attaques par piratage psychologique afin de tromper plus efficacement leurs cibles et de les amener à divulguer des renseignements sensibles, à autoriser des opérations frauduleuses ou à interagir avec des liens ou des fichiers malveillantsNote de bas de page 13. L’IA générative permet aux auteurs de menace de créer du contenu textuel, audio et visuel, y compris des hypertrucages qui imitent de façon convaincante des personnes de confiance. Par exemple, l’hameçonnage vocal (« vishing ») activé par l’IA utilise une technologie de clonage vocal pour reproduire la voix d’une personne à partir de simples extraits audio de courte durée. Les auteurs de menace utilisent ces capacités pour effectuer des appels frauduleux très réalistes, en se faisant passer pour des banques, des organismes gouvernementaux ou du personnel de soutien technique afin de convaincre les victimes de communiquer leurs justificatifs d’identité ou d’autoriser des paiements vers des comptes sous leur contrôleNote de bas de page 14.
Des groupes de cybercriminels comme Scattered Spider ont utilisé ces techniques pour se faire passer pour des employées, employés, dirigeantes ou dirigeants afin de convaincre le personnel du centre de soutien de réinitialiser des mots de passe ou des paramètres d’authentification multifacteur (AMF) en vue d’accéder aux réseaux d’entrepriseNote de bas de page 15. Une fois à l’intérieur du réseau, Scattered Spider vole des données sensibles à des fins d’extorsion ou déploie des rançongiciels. En juin 2025, le Centre canadien pour la cybersécurité et ses partenaires ont publié un avis conjoint pour informer le secteur de l’aviation du ciblage, par Scattered Spider, des compagnies aériennes et de leurs fournisseurs tiers de technologies de l’information (TI) à la suite d’incidents semblables ayant touché Qantas Airlines, WestJet, Hawaiian Airlines et Air France-KLMNote de bas de page 16.
La menace émanant des cybercriminels
Nous estimons que les cybercriminels ayant des motivations financières représentent la cybermenace la plus susceptible de toucher le secteur de l’aviation. Les aéroports et les compagnies aériennes constituent des cibles attrayantes, car ils exploitent des systèmes dont la compromission pourrait avoir des conséquences importantes sur la continuité et la sécurité des opérations aériennes, et détiennent de grands volumes de renseignements personnels et commerciaux de nature sensible, notamment des passeports et des documents de voyage. Les renseignements volés peuvent être vendus sur le Web clandestin ou utilisés à des fins de fraude et d’usurpation d’identité. Le secteur de l’aviation constitue une cible attrayante pour l’extorsion par des auteurs de rançongiciels, puisqu’il est perçu comme étant disposé à verser d’importantes rançons afin d’éviter des perturbations touchant des opérations essentielles susceptibles d’entraîner des retards ou des annulations de vols, des pertes financières ou une atteinte à la réputation. La plupart des activités cybercriminelles visant le secteur de l’aviation sont presque certainement opportunistes et découlent de la capacité des auteurs de menace à obtenir un accès aux réseaux plutôt que d’un ciblage délibéré des organisations du secteur de l’aviationNote de bas de page 17.
Nous estimons que la cybercriminalité comme service (CaaS pour Cybercrime-as-a-Service) a presque certainement réduit les obstacles techniques à la pratique de la cybercriminalité et diminué le temps, l’expertise et les ressources nécessaires à la conduite d’activités cybercriminelles. Les cybercriminels utilisent les marchés de CaaS pour acheter un accès à des réseaux compromis, à des outils malveillants prêts à l’emploi ainsi qu’à d’autres infrastructures et services spécialisésNote de bas de page 13.
Les rançongiciels constituent la menace perturbatrice la plus susceptible de toucher le secteur de l’aviation
Nous estimons que les rançongiciels continueront d’être la cybermenace perturbatrice la plus susceptible de toucher les organisations canadiennes du secteur de l’aviation. Les auteurs de rançongiciels perfectionnent constamment leurs tactiques et leurs méthodes d’extorsion afin de maximiser leurs profits. Dans le secteur de l’aviation, les incidents impliquant des rançongiciels peuvent perturber les opérations aériennes, le traitement des passagères et passagers, la manutention des bagages et d’autres services essentiels en restreignant l’accès aux données essentielles, aux systèmes opérationnels et aux systèmes de TO. De nombreux incidents impliquant des rançongiciels combinent désormais le chiffrement et le vol de données, ce qui accroît la pression exercée sur les victimes au moyen de menaces de vente ou de divulgation des fichiers volésNote de bas de page 18.
Attaques importantes par rançongiciel visant des compagnies aériennes et des aéroports :Note de bas de page 19
Juin 2024
- Des cybercriminels ont compromis des réseaux associés à une compagnie aérienne d’Amérique latine et sont parvenus à exfiltrer des données essentielles avant de déployer un rançongiciel sur les systèmes informatiques de la compagnie.
Juillet 2024
- Des cybercriminels ont compromis des réseaux associés à l’aéroport Saint-Jérôme de Split, en Croatie, et y ont déployé avec succès un rançongiciel, forçant le personnel à revenir à des méthodes d’exploitation non numériques et entraînant des annulations de vols.
Août 2024
- Des cybercriminels ont exigé une rançon de 6 millions de dollars américains de l’exploitant de l’aéroport international de Seattle-Tacoma après avoir exfiltré des données et perturbé les systèmes de manutention des bagages et d’enregistrement, ce qui a causé des retards de vol.
Octobre 2024
- Des cybercriminels ont compromis l’exploitant aéroportuaire mexicain Grupo Aeroportuario del Centro Norte, exfiltré des données et perturbé les systèmes numériques aéroportuaires, forçant le personnel à recourir à des systèmes de relève et de remplacement.
Mars 2025
- Des cybercriminels ont exigé une rançon de 10 millions de dollars américains de l’exploitant de l’aéroport international de Kuala Lumpur après avoir perturbé des systèmes numériques essentiels et forcé le personnel de l’aéroport à revenir à des méthodes d’exploitation non numériques.
Novembre 2025
- Des cybercriminels ont exigé une rançon de 6 millions de dollars américains de la compagnie aérienne espagnole Iberia après avoir exfiltré des données de passagères et passagers à partir du réseau compromis d’un fournisseur.
Les incidents récents démontrent à quel point les rançongiciels peuvent rapidement entraîner des perturbations opérationnelles. En septembre 2025, une attaque par rançongiciel visant le système Multi-User System Environment (MUSE) de Collins Aerospace, qui soutient les fonctions d’enregistrement et de gestion des portes d’embarquement dans les aéroports, a perturbé d’importantes plaques tournantes européennes, notamment les aéroports de Heathrow, de Berlin-Brandebourg, de Bruxelles et de Dublin. Les systèmes automatisés sont devenus inopérants, ce qui a entraîné de nombreux retards et annulations. Le personnel aux portes d’embarquement a dû vérifier manuellement les renseignements sur les passagères et passagers, rédiger les étiquettes à bagages et coordonner les changements de porte au moyen de radios bidirectionnellesNote de bas de page 20.
La menace provenant d’auteurs de menace non étatiques
Nous considérons qu’il est presque certain que les auteurs de cybermenace non étatiques, notamment les cyberactivistes, continueront de cibler le secteur canadien de l’aviation. Les activités des cyberactivistes coïncident souvent avec des périodes de tensions géopolitiques accrues et reposent sur des tactiques peu sophistiquées, mais très visibles, comme les attaques par déni de service distribué (DDoS) et la défiguration de sites Web. Certains auteurs de menace non étatiques sont motivés par un mélange de patriotisme, d’idéologie ou de convictions politiques, tandis que d’autres profitent opportunément des conflits pour en tirer un avantage personnel ou accroître leur notoriétéNote de bas de page 13. Les répercussions des cyberactivités malveillantes menées par des auteurs de menace non étatiques, comme les attaques par DDoS, sont généralement localisées et de courte durée.
Un nombre croissant d’auteurs de menace non étatiques ciblent les systèmes de TO connectés à Internet au Canada et tentent de les perturberNote de bas de page 21. Les activités des auteurs de menace non étatiques visant les systèmes de TO sont en grande partie opportunistes et dépendent de leur capacité à repérer des dispositifs vulnérables, peu importe l’organisation ou le secteur auquel ces dispositifs sont associés. Les activités des auteurs de menace non étatiques visant les systèmes de TO connectés à Internet peuvent entraîner des perturbations opérationnelles et, dans certains cas, créer des situations dangereuses susceptibles de compromettre la sécurité du personnel exploitant ou du public. Les auteurs de menace non étatiques ne possèdent souvent pas l’expertise nécessaire pour comprendre les systèmes auxquels ils accèdent et formulent fréquemment des affirmations exagérées quant à l’importance et à la nature des systèmes qu’ils ont compromis ainsi qu’aux effets qu’ils prétendent avoir obtenus.
Par exemple, en octobre 2025, des auteurs de menace pro-Hamas ont obtenu un accès à un système de surveillance des réservoirs de carburant connecté à Internet dans un aéroport canadien. Le groupe a revendiqué la compromission dans une publication sur Telegram et a fourni des captures d’écran à titre de preuve. Les publications affirmaient que le logiciel malveillant du groupe « demeurait actif dans le système » et invoquaient le « soutien du Canada à l’entité israélienne » comme motif de l’attaque. L’enquête sur l’incident a révélé que l’auteur de menace pouvait consulter les renseignements du système, mais ne pouvait ni interagir avec celui-ci ni en prendre le contrôleNote de bas de page 22.
Tactiques, techniques et procédures (TTP) relatives aux TO utilisées par des auteurs de menace non étatiques, mises en correspondance avec le cadre MITRE ATT&CK pour les systèmes de contrôle industriels (SCI) :Note de bas de page 23
T0888 – Découverte de systèmes à distance
- Balayage sur tout l’Internet pour détecter les systèmes de TO et les services d’accès à distance accessibles depuis Internet
T0859 – Comptes valides
- Exploitation de services d’accès à distance accessibles depuis Internet au moyen de justificatifs d’identité faibles, par défaut ou réutilisés
T0866 – Exploitation de services à distance
- Utilisation de services distants légitimes pour accéder aux environnements de TO
T0856 – Identification des dispositifs de contrôle
- Interaction directe avec les interfaces humain-machine (IHM), les stations de travail d’ingénierie ou les interfaces des systèmes de contrôle
T0831 – Manipulation des commandes
- Manipulation des configurations et des points de consigne des systèmes de TO (p. ex. pression, température, alarmes)
La menace émanant des auteurs de menace parrainés par des États
L’importance des aéroports et des compagnies aériennes du Canada pour l’économie nationale et la connectivité mondiale fait du secteur de l’aviation une cible de grande valeur pour les activités de cybermenace parrainées par des États. Les auteurs de cybermenace parrainés par des États travaillent pour le compte d’États-nations et ont principalement recours à des activités de cybermenace pour faire progresser leurs objectifs géopolitiques. Certains sont capables de mener des activités de menace hautement sophistiquées qui peuvent être difficiles à détecter et à attribuer et qui peuvent persister dans les environnements compromis pendant des années avant d’être déceléesNote de bas de page 17. Les auteurs de menace parrainés par un État ont ciblé le secteur de l’aviation pour mener des activités d’espionnage, se positionner en prévision d’éventuelles perturbations, démontrer leur puissance face à des adversaires et menacer les chaînes d’approvisionnement commerciales et militaires. Les auteurs de menace parrainés par un État ciblent de plus en plus les technologies à double usage qui soutiennent à la fois les activités civiles et militaires, ce qui accroît le risque que des cyberactivités malveillantes visant l’atteinte d’objectifs militaires touchent les infrastructures et les opérations civilesNote de bas de page 24.
Prépositionnement en vue d’éventuelles cyberopérations perturbatrices ou destructives
Nous estimons que les auteurs de cybermenace parrainés par un État ciblent fort probablement les réseaux d’infrastructures essentielles au Canada et dans les pays alliés afin de se préparer à d’éventuelles cyberopérations perturbatrices ou destructrices. Nous estimons qu’il est tout aussi probable qu’improbable que des auteurs de menace parrainés par un État aient obtenu un accès prépositionné à des systèmes aéroportuaires canadiens, comme les réseaux de contrôle de la circulation aérienne, à cette fin. Nous jugeons que les auteurs de cybermenace parrainés par des États ne perturberaient probablement de façon intentionnelle les infrastructures de l’aviation canadienne que durant des périodes de tensions géopolitiques accrues, de crise ou de conflit ouvert entre États.
Les premières étapes du prépositionnement ressemblent souvent à des activités d’espionnage. Lors du prépositionnement, les auteurs de menace parrainés par un État maintiennent un accès persistant aux réseaux ciblés et effectuent des activités de reconnaissance afin de repérer les ressources essentielles et les vulnérabilités qui pourraient être exploitées pour dégrader ou perturber la cible. La compromission, en 2024, de l’organisme allemand de contrôle de la circulation aérienne, Deutsche Flugsicherung (DFS), illustre la façon dont les activités de prépositionnement peuvent se manifester dans la pratique. Les autorités allemandes ont attribué la compromission du DFS à des auteurs de cybermenace militaires russes dans le cadre d’une campagne continue de cyberespionnage et de guerre hybride visant les infrastructures essentielles européennes. Bien que les auteurs de cybermenace aient compromis les systèmes administratifs et commerciaux du DFS plutôt que ses systèmes opérationnels, comme les radars ou les systèmes d’aiguillage des vols, les renseignements obtenus à partir de ces réseaux pourraient leur permettre de mieux comprendre les systèmes, le personnel et les processus, ce qui favoriserait le développement de capacités cyberoffensives en vue d’activités futures de perturbationNote de bas de page 25.
En février 2024, le Centre pour la cybersécurité et ses partenaires internationaux ont publié un avis conjoint mettant en garde contre les activités du groupe de cybermenace Volt Typhoon, parrainé par la République populaire de Chine (RPC). L’avis évaluait avec un niveau de confiance élevé que Volt Typhoon avait compromis des infrastructures essentielles américaines, y compris des réseaux de transport, et y avait maintenu un accès afin de prépositionner des capacités pouvant permettre la perturbation de fonctions de TO dans de multiples secteurs en cas de conflitNote de bas de page 26.
Nous estimons que la menace directe que les auteurs de cybermenace parrainés par la RPC représentent pour les infrastructures essentielles canadiennes est probablement inférieure à celle qui pèse sur les infrastructures américaines. Cependant, compte tenu du degré élevé d’interconnexion entre les secteurs de l’aviation américain et canadien, des cyberactivités malveillantes perturbatrices visant l’aviation civile américaine pourraient avoir des répercussions au Canada. Par exemple, une cyberattaque perturbatrice contre l’aviation civile américaine pourrait entraîner des retards ou des annulations de vols transfrontaliers, ou encore nécessiter le déroutement de vols américains vers des aéroports canadiens. De plus, une cyberattaque visant un système américain dont dépend l’aviation canadienne pourrait perturber directement les opérations au Canada. L’ampleur des répercussions qu’une cyberattaque contre le secteur de l’aviation américain pourrait avoir au Canada varierait selon les caractéristiques de l’attaque ainsi que la nature des organisations, des systèmes ou des services touchésNote de bas de page 27.
Espionnage à des fins stratégiques
Nous estimons qu’il est probable que des auteurs de cybermenace parrainés par des États ciblent les aéroports, les compagnies aériennes et les réseaux logistiques connexes du Canada à des fins d’espionnage, en mettant l’accent sur la collecte massive de données ainsi que sur la surveillance de personnes et de chaînes d’approvisionnement sensibles afin de faire progresser leurs objectifs stratégiques nationaux. Les systèmes des aéroports et des compagnies aériennes traitent en continu d’importants volumes de passagères, de passagers et de marchandises, ce qui en fait des sources particulièrement précieuses de données agrégées sur les déplacements et les expéditions. L’accès à ces systèmes permet aux auteurs de menace parrainés par un État d’effectuer des analyses des habitudes de vie et de suivre les déplacements de voyageuses et voyageurs de premier plan ainsi que de membres de diasporas ou de groupes militants au Canada. Par exemple, un avis publié par le FBI en 2020 décrivait une campagne de logiciels malveillants de longue durée liée au ministère du Renseignement et de la Sécurité de l’Iran qui avait compromis plusieurs compagnies aériennes internationales. Cet accès a permis de suivre des personnes présentant un intérêt pour l’État iranien dans plus de 30 paysNote de bas de page 28.
Nous jugeons qu’il est probable que des auteurs de menace parrainés par un État exploitent leur accès aux systèmes civils aéroportuaires et logistiques afin de recueillir du renseignement sur les chaînes d’approvisionnement militaires, notamment en ce qui concerne les activités aériennes, le fret, la logistique de ravitaillement et les infrastructures de soutien au sol. En mai 2025, le Centre pour la cybersécurité et ses partenaires internationaux ont publié un avis concernant les activités de cybermenace parrainées par l’État russe qui ciblaient des entreprises occidentales des secteurs de la logistique et des TI, particulièrement celles qui participaient à l’acheminement de l’aide étrangère à l’UkraineNote de bas de page 29. Ces auteurs de menace cherchaient à obtenir l’accès à des données détaillées sur les expéditions et utilisaient des caméras connectées à Internet, y compris celles installées dans des aéroports, pour surveiller les mouvements de l’aide.
Exploitation de la chaîne d’approvisionnement et influence étatique
Nous estimons qu’il est presque certain que des auteurs de menace parrainés par un État continueront d’exploiter les fournisseurs relevant de leur compétence pour recueillir de l’information sur les organisations clientes de ces fournisseurs ou pour les compromettre. Certains États disposent de pouvoirs juridiques et réglementaires leur permettant d’obliger les fournisseurs à collaborer à des opérations liées à la sécurité nationale et au renseignementNote de bas de page 30.
Les préoccupations entourant les technologies de surveillance fabriquées à l’étranger mettent en évidence la façon dont les infrastructures numériques peuvent être exploitées pour faire progresser les intérêts d’États étrangers, notamment par la surveillance, la collecte de renseignement, le transfert non autorisé de données et l’ingérence dans les communications et systèmes essentiels. Par exemple, à compter de 2021, Hikvision, un fabricant chinois d’équipement de surveillance civil et militaire détenu en partie par l’État, a fait l’objet d’un examen accru après qu’il a été observé que 140 caméras de l’aéroport Léonard-de-Vinci de Rome Fiumicino effectuaient environ 11 000 tentatives de connexion non autorisées par heure à un serveur situé en Chine. Cette situation a soulevé d’importantes préoccupations en matière de sécurité nationale et entraîné un resserrement de l’examen des équipements de surveillance fabriqués à l’étranger à l’échelle mondialeNote de bas de page 31.
Perspective
La cybersécurité au sein du secteur canadien de l’aviation commerciale est essentielle à la fois à la sécurité nationale et à la résilience économique. En tant que moyen essentiel de connexion à l’échelle nationale et internationale, le secteur de l’aviation constitue une cible attrayante pour les auteurs de cybermenace motivés par des gains financiers ou par des objectifs idéologiques ou géopolitiques.
La cybercriminalité motivée par des gains financiers demeure la cybermenace la plus susceptible de toucher les organisations du secteur de l’aviation. Toutefois, l’intensification de la concurrence et des conflits à l’échelle mondiale contribue à une augmentation des situations dans lesquelles des auteurs de menace non étatiques motivés par l’idéologie ou des auteurs de cybermenace parrainés par un État pourraient chercher à cibler les organisations canadiennes du secteur de l’aviation à des fins d’espionnage ou de perturbation.
Un grand nombre de cybermenaces peuvent être atténuées grâce à la sensibilisation et à l’adoption de pratiques exemplaires en matière de cybersécurité et de continuité des activités. Le Centre pour la cybersécurité recommande à tous les propriétaires de réseaux des infrastructures essentielles de prendre les mesures nécessaires pour protéger leurs systèmes contre les cybermenaces décrites dans la présente évaluation.
Consultez les ressources en ligne suivantes pour obtenir de l’information supplémentaire ainsi que des avis et conseils utiles :
Chaînes d’approvisionnement :
- La cybermenace provenant des chaînes d’approvisionnement
- Cybersécurité de la chaîne d’approvisionnement pour les petites et moyennes organisations (ITSAP.00.070)
- Bulletin conjoint sur les risques liés à la chaîne d’approvisionnement pour l’intelligence artificielle et l’apprentissage automatique
Infrastructures essentielles :
- Boîte à outils des objectifs relatifs à l’état de préparation en matière de cybersécurité intersectoriels
- Considérations en matière de sécurité pour les infrastructures essentielles (ITSAP.10.100)
Technologie opérationnelle :
- Protéger vos technologies opérationnelles (ITSAP.00.051)
- Bulletin sur les cybermenaces : Les cybermenaces visant les technologies opérationnelles
- Conseils du Centre pour la cybersécurité sur la sécurisation des systèmes de technologie opérationnelle
Intelligence artificielle :
- L’intelligence artificielle de pointe (ITSAP.10.050)
- L’intelligence artificielle générative (ITSAP.00.041)
- Les 10 mesures de sécurité en matière d’intelligence artificielle : Introduction (ITSAP.10.049)
Cybermenaces et TTP :
- Défense contre les attaques par déni de service distribué (DDoS) (ITSM.80.110)
- Guide sur les rançongiciels (ITSM.00.099)
- Qu’est-ce que l’hameçonnage vocal? (ITSAP.00.102)
- Utiliser le Wi-Fi sans compromettre la sécurité de votre organisation (ITSAP.80.009)
Gestion des incidents :
Annexe - Utilisations de l’intelligence artificielle dans les aéroports
Les aéroports utilisent l’intelligence artificielle (IA), l’apprentissage automatique et l’automatisation pour gérer la hausse de la demande en transport aérien et améliorer l’expérience des passagères et passagers. Le passage d’une gestion réactive à une gestion prédictive permet aux aéroports de réduire les retards de vol et d’accélérer les opérations de rotation des aéronefs tout en limitant les erreurs humaines dans les procédures à fort volume.
Traitement des passagères et passagers
- Processus manuel traditionnel : Vérification manuelle des documents aux comptoirs d’enregistrement et aux portes d’embarquement, et utilisation de cartes d’embarquement papier.
- Intégration autonome : La reconnaissance faciale et les portiques intelligents remplacent les processus manuels pour l’enregistrement, le contrôle de l’immigration et l’embarquement.
- Exemple concret de mise en œuvre : Les portiques intelligents de l’aéroport international de Dubaï (en anglais seulement) sont des postes automatisés de contrôle de l’immigration qui vérifient l’identité au moyen de la reconnaissance faciale et de la biométrie. L’aéroport Changi de Singapour (en anglais seulement) et certains aéroports aux États-Unis (en anglais seulement) ont pleinement mis en œuvre une technologie semblable.
Manutention des bagages
- Processus manuel traditionnel : Tri exigeant une importante main-d’œuvre et transport manuel au moyen de chariots ou de remorqueurs.
- Intégration autonome : Des systèmes de convoyage dotés de l’IA et des véhicules autonomes assurent le suivi et le tri des bagages avec une intervention humaine minimale.
- Exemple concret de mise en œuvre : L'aéroport international du Kansai (en anglais seulement), au Japon, a commencé à déployer des tracteurs autonomes pour le transport des bagages.
Contrôle de sécurité des bagages
- Processus manuel traditionnel : Inspection physique de tous les bagages et observation manuelle des comportements.
- Intégration autonome : Des couloirs de contrôle automatisés et des systèmes de vision artificielle analysent les images et les séquences vidéo en temps réel afin de signaler les menaces.
- Exemple concret de mise en œuvre : Les systèmes de tomodensitométrie dotés de capacités de détection des menaces fondées sur l’IA éliminent l’obligation de retirer les ordinateurs portables et les liquides aux points de contrôle de sécurité, ce qui réduit les temps d’attente dans les files de contrôle des aéroports de l’Union européenne et des États-Unis (en anglais seulement).
Réduction des retards de vol
- Processus manuel traditionnel : Surveillance manuelle, recours aux moyennes historiques et interventions réactives en cas de perturbation.
- Intégration autonome : L’IA combine des données en temps réel tirées notamment des systèmes météorologiques, de la disponibilité des équipages et de l’état de la flotte, ce qui permet aux équipes des opérations d’anticiper les retards. Grâce aux modèles prédictifs, les équipes peuvent intervenir de manière proactive en ajustant les plans avant que les perturbations ne se répercutent sur le réseau.
- Exemple concret de mise en œuvre : United Airlines (en anglais seulement) utilise des prévisions fondées sur l’IA pour analyser en temps réel les phénomènes météorologiques violents, ce qui permet aux compagnies aériennes de modifier de façon proactive les trajectoires de vol, de retarder les départs ou de réacheminer les aéronefs avant que les perturbations ne s’aggravent.
Services au sol et maintenance
- Processus manuel traditionnel : Remorqueurs conduits par des personnes et inspections manuelles des systèmes de bord.
- Intégration autonome : Les opérations autonomes au sol, comme les remorqueurs autonomes et les systèmes de ravitaillement automatisés, accélèrent les opérations de rotation des aéronefs. Les outils de diagnostic fondés sur l’IA aident également à prévoir les défaillances mécaniques.
- Exemple concret de mise en œuvre : L'aéroport international Indira-Gandhi (en anglais seulement) a lancé le système Unified Total Airside Management, une solution fondée sur l’IA pour gérer les opérations côté piste, notamment grâce à la surveillance en temps réel de la circulation des aéronefs et de l’équipement de soutien au sol.
Affectation des ressources
- Processus manuel traditionnel : Les décisions reposaient largement sur le jugement humain et des règles prédéfinies, ce qui limitait la capacité à rééquilibrer rapidement l’affectation des équipages et des portes d’embarquement ou l’utilisation de la capacité aéroportuaire lorsque des contraintes ou des perturbations survenaient.
- Intégration autonome : Les systèmes dotés de l’IA simplifient la planification des équipages en automatisant les jumelages, les réaffectations et les tâches administratives après vol, ce qui permet d’accélérer les opérations et d’accroître la conformité réglementaire. Ces outils tiennent compte en temps réel de la disponibilité des équipages, des exigences en matière de repos et des contraintes opérationnelles afin d’optimiser les affectations.
- Exemple concret de mise en œuvre : Air India (en anglais seulement) utilise Microsoft Copilot pour intégrer l’analyse de données fondée sur l’IA directement dans ses processus opérationnels. Les équipes des opérations peuvent rapidement interroger des données en temps réel au moyen du langage naturel afin de cerner les lacunes de rendement et d’apporter des ajustements en temps opportun grâce à des analyses consolidées portant sur la disponibilité de la flotte, la planification des équipages et les contraintes de capacité aéroportuaire. Japan Airlines (en anglais seulement) utilise une application mobile alimentée par l’IA pour aider les équipages de cabine à produire des rapports d’incidents après vol, même dans des environnements où la connectivité est limitée.
Attribution des portes d’embarquement
- Processus manuel traditionnel : Approche largement manuelle fondée sur des règles, gérée par les équipes des opérations à partir d’horaires fixes, avec une capacité limitée à s’adapter aux retards ou aux situations de congestion à mesure qu’elles surviennent.
- Intégration autonome : Fondés sur l’IA, les systèmes de planification des portes d’embarquement analysent les schémas d’arrivée, les caractéristiques des aéronefs et la congestion en temps réel afin d’attribuer les portes plus efficacement, ce qui permet de réduire le temps de circulation au sol, la consommation de carburant et les retards pour les passagères et passagers.
- Exemple concret de mise en œuvre : American Airlines (en anglais seulement) utilise une technologie de gestion des portes d’embarquement fondée sur l’IA et reposant sur Microsoft Azure afin d’attribuer de manière dynamique la porte optimale aux aéronefs à leur arrivée, ce qui contribue à réduire les retards.