
Table des matières
Introduction
Au Canada, les câbles sous-marins de télécommunications assurent la connectivité le long des côtes et entre les îles, permettent de desservir les régions éloignées et facilitent les communications internationales. Ces câbles transmettent divers types de données et jouent un rôle important dans le soutien de nos intérêts culturels, économiques, technologiques et de sécurité nationale. Les besoins de connectivité sont appelés à s'accroître à mesure que les avancées technologiques permettront d'établir des connexions dans des régions auparavant inaccessibles, notamment dans l'Arctique. Bien que des mécanismes de redondance soient intégrés à leurs tracés, les infrastructures de câbles et les points névralgiques de distribution sont susceptibles d'être vulnérables à des défaillances qui auraient des répercussions majeures et constituent des cibles attrayantes pour les adversaires. Il est donc essentiel d'assurer la sécurité, la résilience et l'intégrité des infrastructures de câbles sous‑marins afin de maintenir la stabilité et la confiance.
La présente publication vise à faire mieux comprendre les menaces et les vulnérabilités auxquelles sont exposés les réseaux de câbles sous‑marins et propose des mesures d'atténuation favorisant des infrastructures sûres et résilientes, à l'appui des flux de données nationaux et internationaux.
1.1 Exposition aux menaces
Les réseaux de câbles sous-marins commencent aux points d'atterrissement de câble (PAC) et aux stations d'atterrissement, là où les réseaux terrestres rejoignent le littoral. Ces installations relient les fibres optiques terrestres aux liaisons sous-marines qui mènent à des points d'atterrissement éloignés. Au cours de leur trajet, les câbles traversent trois secteurs géographiques et trois secteurs géopolitiques qui se chevauchent, comme l'illustre la figure 1.
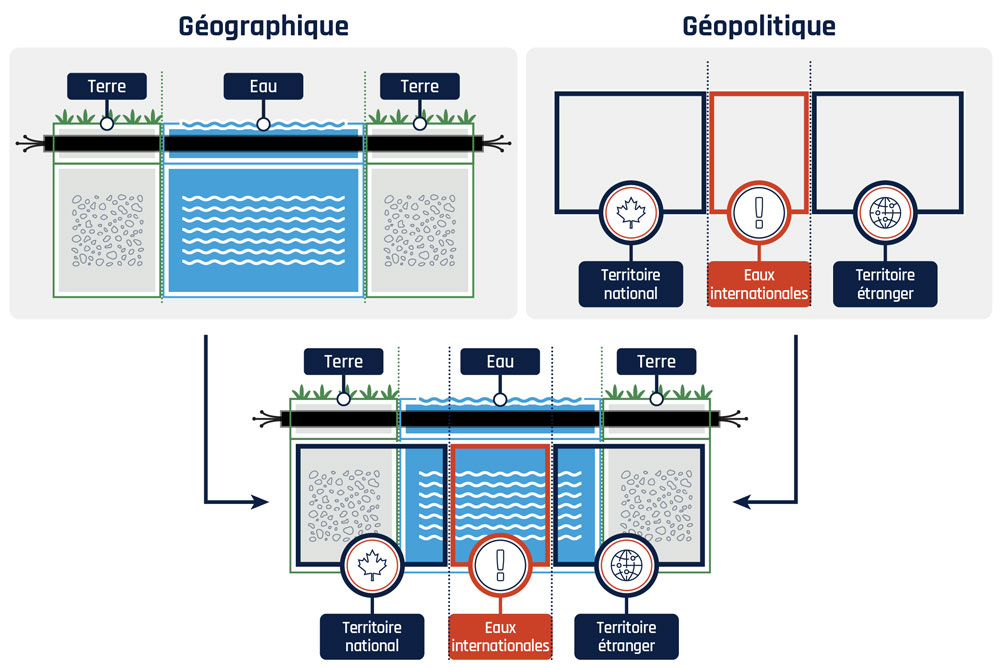
Description longue - Figure 1 : Secteurs géographiques et géopolitiques des câbles sous-marins
La figure 1 illustre la structure de base des réseaux de câbles sous-marins et les différents secteurs qu'ils traversent. Elle est divisée en trois parties afin de montrer le chevauchement des secteurs géographiques et géopolitiques. La première partie de la figure présente une structure rectangulaire qui représente le secteur géographique et qui est divisée en trois colonnes. Les deux colonnes extérieures du diagramme représentent la terre, tandis que la colonne centrale représente l'eau. Les sections terrestres montrent le sol surmonté d'herbe, tandis que la section aquatique est illustrée par des ondulations bleues. Une ligne noire traverse horizontalement l'ensemble des sections, ce qui représente un câble sous-marin qui passe à travers tous les secteurs.
La deuxième partie de la figure présente les secteurs géopolitiques. Elle se compose de trois rectangles placés côte à côte. Le rectangle de gauche représente le territoire national et est identifié par une icône de feuille. Le rectangle central représente les eaux internationales; il est mis en évidence en rouge et porte une icône de point d'exclamation. Le rectangle de droite représente le territoire étranger et est identifié par une icône de globe terrestre.
La troisième partie de la figure combine les deux représentations précédentes. Le schéma des secteurs géographiques sert de couche de base, tandis que les secteurs géopolitiques sont superposés par-dessus. Deux flèches orientées vers le bas relient les deux premières parties de la figure à cette représentation intégrée afin de montrer leur relation. Dans cette troisième partie de la figure, la zone correspondant au territoire national couvre la partie terrestre de gauche ainsi qu'une portion de l'eau adjacente. La zone correspondant aux eaux internationales couvre la partie centrale de l'étendue d'eau. La zone correspondant au territoire étranger couvre la partie terrestre de droite ainsi qu'une portion de l'eau adjacente. La ligne représentant le câble sous-marin est tracée sur toute la longueur de la partie supérieure du schéma et traverse l'ensemble de ces zones.
Les menaces peuvent être regroupées en trois catégories :
- les menaces liées aux politiques et aux normes, notamment à l'échelle locale, nationale et internationale;
- les menaces liées à l'architecture, notamment les cybermenaces et les menaces physiques;
- les menaces liées à la chaîne d'approvisionnement, y compris les risques associés aux tiers.
Le modèle d'exposition aux menaces présenté à la figure 2 énumère les principales menaces des première et troisième catégories et décrit plus en détail les principaux éléments de l'architecture susceptibles d'être vulnérables à ces menaces, notamment :
- les logiciels et les systèmes permettant de contrôler le réseau localement ou à distance;
- les répéteurs de signal, qui permettent de prévenir l'affaiblissement du signal sur de longues distances de transmission;
- les unités de dérivation, qui permettent de rediriger le trafic vers différentes destinations;
- les multiplexeurs, qui combinent ou séparent les trajets des signaux;
- les câbles à fibre optique eux-mêmes, qui assurent l'acheminement du trafic;
- les installations qui abritent les câbles.
Le modèle montre également que l’architecture des réseaux de câbles sous-marins ne se limite pas à une distinction entre les composantes terrestres et sous-marines; certains éléments se trouvent à la fois sur terre et sous l’eau. Le câble lui-même est présent dans les trois secteurs géographiques, mais sous des formes différentes. Comme l’illustrent les coupes transversales, dans les eaux les plus profondes, il est généralement beaucoup moins blindé qu’à proximité du littoral. Les risques varient donc selon le type de câble.
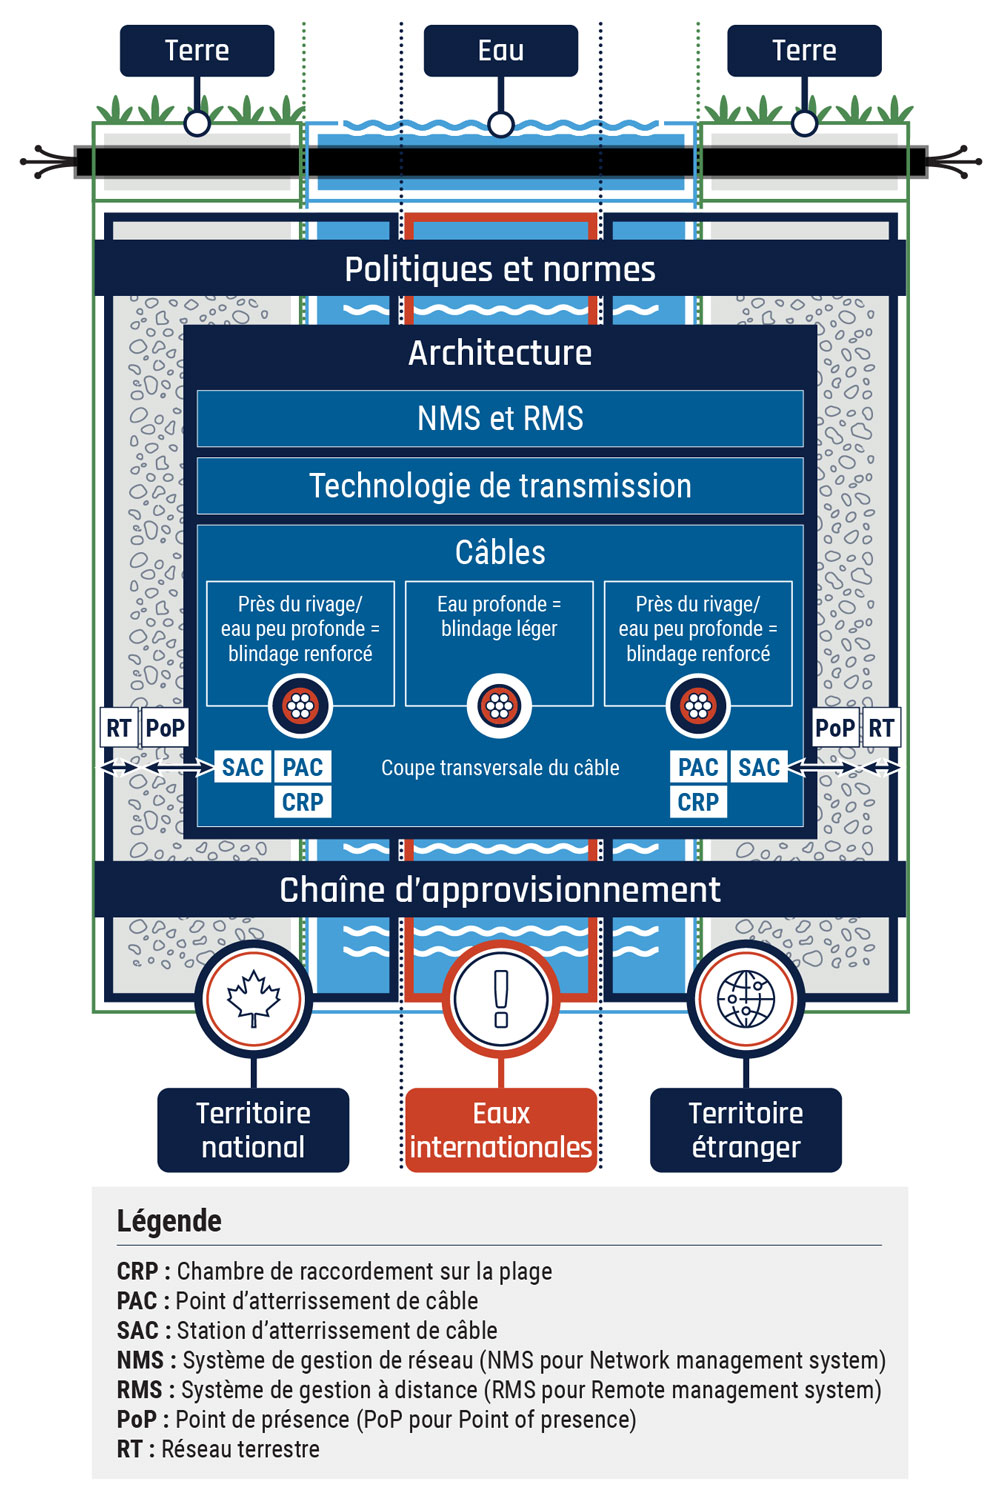
Description longue - Figure 2: Diagramme de l’exposition aux menaces
La figure 2 présente un diagramme d’exposition aux menaces sous la forme d’un carré divisé en plusieurs sections. La couche de base reprend la figure 1 afin d’illustrer les secteurs géographiques et géopolitiques touchés. Une couche supplémentaire est superposée à cette représentation de la figure 1 et présente trois sections rectangulaires verticales. La première section présente les politiques et les normes, la deuxième section présente l’architecture et la troisième section présente la chaîne d’approvisionnement. La section sur les politiques et les normes est située dans la partie supérieure du diagramme. Elle s’étend sur toute sa largeur. Elle représente la portée de cette catégorie dans l’ensemble des secteurs géographiques et géopolitiques présentés à la figure 1.
Directement sous la section sur les politiques et les normes se trouve une grande section intitulée Architecture. Cette section se trouve au milieu du diagramme et contient trois sous-rubriques encadrées. De haut en bas, les sous-rubriques sont les suivantes : systèmes de gestion de réseau (NMS pour Network Management System) et systèmes de gestion à distance (RMS pour Remote Management System), technologie de transmission et câbles. Dans la sous-section des câbles, trois coupes transversales de câble sont représentées par trois encadrés disposés horizontalement côte à côte. À gauche, l’encadré indique que les zones près du rivage ou les eaux peu profondes correspondent à un blindage renforcé et comprend une icône représentant un câble entouré d’une épaisse couche de protection. L’encadré du milieu indique que les eaux profondes correspondent à un blindage léger et comprend une icône représentant un câble entouré d’une couche de protection plus mince. L’encadré de droite indique que les zones près du rivage ou les eaux peu profondes correspondent à un blindage renforcé et comprend la même icône que celle de l’encadré de gauche. Sous les premier et troisième encadrés figurent trois acronymes mis en évidence : SAC (station d’atterrissement de câble), PAC (point d’atterrissement de câble) et CRP (chambre de raccordement sur la plage). Sous l’encadré central figure le texte Coupe transversale du câble. Cette section sur l’architecture est présentée au centre de la figure et laisse un peu d’espace libre de chaque côté à l’intérieur des colonnes représentant la terre. Dans cet espace libre, une flèche mène de la section Architecture à la pointe d’une autre flèche dirigée vers la bordure du cadre du diagramme. Au-dessus de cette flèche se trouve un encadré mis en évidence portant la mention PoP (point de présence). La deuxième flèche, située à côté de la flèche du PoP et la touchant, pointe vers le cadre du diagramme, qui s’étend sur toute la longueur de la colonne terrestre. Au-dessus de cette deuxième flèche se trouve un encadré mis en évidence portant la mention RT (réseau terrestre). Ces flèches représentent les connexions du PoP et du RT illustrées de chaque côté de la section Architecture et s’étendent sur toute la longueur du diagramme, comme les autres sections.
La troisième section, qui porte sur la chaîne d’approvisionnement, est située sous la section Architecture, près du bas du diagramme. Comme la section Politiques et normes, elle s’étend de l’extrémité gauche à l’extrémité droite du diagramme. Elle présente la portée de cette catégorie dans l’ensemble des secteurs géographiques et géopolitiques présentés à la figure 1.
Une légende figure sous le diagramme et présente la signification de tous les acronymes utilisés dans la figure 2.
2 Menaces et mesures d’atténuation
Les câbles sous-marins desservent les collectivités éloignées et assurent la connectivité internationale. Ils constituent d'importants points d'agrégation de données pour les communications et représentent des cibles attrayantes pour les auteurs de menace. Il est donc important de comprendre les menaces qui les visent et de prendre des mesures pour les atténuer.
Les auteurs de menace peuvent porter atteinte à la confidentialité, à l'intégrité ou à la disponibilité des systèmes de câbles sous-marins en exploitant les vulnérabilités des systèmes, des processus, des fournisseurs ou de l'infrastructure physique qui les soutiennent. Voici quelques exemples :
- les menaces à la confidentialité peuvent comprendre la collecte de données et l'écoute clandestine par des auteurs de menace à des fins de cybercriminalité, de vol de propriété intellectuelle ou d'espionnage;
- les menaces à l'intégrité peuvent comprendre la redirection du trafic, l'insertion de charges utiles malveillantes ou l'établissement de canaux de communication clandestins permettant l'exfiltration de données ou des activités de commande et de contrôle;
- les menaces à la disponibilité peuvent comprendre des perturbations générales ou ciblées causées par un auteur de menace.
2.1 Menaces liées aux politiques et aux normes
Le choix de l’emplacement des câbles sous-marins peut dépendre de nombreux facteurs, notamment :
- les politiques gouvernementales;
- la réglementation;
- les normes;
- la propriété foncière;
- les plan d’activités;
- les coûts;
- les contraintes physiques ou géographiques.
Les auteurs de menace peuvent exploiter des vulnérabilités dans les politiques ou les normes afin de compromettre l'infrastructure des câbles sous-marins.
Il existe également des considérations géopolitiques lorsqu'un point d'atterrissement de câble (PAC) est situé dans un territoire étranger assujetti à un cadre juridique différent. Les auteurs de menace peuvent tirer parti de ces facteurs pour influencer les politiques et l'emplacement des câbles sous-marins, ou encore créer des dépendances qui empêchent les pays de disposer de la capacité souveraine nécessaire pour entretenir et exploiter leurs câbles sous-marins.
Les gouvernements et les exploitants de câbles devraient renforcer les normes, les processus et les politiques afin d'assurer la redondance des systèmes et un rétablissement rapide en cas de cyberincident ou d'attaque physique. Pour ce faire, il convient d'adopter une solide stratégie de continuité des activités et une stratégie pangouvernementale axée sur la résilience des communications souveraines. Pour en apprendre davantage sur l'élaboration d'un plan de reprise informatique, consultez la publication Élaboration d'un plan de reprise informatique personnalisé (ITSAP.40.004).
Pour obtenir des orientations générales sur les mesures que peuvent prendre les exploitants des réseaux d'infrastructures essentielles afin de protéger leur secteur contre les cyberattaques, consultez les Considérations en matière de sécurité pour les infrastructures essentielles (ITSAP.10.100).
Politiques et réglementation : menaces et mesures d'atténuation
Les exemples ci-dessous illustrent différentes façons dont des auteurs de menace peuvent :
- introduire des vulnérabilités afin de se positionner en vue d'attaques futures en tirant parti de lacunes dans les politiques pour intégrer à des réseaux de télécommunications canadiens de l'équipement ou des services provenant de fournisseurs jugés peu fiables;
- introduire des vulnérabilités afin de se positionner en vue d'attaques futures en exploitant les différentes compétences juridiques, par exemple lorsque des câbles traversent des eaux territoriales ou aboutissent à des stations d'atterrissement situées à l'étranger;
- entraver les processus d'octroi de licences, de délivrance de permis ou d'examen afin de retarder ou d'empêcher l'installation de nouveaux câbles ou la réparation de câbles existants;
- prolonger les interruptions de service en utilisant des droits de propriété ou leur influence pour restreindre l'accès à des capacités spécialisées, comme les navires de réparation de câbles;
- manipuler les collectivités des régions éloignées qui dépendent de la connectivité, mais qui peuvent ne pas disposer des ressources financières, de l'expertise technique ou de la sensibilisation aux risques nécessaires pour mettre en œuvre les mesures de sécurité recommandées;
- tirer parti d'informations rendues publiques, comme les sites Web de suivi des câbles, ainsi que les registres d'évaluations environnementales et de permis, afin de mener des activités de reconnaissance et de géolocaliser des infrastructures ciblées, telles que les câbles sous-marins, les regroupements de câbles, les PAC et les stations d'atterrissement de câble (SAC);
- exploiter une dépendance excessive à l'égard d'un câble sous-marin particulier en menaçant d'interrompre le service à une collectivité en période de conflit ou de désaccord politique.
Listed below are examples of mitigations measures to take:
Les exemples ci-dessous présentent des mesures d'atténuation qui peuvent être mises en œuvre :
- comprendre les lois, les politiques et les pratiques commerciales locales et étrangères qui peuvent avoir une incidence sur l'emplacement des câbles, l'accès aux câbles, la confidentialité des données ainsi que les exigences relatives aux licences et aux permis, notamment en favorisant la diversité géographique des tracés et des SAC;
- veiller à ce que les processus de gestion des changements comprennent la surveillance et la vérification des modifications apportées aux sites de câbles ou de tout accès accordé à des tiers;
- favoriser la collaboration entre les propriétaires et les exploitants de câbles sous-marins et d'autres infrastructures, ainsi qu'avec les organismes compétents, afin de permettre l'échange rapide de renseignements sur les menaces et la mise en œuvre de mesures particulières recommandées en période de conflit ou de tension dans le but de prévenir les compromissions ou d'en réduire les répercussions.Le Comité consultatif canadien pour la sécurité des télécommunications (CCCST) est un bon exemple de forum de l'industrie qui favorise la collaboration entre différentes entités.
2.2 Menaces liées à l'architecture
Les menaces liées à l'architecture sont associées aux vulnérabilités présentes dans la conception ou la structure d'un système et susceptibles d'être exploitées par des auteurs de menace afin de causer des dommages. Dans l'architecture des systèmes de câbles sous-marins, les auteurs de menace peuvent tirer parti des vulnérabilités liées à la cybersécurité ainsi que des vulnérabilités physiques du système.
2.2.1 Architecture informatique
Le système de gestion de réseau et le système de gestion à distance sont des dispositifs connectés qui exercent un contrôle sur le système et sont vulnérables aux cybermenaces conventionnelles. Ils sont connectés au réseau, peuvent être accessibles à distance et peuvent modifier le comportement ainsi que la sécurité du déploiement des câbles. Un auteur de menace pourrait exploiter des vulnérabilités logicielles ou de configuration afin de perturber les opérations, de manipuler le trafic ou de faciliter l’écoute clandestine des communications.
Les auteurs de menace peuvent utiliser des maliciels, des attaques par hameçonnage ou des mots de passe faibles pour obtenir un accès non autorisé à l’équipement réseau. S’ils parviennent à contourner les mécanismes d’authentification et à accéder au réseau, les répercussions suivantes peuvent en découler :
- perte de confidentialité, d’intégrité et de disponibilité;
- attaques par déni de service visant d’autres systèmes;
- attaques par redirection fondées sur le protocole BGP (Border Gateway Protocol).
2.2.1.1 Mesures d’atténuation suggérées :
Les exploitants devraient adopter une approche à vérification systématique à l’égard de l’architecture de sécurité et mettre en œuvre des pratiques exemplaires en matière de sécurité, y compris la défense en profondeur. La liste suivante présente d’autres mesures d’atténuation qu’il convient de prendre :
- établir, appliquer et examiner régulièrement des pratiques exemplaires éprouvées en matière de cybersécurité, notamment :
- mettre en œuvre le principe de droit d'accès minimal et accorder au personnel uniquement les droits d'accès nécessaires à l'exécution des tâches autorisées;
- modifier les identifiants par défaut fournis par les fournisseurs;
- appliquer l'authentification multifacteur à tous les comptes d'utilisateur;
- recueillir et analyser périodiquement de petites quantités de données (ou des échantillons) afin de surveiller les activités, de signaler les incidents, d'enquêter sur ces derniers et d'y remédier dans le but de contenir toute compromission.
- Pour en apprendre davantage, consultez les documents d'orientation ci-dessous :
- Approche à vérification systématique pour l'architecture de sécurité (ITSM.10.008)
- Pratiques exemplaires en matière de cybersécurité à intégrer dans votre organisation (ITSAP.10.102)
- Élaboration d'un plan de reprise informatique personnalisé (ITSAP.40.004)
- Guide sur la défense en profondeur pour les services fondés sur l'infonuagique (ITSAP.50.104)
- Considérations en matière de sécurité pour les infrastructures essentielles (ITSAP.10.100)
2.2.2 Architecture physique
Du point de vue physique, l’architecture des câbles sous-marins est exposée à diverses menaces en raison des facteurs suivants :
- les câbles ne font généralement l’objet d’aucune surveillance, ce qui peut permettre un accès non supervisé ou non autorisé;
- ils peuvent être situés dans des endroits éloignés;
- ils s’étendent sur de longues distances et comportent de nombreux points d’accès.
Un auteur de menace pourrait chercher à exploiter une vulnérabilité physique afin de perturber les opérations, d’intercepter et de recueillir des télécommunications ou de modifier le trafic acheminé par les câbles. Les conséquences peuvent être particulièrement importantes si les auteurs de menace s’en prennent à des points névralgiques où convergent plusieurs câbles ou ciblent des régions dépourvues de redondance adéquate, comme les collectivités éloignées.
Les exploitants de câbles sous-marins devraient mettre en œuvre des pratiques exemplaires en matière de sécurité physique afin de protéger :
- les câbles;
- les chambres de raccordement sur la plage (CRP);
- les PAC et les SAC contre tout accès non autorisé;
- les infrastructures contre les attaques physiques ou les catastrophes naturelles.
Ils devraient également mettre en place une architecture résiliente intégrant la robustesse, la redondance et la sécurité dès la conception. Pour en savoir davantage sur la conception d’une architecture résiliente, consultez la publication Secure by Design (en anglais seulement) de la Cybersecurity and Infrastructure Security Agency (CISA).
Pour en savoir plus sur la sécurité dès la conception, consultez la publication de la CISA intitulée Secure by Demand: Priority Considerations for Operational Technology Owners and Operators when Selecting Digital Products (en anglais seulement) et la publication de l'Australian Signals Directorate intitulée Choosing secure and verifiable technologies (en anglais seulement).
2.2.2.1 Architecture physique : menaces et mesures d'atténuation
Voici quelques exemples de scénarios de menace :
- des activités maritimes ou des catastrophes naturelles, telles que des tremblements de terre, le mouillage d'ancres ou des activités de pêche, sectionnent accidentellement des câbles ou endommagent des composants;
- un auteur de menace sectionne délibérément des câbles ou endommage des composants, soit dans le cadre d'un acte de vandalisme manifeste, soit de façon clandestine sous le couvert d'activités légitimes, comme la pêche, la pose de câbles ou des travaux d'entretien;
- un auteur de menace accède physiquement à des SAC ou à des PAC pour modifier ou manipuler de l'équipement;
- un auteur de menace utilise des moyens sophistiqués en eaux profondes, tels que des submersibles ou des infrastructures de pêche de calibre commercial, pour endommager physiquement des câbles à fibre optique.
Les exemples ci-dessous présentent des mesures d'atténuation à mettre en œuvre :
- envisager la désignation de zones de protection clairement délimitées et activement surveillées, dans lesquelles certains comportements font l'objet de mesures d'application de la loi et de sanctions pénales;
- envisager la réalisation et l'automatisation d'essais de continuité afin de vérifier l'intégrité des câbles;
- envisager d'effectuer des visites aléatoires des sites afin de valider directement les pratiques de cybersécurité, de cerner les lacunes en matière de maturité et de favoriser des améliorations responsables visant à renforcer la cybermaturité et la diligence en matière de cybersécurité;
- envisager des stratégies de redondance du point de vue de la sécurité nationale, lesquelles peuvent différer du plan de reprise d'un exploitant.
- Pour en savoir plus, consultez les documents ci-dessous :
- les instruments de politique, les guides et les outils liés à la sécurité physique de la Gendarmerie royale du Canada;
- le document du CCCST intitulé Résilience des réseaux de télécommunications au Canada : Une voie à suivre (PDF).
2.3 Menaces liées à la chaîne d’approvisionnement
Les auteurs de menace peuvent chercher à exploiter une faiblesse à n'importe quelle étape du cycle de vie de la chaîne d'approvisionnement afin de modifier les fonctionnalités prévues des câbles sous-marins, de perturber les opérations ou d'intercepter des communications. En cybersécurité, chaque maillon d'une chaîne d'approvisionnement mondiale peut représenter un risque pour la cybersécurité. Il convient de renforcer la cyberdéfense de votre organisation en recensant, en évaluant et en atténuant les risques associés aux chaînes d'approvisionnement des produits et services liés aux technologies de l'information et des communications.
L'équipement et les services liés aux câbles sous-marins sont offerts par un large éventail de fournisseurs. Les exploitants de câbles devraient mettre en œuvre un programme de gestion des risques liés à la chaîne d'approvisionnement afin d'évaluer le niveau de confiance accordé aux fournisseurs dans le cadre du processus d'approvisionnement. Ils devraient également privilégier, dans la mesure du possible, des fournisseurs dont le niveau d'exposition aux risques est jugé acceptable, particulièrement dans le cas du déploiement d'infrastructures essentielles. Lorsqu'ils doivent faire appel à un fournisseur envers lequel leur niveau de confiance est moindre, ils devraient mettre en œuvre des mesures d'atténuation supplémentaires afin de réduire l'exposition accrue aux risques.
2.3.1 Chaîne d'approvisionnement : menaces et mesures d'atténuation
Voici quelques exemples de scénarios de menace :
- des organisations se procurent de l'équipement ou des services auprès de fournisseurs envers lesquels le niveau de confiance est faible, ce qui accroît la probabilité de vulnérabilités intentionnelles ou accidentelles;
- un auteur de menace introduit clandestinement une vulnérabilité dans du matériel ou un logiciel provenant de n'importe quel fournisseur en exploitant des faiblesses à une étape quelconque du cycle de vie de la chaîne d'approvisionnement;
- un auteur de menace compromet un fournisseur de services gérés de confiance, puis utilise des justificatifs d'identité volés pour accéder à des bâtiments, à des ressources ou à des systèmes à accès restreint;
- des équipes de réparation ou d'entretien de confiance peuvent ne pas être disponibles pour réparer de l'équipement défaillant ou endommagé, et il peut être impossible d'assurer une supervision adéquate de leurs activités;
- la colocalisation d'équipement dans des SAC pourrait permettre à des fournisseurs de services gérés non dignes de confiance d'accéder physiquement à l'équipement.
Les exemples ci-dessous présentent des mesures d'atténuation à mettre en œuvre :
- établir, appliquer et examiner régulièrement une solide stratégie de gestion des risques liés à la chaîne d'approvisionnement, en mettant l'accent sur la mise en œuvre de pratiques exemplaires éprouvées et de principes évolutifs fondés sur la vérification systématique, ainsi que des outils tels que les nomenclatures logicielles et matérielles;
- dissimuler l'emplacement des points de présence au moyen de mesures de sécurité physique et de cybersécurité robustes;
- effectuer régulièrement des recherches et des examens à l'égard des fournisseurs, et intégrer des clauses de sécurité lors de l'acquisition d'équipement et de services. Par exemple, il convient de tenir compte du rôle que pourraient jouer des auteurs de menace étatiques dans le contrôle des flottes d'installation, de mise à niveau et de réparation, ainsi que des matériaux, des correctifs, etc.
Pour obtenir de plus amples renseignements ou des recommandations, consultez les documents d'orientation suivants :
- Clauses contractuelles visant l'équipement et les services de télécommunications (TSCG-01L)
- Pratiques exemplaires en matière de cybersécurité :Passation de marché avec des fournisseurs de services gérés
- La cybersécurité et la chaîne d'approvisionnement : évaluation des risques (ITSAP.10.070)
- Protéger votre organisation contre les menaces de la chaîne d'approvisionnement des logiciels (ITSM.10.071)
Date d’entrée en vigueur
Le présent document entre en vigueur le 1 octobre 2026.
La présente est un document NON CLASSIFIÉ publié avec l’autorisation du dirigeant principal, Centre canadien pour la cybersécurité (Centre pour la cybersécurité). Pour obtenir de plus amples renseignements ou suggérer des modifications, veuillez communiquer avec le Centre pour la cybersécurité :
email contact@cyber.gc.ca |Mobile 613-949-7048 or 1‑833‑CYBER‑88
Historique des révisions
- Première version : 1er Octobre, 2026
Les câbles sous-marins de télécommunications à fibre optique, ainsi que les technologies et les installations qui les soutiennent, constituent des infrastructures essentielles. Bien qu'ils passent souvent inaperçus pour la majorité de la population, ces systèmes sont indispensables à la connectivité mondiale d'Internet et des réseaux mobiles. Ces voies de communication clés relient les personnes partout dans le monde et traversent des étendues d'eau à différentes profondeurs. À l'échelle mondiale, les câbles sous-marins assurent la transmission de la majeure partie des télécommunications internationales, c'est-à-dire les communications mobiles, Internet et militaires. Notre dépendance importante à l'égard de ces systèmes est appelée à augmenter à mesure que les télécommunications poursuivent leur croissance exponentielle.
La présente publication aborde le contexte des menaces et décrit les mesures d'atténuation correspondantes visant à protéger l'intégrité et la fiabilité des infrastructures de câbles. Elle porte principalement sur les réseaux commerciaux de télécommunications et n'examine donc pas en profondeur les risques introduits par les aux réseaux strictement industriels ou militaires, les réseaux non autorisés ou d'autres réseaux clandestins, ni les risques qui y sont associés.