
La présente publication fait partie d'une série de lignes directrices publiées par le Centre canadien pour la cybersécurité, conformément au document Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie. Elle propose une description générale de la série qui traite du processus de gestion des risques pour la cybersécurité et la vie privée, notamment des activités au niveau de l'organisation et des systèmes. Les lignes directrices ont été élaborées afin d'aider les organisations à intégrer les considérations relatives à la cybersécurité et à la protection de la vie privée dès le départ, en les incorporant aux activités de gouvernance et de gestion du cycle de vie des systèmes plutôt que de les aborder après leur mise en œuvre. La prise en compte précoce de la cybersécurité et de la protection de la vie privée favorise une plus grande prévisibilité et une meilleure rentabilité, et aide les organisations à éviter les problèmes imprévus qui pourraient perturber le processus d'autorisation.
Le nouveau document Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie remplace l'ITSG-33, La gestion des risques liés à la sécurité des TI : Une méthode axée sur le cycle de vie. Cette révision tient compte de l'évolution du paysage de la sécurité, où l'accent ne peut plus être mis uniquement sur la sécurité des technologies de l'information (TI). Elle traite désormais de la cybersécurité dans son ensemble, ce qui comprend les systèmes de TI et la technologie opérationnelle (TO), ainsi que de l'importance croissante de la protection de la vie privée dans les discussions relatives à la sécurité.
Une gestion efficace des risques exige que les rôles et les responsabilités soient clairement définis, qu'elle soit intégrée aux processus de gouvernance de l'organisation, que les considérations en matière de cybersécurité et de protection de la vie privée soient prises en compte dans les activités de gestion du cycle de vie et d'évaluation des systèmes, et que les activités d'assurance et les contrôles appropriés soient sélectionnés et adaptés.
Afin de soutenir ces objectifs, la série comprend des conseils portant à la fois sur les dimensions organisationnelles et celles liées aux systèmes de la gestion des risques liés à la cybersécurité et à la vie privée.
La publication Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée (ITSP.10.036) porte sur la gestion des risques à l'échelle organisationnelle et établit une approche structurée qui permet aux organisations de cerner et de comprendre les besoins de leurs programmes et de leurs services en matière de cybersécurité et de protection de la vie privée.
La publication Activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes (ITSP.10.037) étend cette approche au cycle de vie des systèmes et intègre l'évaluation et l'autorisation de sécurité (EAS) aux activités d'ingénierie des systèmes. Elle décrit la façon dont les considérations relatives à la cybersécurité et à la protection de la vie privée sont intégrées aux processus techniques du cycle de vie et introduit les concepts de robustesse et d'exigences d'assurance de la sécurité pour soutenir la prise de décisions éclairées en fonction du risque.
La série est structurée autour d'un catalogue complet d'activités d'assurance et de contrôles de cybersécurité et de protection de la vie privée, lequel est présenté dans le Catalogue des activités d'assurance et des contrôles de sécurité et de protection de la vie privée (ITSP.10.033). Le document Proposition de profil d'activités et de contrôles organisationnels de sécurité et de protection de la vie privée – Incidence moyenne (ITSP.10.033-01) fournit un profil de référence suggéré pour un niveau d'incidence moyenne que les organisations peuvent adapter de manière à tenir compte de leur contexte particulier. Enfin, le document Évaluation des contrôles et des activités d'assurance de la sécurité et de la protection de la vie privée (ITSP.10.033-02) complète les conseils susmentionnés en proposant des pratiques qui permettent de vérifier que les activités et les contrôles sont adaptés au niveau de criticité du système et sont mis en œuvre avec un degré suffisant de rigueur et d'assurance pour contrer les auteurs de menace concernés. Ces activités d'évaluation soutiennent le processus d'autorisation et permettent de démontrer la conformité aux exigences légales et contractuelles applicables.
Les organisations qui appliquent la présente série peuvent s'attendre à des avantages importants, notamment l'harmonisation avec leurs objectifs globaux de gestion des risques, une confiance accrue dans les décisions d'autorisation, une assurance structurée et démontrable, ainsi qu'une plus grande prévisibilité et une meilleure rentabilité tout au long du cycle de vie des systèmes.
Table des matières
- 1 Introduction
- 2 Révision de la série de documents ITSG-33
- 3 Soutien à la gestion des risques liés à la cybersécurité et à la vie privée tout au long du cycle de vie
- 4 Avantages de l'utilisation de la présente série
Liste des figures
Liste des tableaux
1 Introduction
La série Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie fournit une approche structurée permettant aux organisations d'intégrer la cybersécurité et la protection de la vie privée aux activités de gouvernance et de gestion du cycle de vie des systèmes. Le présent aperçu présente la série en décrivant son contexte et son objectif, et en expliquant son évolution par rapport à l'ancienne série ITSG-33. Il explique également comment les conseils appuient les activités de gestion des risques liés à la cybersécurité et à la vie privée tout au long du cycle de vie, et met en évidence les avantages de l'adoption d'une approche fondée sur le cycle de vie.
1 Contexte
La gestion des risques liés à la cybersécurité et à la vie privée est un processus multidimensionnel qui exige la participation de l'ensemble de l'organisation, depuis les hautes et hauts fonctionnaires qui établissent les objectifs organisationnels jusqu'aux personnes qui conçoivent et exploitent les systèmes soutenant ces objectifs.
Les organisations dépendent de systèmes numériques complexes et interconnectés pour fournir leurs programmes et leurs services. Ces systèmes introduisent des risques liés à la cybersécurité susceptibles d'avoir une incidence sur la confidentialité, l'intégrité et la disponibilité des actifs, et ces risques doivent être gérés tout au long du cycle de vie des systèmes. Parallèlement, la numérisation croissante des services et l'utilisation généralisée des renseignements personnels renforcent davantage la nécessité d'intégrer la protection de la vie privée à la gestion des risques liés à la cybersécurité.
Une gestion efficace des risques exige l'intégration, dès le départ, des considérations relatives à la sécurité et à la protection de la vie privée aux processus de gouvernance et aux activités d'ingénierie des systèmes. Des approches structurées et reproductibles favorisent la cohérence et contribuent à assurer l'harmonisation avec les cadres juridiques et stratégiques applicables.
1.2 Objet
La présente publication fournit un aperçu général de la série. Elle peut aider les organisations à mettre en œuvre une approche structurée de gestion des risques liés à la cybersécurité et à la vie privée. Elle explique les liens entre les différentes publications de la série et la manière dont les organisations peuvent les utiliser.
La série propose une approche fondée sur le cycle de vie pour la gestion des risques liés à la cybersécurité et à la vie privée. Elle aide les organisations à sélectionner, à adapter, à mettre en œuvre et à évaluer les activités d'assurance et les contrôles. Le processus décrit dans la série fournit un ensemble d'activités que l'on peut pleinement intégrer à un programme de sécurité organisationnelle existant ainsi qu'au cycle de vie des systèmes. Cette approche aide les organisations à gérer les risques de manière cohérente tout au long du cycle de vie.
La série traite des aspects de la gestion des risques organisationnels qui touchent la cybersécurité et la protection de la vie privée. Elle ne fournit pas de conseils sur les autres domaines de la gestion des risques organisationnels qui ne sont pas directement liés à la cybersécurité et à la protection de la vie privée.
1.3 Auditoire cible
Cette série vise à aider un public varié, notamment :
- les personnes ayant des responsabilités liées au développement de systèmes, y compris les propriétaires de la mission ou des activités, les gestionnaires de programmes, les ingénieures et ingénieurs de systèmes, les ingénieures et ingénieurs de la sécurité des systèmes, les praticiennes et praticiens de la protection de la vie privée, les développeuses et développeurs de matériel et de logiciels, les intégratrices et intégrateurs de systèmes, et les responsables et les cadres chargés de l'acquisition et de l'approvisionnement;
- les personnes ayant des responsabilités liées à la logistique et à la disposition, y compris les gestionnaires de programmes, les responsables ou les cadres chargées et chargés de l'approvisionnement, les intégratrices et intégrateurs de systèmes, et les gestionnaires immobilières ou immobiliers;
- les personnes ayant des responsabilités liées aux opérations et à la mise en œuvre de la sécurité et de la protection de la vie privée, y compris les propriétaires de la mission ou des activités, les propriétaires de systèmes, les gardiennes et gardiens de l'information, les administratrices et administrateurs de systèmes, les planificatrices et planificateurs de la continuité et les agentes et agents de la protection des systèmes et de la vie privée;
- les personnes ayant des responsabilités liées à la surveillance et à l'évaluation de la sécurité et de la protection de la vie privée, y compris les vérificatrices et vérificateurs, les évaluatrices et évaluateurs de systèmes, les évaluatrices et évaluateurs des contrôles, les vérificatrices et vérificateurs indépendants, les responsables de la validation et les analystes;
- les entités commerciales, y compris les partenaires de l'industrie, qui produisent des produits et des systèmes de composants, élaborent des technologies liées à la sécurité et à la protection de la vie privée, ou fournissent des services ou des capacités qui soutiennent la cybersécurité ou la protection de la vie privée.
Dans le gouvernement du Canada (GC), la présente publication s'adresse au public cité ci-dessus, ainsi qu'aux personnes qui soutiennent les activités de gestion des risques pour la cybersécurité et la vie privée, comme :
- les personnes ayant des responsabilités associées à la gestion et à la surveillance des systèmes, de la sécurité de l'information, de la protection de la vie privée ou des risques, y compris les responsables de l'autorisation, les dirigeantes principales et dirigeants principaux de l'information (DPI), les dirigeantes principales ou dirigeants principaux de la sécurité (DPS), les cadres supérieures et supérieurs de la gouvernance en matière de sécurité du ministère, les agentes désignées et agents désignés pour la cybersécurité et les hauts fonctionnaires ou cadres supérieures et supérieurs en matière de protection de la vie privée;
- les personnes qui participent à la définition, à la conception, au développement, à l'installation et à l'exploitation des systèmes d'information et plus particulièrement les autorisatrices et autorisateurs, les gestionnaires de projet, les architectes de cybersécurité, les ingénieures et ingénieurs de la cybersécurité, les évaluatrices et évaluateurs de la cybersécurité et les membres des groupes responsables des opérations de cybersécurité.
1.4 Hiérarchie de la publication
La présente publication fait partie d'une série de lignes directrices relevant du document Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie. Les documents de la série se présentent comme suit :
- Aperçu de la gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie (ITSP.10.035);
- Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée (ITSP.10.036);
- Activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes (ITSP.10.037);
- Catalogue des activités d'assurance et des contrôles de sécurité et de protection de la vie privée (ITSP.10.033);
- Proposition de profil d'activités et de contrôles organisationnels de sécurité et de protection de la vie privée – Incidence moyenne (ITSP.10.033-01);
- Évaluation des contrôles et des activités d'assurance de la sécurité et de la protection de la vie privée (ITSP.10.033‑02);
- Détermination de la robustesse des contrôles de périmètre (ITSP.10.032).
2 Révision de la série de documents ITSG-33
Le Centre pour la cybersécurité a révisé la série ITSG-33 en réponse à l'élargissement de la portée des risques numériques et à l'interdépendance croissante entre la cybersécurité et la protection de la vie privée. La connectivité accrue des systèmes et l'évolution des exigences juridiques et stratégiques ont nécessité l'adoption d'un cadre plus intégré. Cette mise à jour harmonise les conseils avec les pratiques contemporaines en matière d'ingénierie et de gouvernance et élargit leur applicabilité à un éventail plus vaste d'organisations et de contextes.
2.1 Portée
La série Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie élargit la portée de la série ITSG-33 au-delà de la sécurité informatique traditionnelle en traitant de la cybersécurité dans les environnements de TI et de TO, et en intégrant la protection de la vie privée comme composante essentielle de la gestion des risques.
La série révisée a également une portée plus large. Conçus à l'origine pour les ministères et organismes du GC, les conseils appuient désormais les organisations de tous les ordres de gouvernement, les secteurs de l'industrie, dont les infrastructures essentielles, les organisations de toute taille et le milieu universitaire.
2.2 Nouvelle structure
La nouvelle itération du cadre comporte un important changement de structure. Les anciennes annexes sont maintenant des documents distincts. Le tableau 1 ci-dessous présente la nouvelle répartition des diverses publications.
| ITSG-33 | Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie |
|---|---|
| Vue d'ensemble | Aperçu de la gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie (ITSP.10.035) |
| Annexe 1 | Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée (ITSP.10.036) |
| Annexe 2 | Activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes (ITSP.10.037) |
| Annexe 3A | Catalogue des activités d'assurance et des contrôles de sécurité et de protection de la vie privée (ITSP.10.033) |
| Annexe 4 | Proposition de profil d'activités et de contrôles organisationnels de sécurité et de protection de la vie privée – Incidence moyenne (ITSP.10.033-01) |
| Nouveau | Évaluation des contrôles et des activités d'assurance de la sécurité et de la protection de la vie privée (ITSP.10.033-02) |
| Nouvel ajout à la série | Détermination de la robustesse des contrôles de périmètre (ITSP.10.032) |
2.3 Protection de la vie privée
La gestion des risques liés à la cybersécurité recoupe la gestion des risques relatifs à la protection de la vie privée, puisque les données contenant des renseignements personnels sont de plus en plus présentes dans les systèmes d'information tout au long du cycle de vie des données. Des atteintes à la vie privée peuvent survenir lors d'incidents de cybersécurité si une perte de confidentialité ou d'intégrité est constatée durant le traitement des données. Les publications de la série traitent exclusivement des risques relatifs à la protection de la vie privée associés aux cybersystèmes.
Le Catalogue des activités d'assurance et des contrôles de sécurité et de protection de la vie privée (ITSP.10.033) comprend maintenant des activités et des contrôles de protection de la vie privée qui font en sorte que les organisations et les institutions gouvernementales puissent protéger et gérer les renseignements personnels. Ces ajouts facilitent la détermination, l'évaluation, la surveillance et l'atténuation des lacunes sur le plan de la conformité qui existent dans les activités et les programmes dans le cadre desquels des renseignements personnels sont collectés, créés, conservés, utilisés, divulgués et éliminés. De plus, ils visent à faire en sorte que la protection de la vie privée soit intégrée dès l'architecture des systèmes d'information, puis prise en compte dans leur conception et leur exploitation.
3 Soutien à la gestion des risques liés à la cybersécurité et à la vie privée tout au long du cycle de vie
La gestion des risques liés à la cybersécurité repose sur la gestion et la mise en œuvre de contrôles de sécurité, d'activités d'assurance, d'outils et de techniques visant à protéger les actifs contre les menaces recensées. Lorsqu'elles appliquent les principes de gestion des risques liés à la cybersécurité et à la protection de la vie privée, les organisations devraient veiller à ce que la mise en œuvre des activités et des contrôles de sécurité et de protection de la vie privée réduise les risques résiduels à des niveaux acceptables et compatibles avec leur mission, leurs objectifs et leurs priorités organisationnels.
La série Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie présente un ensemble d'activités tant à l'échelle de l'organisation que des systèmes. À l'échelle organisationnelle, ces activités sont intégrées aux fonctions opérationnelles afin d'aider les organisations à gérer les risques liés à la cybersécurité et à la vie privée et à assurer la prise en compte de ces considérations dans l'ensemble de l'organisation.
À l'échelle des systèmes, ces activités sont intégrées au cycle de vie des systèmes afin de veiller à ce que les besoins en matière de cybersécurité et de protection de la vie privée relatifs aux fonctions organisationnelles soutenues soient satisfaits et à ce que des activités d'assurance et des contrôles de sécurité et de protection de la vie privée appropriés soient mis en œuvre et fonctionnent comme prévu. Elles permettent également de s'assurer que le rendement continu des activités et des contrôles mis en œuvre est évalué, communiqué aux parties concernées et pris en compte afin de corriger toute lacune relevée.
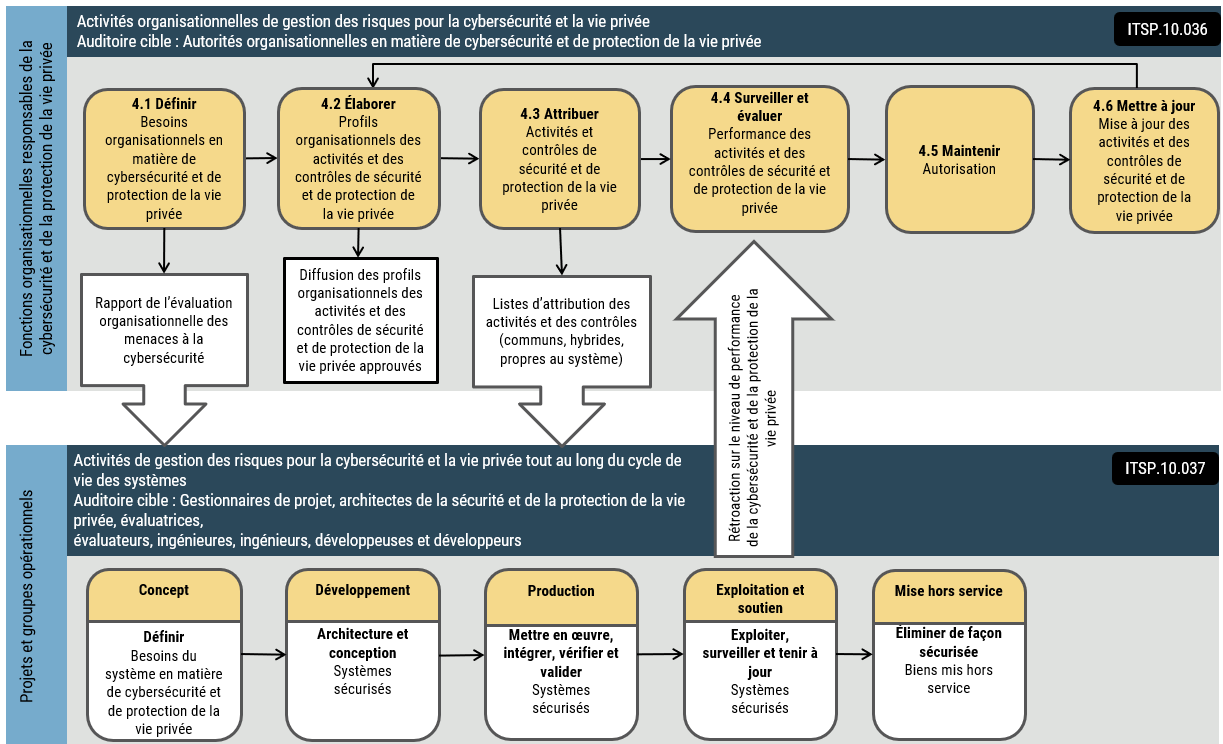
Description longue – Figure 1 : Processus de gestion des risques pour la cybersécurité et la vie privée
Cette figure décrit les activités organisationnelles générales de gestion des risques pour la cybersécurité et la vie privée. Elle décrit également les activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes qui sont menées dans le cadre de projets et au sein de groupes opérationnels. Elle souligne le fait que les activités de gestion des risques pour la cybersécurité et la vie privée qui sont menées à ces deux niveaux agissent de concert dans un cycle continu pour maintenir et améliorer efficacement la posture de sécurité des systèmes organisationnels.
Les activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée sont destinées aux autorités organisationnelles à cet égard et regroupent les étapes suivantes :
- Définir les besoins organisationnels en matière de cybersécurité et de protection de la vie privée :
- transmission du rapport organisationnel d'évaluation des cybermenaces aux équipes de projet et aux groupes opérationnels responsables des activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes;
- Élaborer les profils d'activités et de contrôles en matière de sécurité et de protection de la vie privée :
- diffusion des profils organisationnels des activités et des contrôles de sécurité et de protection de la vie privée approuvés;
- Attribuer les activités et les contrôles de sécurité et de protection de la vie privée :
- transmission des listes d'attribution des activités et des contrôles (communs, hybrides ou propres au système) aux équipes de projet et aux groupes opérationnels responsables des activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes;
- Surveiller et évaluer le niveau de rendement des activités et des contrôles en matière de sécurité et de protection de la vie privée;
- Maintenir l'autorisation;
- Mettre à jour le ou les profils d'activités et de contrôles de sécurité et de protection de la vie privée :
- retour à l'étape 2, Élaborer les profils d'activités et de contrôles en matière de sécurité et de protection de la vie privée.
Les activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes, qui sont menées par les équipes de projet et les groupes opérationnels, s'adressent notamment aux gestionnaires de projet, aux architectes de sécurité et de protection de la vie privée, aux évaluatrices et évaluateurs, aux ingénieures et ingénieurs ainsi qu'aux développeuses et développeurs. Elles comprennent les étapes suivantes :
- Concept : Définir les besoins du système en matière de cybersécurité et de protection de la vie privée;
- Développement : Élaborer l'architecture et la conception des systèmes sécurisés;
- Production : Mettre en œuvre, intégrer, vérifier et valider les systèmes sécurisés;
- Exploitation et soutien : Assurer l'exploitation, la surveillance et la maintenance des systèmes sécurisés :
- transmission de la rétroaction sur le niveau de performance en matière de cybersécurité et de protection de la vie privée aux autorités organisationnelles responsables de la cybersécurité et de la protection de la vie privée afin d'éclairer l'étape 4, Surveiller et évaluer le niveau de performance des activités et des contrôles en matière de sécurité et de protection de la vie privée;
- Mise hors service : Éliminer les biens de façon sécurisée lors de leur mise hors service.
3.1 Activités de gestion des risques liés au cycle de vie
La série fournit des orientations relatives aux activités qui soutiennent la gestion des risques liés à la cybersécurité et à la vie privée à l'échelle organisationnelle et tout au long du cycle de vie des systèmes.
La publication Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée (ITSP.10.036) porte sur la gestion des risques à l'échelle organisationnelle. Elle fournit de l'orientation pour aider les organisations à faire ce qui suit :
- comprendre leur contexte opérationnel et leurs besoins en matière de sécurité et de protection de la vie privée;
- réaliser des évaluations des préjudices et des exercices de catégorisation, ainsi que des évaluations des menaces et des risques;
- élaborer les profils de référence;
- attribuer les activités et les contrôles de sécurité et de protection de la vie privée.
Elle décrit également les activités liées à l'amélioration continue de la posture de cybersécurité et de protection de la vie privée de l'organisation, notamment la gestion des activités et des contrôles, la surveillance et l'évaluation, le maintien de l'autorisation ainsi que la mise à jour des profils.
La publication Activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes (ITSP.10.037) étend la gestion des risques au cycle de vie des systèmes. Elle fournit de l'orientation sur l'intégration des considérations relatives à la cybersécurité et à la protection de la vie privée aux processus du cycle de vie des systèmes, conformément à la norme ISO/IEC/IEEE, 15288:2023 Ingénierie des systèmes et du logiciel – Processus du cycle de vie du système ainsi qu'à la publication NIST SP 800-160 Vol. 1 Rev. 1 Engineering Trustworthy Secure Systems (en anglais seulement). Ces lignes directrices proposent des activités de gestion des risques liés à la cybersécurité qui visent à concevoir, à mettre en œuvre, à exploiter et à maintenir des systèmes fiables, et elles intègrent les activités d'EAS.
3.2 Activités d'assurance et contrôles
Les activités de gestion des risques liés au cycle de vie décrites dans la présente série s'appuient sur un ensemble d'activités d'assurance et de contrôles ainsi que sur un profil de référence. Ces ressources offrent une base commune qui favorise la sélection, l'attribution, l'adaptation, la mise en œuvre et l'évaluation cohérentes des activités et des contrôles au sein des organisations et des systèmes.
Le Catalogue des activités d'assurance et des contrôles de sécurité et de protection de la vie privée (ITSP.10.033) présente un ensemble d'activités d'assurance et de contrôles de sécurité et de protection de la vie privée que les organisations peuvent utiliser pour appuyer la gestion des risques liés à la cybersécurité et à la vie privée. Il peut servir de fondement à la sélection et à l'adaptation des activités et des contrôles afin de répondre aux besoins propres à l'organisation et aux systèmes. Dans une perspective organisationnelle, les praticiennes et praticiens de la sécurité et de la protection de la vie privée peuvent utiliser ce catalogue pour sélectionner les activités et les contrôles communs qui devraient faire partie du profil de référence organisationnel global. Les paramètres définis par l'organisation (ODP pour Organization-Defined Parameter) servent à préciser les activités et les contrôles prescrits par l'organisation afin qu'ils répondent aux besoins particuliers du système en matière de sécurité et de protection de la vie privée.
Le document Proposition de profil d'activités et de contrôles organisationnels de sécurité et de protection de la vie privée – Incidence moyenne (ITSP.10.033-01) fournit un point de départ suggéré pour la sélection des activités et des contrôles. Il présente un profil de référence destiné à aider les organisations à élaborer des profils adaptés à leur contexte opérationnel ainsi qu'à leur environnement et à leur tolérance au risque. Ce profil de référence est conçu pour être adapté et affiné dans le cadre du processus de gestion des risques afin de créer des profils propres à l'organisation. Lorsqu'ils sont correctement mis en œuvre, ces profils doivent permettre de protéger adéquatement la confidentialité, l'intégrité et la disponibilité des actifs organisationnels contre les menaces recensées susceptibles de causer un préjudice aux activités opérationnelles.
Le document Évaluation des contrôles et des activités d'assurance de la sécurité et de la protection de la vie privée (ITSP.10.033-02) fournit de l'orientation sur l'évaluation de l'efficacité des contrôles et des activités d'assurance de la sécurité et de la protection de la vie privée. Il appuie les décisions d'autorisation et favorise la surveillance et l'amélioration continues en aidant les organisations à déterminer si les activités et les contrôles mis en œuvre fonctionnent comme prévu et permettent de gérer les risques de façon adéquate.
Le document Détermination de la robustesse des contrôles de périmètre (ITSP.10.032) présente des critères permettant de déterminer les exigences relatives à l'assurance et à la robustesse des mécanismes cryptographiques, d'authentification et de sécurité interdomaines. Il fournit également de l'orientation sur la détermination de la robustesse des contrôles de sécurité physique et de sécurité du personnel.
4 Avantages de l'utilisation de la présente série
Les différentes publications de cette série sont conçues pour être utilisées conjointement afin de soutenir une approche cohérente et fondée sur le cycle de vie de la gestion des risques liés à la cybersécurité et à la vie privée. Conçues pour être adaptables, elles peuvent être appliquées dans divers contextes organisationnels et de systèmes. Les organisations peuvent appliquer les conseils de manière à :
- établir de nouveaux programmes;
- améliorer les pratiques existantes;
- appuyer le développement et l'exploitation des systèmes;
- se préparer aux activités d'évaluation et d'autorisation.
En tirant parti du processus défini dans la série Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie, les organisations seront en mesure de mettre en œuvre une approche cohérente et structurée de la gestion des risques liés à la cybersécurité et à la vie privée. Les avantages de cette approche comprennent ce qui suit :
- assurer une gestion cohérente et rentable des risques liés à la cybersécurité et à la vie privée;
- accroître la maturité de la sécurité;
- améliorer la communication entre l'ensemble des parties prenantes en matière de sécurité et de protection de la vie privée grâce à l'utilisation d'une terminologie commune;
- prendre en compte les exigences des propriétaires opérationnelles et opérationnels (responsables de l'autorisation) à l'échelle organisationnelle, lors de l'élaboration des évaluations des menaces, de la définition des exigences relatives aux activités et aux contrôles, ainsi que durant la mise en œuvre des systèmes;
- intégrer les considérations relatives à la cybersécurité et à la protection de la vie privée dans un cadre unifié de gestion des risques;
- promouvoir la responsabilisation et la clarté des rôles et des responsabilités dans les fonctions de gouvernance et de mise en œuvre;
- décrire un ensemble commun d'activités d'assurance et de contrôles afin de soutenir leur sélection, leur attribution, leur adaptation et leur mise en œuvre de manière cohérente;
- permettre la prise de décisions éclairées en matière d'autorisation grâce à des activités d'évaluation et d'assurance structurées et reproductibles;
- soutenir la surveillance et l'amélioration continues de la posture de cybersécurité et de protection de la vie privée d'une organisation;
- accroître la transparence et la comparabilité entre les programmes, les services et les systèmes.
Remarque propre au GC
Les publications appuient l'harmonisation avec la législation, les politiques, les directives, les décrets et les normes du GC.
En suivant ce processus, les ministères et organismes du GC s'harmonisent avec la stratégie et les objectifs globaux de gestion des risques établis par le Secrétariat du Conseil du Trésor (SCT). Cela comprend la mise en œuvre des principales exigences stratégiques relatives à la gestion des risques liés à la cybersécurité et à la vie privée.
Date d'entrée en vigueur
Le présent document entre en vigueur le 29 octobre 2026.
Le document NON CLASSIFIÉ intitulé Aperçu de la gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie est publié avec l'autorisation du dirigeant principal du Centre canadien pour la cybersécurité (Centre pour la cybersécurité).
Cette publication remplace l'ITSG-33, Aperçu de la gestion des risques liés à la sécurité des TI : Une méthode axée sur le cycle de vie.
Pour obtenir plus d'information ou suggérer des modifications, veuillez communiquer avec le Centre pour la cybersécurité :
- par courriel : contact@cyber.gc.ca;
- par téléphone : 613-949-7048 ou 1-833-CYBER-88 (1-833-292-3788) (sans frais).
Historique des révisions
- Première version : 29 octobre 2026